


McAfee ESM
En este documento, se proporcionan instrucciones para integrar McAfee ESM en Google SecOps.
Casos de uso de la integración
- Transferir alarmas o correlaciones a Google Security Operations
- La integración te permite transferir información de McAfee ESM a Google SecOps. En particular, para transferir alarmas y correlaciones que luego se pueden clasificar en la plataforma de SOAR. Esto se puede lograr con el conector de McAfee ESM para la transferencia de alarmas y el conector de correlaciones de McAfee ESM para la transferencia de correlaciones.
- Desglosa el incidente de seguridad para obtener más contexto
- La integración admite varias acciones que te permiten ejecutar consultas personalizadas (Obtener eventos similares, Enviar consulta avanzada, Enviar consulta a ESM, Enviar consulta de entidad a ESM) y recuperar información de eventos. También existe la acción Obtener eventos similares, que consulta eventos relacionados con las direcciones IP, los nombres de host y los usuarios en la alerta de Google SecOps.
- Haz un seguimiento de los IoC con listas de observación
- La integración admite agregar y quitar elementos de las listas para ver. Esto te permite actualizar constantemente una lista de observación con direcciones IP o hashes sospechosos.
Red
Acceso a la API de Google SecOps a McAfee ESM: Permite el tráfico por el puerto 443 (HTTPS) (o como se configuró en tu entorno).
Administración de sesiones
McAfee ESM tiene un parámetro global que limita la cantidad de sesiones por usuario.
En Google SecOps, hay un mecanismo completo para la administración de sesiones, de modo que la
integración use la misma sesión en toda la integración. Los valores de sesión
se almacenan encriptados en la entrada de la base de datos
McAfee_ESM_Action_Sessions_*.json y McAffee_ESM_Connector_Sessions_*.json.
Recomendaciones:
- Tener un usuario para las acciones y otro para los conectores
- Debe haber al menos dos sesiones disponibles por usuario.
Estas recomendaciones son necesarias para que la integración sea estable.
Compatibilidad de la integración
| Nombre del producto | Versión | Implementación | Notas |
|---|---|---|---|
| McAfee ESM | 11.1-11.5 | Local | La integración se probó con las versiones 11.1 a 11.5 del producto, y no se modificó la API que se usa en la integración. Si la API no se actualizó en las versiones más recientes, la integración seguirá funcionando. |
Configura la integración de McAfeeESM en Google SecOps
Si quieres obtener instrucciones detalladas para configurar una integración en Google SecOps, consulta Configura integraciones.
Parámetros de configuración de la integración
Usa los siguientes parámetros para configurar la integración:
| Nombre del parámetro | Tipo | Valor predeterminado | Obligatorio | Descripción |
|---|---|---|---|---|
| Raíz de la API | Sring | https://{ip}/rs/ | Sí | Es la raíz de la API para la instancia. |
| Nombre de usuario | String | N/A | Sí | Es el nombre de usuario de la instancia. |
| Contraseña | Contraseña | N/A | Sí | Es la contraseña de la instancia. |
| Versión del producto | String | 11.5 | Sí | Es la versión del producto. Valores posibles: 11.1-11.5 |
| Verificar SSL | Casilla de verificación | Marcado | Sí | Si se habilita, verifica que el certificado SSL para la conexión con el servidor de McAfee ESM sea válido. |
Acciones
Cómo agregar valores a la lista para ver
Descripción de la acción
Agrega valores a una lista de observación en McAfee ESM.
Uso de acciones
Usa esta acción para actualizar la lista de observación con valores nuevos. Por ejemplo, si tienes una lista de observación de hashes maliciosos, puedes usar esta acción para mantenerla actualizada.
Parámetros de configuración de acciones
Usa los siguientes parámetros para configurar la acción:
| Nombre del parámetro | Tipo | Valor predeterminado | Obligatorio | Descripción |
|---|---|---|---|---|
| Nombre de la lista de monitoreo | String | N/A | Sí | Especifica el nombre de la lista de observación que se debe actualizar. |
| Valores que se deben agregar | CSV | N/A | Sí | Especifica una lista separada por comas de los valores que se deben agregar a una lista de observación. |
Alcance de la entidad de acción
Esta acción no se ejecuta en entidades.
Resultados de la acción
Resultado de secuencia de comandos
| Nombre del resultado de la secuencia de comandos | Opciones de valor | Ejemplo |
|---|---|---|
| is_success | Verdadero o falso | is_success:False |
Resultado de JSON
N/A
Muro de casos
| Tipo de resultado | Valor/Descripción | Tipo |
|---|---|---|
| Mensaje de salida* | La acción no debe fallar ni detener la ejecución de una guía: Si se informa el código de estado 200 (is_success=true): "Valor agregado correctamente a la lista de seguimiento." La acción debería fallar y detener la ejecución de una guía: Si se informa un error grave, como credenciales incorrectas o falta de conexión con el servidor: "Error executing action "Add Values To Watchlist". Motivo: {0}".format(error.Stacktrace) Si se informan errores en la respuesta: "Error executing action "Add Values To Watchlist". Motivo: {message}. |
General |
Obtén eventos similares
Descripción de la acción
Obtén eventos relacionados con las entidades en McAfee ESM. Entidades admitidas: nombre de host, dirección IP y usuario.
Parámetros de configuración de acciones
Usa los siguientes parámetros para configurar la acción:
| Nombre del parámetro | Tipo | Valor predeterminado | Obligatorio | Descripción |
|---|---|---|---|---|
| Horas atrás | String | 1 | Sí | Especifica cuántas horas hacia atrás se debe buscar. |
| ID de IPS | String | 144115188075855872/8 | No | Especifica el SID de IP para la búsqueda. |
| Límite de resultados | String | 50 | No | Especifica la cantidad de resultados que se mostrarán. El valor máximo del parámetro: 200 por entidad. |
Alcance de la entidad de acción
Esta acción se ejecuta en las siguientes entidades:
- Dirección IP
- Nombre de host
- Usuario
Resultados de la acción
Resultado de secuencia de comandos
| Nombre del resultado de la secuencia de comandos | Opciones de valor | Ejemplo |
|---|---|---|
| is_success | Verdadero o falso | is_success:False |
Resultado de JSON
[
    {
        "EntityResult":
        [{
            "Alert.DstPort": "0",
            "Rule.msg": "User Logon",
            "Alert.IPSIDAlertID": "144115188075855872|383521",
            "Action.Name": "success",
            "Alert.SrcIP": "1.1.1.1",
            "Alert.LastTime": "05/28/2019 14:18:10",
            "Alert.Protocol": "n/a",
            "Alert.SrcPort": "0",
            "Alert.DstIP": "1.1.1.1"
        }, {
            "Alert.DstPort": "0",
            "Rule.msg": "User Logon",
            "Alert.IPSIDAlertID": "144115188075855872|383519",
            "Action.Name": "success",
            "Alert.SrcIP": "1.1.1.1",
            "Alert.LastTime": "05/28/2019 14:16:16",
            "Alert.Protocol": "n/a",
            "Alert.SrcPort": "0",
            "Alert.DstIP": "1.1.1.1"
        }],
        "Entity": "1.1.1.1"
    }
]
Enriquecimiento de entidades
| Nombre del campo de enriquecimiento | Lógica: Cuándo aplicarlas |
|---|---|
| Alert.DstPort | Se devuelve si existe en el resultado JSON |
| Rule.msg | Se devuelve si existe en el resultado JSON |
| Alert.IPSIDAlertID | Se devuelve si existe en el resultado JSON |
| Alert.SrcIP | Se devuelve si existe en el resultado JSON |
| Alert.LastTime | Se devuelve si existe en el resultado JSON |
| Alert.Protocol | Se devuelve si existe en el resultado JSON |
| Alert.SrcPort | Se devuelve si existe en el resultado JSON |
| Alert.DstIP | Se devuelve si existe en el resultado JSON |
Muro de casos
| Tipo de resultado | Valor/Descripción | Tipo |
|---|---|---|
| Mensaje de salida* | La acción no debe fallar ni detener la ejecución de una guía: Si se informa el código de estado 200 para una entidad (is_success=true): "Successfully retrieved events for the following entities in McAfee ESM: {entities}" Si no hay datos para una entidad (is_success=true): "La acción no pudo recuperar eventos para las siguientes entidades en McAfee ESM: {entities}". Si no hay datos para todas las entidades (is_success=false): "No se encontraron eventos para las entidades proporcionadas en McAfee ESM". Mensaje asíncrono: "Esperando que finalice la consulta para {pending entities}". La acción debería fallar y detener la ejecución de una guía: Si se informa un error crítico: "Error al ejecutar la acción "Obtener eventos similares". Motivo: {0}".format(error.Stacktrace) Si la acción se agotó, verás el mensaje "Error executing action "Get Similar Events". Motivo: La acción inició la consulta, pero se agotó el tiempo de espera durante la recuperación de datos. Aumenta el tiempo de espera en el IDE y vuelve a intentarlo". |
General |
| Tabla del muro de casos | Todos los campos de la respuesta. | Entidad |
Ping
Descripción de la acción
Prueba la conectividad con McAfee ESM con los parámetros proporcionados en la página de configuración de la integración en la página de Google SecOps Content Hub.
Parámetros de configuración de acciones
Esta acción no tiene parámetros de entrada obligatorios.
Alcance de la entidad de acción
Esta acción no se ejecuta en entidades.
Resultados de la acción
Resultado de secuencia de comandos
| Nombre del resultado de la secuencia de comandos | Opciones de valor | Ejemplo |
|---|---|---|
| is_success | Verdadero o falso | is_success:False |
Resultado de JSON
N/A
Muro de casos
| Tipo de resultado | Valor/Descripción | Tipo |
|---|---|---|
| Mensaje de salida* | La acción no debe fallar ni detener la ejecución de una guía: Si se realiza correctamente: "Successfully connected to the McAfee ESM server with the provided connection parameters!" La acción debería fallar y detener la ejecución de una guía: Si no se realiza correctamente: "Failed to connect to the McAfee ESM server! Error is {0}".format(exception.stacktrace) |
General |
Quita valores de la lista para ver
Descripción de la acción
Quita valores de una lista de observación en McAfee ESM.
Uso de acciones
Usa esta acción para quitar ciertos valores de la lista de observación. Por ejemplo, si tienes una lista de observación de hashes maliciosos y descubriste que uno de los hashes es benigno, puedes quitarlo de la lista de observación.
Parámetros de configuración de acciones
Usa los siguientes parámetros para configurar la acción:
| Nombre del parámetro | Tipo | Valor predeterminado | Obligatorio | Descripción |
|---|---|---|---|---|
| Nombre de la lista de monitoreo | String | N/A | Sí | Especifica el nombre de la lista de observación que se debe actualizar. |
| Valores que se quitarán | CSV | N/A | Sí | Especifica una lista separada por comas de los valores que se deben quitar de una lista de observación. |
Alcance de la entidad de acción
Esta acción no se ejecuta en entidades.
Resultados de la acción
Resultado de secuencia de comandos
| Nombre del resultado de la secuencia de comandos | Opciones de valor | Ejemplo |
|---|---|---|
| is_success | Verdadero o falso | is_success:False |
Resultado de JSON
N/A
Muro de casos
| Tipo de resultado | Valor/Descripción | Tipo |
|---|---|---|
| Mensaje de salida* | La acción no debe fallar ni detener la ejecución de una guía: Si se informa el código de estado 200 (is_success=true): "Valor agregado correctamente a la lista de seguimiento." La acción debería fallar y detener la ejecución de una guía: Si se informa un error grave, como credenciales incorrectas o falta de conexión con el servidor: "Error al ejecutar la acción "Quitar valores de la lista de observación". Motivo: {0}".format(error.Stacktrace) Si se informan errores en la respuesta: "Error al ejecutar la acción "Quitar valores de la lista de observación". Motivo: {message}". | General |
Envía una consulta avanzada a ESM
Descripción de la acción
Envía una consulta avanzada a ESM.
Uso de acciones
Esta es una acción avanzada que te brinda la flexibilidad total para ejecutar cualquier consulta en McAfee ESM. Esta acción toma la carga útil completa de la consulta como entrada. La acción devuelve un máximo de 200 registros, independientemente de lo que se proporcione en la carga útil.
Parámetros de configuración de acciones
Usa los siguientes parámetros para configurar la acción:
| Nombre del parámetro | Tipo | Valor predeterminado | Obligatorio | Descripción |
|---|---|---|---|---|
| Carga útil de la consulta | String | N/A | Sí | Especifica el objeto JSON que se debería ejecutar. La acción devuelve un máximo de 200 resultados. |
Crea una carga útil de consulta
Para crear una carga útil de consulta, completa los siguientes pasos:
- Accede a la IU de McAfee ESM y abre las herramientas para desarrolladores en tu navegador.
- Ve a la pestaña Red.
- Haz clic en Agregar pestaña y agrega una vista nueva.
- Haz clic en Agregar widget.
En el cuadro de diálogo Configuración del widget, ingresa el título del widget y selecciona la consulta que deseas ejecutar.
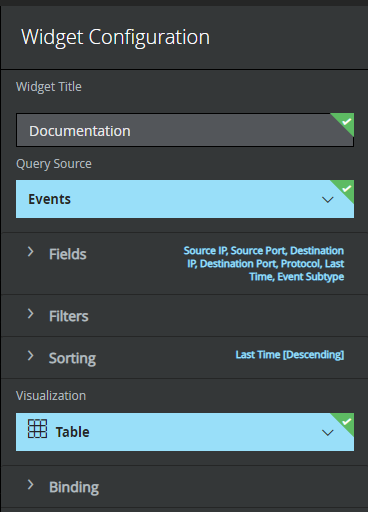
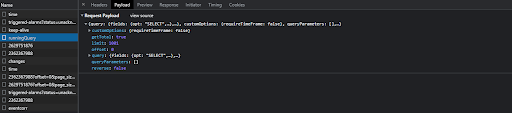
En Herramientas para desarrolladores, verás la solicitud a la API de
runningQuery.Ve a la pestaña Carga útil y haz clic en Ver fuente.
Copia la carga útil y pégala en el campo del parámetro Carga útil de la consulta.
Alcance de la entidad de acción
Esta acción no se ejecuta en entidades.
Resultados de la acción
Resultado de secuencia de comandos
| Nombre del resultado de la secuencia de comandos | Opciones de valor | Ejemplo |
|---|---|---|
| is_success | Verdadero o falso | is_success:False |
Resultado de JSON
[
    {
        "Rule.msg": "* Latest Kubernetes 1.18 beta is now available for your laptop, NUC, cloud",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Starting Message of the Day...",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Started Message of the Day.",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "https://xxxxxxxx.run/",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "* Multipass 1.1 adds proxy support for developers behind enterprise",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "sudo snap install microk8s --channel=1.18/beta --classic",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Starting Daily apt upgrade and clean activities...",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Started Daily apt upgrade and clean activities.",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "firewalls. Rapid prototyping for cloud operations just got easier.",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "instance or Raspberry Pi, with automatic updates to the final GA release.",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Data Center : Telmetry Posting",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Send Password Expiry Notification",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Data Center: Telemetry Notifier to Collect Data",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Update successful",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Update successful",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "8198-software protection platform service",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "1003-software protection platform service",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "The Time Provider NtpClient is Currently Receiving Valid Time Data",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Time service now synchronizing system time",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "1",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "autorefresh.go:397: auto-refresh: all snaps are up-to-date",
        "COUNT(*)": "2",
        "SUM(Alert.EventCount)": "2",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "storehelpers.go:436: cannot refresh: snap has no updates available: \\\"amazon-ssm-agent\\\", \\\"core\\\"",
        "COUNT(*)": "2",
        "SUM(Alert.EventCount)": "2",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "The Windows Security Center Service could not start Windows Defender",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "2",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "A user's local group membership was enumerated",
        "COUNT(*)": "2",
        "SUM(Alert.EventCount)": "2","Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "The System Time Has Changed",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "3",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "The system time was changed.",
        "COUNT(*)": "1",
        "SUM(Alert.EventCount)": "3",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "User Logon",
        "COUNT(*)": "4",
        "SUM(Alert.EventCount)": "4",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "16384-software protection platform service",
        "COUNT(*)": "7",
        "SUM(Alert.EventCount)": "7",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "16394-software protection platform service",
        "COUNT(*)": "7",
        "SUM(Alert.EventCount)": "7",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Linux crond Session opened",
        "COUNT(*)": "10",
        "SUM(Alert.EventCount)": "10",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Linux crond Session closed",
        "COUNT(*)": "10",
        "SUM(Alert.EventCount)": "10",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Linux cron Scheduled Command Executed",
        "COUNT(*)": "10",
        "SUM(Alert.EventCount)": "10",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "DHCPACK of xx.x.x.xxx from xx.x.x.x",
        "COUNT(*)": "19",
        "SUM(Alert.EventCount)": "19",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Linux dhclient Renewal",
        "COUNT(*)": "19",
        "SUM(Alert.EventCount)": "19",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Linux DHCP Client Request",
        "COUNT(*)": "19",
        "SUM(Alert.EventCount)": "19",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Special Privileges Assigned",
        "COUNT(*)": "28",
        "SUM(Alert.EventCount)": "28",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Special privileges assigned to new logon.",
        "COUNT(*)": "21",
        "SUM(Alert.EventCount)": "30",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "An account was successfully logged on",
        "COUNT(*)": "21",
        "SUM(Alert.EventCount)": "30",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Endpoint Security Firewall Property Translator",
        "COUNT(*)": "40",
        "SUM(Alert.EventCount)": "40",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Retrieve broker health information",
        "COUNT(*)": "41",
        "SUM(Alert.EventCount)": "41",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "5379-microsoft-windows-security-auditing",
        "COUNT(*)": "10",
        "SUM(Alert.EventCount)": "90",
        "Alert.DSIDSigID": "12345-2223334445"
    },{
        "Rule.msg": "Returns a list of DXL Registered Services",
        "COUNT(*)": "43",
        "SUM(Alert.EventCount)": "164",
        "Alert.DSIDSigID": "12345-2223334445"
    }
]
Muro de casos
Si se agotó el tiempo de espera de la acción: "Error executing action "Send Advanced Query to ESM". Motivo: La acción inició la consulta, pero se agotó el tiempo de espera durante la recuperación de datos. Aumenta el tiempo de espera en el IDE y vuelve a intentarlo".
| Tipo de resultado | Valor/Descripción | Texto |
|---|---|---|
| Mensaje de salida* | La acción no debe fallar ni detener la ejecución de una guía: Si el código de estado es 200 (is_success=true): "Successfully retrieved data for the provided query in McAfee ESM." Si no hay datos para una entidad (is_success=true): "No se encontraron datos para la consulta proporcionada en McAfee ESM". Mensaje asíncrono: "Esperando a que finalice la consulta…" La acción debería fallar y detener la ejecución de una guía: Si se informa un error crítico: "Error executing action "Send Advanced Query to ESM". Motivo: {0}".format(error.Stacktrace) Si se informa el código de estado 400 o 500:"Error al ejecutar la acción "Enviar consulta avanzada a ESM". Reason: {0}";.format(response) |
General |
| Tabla del muro de casos | Todos los campos de la respuesta. | General |
Envía una consulta a ESM
Descripción de la acción
Envía una consulta a ESM.
Uso de acciones
Usa esta acción para realizar un desglose adicional en la alerta de Google SecOps. Puedes recuperar eventos, recursos y datos de flujo.
Parámetros de configuración de acciones
Usa los siguientes parámetros para configurar la acción:
| Nombre del parámetro | Tipo | Valor predeterminado | Obligatorio | Descripción |
|---|---|---|---|---|
| Período | Lista desplegable | LAST_24_HOURS Valores posibles:
|
Sí | Especifica un período para los resultados. Si se selecciona |
| Hora de inicio | String | N/A | No | Especifica la hora de inicio de los resultados. Este parámetro es obligatorio si se selecciona Formato: ISO 8601 |
| Hora de finalización | String | N/A | No | Especifica la hora de finalización de los resultados. Formato: ISO 8601. Si no se proporciona nada y se selecciona |
| Nombre del campo de filtro | String | N/A | Sí | Especifica el nombre del campo que se usará para filtrar. |
| Operador de filtro | Lista desplegable | IGUAL A Valores posibles:
| Sí | Especifica el operador que se debe usar en el filtro. |
| Valores de filtro | String | N/A | Sí | Especifica una lista de valores separados por comas que se usarán en el filtro. |
| Campos que se recuperarán | CSV | N/A | No | Especifica una lista separada por comas de los campos que se deben devolver. Si no se proporciona nada, la acción usa los campos predefinidos. |
| Campo de orden | String | N/A | No | Especifica qué parámetro se debe usar para ordenar. Este parámetro espera el campo en el formato {table}.{key name}. Si el parámetro se proporciona en otro formato, la acción lo omitirá. Ejemplo: Alert.LastTime |
| Orden de clasificación | Lista desplegable | ASC Valores posibles:
|
No | Especifica el orden de clasificación. |
| Tipo de consulta | Lista desplegable | EVENTO Valores posibles:
|
Sí | Especifica lo que se debe consultar. |
| Cantidad máxima de resultados para devolver | Número entero | 50 | Sí | Especifica la cantidad de resultados que se mostrarán. El valor predeterminado del parámetro: 50. El valor máximo del parámetro: 200. |
Trabaja con el parámetro de período
El parámetro Período especifica el período que se usará cuando se ejecute la consulta. La acción admite muchos valores predefinidos que puedes seleccionar. También puedes establecer un período personalizado.
Para establecer el período personalizado, debes configurar el parámetro Período en
Custom y proporcionar un valor ISO 8601 para el parámetro Hora de inicio. De forma predeterminada, el parámetro Hora de finalización apunta a la hora actual.
Especifica los campos para los parámetros Filter Field Name, Fields To Fetch y Sort Field
Para especificar los campos de los parámetros Nombre del campo, Campos que se recuperarán y Campo de orden del filtro, completa los siguientes pasos:
- Accede a la IU de McAfee ESM y abre las herramientas para desarrolladores en tu navegador.
- Ve a la pestaña Red.
- Haz clic en Agregar pestaña y agrega una vista nueva.
- Haz clic en Agregar widget.
En el diálogo Configuración del widget, haz lo siguiente:
- En la sección Campos, selecciona todos los campos que te interesen.
- ingresa un título personalizado y establece Fuente de la consulta en
Events. Para los recursos, seleccionaAssets, y para los flujos, seleccionaFlows.
Una vez que hayas seleccionado todos los campos que necesitas, haz clic en Crear.
En Herramientas para desarrolladores, verás la solicitud
runningQuery. Obtén detalles sobre esta solicitud y ve a la sección Solicitud. Allí, verás una lista de todos los nombres de API de los campos que proporcionaste.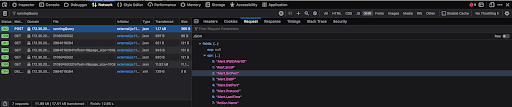
Problemas conocidos
- La API de McAfee ESM que usa la acción para enviar la consulta
(
qryExecuteDetail) tiene comportamientos inesperados en situaciones en las que se usa una clave de tipo no admitido (claves FLOAT) con los operadoresGREATER_OR_EQUALS_THANoLESS_OR_EQUALS_THAN. Valida los tipos de los campos que se usan. - Se observó que algunas combinaciones de claves no devuelven resultados, aunque el filtro no haya devuelto un error de la API de McAfee.
Alcance de la entidad de acción
Esta acción se ejecuta en todas las entidades.
Resultados de la acción
Resultado de secuencia de comandos
| Nombre del resultado de la secuencia de comandos | Opciones de valor | Ejemplo |
|---|---|---|
| is_success | Verdadero o falso | is_success:False |
Resultado de JSON
[
    {
        "Rule.msg": "McAfee EDB database server state change alert",
        "Alert.AvgSeverity": "25",
        "Alert.SrcIP": "::",
        "Alert.EventCount": "1",
        "Alert.LastTime": "02/12/2019 20:45:45",
        "Alert.Protocol": "n/a",
        "Action.Name": "informational",
        "Alert.IPSIDAlertID": "144115188075855872|1",
        "Alert.DstIP": "10.0.0.10"
    }
]
Muro de casos
Si se agotó el tiempo de espera de la acción: "Error executing action "Send Query to ESM". Motivo: La acción inició la consulta, pero se agotó el tiempo de espera durante la recuperación de datos. Aumenta el tiempo de espera en el IDE y vuelve a intentarlo".
| Tipo de resultado | Valor/Descripción | Texto |
|---|---|---|
| Mensaje de salida* | La acción no debe fallar ni detener la ejecución de una guía: Si el código de estado es 200 (is_success=true): "Successfully retrieved data for the provided query in McAfee ESM." Si no hay datos para una entidad (is_success=true): "No se encontraron datos para la consulta proporcionada en McAfee ESM". Mensaje asíncrono: "Esperando a que finalice la consulta…" La acción debería fallar y detener la ejecución de una guía: Si se informa un error crítico: "Error al ejecutar la acción "Enviar consulta a ESM". Motivo: {0}".format(error.Stacktrace) Si se informa el código de estado 400 o 500:"Error al ejecutar la acción "Enviar consulta a ESM". Motivo: {0}".format(response) |
General |
| Tabla del muro de casos | Todos los campos de la respuesta. | General |
Envía una consulta de entidad a ESM
Descripción de la acción
Envía una consulta a ESM basada en entidades. Entidades admitidas: dirección IP y nombre de host.
Uso de acciones
Usa esta acción para realizar un desglose adicional en la alerta de Google SecOps en torno a las entidades. Puedes recuperar información sobre eventos, recursos y flujos. A diferencia de la acción Enviar consulta a ESM, esta acción también agrega un filtro de entidad como parte de la consulta.
Parámetros de configuración de acciones
Usa los siguientes parámetros para configurar la acción:
| Nombre del parámetro | Tipo | Valor predeterminado | Obligatorio | Descripción | |
|---|---|---|---|---|---|
| Clave de entidad de dirección IP | String | Alert.SrcIP | Sí | Especifica la clave que se usará con la entidad de dirección IP durante el filtrado. Si se proporciona una clave no válida, la acción aún devuelve resultados, pero son inesperados. |
|
| Clave de entidad del nombre de host | String | N/A | Sí | Especifica la clave que se usa con la entidad Nombre de host durante el filtrado. Si se proporciona una clave no válida, la acción aún devuelve resultados, pero son inesperados. |
|
| Período | Lista desplegable | LAST_HOUR Valores posibles:
|
Sí | Especifica un período para los resultados. Si se selecciona Custom, también debes proporcionar el parámetro Hora de inicio. |
|
| Hora de inicio | String | N/A | No | Especifica la hora de inicio de los resultados. Este parámetro es obligatorio si se selecciona Formato: ISO 8601 |
|
| Hora de finalización | String | N/A | No | Especifica la hora de finalización de los resultados. Formato: ISO 8601. Si no se proporciona nada y se selecciona |
|
| Nombre del campo de filtro | String | N/A | Sí | Especifica el nombre del campo que se usará para filtrar. | |
| Operador de filtro | Lista desplegable | IGUAL A Valores posibles:
| Sí | Especifica el operador que se debe usar en el filtro. | |
| Valores de filtro | String | N/A | Sí | Especifica una lista de valores separados por comas que se usarán en el filtro. | |
| Campos que se recuperarán | CSV | N/A | No | Especifica una lista separada por comas de los campos que se deben devolver. Si no se proporciona nada, la acción usa los campos predefinidos. |
|
| Campo de orden | String | N/A | No | Especifica qué parámetro se debe usar para ordenar. Este parámetro espera el campo en el formato {table}.{key name}. Si el parámetro se proporciona en otro formato, la acción lo omitirá. Ejemplo: Alert.LastTime |
|
| Orden de clasificación | Lista desplegable | ASC Valores posibles:
|
No | Especifica el orden de clasificación. | |
| Cantidad máxima de resultados para devolver | Número entero | 50 | Sí | Especifica la cantidad de resultados que se mostrarán. El valor predeterminado del parámetro: 50. El valor máximo del parámetro: 200. |
Trabaja con el parámetro de período
El parámetro Período especifica el período que se usará cuando se ejecute la consulta. La acción admite muchos valores predefinidos que puedes seleccionar. También puedes establecer un período personalizado.
Para establecer el período personalizado, debes configurar el parámetro Período en
Custom y proporcionar un valor ISO 8601 para el parámetro Hora de inicio. De forma predeterminada, el parámetro Hora de finalización apunta a la hora actual.
Especifica los campos para los parámetros Filter Field Name, Fields To Fetch y Sort Field
Para especificar los campos de los parámetros Nombre del campo de filtro, Campos que se recuperarán y Campo de orden, completa los siguientes pasos:
- Accede a la IU de McAfee ESM y abre las herramientas para desarrolladores en tu navegador.
- Ve a la pestaña Red.
- Haz clic en Agregar pestaña y agrega una vista nueva.
- Haz clic en Agregar widget.
En el diálogo Configuración del widget, haz lo siguiente:
- En la sección Campos, selecciona todos los campos que te interesen.
- ingresa un título personalizado y establece Fuente de la consulta en
Events. Para los recursos, seleccionaAssets, y para los flujos, seleccionaFlows.
Una vez que hayas seleccionado todos los campos que necesitas, haz clic en Crear.
En Herramientas para desarrolladores, verás la solicitud
runningQuery. Obtén detalles sobre esta solicitud y ve a la sección Solicitud. Allí, verás una lista de todos los nombres de API de los campos que proporcionaste.
Trabaja con los parámetros de clave de entidad de dirección IP y clave de entidad de nombre de host
Los parámetros Clave de entidad de dirección IP y Clave de entidad de nombre de host definen la
clave que se usa en el filtro. Por ejemplo, si el parámetro Clave de entidad de dirección IP
se establece en Alert.SrcIP, la acción crea un filtro de dirección IP con
la clave Alert.SrcIP. Según tu caso de uso, puedes modificar la clave que
se usa.
Problemas conocidos
- La API de McAfee ESM que usa la acción para enviar la consulta
(
qryExecuteDetail) tiene comportamientos inesperados en situaciones en las que se usa una clave de tipo no admitido (claves FLOAT) con los operadoresGREATER_OR_EQUALS_THANoLESS_OR_EQUALS_THAN. Valida los tipos de los campos que se usan. - Se observó que algunas combinaciones de claves no devuelven resultados, aunque el filtro no haya devuelto un error de la API de McAfee.
Alcance de la entidad de acción
Esta acción se ejecuta en las siguientes entidades:
- Dirección IP
- Nombre de host
Resultados de la acción
Resultado de secuencia de comandos
| Nombre del resultado de la secuencia de comandos | Opciones de valor | Ejemplo |
|---|---|---|
| is_success | Verdadero o falso | is_success:False |
Resultado de JSON
[
    {
        "Rule.msg": "McAfee EDB database server state change alert",
        "Alert.AvgSeverity": "25",
        "Alert.SrcIP": "::",
        "Alert.EventCount": "1",
        "Alert.LastTime": "02/12/2019 20:45:45",
        "Alert.Protocol": "n/a",
        "Action.Name": "informational",
        "Alert.IPSIDAlertID": "144115188075855872|1",
        "Alert.DstIP": "10.0.0.10"
    }
]
Muro de casos
| Tipo de resultado | Valor / Descripción | Tipo |
|---|---|---|
| Mensaje de salida* | La acción no debe fallar ni detener la ejecución de una guía: Si se informa el código de estado 200(is_success=true): "Successfully retrieved data for the following entities in McAfee ESM: {entity.identifier}" Si no hay datos para todas las entidades: "No se encontraron datos en McAfee ESM para las siguientes entidades: {entity.id}". Si se informa el código de estado 400 o 500 para una entidad específica: "No se ejecutaron consultas en McAfee ESM para las siguientes entidades: {entity.id}. Verifica la configuración". Si no hay datos para todas las entidades (is_success=true): "No se encontraron datos para las entidades proporcionadas en McAfee ESM" Mensaje asíncrono: "Esperando a que la entidad termine de procesarse…"
La acción debería fallar y detener la ejecución de una guía: Si se informa un error crítico: "Error al ejecutar la acción 'Enviar consulta de entidad a ESM'". Motivo: {0}''.format(error.Stacktrace)." Si se informa el código de estado 400 o 500 para todas las entidades: "Error executing action "Send Entity Query To ESM". Motivo: {response}' Si se agotó el tiempo de espera de la acción: "Error executing action "Send Entity Query To ESM". Motivo: La acción inició la consulta, pero se agotó el tiempo de espera durante la recuperación de datos para las siguientes entidades: {entity.identifier}. Aumenta el tiempo de espera en el IDE y vuelve a intentarlo. Nota: Si vuelves a intentarlo, se enviará otro mensaje". |
General |
| Tabla del muro de casos | Todos los campos de la respuesta. | Entidad |
Conectores
Actualización de conectores: versión de integración 34.0
Los conectores se renovaron en la versión de integración 34.0. Se optimizaron para que sean menos propensas a errores y más fáciles de mantener. También se agregaron funciones nuevas.
Si quieres actualizar el conector a la versión 34.0, te recomendamos que primero te familiarices con los parámetros de configuración del conector. La actualización del conector no afecta las guías.
McAfeeESM Connector
Descripción del conector
Extrae información sobre las alarmas de McAfee ESM.
Uso del conector
Usa el conector para transferir correlaciones y eventos relacionados a Google SecOps. En este conector, una alerta de Google SecOps se representa con un evento de correlación.
Los eventos de Google SecOps se crean en función de los datos de los siguientes objetos:
- Datos de alarmas
- Datos de eventos de correlación: La correlación es un evento activador creado a partir de reglas de correlación.
- Datos de eventos de origen: Son los eventos base que causaron una correlación o alarma.
Ejemplo del evento de Google SecOps basado en datos de alarma:
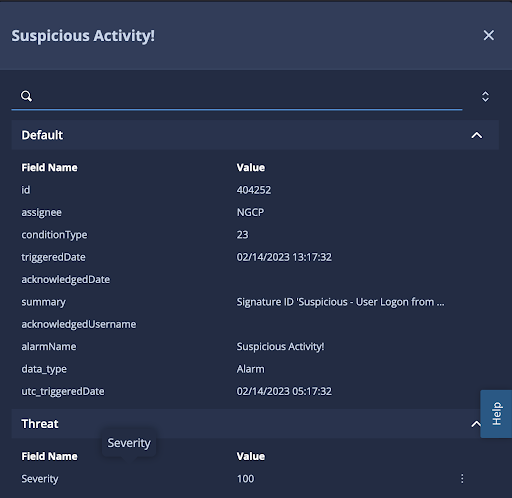
Ejemplo del evento de Google SecOps basado en los datos de eventos de correlación o de origen:
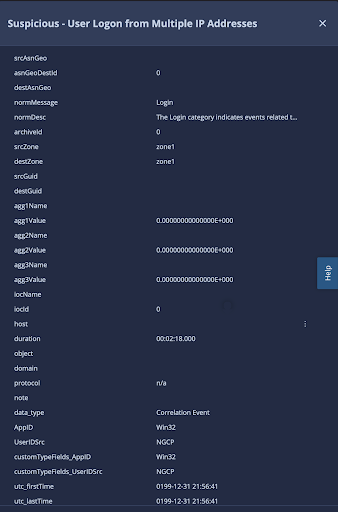
Cada evento de Google SecOps contiene información sin procesar de la API junto con
claves adicionales que se agregaron para facilitar la asignación. Para distinguir los
diferentes tipos de eventos de Google SecOps, hay una clave data_type personalizada.
Esta clave puede contener los siguientes valores:
- Alarma
- Evento de correlación
- Evento de origen
Campos de tipo personalizado en los eventos de Google SecOps
Los eventos de correlación/origen de McAfee ESM pueden incluir campos personalizados para los que la representación de la API sin procesar no es adecuada para fines de asignación.
Ejemplo de los datos sin procesar del tipo personalizado:
  "customTypes": [
      {
          "fieldId": 1,
          "fieldName": "AppID",
          "definedFieldNumber": 1,
          "unformattedValue": "374385694492",
 "formatedValue": "WIN"
      },
      {
          "fieldId": 7,
          "fieldName": "UserIDSrc",
          "definedFieldNumber": 7,
          "unformattedValue": "22018731010750406",
          "formatedValue": "NGCP"
      },
      {
          "fieldId": 4259842,
          "fieldName": "Message_Text",
          "definedFieldNumber": 9,
          "unformattedValue": "11049395522927265911",
          "formatedValue": "User Log In succeeded"
      }
  ]
En el evento de Google SecOps, los mismos campos se representan de la siguiente manera:
{
  "{fieldName}": "{formatedValue}",
  "AppID": "WIN",
  "UserIDSrc": "NGCP",
  "Message_Text": "formatedValue",
  "customTypeFields": {
    "{fieldName}": "{formatedValue}",
    "AppID": "WIN",
    "UserIDSrc": "NGCP",
    "Message_Text": "formatedValue"
  }
}
Recomendamos usar marcadores de posición con la clave customTypeFields, ya que los valores de los marcadores de posición representan correctamente el campo personalizado. Los campos personalizados que
se representan en el nivel anterior pueden contener información engañosa. Si existía una clave
con el mismo nombre antes de que se agregara el campo personalizado, se usarán los datos de
la clave original, ya que no puede haber claves duplicadas en el archivo JSON.
Configura el conector en Google SecOps
Para obtener instrucciones detalladas sobre cómo configurar un conector en Google SecOps, consulta Configura el conector.
Parámetros de configuración del conector
Usa los siguientes parámetros para configurar el conector:
| Nombre del parámetro | Tipo | Valor predeterminado | Obligatorio | Descripción |
|---|---|---|---|---|
| Nombre del campo del producto | String | data_type | Sí | Es el nombre del campo que se usa para determinar el producto del dispositivo. |
| Nombre del campo del evento | String | alarmName | Sí | Es el nombre del campo que se usa para determinar el nombre del evento (subtipo). |
| Raíz de la API | String | https://{ipaddress}/rs/ | Sí | La raíz de la API de la instancia de McAfee ESM. Formato: https://{dirección IP}/rs/ |
| Contraseña | Secret | N/A | Sí | Es la contraseña de la cuenta de McAfee ESM. |
| PythonProccessTimeout | Número entero | 300 | Sí | Es el límite de tiempo de espera para el proceso de Python que ejecuta la secuencia de comandos actual. |
| Versión del producto | String | N/A | Sí | Versión de McAfee ESM. Valores posibles: 11.1, 11.2, 11.3, 11.4 y 11.5. |
| Nombre de usuario | String | N/A | Sí | Es el nombre de usuario de la cuenta de McAfee ESM. |
| Inhabilitar desbordamiento | Casilla de verificación | Desmarcado | No | Si se habilita, el conector inhabilitará el mecanismo de desbordamiento. Para obtener más información sobre este parámetro, consulta Trabaja con los parámetros Inhabilitar desbordamiento e Inhabilitar desbordamiento para alarmas. |
| Inhabilitar el desbordamiento de las alarmas | CSV | N/A | No | Es una lista separada por comas de los nombres de las alarmas para las que el conector ignorará el desbordamiento. Este parámetro requiere que se habilite el parámetro Inhabilitar desbordamiento. Para obtener más información sobre este parámetro, consulta Trabaja con los parámetros Inhabilitar desbordamiento e Inhabilitar desbordamiento para alarmas. |
| Nombre del campo de entorno | String | srcZone | No | Describe el nombre del campo en el que se almacena el nombre del entorno. Si no se encuentra el campo de entorno, el entorno es el predeterminado. |
| Patrón de regex del entorno | String | :* | No | Es un patrón de regex que se ejecutará en el valor que se encuentra en el campo Nombre del campo de entorno. El valor predeterminado es .* para capturar todo y devolver el valor sin cambios. Se usa para permitir que el usuario manipule el campo de entorno a través de la lógica de regex. Si el patrón de regex es nulo o está vacío, o si el valor del entorno es nulo, el resultado final del entorno es el entorno predeterminado. |
| Transferir 0 alarmas de eventos de origen | Casilla de verificación | Marcado | No | Si está habilitado, el conector transfiere las alarmas que tienen 0 eventos de origen. El conector esperará el tiempo que se proporciona en el parámetro Tiempo de relleno. Para obtener más información sobre este parámetro, consulta Trabaja con el parámetro Ingest 0 Source Event Alarms. |
| Gravedad más baja que se recuperará | Número entero | 0 | No | Es la gravedad más baja que se debe usar para recuperar alarmas. Los valores posibles están en el rango de 0 a 100. Si no se especifica nada, el conector transfiere alarmas con todos los tipos de gravedad. |
| Cantidad máxima de alarmas que se recuperarán | Número entero | 100 | No | Es la cantidad de alarmas que se procesarán por iteración del conector. El valor predeterminado del parámetro es 20. |
| Cantidad máxima de horas hacia atrás | Número entero | 1 | No | Es la cantidad de horas desde las que se recuperarán las alarmas. |
| Tiempo de relleno | Número entero | 1 | No | Es la cantidad de horas que el conector usa para el relleno. Este parámetro describe cuánto tiempo espera el conector para transferir la alarma con 0 eventos de origen, si el parámetro Ingest 0 Source Event Alarms está inhabilitado. El valor máximo del parámetro: 6 horas. |
| Contraseña del proxy | Contraseña | N/A | No | Es la contraseña del proxy con la que se realizará la autenticación. |
| Dirección del servidor proxy | String | N/A | No | Es la dirección del servidor proxy que se usará. |
| Nombre de usuario del proxy | String | N/A | No | Es el nombre de usuario del proxy con el que se autenticará. |
| Nombre del campo del generador de reglas | String | alarmName | No | Es el nombre del campo que se usa en el generador de reglas. El conector usa |
| Campo de producto del dispositivo secundario | String | N/A | No | Es el nombre del campo del producto de resguardo. |
| Formato de hora | String | %m/%d/%Y %H:%M:%S | No | Es el formato de hora que se usa para leer la marca de tiempo proporcionada en McAfee ESM. Si no se proporciona nada o se proporciona un formato de hora no válido, el conector no realizará la transformación. Para obtener más información sobre este parámetro, consulta Trabaja con los parámetros de zona horaria y formato de hora. |
| Zona horaria | String | N/A | No | Es la zona horaria del evento de origen. Este parámetro es necesario para transformar la marca de tiempo en el formato que refleja la hora UTC+0. Este parámetro se ignora si se proporcionan valores no válidos en el parámetro Formato de hora o si no se proporciona nada allí. Para obtener más información sobre este parámetro, consulta Trabaja con los parámetros de zona horaria y formato de hora. |
| Usa la lista dinámica como lista de entidades bloqueadas | Casilla de verificación | Desmarcado | No | Si se habilita, la lista dinámica se usa como lista de entidades bloqueadas. |
| Verificar SSL | Casilla de verificación | Desmarcado | No | Si se habilita, verifica que el certificado SSL para la conexión con el servidor de McAfee ESM sea válido. |
Trabaja con el parámetro Ingest 0 Source Event Alarms
En McAfee ESM, es posible tener correlaciones con 0 eventos, lo que significa que la alerta de Google SecOps contiene solo un evento de Google SecOps basado en la información de correlación. No se recomienda transferir correlaciones con 0 eventos de origen, ya que se perderá el contexto.
Si el parámetro Ingest 0 Source Event Alarms está habilitado, el conector ingiere todas las correlaciones en el sistema de Google SecOps, incluso si hay 0 eventos relacionados. Si este parámetro está inhabilitado, el conector espera hasta que aparezca al menos un evento de origen en McAfee ESM. El tiempo de espera se define con el parámetro Período de relleno.
El parámetro Padding Period especifica la cantidad de horas anteriores (el valor máximo
es 6) en las que el conector recupera datos en cada iteración. Por ejemplo, si
el parámetro Período de relleno se establece en 2, el conector siempre recupera
datos de 2 horas atrás y comienza a controlar los datos desde ese momento. Lógicamente,
el tiempo de relleno representa la cantidad de horas que el conector espera a que
ocurra el evento para poder transferirlo.
Hay una excepción para dos tipos de alarmas:
- Estado del dispositivo
- Se superó la tasa de EPS
Estas alarmas provienen de la configuración predeterminada de McAfee ESM y nunca tendrán eventos relacionados con ellas. El conector siempre los transfiere, independientemente del parámetro de configuración Ingest 0 Source Event Alarms.
Trabaja con los parámetros de zona horaria y formato de hora
A veces, la hora y las zonas horarias a nivel del servidor de McAfee ESM se pueden configurar con diferentes formatos. Esto puede generar algunos desafíos, ya que, por ejemplo, la API de McAfee ESM no devuelve información sobre la zona horaria. De forma predeterminada, el conector trata la marca de tiempo que proviene de la API como UTC. Esto puede alterar la hora en las alertas y los eventos de Google SecOps, ya que se aplican los parámetros de configuración de localización.
Por ejemplo, la API sin procesar devolvió una marca de tiempo en UTC+8. El conector transfirió la alarma y, luego, la localización también se estableció en UTC+8. En esta situación, la marca de tiempo de la alerta de Google SecOps es del futuro.
Para superar este desafío, usa el parámetro Zona horaria. Este parámetro
define los requisitos para obtener la marca de tiempo en el formato UTC. Si McAfee ESM
devuelve una marca de tiempo en el formato UTC+8, debes establecer el parámetro del conector
Zona horaria en -8.
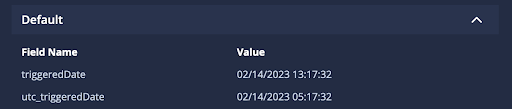
En los eventos de Google SecOps, se agregan 3 claves nuevas:
- las claves
utc_firstTimeyutc_lastTimedel evento según los datos del evento de correlación o fuente - la clave
utc_triggeredDatedel evento según los datos de la alarma
Trabaja con los parámetros Inhabilitar desbordamiento e Inhabilitar desbordamiento para nombres de alarmas
A veces, McAfee ESM puede ser muy ruidoso y crear muchos eventos de correlación. En Google SecOps, hay un mecanismo de desbordamiento para evitar que se creen demasiadas alertas de Google SecOps en un período breve.
Este mecanismo puede ser perjudicial si crees que todas las alarmas son significativas y deben clasificarse. No recomendamos inhabilitar el mecanismo de desbordamiento. Sin embargo, si es necesario, puedes usar los parámetros Inhabilitar desbordamiento e Inhabilitar desbordamiento para nombres de alarmas con este fin.
La solución preferida es usar el parámetro Inhabilitar el desbordamiento para los nombres de alarmas, ya que te permite proporcionar nombres de alarmas específicos que deben ignorar las reglas de desbordamiento en lugar de inhabilitar el desbordamiento para todas las alarmas.
McAfeeESM Correlations Connector
Descripción del conector
Extrae información sobre las correlaciones de McAfee ESM.
Uso del conector
Usa el conector para transferir correlaciones y eventos relacionados a Google SecOps. En este conector, una alerta de Google SecOps se representa con un evento de correlación.
Los eventos de Google SecOps se crean en función de los datos de los siguientes objetos:
- Datos de eventos de correlación: La correlación es un evento activador creado a partir de reglas de correlación.
- Datos de eventos de origen: Son los eventos base que causaron una correlación.
Ejemplo del evento de Google SecOps basado en los datos de eventos de correlación o de origen:
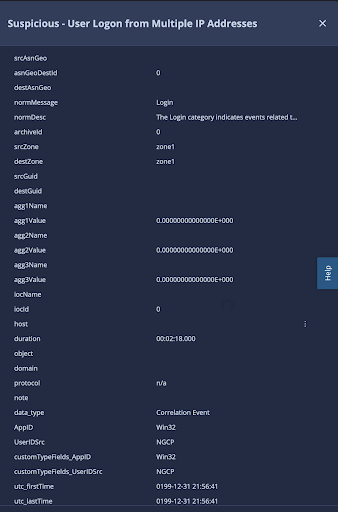
Cada evento de Google SecOps contiene información sin procesar de la API junto con
claves adicionales que se agregaron para facilitar la asignación. Para distinguir los
diferentes tipos de eventos de Google SecOps, hay una clave data_type personalizada.
Esta clave puede contener los siguientes valores:
- Evento de correlación
- Evento de origen
Campos de tipo personalizado en los eventos de Google SecOps
Los eventos de correlación/origen de McAfee ESM pueden incluir campos personalizados para los que la representación de la API sin procesar no es adecuada para fines de asignación.
Ejemplo de los datos sin procesar del tipo personalizado:
  "customTypes": [
      {
          "fieldId": 1,
          "fieldName": "AppID",
          "definedFieldNumber": 1,
          "unformattedValue": "374385694492",
          "formatedValue": "WIN"
      },
      {
          "fieldId": 7,
          "fieldName": "UserIDSrc",
          "definedFieldNumber": 7,
          "unformattedValue": "22018731010750406",
          "formatedValue": "NGCP"
      },
      {
          "fieldId": 4259842,
          "fieldName": "Message_Text",
          "definedFieldNumber": 9,
          "unformattedValue": "11049395522927265911",
          "formatedValue": "User Log In succeeded"
      }
  ]
En el evento de Google SecOps, los mismos campos se representan de la siguiente manera:
{
  "{fieldName}": "{formatedValue}",
  "AppID": "WIN",
  "UserIDSrc": "NGCP",
  "Message_Text": "formatedValue",
  "customTypeFields": {
    "{fieldName}": "{formatedValue}",
    "AppID": "WIN",
    "UserIDSrc": "NGCP",
    "Message_Text": "formatedValue"
  }
}
Recomendamos usar marcadores de posición con la clave customTypeFields, ya que los valores de los marcadores de posición representan correctamente el campo personalizado. Los campos personalizados que
se representan en el nivel anterior pueden contener información engañosa. Si existía una clave
con el mismo nombre antes de que se agregara el campo personalizado, se usarán los datos de
la clave original, ya que no puede haber claves duplicadas en el archivo JSON.
Configura el conector en Google SecOps
Para obtener instrucciones detalladas sobre cómo configurar un conector en Google SecOps, consulta Configura el conector.
Parámetros del conector
Usa los siguientes parámetros para configurar el conector:
| Nombre del parámetro | Tipo | Valor predeterminado | Obligatorio | Descripción |
|---|---|---|---|---|
| Nombre del campo del producto | String | data_type | Sí | Ingresa el nombre del campo de origen para recuperar el nombre del campo del producto. |
| Nombre del campo del evento | String | sigId | Sí | Ingresa el nombre del campo de origen para recuperar el nombre del campo de evento. |
| Nombre del campo de entorno | String | srcZone | No | Describe el nombre del campo en el que se almacena el nombre del entorno. Si no se encuentra el campo de entorno, el entorno es el predeterminado. |
| Patrón de regex del entorno | String | :* | No | Es un patrón de regex que se ejecutará en el valor que se encuentra en el campo Nombre del campo de entorno. El valor predeterminado es .* para capturar todo y devolver el valor sin cambios. Se usa para permitir que el usuario manipule el campo de entorno a través de la lógica de regex. Si el patrón de regex es nulo o está vacío, o si el valor del entorno es nulo, el resultado final del entorno es el entorno predeterminado. |
| PythonProcessTimeout | String | 300 | Sí | Es el límite de tiempo de espera para el proceso de Python que ejecuta la secuencia de comandos actual. |
| Raíz de la API | String | https://{ipaddress}/rs/ | Sí | La raíz de la API de la instancia de McAfee ESM. Formato: https://{dirección IP}/rs/ |
| Nombre de usuario | String | N/A | No | Es el nombre de usuario de la cuenta de McAfee ESM. |
| Contraseña | Secret | N/A | No | Es la contraseña de la cuenta de McAfee ESM. |
| Versión del producto | String | N/A | Sí | Versión de McAfee ESM. Valores posibles: 11.1, 11.2, 11.3, 11.4 y 11.5. |
| Gravedad promedio más baja para recuperar | Número entero | 0 | No | Es la gravedad promedio más baja que se debe usar para recuperar correlaciones. Los valores posibles están en el rango de 0 a 100. Si no se especifica nada, el conector transfiere correlaciones con todos los tipos de gravedad. |
| Transferencia de 0 correlaciones de eventos de origen | Casilla de verificación | Desmarcado | No | Si está habilitado, el conector transfiere correlaciones que tienen 0 eventos de origen. Este parámetro puede afectar los valores que provienen de los parámetros Nombre del campo de producto, Nombre del campo de evento y Nombre del campo del generador de reglas. Si está inhabilitado, el conector espera el tiempo que se especifica en el parámetro Padding Time. Para obtener más información sobre este parámetro, consulta Trabaja con el parámetro Ingest 0 Source Event Correlations. |
| Tiempo de relleno | Número entero | 1 | No | Es la cantidad de horas que el conector usa para el relleno. Este parámetro describe cuánto tiempo esperará el conector para transferir la correlación con 0 eventos de origen, si el parámetro Transferir correlaciones de 0 eventos de origen está inhabilitado. El valor máximo del parámetro: 6 horas. |
| Cantidad máxima de horas hacia atrás | Número entero | 1 | No | Es la cantidad de horas desde las que se recuperarán las alarmas. |
| Cantidad máxima de correlaciones que se recuperarán | Número entero | 20 | No | Es la cantidad de alarmas que se procesarán por iteración del conector. El valor predeterminado del parámetro es 20. |
| Filtro de IPSID | N/A | No | Es la lista separada por comas de los IPSID que se usan para recuperar datos. Si no se proporciona nada, el conector usa el IPSID predeterminado. |
|
| Filtro de SIGID | CSV | N/A | No | Es una lista separada por comas de los IDs de firma que se usan durante la transferencia. Si no se proporciona nada, el conector transfiere correlaciones de todas las reglas. |
| Usa la lista dinámica como lista de entidades bloqueadas | Casilla de verificación | Desmarcado | No | Si se habilita, la lista dinámica se usa como lista de entidades bloqueadas. |
| Formato de hora | String | %m/%d/%Y %H:%M:%S | No | Es el formato de hora que se usa para leer la marca de tiempo proporcionada en McAfee ESM. Si no se proporciona nada o se proporciona un formato de hora no válido, el conector no realiza la transformación. Para obtener más información sobre este parámetro, consulta Trabaja con los parámetros de zona horaria y formato de hora. |
| Zona horaria | String | N/A | No | Es la zona horaria del evento de origen. Este parámetro es necesario para transformar la marca de tiempo en el formato que refleja la hora UTC+0. Este parámetro se ignora si se proporcionan valores no válidos en el parámetro Formato de hora o si no se proporciona nada allí. Para obtener más información sobre este parámetro, consulta Trabaja con los parámetros de zona horaria y formato de hora. |
| Nombre del campo del generador de reglas | String | app | No | Es el nombre del campo que se usa en el generador de reglas. La acción usa |
| Campo de producto del dispositivo secundario | String | N/A | No | Es el nombre del campo del producto de resguardo. |
| Inhabilitar desbordamiento | Casilla de verificación | Desmarcado | No | Si se habilita, el conector inhabilita el mecanismo de desbordamiento. Para obtener más información sobre este parámetro, consulta Trabaja con los parámetros Inhabilitar desbordamiento e Inhabilitar desbordamiento para SigID. |
| Inhabilitar el desbordamiento para los SigID | CSV | N/A | No | Es una lista separada por comas de los IDs de firma para los que el conector ignora el desbordamiento. Este parámetro requiere que se habilite el parámetro Inhabilitar desbordamiento. Para obtener más información sobre este parámetro, consulta Trabaja con los parámetros Inhabilitar desbordamiento e Inhabilitar desbordamiento para SigID. |
| Verificar SSL | Casilla de verificación | Desmarcado | Sí | Si se habilita, verifica que el certificado SSL para la conexión con el servidor de McAfee ESM sea válido. |
| Dirección del servidor proxy | String | N/A | No | Es la dirección del servidor proxy que se usará. |
| Nombre de usuario del proxy | String | N/A | No | Es el nombre de usuario del proxy con el que se autenticará. |
| Contraseña del proxy | Contraseña | N/A | No | Es la contraseña del proxy con la que se realizará la autenticación. |
Trabaja con el parámetro Ingest 0 Source Event Correlations
En McAfee ESM, es posible tener correlaciones con 0 eventos, lo que significa que la alerta de Google SecOps contiene solo un evento de Google SecOps basado en la información de correlación. No se recomienda transferir correlaciones con 0 eventos de origen, ya que se perderá el contexto.
Si el parámetro Ingest 0 Source Event Correlations está habilitado, el conector transfiere todas las correlaciones al sistema de Google SecOps, incluso si hay 0 eventos relacionados. Si este parámetro está inhabilitado, el conector espera hasta que aparezca al menos un evento de origen en McAfee ESM. El tiempo de espera se define con el parámetro Período de relleno.
El parámetro Padding Period especifica la cantidad de horas anteriores (el valor máximo es 6) en las que el conector recupera datos en cada iteración. Por ejemplo, si
el parámetro Período de relleno se establece en 2, el conector siempre recupera
datos de 2 horas atrás y comienza a controlar los datos desde ese momento. Lógicamente,
el tiempo de relleno representa la cantidad de horas que el conector espera a que
ocurra el evento para poder transferirlo.
Trabaja con los parámetros de zona horaria y formato de hora
A veces, la hora y las zonas horarias a nivel del servidor de McAfee ESM se pueden configurar con diferentes formatos. Esto puede generar algunos desafíos, ya que, por ejemplo, la API de McAfee ESM no devuelve información sobre la zona horaria. De forma predeterminada, el conector trata la marca de tiempo que proviene de la API como UTC. Esto puede alterar la hora en las alertas y los eventos de Google SecOps, ya que se aplican los parámetros de configuración de localización.
Por ejemplo, la API sin procesar devolvió una marca de tiempo en UTC+8. El conector transfirió la alarma y, luego, la localización también se estableció en UTC+8. En esta situación, la marca de tiempo de la alerta de Google SecOps es del futuro.
Para superar este desafío, usa el parámetro Zona horaria. Este parámetro
define los requisitos para obtener la marca de tiempo en el formato UTC. Si McAfee ESM
devuelve una marca de tiempo en el formato UTC+8, debes establecer el parámetro del conector
Zona horaria en -8.
En los eventos de Google SecOps, se agregan 2 claves nuevas: las claves utc_firstTime y
utc_lastTime para el evento según los datos del evento de correlación o fuente.
Cómo trabajar con los parámetros Disable Overflow y Disable Overflow For SigIDs
A veces, McAfee ESM puede ser muy ruidoso y crear muchos eventos de correlación. En Google SecOps, hay un mecanismo de desbordamiento para evitar que se creen demasiadas alertas de Google SecOps en un período breve.
Este mecanismo puede ser perjudicial si crees que todas las alarmas son significativas y deben clasificarse. No recomendamos inhabilitar el mecanismo de desbordamiento. Sin embargo, si es necesario, puedes usar los parámetros Inhabilitar desbordamiento e Inhabilitar desbordamiento para SigID con este propósito.
La solución preferida es usar el parámetro Inhabilitar el desbordamiento para los SigID, ya que te permite proporcionar IDs de firma específicos que deben ignorar las reglas de desbordamiento en lugar de inhabilitar el desbordamiento para todas las correlaciones.
¿Necesitas más ayuda? Obtén respuestas de miembros de la comunidad y profesionales de Google SecOps.