


Pack d'extension Exchange
Ce document explique comment intégrer Exchange Extension Pack à Google Security Operations.
Configurer l'intégration pour qu'elle fonctionne avec Exchange
Les étapes de configuration varient en fonction du serveur de messagerie pour lequel l'intégration est configurée.
Vous trouverez ci-dessous les instructions de configuration pour Microsoft 365 et Exchange sur site à partir de la version 2016. Les versions antérieures ne sont pas compatibles.
Configurer l'intégration pour qu'elle fonctionne avec Microsoft 365
Cette intégration utilise des scripts PowerShell pour exécuter des opérations. Le package PowerShell doit être installé sur le serveur Google Security Operations ou sur l'agent distant Google SecOps qui utilise l'intégration Exchange Extension Pack.
Voici un exemple de configuration de PowerShell pour CentOS 7 :
Installez le package PowerShell.
> curl https://packages.microsoft.com/config/rhel/7/prod.repo | sudo tee /etc/yum.repos.d/microsoft.repo
> sudo yum install -y powershell
Ouvrez l'interpréteur PowerShell et installez les modules Exchange Online PowerShell V3 et WSMan :
> pwsh
> Install-Module -Name ExchangeOnlineManagement -RequiredVersion 3.5.0 -Force -Scope AllUsers
> Install-Module -Name PSWSMan
> Install-WSMan
> exit
Accédez à https://github.com/jborean93/omi/releases pour obtenir les fichiers
libmi.soetlibpsrpclient.sopour OpenSSL 1.1. Téléchargez la dernière version deglibc-1.1.tar.gzsur l'hôte CentOS.Extrayez l'archive tar téléchargée :
> tar -xzvf glibc-1.1.tar.gzÉcrasez les fichiers
libmi.soetlibpsrpclient.soexistants dans le répertoire/opt/microsoft/powershell/7.
Configurer le compte
Ajoutez le compte qui sera utilisé avec l'intégration au rôle d'administrateur Discover Management dans le centre d'administration Exchange.
Attribuer des autorisations à l'utilisateur
Attribuez le rôle Administrateur des données de conformité à l'utilisateur.
Configurer l'intégration pour qu'elle fonctionne avec Exchange sur site
Les instructions suivantes s'appliquent à Exchange 2016. Les versions antérieures ne sont pas compatibles.
Cette intégration utilise des scripts PowerShell pour exécuter des opérations. Le package PowerShell doit être installé sur le serveur Google SecOps ou sur l'agent distant Google SecOps qui utilise l'intégration du pack d'extension Exchange.
Voici un exemple de configuration de PowerShell pour CentOS 7 :
Installez le package PowerShell.
> curl https://packages.microsoft.com/config/rhel/7/prod.repo | sudo tee /etc/yum.repos.d/microsoft.repo
> sudo yum install -y powershell
Installez le package gssapi.
Le package gssapi est requis pour l'authentification du serveur Linux ou de l'agent distant Google SecOps auprès du serveur Windows sur lequel Exchange est exécuté via la session PowerShell.
Exemple d'installation de gssapi pour CentOS 7 :
> sudo yum install -y gssntlmsspActivez la communication à distance PowerShell sur le serveur Windows où Exchange est exécuté, conformément au document Enable-PSRemoting disponible dans la documentation Microsoft.
Activez l'authentification de base dans Exchange.
Cette intégration utilise l'authentification de base, qui doit être explicitement activée sur le serveur Exchange.

Configurez le compte.
Le compte à utiliser avec l'intégration doit être ajouté au rôle d'administrateur "Discover Management" (Gestion de la découverte) dans la console du Centre d'administration Exchange (EAC). Pour exécuter l'action "Règles de flux de messagerie", vous devez ajouter un rôle "Règles de transport" à l'utilisateur concerné :
- Accédez au CAE, puis cliquez sur permissions (autorisations).
- Sélectionnez Discovery Management et ouvrez-le.
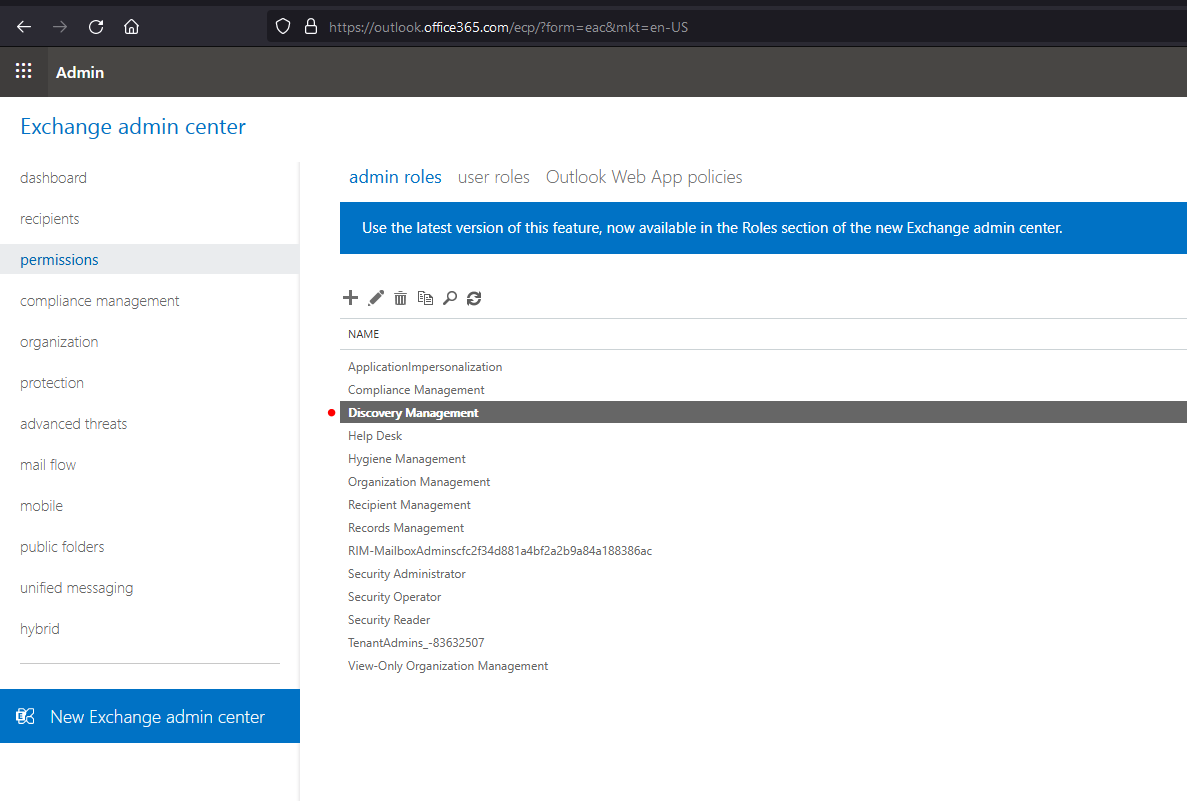
- Dans la section "Rôles", cliquez sur
 Ajouter, puis sélectionnez Règles de transport.
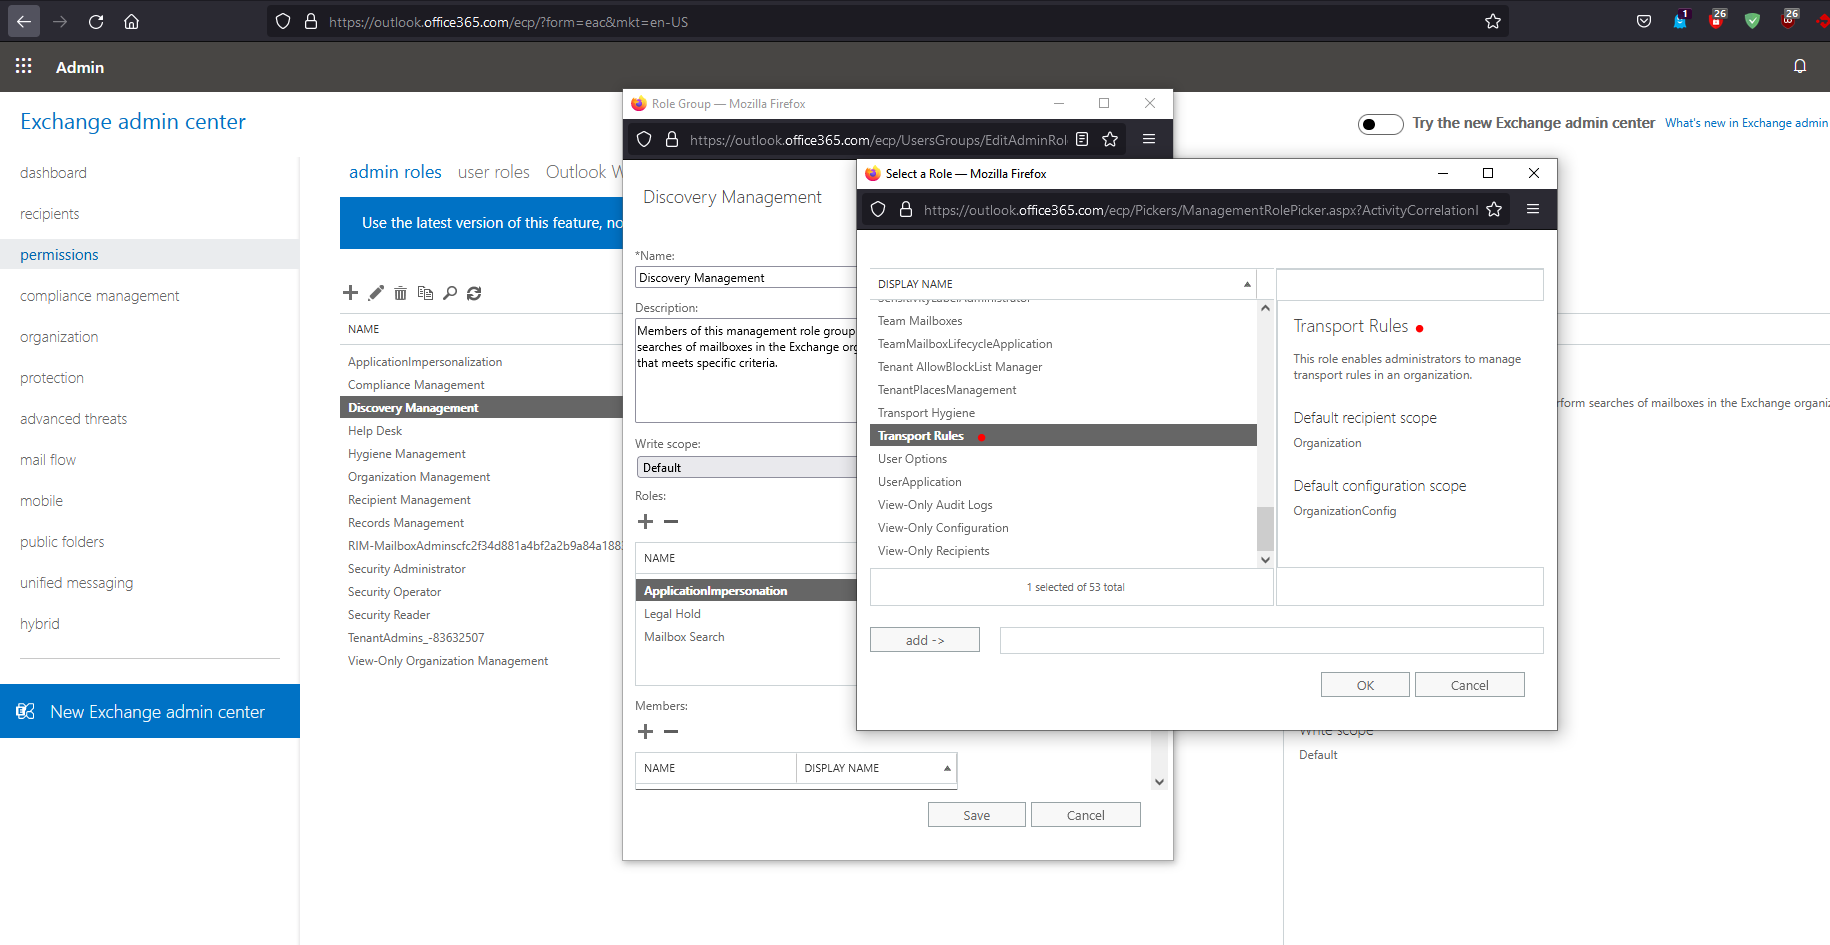
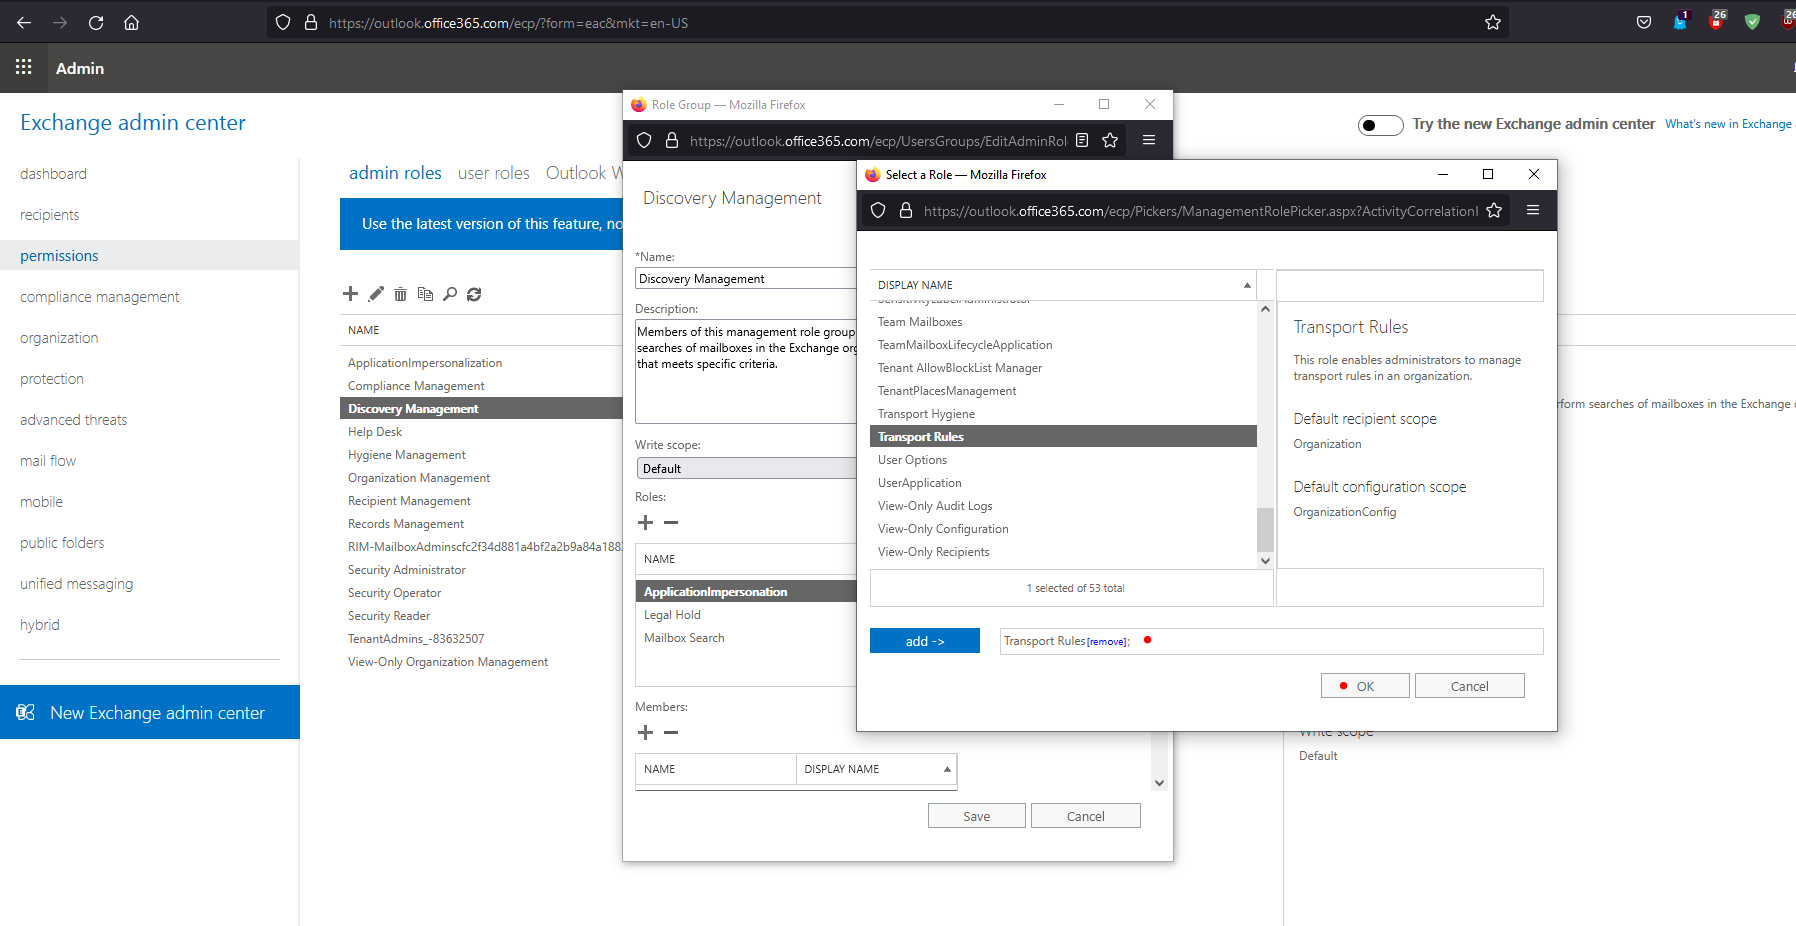
- Cliquez sur add -> (ajouter ->), puis sur OK et Save (Enregistrer).
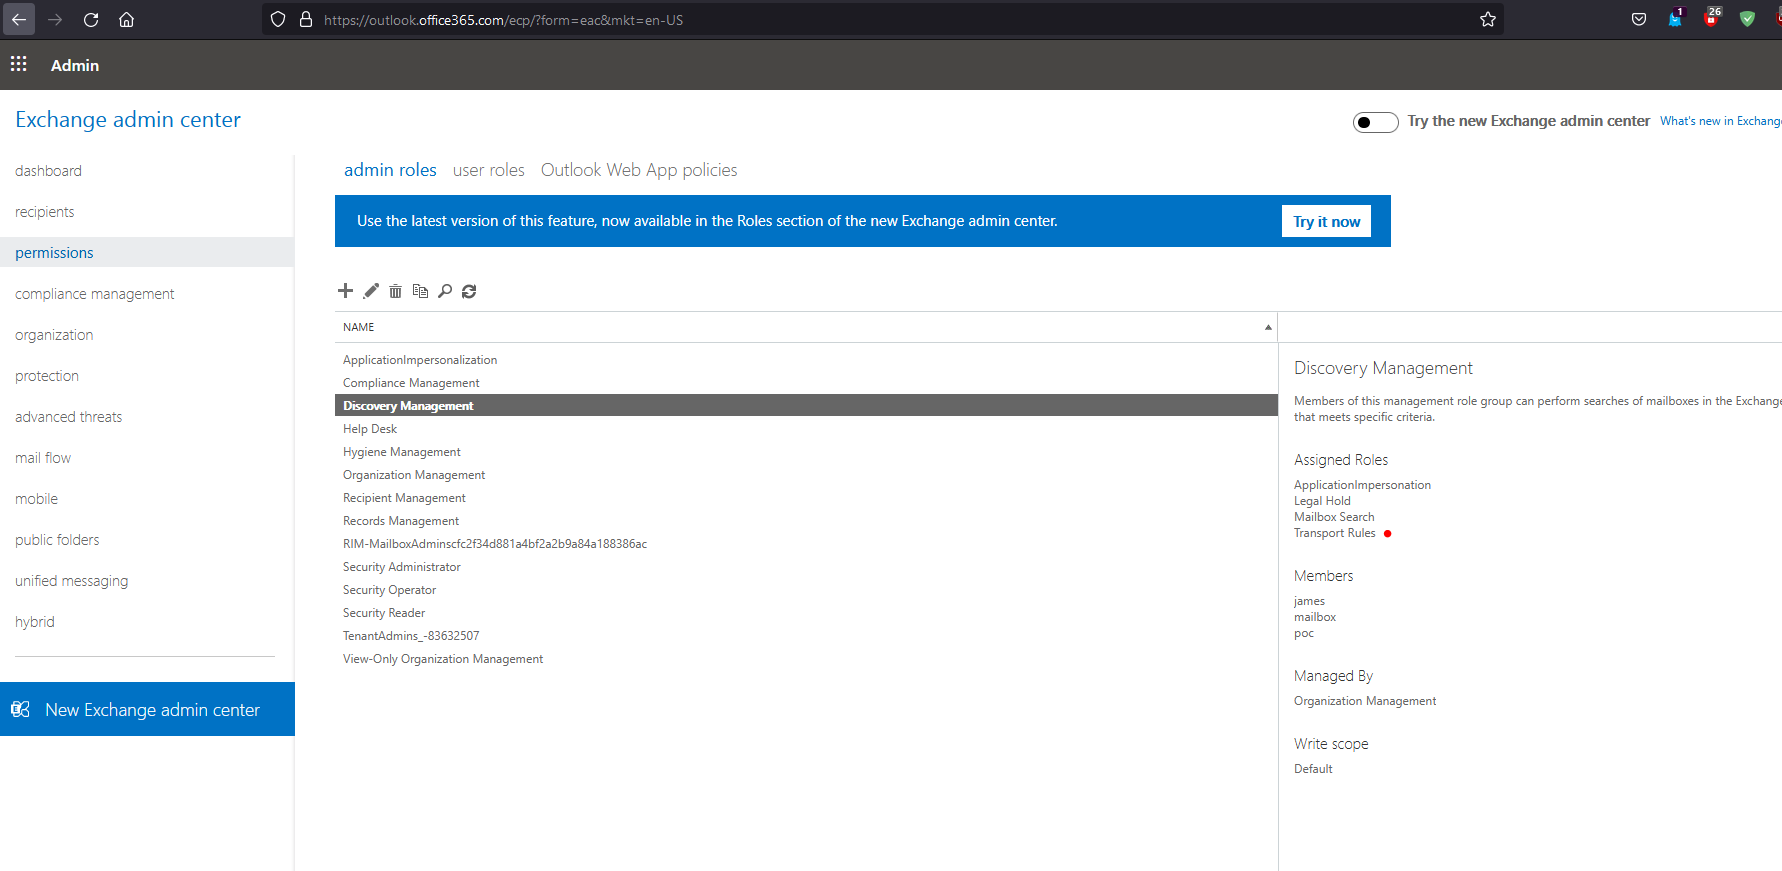
- Le rôle est maintenant ajouté à la section "Rôles attribués". La réplication des autorisations peut prendre un certain temps.
Configurer l'intégration d'Exchange Extension Pack dans Google SecOps
Pour obtenir des instructions détaillées sur la configuration d'une intégration dans Google SecOps, consultez Configurer des intégrations.
Paramètres d'intégration
Utilisez les paramètres suivants pour configurer l'intégration :
| Nom à afficher du paramètre | Type | Valeur par défaut | Est obligatoire | Description |
|---|---|---|---|---|
| Adresse du serveur Exchange sur site | Chaîne | x.x.x.x | Non | Adresse du serveur de messagerie (nom d'hôte ou adresse IP) auquel se connecter. |
| URI de conformité Exchange Office365 | Chaîne | https://ps.compliance.protection.outlook.com/powershell-liveid/ | Non | URI PowerShell du centre de conformité de la sécurité Microsoft 365 à utiliser pour exécuter des opérations de conformité. Pour en savoir plus, consultez le document Se connecter à Security Compliance PowerShell. |
| URI PowerShell Exchange Office365 Online | Chaîne | https://outlook.office365.com/powershell-liveid | Non | URI PowerShell Microsoft 365 Online à utiliser pour exécuter les opérations de gestion Microsoft 365. Pour en savoir plus, consultez le document Se connecter à Security Compliance PowerShell. |
| Domaine | Chaîne | example.com | Non | Domaine à authentifier sur le serveur de messagerie. |
| Nom d'utilisateur | Chaîne | utilisateur | Non | Nom d'utilisateur pour l'authentification sur le serveur de messagerie. Pour Microsoft 365, indiquez une adresse e-mail d'utilisateur comme nom d'utilisateur. |
| Mot de passe | Mot de passe | N/A | Non | Mot de passe pour s'authentifier sur le serveur de messagerie. |
| Exchange est-il sur site ? | Case à cocher | Décochée | Non | Indiquez si le serveur de messagerie cible est Exchange sur site. |
| Est Office365 (Exchange Online) ? | Case à cocher | Décochée | Non | Indiquez si le serveur de messagerie cible est Microsoft 365 (Exchange Online). |
Actions
Supprimer la recherche de conformité
Description
Supprimez la recherche de conformité et toutes les tâches de récupération des résultats ou de suppression des e-mails qui lui sont associées.
Paramètres
| Nom à afficher du paramètre | Type | Valeur par défaut | Est obligatoire | Description |
|---|---|---|---|---|
| Nom de la recherche de conformité | Chaîne | N/A | Oui | Nom de la recherche de conformité à supprimer. Le nom ne doit pas contenir de caractères spéciaux. |
Exécuter sur
Cette action ne s'exécute pas sur les entités.
Résultats de l'action
Résultat du script
| Nom du résultat du script | Options de valeur | Exemple |
|---|---|---|
| is_success | Vrai/Faux | is_success:False |
Résultat JSON
N/A
Mur des cas
| Type de résultat | Valeur / Description | Type |
|---|---|---|
| Message de sortie* | L'action ne doit pas échouer ni arrêter l'exécution d'un playbook : Si l'action réussit, la recherche de conformité et les actions sont supprimées (is_success=true) : "Action successfully executed and compliance search and any associated with it fetch results or purge emails tasks were deleted." (L'action a bien été exécutée, et la recherche de conformité ainsi que toutes les tâches de récupération des résultats ou de suppression des e-mails qui lui sont associées ont été supprimées.) L'action doit échouer et arrêter l'exécution d'un playbook : Si la cible est Exchange sur site ou Microsoft 365, mais que PowerShell n'est pas installé sur le serveur Google SecOps : "Failed to execute action because powershell is not installed on Google SecOps server! Veuillez consulter les instructions de configuration pour savoir comment installer PowerShell. Error is {0}".format(exception.stacktrace) Si la cible est Exchange sur site, mais que le package d'OS gssntlmssp n'est pas installé sur le serveur Google SecOps : "Failed to execute action because gssntlmssp package is not installed on Google SecOps server! Veuillez consulter les instructions de configuration pour savoir comment installer PowerShell. Error is {0}".format(exception.stacktrace) Si une erreur fatale est signalée (par exemple, des identifiants incorrects, l'absence de connexion au serveur, etc.) : "Échec de l'exécution de l'action ! Error is {0}".format(exception.stacktrace) |
Général |
Récupérer les résultats de recherche de conformité
Description
Récupérez les résultats de la recherche de conformité terminée.
Paramètres
| Nom à afficher du paramètre | Type | Valeur par défaut | Est obligatoire | Description |
|---|---|---|---|---|
| Nom de la recherche de conformité | Chaîne | N/A | Oui | Nom de la recherche de conformité. Le nom ne doit pas contenir de caractères spéciaux. |
| Nombre maximal d'e-mails à renvoyer | Integer | N/A | Non | Spécifiez le nombre d'e-mails que l'action peut renvoyer. |
| Supprimer la recherche de conformité une fois l'action terminée ? | Case à cocher | Cochée | Non | Indiquez si l'action doit supprimer du serveur Exchange l'action de recherche et toutes les tâches de récupération ou de suppression associées une fois l'action terminée. |
| Créer une table de sortie pour le mur des cas ? | Case à cocher | Cochée | Non | Indiquez si l'action doit créer une table de sortie pour le mur des cas. Si le paramètre "Nombre maximal d'e-mails à renvoyer" est défini sur un nombre plus élevé, nous vous recommandons de décocher cette option pour améliorer les performances de l'action. |
Exécuter sur
Cette action ne s'exécute pas sur les entités.
Résultats de l'action
Résultat du script
| Nom du résultat du script | Options de valeur | Exemple |
|---|---|---|
| is_success | Vrai/Faux | is_success:False |
Résultat JSON
[
  {
    "Location": "test@example.com",
    "Sender": "James Bond",
    "Subject": "search test",
    "Type": "Email",
    "Size": "61772",
    "Received Time": "3/12/2021 9:43:59 AM",
    "Data Link": "data/All/FLDR5402c62d-7730-4c93-8f34-6bxxxxxxxxxx/BATCH0000/MSG192bc965-18c9-4c06-8834-2cxxxxxxxxxx.eml",
    "Name": "test"
  },
  {
    "Location": "test@example.com",
    "Sender": "James Bond",
    "Subject": "search test 2",
    "Type": "Email",
    "Size": "60881",
    "Received Time": "3/12/2021 9:43:59 AM",
    "Data Link": "data/All/FLDR5402c62d-7730-4c93-8f34-6bxxxxxxxxxx/BATCH0000/MSG9eefda9c-b1b5-46f0-8a54-bdxxxxxxxxxx.eml",
    "Name": "test"
  }
]
Mur des cas
| Type de résultat | Valeur / Description | Type |
|---|---|---|
| Message de sortie* | L'action ne doit pas échouer ni arrêter l'exécution d'un playbook : Si l'action réussit et que l'action de conformité est créée (is_success=true) : "L'action a bien été exécutée et la tâche de récupération des résultats de recherche de conformité a été créée" Une fois l'action terminée : "Les résultats de la recherche de conformité {0} ont bien été récupérés".format(nom de la recherche de conformité) Si l'action ne parvient pas à trouver la recherche de conformité en fonction du nom fourni (is_success=false) : "Action was not able to find compliance search {0}".format(compliance_search_name) Si l'action échoue en raison d'une autre erreur non critique (is_success=false) : "L'action n'a pas abouti en raison d'erreurs. Errors information: {0}".format(error.stacktrace) L'action doit échouer et arrêter l'exécution d'un playbook : Si la cible est Exchange sur site ou Microsoft 365, mais que PowerShell n'est pas installé sur le serveur Google SecOps : "Failed to execute action because powershell is not installed on Google SecOps server! Veuillez consulter les instructions de configuration pour savoir comment installer PowerShell. Error is {0}".format(exception.stacktrace) Si la cible est Exchange sur site, mais que le package d'OS gssntlmssp n'est pas installé sur le serveur Google SecOps : "Failed to execute action because gssntlmssp package is not installed on Google SecOps server! Veuillez consulter les instructions de configuration pour savoir comment installer PowerShell. Error is {0}".format(exception.stacktrace) Si une erreur fatale est signalée (par exemple, des identifiants incorrects, l'absence de connexion au serveur, etc.) : "Échec de l'exécution de l'action ! Error is {0}".format(exception.stacktrace) |
Général |
| Table | Titre du tableau : Résultats des actions de recherche de conformité Colonnes du tableau :
|
Général |
Ping
Description
Testez la connectivité au serveur Exchange ou Microsoft 365 avec les paramètres fournis sur la page de configuration de l'intégration dans la page Hub de contenus Google SecOps.
Paramètres
N/A
Exécuter sur
Cette action ne s'exécute pas sur les entités.
Résultats de l'action
Résultat du script
| Nom du résultat du script | Options de valeur | Exemple |
|---|---|---|
| is_success | Vrai/Faux | is_success:False |
Résultat JSON
N/A
Mur des cas
| Type de résultat | Valeur / Description | Type |
|---|---|---|
| Message de sortie* | L'action ne doit pas échouer ni arrêter l'exécution d'un playbook : Si l'opération réussit : "Connexion au serveur Exchange ou Microsoft 365 établie avec les paramètres de connexion fournis." L'action doit échouer et arrêter l'exécution d'un playbook : Si aucune case n'est cochée (Microsoft 365/Exchange sur site) : "Veuillez spécifier le type de serveur de messagerie auquel vous souhaitez vous connecter : Exchange sur site ou Microsoft 365." Si les deux cases sont cochées (Microsoft 365/Exchange sur site) : "Un seul type de serveur de messagerie est accepté à la fois. Veuillez spécifier le type de serveur de messagerie auquel vous souhaitez vous connecter : Exchange sur site ou Microsoft 365. Si la cible est Exchange sur site ou Microsoft 365, mais que PowerShell n'est pas installé sur le serveur Google SecOps : "Failed to execute action because powershell is not installed on Google SecOps server! Veuillez consulter les instructions de configuration pour savoir comment installer PowerShell. Error is {0}".format(exception.stacktrace) Si la cible est Exchange sur site, mais que le package d'OS gssntlmssp n'est pas installé sur le serveur Google SecOps : "Failed to execute action because gssntlmssp package is not installed on Google SecOps server! Veuillez consulter les instructions de configuration pour savoir comment installer PowerShell. Error is {0}".format(exception.stacktrace) Si une erreur fatale est signalée (par exemple, des identifiants incorrects, l'absence de connexion au serveur, etc.) : "Échec de l'exécution de l'action ! Error is {0}".format(exception.stacktrace) |
Général |
Purger les résultats de recherche de conformité
Description
Supprimez définitivement les e-mails trouvés par la recherche de conformité terminée.
Paramètres
| Nom à afficher du paramètre | Type | Valeur par défaut | Est obligatoire | Description |
|---|---|---|---|---|
| Nom de la recherche de conformité | Chaîne | N/A | Oui | Nom de la recherche de conformité. Le nom ne doit pas contenir de caractères spéciaux. |
| Effectuer une suppression définitive des e-mails supprimés ? | Case à cocher | Décochée | Non | Indiquez si HardDelete doit être effectué. Cette option ne s'applique qu'à Microsoft 365 et marque les e-mails pour qu'ils soient définitivement supprimés de la boîte aux lettres. |
| Supprimer la recherche de conformité une fois l'action terminée ? | Case à cocher | Cochée | Non | Indiquez si l'action doit supprimer du serveur Exchange l'action de recherche et toutes les tâches de récupération ou de suppression associées une fois l'action terminée. |
Exécuter sur
Cette action ne s'exécute pas sur les entités.
Résultats de l'action
Résultat du script
| Nom du résultat du script | Options de valeur | Exemple |
|---|---|---|
| is_success | Vrai/Faux | is_success:False |
Résultat JSON
{
  "Item count": "5",
  "Purge Type": "SoftDelete"
}
Mur des cas
| Type de résultat | Valeur / Description | Type |
|---|---|---|
| Message de sortie* | L'action ne doit pas échouer ni arrêter l'exécution d'un playbook : Si l'action réussit et que l'action de conformité est créée (is_success=true) : "Action was executed successfully and task to purge emails found with the compliance search is created" (L'action a bien été exécutée et la tâche de suppression des e-mails trouvés avec la recherche de conformité a été créée) Une fois l'action terminée : "Les résultats de la recherche de conformité {0} ont bien été supprimés".format(nom de la recherche de conformité) Si l'action ne parvient pas à trouver la recherche de conformité en fonction du nom fourni (is_success=false) : "Action was not able to find compliance search {0}".format(compliance_search_name) Si l'action ne renvoie aucun résultat : "La recherche de conformité {0} n'a renvoyé aucun résultat . Veuillez mettre à jour les résultats de recherche ou modifier la requête de recherche de conformité, puis relancer la recherche.".format(compliance search name) L'action doit échouer et arrêter l'exécution d'un playbook : Si la cible est Exchange sur site ou Microsoft 365, mais que PowerShell n'est pas installé sur le serveur Google SecOps : "Failed to execute action because powershell is not installed on Google SecOps server! Veuillez consulter les instructions de configuration pour savoir comment installer PowerShell. Error is {0}".format(exception.stacktrace) Si la cible est Exchange sur site, mais que le package d'OS gssntlmssp n'est pas installé sur le serveur Google SecOps : "Failed to execute action because gssntlmssp package is not installed on Google SecOps server! Veuillez consulter les instructions de configuration pour savoir comment installer PowerShell. Error is {0}".format(exception.stacktrace) Si une erreur fatale est signalée (par exemple, des identifiants incorrects, l'absence de connexion au serveur, etc.) : "Échec de l'exécution de l'action ! Error is {0}".format(exception.stacktrace) |
Général |
Exécuter une recherche de conformité
Description
Exécutez une recherche de conformité Exchange en fonction des conditions de recherche fournies. Si la case "Récupérer les résultats de recherche de conformité" est cochée, l'action renvoie les résultats de recherche de la même manière que l'action "Récupérer les résultats de recherche de conformité".
La recherche de conformité Exchange fournit un mécanisme rapide pour effectuer des recherches dans plusieurs boîtes aux lettres, ce qui est particulièrement utile pour les grandes organisations comptant plus de 1 000 boîtes aux lettres.
Si la case "Récupérer les résultats de recherche de conformité ?" est cochée, un maximum de 200 éléments s'affiche, mais la recherche réelle peut comporter plus de résultats que ceux affichés.
Paramètres
| Nom à afficher du paramètre | Type | Valeur par défaut | Est obligatoire | Description |
|---|---|---|---|---|
| Nom de la recherche de conformité | Chaîne | N/A | Oui | Nom de la recherche de conformité. Le nom ne doit pas contenir de caractères spéciaux. |
| Filtre de sujet | Chaîne | N/A | Non | Condition de filtre : spécifiez l'objet pour rechercher des e-mails. |
| Filtre d'expéditeur | Chaîne | N/A | Non | Condition de filtre : spécifiez qui doit être l'expéditeur des e-mails nécessaires. |
| Filtre de destinataires | Chaîne | N/A | Non | Condition de filtre : spécifiez qui doit être le destinataire des e-mails nécessaires. |
| Opérateur | LDD | ET | Oui | Opérateur à utiliser pour construire une requête à partir des conditions ci-dessus. |
| Période (heures) | Chaîne | N/A | Non | Intervalle de temps en heures pour rechercher des e-mails. |
| Emplacement où rechercher des e-mails | Chaîne | N/A | Oui | Emplacement où rechercher les e-mails. Il peut s'agir de l'un des éléments suivants :
|
| Récupérer les résultats de la recherche de conformité ? | Case à cocher | Décochée | Non | Indiquez si l'action doit récupérer immédiatement les résultats de la recherche de conformité. Un maximum de 200 éléments est affiché, mais la recherche réelle peut comporter plus de résultats que ceux affichés. |
| Nombre maximal d'e-mails à renvoyer | Integer | N/A | Non | Spécifiez le nombre d'e-mails que l'action peut renvoyer. |
| Créer une table de sortie pour le mur des cas ? | Case à cocher | Cochée | Non | Indiquez si l'action doit créer une table de sortie pour le mur des cas. Si le paramètre "Nombre maximal d'e-mails à renvoyer" est défini sur un nombre plus élevé, nous vous recommandons de décocher cette option pour améliorer les performances de l'action. |
| Requête avancée | Chaîne | N/A | Non | Au lieu de filtres d'objet, d'expéditeur ou de destinataire, fournissez une requête sur laquelle vous souhaitez effectuer une recherche de conformité. Pour en savoir plus, consultez les documents Keyword Query Language (KQL) syntax reference (Référence de la syntaxe du langage de requête par mot clé (KQL)) et Message properties indexed by Exchange Search (Propriétés des messages indexées par la recherche Exchange). |
Exécuter sur
Cette action ne s'exécute pas sur les entités.
Résultats de l'action
Résultat du script
| Nom du résultat du script | Options de valeur | Exemple |
|---|---|---|
| is_success | Vrai/Faux | is_success:False |
Résultat JSON
{
  "Name": "test",
  "RunBy": "James Bond",
  "JobEndTime": "2021-03-18T12:42:49.92",
  "Status": "Completed"
}
Mur des cas
| Type de résultat | Valeur / Description | Type |
|---|---|---|
| Message de sortie* | L'action ne doit pas échouer ni arrêter l'exécution d'un playbook : Si l'action réussit et que la conformité est créée (is_success=true) : "Action was executed successfully and compliance search is created" (L'action a bien été exécutée et la recherche de conformité a été créée) Une fois la recherche terminée : "Compliance Search {0} successfully completed".format(compliance search name) Si la case permettant de récupérer les résultats de la recherche de conformité est cochée : "Results for the Compliance Search {0} were successfully fetched".format(compliance search name) Si la case permettant de récupérer les résultats de la recherche de conformité est cochée, mais que l'action ne renvoie aucun résultat : "La recherche de conformité {0} n'a renvoyé aucun résultat . Veuillez mettre à jour les résultats de recherche ou modifier la requête de recherche de conformité, puis relancer la recherche.".format(compliance search name) L'action doit échouer et arrêter l'exécution d'un playbook : Si la cible est Exchange sur site ou Microsoft 365, mais que PowerShell n'est pas installé sur le serveur Google SecOps : "Failed to execute action because powershell is not installed on Google SecOps server! Veuillez consulter les instructions de configuration pour savoir comment installer PowerShell. Error is {0}".format(exception.stacktrace) Si la cible est Exchange sur site, mais que le package d'OS gssntlmssp n'est pas installé sur le serveur Google SecOps : "Failed to execute action because gssntlmssp package is not installed on Google SecOps server! Veuillez consulter les instructions de configuration pour savoir comment installer PowerShell. Error is {0}".format(exception.stacktrace) Si une erreur fatale est signalée (par exemple, des identifiants incorrects, l'absence de connexion au serveur, etc.) : "Échec de l'exécution de l'action ! Error is {0}".format(exception.stacktrace) |
Général |
Ajouter des domaines aux règles de flux de messagerie Exchange-Siemplify
Description
L'action obtient une liste de domaines en tant que paramètre et peut créer une règle, en filtrant les domaines de votre serveur Exchange. Les actions à effectuer peuvent être modifiées dans les paramètres à l'aide des paramètres de règle.
Paramètres
| Nom à afficher du paramètre | Type | Valeur par défaut | Est obligatoire | Description |
|---|---|---|---|---|
| Domaines | Chaîne | N/A | Non | Spécifiez les domaines que vous souhaitez ajouter à la règle, sous forme de liste d'éléments séparés par une virgule. |
| Règle à laquelle ajouter des domaines | LDD | Siemplify - Domains List - Permanently Delete | Oui | Spécifiez la règle à laquelle ajouter les domaines. Si la règle n'existe pas, l'action la crée là où elle est manquante. |
Exécuter sur
Cette action ne s'exécute pas sur les entités.
Résultats de l'action
Résultat du script
| Nom du résultat du script | Options de valeur | Exemple |
|---|---|---|
| is_success | Vrai/Faux | is_success:False |
Résultat JSON
{
  "success": [
    "test1.com",
    "test2.com"
  ],
  "already_available": [
    "test3.com"
  ],
  "invalid": [
    "invalid"
  ]
}
Mur des cas
| Type de résultat | Valeur / Description | Type |
|---|---|---|
| Message de sortie* | L'action ne doit pas échouer ni arrêter l'exécution du playbook : Si l'opération réussit (les règles sont mises à jour en conséquence, les entrées sont correctes) : "Les entrées suivantes ont été ajoutées aux règles correspondantes : Règles mises à jour : Si au moins l'une des entrées est incorrecte (adresse e-mail non valide dans le paramètre, adresse e-mail non valide dans le nom de l'entité) : "Impossible d'ajouter les entrées suivantes à la règle :"+ L'action doit échouer et arrêter l'exécution du playbook : Si une erreur est signalée : "Error performing "Add Domains to Exchange-Siemplify Mail Flow Rules" action : {0}".format(exception.stacktrace) |
Général |
Ajouter des expéditeurs aux règles de flux de messagerie Exchange-Siemplify
Description
L'action obtient une liste d'adresses e-mail en tant que paramètre ou fonctionne sur les entités utilisateur avec des expressions régulières d'e-mail (si les paramètres ne sont pas fournis), et peut créer une règle filtrant les expéditeurs de votre serveur Exchange. Les actions peuvent être modifiées dans les paramètres à l'aide du paramètre de règle.
Paramètres
| Nom à afficher du paramètre | Type | Valeur par défaut | Est obligatoire | Description |
|---|---|---|---|---|
| Adresses e-mail | Chaîne | N/A | Non | Spécifiez les adresses e-mail que vous souhaitez ajouter à la règle, sous forme de liste d'éléments séparés par une virgule. Si aucun paramètre n'est fourni, l'action fonctionne avec les entités utilisateur. |
| Règle à laquelle ajouter des expéditeurs | LDD | Siemplify - Senders List - Permanently Delete | Oui | Spécifiez la règle à laquelle ajouter l'expéditeur. Si la règle n'existe pas, l'action la crée là où elle est manquante. |
| Dois-je également ajouter le domaine des expéditeurs à la règle de liste de domaines correspondante ? | Case à cocher | Décochée | Non | Indiquez si l'action doit automatiquement prendre les domaines des adresses e-mail fournies et les ajouter également aux règles de domaine correspondantes (même action de règle pour les domaines). |
Exécuter sur
Cette action fonctionne sur l'entité User, si l'expression régulière de l'adresse e-mail est valide pour celle-ci et si les paramètres ne sont pas fournis.
Résultats de l'action
Résultat du script
| Nom du résultat du script | Options de valeur | Exemple |
|---|---|---|
| is_success | Vrai/Faux | is_success:False |
Résultat JSON
{
  "success": [
    "test1@example.com",
    "test2@example.com"
  ],
  "already_available": [
    "test3@example.com"
  ],
  "invalid": [
    "invalid"
  ]
}
Mur des cas
| Type de résultat | Valeur / Description | Type |
|---|---|---|
| Message de sortie* | L'action ne doit pas échouer ni arrêter l'exécution du playbook : Si l'opération réussit (les règles sont mises à jour en conséquence et les entrées sont correctes) : "Les entrées suivantes ont été ajoutées aux règles correspondantes : "Règles mises à jour :"+ Si au moins l'une des entrées est incorrecte (adresse e-mail non valide dans le paramètre, adresse e-mail non valide dans le nom de l'entité) : "Impossible d'ajouter les entrées suivantes à la règle :"+ L'action doit échouer et arrêter l'exécution du playbook : Si une erreur est signalée : "Error performing "Add Senders to Exchange-Siemplify Mail Flow Rule" action : {0}".format(exception.stacktrace) |
Général |
Supprimer les règles de flux de messagerie Exchange-Siemplify
Description
L'action reçoit un nom de règle en tant que paramètre et le supprime.
Paramètres
| Nom à afficher du paramètre | Type | Valeur par défaut | Est obligatoire | Description |
|---|---|---|---|---|
| Nom de la règle à supprimer | LDD | Siemplify - Senders List - Permanently Delete Valeurs possibles :
|
Oui | Spécifiez le nom de la règle que vous souhaitez supprimer définitivement. |
Exécuter sur
Cette action ne s'exécute pas sur les entités.
Résultats de l'action
Résultat du script
| Nom du résultat du script | Options de valeur | Exemple |
|---|---|---|
| is_success | Vrai/Faux | is_success:False |
Résultat JSON
N/A
Mur des cas
| Type de résultat | Valeur / Description | Type |
|---|---|---|
| Message de sortie* | L'action ne doit pas échouer ni arrêter l'exécution du playbook : Pour les règles supprimées : "Les règles suivantes ont bien été supprimées :" succesful_rule_names Si les règles sont introuvables dans Exchange : "Impossible de supprimer les règles suivantes : "+unseccessful_rule_names+", car elles sont introuvables dans Exchange. Veuillez vous assurer que vous avez choisi les noms de règles appropriés, puis réessayez." Si aucune règle n'est trouvée dans Exchange : "Impossible de supprimer les noms de règles fournis, car ils n'ont pas été trouvés dans Exchange. Veuillez vous assurer que vous avez choisi les noms de règles appropriés, puis réessayez." L'action doit échouer et arrêter l'exécution du playbook : Si une erreur est signalée : "Error performing "Delete Exchange-Siemplify Mail Flow Rules" action : {0}".format(exception.stacktrace) |
Général |
Lister les règles de flux de messagerie Exchange-Siemplify
Description
L'action obtient un nom de règle en tant que paramètre et l'affiche.
Paramètres
| Nom à afficher du paramètre | Type | Valeur par défaut | Est obligatoire | Description |
|---|---|---|---|---|
| Nom de la règle à lister | LDD | Siemplify - Senders List - Permanently Delete Valeurs possibles :
|
Oui | Spécifiez le nom de la règle que vous souhaitez lister. |
Exécuter sur
Cette action ne s'exécute pas sur les entités.
Résultats de l'action
Résultat du script
| Nom du résultat du script | Options de valeur | Exemple |
|---|---|---|
| is_success | Vrai/Faux | is_success:False |
Résultat JSON
[
  {
    "Priority": 0,
    "ManuallyModified": false,
    "Description": "If the message:\r\n\tIs received from 'test@example1.com' or 'test@example2.com'\r\nTake the following actions:\r\n\tDelete the message without notifying the recipient or sender\r\n",
    "Conditions": [
      "Microsoft.Exchange.MessagingPolicies.Rules.Tasks.FromPredicate"
    ],
    "Actions": [
      "Microsoft.Exchange.MessagingPolicies.Rules.Tasks.DeleteMessageAction"
    ],
    "State": "Enabled",
    "Mode": "Enforce",
    "FromAddressContainsWords": null,
    "Identity": "Siemplify - Senders List - Permanently Delete",
    "Name": "Siemplify - Senders List - Permanently Delete",
    "DistinguishedName": "CN=Siemplify - Senders List - Permanently Delete,CN=TransportVersioned,CN=Rules,CN=Transport Settings,CN=mwc,CN=Microsoft Exchange,CN=Services,CN=Configuration,DC=exlab,DC=local",
    "IsValid": true,
    "From": [
      "test@example1.com",
      "test@example2.com"
    ],
    "Guid": "xxxxx426-b665-41f9-82e0-0f1fd63xxxxx",
    "ImmutableId": "xxxxx426-b665-41f9-82e0-0f1fd63xxxxx",
    "WhenChanged": "/Date(1621952909000)/",
    "ExchangeVersion": "0.1 (8.0.535.0)",
    "OrganizationId": "",
    "ObjectState": "Unchanged"
  },
  {
    "Priority": 1,
    "ManuallyModified": false,
    "Description": "If the message:\r\n\tIncludes these words in the sender's address: 'example1.com' or 'example2.com'\r\nTake the following actions:\r\n\tDelete the message without notifying the recipient or sender\r\n",
    "Conditions": [
      "Microsoft.Exchange.MessagingPolicies.Rules.Tasks.FromAddressContainsPredicate"
    ],
    "Actions": [
      "Microsoft.Exchange.MessagingPolicies.Rules.Tasks.DeleteMessageAction"
    ],
    "State": "Enabled",
    "Mode": "Enforce",
    "FromAddressContainsWords": [
      "example1.com",
      "example2.com"
    ],
    "Identity": "Siemplify - Domains List - Permanently Delete",
    "Name": "Siemplify - Domains List - Permanently Delete",
    "DistinguishedName": "CN=Siemplify - Domains List - Permanently Delete,CN=TransportVersioned,CN=Rules,CN=Transport Settings,CN=mwc,CN=Microsoft Exchange,CN=Services,CN=Configuration,DC=exlab,DC=local",
    "IsValid": true,
    "From": null,
    "Guid": "xxxxx697-e143-41aa-8dee-b783a78xxxxx",
    "ImmutableId": "xxxxx697-e143-41aa-8dee-b783a78xxxxx",
    "WhenChanged": "/Date(1621952960000)/",
    "ExchangeVersion": "0.1 (8.0.535.0)",
    "OrganizationId": "",
    "ObjectState": "Unchanged"
  }
]
Mur des cas
| Type de résultat | Valeur / Description | Type |
|---|---|---|
| Message de sortie* | L'action ne doit pas échouer ni arrêter l'exécution d'un playbook : Pour les règles trouvées : "Successfully listed the following rules :" succesful_rule_names Si les règles sont introuvables dans Exchange : "Impossible de lister les règles suivantes : "+unseccessful_rule_names+", car elles sont introuvables dans Exchange. Veuillez vous assurer que vous avez choisi les noms de règles appropriés, puis réessayez." Si aucune règle n'est trouvée dans Exchange : "Impossible de lister les noms de règles fournis, car ils n'ont pas été trouvés dans Exchange. Veuillez vous assurer que vous avez choisi les noms de règles appropriés, puis réessayez." L'action doit échouer et arrêter l'exécution d'un playbook : Si une erreur est signalée : "Error performing "List Exchange-Siemplify Mail Flow Rules" action : {0}".format(exception.stacktrace) |
Général |
Supprimer des domaines des règles de flux de messagerie Exchange-Siemplify
Description
L'action reçoit une liste de domaines en tant que paramètre et peut supprimer les domaines fournis des règles existantes.
Paramètres
| Nom à afficher du paramètre | Type | Valeur par défaut | Est obligatoire | Description |
|---|---|---|---|---|
| Domaines | Chaîne | N/A | Non | Spécifiez les domaines que vous souhaitez supprimer de la règle, sous forme de liste d'éléments séparés par une virgule. Si aucun paramètre n'est fourni, l'action fonctionne avec les entités. |
| Règle dont supprimer les domaines | LDD | Siemplify - Domains List - Permanently Delete | Oui | Spécifiez la règle de laquelle supprimer les domaines. Si la règle n'existe pas, l'action n'a aucun effet. |
| Supprimer des domaines de toutes les règles disponibles | Case à cocher | Décochée | Non | Indiquez si l'action doit rechercher les domaines fournis dans toutes les règles de flux de messagerie Google SecOps. |
Exécuter sur
Cette action ne s'exécute pas sur les entités.
Résultats de l'action
Résultat du script
| Nom du résultat du script | Options de valeur | Exemple |
|---|---|---|
| is_success | Vrai/Faux | is_success:False |
Résultat JSON
{
  "success": [
    "test1.com",
    "test2.com"
  ],
  "didn't_exist": [
    "test3.com"
  ],
  "invalid": [
    "invalid"
  ]
}
Mur des cas
| Type de résultat | Valeur / Description | Type |
|---|---|---|
| Message de sortie* | L'action ne doit pas échouer ni arrêter l'exécution du playbook : En cas de réussite (les règles sont mises à jour en conséquence, les entrées sont correctes) : "Les entrées suivantes ont été supprimées des règles correspondantes :" Règles mises à jour : L'action doit échouer et arrêter l'exécution du playbook : Si une erreur est signalée : "Error performing "Remove Domains from Exchange-Siemplify Mail Flow Rules" action : {0}".format(exception.stacktrace) |
Général |
Supprimer des expéditeurs des règles de flux de messagerie Exchange-Siemplify
Description
L'action obtient une liste d'expéditeurs en tant que paramètre ou fonctionne sur les entités utilisateur (si les paramètres ne sont pas fournis), et peut supprimer les expéditeurs fournis des règles existantes.
Paramètres
| Nom à afficher du paramètre | Type | Valeur par défaut | Est obligatoire | Description |
|---|---|---|---|---|
| Expéditeurs | Chaîne | N/A | Non | Spécifiez les expéditeurs que vous souhaitez supprimer de la règle, sous forme de liste d'éléments séparés par une virgule. Si aucun paramètre n'est fourni, l'action fonctionne avec les entités. |
| Règle de laquelle supprimer les expéditeurs | LDD | Siemplify Senders List - Permanently Delete | Oui | Spécifiez la règle de laquelle supprimer les expéditeurs. Si la règle n'existe pas, l'action n'a aucun effet. |
| Voulez-vous également supprimer les domaines des expéditeurs de la règle de liste de domaines correspondante ? | Case à cocher | Décochée | Non | Indiquez si l'action doit automatiquement prendre les domaines des adresses e-mail fournies et les supprimer également des règles de domaine correspondantes (même action de règle pour les domaines). |
Exécuter sur
Cette action ne s'exécute pas sur les entités.
Résultats de l'action
Résultat du script
| Nom du résultat du script | Options de valeur | Exemple |
|---|---|---|
| is_success | Vrai/Faux | is_success:False |
Résultat JSON
{
  "success": [
    "test1@example.com",
    "test2@example.com"
  ],
  "didn't_exist": [
    "test3@example.com"
  ],
  "invalid": [
    "invalid"
  ]
}
Mur des cas
| Type de résultat | Valeur / Description | Type |
|---|---|---|
| Message de sortie* | L'action ne doit pas échouer ni arrêter l'exécution du playbook : Si l'opération réussit (les règles sont mises à jour en conséquence, les entrées sont correctes), le message suivant s'affiche : "Les entrées suivantes ont été supprimées des règles correspondantes : Règles mises à jour : Si au moins l'une des entrées est incorrecte (adresse e-mail non valide dans le paramètre, adresse e-mail non valide dans le nom de l'entité) : "Impossible d'ajouter les entrées suivantes à la règle :"+ L'action doit échouer et arrêter l'exécution du playbook : Si une erreur est signalée : "Error performing "Remove Senders from Exchange-Siemplify Mail Flow Rules" action : {0}".format(exception.stacktrace) |
Général |
Vous avez encore besoin d'aide ? Obtenez des réponses de membres de la communauté et de professionnels Google SecOps.