


BlueLiv
Ce document explique comment intégrer BlueLiv à Google Security Operations.
Guide d'intégration
L'objectif de l'intégration est d'ingérer les menaces de BlueLiv, en utilisant les filtres appropriés pour n'afficher que les menaces souhaitées dans Google Security Operations, à l'aide du connecteur de menaces, puis d'effectuer des actions supplémentaires sur ces menaces en fonction des cas d'utilisation pertinents.
Dans ce guide rapide, nous allons passer en revue quelques éléments pour faciliter l'utilisation de l'intégration pour les clients Google SecOps.
Configuration de l'intégration
Nous allons passer en revue les paramètres et vous indiquer où les trouver pour vous aider à configurer l'intégration :
- Racine de l'API : il s'agit de l'URL que vous utilisez pour afficher la page d'accueil de BlueLiv, à laquelle est ajouté le suffixe /api/v2. Par exemple,
https://tcdach.blueliv.com/api/v2doit être la valeur de ce paramètre. - Nom d'utilisateur : nom d'utilisateur que vous utilisez pour vous connecter à la page d'accueil de BlueLiv.
- Mot de passe : le même mot de passe que celui que vous utilisez pour vous connecter à la page d'accueil de BlueLiv.
ID d'organisation : vous pouvez facilement repérer l'ID d'organisation dans l'URL que vous utilisez pour parcourir le produit lui-même, par exemple :
Dans cet exemple, l'ID d'organisation est
117:https://tcdach.blueliv.com/dashboard/organizations/117/indexed
Après avoir examiné les paramètres d'intégration, nous pouvons examiner en détail les autres termes de notre intégration.
Types de modules
BlueLiv a divisé la section des menaces en types de modules. Dans cette intégration, nous utilisons ces types pour aider la plate-forme SOAR et n'ingérer que les informations pertinentes si vous souhaitez filtrer par type de module. Les types de modules suivants sont actuellement disponibles dans BlueLiv :
- Identifiants
- Réseaux sociaux
- Cartes de crédit
- Protection du domaine
- Logiciels malveillants
- Fuite de données
- Hacktivisme
- Dark Web
- Personnalisé
- Media Tracker
- Applications mobiles
ID de la menace et ID du module
https://tcdach.blueliv.com/dashboard/organizations/117/modules/1303/resource/31024379
Chaque menace que vous pouvez trouver dans BlueLiv possède un UID, un nombre qui la représente.
Il est également facile à repérer dans l'URL. Une menace est également appelée "ressource". Par exemple, ici, l'UID de la menace est 31024379.
De plus, chaque module que vous avez sur BlueLiv possède un UID, un numéro qui le représente. Par exemple, ici, l'UID de la menace est 1303.
Recommandation concernant la configuration
Blueliv n'autorise qu'une seule session ouverte à la fois. Pour des raisons de stabilité, il est recommandé d'utiliser des utilisateurs différents pour la configuration de l'intégration et les connecteurs. Remarque : Chaque connecteur nécessite un utilisateur distinct.
Cas d'utilisation
- Surveillance proactive des cybermenaces
- Protection de la marque
- Protection contre les violations de données
- Prévention des fraudes
- Détection des contrefaçons
Configurer l'intégration de BlueLiv dans Google SecOps
Pour obtenir des instructions détaillées sur la configuration d'une intégration dans Google SecOps, consultez Configurer des intégrations.
Paramètres d'intégration
Utilisez les paramètres suivants pour configurer l'intégration :
| Nom à afficher du paramètre | Type | Valeur par défaut | Is Mandatory | Description |
|---|---|---|---|---|
| Racine de l'API | Chaîne | https://example |
Oui | Racine de l'API de l'instance BlueLiv. |
| Nom de l'utilisateur | Chaîne | N/A | Oui | Nom d'utilisateur de BlueLiv. |
| Mot de passe | Mot de passe | N/A | Oui | Mot de passe de l'utilisateur |
| ID d'organisation | Chaîne | N/A | Oui | Spécifiez l'ID d'organisation à utiliser dans BlueLiv |
| Vérifier le protocole SSL | Case à cocher | Décochée | Oui | Si cette option est activée, vérifie que le certificat SSL de la connexion au serveur IronScales est valide. |
Actions
Ping
Description
Testez la connectivité à BlueLiv avec les paramètres fournis sur la page de configuration de l'intégration dans la page du hub de contenus Google SecOps.
Paramètres
N/A
Exécuter sur
L'action ne s'exécute pas sur les entités et ne comporte pas de paramètres d'entrée obligatoires.
Résultats de l'action
Résultat du script
| Nom du résultat du script | Options de valeur |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
Mur des cas
| Type de résultat | Valeur / Description | Type |
|---|---|---|
| Message de sortie* | L'action ne doit pas échouer ni arrêter l'exécution d'un playbook : Si les deux appels d'API ont réussi : "Successfully connected to the BlueLiv server with the provided connection parameters!" (Connexion au serveur BlueLiv établie avec les paramètres de connexion fournis) L'action doit échouer et arrêter l'exécution d'un playbook : Si seul le premier appel a fonctionné et que le second a échoué : "Connexion réussie avec le nom d'utilisateur et le mot de passe, mais l'ID d'organisation semble incorrect. Veuillez vérifier le paramètre "ID d'organisation" sur la page "Configuration de l'intégration", puis réessayer. " En cas d'échec : "Failed to connect to the BlueLiv! Error is {0}".format(exception.stacktrace) |
Général |
Enrichir les entités
Description
Enrichissez les entités à l'aide des informations du module Threat Context de Blueliv. Entités compatibles : IP, hachage, URL, acteur malveillant, campagne de menaces, signature de menace, domaine, CVE.
Paramètres
| Nom | Valeur par défaut | Is Mandatory | Description |
|---|---|---|---|
| Score le plus bas pour marquer comme suspect | 5 | Oui | Spécifiez le score le plus bas pour que l'entité soit marquée comme suspecte. Maximum : 10. |
| Créer un insight | Vrai | Non | Si cette option est activée, l'action créera des insights contenant des informations sur les entités. |
Exécuter sur
Cette action s'exécute sur les entités suivantes :
- Adresse IP
- Hash
- URL
- Acteur malveillant
- Campagne de menaces
- Signature de menace
- CVE
Résultats de l'action
Résultat du script
| Nom du résultat du script | Options de valeur | Exemple |
|---|---|---|
| success | Vrai/Faux | success:False |
Mur des cas
| Cas | Opération réussie | Échec | Message |
|---|---|---|---|
| Si certaines entités ont été enrichies | vrai | faux | Les entités suivantes ont bien été enrichies à l'aide des informations de Blueliv : {entity.identifier} |
| Si ce n'est pas le cas, certains | vrai | faux | L'action n'a pas pu enrichir les entités suivantes à l'aide des informations de Blueliv : {entity.identifier} |
| si ce n'est pas le cas, enrichissez tous | faux | faux | Aucune entité n'a été enrichie à l'aide d'informations provenant de Blueliv. |
| Erreur fatale, identifiants non valides, racine de l'API | faux | vrai | Erreur lors de l'exécution de l'action "Enrichir les entités". Motif : {error traceback} |
| Si le module "Contexte de la menace" n'est pas disponible | faux | Vrai | Erreur lors de l'exécution de l'action "Enrichir les entités". Motif : votre instance n'est pas compatible avec le module "Contexte de la menace". |
Ajouter un commentaire à une menace
Description
L'action ajoutera un commentaire textuel à une menace spécifique.
Paramètres
| Nom à afficher du paramètre | Type | Valeur par défaut | Is Mandatory | Description |
|---|---|---|---|---|
| Type de module | Chaîne | N/A | Oui | Spécifiez le type de module auquel appartient la ressource. |
| ID du module | Chaîne | N/A | Oui | Spécifiez l'ID du module auquel appartient la ressource. |
| ID de ressource | Chaîne | N/A | Oui | Spécifiez l'ID de ressource auquel ajouter le commentaire. |
| Texte du commentaire | Chaîne | N/A | Oui | Indiquez le commentaire que vous souhaitez ajouter à la ressource. |
Exécuter sur
Cette action ne s'exécute pas sur les entités.
Résultats de l'action
Résultat du script
| Nom du résultat du script | Options de valeur |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
Mur des cas
| Type de résultat | Valeur/Description | Type (Entity \ General) |
|---|---|---|
| Message de sortie* | L'action ne doit pas échouer ni arrêter l'exécution d'un playbook : Si l'opération réussit : "Successfully added the comment to threat ID: "+{threat_ID} L'action doit échouer et arrêter l'exécution d'un playbook : En cas d'échec : "Échec de l'action "Ajouter un commentaire à une menace {0}".format(exception.stacktrace) |
Général |
| Tableau du mur des cas | Nom : "ID de menace "+{threat_id}+" Commentaires : Colonne :
|
Marquer une menace comme favorite
Description
L'action marquera la menace spécifiée comme menace favorite dans BlueLiv.
Paramètres
| Nom à afficher du paramètre | Type | Valeur par défaut | Valeurs LDD | Is Mandatory | Description |
|---|---|---|---|---|---|
| Type de module | Chaîne | N/A | Oui | Spécifiez le type de module auquel appartient la ressource. | |
| ID du module | Chaîne | N/A | Oui | Spécifiez l'ID du module auquel appartient la ressource. | |
| ID de ressource | Chaîne | N/A | Oui | Spécifiez l'ID de ressource auquel ajouter le commentaire. | |
| État des favoris | LDD | Suivi par l'utilisateur | Non suivi Suivi par l'utilisateur Groupe suivi Étoile pleine |
Oui | Indiquez l'état "Favori" que vous souhaitez appliquer à la menace spécifiée. |
Exécuter sur
Cette action ne s'exécute pas sur les entités.
Résultats de l'action
Résultat du script
| Nom du résultat du script | Options de valeur |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
Mur des cas
| Type de résultat | Valeur/Description | Type (Entity \ General) |
|---|---|---|
| Message de sortie* | L'action ne doit pas échouer ni arrêter l'exécution d'un playbook : En cas de réussite : "Successfully marked threat ID: "+{threat_ID}+" as favorite" L'action doit échouer et arrêter l'exécution d'un playbook : En cas d'échec : "Échec de l'action "Marquer la menace comme favori {0}".format(exception.stacktrace) |
Général |
Ajouter des étiquettes aux menaces
Description
L'action ajoutera le nom de l'étiquette spécifié aux ID de menace spécifiés.
Paramètres
| Nom à afficher du paramètre | Type | Valeur par défaut | Is Mandatory | Description |
|---|---|---|---|---|
| Type de module | Chaîne | N/A | Oui | Spécifiez le type de module auquel appartient la ressource. |
| ID du module | Chaîne | N/A | Oui | Spécifiez l'ID du module auquel appartient la ressource. |
| ID de ressource | Chaîne | N/A | Oui | Spécifiez les ID de ressource auxquels ajouter les étiquettes, sous forme de liste d'éléments séparés par une virgule. |
| Noms des libellés | Chaîne | N/A | Oui | Spécifiez les noms des étiquettes que vous souhaitez appliquer aux menaces spécifiées, dans une liste d'éléments séparés par une virgule. Veuillez respecter la casse. |
Exécuter sur
Cette action ne s'exécute pas sur les entités.
Résultats de l'action
Résultat du script
| Nom du résultat du script | Options de valeur |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
Mur des cas
| Type de résultat | Valeur/Description | Type (Entity \ General) |
|---|---|---|
| Message de sortie* | L'action ne doit pas échouer ni arrêter l'exécution d'un playbook : Si certains libellés n'ont pas été trouvés : "Impossible de trouver les libellés suivants dans BlueLiv : +(unsuccessful_label names_list)+. Veuillez vérifier les noms des libellés que vous avez fournis dans les paramètres d'action, puis réessayez." Si certaines menaces n'ont pas été trouvées : "Impossible de trouver les menaces suivantes dans BlueLiv : +(unsuccessful_threat_IDs)+. Veuillez vérifier les ID de menace que vous avez fournis dans les paramètres d'action, puis réessayer." Si l'opération a réussi :"Les libellés suivants ont bien été ajoutés : " +(successful_label_names_list)+ " aux ID de menace suivants : "+(successful_threat_IDs_list) L'action doit échouer et arrêter l'exécution d'un playbook : Si aucun libellé n'a été trouvé : "Impossible de trouver les libellés suivants dans BlueLiv" : +(unsuccessful_label names_list)+". Veuillez vérifier les noms de libellés que vous avez fournis dans les paramètres d'action, puis réessayez." Si aucune menace n'a été trouvée : "Impossible de trouver les menaces suivantes dans BlueLiv" : +(unsuccessful_threat_IDs_list)+". Veuillez vérifier les ID de menace que vous avez fournis dans les paramètres d'action, puis réessayer." En cas d'échec : "Failed to perform action "Add Labels to Threats".format(exception.stacktrace) |
Général |
Supprimer les libellés des menaces
Description
L'action supprimera les libellés spécifiés des ID de menace spécifiés.
Paramètres
| Nom | Valeur par défaut | Is Mandatory | Description |
|---|---|---|---|
| Type de module | N/A | Oui | Spécifiez le type de module auquel appartient la ressource. |
| ID du module | Oui | Spécifiez l'ID du module auquel appartient la ressource. | |
| ID de ressource | Oui | Spécifiez une liste d'ID de ressources dont vous souhaitez supprimer les étiquettes, séparés par une virgule. | |
| Noms des libellés | Oui | Spécifiez une liste d'étiquettes à supprimer, séparées par une virgule. Veuillez respecter la casse. |
Exécuter sur
Cette action ne s'exécute pas sur les entités.
Résultats de l'action
Résultat du script
| Nom du résultat du script | Options de valeur |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
Mur des cas
| Cas | Opération réussie | Échec | Message |
|---|---|---|---|
| Si certains libellés sont introuvables | vrai | faux | "Impossible de trouver les libellés suivants dans BlueLiv : \n {labels}. Veuillez vérifier les noms de libellés que vous avez fournis dans les paramètres d'action, puis réessayer." |
| Si certaines menaces n'ont pas été détectées | vrai | faux | Impossible de trouver les menaces suivantes du module {module} {threat IDs} : {threat IDs}. Veuillez vérifier les ID de menace que vous avez fournis dans les paramètres d'action, puis réessayer. |
| Si l'opération réussit pour certains : | vrai | faux | Les libellés suivants ont bien été supprimés de la menace {threat ID} suivante dans Blueliv : {successful_labels} |
| Si certaines n'ont pas encore été appliquées : | vrai | faux | Les étiquettes suivantes ne faisaient déjà pas partie de la menace {threat ID} dans Blueliv : {labels already not a part} |
| Si aucun libellé n'est trouvé | faux | vrai | Erreur lors de l'exécution de l'action "Supprimer des libellés appliqués à des menaces". Motif : aucune étiquette n'a été trouvée. Veuillez vérifier l'orthographe. |
| Si aucune menace n'a été détectée | faux | vrai | Erreur lors de l'exécution de l'action "Supprimer des libellés appliqués à des menaces". Motif : aucune des menaces n'a été trouvée. Veuillez vérifier l'orthographe. |
| Erreur fatale, identifiants non valides, racine de l'API | faux | vrai | Erreur lors de l'exécution de l'action "Supprimer des libellés appliqués à des menaces". Motif : {error traceback} |
| Si le type ou l'ID du module n'est pas valide | faux | vrai | Erreur lors de l'exécution de l'action "Supprimer des libellés appliqués à des menaces". Motif : l'ID ou le type de module fourni n'est pas valide. |
Lister les menaces d'entité
Description
Répertoriez les menaces liées aux entités dans Blueliv. Entités compatibles : toutes.
Limitations connues
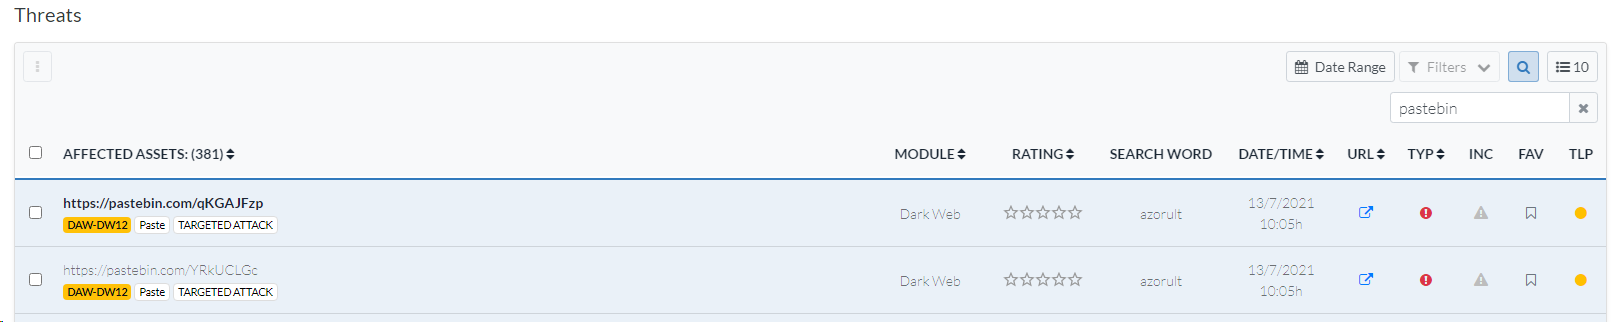
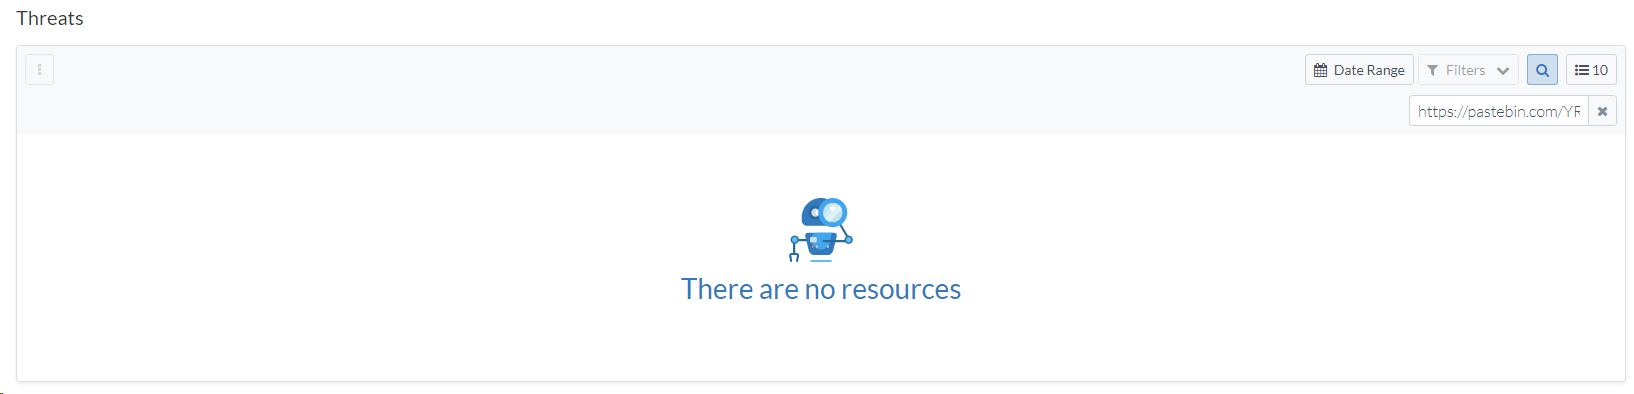
Il est possible que l'API Blueliv ne renvoie aucun résultat, même si la chaîne correspond exactement au nom de la menace. Exemple :
https://pastebin.com/YRkUCLGc : l'URL s'affiche lors d'une recherche avec le mot clé "pastebin".
https://pastebin.com/YRkUCLGc : ne s'affiche pas lors d'une recherche avec le mot clé "https://pastebin.com/YRkUCLGc".
Paramètres
| Nom à afficher du paramètre | Type | Valeur par défaut | Is Mandatory | Description |
|---|---|---|---|---|
| Filtre d'étiquette | CSV | N/A | Non | Spécifiez une liste de libellés séparés par une virgule, qui seront utilisés pour filtrer les menaces. Remarque : Le filtre d'étiquettes fonctionne avec la logique "OU". |
| Filtre de module | CSV | N/A | Non | Spécifiez une liste de modules séparés par une virgule, qui sera utilisée pour filtrer les menaces. |
| Nombre maximal de menaces à renvoyer | Integer | 50 | Non | Spécifiez le nombre de menaces à renvoyer par entité. Si rien n'est spécifié, l'action renvoie 50 menaces. |
Exécuter sur
Cette action s'exécute sur toutes les entités.
Résultats de l'action
Résultat du script
| Nom du résultat du script | Options de valeur |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
Résultat JSON
{
    "id": xxxxxxx,
    "module_id": xxxx,
    "module_name": "Data Leakage",
    "module_short_name": "xxx-xxxxx",
    "module_type": "DATA_LEAKAGE",
    "url": "xxx",
    "content_type": "text/html",
    "countries_id": "xx",
    "analysis_result": "INFORMATIVE",
    "analysis_calc_result": "INFORMATIVE",
    "created_at": 1626163680000,
    "checked_at": 1626163680000,
    "changed_at": 1626163680000,
    "user_rating": 0,
    "read": true,
    "fav": "NOT_STARRED",
    "issued": false,
    "labels": [
        {
            "id": 36116,
            "name": "GithubCodeByFilename",
            "background_color": 16777215,
            "text_color": 0,
            "type": "GLOBAL"
        },
        {
            "id": 160,
            "name": "Public",
            "background_color": 45960,
            "text_color": 16777215,
            "type": "GLOBAL"
        }
    ],
    "tlpStatus": "AMBER",
    "searchPhrase": "credit card",
    "followedUp": false,
    "history": []
},
Mur des cas
| Type de résultat | Valeur/Description | Type (Entity \ General) |
|---|---|---|
| Message de sortie* | L'action ne doit pas échouer ni arrêter l'exécution d'un playbook : Si des données sont disponibles pour une entité(is_success = true) : "Successfully listed available threats to the following entities in Blueliv: {entity.identifier}". Si aucune menace n'est détectée pour une entité (is_success=true) : "Aucune menace associée n'a été détectée pour les entités suivantes dans Blueliv : {entity.identifier}" Si aucune menace n'est détectée pour une entité (is_success=true) : "Aucune menace associée n'a été trouvée pour les entités fournies dans Blueliv" L'action doit échouer et arrêter l'exécution d'un playbook : En cas d'erreur fatale (identifiants incorrects, absence de connexion au serveur, etc.) : "Error executing action "List Entity Threats". Reason: {0}''.format(error.Stacktrace) |
Général |
| Tableau du mur des cas | Titre : {entity.identifier} Nom du module URL Titre Étiquettes Création le |
Entité |
Connecteur
BlueLiv - Threats Connector
Description
Extrayez les menaces de sécurité de BlueLiv. Le connecteur récupère toutes les dernières menaces des modules BlueLiv.
Les filtres de liste d'autorisation et de liste de blocage fonctionnent avec les types de modules BlueLiv. Par exemple, si vous souhaitez obtenir des menaces uniquement à partir des modules de hacktivisme, vous pouvez activer la liste d'autorisation et saisir le nom du type "Hacktivisme".
Chaque type de module correspond à une structure de données différente ingérée dans Google SecOps. Veuillez modifier le mappage dans votre instance Google SecOps pour l'adapter au mieux à vos besoins. Veuillez vérifier les différentes valeurs "event_type" pour chaque événement provenant de BlueLiv.
Pour le type de menace Logiciel malveillant, nous ne fournissons actuellement que les données d'événement de base. Nous ajouterons très bientôt un autre événement pour mieux gérer les données spéciales renvoyées par un type de menace Logiciel malveillant.
Configurer le connecteur BlueLiv - Threats dans Google SecOps
Pour obtenir des instructions détaillées sur la configuration d'un connecteur dans Google SecOps, consultez Configurer le connecteur.
Paramètres du connecteur
Utilisez les paramètres suivants pour configurer le connecteur :
| Nom à afficher du paramètre | Type | Valeur par défaut | Is Mandatory | Description |
|---|---|---|---|---|
| Nom du champ de produit | Chaîne | ProductName | Oui | Saisissez le nom du champ source pour récupérer le nom du champ produit. |
| Nom du champ d'événement | Chaîne | event_type | Oui | Saisissez le nom du champ source pour récupérer le nom du champ d'événement. |
| Nom du champ d'environnement | Chaîne | "" | Non | Nom du champ dans lequel le nom de l'environnement est stocké. Si le champ d'environnement n'est pas trouvé, l'environnement par défaut est utilisé. |
| Modèle d'expression régulière de l'environnement | Chaîne | .* | Non | Modèle d'expression régulière à exécuter sur la valeur trouvée dans le champ "Nom du champ d'environnement". La valeur par défaut est ".*" pour tout récupérer et renvoyer la valeur inchangée. Permet à l'utilisateur de manipuler le champ "environment" à l'aide d'une logique d'expression régulière. Si le modèle d'expression régulière est nul ou vide, ou si la valeur de l'environnement est nulle, le résultat final est l'environnement par défaut. |
| Délai avant expiration du script (en secondes) | Entier | 180 | Oui | Délai avant expiration du processus Python exécutant le script actuel. |
| URL de l'API | Chaîne | https://example.blueliv.com/api/v2 | Oui | Racine de l'API de l'instance BlueLiv. |
| Nom de l'utilisateur | Chaîne | N/A | Oui | Nom d'utilisateur pour BlueLiv |
| Mot de passe | Mot de passe | N/A | Oui | Mot de passe utilisateur pour BlueLiv |
| ID d'organisation | Chaîne | N/A | Oui | Spécifiez l'ID d'organisation à utiliser dans BlueLiv |
| Récupérer le nombre maximal d'heures en arrière | Integer | 1 | Non | Nombre d'heures dans le passé à partir desquelles récupérer les événements. |
| Nombre maximal de menaces à récupérer | Integer | 10 | Non | Nombre de menaces à traiter par itération de connecteur. |
| Gravité | Chaîne | Moyenne | Oui | La gravité sera l'une des valeurs suivantes : Faible, Moyenne, Élevée, Critique. |
| Résultats d'analyse à ingérer | Chaîne (valeurs : NOT_AVAILABLE, NOT_IMPORTANT, NOT_PROCESSABLE, POSITIVE, NEGATIVE, INFORMATIVE, IMPORTANT) | N/A | Non | Filtrez les menaces en fonction de l'analyse de l'analyste pour cette menace, et n'ingérez que les menaces avec le résultat d'analyse choisi. Fournissez une liste d'éléments séparés par une virgule des résultats d'analyse souhaités à ingérer. |
| Libellés à utiliser pour le filtrage | Chaîne (liste d'éléments séparés par une virgule) | N/A | Non | Veuillez fournir une liste de noms de libellés séparés par une virgule pour filtrer les résultats. Veuillez faire attention aux majuscules et aux minuscules, et écrire les libellés exactement tels qu'ils apparaissent dans l'interface utilisateur de BlueLiv. |
| État de lecture à ingérer | Chaîne (valeurs : "Only Read", "Only Unread") | N/A | Non | Filtrez les menaces en fonction de leur état de lecture, afin que le connecteur les ingère en conséquence. Si aucune valeur n'est fournie, nous récupérerons les deux. Options : "Only Read" (Lus uniquement), "Only Unread" (Non lus uniquement). |
| Ingérer uniquement les menaces suivies ? | Case à cocher | Décochée | Non | Si cette option est cochée, seules les menaces suivies (favorites) seront ingérées. |
| Ingérer les menaces liées aux incidents ? | Chaîne (valeurs : "Only Incidents", "Only Non Incidents") | N/A | Non | Indique si le connecteur doit filtrer les menaces en vérifiant la relation avec un incident. Si aucune valeur n'est fournie, nous récupérerons les deux. Les options sont les suivantes : "Uniquement les incidents" (ingère uniquement les menaces liées aux incidents) et "Uniquement les non-incidents" (ingère uniquement les menaces qui ne sont pas liées aux incidents). |
| Utiliser la liste d'autorisation comme liste de blocage | Case à cocher | Décochée | Oui | Si cette option est activée, la liste d'autorisation sera utilisée comme liste de blocage. |
| Vérifier le protocole SSL | Case à cocher | Décochée | Oui | Si cette option est activée, vérifiez que le certificat SSL de la connexion au serveur BlueLiv est valide. |
| Adresse du serveur proxy | Chaîne | N/A | Non | Adresse du serveur proxy à utiliser. |
| Nom d'utilisateur du proxy | Chaîne | N/A | Non | Nom d'utilisateur du proxy pour l'authentification. |
| Mot de passe du proxy | Mot de passe | N/A | Non | Mot de passe du proxy pour l'authentification. |
Règles du connecteur
Assistance de proxy
Le connecteur est compatible avec le proxy.
Vous avez encore besoin d'aide ? Obtenez des réponses de membres de la communauté et de professionnels Google SecOps.