


Exchange-Erweiterungspaket
In diesem Dokument wird beschrieben, wie Sie das Exchange Extension Pack in Google Security Operations einbinden.
Integration für die Verwendung mit Exchange konfigurieren
Die Konfigurationsschritte hängen vom E-Mail-Server ab, für den die Integration konfiguriert ist.
Im Folgenden finden Sie die Konfigurationsanleitung für Microsoft 365 und lokale Exchange-Versionen ab Version 2016. Frühere Versionen werden nicht unterstützt.
Integration für die Verwendung mit Microsoft 365 konfigurieren
Bei dieser Integration werden PowerShell-Skripts zum Ausführen von Vorgängen verwendet. Das PowerShell-Paket muss auf dem Google Security Operations-Server oder dem Google SecOps-Remote-Agent installiert sein, der die Exchange Extension Pack-Integration verwendet.
Hier sehen Sie ein Beispiel für die Konfiguration von PowerShell für CentOS 7:
Installieren Sie das PowerShell-Paket.
> curl https://packages.microsoft.com/config/rhel/7/prod.repo | sudo tee /etc/yum.repos.d/microsoft.repo
> sudo yum install -y powershell
Öffnen Sie den PowerShell-Interpreter und installieren Sie die Module Exchange Online PowerShell V3 und WSMan:
> pwsh
> Install-Module -Name ExchangeOnlineManagement -RequiredVersion 3.5.0 -Force -Scope AllUsers
> Install-Module -Name PSWSMan
> Install-WSMan
> exit
Rufen Sie https://github.com/jborean93/omi/releases auf, um die Dateien
libmi.soundlibpsrpclient.sofür openssl 1.1 abzurufen. Laden Sie die neuesteglibc-1.1.tar.gz-Version auf den CentOS-Host herunter.Extrahieren Sie das heruntergeladene TAR-Archiv:
> tar -xzvf glibc-1.1.tar.gzÜberschreiben Sie die vorhandenen Dateien
libmi.soundlibpsrpclient.soim Verzeichnis/opt/microsoft/powershell/7.
Konto konfigurieren
Fügen Sie das Konto, das für die Integration verwendet werden soll, der Administratorrolle Discover Management im Exchange Admin Center hinzu.
Dem Nutzer Berechtigungen zuweisen
Weisen Sie dem Nutzer die Rolle Compliance-Datenadministrator zu.
Integration für die Verwendung mit lokalem Exchange konfigurieren
Die folgende Anleitung gilt für Exchange 2016. Frühere Versionen werden nicht unterstützt.
Bei dieser Integration werden PowerShell-Skripts zum Ausführen von Vorgängen verwendet. Das PowerShell-Paket muss auf dem Google SecOps-Server oder dem Google SecOps-Remote-Agent installiert sein, der die Exchange Extension Pack-Integration verwendet.
Hier sehen Sie ein Beispiel für die Konfiguration von PowerShell für CentOS 7:
Installieren Sie das PowerShell-Paket.
> curl https://packages.microsoft.com/config/rhel/7/prod.repo | sudo tee /etc/yum.repos.d/microsoft.repo
> sudo yum install -y powershell
Installieren Sie das gssapi-Paket.
Das gssapi-Paket ist für die Authentifizierung vom Google SecOps-Linux-Server oder Remote-Agent beim Windows-Server erforderlich, auf dem Exchange über die PowerShell-Sitzung ausgeführt wird.
Beispiel für die gssapi-Installation für CentOS 7:
> sudo yum install -y gssntlmsspAktivieren Sie PowerShell-Remoting auf dem Windows-Server, auf dem Exchange ausgeführt wird, gemäß dem Dokument Enable-PSRemoting, das in der Microsoft-Dokumentation verfügbar ist.
Aktivieren Sie die Basisauthentifizierung in Exchange.
Für diese Integration wird die Basisauthentifizierung verwendet, die auf dem Exchange-Server explizit aktiviert werden muss.

Konfigurieren Sie das Konto.
Das für die Integration zu verwendende Konto muss der Administratorrolle „Discover Management“ in der Exchange Admin Center-Konsole (EAC) hinzugefügt werden. Wenn Sie die Aktion „Mail Flow Rules“ (Regeln für den E-Mail-Fluss) ausführen möchten, müssen Sie dem entsprechenden Nutzer eine Rolle für Transportregeln zuweisen:
- Rufen Sie das EAC auf und klicken Sie auf Berechtigungen.
- Wählen Sie Discovery Management aus und öffnen Sie es.
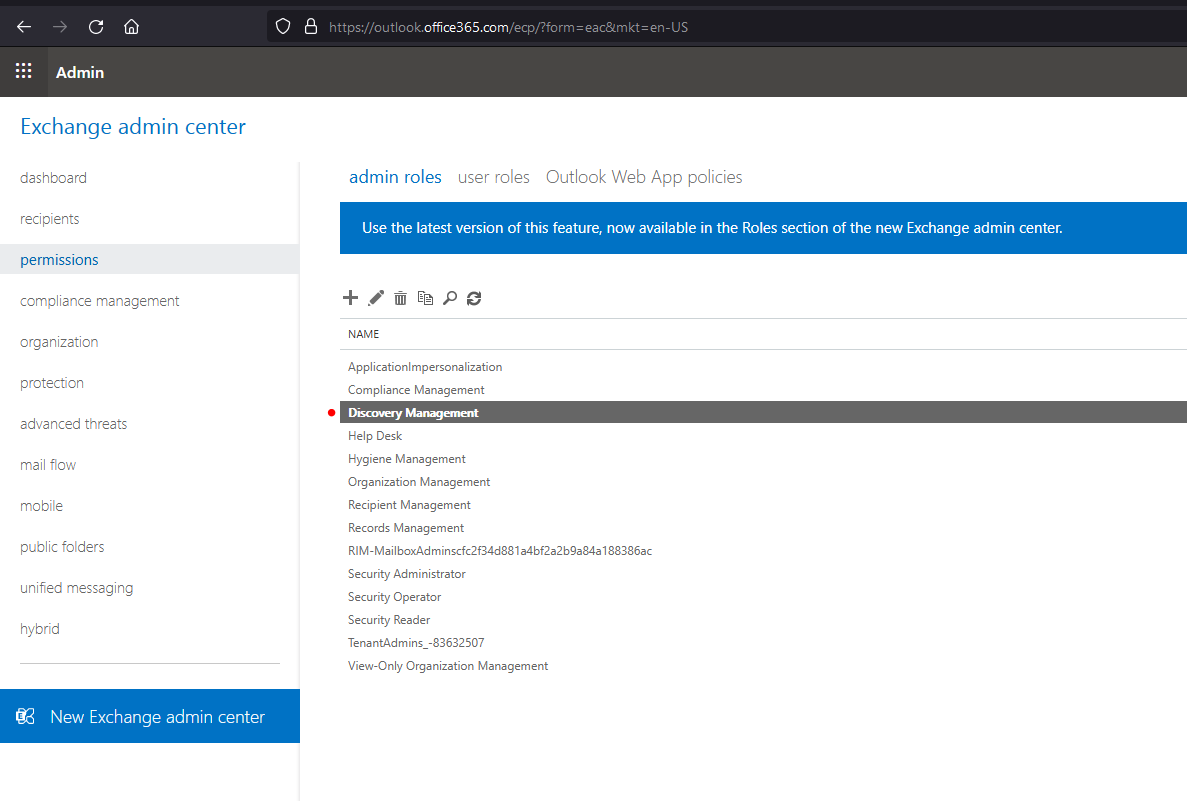
- Klicken Sie im Bereich „Rollen“ auf
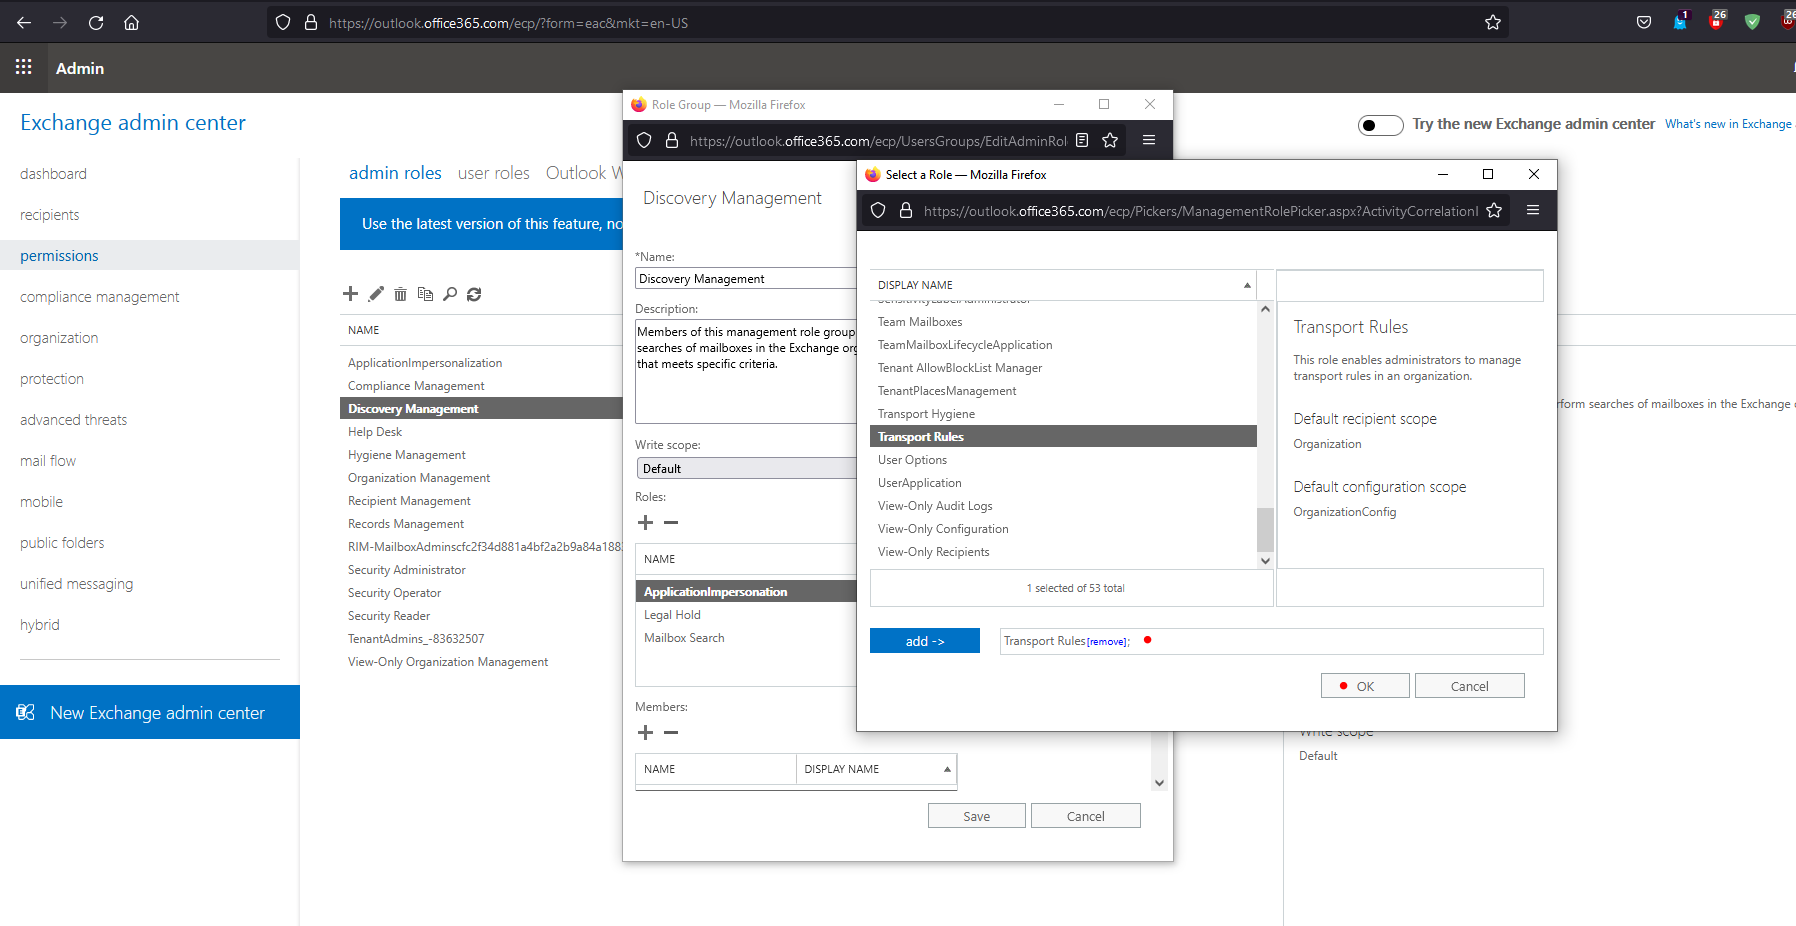
 Hinzufügen und wählen Sie Transportregeln aus.
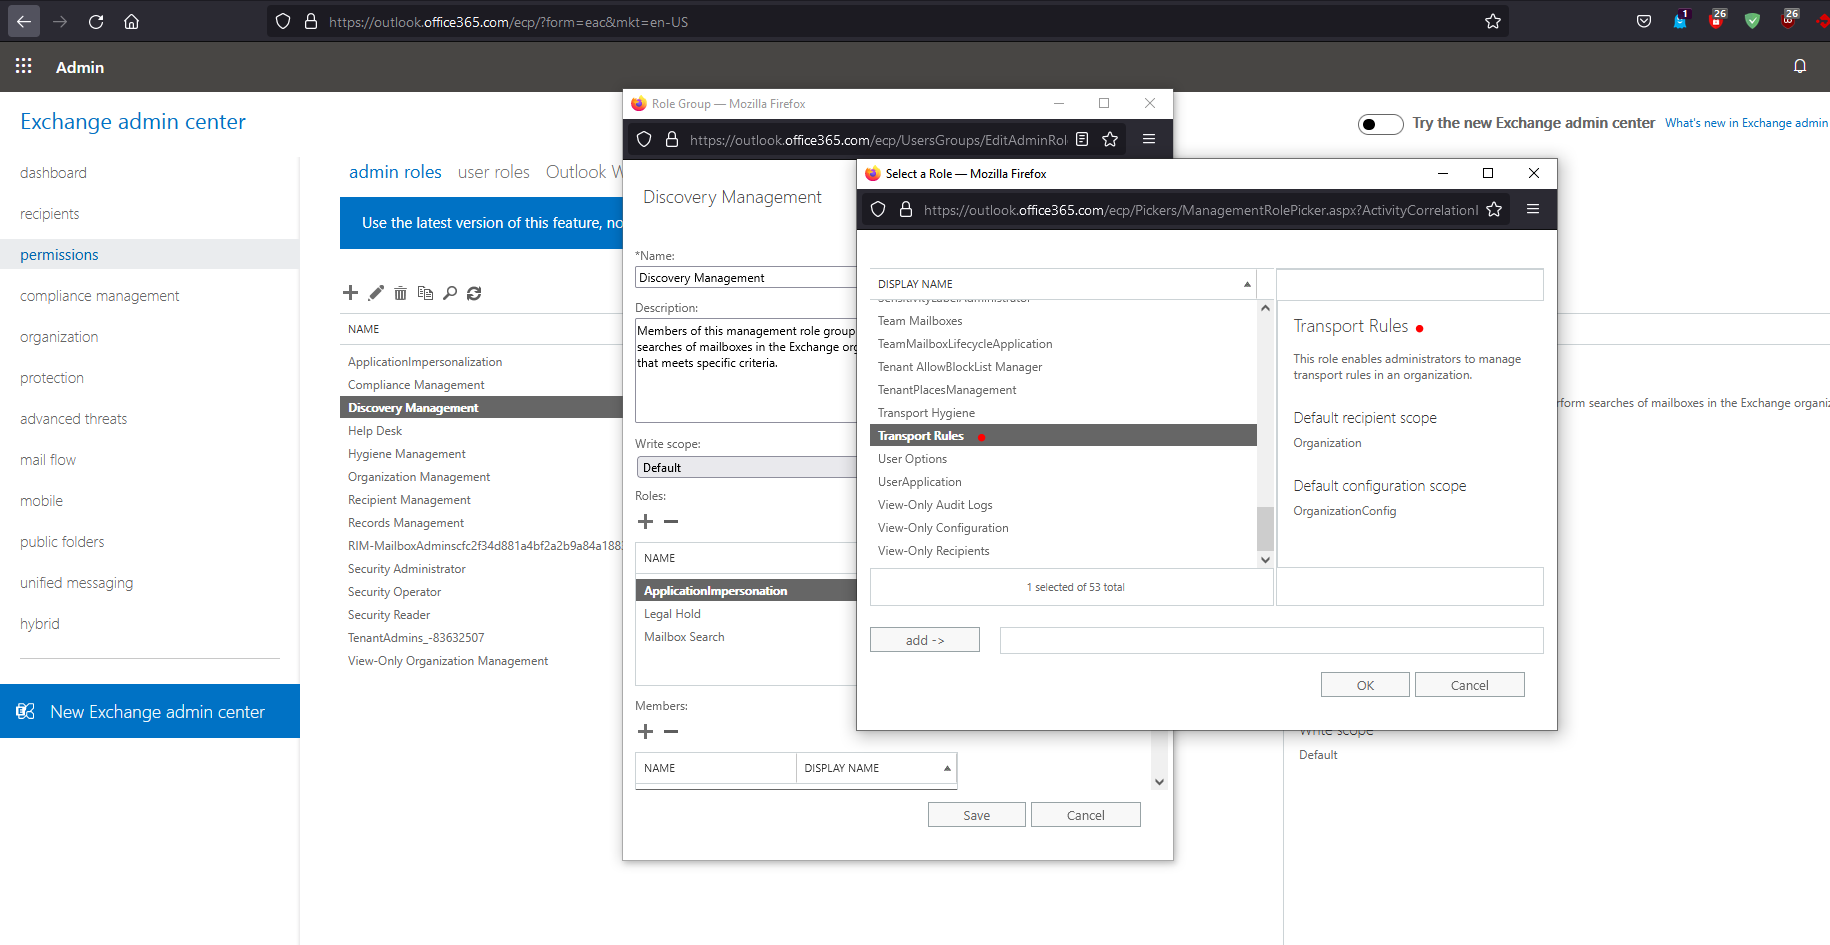
- Klicken Sie auf Hinzufügen ->, dann auf OK und anschließend auf Speichern.
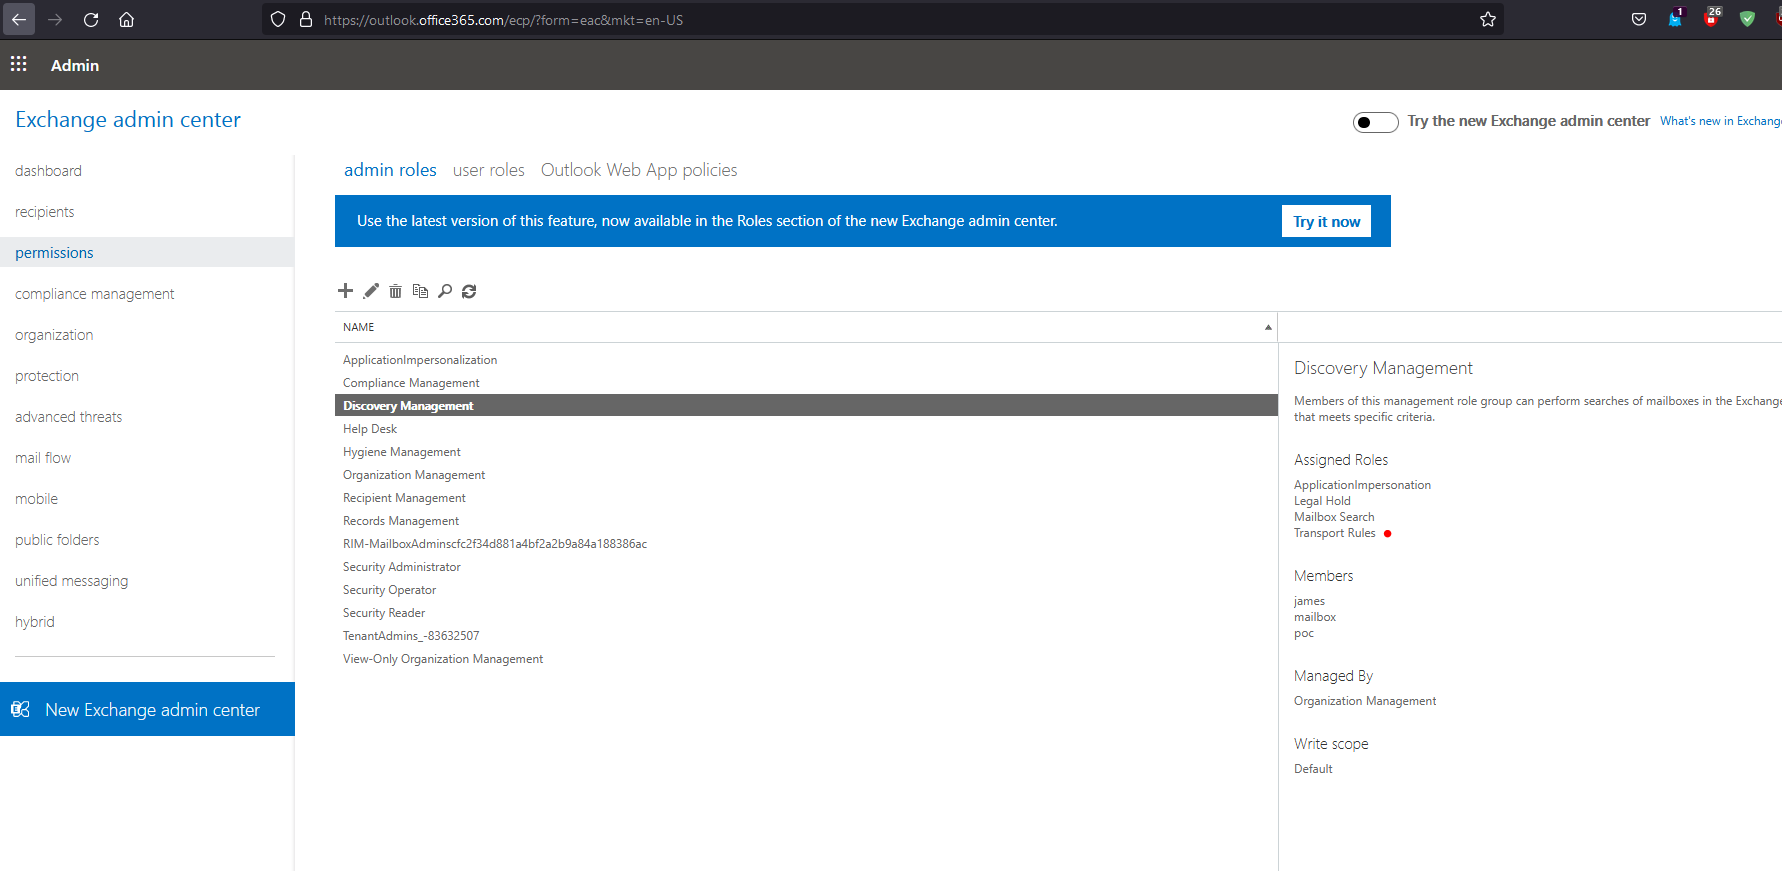
- Die Rolle wird jetzt im Bereich „Zugewiesene Rollen“ angezeigt. Es kann einige Zeit dauern, bis die Berechtigungen repliziert werden.
Exchange Extension Pack-Integration in Google SecOps konfigurieren
Eine ausführliche Anleitung zum Konfigurieren einer Integration in Google SecOps finden Sie unter Integrationen konfigurieren.
Integrationsparameter
Verwenden Sie die folgenden Parameter, um die Integration zu konfigurieren:
| Anzeigename des Parameters | Typ | Standardwert | Ist obligatorisch | Beschreibung |
|---|---|---|---|---|
| Adresse des lokalen Exchange-Servers | String | x.x.x.x | Nein | Adresse des Mailservers (Hostname oder IP-Adresse), zu dem eine Verbindung hergestellt werden soll. |
| Exchange Office365 Compliance-URI | String | https://ps.compliance.protection.outlook.com/powershell-liveid/ | Nein | PowerShell-URI für das Microsoft 365 Security & Compliance Center, der zum Ausführen von Compliance-Vorgängen verwendet werden soll. Weitere Informationen finden Sie im Dokument Connect to Security Compliance PowerShell. |
| Exchange Office365 Online PowerShell-URI | String | https://outlook.office365.com/powershell-liveid | Nein | Microsoft 365 Online PowerShell-URI, der zum Ausführen von Microsoft 365-Verwaltungsvorgängen verwendet werden soll. Weitere Informationen finden Sie im Dokument Connect to Security Compliance PowerShell. |
| Domain | String | example.com | Nein | Domain für die Authentifizierung beim Mailserver. |
| Nutzername | String | Nutzer | Nein | Nutzername für die Authentifizierung beim Mailserver. Geben Sie bei Microsoft 365 eine Nutzer-E-Mail-Adresse als Nutzernamen an. |
| Passwort | Passwort | – | Nein | Ein Passwort für die Authentifizierung beim Mailserver. |
| Ist Exchange lokal? | Kästchen | Deaktiviert | Nein | Geben Sie an, ob der Ziel-Mailserver Exchange On-Prem ist. |
| Ist Office 365 (Exchange Online)? | Kästchen | Deaktiviert | Nein | Geben Sie an, ob der Ziel-Mailserver Microsoft 365 (Exchange Online) ist. |
Aktionen
Compliance-Suche löschen
Beschreibung
Löschen Sie die Compliance-Suche und alle damit verbundenen Aufgaben zum Abrufen von Ergebnissen oder zum Löschen von E‑Mails.
Parameter
| Anzeigename des Parameters | Typ | Standardwert | Ist obligatorisch | Beschreibung |
|---|---|---|---|---|
| Name der Compliance-Suche | String | – | Ja | Name der zu löschenden Compliance-Suche. Der Name darf keine Sonderzeichen enthalten. |
Ausführen am
Diese Aktion wird nicht für Entitäten ausgeführt.
Aktionsergebnisse
Scriptergebnis
| Name des Skriptergebnisses | Wertoptionen | Beispiel |
|---|---|---|
| is_success | Wahr/falsch | is_success:False |
JSON-Ergebnis
N/A
Fall-Repository
| Ergebnistyp | Wert / Beschreibung | Typ |
|---|---|---|
| Ausgabenachricht* | Die Aktion sollte die Ausführung eines Playbooks weder fehlschlagen lassen noch stoppen: Wenn die Aktion erfolgreich ist, werden die Compliance-Suche und die Aktionen gelöscht (is_success=true): „Die Aktion wurde erfolgreich ausgeführt und die Compliance-Suche sowie alle damit verbundenen Aufgaben zum Abrufen von Ergebnissen oder Löschen von E‑Mails wurden gelöscht.“ Die Aktion sollte fehlschlagen und die Ausführung des Playbooks beenden: Wenn das Ziel Exchange lokal oder Microsoft 365 ist, PowerShell aber nicht auf dem Google SecOps-Server installiert ist: „Aktion konnte nicht ausgeführt werden, da PowerShell nicht auf dem Google SecOps-Server installiert ist! Eine Anleitung zur Installation von PowerShell finden Sie in der Konfigurationsanleitung. Error is {0}".format(exception.stacktrace) Wenn das Ziel ein lokaler Exchange-Server ist, das gssntlmssp-Betriebssystempaket aber nicht auf dem Google SecOps-Server installiert ist: „Aktion konnte nicht ausgeführt werden, da das gssntlmssp-Paket nicht auf dem Google SecOps-Server installiert ist! Eine Anleitung zur Installation von PowerShell finden Sie in der Konfigurationsanleitung. Error is {0}".format(exception.stacktrace) Wenn ein schwerwiegender Fehler gemeldet wird, z. B. falsche Anmeldedaten, keine Verbindung zum Server oder ein anderer Fehler: „Aktion konnte nicht ausgeführt werden! Error is {0}".format(exception.stacktrace) |
Allgemein |
Compliance-Suchergebnisse abrufen
Beschreibung
Ergebnisse für die abgeschlossene Compliance-Suche abrufen.
Parameter
| Anzeigename des Parameters | Typ | Standardwert | Ist obligatorisch | Beschreibung |
|---|---|---|---|---|
| Name der Compliance-Suche | String | – | Ja | Name für die Compliance-Suche. Der Name darf keine Sonderzeichen enthalten. |
| Maximale Anzahl zurückzugebender E‑Mails | Ganzzahl | – | Nein | Geben Sie die Anzahl der E‑Mails an, die die Aktion zurückgeben kann. |
| Compliance-Suche nach Abschluss der Aktion entfernen? | Kästchen | Aktiviert | Nein | Geben Sie an, ob die Suchaktion und alle zugehörigen Abruf- oder Löschaufgaben nach Abschluss der Aktion vom Exchange-Server entfernt werden sollen. |
| Ausgabetabelle für Fall-Repository erstellen? | Kästchen | Aktiviert | Nein | Geben Sie an, ob die Aktion eine Ausgabetabelle für das Fall-Repository erstellen soll. Wenn der Parameter „Max Emails To Return“ auf eine größere Zahl festgelegt ist, wird empfohlen, diese Option zu deaktivieren, um die Leistung der Aktion zu verbessern. |
Ausführen am
Diese Aktion wird nicht für Entitäten ausgeführt.
Aktionsergebnisse
Scriptergebnis
| Name des Skriptergebnisses | Wertoptionen | Beispiel |
|---|---|---|
| is_success | Wahr/falsch | is_success:False |
JSON-Ergebnis
[
  {
    "Location": "test@example.com",
    "Sender": "James Bond",
    "Subject": "search test",
    "Type": "Email",
    "Size": "61772",
    "Received Time": "3/12/2021 9:43:59 AM",
    "Data Link": "data/All/FLDR5402c62d-7730-4c93-8f34-6bxxxxxxxxxx/BATCH0000/MSG192bc965-18c9-4c06-8834-2cxxxxxxxxxx.eml",
    "Name": "test"
  },
  {
    "Location": "test@example.com",
    "Sender": "James Bond",
    "Subject": "search test 2",
    "Type": "Email",
    "Size": "60881",
    "Received Time": "3/12/2021 9:43:59 AM",
    "Data Link": "data/All/FLDR5402c62d-7730-4c93-8f34-6bxxxxxxxxxx/BATCH0000/MSG9eefda9c-b1b5-46f0-8a54-bdxxxxxxxxxx.eml",
    "Name": "test"
  }
]
Fall-Repository
| Ergebnistyp | Wert / Beschreibung | Typ |
|---|---|---|
| Ausgabenachricht* | Die Aktion sollte die Ausführung eines Playbooks weder fehlschlagen lassen noch stoppen: Wenn die Aktion erfolgreich ist und eine Compliance-Aktion erstellt wird (is_success=true): „Die Aktion wurde erfolgreich ausgeführt und die Aufgabe zum Abrufen der Compliance-Suchergebnisse wurde erstellt.“ Nach Abschluss der Aktion: „Results for the Compliance Search {0} were successfully fetched“.format(compliance search name) Wenn die Aktion die Compliance-Suche anhand des angegebenen Namens nicht finden kann (is_success=false): „Action was not able to find compliance search {0}“.format(compliance_search_name) Wenn die Aktion aufgrund eines anderen, nicht kritischen Fehlers fehlgeschlagen ist (is_success=false): „Die Aktion konnte aufgrund von Fehlern nicht erfolgreich abgeschlossen werden. Errors information: {0}".format(error.stacktrace) Die Aktion sollte fehlschlagen und die Ausführung des Playbooks beenden: Wenn das Ziel Exchange On-Premises oder Microsoft 365 ist, PowerShell aber nicht auf dem Google SecOps-Server installiert ist: „Aktion konnte nicht ausgeführt werden, da PowerShell nicht auf dem Google SecOps-Server installiert ist! Eine Anleitung zur Installation von PowerShell finden Sie in der Konfigurationsanleitung. Error is {0}".format(exception.stacktrace) Wenn das Ziel Exchange On-Premises ist, das gssntlmssp-Betriebssystempaket aber nicht auf dem Google SecOps-Server installiert ist: „Aktion konnte nicht ausgeführt werden, da das gssntlmssp-Paket nicht auf dem Google SecOps-Server installiert ist! Eine Anleitung zur Installation von PowerShell finden Sie in der Konfigurationsanleitung. Error is {0}".format(exception.stacktrace) Wenn ein schwerwiegender Fehler gemeldet wird, z. B. falsche Anmeldedaten, keine Verbindung zum Server oder ein anderer Fehler: „Aktion konnte nicht ausgeführt werden! Error is {0}".format(exception.stacktrace) |
Allgemein |
| Tabelle | Tabellentitel: Ergebnisse der Compliance-Suchaktion Tabellenspalten:
|
Allgemein |
Ping
Beschreibung
Testen Sie die Verbindung zum Exchange- oder Microsoft 365-Server mit den Parametern, die auf der Seite „Integrationskonfiguration“ im Google SecOps Content Hub angegeben sind.
Parameter
–
Ausführen am
Diese Aktion wird nicht für Entitäten ausgeführt.
Aktionsergebnisse
Scriptergebnis
| Name des Skriptergebnisses | Wertoptionen | Beispiel |
|---|---|---|
| is_success | Wahr/falsch | is_success:False |
JSON-Ergebnis
N/A
Fall-Repository
| Ergebnistyp | Wert / Beschreibung | Typ |
|---|---|---|
| Ausgabenachricht* | Die Aktion sollte die Ausführung eines Playbooks weder fehlschlagen lassen noch stoppen: Bei Erfolg: „Mit den angegebenen Verbindungsparametern wurde eine Verbindung zum Exchange- oder Microsoft 365-Server hergestellt.“ Die Aktion sollte fehlschlagen und die Ausführung des Playbooks beenden: Wenn keine Kästchen angekreuzt sind (Microsoft 365/Exchange lokal): „Bitte geben Sie den Typ des Mailservers an, zu dem eine Verbindung hergestellt werden soll – Exchange lokal oder Microsoft 365.“ Wenn beide Kästchen angekreuzt sind (Microsoft 365/Exchange lokal): „Es wird jeweils nur ein Mailservertyp unterstützt. Geben Sie den Typ des Mailservers an, zu dem eine Verbindung hergestellt werden soll – Exchange lokal oder Microsoft 365.“ Wenn das Ziel Exchange On-Premises oder Microsoft 365 ist, PowerShell aber nicht auf dem Google SecOps-Server installiert ist: „Aktion konnte nicht ausgeführt werden, da PowerShell nicht auf dem Google SecOps-Server installiert ist! Eine Anleitung zur Installation von PowerShell finden Sie in der Konfigurationsanleitung. Error is {0}".format(exception.stacktrace) Wenn das Ziel Exchange On-Premises ist, das gssntlmssp-Betriebssystempaket aber nicht auf dem Google SecOps-Server installiert ist: „Aktion konnte nicht ausgeführt werden, da das gssntlmssp-Paket nicht auf dem Google SecOps-Server installiert ist! Eine Anleitung zur Installation von PowerShell finden Sie in der Konfigurationsanleitung. Error is {0}".format(exception.stacktrace) Wenn ein schwerwiegender Fehler gemeldet wird, z. B. falsche Anmeldedaten, keine Verbindung zum Server oder ein anderer Fehler: „Aktion konnte nicht ausgeführt werden! Error is {0}".format(exception.stacktrace) |
Allgemein |
Compliance-Suchergebnisse dauerhaft löschen
Beschreibung
E‑Mails dauerhaft löschen, die bei der abgeschlossenen Compliance-Suche gefunden wurden.
Parameter
| Anzeigename des Parameters | Typ | Standardwert | Ist obligatorisch | Beschreibung |
|---|---|---|---|---|
| Name der Compliance-Suche | String | – | Ja | Name für die Compliance-Suche. Der Name darf keine Sonderzeichen enthalten. |
| Gelöschte E‑Mails endgültig löschen? | Kästchen | Deaktiviert | Nein | Geben Sie an, ob HardDelete ausgeführt werden soll. Diese Option gilt nur für Microsoft 365 und kennzeichnet E‑Mails für die endgültige Entfernung aus dem Postfach. |
| Compliance-Suche nach Abschluss der Aktion entfernen? | Kästchen | Aktiviert | Nein | Geben Sie an, ob die Suchaktion und alle zugehörigen Abruf- oder Löschaufgaben nach Abschluss der Aktion vom Exchange-Server entfernt werden sollen. |
Ausführen am
Diese Aktion wird nicht für Entitäten ausgeführt.
Aktionsergebnisse
Scriptergebnis
| Name des Skriptergebnisses | Wertoptionen | Beispiel |
|---|---|---|
| is_success | Wahr/falsch | is_success:False |
JSON-Ergebnis
{
  "Item count": "5",
  "Purge Type": "SoftDelete"
}
Fall-Repository
| Ergebnistyp | Wert / Beschreibung | Typ |
|---|---|---|
| Ausgabenachricht* | Die Aktion sollte die Ausführung eines Playbooks weder fehlschlagen lassen noch stoppen: Wenn die Aktion erfolgreich ist und eine Compliance-Aktion erstellt wird (is_success=true): „Die Aktion wurde erfolgreich ausgeführt und es wurde eine Aufgabe zum Löschen von E‑Mails erstellt, die mit der Compliance-Suche gefunden wurden.“ Nach Abschluss der Aktion: „Die Ergebnisse für die Compliance-Suche {0} wurden gelöscht.“format(compliance search name) Wenn die Aktion die Compliance-Suche anhand des angegebenen Namens nicht finden kann (is_success=false): „Action was not able to find compliance search {0}“.format(compliance_search_name) Wenn die Aktion keine Ergebnisse liefert: „Die Compliance-Suche {0} hat keine Ergebnisse geliefert . Bitte aktualisieren Sie die Suchergebnisse oder bearbeiten Sie die Compliance-Suchanfrage und führen Sie die Suche noch einmal aus.“format(compliance search name) Die Aktion sollte fehlschlagen und die Ausführung des Playbooks beenden: Wenn das Ziel Exchange lokal oder Microsoft 365 ist, PowerShell aber nicht auf dem Google SecOps-Server installiert ist: „Aktion konnte nicht ausgeführt werden, da PowerShell nicht auf dem Google SecOps-Server installiert ist! Eine Anleitung zur Installation von PowerShell finden Sie in der Konfigurationsanleitung. Error is {0}".format(exception.stacktrace) Wenn das Ziel ein lokaler Exchange-Server ist, das gssntlmssp-Betriebssystempaket aber nicht auf dem Google SecOps-Server installiert ist: „Aktion konnte nicht ausgeführt werden, da das gssntlmssp-Paket nicht auf dem Google SecOps-Server installiert ist! Eine Anleitung zur Installation von PowerShell finden Sie in der Konfigurationsanleitung. Error is {0}".format(exception.stacktrace) Wenn ein schwerwiegender Fehler gemeldet wird, z. B. falsche Anmeldedaten, keine Verbindung zum Server oder ein anderer Fehler: „Aktion konnte nicht ausgeführt werden! Error is {0}".format(exception.stacktrace) |
Allgemein |
Compliance-Suche ausführen
Beschreibung
Führen Sie eine Exchange-Compliance-Suche basierend auf den angegebenen Suchbedingungen aus. Wenn das Kästchen „Fetch compliance search results“ (Compliance-Suchergebnisse abrufen) aktiviert ist, gibt die Aktion die Suchergebnisse ähnlich wie die Aktion „Fetch Compliance Search Results“ (Compliance-Suchergebnisse abrufen) zurück.
Die Exchange-Compliance-Suche bietet einen schnellen Mechanismus für die Suche in mehreren Postfächern, der sich besonders für große Organisationen mit mehr als 1.000 Postfächern eignet.
Wenn das Kästchen „Compliance-Suchergebnisse abrufen?“ angekreuzt ist, werden maximal 200 Elemente angezeigt. Die tatsächliche Suche kann jedoch mehr Ergebnisse liefern.
Parameter
| Anzeigename des Parameters | Typ | Standardwert | Ist obligatorisch | Beschreibung |
|---|---|---|---|---|
| Name der Compliance-Suche | String | – | Ja | Name für die Compliance-Suche. Der Name darf keine Sonderzeichen enthalten. |
| Betreff-Filter | String | – | Nein | Filterbedingung: Geben Sie den Betreff an, nach dem in E‑Mails gesucht werden soll. |
| Absenderfilter | String | – | Nein | Filterbedingung, mit der angegeben wird, wer der Absender der erforderlichen E‑Mails sein soll. |
| Empfängerfilter | String | – | Nein | Filterbedingung, mit der Sie festlegen, wer der Empfänger der erforderlichen E‑Mails sein soll. |
| Operator | DDL | UND | Ja | Operator, der zum Erstellen einer Abfrage aus den oben genannten Bedingungen verwendet werden soll. |
| Zeitraum (Stunden) | String | – | Nein | Zeitraum in Stunden, in dem nach E‑Mails gesucht werden soll. |
| Ort für die Suche nach E‑Mails | String | – | Ja | Ort, an dem nach E‑Mails gesucht werden soll. Mögliche Werte:
|
| Compliance-Suchergebnisse abrufen? | Kästchen | Deaktiviert | Nein | Geben Sie an, ob die Aktion die Compliance-Suchergebnisse sofort abrufen soll. Es werden maximal 200 Elemente angezeigt. Die tatsächliche Suche kann jedoch mehr Ergebnisse liefern. |
| Maximale Anzahl zurückzugebender E‑Mails | Ganzzahl | – | Nein | Geben Sie die Anzahl der E‑Mails an, die die Aktion zurückgeben kann. |
| Ausgabetabelle für Fall-Repository erstellen? | Kästchen | Aktiviert | Nein | Geben Sie an, ob die Aktion eine Ausgabetabelle für das Fall-Repository erstellen soll. Wenn der Parameter „Max Emails To Return“ (Maximale Anzahl zurückzugebender E‑Mails) auf eine größere Zahl festgelegt ist, wird empfohlen, diese Option zu deaktivieren, um die Leistung der Aktion zu verbessern. |
| Erweiterte Abfrage | String | – | Nein | Geben Sie anstelle von Betreff-, Absender- oder Empfängerfiltern eine Abfrage an, für die Sie eine Compliance-Suche ausführen möchten. Weitere Informationen finden Sie in der Syntaxreferenz für die Keyword Query Language (KQL) und in den Dokumenten zu Nachrichtenattributen, die von der Exchange-Suche indexiert werden. |
Ausführen am
Diese Aktion wird nicht für Entitäten ausgeführt.
Aktionsergebnisse
Scriptergebnis
| Name des Skriptergebnisses | Wertoptionen | Beispiel |
|---|---|---|
| is_success | Wahr/falsch | is_success:False |
JSON-Ergebnis
{
  "Name": "test",
  "RunBy": "James Bond",
  "JobEndTime": "2021-03-18T12:42:49.92",
  "Status": "Completed"
}
Fall-Repository
| Ergebnistyp | Wert / Beschreibung | Typ |
|---|---|---|
| Ausgabenachricht* | Die Aktion sollte die Ausführung eines Playbooks weder fehlschlagen lassen noch stoppen: Wenn die Aktion erfolgreich ist und die Compliance-Suche erstellt wird (is_success=true): „Die Aktion wurde erfolgreich ausgeführt und die Compliance-Suche wurde erstellt.“ Nachdem die Aktion die Suche abgeschlossen hat: „Compliance Search {0} successfully completed“.format(compliance search name) Wenn das Kästchen zum Abrufen von Compliance-Suchergebnissen angekreuzt ist: „Results for the Compliance Search {0} were successfully fetched“.format(compliance search name) Wenn das Kästchen zum Abrufen von Compliance-Suchergebnissen aktiviert ist, die Aktion aber keine Ergebnisse zurückgibt: „Die Compliance-Suche {0} hat keine Ergebnisse zurückgegeben . Bitte aktualisieren Sie die Suchergebnisse oder bearbeiten Sie die Compliance-Suchanfrage und führen Sie die Suche noch einmal aus.“format(compliance search name) Die Aktion sollte fehlschlagen und die Ausführung des Playbooks beenden: Wenn das Ziel Exchange On-Premises oder Microsoft 365 ist, PowerShell aber nicht auf dem Google SecOps-Server installiert ist: „Aktion konnte nicht ausgeführt werden, da PowerShell nicht auf dem Google SecOps-Server installiert ist! Eine Anleitung zur Installation von PowerShell finden Sie in der Konfigurationsanleitung. Error is {0}".format(exception.stacktrace) Wenn das Ziel Exchange On-Premises ist, das gssntlmssp-Betriebssystempaket aber nicht auf dem Google SecOps-Server installiert ist: „Aktion konnte nicht ausgeführt werden, da das gssntlmssp-Paket nicht auf dem Google SecOps-Server installiert ist! Eine Anleitung zur Installation von PowerShell finden Sie in der Konfigurationsanleitung. Error is {0}".format(exception.stacktrace) Wenn ein schwerwiegender Fehler gemeldet wird, z. B. falsche Anmeldedaten, keine Verbindung zum Server oder ein anderer Fehler: „Aktion konnte nicht ausgeführt werden! Error is {0}".format(exception.stacktrace) |
Allgemein |
Domains zu Exchange-Siemplify-Mailflow-Regeln hinzufügen
Beschreibung
Die Aktion erhält eine Liste von Domains als Parameter und kann eine neue Regel erstellen, mit der die Domains von Ihrem Exchange-Server gefiltert werden. Die auszuführenden Aktionen können in den Parametern mithilfe von Regelparametern geändert werden.
Parameter
| Anzeigename des Parameters | Typ | Standardwert | Ist obligatorisch | Beschreibung |
|---|---|---|---|---|
| Domains | String | – | Nein | Geben Sie die Domains, die Sie der Regel hinzufügen möchten, in einer durch Kommas getrennten Liste an. |
| Regel zum Hinzufügen von Domains zu | DDL | Siemplify – Domainliste – Endgültig löschen | Ja | Geben Sie die Regel an, der die Domains hinzugefügt werden sollen. Wenn die Regel nicht vorhanden ist, wird sie durch die Aktion erstellt. |
Ausführen am
Diese Aktion wird nicht für Entitäten ausgeführt.
Aktionsergebnisse
Scriptergebnis
| Name des Skriptergebnisses | Wertoptionen | Beispiel |
|---|---|---|
| is_success | Wahr/falsch | is_success:False |
JSON-Ergebnis
{
  "success": [
    "test1.com",
    "test2.com"
  ],
  "already_available": [
    "test3.com"
  ],
  "invalid": [
    "invalid"
  ]
}
Fall-Repository
| Ergebnistyp | Wert / Beschreibung | Typ |
|---|---|---|
| Ausgabenachricht* | Die Aktion sollte nicht fehlschlagen und die Playbook-Ausführung nicht beenden: Wenn erfolgreich (Regeln werden entsprechend aktualisiert, Eingaben sind richtig): „Die folgenden Eingaben wurden den entsprechenden Regeln hinzugefügt: Regeln aktualisiert: Wenn mindestens eine der Eingaben nicht korrekt ist (ungültige E-Mail-Adresse im Parameter, ungültige E-Mail-Adresse im Entitätsnamen): „Die folgenden Eingaben konnten der Regel nicht hinzugefügt werden:“+ Aktion sollte fehlschlagen und die Playbook-Ausführung beenden: Wenn ein Fehler gemeldet wird: „Error performing „Add Domains to Exchange-Siemplify Mail Flow Rules“ action : {0}“.format(exception.stacktrace) |
Allgemein |
Absender zu Exchange-Siemplify-Mailflussregeln hinzufügen
Beschreibung
Die Aktion erhält eine Liste von E-Mail-Adressen als Parameter oder funktioniert mit den Nutzerentitäten mit regulären Ausdrücken für E-Mails (wenn keine Parameter angegeben sind). Sie kann eine neue Regel erstellen, die die Absender von Ihrem Exchange-Server filtert. Aktionen können in den Parametern mit dem Regelparameter geändert werden.
Parameter
| Anzeigename des Parameters | Typ | Standardwert | Ist obligatorisch | Beschreibung |
|---|---|---|---|---|
| E‑Mail-Adressen | String | – | Nein | Geben Sie die E-Mail-Adressen, die Sie der Regel hinzufügen möchten, in einer durch Kommas getrennten Liste an. Wenn kein Parameter angegeben ist, wird die Aktion mit den Nutzerentitäten ausgeführt. |
| Regel, der Absender hinzugefügt werden sollen | DDL | Siemplify - Senders List - Permanently Delete | Ja | Geben Sie die Regel an, der der Absender hinzugefügt werden soll. Wenn die Regel nicht vorhanden ist, wird sie durch die Aktion erstellt. |
| Soll die Domain des Absenders auch der entsprechenden Regel für die Domainliste hinzugefügt werden? | Kästchen | Deaktiviert | Nein | Geben Sie an, ob die Aktion automatisch die Domains der angegebenen E-Mail-Adressen übernehmen und sie auch den entsprechenden Domainregeln hinzufügen soll (gleiche Regelaktion für Domains). |
Ausführen am
Diese Aktion funktioniert für die Entität „User“, wenn der reguläre Ausdruck für die E-Mail-Adresse gültig ist und keine Parameter angegeben sind.
Aktionsergebnisse
Scriptergebnis
| Name des Skriptergebnisses | Wertoptionen | Beispiel |
|---|---|---|
| is_success | Wahr/falsch | is_success:False |
JSON-Ergebnis
{
  "success": [
    "test1@example.com",
    "test2@example.com"
  ],
  "already_available": [
    "test3@example.com"
  ],
  "invalid": [
    "invalid"
  ]
}
Fall-Repository
| Ergebnistyp | Wert / Beschreibung | Typ |
|---|---|---|
| Ausgabenachricht* | Die Aktion sollte nicht fehlschlagen und die Playbook-Ausführung nicht beenden: Wenn erfolgreich (Regeln werden entsprechend aktualisiert, Eingaben sind richtig): „Die folgenden Eingaben wurden den entsprechenden Regeln hinzugefügt: "Rules updated:"+ Wenn mindestens eine der Eingaben nicht korrekt ist (ungültige E‑Mail-Adresse im Parameter, ungültige E‑Mail-Adresse im Entitätsnamen): „Die folgenden Eingaben konnten der Regel nicht hinzugefügt werden:“+ Aktion sollte fehlschlagen und die Playbook-Ausführung beenden: Wenn ein Fehler gemeldet wird: „Error performing „Add Senders to Exchange-Siemplify Mail Flow Rule“ action : {0}“.format(exception.stacktrace) |
Allgemein |
Exchange-Siemplify-Mailflow-Regeln löschen
Beschreibung
Die Aktion erhält einen Regelnamen als Parameter und löscht ihn.
Parameter
| Anzeigename des Parameters | Typ | Standardwert | Ist obligatorisch | Beschreibung |
|---|---|---|---|---|
| Name der zu löschenden Regel | DDL | Siemplify – Absenderliste – Endgültig löschen Mögliche Werte:
|
Ja | Geben Sie den Namen der Regel an, die Sie vollständig löschen möchten. |
Ausführen am
Diese Aktion wird nicht für Entitäten ausgeführt.
Aktionsergebnisse
Scriptergebnis
| Name des Skriptergebnisses | Wertoptionen | Beispiel |
|---|---|---|
| is_success | Wahr/falsch | is_success:False |
JSON-Ergebnis
N/A
Fall-Repository
| Ergebnistyp | Wert / Beschreibung | Typ |
|---|---|---|
| Ausgabenachricht* | Die Aktion sollte nicht fehlschlagen und die Playbook-Ausführung nicht beenden: Für erfolgreich gelöschte Regeln: „Die folgenden Regeln wurden gelöscht:“ succesful_rule_names Wenn Regeln in Exchange nicht gefunden werden: „Die folgenden Regeln konnten nicht gelöscht werden: „+unseccessful_rule_names+“, da sie in Exchange nicht gefunden wurden. Wählen Sie die entsprechenden Regelnamen aus und versuchen Sie es noch einmal.“ Wenn in Exchange keine Regeln gefunden wurden: „Keiner der angegebenen Regelnamen konnte gelöscht werden, da sie in Exchange nicht gefunden wurden. Wählen Sie die entsprechenden Regelnamen aus und versuchen Sie es noch einmal.“ Aktion sollte fehlschlagen und die Playbook-Ausführung beenden: Wenn ein Fehler gemeldet wird: „Error performing „Delete Exchange-Siemplify Mail Flow Rules“ action : {0}“.format(exception.stacktrace) |
Allgemein |
Exchange-Siemplify-Nachrichtenflussregeln auflisten
Beschreibung
Die Aktion erhält einen Regelnamen als Parameter und listet ihn auf.
Parameter
| Anzeigename des Parameters | Typ | Standardwert | Ist obligatorisch | Beschreibung |
|---|---|---|---|---|
| Regelname für Liste | DDL | Siemplify – Absenderliste – Endgültig löschen Mögliche Werte:
|
Ja | Geben Sie den Namen der Regel an, die Sie auflisten möchten. |
Ausführen am
Diese Aktion wird nicht für Entitäten ausgeführt.
Aktionsergebnisse
Scriptergebnis
| Name des Skriptergebnisses | Wertoptionen | Beispiel |
|---|---|---|
| is_success | Wahr/falsch | is_success:False |
JSON-Ergebnis
[
  {
    "Priority": 0,
    "ManuallyModified": false,
    "Description": "If the message:\r\n\tIs received from 'test@example1.com' or 'test@example2.com'\r\nTake the following actions:\r\n\tDelete the message without notifying the recipient or sender\r\n",
    "Conditions": [
      "Microsoft.Exchange.MessagingPolicies.Rules.Tasks.FromPredicate"
    ],
    "Actions": [
      "Microsoft.Exchange.MessagingPolicies.Rules.Tasks.DeleteMessageAction"
    ],
    "State": "Enabled",
    "Mode": "Enforce",
    "FromAddressContainsWords": null,
    "Identity": "Siemplify - Senders List - Permanently Delete",
    "Name": "Siemplify - Senders List - Permanently Delete",
    "DistinguishedName": "CN=Siemplify - Senders List - Permanently Delete,CN=TransportVersioned,CN=Rules,CN=Transport Settings,CN=mwc,CN=Microsoft Exchange,CN=Services,CN=Configuration,DC=exlab,DC=local",
    "IsValid": true,
    "From": [
      "test@example1.com",
      "test@example2.com"
    ],
    "Guid": "xxxxx426-b665-41f9-82e0-0f1fd63xxxxx",
    "ImmutableId": "xxxxx426-b665-41f9-82e0-0f1fd63xxxxx",
    "WhenChanged": "/Date(1621952909000)/",
    "ExchangeVersion": "0.1 (8.0.535.0)",
    "OrganizationId": "",
    "ObjectState": "Unchanged"
  },
  {
    "Priority": 1,
    "ManuallyModified": false,
    "Description": "If the message:\r\n\tIncludes these words in the sender's address: 'example1.com' or 'example2.com'\r\nTake the following actions:\r\n\tDelete the message without notifying the recipient or sender\r\n",
    "Conditions": [
      "Microsoft.Exchange.MessagingPolicies.Rules.Tasks.FromAddressContainsPredicate"
    ],
    "Actions": [
      "Microsoft.Exchange.MessagingPolicies.Rules.Tasks.DeleteMessageAction"
    ],
    "State": "Enabled",
    "Mode": "Enforce",
    "FromAddressContainsWords": [
      "example1.com",
      "example2.com"
    ],
    "Identity": "Siemplify - Domains List - Permanently Delete",
    "Name": "Siemplify - Domains List - Permanently Delete",
    "DistinguishedName": "CN=Siemplify - Domains List - Permanently Delete,CN=TransportVersioned,CN=Rules,CN=Transport Settings,CN=mwc,CN=Microsoft Exchange,CN=Services,CN=Configuration,DC=exlab,DC=local",
    "IsValid": true,
    "From": null,
    "Guid": "xxxxx697-e143-41aa-8dee-b783a78xxxxx",
    "ImmutableId": "xxxxx697-e143-41aa-8dee-b783a78xxxxx",
    "WhenChanged": "/Date(1621952960000)/",
    "ExchangeVersion": "0.1 (8.0.535.0)",
    "OrganizationId": "",
    "ObjectState": "Unchanged"
  }
]
Fall-Repository
| Ergebnistyp | Wert / Beschreibung | Typ |
|---|---|---|
| Ausgabenachricht* | Die Aktion sollte die Ausführung eines Playbooks weder fehlschlagen lassen noch stoppen: Für erfolgreich gefundene Regeln: „Die folgenden Regeln wurden erfolgreich aufgelistet:“ succesful_rule_names Wenn Regeln in Exchange nicht gefunden werden: „Die folgenden Regeln konnten nicht aufgelistet werden: „+unseccessful_rule_names+“, da sie in Exchange nicht gefunden wurden. Wählen Sie die entsprechenden Regelnamen aus und versuchen Sie es noch einmal.“ Wenn in Exchange keine Regeln gefunden werden: „Die angegebenen Regelnamen konnten nicht aufgelistet werden, da sie in Exchange nicht gefunden wurden. Wählen Sie die entsprechenden Regelnamen aus und versuchen Sie es noch einmal.“ Die Aktion sollte fehlschlagen und die Ausführung des Playbooks beenden: Wenn ein Fehler gemeldet wird: „Error performing „List Exchange-Siemplify Mail Flow Rules“ action : {0}“.format(exception.stacktrace) |
Allgemein |
Domains aus Exchange-Siemplify-Mailflow-Regeln entfernen
Beschreibung
Die Aktion erhält eine Liste von Domains als Parameter und kann die angegebenen Domains aus den vorhandenen Regeln entfernen.
Parameter
| Anzeigename des Parameters | Typ | Standardwert | Ist obligatorisch | Beschreibung |
|---|---|---|---|---|
| Domains | String | – | Nein | Geben Sie die Domains, die Sie aus der Regel entfernen möchten, in einer durch Kommas getrennten Liste an. Wenn kein Parameter angegeben ist, funktioniert die Aktion mit Entitäten. |
| Regel, aus der Domains entfernt werden sollen | DDL | Siemplify – Domainliste – Endgültig löschen | Ja | Geben Sie die Regel an, aus der die Domains entfernt werden sollen. Wenn die Regel nicht vorhanden ist, hat die Aktion keine Auswirkungen. |
| Domains aus allen verfügbaren Regeln entfernen | Kästchen | Deaktiviert | Nein | Geben Sie an, ob die Aktion in allen Google SecOps-Mailflussregeln nach den angegebenen Domains suchen soll. |
Ausführen am
Diese Aktion wird nicht für Entitäten ausgeführt.
Aktionsergebnisse
Scriptergebnis
| Name des Skriptergebnisses | Wertoptionen | Beispiel |
|---|---|---|
| is_success | Wahr/falsch | is_success:False |
JSON-Ergebnis
{
  "success": [
    "test1.com",
    "test2.com"
  ],
  "didn't_exist": [
    "test3.com"
  ],
  "invalid": [
    "invalid"
  ]
}
Fall-Repository
| Ergebnistyp | Wert / Beschreibung | Typ |
|---|---|---|
| Ausgabenachricht* | Die Aktion sollte nicht fehlschlagen und die Playbook-Ausführung nicht beenden: Wenn erfolgreich (Regeln wurden entsprechend aktualisiert, Eingaben sind richtig): „Die folgenden Eingaben wurden aus den entsprechenden Regeln entfernt:“ Regeln aktualisiert: Aktion sollte fehlschlagen und die Playbook-Ausführung beenden: Wenn ein Fehler gemeldet wird: „Error performing „Remove Domains from Exchange-Siemplify Mail Flow Rules“ action : {0}“.format(exception.stacktrace) |
Allgemein |
Absender aus Exchange-Siemplify-Mailflow-Regeln entfernen
Beschreibung
Die Aktion erhält eine Liste von Absendern als Parameter oder funktioniert mit den Nutzerentitäten (wenn keine Parameter angegeben sind) und kann die angegebenen Absender aus den vorhandenen Regeln entfernen.
Parameter
| Anzeigename des Parameters | Typ | Standardwert | Ist obligatorisch | Beschreibung |
|---|---|---|---|---|
| Absender | String | – | Nein | Geben Sie die Absender, die Sie aus der Regel entfernen möchten, in einer durch Kommas getrennten Liste an. Wenn kein Parameter angegeben ist, funktioniert die Aktion mit Entitäten. |
| Regel, aus der Absender entfernt werden sollen | DDL | Siemplify-Absenderliste – Endgültig löschen | Ja | Geben Sie die Regel an, aus der die Absender entfernt werden sollen. Wenn die Regel nicht vorhanden ist, hat die Aktion keine Auswirkungen. |
| Sollen die Domains der Absender auch aus der entsprechenden Domainlistenregel entfernt werden? | Kästchen | Deaktiviert | Nein | Geben Sie an, ob die Aktion automatisch die Domains der angegebenen E‑Mail-Adressen übernehmen und sie auch aus den entsprechenden Domainregeln entfernen soll (gleiche Regelaktion für Domains). |
Ausführen am
Diese Aktion wird nicht für Entitäten ausgeführt.
Aktionsergebnisse
Scriptergebnis
| Name des Skriptergebnisses | Wertoptionen | Beispiel |
|---|---|---|
| is_success | Wahr/falsch | is_success:False |
JSON-Ergebnis
{
  "success": [
    "test1@example.com",
    "test2@example.com"
  ],
  "didn't_exist": [
    "test3@example.com"
  ],
  "invalid": [
    "invalid"
  ]
}
Fall-Repository
| Ergebnistyp | Wert / Beschreibung | Typ |
|---|---|---|
| Ausgabenachricht* | Die Aktion sollte nicht fehlschlagen und die Playbook-Ausführung nicht beenden: Wenn erfolgreich (Regeln werden entsprechend aktualisiert, Eingaben sind richtig): Nachricht: „Die folgenden Eingaben wurden aus den entsprechenden Regeln entfernt:“ Aktualisierte Regeln: Wenn mindestens eine der Eingaben nicht korrekt ist (ungültige E‑Mail-Adresse im Parameter, ungültige E‑Mail-Adresse im Entitätsnamen): „Die folgenden Eingaben konnten der Regel nicht hinzugefügt werden:“+ Aktion sollte fehlschlagen und die Playbook-Ausführung beenden: Wenn ein Fehler gemeldet wird: „Error performing „Remove Senders from Exchange-Siemplify Mail Flow Rules“ action : {0}“.format(exception.stacktrace) |
Allgemein |
Benötigen Sie weitere Hilfe? Antworten von Community-Mitgliedern und Google SecOps-Experten erhalten