


BlueLiv
En este documento, se describe cómo integrar BlueLiv en Google Security Operations.
Guía de integración
El propósito de la integración es transferir las amenazas de BlueLiv, con los filtros pertinentes para mostrar solo las amenazas deseadas en Google Security Operations, con el conector de amenazas, y, luego, realizar acciones adicionales en esas amenazas según los casos de uso pertinentes.
En esta guía rápida, revisaremos algunos aspectos para facilitar el uso de la integración para los clientes de Google SecOps.
Configuración de la integración
Repasaremos los parámetros y dónde encontrarlos para que te resulte más fácil configurar la integración:
- Raíz de la API: Es la URL que usas para ver la página principal de BlueLiv, cuando se le agrega el sufijo /api/v2. Por ejemplo:
https://tcdach.blueliv.com/api/v2debería ser el valor de este parámetro. - Nombre de usuario: Es el mismo nombre de usuario que usas para conectarte a la página principal de BlueLiv.
- Contraseña: la misma que usas para conectarte a la página principal de BlueLiv.
ID de organización: Puedes detectar fácilmente el ID de organización en la URL que usas para explorar el producto, por ejemplo:
En este ejemplo, el ID de organización es
117:https://tcdach.blueliv.com/dashboard/organizations/117/indexed
Después de revisar los parámetros de integración, podemos profundizar en los otros términos de nuestra integración.
Tipos de módulos
BlueLiv dividió la sección de amenazas en tipos de módulos y, en esta integración, usamos esos tipos para ayudar a la plataforma de SOAR y transferir solo la información relevante si deseas filtrar por tipo de módulo. Actualmente, los siguientes tipos de módulos están disponibles en BlueLiv:
- Credenciales
- Redes sociales
- Tarjetas de crédito
- Protección de dominios
- Software malicioso
- Filtración de datos
- Hacktivismo
- Web oscura
- Personalizado
- Media Tracker
- Aplicaciones para celulares
ID de la amenaza y del módulo
https://tcdach.blueliv.com/dashboard/organizations/117/modules/1303/resource/31024379
Cada amenaza que puedes encontrar en BlueLiv tiene un UID, un número que la representa.
Este también se puede detectar fácilmente en la URL. Una amenaza también se denomina recurso. Por ejemplo, aquí el UID de la amenaza es 31024379.
Además, para cada módulo que tengas en BlueLiv, tienes un UID, un número que
lo representa. Por ejemplo, aquí el UID de la amenaza es 1303.
Recomendación sobre la configuración
Blueliv solo permite una sesión abierta a la vez. Se recomienda usar diferentes usuarios para la configuración de la integración y los conectores con fines de estabilidad. Nota: Cada conector necesitaría un usuario independiente.
Casos de uso
- Supervisión proactiva de ciberamenazas
- Protección de marca
- Protección contra violaciones de la seguridad de los datos
- Prevención de fraudes
- Detección de falsificaciones
Configura la integración de BlueLiv en Google SecOps
Si quieres obtener instrucciones detalladas para configurar una integración en Google SecOps, consulta Configura integraciones.
Parámetros de integración
Usa los siguientes parámetros para configurar la integración:
| Nombre visible del parámetro | Tipo | Valor predeterminado | Es obligatorio | Descripción |
|---|---|---|---|---|
| Raíz de la API | String | https://example |
Sí | Es la raíz de la API de la instancia de BlueLiv. |
| Nombre del usuario | String | N/A | Sí | Nombre de usuario de BlueLiv. |
| Contraseña | Contraseña | N/A | Sí | Contraseña del usuario |
| ID de organización | String | N/A | Sí | Especifica el ID de organización que se usará en BlueLiv |
| Verificar SSL | Casilla de verificación | Desmarcado | Sí | Si se habilita, se verifica que el certificado SSL para la conexión con el servidor de IronScales sea válido. |
Acciones
Ping
Descripción
Prueba la conectividad con BlueLiv con los parámetros proporcionados en la página de configuración de la integración en la página del Centro de contenido de Google SecOps.
Parámetros
N/A
Ejecutar en
La acción no se ejecuta en entidades ni tiene parámetros de entrada obligatorios.
Resultados de la acción
Resultado de secuencia de comandos
| Nombre del resultado de la secuencia de comandos | Opciones de valor |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
Muro de casos
| Tipo de resultado | Valor / Descripción | Tipo |
|---|---|---|
| Mensaje de salida* | La acción no debe fallar ni detener la ejecución de una guía: Si ambas llamadas a la API se realizaron correctamente: "Successfully connected to the BlueLiv server with the provided connection parameters!" La acción debería fallar y detener la ejecución de una guía: Si solo la primera llamada fue correcta y la segunda no funcionó: "Se accedió correctamente con el nombre de usuario y la contraseña, pero parece que el ID de organización no es correcto. Verifica el parámetro de ID de organización en la página de configuración de la integración y vuelve a intentarlo ". Si no se realiza correctamente, aparecerá el mensaje "Failed to connect to the BlueLiv! Error is {0}".format(exception.stacktrace) |
General |
Enriquece entidades
Descripción
Enriquece las entidades con información del módulo Threat Context de Blueliv. Entidades admitidas: IP, hash, URL, agente de amenazas, campaña de amenazas, firma de amenazas, dominio y CVE.
Parámetros
| Nombre | Valor predeterminado | Es obligatorio | Descripción |
|---|---|---|---|
| Puntuación más baja para marcar como sospechoso | 5 | Sí | Especifica cuál debe ser la puntuación más baja para que la entidad se marque como sospechosa. Máximo: 10. |
| Crea estadísticas | Verdadero | No | Si se habilita, la acción creará estadísticas que contengan información sobre las entidades. |
Ejecutar en
Esta acción se ejecuta en las siguientes entidades:
- Dirección IP
- Hash
- URL
- Agente de amenazas
- Campaña contra amenazas
- Firma de amenazas
- CVE
Resultados de la acción
Resultado de secuencia de comandos
| Nombre del resultado de la secuencia de comandos | Opciones de valor | Ejemplo |
|---|---|---|
| correcto | Verdadero o falso | success:False |
Muro de casos
| Caso | Listo | Error | Mensaje |
|---|---|---|---|
| Si se enriquecieron algunas entidades | verdadero | falso | Se enriquecieron correctamente las siguientes entidades con información de Blueliv: {entity.identifier} |
| Si no se enriquece un poco | verdadero | falso | La acción no pudo enriquecer las siguientes entidades con información de Blueliv: {entity.identifier} |
| si no se enriquecen todos | falso | falso | No se enriqueció ninguna entidad con información de Blueliv. |
| Error grave, credenciales no válidas, raíz de la API | falso | verdadero | Se produjo un error cuando se ejecutaba la acción "Enrich Entities". Motivo: {error traceback} |
| Si el módulo "Contexto de la amenaza" no está disponible | falso | Verdadero | Se produjo un error cuando se ejecutaba la acción "Enrich Entities". Motivo: Tu instancia no admite el módulo "Contexto de amenazas". |
Agrega un comentario a una amenaza
Descripción
La acción agregará un comentario de texto deseado a una amenaza específica.
Parámetros
| Nombre visible del parámetro | Tipo | Valor predeterminado | Es obligatorio | Descripción |
|---|---|---|---|---|
| Tipo de módulo | String | N/A | Sí | Especifica el tipo de módulo al que pertenece el recurso. |
| ID del módulo | String | N/A | Sí | Especifica el ID del módulo al que pertenece el recurso. |
| ID de recurso | String | N/A | Sí | Especifica el ID del recurso al que se agregará el comentario. |
| Texto del comentario | String | N/A | Sí | Proporciona el comentario que quieres agregar al recurso. |
Ejecutar en
Esta acción no se ejecuta en entidades.
Resultados de la acción
Resultado de secuencia de comandos
| Nombre del resultado de la secuencia de comandos | Opciones de valor |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
Muro de casos
| Tipo de resultado | Valor/Descripción | Tipo (entidad/general) |
|---|---|---|
| Mensaje de salida* | La acción no debe fallar ni detener la ejecución de una guía: Si se realiza correctamente: "Successfully added the comment to threat ID: "+{threat_ID} La acción debería fallar y detener la ejecución de una guía: Si no se realiza correctamente: "Failed to perform action "Add Comment to a Threat {0}".format(exception.stacktrace) |
General |
| Tabla del muro de casos | Nombre: "ID de amenaza "+{threat_id}+" Comentarios: Columna:
|
Cómo marcar una amenaza como favorita
Descripción
La acción marcará la amenaza especificada como favorita en BlueLiv.
Parámetros
| Nombre visible del parámetro | Tipo | Valor predeterminado | Valores de DDL | Es obligatorio | Descripción |
|---|---|---|---|---|---|
| Tipo de módulo | String | N/A | Sí | Especifica el tipo de módulo al que pertenece el recurso. | |
| ID del módulo | String | N/A | Sí | Especifica el ID del módulo al que pertenece el recurso. | |
| ID de recurso | String | N/A | Sí | Especifica el ID del recurso al que se agregará el comentario. | |
| Estado de favorito | DDL | Destacado por el usuario | Sin destacar Destacado por el usuario Grupo destacado Full Starred |
Sí | Proporciona el estado de favorito que deseas aplicar a la amenaza especificada. |
Ejecutar en
Esta acción no se ejecuta en entidades.
Resultados de la acción
Resultado de secuencia de comandos
| Nombre del resultado de la secuencia de comandos | Opciones de valor |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
Muro de casos
| Tipo de resultado | Valor/Descripción | Tipo (entidad/general) |
|---|---|---|
| Mensaje de salida* | La acción no debe fallar ni detener la ejecución de una guía: Si se ejecuta correctamente: "Successfully marked threat ID: "+{threat_ID}+" as favorite" La acción debería fallar y detener la ejecución de una guía: Si no se realiza correctamente: "No se pudo realizar la acción "Marcar amenaza como favorita {0}".format(exception.stacktrace) |
General |
Agrega etiquetas a las amenazas
Descripción
La acción agregará el nombre de la etiqueta especificada a los IDs de amenazas indicados.
Parámetros
| Nombre visible del parámetro | Tipo | Valor predeterminado | Es obligatorio | Descripción |
|---|---|---|---|---|
| Tipo de módulo | String | N/A | Sí | Especifica el tipo de módulo al que pertenece el recurso. |
| ID del módulo | String | N/A | Sí | Especifica el ID del módulo al que pertenece el recurso. |
| ID de recurso | String | N/A | Sí | Especifica los IDs de los recursos, en una lista separada por comas, a los que se agregarán las etiquetas. |
| Nombres de las etiquetas | String | N/A | Sí | Especifica los nombres de las etiquetas que deseas aplicar a las amenazas indicadas en una lista separada por comas. Presta atención a las mayúsculas y minúsculas. |
Ejecutar en
Esta acción no se ejecuta en entidades.
Resultados de la acción
Resultado de secuencia de comandos
| Nombre del resultado de la secuencia de comandos | Opciones de valor |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
Muro de casos
| Tipo de resultado | Valor/Descripción | Tipo (entidad/general) |
|---|---|---|
| Mensaje de salida* | La acción no debe fallar ni detener la ejecución de una guía: Si no se encontraron algunas etiquetas correctamente: "Couldn't find the following labels in BlueLiv":+(unsuccessful_label names_list)+". Please check the label names you have provided in the action parameters and try again" Si no se encontraron algunas amenazas: "Couldn't find the following threats in BlueLiv":+(unsuccessful_threat_IDs)+". Please check the threat IDs you have provided in the action parameters and try again" Si se realizó correctamente: "Successfully added the following labels:" +(successful_label_names_list)+" to the following "threat IDs: "+(successful_threat_IDs_list) La acción debería fallar y detener la ejecución de una guía: Si no se encontró ninguna etiqueta correctamente: "Couldn't find any of the following labels in BlueLiv":+(unsuccessful_label names_list)+". Please check the label names you have provided in the action parameters and try again" Si no se encontraron amenazas correctamente: "Couldn't find any of the following Threats in BlueLiv":+(unsuccessful_threat_IDs_list)+". Please check the threat IDs you have provided in the action parameters and try again" Si no se realiza correctamente: "Failed to perform action "Add Labels to Threats".format(exception.stacktrace) |
General |
Quita etiquetas de las amenazas
Descripción
La acción quitará las etiquetas especificadas de los IDs de amenazas indicados.
Parámetros
| Nombre | Valor predeterminado | Es obligatorio | Descripción |
|---|---|---|---|
| Tipo de módulo | N/A | Sí | Especifica el tipo de módulo al que pertenece el recurso. |
| ID del módulo | Sí | Especifica el ID del módulo al que pertenece el recurso | |
| ID de recurso | Sí | Especifica una lista separada por comas de los IDs de los recursos de los que deseas quitar etiquetas. | |
| Nombres de las etiquetas | Sí | Especifica una lista separada por comas de las etiquetas que se deben quitar. Presta atención a las mayúsculas y minúsculas. |
Ejecutar en
Esta acción no se ejecuta en entidades.
Resultados de la acción
Resultado de secuencia de comandos
| Nombre del resultado de la secuencia de comandos | Opciones de valor |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
Muro de casos
| Caso | Listo | Error | Mensaje |
|---|---|---|---|
| Si no se encontraron algunas etiquetas | verdadero | falso | "No se encontraron las siguientes etiquetas en BlueLiv: \n {labels}. Verifica los nombres de las etiquetas que proporcionaste en los parámetros de acción y vuelve a intentarlo". |
| Si no se encontraron algunas amenazas | verdadero | falso | No se encontraron las siguientes amenazas del módulo {module} {threat IDs}: {threat IDs}. Verifica los IDs de amenazas que proporcionaste en los parámetros de acción y vuelve a intentarlo |
| Si se realiza correctamente para algunos, haz lo siguiente: | verdadero | falso | Se quitaron correctamente las siguientes etiquetas de la siguiente amenaza {threat ID} en Blueliv: {successful_labels} |
| Si algunas no se aplicaron, haz lo siguiente: | verdadero | falso | Las siguientes etiquetas ya no formaban parte de la amenaza {threat ID} en Blueliv: {labels already not a part} |
| Si no se encuentran etiquetas | falso | verdadero | Se produjo un error cuando se ejecutaba la acción "Quitar etiquetas de las amenazas". Motivo: No se encontró ninguna de las etiquetas. Verifica la ortografía. |
| Si no se encontraron amenazas | falso | verdadero | Se produjo un error cuando se ejecutaba la acción "Quitar etiquetas de las amenazas". Motivo: No se encontró ninguna de las amenazas. Verifica la ortografía. |
| Error grave, credenciales no válidas, raíz de la API | falso | verdadero | Se produjo un error cuando se ejecutaba la acción "Quitar etiquetas de las amenazas". Motivo: {error traceback} |
| Si el tipo o el ID del módulo no son válidos | falso | verdadero | Se produjo un error cuando se ejecutaba la acción "Quitar etiquetas de las amenazas". Motivo: Se proporcionó un ID o un tipo de módulo no válido. |
Enumera las amenazas de entidades
Descripción
Enumera las amenazas relacionadas con las entidades en Blueliv. Entidades admitidas: Todas.
Limitaciones conocidas
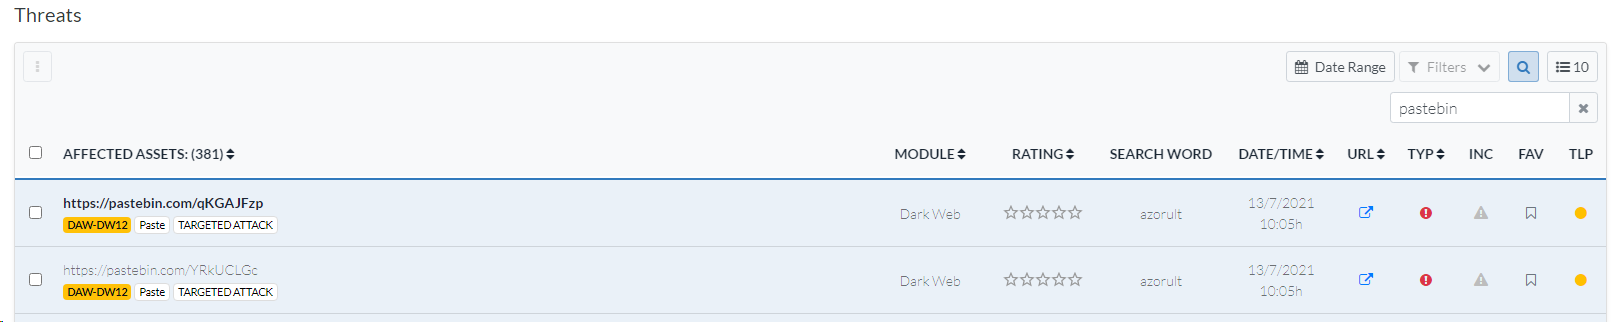
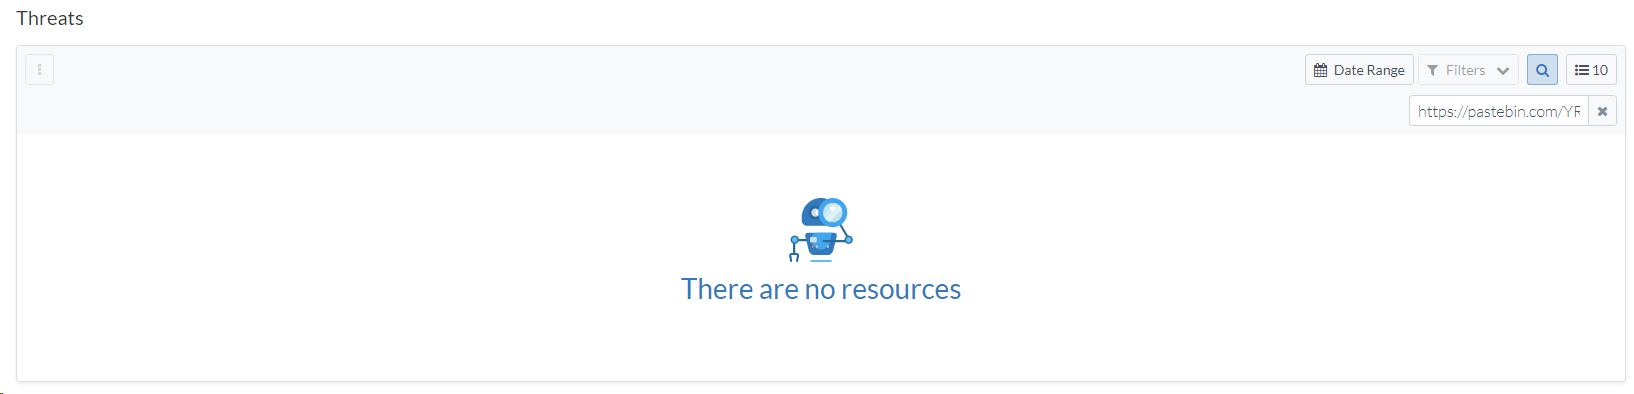
Es posible que la API de Blueliv no devuelva ningún resultado, incluso si la cadena coincide de forma idéntica con el nombre de la amenaza. A continuación, se muestra un ejemplo:
https://pastebin.com/YRkUCLGc: La URL se muestra cuando se realiza una búsqueda con la palabra clave "pastebin".
https://pastebin.com/YRkUCLGc: No se muestra cuando se realiza una búsqueda con la palabra clave "https://pastebin.com/YRkUCLGc".
Parámetros
| Nombre visible del parámetro | Tipo | Valor predeterminado | Es obligatorio | Descripción |
|---|---|---|---|---|
| Filtro por etiqueta | CSV | N/A | No | Especifica una lista de etiquetas separadas por comas que se usarán para filtrar las amenazas. Nota: El filtro de etiquetas funciona con la lógica "OR". |
| Filtro de módulo | CSV | N/A | No | Especifica una lista de módulos separados por comas que se usarán para filtrar las amenazas. |
| Cantidad máxima de amenazas que se mostrarán | Número entero | 50 | No | Especifica cuántas amenazas se deben devolver por entidad. Si no se especifica nada, la acción devolverá 50 amenazas. |
Ejecutar en
Esta acción se ejecuta en todas las entidades.
Resultados de la acción
Resultado de secuencia de comandos
| Nombre del resultado de la secuencia de comandos | Opciones de valor |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
Resultado de JSON
{
    "id": xxxxxxx,
    "module_id": xxxx,
    "module_name": "Data Leakage",
    "module_short_name": "xxx-xxxxx",
    "module_type": "DATA_LEAKAGE",
    "url": "xxx",
    "content_type": "text/html",
    "countries_id": "xx",
    "analysis_result": "INFORMATIVE",
    "analysis_calc_result": "INFORMATIVE",
    "created_at": 1626163680000,
    "checked_at": 1626163680000,
    "changed_at": 1626163680000,
    "user_rating": 0,
    "read": true,
    "fav": "NOT_STARRED",
    "issued": false,
    "labels": [
        {
            "id": 36116,
            "name": "GithubCodeByFilename",
            "background_color": 16777215,
            "text_color": 0,
            "type": "GLOBAL"
        },
        {
            "id": 160,
            "name": "Public",
            "background_color": 45960,
            "text_color": 16777215,
            "type": "GLOBAL"
        }
    ],
    "tlpStatus": "AMBER",
    "searchPhrase": "credit card",
    "followedUp": false,
    "history": []
},
Muro de casos
| Tipo de resultado | Valor/Descripción | Tipo (entidad/general) |
|---|---|---|
| Mensaje de salida* | La acción no debe fallar ni detener la ejecución de una guía: Si hay datos disponibles para una(is_success = true): "Successfully listed available threats to the following entities in Blueliv: {entity.identifier}". Si no hay amenazas para una (is_success=true): "No se encontraron amenazas relacionadas con las siguientes entidades en Blueliv: {entity.identifier}" Si no hay amenazas para una (is_success=true): "No related threats were found to the provided entities in Blueliv" La acción debería fallar y detener la ejecución de una guía: Si se produce un error grave, como credenciales incorrectas, falta de conexión con el servidor, entre otros: "Error executing action "List Entity Threats". Reason: {0}''.format(error.Stacktrace) |
General |
| Tabla del muro de casos | Título: {entity.identifier} Nombre del módulo URL Título Etiquetas Fecha de creación |
Entidad |
Conector
BlueLiv: Conector de amenazas
Descripción
Extrae amenazas de seguridad de BlueLiv. El conector recupera todas las amenazas más recientes de los módulos de BlueLiv.
Los filtros de lista de entidades permitidas y lista de entidades rechazadas funcionan con los tipos de módulos de BlueLiv. Por ejemplo, si quieres obtener amenazas solo de los módulos de hacktivismo, puedes activar la lista de entidades permitidas y escribir el nombre del tipo "Hacktivismo".
Para cada tipo de módulo, hay una estructura diferente de datos que se transfieren a Google SecOps. Modifica la asignación en tu instancia de Google SecOps para que se adapte mejor a tus necesidades. Asegúrate de consultar los diferentes valores de "event_type" para cada evento que provenga de BlueLiv.
Por el momento, para el tipo de amenaza Malware, solo proporcionamos los datos de eventos básicos. Muy pronto, agregaremos un evento adicional para controlar mejor los datos especiales que se devuelven de un tipo de amenaza de software malicioso.
Configura el conector de BlueLiv - Threats en Google SecOps
Para obtener instrucciones detalladas sobre cómo configurar un conector en Google SecOps, consulta Configura el conector.
Parámetros del conector
Usa los siguientes parámetros para configurar el conector:
| Nombre visible del parámetro | Tipo | Valor predeterminado | Es obligatorio | Descripción |
|---|---|---|---|---|
| Nombre del campo del producto | String | ProductName | Sí | Ingresa el nombre del campo de origen para recuperar el nombre del campo del producto. |
| Nombre del campo del evento | String | event_type | Sí | Ingresa el nombre del campo de origen para recuperar el nombre del campo de evento. |
| Nombre del campo de entorno | String | "" | No | Describe el nombre del campo en el que se almacena el nombre del entorno. Si no se encuentra el campo de entorno, el entorno es el predeterminado. |
| Patrón de regex del entorno | String | .* | No | Es un patrón de regex que se ejecuta en el valor que se encuentra en el campo "Nombre del campo de entorno". El valor predeterminado es .* para capturar todo y devolver el valor sin cambios. Se usa para permitir que el usuario manipule el campo de entorno a través de la lógica de regex. Si el patrón de regex es nulo o está vacío, o si el valor del entorno es nulo, el resultado final del entorno es el entorno predeterminado. |
| Tiempo de espera de la secuencia de comandos (segundos) | Número entero | 180 | Sí | Es el límite de tiempo de espera para el proceso de Python que ejecuta la secuencia de comandos actual. |
| URL de API | String | https://example.blueliv.com/api/v2 | Sí | Es la raíz de la API de la instancia de BlueLiv. |
| Nombre del usuario | String | N/A | Sí | Nombre de usuario de BlueLiv |
| Contraseña | Contraseña | N/A | Sí | Contraseña de usuario para BlueLiv |
| ID de organización | String | N/A | Sí | Especifica el ID de organización que se usará en BlueLiv |
| Recuperar la cantidad máxima de horas hacia atrás | Número entero | 1 | No | Es la cantidad de horas desde las que se recuperarán los eventos. |
| Cantidad máxima de amenazas que se recuperarán | Número entero | 10 | No | Indica cuántas amenazas se deben procesar por iteración del conector. |
| Gravedad | String | Media | Sí | La gravedad será uno de los siguientes valores: Baja, Media, Alta, Crítica. |
| Resultados del análisis que se transferirán | String (valores: NOT_AVAILABLE, NOT_IMPORTANT, NOT_PROCESSABLE, POSITIVE, NEGATIVE, INFORMATIVE, IMPORTANT) | N/A | No | Filtra las amenazas por el análisis del analista de esta amenaza y solo transfiere las amenazas con el resultado del análisis elegido. Proporciona una lista separada por comas de los resultados del análisis que se deben transferir. |
| Etiquetas para filtrar | Cadena (lista separada por comas) | N/A | No | Proporciona una lista separada por comas de los nombres de las etiquetas por las que deseas filtrar. Presta atención a las letras mayúsculas y minúsculas, y escribe las etiquetas exactamente como aparecen en la IU de BlueLiv. |
| Estado de lectura para transferir | Cadena (valores: "Only Read", "Only Unread") | N/A | No | Filtrar las amenazas por su estado de lectura para que el conector las transfiera según ese estado Si no se proporciona ningún valor, recuperaremos ambos. Opciones: "Solo leídos", "Solo no leídos". |
| ¿Debería transferir solo las amenazas destacadas? | Casilla de verificación | Desmarcado | No | Si se marca, solo se transferirán las amenazas destacadas (favoritas) |
| ¿Debería transferir amenazas relacionadas con incidentes? | Cadena (valores: Only Incidents, Only Non Incidents) | N/A | No | Indica si el conector debe filtrar las amenazas verificando la relación con un incidente. Si no se proporciona ningún valor, recuperaremos ambos. Las opciones son: Solo incidentes (se transferirán solo las amenazas relacionadas con incidentes) y Solo no incidentes (se transferirán solo las amenazas que no estén relacionadas con incidentes). |
| Usa la lista de entidades permitidas como una lista de entidades rechazadas | Casilla de verificación | Desmarcado | Sí | Si se habilita, la lista de entidades permitidas se usará como una lista de entidades rechazadas. |
| Verificar SSL | Casilla de verificación | Desmarcado | Sí | Si está habilitado, verifica que el certificado SSL para la conexión con el servidor de BlueLiv sea válido. |
| Dirección del servidor proxy | String | N/A | No | Es la dirección del servidor proxy que se usará. |
| Nombre de usuario del proxy | String | N/A | No | Es el nombre de usuario del proxy con el que se autenticará. |
| Contraseña del proxy | Contraseña | N/A | No | Es la contraseña del proxy con la que se realizará la autenticación. |
Reglas de conector
Compatibilidad con proxy
El conector admite Proxy.
¿Necesitas más ayuda? Obtén respuestas de miembros de la comunidad y profesionales de Google SecOps.