


Neste documento, apresentamos uma arquitetura de referência para ajudar você a projetar sistemas de IA multiagente robustos no Google Cloud. Um sistema de IA multiagente otimiza processos complexos e dinâmicos segmentando-os em tarefas discretas que vários agentes de IA especializados executam de forma colaborativa.
O público-alvo deste documento inclui arquitetos, desenvolvedores e administradores que criam e gerenciam infraestrutura e aplicativos de IA na nuvem. Este documento pressupõe que você tenha uma compreensão básica de agentes e modelos de IA. O documento não fornece orientações específicas para projetar e programar agentes de IA.
A seção Implantação deste documento lista exemplos de código que você pode usar para aprender a criar e implantar sistemas de IA multiagente.
Arquitetura
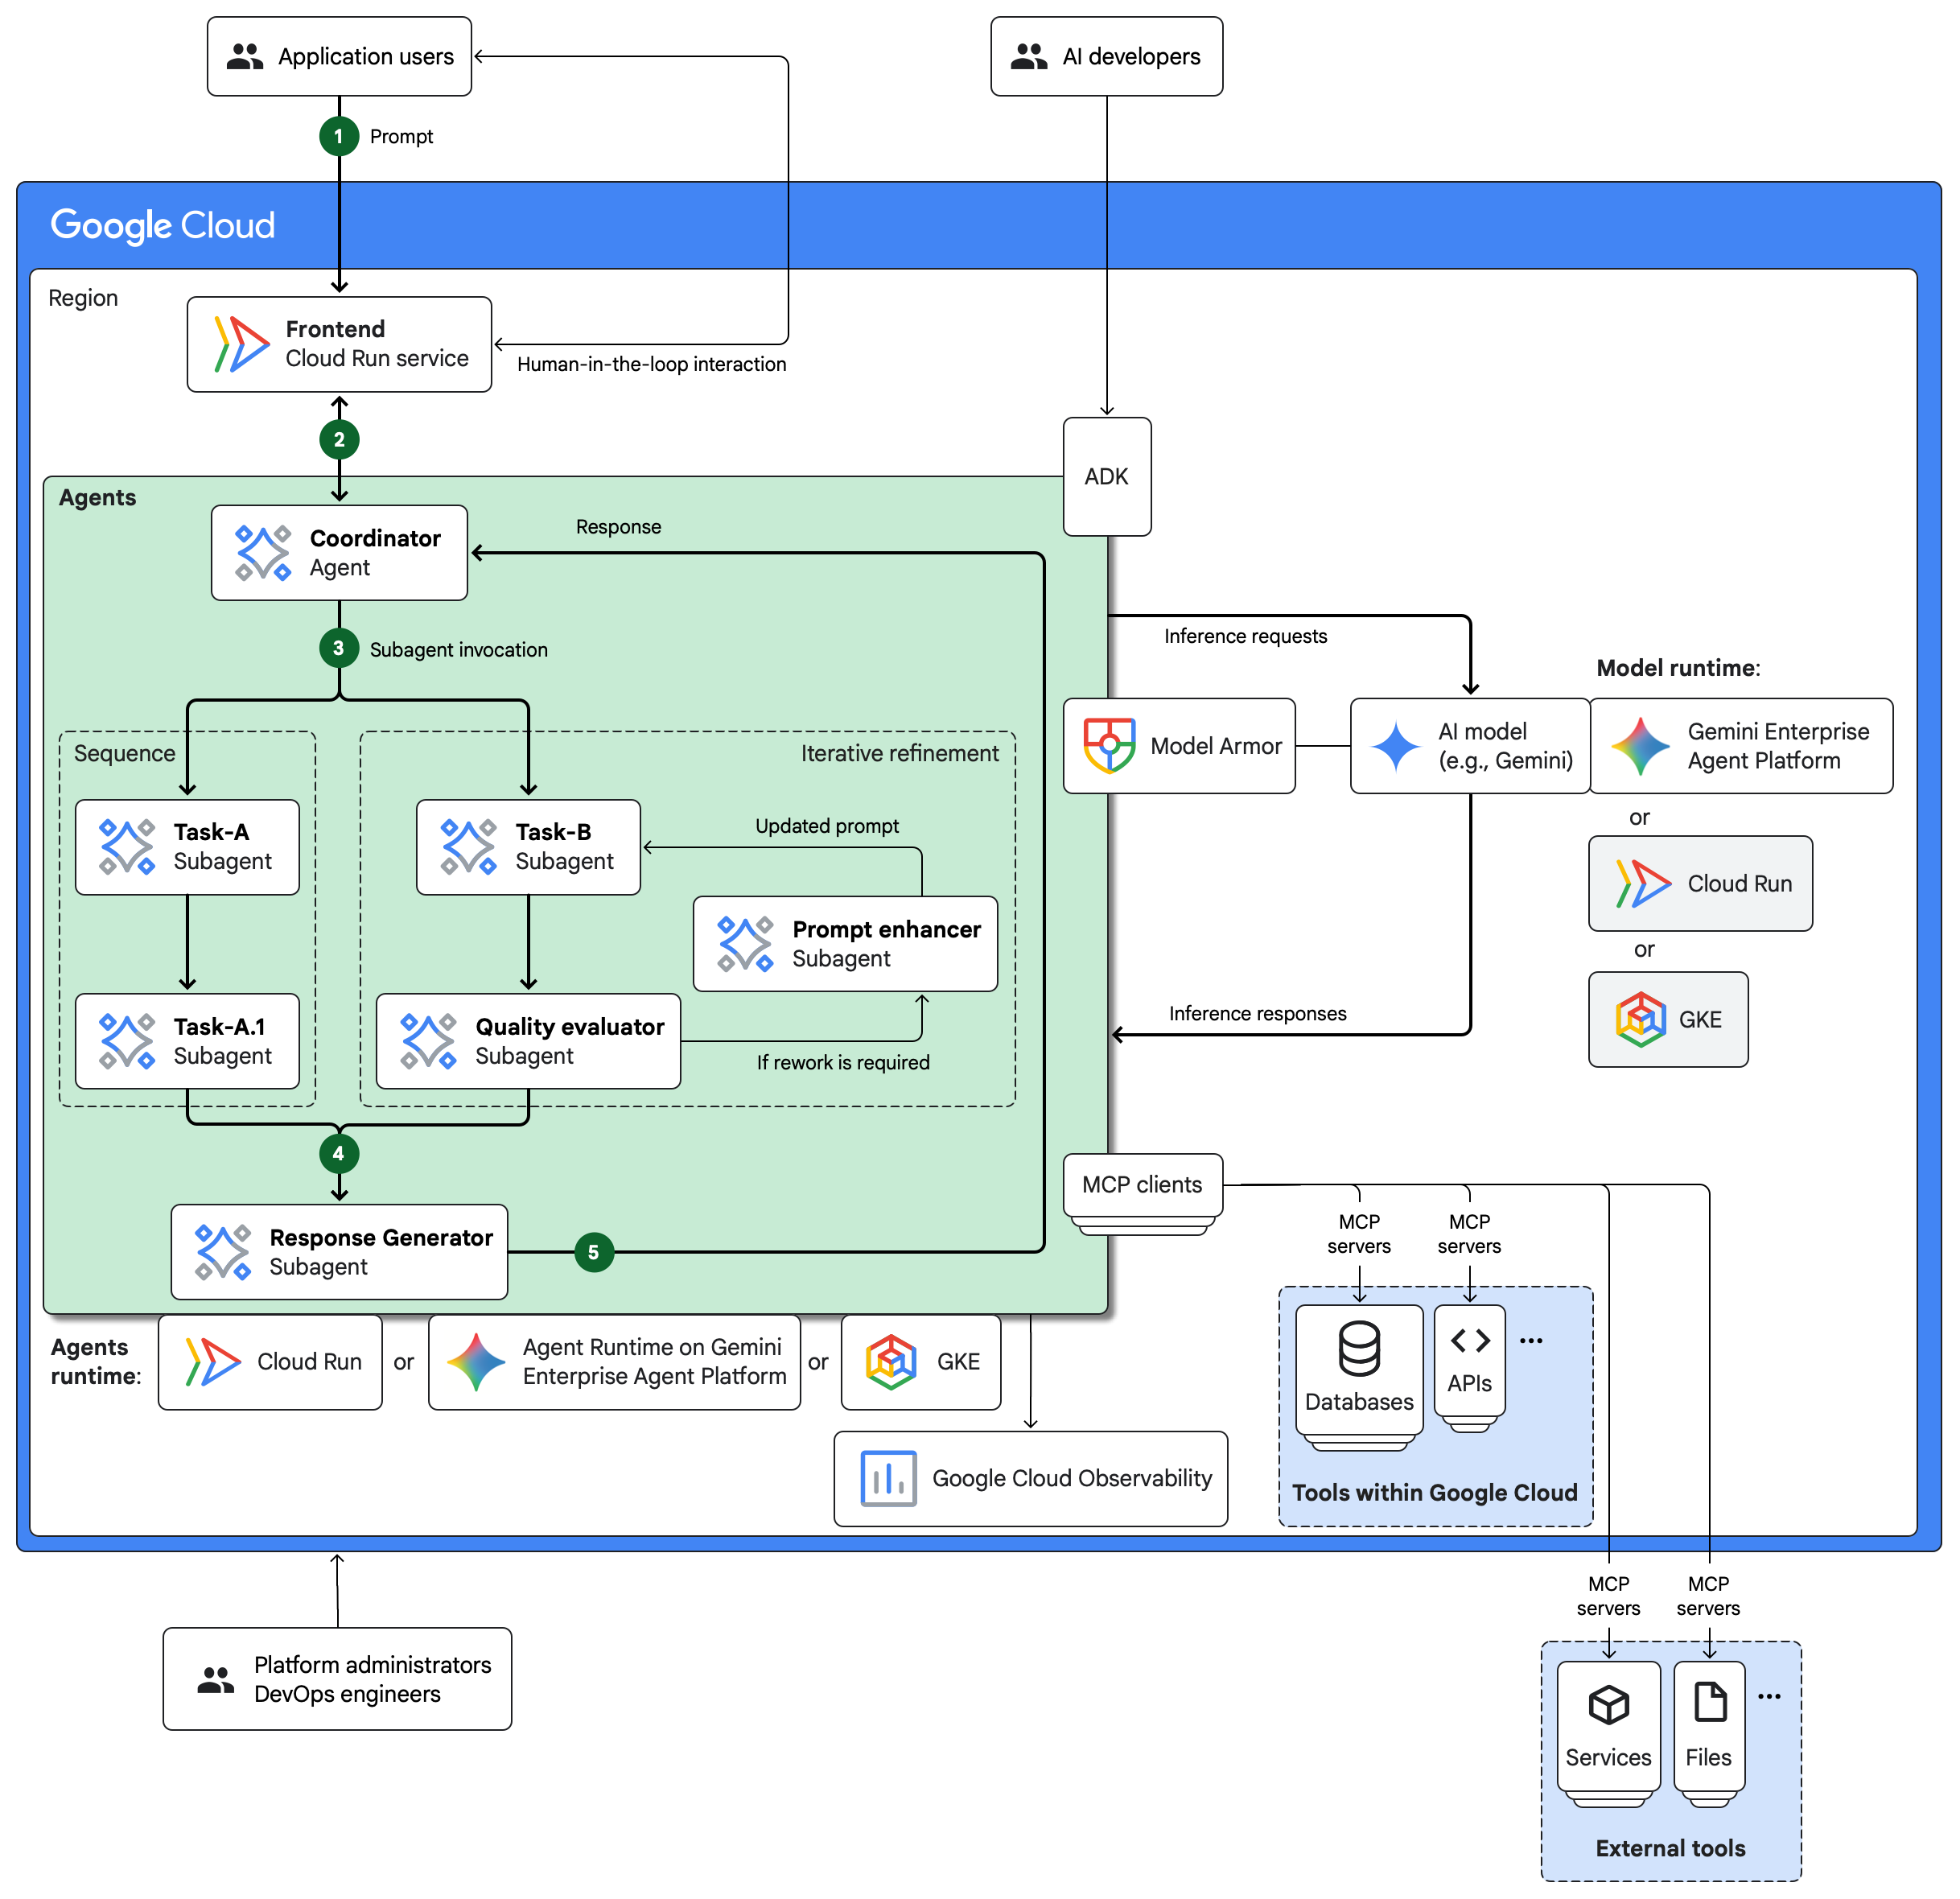
O diagrama a seguir mostra uma arquitetura para um exemplo de sistema de IA multiagente implantado no Google Cloud.
Componentes de arquitetura
O exemplo de arquitetura na seção anterior contém os seguintes componentes:
- Front-end
- Os usuários interagem com o sistema multiagente por meio de um front-end, como uma interface de chat, que é executada como um serviço sem servidor do Cloud Run.
- Agentes
Neste exemplo, um agente coordenador controla o sistema de IA agêntica. O agente coordenador invoca um subagente apropriado para acionar o fluxo agêntico. Os agentes podem se comunicar entre si usando o protocolo Agent2Agent (A2A), que permite a interoperabilidade entre agentes, independentemente da linguagem de programação e do ambiente de execução. O exemplo de arquitetura mostra agentes em um padrão sequencial e um padrão de refinamento iterativo.
Para mais informações sobre os subagentes neste exemplo, consulte a seção Fluxo de agentes.
- Agent Runtime
Os agentes de IA podem ser implantados como serviços sem servidor do Cloud Run, como apps conteinerizados no Google Kubernetes Engine (GKE) ou no Agent Runtime na Gemini Enterprise Agent Platform.
- ADK
O Kit de Desenvolvimento de Agente (ADK) oferece ferramentas e um framework para desenvolver, testar e implantar agentes. O ADK abstrai a complexidade da criação de agentes e permite que os desenvolvedores de IA se concentrem na lógica e nos recursos do agente.
- Modelo de IA e ambientes de execução de modelo
Para a disponibilização de inferência, os agentes nesta arquitetura de exemplo usam um modelo de IA na Gemini Enterprise Agent Platform. A arquitetura mostra o Cloud Run e o GKE como ambientes de execução alternativos para o modelo de IA que você escolher usar.
- Model Armor
O Model Armor permite a inspeção e a sanitização de entradas e respostas para modelos implantados na plataforma de agentes e no GKE. O Model Armor também pode ser usado para o tráfego de agentes e ferramentas roteado pelo Gateway de Agente. Para mais informações, consulte Integração do Model Armor com os serviços do Google Cloud .
- Clientes, servidores e ferramentas do MCP
O Protocolo de Contexto de Modelo (MCP) facilita o acesso às ferramentas padronizando a interação entre agentes e ferramentas. Para cada par de agente e ferramenta, um cliente MCP envia solicitações a um servidor MCP, pelo qual o agente acessa uma ferramenta, como um banco de dados, um sistema de arquivos ou uma API.
Fluxo agêntico
O exemplo de sistema multiagente na arquitetura anterior tem o seguinte fluxo:
- Um usuário insere um comando por meio de um front-end, como uma interface de chat, que é executado como um serviço sem servidor do Cloud Run.
- O front-end encaminha o comando para um agente coordenador.
O agente coordenador inicia um dos seguintes fluxos de agente com base na intenção expressa no comando.
- Sequencial:
- O subagente da tarefa A executa uma tarefa.
- O subagente da tarefa A invoca o subagente da tarefa A.1.
Refinamento iterativo:
- O subagente da tarefa B executa uma tarefa.
- O subagente avaliador de qualidade analisa a saída do subagente da tarefa B.
- Se a saída não for satisfatória, o avaliador de qualidade invoca o subagente de melhoria de comandos para refinar o comando.
- O subagente da tarefa B executa a tarefa novamente usando o comando aprimorado.
Esse ciclo continua até que a saída seja satisfatória ou o número máximo de iterações seja atingido.
O exemplo de arquitetura inclui um caminho human-in-the-loop para permitir que usuários humanos intervenham no fluxo de agentes quando necessário.
- Sequencial:
O subagente da tarefa A.1 e o subagente avaliador de qualidade invocam de forma independente o subagente gerador de respostas.
O subagente gerador de respostas gera uma resposta, realiza verificações de validação e embasamento e, em seguida, envia a resposta final ao usuário por meio do agente coordenador.
Produtos e ferramentas usados
Esta arquitetura de referência usa os seguintes produtos e ferramentas do Google Cloud e de terceiros:
- Cloud Run: uma plataforma de computação sem servidor que permite executar contêineres diretamente na infraestrutura escalonável do Google.
- Gemini Enterprise Agent Platform: uma plataforma abrangente que permite criar, escalonar, governar e otimizar agentes de IA de nível empresarial.
- Google Kubernetes Engine (GKE): um serviço do Kubernetes que pode ser usado para implantar e operar aplicativos conteinerizados em escala usando a infraestrutura do Google.
- Model Armor: um serviço que protege seus recursos de IA generativa e baseada em agentes contra injeção de comandos, vazamentos de dados sensíveis e conteúdo prejudicial.
- Kit de Desenvolvimento de Agente (ADK): um conjunto de ferramentas e bibliotecas para desenvolver, testar e implantar agentes de IA.
- Protocolo Agent2Agent (A2A): um protocolo aberto que permite a comunicação e a interoperabilidade entre agentes, independentemente da linguagem de programação e do ambiente de execução.
- Protocolo de Contexto de Modelo (MCP): um padrão de código aberto para conectar aplicativos de IA a sistemas externos.
Casos de uso
Os sistemas de IA multiagente são adequados para casos de uso complexos que exigem colaboração e coordenação entre vários conjuntos de habilidades especializadas para atingir uma meta de negócios. Para identificar casos de uso adequados para sistemas de IA multiagente, analise seus processos de negócios e identifique tarefas específicas que a IA pode melhorar. Concentre-se em resultados comerciais tangíveis, como redução de custos e processamento acelerado. Essa abordagem ajuda a alinhar seus investimentos em IA com o valor comercial.
Confira a seguir exemplos de casos de uso para sistemas de IA multiagente.
Consultor financeiro
Oferecer recomendações personalizadas de negociação de ações e executar negociações. O diagrama a seguir mostra um exemplo de fluxo de agente para esse caso de uso. Este exemplo usa um padrão sequencial.
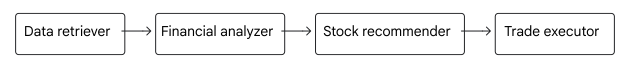
O diagrama mostra o seguinte fluxo:
- Um agente de recuperação de dados recupera preços de ações históricos e em tempo real, relatórios financeiros de empresas e outros dados relevantes de fontes confiáveis.
- Um agente de análise financeira aplica técnicas adequadas de análise e gráficos aos dados, identifica padrões de movimento de preços e faz previsões.
- Um agente de recomendação de ações usa a análise e os gráficos para gerar recomendações personalizadas de compra e venda de ações específicas com base no perfil de risco e nas metas de investimento do usuário.
- Um agente de execução de negociações compra e vende ações em nome do usuário.
Assistente de pesquisa
Criar um plano de pesquisa, coletar informações, avaliar e refinar a pesquisa e, em seguida, redigir um relatório. O diagrama a seguir mostra um exemplo de fluxo de agente para esse caso de uso. O fluxo principal neste exemplo usa um padrão sequencial. O exemplo também inclui um padrão de refinamento iterativo.

O diagrama mostra o seguinte fluxo:
- Um agente de planejamento cria um plano de pesquisa detalhado.
Um agente de pesquisa conclui as seguintes tarefas:
- Usa o plano de pesquisa para identificar fontes de dados internas e externas adequadas.
- Coleta e analisa os dados necessários.
- Prepara um resumo da pesquisa e o fornece a um agente avaliador.
O agente pesquisador repete essas tarefas até que o agente avaliador aprove a pesquisa.
Um agente de composição de relatórios cria o relatório final da pesquisa.
Otimizador da cadeia de suprimentos
Otimize o inventário, rastreie remessas e se comunique com parceiros da cadeia de suprimentos. O diagrama a seguir mostra um exemplo de fluxo de agente para esse caso de uso. Este exemplo usa um padrão sequencial.

Um agente de gerenciamento de armazém garante níveis de estoque ideais criando pedidos de reabastecimento com base no inventário, nas previsões de demanda e nos tempos de lead do fornecedor.
- O agente interage com o agente de rastreamento de remessas para acompanhar as entregas.
- O agente interage com o agente de comunicação do fornecedor para notificar os fornecedores sobre mudanças nos pedidos.
Um agente de rastreamento de remessas garante o atendimento pontual e eficiente dos pedidos, integrando-se às plataformas de logística dos fornecedores e aos sistemas das transportadoras.
Um agente de comunicação com fornecedores se comunica com fornecedores externos em nome dos outros agentes no sistema.
Alternativas de design
Dependendo dos seus requisitos de gerenciamento, controle e flexibilidade, é possível escolher entre várias opções de ambiente de execução no Google Cloud para seus agentes e modelos de IA. Para mais informações, consulte Escolher os componentes da arquitetura de IA agêntica.
Considerações sobre o design
Nesta seção, descrevemos fatores de design, práticas recomendadas e recomendações a serem consideradas ao usar essa arquitetura de referência para desenvolver uma topologia que atenda aos seus requisitos específicos de segurança, confiabilidade, custo e desempenho.
As orientações desta seção não são completas. Dependendo dos requisitos da carga de trabalho e dos produtos e recursos do Google Cloud e de terceiros que você usa, pode haver outros fatores de design e compensações que você precisa considerar.
Design do sistema
Nesta seção, fornecemos orientações para ajudar você a escolher as regiões do Google Cloud para sua implantação e selecionar os produtos e as ferramentas apropriados do Google Cloud .
Seleção da região
Ao selecionar as regiões do Google Cloud para seus aplicativos de IA, considere os seguintes fatores:
- Disponibilidade dos serviços do Google Cloud em cada região.
- Requisitos de latência do usuário final.
- Custo dos Google Cloud recursos.
- Requisitos regulatórios.
Para selecionar os locais do Google Cloud adequados para seus aplicativos, use as seguintes ferramentas:
- Seletor de região doGoogle Cloud : uma ferramenta interativa baseada na Web para selecionar a região do Google Cloud ideal para seus aplicativos e dados com base em fatores como pegada de carbono, custo e latência.
- API Cloud Location Finder: uma API pública que fornece uma maneira programática de encontrar locais de implantação no Google Cloud, no Google Distributed Cloud e em outros provedores de nuvem.
Design do agente
Nesta seção, fornecemos recomendações gerais para projetar agentes de IA. Orientações detalhadas sobre como escrever código e lógica de agente estão fora do escopo deste documento.
- Definição e design do agente:
- Defina claramente a meta de negócios do sistema de IA agêntica e a tarefa que cada agente realiza.
- Escolha um padrão de design de agente que melhor atenda aos seus requisitos.
- Use o ADK para criar, implantar e gerenciar sua arquitetura de agentes com eficiência.
- Interações do agente:
- Projete os agentes humanos na arquitetura para oferecer suporte a interações em linguagem natural.
- Verifique se cada agente comunica claramente as ações e o status aos clientes dependentes.
- Projete os agentes para detectar e lidar com consultas ambíguas e interações com nuances.
- Contexto, ferramentas e dados:
- Verifique se os agentes têm contexto suficiente para acompanhar interações de vários turnos e parâmetros de sessão.
- Descreva claramente a finalidade, os argumentos e o uso das ferramentas que os agentes podem usar.
- Verifique se as respostas dos agentes estão embasadas em fontes de dados confiáveis para reduzir as alucinações.
- Implemente uma lógica para lidar com situações sem correspondência, como quando um comando está fora do tópico.
Segurança
Nesta seção, descrevemos as considerações e recomendações de design para criar uma topologia no Google Cloud que atenda aos requisitos de segurança da sua carga de trabalho.
Considerações de segurança para agentes
Os agentes de IA apresentam riscos de segurança específicos e críticos que as práticas de segurança convencionais e determinísticas podem não ser capazes de mitigar adequadamente. O Google recomenda uma abordagem para proteger a IA que combina os pontos fortes dos controles de segurança determinísticos com defesas dinâmicas baseadas em raciocínio. Essa abordagem se baseia em três princípios fundamentais: supervisão humana, autonomia do agente cuidadosamente definida e observabilidade. Veja a seguir recomendações específicas que estão alinhadas com esses princípios básicos.
- Supervisão humana: um sistema de IA agêntica pode falhar ou não funcionar como esperado. Por exemplo, o modelo pode gerar conteúdo impreciso ou um agente pode selecionar ferramentas inadequadas. Em sistemas de IA agêntica críticos para os negócios, incorpore um fluxo human-in-the-loop para permitir que supervisores humanos monitorem, substituam e pausem os agentes. Por exemplo, usuários humanos podem revisar a saída dos agentes, aprovar ou rejeitar as saídas e fornecer mais orientações para corrigir erros ou tomar decisões estratégicas. Essa abordagem combina a eficiência dos sistemas de IA agêntica com o pensamento crítico e a experiência no domínio dos usuários humanos.
- Identidade do agente e acesso de privilégio mínimo:
- Forneça a cada agente uma identidade vinculada à carga de trabalho, baseada em SPIFFE, usando a Identidade do agente. É possível usar a identidade do agente ao implantar agentes no Agent Runtime ou no Cloud Run.
- Configure as permissões por agente usando as políticas de acesso do Identity and Access Management (IAM) e o controle de acesso da plataforma de agentes com o IAM. Conceda a cada agente apenas as permissões necessárias para realizar as tarefas e se comunicar com ferramentas e outros agentes. Para isolar ainda mais cada agente e limitar o impacto potencial de uma violação de segurança, vincule as políticas de limite de acesso de principal (PAB, na sigla em inglês) à identidade do agente.
- Quando os agentes precisarem se autenticar em ferramentas externas ou APIs de terceiros, use o gerenciador de autenticação de Identidade do Agente. Com essa abordagem, é possível controlar centralmente os tokens OAuth e as chaves de API, em vez de incorporar credenciais no código ou nos comandos do agente.
- Governança de tráfego de entrada e saída: roteie o tráfego do agente pelo
Gateway de Agente
para aplicar políticas de segurança de ambiente de execução nos limites de entrada
e saída. Para informações sobre os Agent Runtimes que oferecem suporte ao
Gateway de Agente, consulte
Agent Runtimes compatíveis.
- Cliente para agente (entrada): implante o Gateway de Agente na frente do Agent Runtime. O gateway ajuda a autenticar chamadores e inspecionar comandos de entrada em tempo real usando o Model Armor.
- Agente para qualquer lugar (saída):
- Encaminhe solicitações de saída de agente para agente (A2A) e de agente para ferramenta (MCP) pelo Gateway de Agente no modo de saída.
- Aplique políticas de acesso de negação padrão usando políticas de acesso do IAM e o Identity-Aware Proxy (IAP).
- Verifique se os agentes e as ferramentas de destino estão registrados no Agent Registry.
- Inspecione as invocações e respostas de ferramentas de saída com o Model Armor para ajudar a evitar a exfiltração de dados, a injeção indireta de comandos e o uso indevido de ferramentas.
- Monitoramento: monitore o comportamento do agente usando recursos abrangentes de rastreamento que oferecem visibilidade sobre todas as ações de um agente, incluindo o processo de raciocínio, a seleção de ferramentas e os caminhos de execução. Para mais informações, consulte Como fazer login de um agente no Agent Runtime e Como fazer login no ADK.
Para mais informações sobre como proteger agentes de IA, consulte Segurança para agentes de IA.
Considerações de segurança da Agent Platform
Para garantir que as configurações e o uso da Agent Platform atendam aos seus requisitos de segurança, considere as seguintes recomendações:
- Responsabilidade compartilhada: a segurança é uma responsabilidade compartilhada. A Agent Platform protege a infraestrutura subjacente e oferece ferramentas e controles de segurança para ajudar você a proteger seus dados, códigos e modelos. Você é responsável por configurar corretamente seus serviços, gerenciar controles de acesso e proteger seus aplicativos. Para mais informações, consulte Responsabilidade compartilhada da Agent Platform.
- Controles de segurança: a Agent Platform oferece suporte a Google Cloud controles de segurança que você pode usar para atender aos requisitos de residência de dados, chaves de criptografia gerenciadas pelo cliente (CMEK), segurança de rede usando VPC Service Controls e Transparência no acesso. Para mais informações, consulte a seguinte documentação:
- Segurança: os modelos de IA podem produzir respostas nocivas, às vezes em resposta
a comandos maliciosos.
- Para aumentar a segurança e reduzir o possível uso indevido do sistema de IA agêntica, configure filtros de conteúdo para atuar como barreiras contra entradas e respostas nocivas. Para mais informações, consulte Filtros de segurança e conteúdo.
- Para inspecionar e higienizar solicitações de inferência, comandos de agentes, chamadas de ferramentas e respostas para ameaças como injeção de comandos e conteúdo nocivo, use o Model Armor para chamadas de API de modelo diretas e para solicitações roteadas pelo Gateway de Agente. O Model Armor ajuda a evitar entradas maliciosas, verificar a segurança do conteúdo, proteger dados sensíveis, manter a conformidade e aplicar políticas de segurança de maneira consistente.
- Acesso ao modelo: é possível configurar políticas da organização para limitar o tipo e as versões dos modelos de IA que podem ser usados em um projeto do Google Cloud . Para mais informações, consulte Controlar o acesso aos modelos do Model Garden.
- Proteção de dados: para descobrir e desidentificar dados sensíveis nos comandos e respostas e nos dados de registro, use a API Cloud Data Loss Prevention. Para mais informações, consulte Como desidentificar dados confidenciais.
Considerações de segurança do MCP
Para garantir que sua implementação do MCP atenda aos requisitos de segurança, considere as seguintes recomendações:
- Registro e descoberta de ferramentas: registre servidores e ferramentas MCP no Agent Registry para que os agentes se conectem apenas a endpoints MCP inventariados e aprovados pelo administrador.
- Controle de acesso e inspeção de tráfego: encaminhe o tráfego do agente para o MCP pelo Gateway de Agente no modo Agente para qualquer lugar (saída) e proteja os servidores MCP (como os hospedados no Cloud Run) usando IAP e políticas de acesso do IAM. Configure o Model Armor ou as políticas de governança semântica no Gateway de Agente para inspecionar as entradas e saídas da ferramenta MCP em busca de exposição de dados sensíveis e injeção de comandos indireta.
- Segurança geral do MCP: ao configurar seus agentes para usar o MCP, verifique se o acesso a dados e ferramentas externos está autorizado, implemente controles de privacidade, como criptografia, aplique filtros para proteger dados sensíveis e monitore as interações dos agentes. Para mais informações, consulte MCP e segurança.
Considerações de segurança do A2A
Para garantir que sua implementação de A2A atenda aos requisitos de segurança, considere as seguintes recomendações:
- Segurança de transporte: o protocolo A2A exige HTTPS para todas as comunicações A2A em ambientes de produção e recomenda o uso do Transport Layer Security (TLS) versões 1.2 ou mais recentes.
- Autenticação: o protocolo A2A delega a autenticação a mecanismos da Web padrão, como cabeçalhos HTTP, e a padrões como OAuth2 e OpenID Connect. Cada agente anuncia os requisitos de autenticação no card de agente. Para mais informações, consulte Autenticação A2A.
- Governança entre agentes: registre agentes A2A no Agent Registry e encaminhe solicitações entre agentes pelo Gateway de Agente. Ao combinar o Gateway de Agente com a Identidade do Agente, o IAP e as políticas de acesso do IAM, é possível verificar criptograficamente a identidade do agente que está fazendo a chamada, aplicar autorização granular entre agentes coordenadores e subagentes e inspecionar payloads entre agentes com o Model Armor.
Considerações de segurança do Cloud Run
Para garantir que a implementação do Cloud Run atenda aos seus requisitos de segurança, considere as seguintes recomendações:
- Segurança de entrada (para o serviço de front-end): para controlar o acesso ao
aplicativo,
desative o URL padrão
run.appdo serviço de front-end do Cloud Run e configure um balanceador de carga de aplicativo externo regional. Além de balancear a carga do tráfego de entrada para o aplicativo, o balanceador de carga lida com o gerenciamento de certificados SSL. Para maior proteção, use as políticas de segurança do Google Cloud Armor para fornecer filtragem de solicitações, proteção contra DDoS e limitação de taxa para o serviço. Autenticação de usuário:
- Usuários dentro da sua organização: para autenticar o acesso de usuários internos ao serviço de front-end do Cloud Run, use o IAP. Quando um usuário tenta acessar um recurso protegido pelo IAP, o IAP executa verificações de autenticação e autorização.
- Usuários fora da sua organização: para autenticar o acesso de usuários externos ao serviço de front-end, use o Identity Platform ou o Firebase Authentication. Para gerenciar o acesso de usuários externos, configure o aplicativo para processar um fluxo de login e fazer chamadas de API autenticadas para o serviço do Cloud Run.
Para mais informações, consulte Como autenticar usuários.
Segurança do agente e do servidor MCP: ao hospedar agentes ou servidores MCP no Cloud Run, configure os recursos da Agent Platform para o Cloud Run para atribuir uma identidade de agente gerenciada ao serviço e use o IAP com o Gateway de Agente para autenticar e autorizar solicitações de entrada de agentes e ferramentas.
Segurança da imagem de contêiner: para garantir que apenas imagens de contêiner autorizadas sejam implantadas no Cloud Run, use a autorização binária. Para identificar e mitigar riscos de segurança nas imagens de contêiner, use o Artifact Analysis para executar verificações de vulnerabilidades automaticamente. Para mais informações, consulte Visão geral da verificação de contêineres.
Residência de dados: o Cloud Run ajuda você a atender aos requisitos de residência de dados. Os serviços do Cloud Run são executados na região selecionada.
Para mais orientações sobre segurança de contêineres, consulte Dicas gerais de desenvolvimento do Cloud Run.
Considerações de segurança para todos os Google Cloud produtos na arquitetura
Para garantir que sua arquitetura atenda aos requisitos de segurança, considere as seguintes recomendações gerais:
- Criptografia de dados: por padrão,o Google Cloud criptografa dados em repouso usando o Google-owned and Google-managed encryption keys. Para proteger os dados dos agentes usando chaves de criptografia que você controla, use as CMEKs que você cria e gerencia no Cloud KMS. Para informações sobre os serviços do Google Cloud compatíveis com o Cloud KMS, consulte Serviços compatíveis.
- Reduzir o risco de exfiltração de dados: para reduzir o risco de exfiltração de dados, crie um perímetro do VPC Service Controls ao redor da infraestrutura. O VPC Service Controls é compatível com todos os serviços doGoogle Cloud usados por essa arquitetura de referência.
- Controle de acesso: ao configurar permissões para os recursos na sua topologia, siga o princípio de menor privilégio.
- Segurança do ambiente de nuvem: use as ferramentas no Security Command Center para detectar vulnerabilidades, identificar e mitigar ameaças, definir e implantar uma postura de segurança e exportar dados para análise posterior.
- Otimização pós-implantação: depois de implantar o aplicativo no Google Cloud, receba recomendações para otimizar ainda mais a segurança usando o Active Assist. Analise as recomendações e aplique-as conforme apropriado para seu ambiente. Para mais informações, consulte Encontrar recomendações no Active Assist.
Para princípios e recomendações de segurança específicos para cargas de trabalho de IA e ML, consulte Perspectiva de IA e ML: segurança no Well-Architected Framework.
Confiabilidade
Nesta seção, descrevemos as considerações e recomendações de design para criar e operar uma infraestrutura confiável para sua implantação no Google Cloud.
Considerações sobre confiabilidade para agentes
Para garantir que as configurações do agente atendam aos requisitos de confiabilidade, considere as seguintes recomendações:
- Tolerância a falhas: projete o sistema agêntico para tolerar ou lidar com falhas no nível do agente. Sempre que possível, use uma abordagem descentralizada em que os agentes possam operar de forma independente.
- Simule falhas: antes de implantar o sistema de IA agêntica na produção, valide-o simulando um ambiente de produção. Identifique e corrija problemas de coordenação entre agentes e comportamentos inesperados.
- Tratamento de erros: para permitir o diagnóstico e a solução de problemas de erros, implemente mecanismos de geração de registros, tratamento de exceções e novas tentativas.
Considerações sobre a confiabilidade da Agent Platform
Para garantir que as configurações e o uso da Plataforma de Agentes atendam aos seus requisitos de confiabilidade, considere as seguintes recomendações:
- Planejamento de capacidade: se o número de solicitações exceder a capacidade alocada, o código do erro 429 será retornado. Para cargas de trabalho essenciais aos negócios e que exigem alta capacidade de processamento de forma consistente, é possível reservar capacidade usando a Capacidade de Processamento Provisionada.
- Disponibilidade do endpoint do modelo: se os dados puderem ser compartilhados entre várias regiões ou países, use um endpoint global para o modelo.
Robustez do Cloud Run contra falhas temporárias de zona e região
O Cloud Run é um serviço regional. Ele armazena dados de forma síncrona em várias zonas de uma região e faz o balanceamento de carga do tráfego automaticamente entre as zonas. Em caso de interrupção do serviço na zona, o Cloud Run continua em execução e os dados não são perdidos. Se ocorrer uma interrupção do serviço na região, o serviço deixará de ser executado até que o Google resolva essa interrupção.
Considerações sobre confiabilidade para todos os produtos Google Cloud da arquitetura
Depois de implantar o aplicativo no Google Cloud, receba recomendações para otimizar ainda mais a confiabilidade usando o Active Assist. Analise as recomendações e aplique-as conforme apropriado para seu ambiente. Para mais informações, consulte Encontrar recomendações no Active Assist.
Para princípios e recomendações de confiabilidade específicos para cargas de trabalho de IA e ML, consulte Perspectiva de IA e ML: confiabilidade no Well-Architected Framework.
Operações
Nesta seção, descrevemos os fatores que você precisa considerar ao usar essa arquitetura de referência para projetar uma topologia do Google Cloud que possa ser operada de maneira eficiente.
Considerações sobre as operações da Agent Platform
Para garantir que as configurações e o uso da Plataforma de Agentes atendam aos seus requisitos operacionais, considere as seguintes recomendações:
- Monitoramento usando registros agênticos: por padrão, os registros agênticos gravados nos streams
stdoutestderrsão roteados para o Cloud Logging. Para geração de registros avançada, é possível integrar o logger do Python ao Cloud Logging. Se você precisar de controle total sobre a geração de registros e os registros estruturados, use o cliente do Cloud Logging. Para mais informações, consulte Como registrar um agente e Como registrar no ADK. - Avaliação contínua: realize regularmente uma avaliação qualitativa da saída dos agentes e da trajetória ou das etapas realizadas pelos agentes para produzir a saída. Para implementar a avaliação de agentes, use o serviço de avaliação de IA generativa ou os métodos de avaliação compatíveis com o ADK.
Considerações sobre operações do MCP
Para garantir que sua implementação do MCP atenda aos requisitos operacionais, considere as seguintes recomendações:
- Ferramentas de banco de dados: para gerenciar com eficiência as ferramentas de banco de dados dos seus agentes de IA e garantir que eles lidem com segurança com complexidades como pooling de conexões e autenticação, use o MCP Toolbox for Databases. Ele oferece um local centralizado para armazenar e atualizar ferramentas de banco de dados. Você pode compartilhar as ferramentas entre agentes e atualizá-las sem reimplantar os agentes. A caixa de ferramentas inclui uma ampla variedade de ferramentas para bancos de dados do Google Cloud, como o AlloyDB para PostgreSQL, e para bancos de dados de terceiros, como o MongoDB.
- Modelos de IA generativa: para permitir que os agentes de IA usem modelos de IA generativa do Google, como Imagen e Veo, use os servidores MCP para APIs de mídia generativa do Google Cloud .
- Produtos e ferramentas de segurança do Google: para permitir que seus agentes de IA acessem produtos e ferramentas de segurança do Google, como o Google Security Operations, o Google Threat Intelligence e o Security Command Center, use servidores MCP para produtos de segurança do Google.
Considerações de operações para todos os produtos do Google Cloud na arquitetura
Coletar e analisar continuamente dados de trace usando o Cloud Trace. Os dados de trace permitem identificar e diagnosticar rapidamente erros em Agentic Workflows complexos. É possível fazer análises detalhadas usando as visualizações na ferramenta Trace Explorer. Para mais informações, consulte Ver traces do agente.
Para princípios e recomendações de excelência operacional específicos para cargas de trabalho de IA e ML, consulte Perspectiva de IA e ML: excelência operacional no Well-Architected Framework.
Otimização de custos
Nesta seção, você encontra orientações para otimizar o custo de configuração e operação de uma topologia do Google Cloud criada usando essa arquitetura de referência.
Considerações sobre custos da Agent Platform
Para garantir que as configurações e o uso da Agent Platform atendam aos seus requisitos de custo, considere as seguintes recomendações:
- Análise de custos e gerenciamento: para analisar e gerenciar os custos da Agent Platform, recomendamos criar métricas de valor de referência para consultas por segundo (QPS) e tokens por segundo (TPS). Em seguida, monitore essas métricas após a implantação. A referência também ajuda no planejamento de capacidade. Por exemplo, o valor de referência ajuda a determinar quando a capacidade de processamento provisionada pode ser necessária.
- Seleção de modelo: o modelo que você seleciona para seu aplicativo de IA afeta diretamente os custos e o desempenho. Para identificar o modelo que oferece um equilíbrio ideal entre desempenho e custo para seu caso de uso específico, teste os modelos de forma iterativa. Recomendamos que você comece com o modelo mais econômico e avance gradualmente para opções mais avançadas.
- Comandos econômicos: o tamanho dos comandos (entrada) e das respostas geradas (saída) afetam diretamente o desempenho e o custo. Escreva comandos curtos, diretos e com contexto suficiente. Crie comandos para receber respostas concisas do modelo. Por exemplo, inclua frases como "resuma em duas frases" ou "liste três pontos principais". Para mais informações, consulte as práticas recomendadas para design de comandos.
- Armazenamento em cache de contexto: para reduzir o custo das solicitações que contêm conteúdo repetido com altas contagens de tokens de entrada, use o armazenamento em cache de contexto.
- Solicitações em lote: quando relevante, considere a previsão em lote. As solicitações em lote têm um custo menor do que as solicitações padrão.
Considerações sobre custos do Cloud Run
Para garantir que a implementação do Cloud Run atenda aos seus requisitos de custo, considere as seguintes recomendações:
- Alocação de recursos: ao criar um serviço do Cloud Run, é possível especificar a quantidade de memória e CPU a ser alocada. Comece com as alocações padrão de CPU e memória. Observe o uso e o custo dos recursos ao longo do tempo e ajuste a alocação conforme necessário. Para mais informações, consulte Configurar limites de memória para serviços e Configurar limites de CPU para serviços.
- Otimização de taxa: se você puder prever os requisitos de CPU e memória, poderá economizar com descontos por compromisso de uso (CUDs).
Considerações de custo para todos os produtos do Google Cloud na arquitetura
Depois de implantar o aplicativo no Google Cloud, receba recomendações para otimizar ainda mais os custos usando o Active Assist. Analise as recomendações e aplique-as conforme apropriado para seu ambiente. Para mais informações, consulte Encontrar recomendações no Active Assist.
Para estimar o custo dos recursos do Google Cloud , use a calculadora de preços doGoogle Cloud .
Para princípios e recomendações de otimização de custos específicos para cargas de trabalho de IA e ML, consulte Perspectiva de IA e ML: otimização de custos no Well-Architected Framework.
Otimização de desempenho
Nesta seção, descrevemos as considerações e recomendações de design para criar uma topologia no Google Cloud que atenda aos requisitos de desempenho das suas cargas de trabalho.
Considerações de desempenho para agentes
Para garantir que as configurações do agente atendam aos requisitos de desempenho, considere as seguintes recomendações:
- Seleção de modelos: ao selecionar modelos para seu sistema de IA agêntica, considere os recursos necessários para as tarefas que os agentes precisam realizar.
- Otimização de comandos: para melhorar e otimizar rapidamente o desempenho dos comandos em escala e eliminar a necessidade de reescrever manualmente, use o otimizador de comandos da plataforma de agentes. O otimizador ajuda você a adaptar comandos de maneira eficiente em diferentes modelos.
Considerações sobre o desempenho da Agent Platform
Para garantir que as configurações e o uso da plataforma de agente atendam aos seus requisitos de desempenho, considere as seguintes recomendações:
- Seleção de modelo: o modelo que você seleciona para seu aplicativo de IA afeta diretamente os custos e o desempenho. Para identificar o modelo que oferece um equilíbrio ideal entre desempenho e custo para seu caso de uso específico, teste os modelos de forma iterativa. Recomendamos que você comece com o modelo mais econômico e avance gradualmente para opções mais avançadas.
- Engenharia de comandos: o tamanho dos comandos (entrada) e das respostas geradas (saída) afetam diretamente o desempenho e o custo. Escreva comandos curtos, diretos e com contexto suficiente. Crie comandos para receber respostas concisas do modelo. Por exemplo, inclua frases como "resuma em duas frases" ou "liste três pontos principais". Para mais informações, consulte as práticas recomendadas para design de comandos.
- Armazenamento em cache de contexto: para reduzir a latência de solicitações que contêm conteúdo repetido com altas contagens de tokens de entrada, use o armazenamento em cache de contexto.
Considerações sobre o desempenho do Cloud Run
Dependendo dos requisitos de desempenho, configure a memória e a CPU a serem alocadas para o serviço do Cloud Run. Para mais informações, consulte Configurar limites de memória para serviços e Configurar limites de CPU para serviços.
Para mais orientações sobre otimização de desempenho, consulte Dicas gerais de desenvolvimento do Cloud Run.
Considerações de desempenho para todos os produtos do Google Cloud na arquitetura
Depois de implantar o aplicativo no Google Cloud, receba recomendações para otimizar ainda mais o desempenho usando o Active Assist. Analise as recomendações e aplique-as conforme apropriado para seu ambiente. Para mais informações, consulte Encontrar recomendações no Active Assist.
Para princípios e recomendações de otimização de desempenho específicos para cargas de trabalho de IA e ML, consulte Perspectiva de IA e ML: otimização de desempenho no Well-Architected Framework.
Implantação
Para saber como criar e implantar sistemas de IA multiagente, use os seguintes exemplos de código. Esses exemplos de código são pontos de partida totalmente funcionais para aprendizado e experimentação. Para uma operação ideal em ambientes de produção, é necessário personalizar a base de código com base nos seus requisitos técnicos e de negócios específicos.
- Criador de cursos: crie cursos educacionais estruturados.
- Consultor financeiro: analise dados do mercado de ações, crie estratégias de negociação, defina planos de execução e avalie riscos.
- Assistente de pesquisa: planeje e realize pesquisas, avalie as descobertas e escreva um relatório da pesquisa.
- Otimizador de pesquisa: Encontre palavras-chave da rede de pesquisa, analise páginas da web e forneça sugestões para otimizar a pesquisa.
- Planejador do Airbnb (com A2A e MCP): para um determinado local e horário, encontre anúncios do Airbnb e receba informações sobre o clima.
A seguir
- Escolha um padrão de design para seu sistema de IA agêntica.
- Confira exemplos de agentes e ferramentas no Agent Garden.
- Criar agentes usando o ADK.
- Implantar agentes no Google Cloud.
- Hospedar agentes A2A no Cloud Run.
- Hospedar servidores MCP no Cloud Run.
- Para uma visão geral dos princípios e recomendações de arquitetura específicos para cargas de trabalho de IA e ML no Google Cloud, consulte a perspectiva de IA e ML no Well-Architected Framework.
- Para mais arquiteturas de referência, diagramas e práticas recomendadas, confira a Central de arquitetura do Cloud.
Colaboradores
Autor: Kumar Dhanagopal | Desenvolvedor de soluções de vários produtos
Outros colaboradores:
- Alan Blount | Gerente de produtos
- Ali Arsanjani, PhD | Diretor de engenharia de IA aplicada
- Filipe Gracio, PhD | Engenheiro de clientes, especialista em IA/ML
- Holt Skinner | Mediador de desenvolvedores
- Jack Wotherspoon | Mediador de desenvolvedores
- Joe Shirey | Gerente de relações com desenvolvedores do Cloud
- Megan O'Keefe | Mediadora de desenvolvedores
- Samantha He | Redatora técnica
- Sara Ford | Engenheira sênior de relações com desenvolvedores
- Shir Meir Lador | Gerente de engenharia de relações com desenvolvedores
- Victor Dantas | Arquiteto de soluções de campo de IA generativa
- Vlad Kolesnikov | Engenheiro de relações com desenvolvedores