


O Gateway de Agente é o componente de rede do ecossistema da Gemini Enterprise Agent Platform. Ele protege e controla a conectividade de todas as interações agênticas, sejam elas entre usuários e agentes, agentes e ferramentas ou entre os próprios agentes.
Integração com o ecossistema da Agent Platform
A Agent Platform oferece um conjunto completo de recursos para o ciclo de vida completo do desenvolvimento agêntico, ajudando desenvolvedores e empresas a criar, escalonar, controlar e otimizar aplicativos agênticos.
O Gateway de Agente é um componente essencial da Agent Platform, atuando como o ponto de entrada e saída de rede para todas as interações de agentes. Ele oferece aos administradores de segurança corporativa a capacidade de aplicar políticas de segurança e governança para agentes como parte da infraestrutura da plataforma.
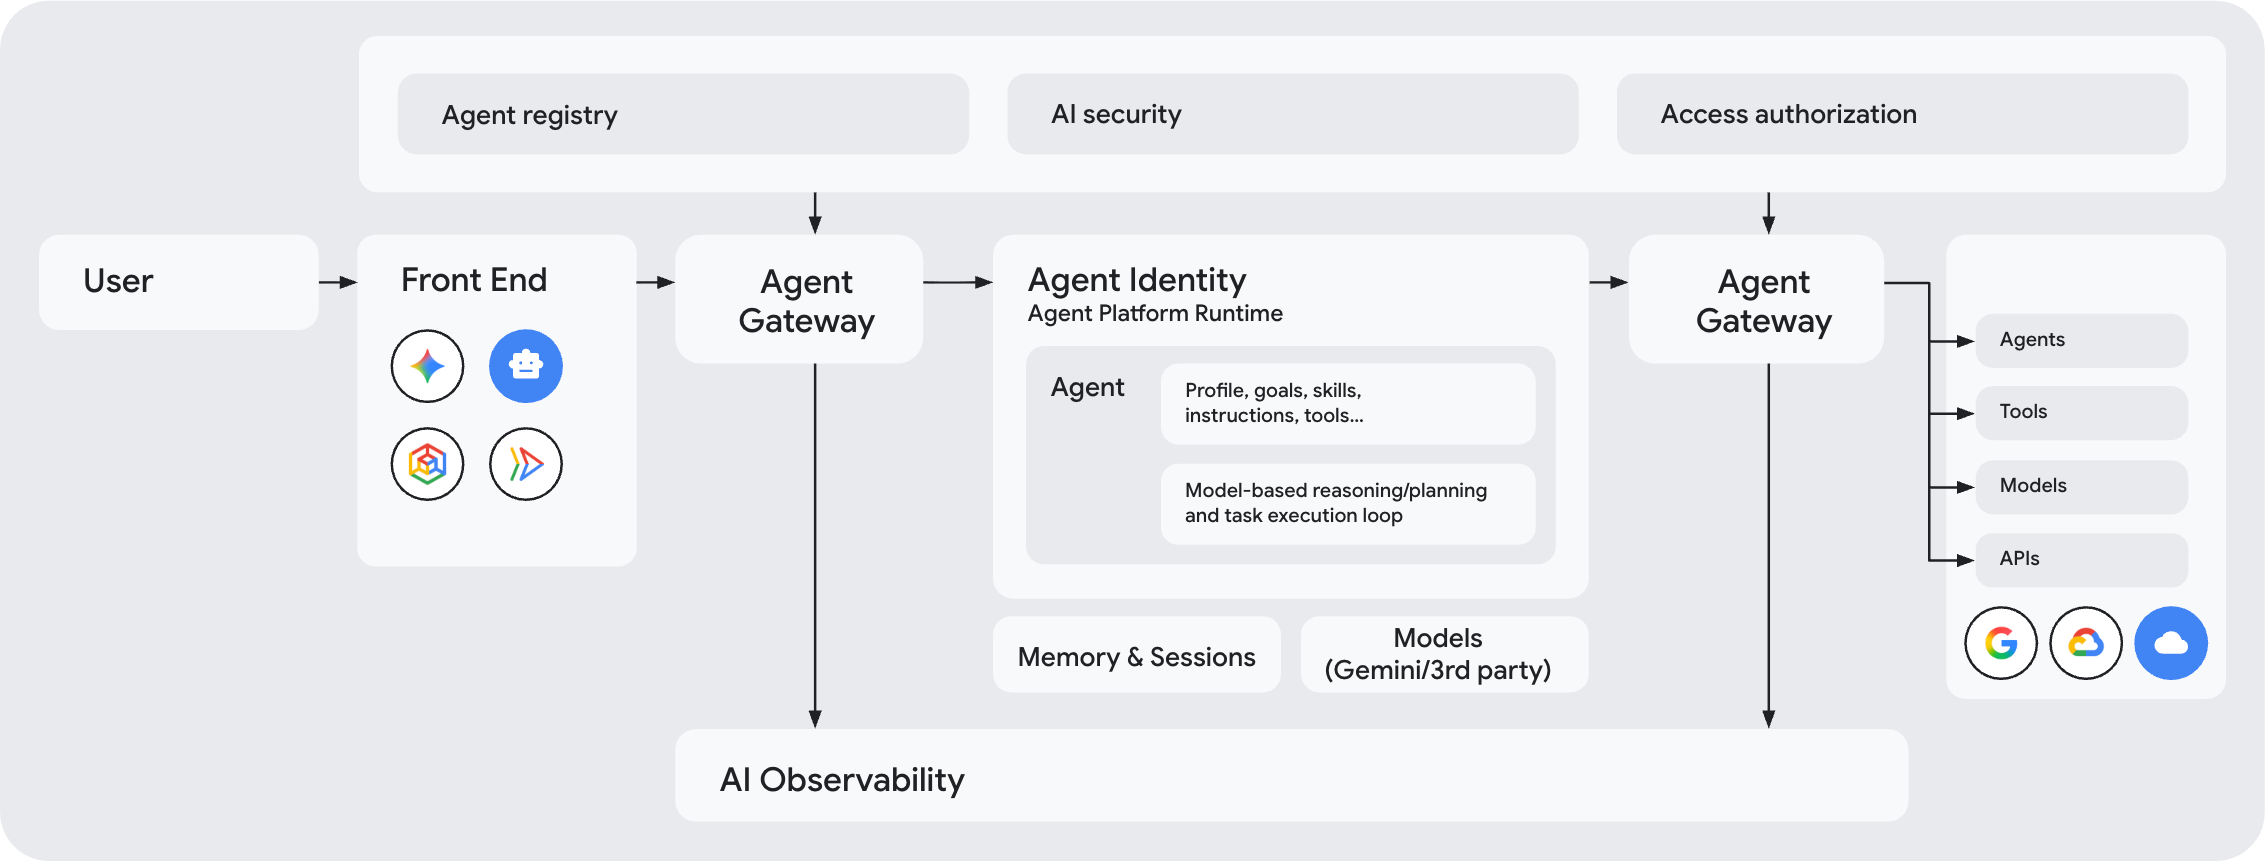
O Gateway de Agente se integra a vários outros componentes da Agent Platform para oferecer governança abrangente:
- Registro de Agente: uma biblioteca central de agentes e ferramentas aprovados, incluindo servidores do Protocolo de Contexto de Modelo (MCP) de terceiros. O Gateway de Agente pesquisa metadados no registro para aplicar políticas de acesso granular.
- Identidade do agente: uma persona exclusiva e rastreável para cada agente com que você interage Google Cloud. O Gateway de Agente usa essas identidades como o principal para decisões de autorização. As identidades de agente são seguras por padrão com o acesso baseado no contexto, que aplica a autenticação criptográfica de ponta a ponta usando mTLS. e DPoP.
- Ambientes de execução de agentes gerenciados: o Agent Runtime e o Gemini Enterprise encaminham automaticamente o tráfego de agentes pelo Gateway de Agente.
- Políticas da Agent Platform: O Gateway de Agente oferece autorização delegada para políticas da Agent Platform, como IAM, políticas de governança semântica e Model Armor, permitindo que você implemente conjuntos avançados de controles de segurança e governança agênticos.
- Observabilidade do agente: o Gateway de Agente gera telemetria de observabilidade para todas as interações de agentes na camada de rede e a exporta para a Observabilidade do Agente para oferecer uma compreensão abrangente das ações do agente.
Principais benefícios
O Gateway de Agente oferece vários benefícios para desenvolvedores de IA e administradores corporativos, abordando as complexidades de proteger e gerenciar interações de agentes de IA em escala.
Para desenvolvedores de IA:
- Inovação simplificada:os desenvolvedores podem se concentrar na criação de agentes sem gerenciar primitivos de rede complexos ou sobrecarga de segurança.
- Mediação de protocolo:os desenvolvedores podem usar perfeitamente os protocolos agênticos de sua escolha, como o Protocolo de Contexto de Modelo (MCP), o Agent-to-Agent(A2A), o REST e o gRPC, seguindo os padrões de segurança corporativa.
- Independente de framework:a funcionalidade está disponível independentemente do framework de desenvolvimento ou do cliente usado.
- Transporte e autenticação seguros:processa automaticamente handshakes e encerramento de mTLS para garantir a conectividade criptografada entre agentes e ferramentas sem esforço do desenvolvedor. Integra-se ao Auth Manager de identidade doagente da Agent Platform para simplificar e proteger handshakes do OAuth 2.0 entre agentes e ferramentas.
Para administradores corporativos e equipes de segurança:
- Governança centralizada para todas as interações de agentes:configure e aplique políticas de acesso consistentes em diversos ambientes de execução de agentes e modelos de implantação, garantindo a aplicação de permissões de menor privilégio para agentes no ambiente de execução.
- Proteções de segurança de IA:proteja-se contra novos riscos, como ataques de injeção de comandos do Protocolo de Contexto de Modelo (MCP), usando serviços integrados, como o Model Armor.
- Observabilidade abrangente:tenha visibilidade detalhada das interações agênticas pelo Cloud Logging e pelo Cloud Trace, facilitando investigações de segurança e monitoramento de performance.
Modos de implantação
O Gateway de Agente é uma abstração de rede que permite definir regras para comunicação de agentes e aplica políticas de segurança, proteção e controle de acesso, sem exigir que você gerencie detalhes complexos de rede.
O Gateway de Agente facilita dois caminhos de acesso governados principais: interações do cliente para o agente e interações do agente para qualquer lugar.
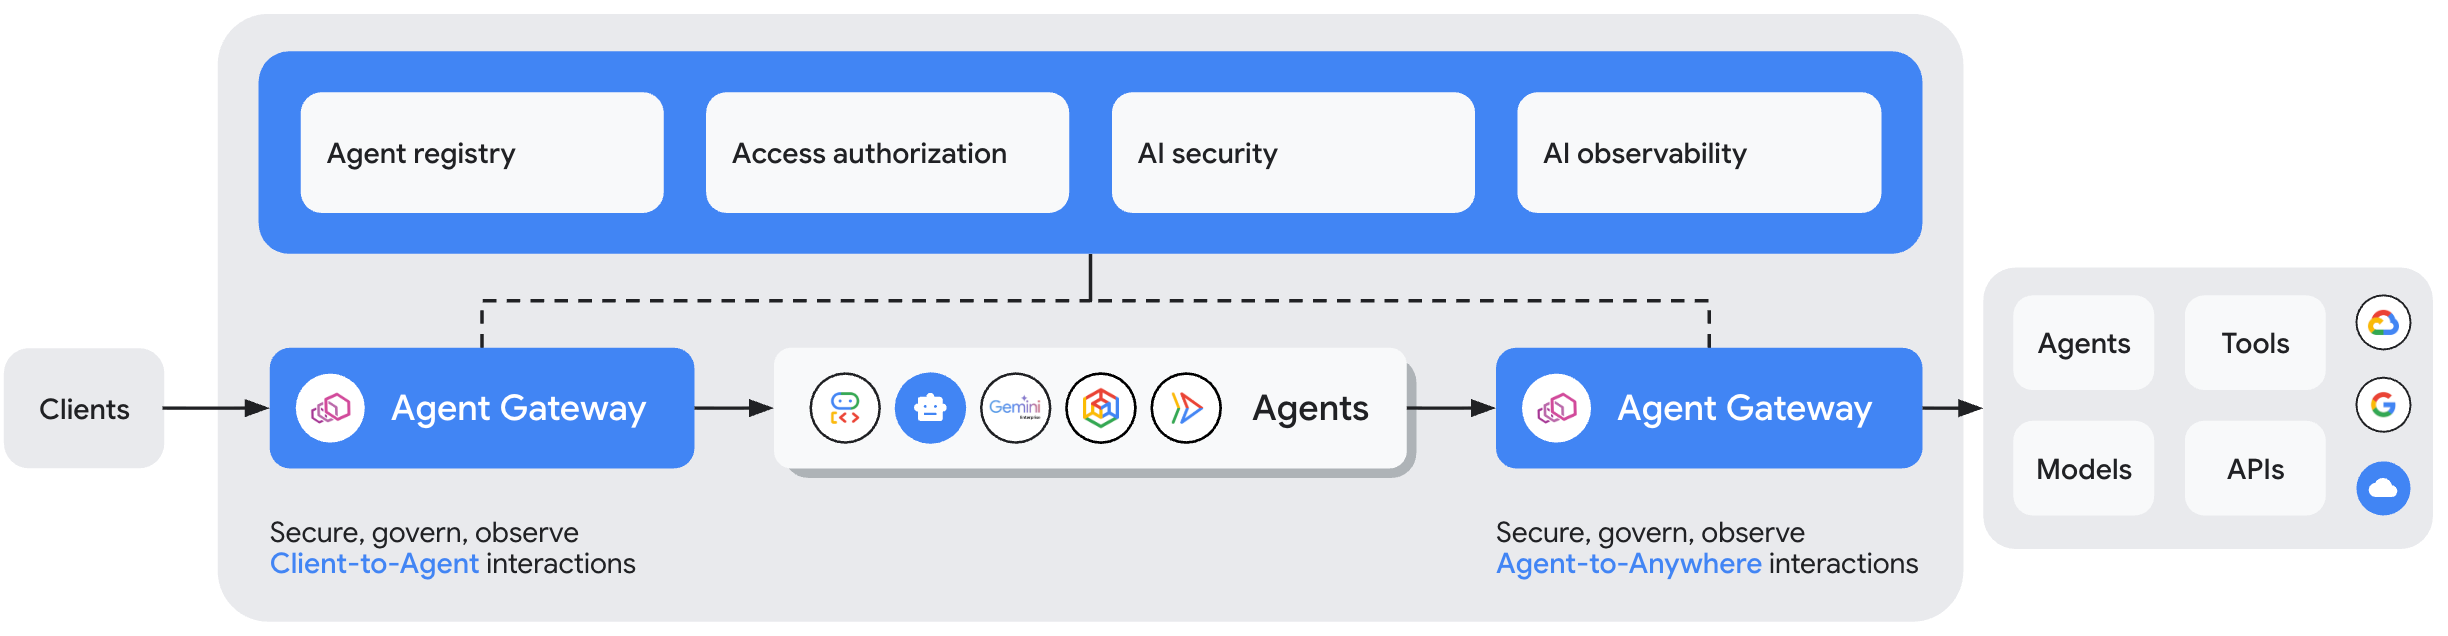
Do cliente para o agente (entrada) : esse modo é usado para proteger as comunicações entre clientes (como Cursor, Claude Code, CLI do Gemini) e agentes (e ferramentas) em execução no Google Cloud. Nesse modo, o Gateway de Agente atua como um front-end para o agente e permite controlar quais clientes podem acessar seus agentes (e ferramentas) e quais políticas de segurança precisam ser aplicadas a essas interações.
Do agente para qualquer lugar (saída): esse modo é usado para proteger as comunicações entre agentes em execução em Google Cloud e servidores, agentes, ferramentas ou APIs em execução em qualquer lugar. Por exemplo, o Agent Gateway pode ser usado para aplicar permissões de acesso e proteções de segurança para agentes que precisam se comunicar com servidores MCP criados e hospedados pela sua própria organização ou servidores MCP remotos hospedados por terceiros.
Componentes de uma implantação do Gateway de Agente
Para configurar uma implantação de ponta a ponta que usa o Gateway de Agente, você precisa dos recursos descritos nas seções a seguir.
Ambientes de execução do agente
O Gateway de Agente permite controlar o tráfego de agentes e ferramentas em execução nas seguintes plataformas de ambiente de execução:
Agent Runtime: O Gateway de Agente oferece suporte aos modos do agente para qualquer lugar (saída) e do cliente para o agente (entrada).
Gemini Enterprise: o Agent Gateway oferece suporte apenas ao modo do agente para qualquer lugar (saída).
Para detalhes sobre o planejamento de uma implantação com esses ambientes de execução, consulte Planejar a implantação do Gateway de Agente.
Entradas do Registro de Agente
Seus agentes e todos os endpoints, servidores ou ferramentas a que você quer se conectar precisam ser registrados no Registro de Agente.
Para detalhes sobre os requisitos do Registro de Agente e exemplos de padrões de implantação para orientar você sobre os locais do Registro de Agente para cada tipo de ambiente de execução, consulte Planejar a implantação do Gateway de Agente.
Políticas de controle de acesso
Quando os agentes interagem com ferramentas ou outros agentes pelo Gateway de Agente, é possível aplicar políticas de controle de acesso refinadas usando as políticas de autorização do Google Cloud. Essas políticas de autorização se integram a vários outros Google Cloud serviços para permitir que você faça o seguinte:
- Crie políticas de controle de acesso em um local centralizado e delegue todas as decisões de autorização de diferentes gateways no seu projeto usando o Identity-Aware Proxy. O IAP autentica agentes e ferramentas usando as políticas definidas no Identity and Access Management (IAM).
- Delegue decisões de higienização de conteúdo de IA ao Model Armor. O Model Armor permite estender as habilidades do Agent Gateway adicionando proteção de ambiente de execução contra riscos, como ataques de injeção de comandos e vazamento de dados sensíveis.
- Delegue políticas de agentes dinâmicos às políticas de governança semântica da Agent Platform, permitindo que você defina controles contextuais na execução do agente, como proteções contra combinações tóxicas de ferramentas.
- Delegue a autorização a mecanismos de autorização personalizados ou sistemas de terceiros usando Service Extensions.

Observe o seguinte:
- As políticas do IAM precisam ser configuradas para todos os agentes, ferramentas, servidores MCP ou endpoints que precisam ser controlados pelo gateway. Por padrão, o gateway permite apenas o tráfego de recursos que foram explicitamente autorizados usando o IAM.
- Por padrão, o acesso a servidores, agentes ou ferramentas MCP remotos que não foram registrados no Registro de Agente local é bloqueado. Você pode permitir o acesso a servidores MCP e ferramentas não registrados.
- É possível conceder e negar acesso a agentes ou clientes individuais a servidores e ferramentas MCP com base no nome da ferramenta e se ela é somente leitura ou leitura/gravação. As permissões podem ser concedidas no nível da organização, da pasta ou do projeto.
Os recursos de controle de acesso variam de acordo com o modo de implantação. Use a tabela a seguir para conferir quais políticas podem ser usadas no seu gateway.
| Google Cloud Produto | Do agente para qualquer lugar (saída) | Do cliente para o agente (entrada) |
|---|---|---|
| IAM | Usado para definir políticas que restringem agentes a ferramentas ou métodos específicos com base na identidade do agente (ID do SPIFFE). As políticas de saída do IAM operam de forma independente do Gateway de Agente, mas são aplicadas pelo IAP no ambiente de execução. Para mais informações, consulte Políticas visão geral. |
As políticas do IAM não são aplicadas pelo gateway. |
| Identity-Aware Proxy | Atua como a camada de aplicação padrão do Agent Gateway. Ele usa o IAM para validar a identidade do agente e verifica as permissões atribuídas antes de permitir chamadas para outros agentes ou ferramentas. O IAP está sempre ativado por padrão para Agent Gateway, mas você pode optar por executá-lo em um modo de simulação somente de auditoria. Para mais informações, consulte Criar políticas de agente do IAM. Implementado no Agent Gateway usando políticas de autorização e Extensões de Serviço. |
O IAP não é compatível durante a entrada. |
| Model Armor (Opcional) |
Pode ser usado para garantir que o agente não esteja vazando dados sensíveis ou sujeito a qualquer outro tipo de ataque de injeção de comandos. Implementado no Gateway de Agente usando Service Extensions de políticas de autorização |
Pode ser usado para proteger agentes contra ataques de injeção de comando de entrada ou conteúdo nocivo enviado por clientes. Implementado no Agent Gateway usando políticas de autorização e Extensões de Serviço. |
Para saber mais, leia as seguintes páginas:
- Planejar a implantação do Gateway de Agente.
- Visão geral das políticas de autorização
- Delegar autorização com Service Extensions para o Gateway de Agente
Protocolos compatíveis
O Gateway de Agente oferece suporte a todo o tráfego baseado em HTTP, incluindo o tráfego MCP e A2A. No mínimo, o gateway atua como uma passagem que encerra e encaminha o tráfego de entrada com segurança.
Somente para o tráfego MCP, o Gateway de Agente pode analisar dados de solicitação para extrair atributos. Isso permite criar políticas de autorização com condições baseadas nesses atributos. Por exemplo, é possível criar políticas que restringem o acesso a ferramentas específicas. Para detalhes, consulte Autorização com base em atributos MCP.
Limitações
- Para o Gemini Enterprise, o modo do cliente para o agente não é compatível com o Gateway de Agente.
- O Gateway de Agente não oferece suporte ao VPC Service Controls. Para garantir que os agentes usem apenas os recursos do Gateway de Agente que você aprova, é possível usar restrições de política da organização personalizadas para restringir as vinculações de agentes e gateways. Para detalhes, consulte Restringir o Agent Runtime apenas a gateways de agentes aprovados e Restringir o Gemini Enterprise apenas a gateways de agentes aprovados.
- O Gateway de Agente não oferece suporte a conexões com destinos públicos ou particulares com cadeias de certificados autoassinados. Use certificados de CA confiáveis publicamente para todos os destinos.
- Cada instância do Gateway de Agente pode controlar até 5.000 recursos registrados no Registro de Agente.
- Analise as limitações associadas ao Agent Runtime.
- Analise as limitações associadas às políticas de autorização.
Referência da API e da gcloud
Para detalhes sobre os métodos disponíveis para o Gateway de Agente, consulte os seguintes tópicos de referência:
- Referência da gcloud:
gcloud network-services agent-gateways - Referência da API REST: agentGateways
A seguir
Codelab: controlar cargas de trabalho agênticas com a Agent Platform
Aprenda a controlar cargas de trabalho com agentes com o Gateway de Agente na Gemini Enterprise Agent Platform.
Parceiros do Gateway de Agente
Conheça o ecossistema de provedores de identidade e segurança de IA que se integram ao Gateway de Agente.
Resolver problemas do Gateway de Agente
Aprenda a resolver problemas de conectividade do Gateway de Agente.