


אם הארגון שלכם עדיין לא משתמש ב-Cloud Identity או ב-Google Workspace, יכול להיות שחלק מהעובדים משתמשים בחשבונות פרטיים כדי לגשת לשירותי Google. חשבון פרטי נמצא בבעלות ובניהול של האדם שיצר אותו. לכן, לארגון שלכם אין שליטה על ההגדרות האישיות, האבטחה ומחזור החיים של החשבונות הפרטיים האלה.
במאמר הזה מוסבר איך לאחד חשבונות צרכן קיימים כדי להשיג את התוצאות הבאות:
- רק חשבונות משתמשים מנוהלים משמשים לגישה לשירותי Google.
- לארגון שלכם יש שליטה מלאה על ההגדרות האישיות, האבטחה ומחזור החיים של חשבונות המשתמשים.
- אם אתם משתמשים ב-IdP חיצוני, לכל חשבונות המשתמשים יש זהות חיצונית תואמת בספק הזהויות (IdP) החיצוני, ואפשר להשתמש בהם לכניסה יחידה (SSO).
לפני שמתחילים
לפני שמאחדים את החשבונות הפרטיים, חשוב לבחור תוכנית מתאימה להכשרת עובדים חדשים ולהשלים את הדרישות המוקדמות לאיחוד חשבונות המשתמשים הקיימים.
כשמאחדים חשבונות משתמשים קיימים, יכול להיות שתצטרכו לשתף פעולה עם כמה צוותים ובעלי עניין בארגון, כולל:
- אדמינים של ספק הזהויות החיצוני שלכם, אם אתם משתמשים בספק כזה.
- האדמינים של מערכת האימייל שלכם.
- משתמשים שאחראים על ניהול הגישה לשירותי Google שבהם משתמשים בארגון, כמו Google Marketing Platform, Google Ads או Google Play.
אם אתם משתמשים בארגונים נפרדים ב-Cloud Identity או ב-Google Workspace לסביבת Staging ולסביבת הייצור, מומלץ לבצע קודם הרצת בדיקה של תהליך האיחוד:
- לכל סוג של חשבונות צרכן קיימים שצריך לאחד, צרו חשבון משתמש לבדיקה עם הגדרות דומות. כשמקצים כתובות אימייל לחשבונות המשתמשים לבדיקה, צריך לבחור כתובות אימייל שתואמות לאחד מהדומיינים של חשבון ה-staging.
- מבצעים את תהליך האיחוד באמצעות חשבונות המשתמשים לבדיקה וחשבון Google Workspace או Cloud Identity בסביבת ה-Staging.
הרצת בדיקה מאפשרת לכם להכיר את התהליך לפני שאתם מיישמים אותו בסביבת הייצור. הוא גם עוזר לזהות בעיות פוטנציאליות לפני שמחילים אותן על אלפי משתמשים.
תהליך האיחוד
תהליך האיחוד כולל את השלבים הבאים:
- העברת חשבונות פרטיים ל-Cloud Identity או ל-Google Workspace.
- להסיר חשבונות פרטיים שאתם לא רוצים לשמור.
- זיהוי והסרה של גישה לחשבונות Gmail.
- הסרת תוכן זדוני או רגיש מחשבונות Gmail שמשתמשים בכתובת אימייל ארגונית ככתובת חלופית.
יכול להיות שחלק מהמסלולים האלה לא רלוונטיים לכם, בהתאם לקבוצות של החשבונות הקיימים שזיהיתם.
בתרשים הזרימה הבא מוצג תהליך האיחוד. המסלולים, שמסומנים בקווים מקבילים, לא תלויים זה בזה, כך שאפשר לבצע אותם במקביל.
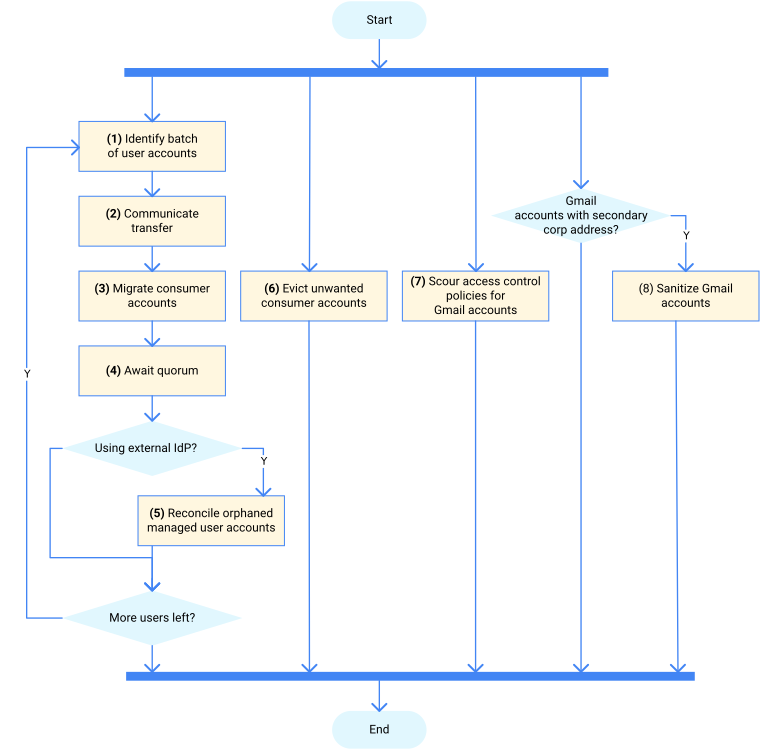
התרשים מציג את התהליך הזה:
- מזהים קבוצה של חשבונות פרטיים שרוצים להעביר. אם יש לכם מספר גדול של חשבונות פרטיים, מומלץ לבצע את ההעברה בקבוצות. כדאי להתחיל עם קבוצה קטנה של כ-10 משתמשים, ואז להגדיל את הקבוצות בהעברות הבאות.
מודיעים למשתמשים הרלוונטיים על הכוונה להעביר את החשבונות הפרטיים. חשוב לוודא שהמשתמשים מבינים את החשיבות ואת ההשלכות של אישור או דחייה של בקשת העברה.
במאמר הודעה מראש על העברת חשבונות משתמשים מופיעה דוגמה להודעת אימייל כזו.
מעבירים את החשבונות הפרטיים שנבחרו באמצעות כלי ההעברה למשתמשים לא מנוהלים. התהליך הזה מתואר בפירוט במאמר העברת חשבונות פרטיים.
מחכים שרוב המשתמשים (קוורום) יאשרו או ידחו את בקשות ההעברה, ושולחים מחדש את בקשות ההעברה במקרה הצורך. כדי לראות אם משתמש הגיב, אפשר להסתכל בכלי ההעברה למשתמשים שאינם מנוהלים.
אם אתם משתמשים ב-IdP חיצוני, יכול להיות שלחלק מחשבונות המשתמשים שהועברו לא תהיה זהות תואמת ב-IdP החיצוני. התאימו את חשבונות המשתמשים המנוהלים היתומים האלה כדי לוודא שלכל חשבונות המשתמשים המנוהלים יש זהות תואמת ב-IdP החיצוני.
מסירים את כל החשבונות הפרטיים שלא רוצים להעביר.
חפשו בכללי המדיניות של ניהול הזהויות והרשאות הגישה (IAM) חשבונות Gmail (חפשו רשומות של
*@gmail.com). לבטל את הגישה לחשבונות האלה ולספק למשתמשים המושפעים חשבונות משתמשים מנוהלים כתחליף. כדי למזער את ההשפעה על המשתמשים, חשוב לוודא שלחשבונות המשתמשים המנוהלים האלה יש גישה זהה או דומה למשאבים כמו לחשבונות Gmail הקודמים.אם יש חשבונות Gmail שמשתמשים בכתובת אימייל ארגונית ככתובת אימייל חלופית, הסירו את התוכן הזדוני או הרגיש מחשבונות Gmail האלה.
שיטות מומלצות
אלה השיטות המומלצות לאיחוד חשבונות משתמשים קיימים:
- אם אתם מעבירים נתונים ממערכת אימייל חיצונית ל-Google Workspace, זכרו שחשבונות פרטיים עשויים להשתמש בכתובת אימייל שגם היא כפופה להעברה. כדי לוודא שהבעלים של החשבונות הפרטיים האלה ימשיכו לקבל אימיילים, אל תשנו את רשומות ה-MX ב-DNS עד שתעבירו את כל החשבונות הפרטיים הרלוונטיים.
- אחרי שתסיימו את האיחוד, כדאי להקצות את כל המשתמשים ולהגביל את האימות לכניסה יחידה (SSO) כדי לחסום הרשמות חדשות של חשבונות פרטיים.
המאמרים הבאים
- איך מעבירים חשבונות פרטיים ואיך מסירים חשבונות פרטיים לא רצויים.
- איך מסירים תוכן זדוני או רגיש מחשבונות Gmail
- איך מתאימים חשבונות משתמשים מנוהלים ללא בעלים