


אם לא השתמשתם ב-Cloud Identity או ב-Google Workspace, יכול להיות שהעובדים בארגון שלכם השתמשו בחשבונות פרטיים כדי לגשת לשירותי Google. בחלק מהחשבונות הפרטיים האלה, יכול להיות שכתובת אימייל ארגונית כמו alice@example.com משמשת ככתובת האימייל הראשית או החלופית.
במאמר הזה מוסבר איך לפנות או להיפטר מחשבונות צרכן מהסוגים האלה, על ידי הסרת כתובת האימייל הארגונית מהם. למרות שהחשבונות הפרטיים עדיין יהיו קיימים, הסרת כתובת האימייל הארגונית עוזרת לצמצם את הסיכון להנדסה חברתית – כל עוד לחשבון פרטי יש כתובת אימייל שנראית אמינה כמו alice@example.com, יכול להיות שבעל החשבון יוכל לשכנע עובדים או שותפים עסקיים נוכחיים לתת לו גישה למשאבים שאסור לו לגשת אליהם.
לחלופין, אתם יכולים להעביר את החשבונות הפרטיים, לשמור אותם ולהפוך אותם לחשבונות מנוהלים. אבל יכול להיות שיש חשבונות שאתם לא רוצים להעביר, כמו:
- חשבונות פרטיים שמשמשים עובדים לשעבר.
- חשבונות פרטיים שמשמשים עובדים שלא אמורים לגשת לשירותי Google.
- חשבונות פרטיים שאתם לא מזהים את הבעלים שלהם.
לפני שמתחילים
כדי להסיר חשבונות צרכן שמפרים את המדיניות, צריך לעמוד בדרישות המוקדמות הבאות:
- זיהיתם תוכנית מתאימה להכשרת עובדים חדשים והשלמתם את כל הדרישות המוקדמות לאיחוד חשבונות המשתמשים הקיימים.
- יצרתם חשבון Cloud Identity או Google Workspace.
כתובת האימייל הראשית או החלופית של החשבון הפרטי צריכה להתאים לאחד מהדומיינים שהוספתם לחשבון Cloud Identity או Google Workspace. אפשר להשתמש גם בדומיינים ראשיים וגם בדומיינים משניים, אבל לא בדומיינים חלופיים.
תהליך
הסרת חשבונות פרטיים לא רצויים פועלת באופן דומה להעברת חשבונות פרטיים, אבל היא מבוססת על יצירה מכוונת של חשבון עם מאפיינים זהים לחשבון פעיל. התרשים הבא ממחיש את התהליך. התיבות בצד של האדמין מציינות פעולות שאדמין ב-Cloud Identity או ב-Google Workspace מבצע. התיבות המלבניות בצד של הבעלים של חשבון המשתמש מציינות פעולות שרק הבעלים של חשבון פרטי יכול לבצע.
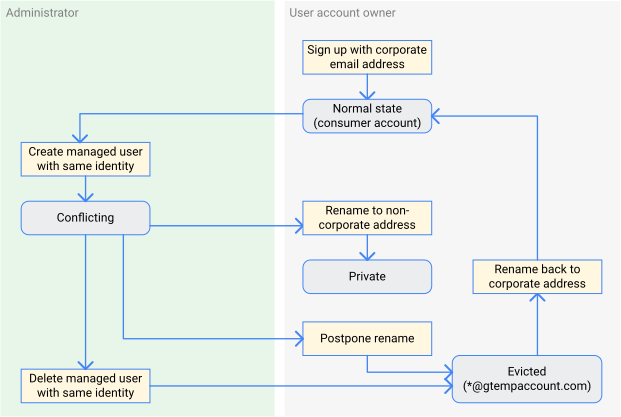
איך מוצאים חשבונות משתמשים לא מנוהלים
אתם יכולים להשתמש בכלי להעברת חשבונות לא מנוהלים כדי למצוא חשבונות פרטיים שכתובת האימייל הראשית שלהם תואמת לאחד מהדומיינים המאומתים של החשבון שלכם ב-Cloud Identity או ב-Google Workspace.
יצירת חשבון בעל מאפיינים זהים לחשבון פעיל
אחרי שזיהיתם חשבון פרטי שאתם רוצים להעביר, בצעו את הפעולות הבאות:
יוצרים חשבון משתמש ב-Cloud Identity או ב-Google Workspace עם אותה כתובת אימייל ארגונית כמו של החשבון שרוצים להסיר.
אם כתובת האימייל הארגונית היא כתובת האימייל הראשית בחשבון הפרטי, תופיע במסוף Admin אזהרה על התנגשות צפויה. מכיוון שאתם יוצרים את החשבון המתנגש בכוונה, בחרו באפשרות יצירת משתמש חדש.
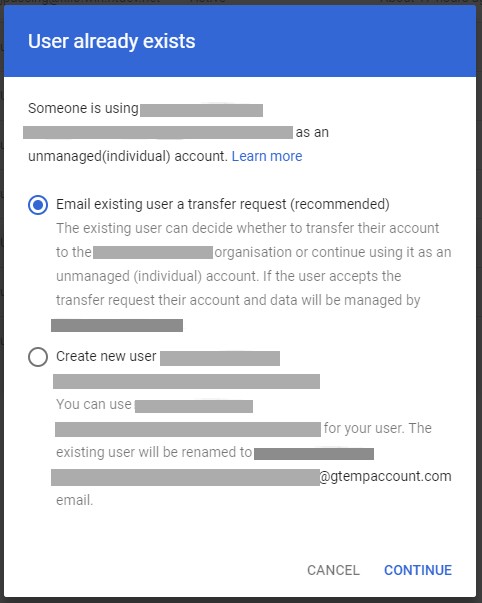
כדי שחשבון המשתמש המנוהל לא יהיה בשימוש אף פעם, מקצים לו סיסמה אקראית.
מוחקים את חשבון המשתמש שיצרתם.
אם יוצרים חשבון מתנגש ומוחקים אותו מיד, מאלצים את הבעלים לשנות את השם של חשבון המשתמש הזה. אבל אתם מונעים מצב שבו יוצג לבעלים מסך בחירה שבו הוא יתבקש לבחור בין החשבון המנוהל לחשבון הפרטי.
שינוי השם של חשבון המשתמש
בפעם הבאה שהבעלים של חשבון המשתמש שהוסר ייכנס לחשבון, תופיע ההודעה הבאה:
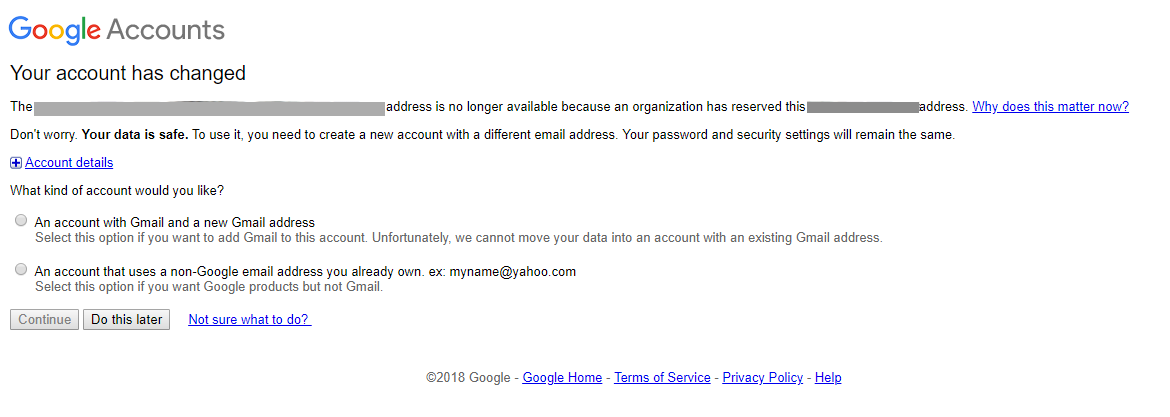
כמו שמוצג בצילום המסך, יש להם שלוש אפשרויות להמשך:
- להמיר את חשבון המשתמש לחשבון Gmail.
- לשייך לחשבון כתובת אימייל אחרת.
- לדחות את שינוי השם. כתוצאה מכך, חשבון המשתמש משתמש בינתיים בכתובת אימייל זמנית של
gtempaccount.com.
כל ההגדרות והנתונים שנוצרו באמצעות החשבון הפרטי הזה לא מושפעים משינוי השם.
שיטות מומלצות
כשאתם מסירים חשבונות פרטיים לא רצויים, מומלץ לפעול לפי השיטות המומלצות הבאות:
- מוודאים שהמשתמשים הרלוונטיים לא יכולים יותר לקבל אימיילים בכתובת האימייל הארגונית (הקודמת) שלהם. אחרת, יכול להיות שהמשתמש יוכל לבטל את שינוי השם ולהחזיר את כתובת האימייל הראשית לכתובת האימייל הארגונית.
- כדי למנוע ממשתמשים אחרים להירשם לחשבונות פרטיים חדשים, אתם יכולים להקצות באופן יזום חשבונות משתמשים ל-Cloud Identity או ל-Google Workspace.