


BlueLiv
In diesem Dokument wird beschrieben, wie Sie BlueLiv in Google Security Operations einbinden.
Integrationsleitfaden
Der Zweck der Integration besteht darin, die Bedrohungen von BlueLiv aufzunehmen und die relevanten Filter zu verwenden, um nur die gewünschten Bedrohungen in Google Security Operations mit dem Threats Connector anzuzeigen. Anschließend werden zusätzliche Aktionen für diese Bedrohungen gemäß den relevanten Anwendungsfällen ausgeführt.
In dieser Kurzanleitung gehen wir auf einige Punkte ein, die die Nutzung der Integration für Google SecOps-Kunden vereinfachen.
Integrationskonfiguration
Wir gehen die Parameter und ihre Speicherorte durch, damit Sie die Integration leichter konfigurieren können:
- API-Stammverzeichnis: Dies ist die URL, die Sie zum Aufrufen der BlueLiv-Startseite verwenden, wenn das Suffix /api/v2 hinzugefügt wird. Beispiel:
https://tcdach.blueliv.com/api/v2sollte der Wert dieses Parameters sein. - Nutzername: Derselbe Nutzername, den Sie für die Verbindung mit der BlueLiv-Startseite verwenden.
- Passwort: Das Passwort, das Sie für die Verbindung mit der BlueLiv-Startseite verwenden.
Organisations-ID: Sie finden die Organisations-ID ganz einfach in der URL, die Sie zum Aufrufen des Produkts verwenden, z. B.:
In diesem Beispiel lautet die Organisations-ID
117:https://tcdach.blueliv.com/dashboard/organizations/117/indexed
Nachdem wir die Integrationsparameter durchgegangen sind, können wir uns die anderen Begriffe in unserer Integration genauer ansehen.
Modultypen
BlueLiv hat den Abschnitt „Bedrohungen“ in Modultypen unterteilt. Bei dieser Integration verwenden wir diese Typen, um die SOAR-Plattform zu unterstützen und nur die relevanten Informationen aufzunehmen, wenn Sie nach Modultyp filtern möchten. Die folgenden Modultypen sind derzeit in BlueLiv verfügbar:
- Anmeldedaten
- Soziale Medien
- Kreditkarten
- Domainschutz
- Malware
- Datenleck
- Hacktivismus
- Dark Web
- Benutzerdefiniert
- Media Tracker
- Mobile Apps
Bedrohungs-ID und Modul-ID
https://tcdach.blueliv.com/dashboard/organizations/117/modules/1303/resource/31024379
Jede Bedrohung, die Sie in BlueLiv finden, hat eine UID, eine Zahl, die sie darstellt.
Auch diese lässt sich leicht in der URL finden. Eine Bedrohung wird auch als Ressource bezeichnet. In diesem Beispiel lautet die Bedrohungs-UID 31024379.
Außerdem hat jedes Modul in BlueLiv eine UID, also eine Zahl, die es repräsentiert. In diesem Beispiel lautet die Bedrohungs-UID 1303.
Empfehlung zur Konfiguration
Blueliv lässt jeweils nur eine offene Sitzung zu. Aus Stabilitätsgründen wird empfohlen, für die Integrationskonfiguration und die Connectors unterschiedliche Nutzer zu verwenden. Hinweis: Für jeden Connector ist ein separater Nutzer erforderlich.
Anwendungsbereiche
- Proaktives Monitoring von Cyberbedrohungen
- Markenschutz
- Schutz vor Datenpannen
- Betrugsprävention
- Fälschungserkennung
BlueLiv-Integration in Google SecOps konfigurieren
Eine ausführliche Anleitung zum Konfigurieren einer Integration in Google SecOps finden Sie unter Integrationen konfigurieren.
Integrationsparameter
Verwenden Sie die folgenden Parameter, um die Integration zu konfigurieren:
| Anzeigename des Parameters | Typ | Standardwert | Ist obligatorisch | Beschreibung |
|---|---|---|---|---|
| API-Stamm | String | https://example |
Ja | API-Stamm der BlueLiv-Instanz. |
| Nutzername | String | – | Ja | Nutzername von BlueLiv. |
| Passwort | Passwort | – | Ja | Passwort des Nutzers |
| Organisations-ID | String | – | Ja | Geben Sie die Organisations-ID an, die in BlueLiv verwendet werden soll. |
| SSL überprüfen | Kästchen | Deaktiviert | Ja | Wenn diese Option aktiviert ist, wird geprüft, ob das SSL-Zertifikat für die Verbindung zum IronScales-Server gültig ist. |
Aktionen
Ping
Beschreibung
Testen Sie die Verbindung zu BlueLiv mit den Parametern, die auf der Seite für die Integrationskonfiguration im Google SecOps Content Hub angegeben sind.
Parameter
–
Ausführen am
Die Aktion wird nicht für Entitäten ausgeführt und hat keine obligatorischen Eingabeparameter.
Aktionsergebnisse
Scriptergebnis
| Name des Skriptergebnisses | Wertoptionen |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
Fall-Repository
| Ergebnistyp | Wert / Beschreibung | Typ |
|---|---|---|
| Ausgabenachricht* | Die Aktion sollte die Ausführung eines Playbooks weder fehlschlagen lassen noch stoppen: Wenn beide API-Aufrufe erfolgreich waren: „Successfully connected to the BlueLiv server with the provided connection parameters!“ (Verbindung zum BlueLiv-Server mit den angegebenen Verbindungsparametern erfolgreich hergestellt!) Die Aktion sollte fehlschlagen und die Ausführung des Playbooks beenden: Wenn nur der erste Aufruf erfolgreich war und der zweite nicht: „Die Anmeldung mit dem Nutzernamen und dem Passwort war erfolgreich, aber die Organisations-ID ist anscheinend nicht korrekt. Prüfen Sie den Parameter „Organisations-ID“ auf der Seite „Integrationskonfiguration“ und versuchen Sie es noch einmal. Wenn nicht erfolgreich: „Failed to connect to the BlueLiv! Error is {0}".format(exception.stacktrace) |
Allgemein |
Entitäten anreichern
Beschreibung
Entitäten mit Informationen aus dem Threat Context-Modul von Blueliv anreichern. Unterstützte Entitäten: IP, Hash, URL, Bedrohungsakteur, Bedrohungskampagne, Bedrohungssignatur, Domain, CVE.
Parameter
| Name | Standardwert | Ist obligatorisch | Beschreibung |
|---|---|---|---|
| Niedrigste Punktzahl, um als verdächtig markiert zu werden | 5 | Ja | Geben Sie an, wie hoch die niedrigste Punktzahl sein soll, damit die Entität als verdächtig markiert wird. Maximum: 10. |
| Insight erstellen | Wahr | Nein | Wenn diese Option aktiviert ist, werden durch die Aktion Insights mit Informationen zu Entitäten erstellt. |
Ausführen am
Diese Aktion wird für die folgenden Entitäten ausgeführt:
- IP-Adresse
- Hash
- URL
- Bedrohungsakteur
- Bedrohungskampagne
- Bedrohungssignatur
- CVE
Aktionsergebnisse
Scriptergebnis
| Name des Skriptergebnisses | Wertoptionen | Beispiel |
|---|---|---|
| Erfolgreich | Wahr/falsch | success:False |
Fall-Repository
| Case | Erfolg | Fehlgeschlagen | Meldung |
|---|---|---|---|
| Wenn einige Entitäten angereichert wurden | wahr | falsch | Die folgenden Entitäten wurden mit Informationen von Blueliv angereichert: {entity.identifier} |
| Wenn nicht sogar bereichert. | wahr | falsch | Die Aktion konnte die folgenden Entitäten nicht mit Informationen von Blueliv anreichern: {entity.identifier} |
| wenn nicht alle angereichert sind | falsch | falsch | Es wurden keine Entitäten mit Informationen von Blueliv angereichert. |
| Schwerwiegender Fehler, ungültige Anmeldedaten, API-Stamm | falsch | wahr | Fehler beim Ausführen der Aktion „Entitäten anreichern“. Grund: {error traceback} |
| Wenn das Modul „Bedrohungskontext“ nicht verfügbar ist | falsch | Wahr | Fehler beim Ausführen der Aktion „Entitäten anreichern“. Grund: Ihre Instanz unterstützt das Modul „Bedrohungskontext“ nicht. |
Kommentar zu einer Bedrohung hinzufügen
Beschreibung
Mit der Aktion wird einer bestimmten Bedrohung ein gewünschter Textkommentar hinzugefügt.
Parameter
| Anzeigename des Parameters | Typ | Standardwert | Ist obligatorisch | Beschreibung |
|---|---|---|---|---|
| Modultyp | String | – | Ja | Geben Sie den Modultyp an, zu dem die Ressource gehört. |
| Modul-ID | String | – | Ja | Geben Sie die Modul-ID an, zu der die Ressource gehört. |
| Ressourcen-ID | String | – | Ja | Geben Sie die Ressourcen-ID an, der der Kommentar hinzugefügt werden soll. |
| Kommentartext | String | – | Ja | Geben Sie den Kommentar ein, den Sie der Ressource hinzufügen möchten. |
Ausführen am
Diese Aktion wird nicht für Entitäten ausgeführt.
Aktionsergebnisse
Scriptergebnis
| Name des Skriptergebnisses | Wertoptionen |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
Fall-Repository
| Ergebnistyp | Wert/Beschreibung | Typ (Entität \ Allgemein) |
|---|---|---|
| Ausgabenachricht* | Die Aktion sollte die Ausführung eines Playbooks weder fehlschlagen lassen noch stoppen: Bei Erfolg: „Der Kommentar wurde der Bedrohungs-ID hinzugefügt: „+{threat_ID} Die Aktion sollte fehlschlagen und die Ausführung des Playbooks beenden: Wenn nicht erfolgreich: „Aktion ‚Kommentar zu einer Bedrohung hinzufügen‘ konnte nicht ausgeführt werden.“ {0}.format(exception.stacktrace) |
Allgemein |
| Tabelle „Fall-Repository“ | Name: „Threat ID “+{threat_id}+“ Comments: Spalte:
|
Bedrohung als Favorit markieren
Beschreibung
Durch die Aktion wird die angegebene Bedrohung in BlueLiv als Favorit markiert.
Parameter
| Anzeigename des Parameters | Typ | Standardwert | DDL-Werte | Ist obligatorisch | Beschreibung |
|---|---|---|---|---|---|
| Modultyp | String | – | Ja | Geben Sie den Modultyp an, zu dem die Ressource gehört. | |
| Modul-ID | String | – | Ja | Geben Sie die Modul-ID an, zu der die Ressource gehört. | |
| Ressourcen-ID | String | – | Ja | Geben Sie die Ressourcen-ID an, der der Kommentar hinzugefügt werden soll. | |
| Favoritenstatus | DDL | Vom Nutzer markiert | Nicht markiert Vom Nutzer markiert Gruppe markiert Vollständig markiert |
Ja | Geben Sie den Favoritenstatus an, den Sie auf die angegebene Bedrohung anwenden möchten. |
Ausführen am
Diese Aktion wird nicht für Entitäten ausgeführt.
Aktionsergebnisse
Scriptergebnis
| Name des Skriptergebnisses | Wertoptionen |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
Fall-Repository
| Ergebnistyp | Wert/Beschreibung | Typ (Entität \ Allgemein) |
|---|---|---|
| Ausgabenachricht* | Die Aktion sollte die Ausführung eines Playbooks weder fehlschlagen lassen noch stoppen: Bei Erfolg: „Bedrohungs-ID: „+{threat_ID}+“ wurde als Favorit markiert“ Die Aktion sollte fehlschlagen und die Ausführung des Playbooks beenden: Wenn nicht erfolgreich: „Failed to perform action „Mark Threat as a Favorite {0}“.format(exception.stacktrace) |
Allgemein |
Bedrohungen mit Labels versehen
Beschreibung
Durch die Aktion wird der angegebene Labelname den angegebenen Bedrohungs-IDs hinzugefügt.
Parameter
| Anzeigename des Parameters | Typ | Standardwert | Ist obligatorisch | Beschreibung |
|---|---|---|---|---|
| Modultyp | String | – | Ja | Geben Sie den Modultyp an, zu dem die Ressource gehört. |
| Modul-ID | String | – | Ja | Geben Sie die Modul-ID an, zu der die Ressource gehört. |
| Ressourcen-ID | String | – | Ja | Geben Sie die Ressourcen-IDs in einer durch Kommas getrennten Liste an, um die Labels hinzuzufügen. |
| Labelnamen | String | – | Ja | Geben Sie die Labelnamen, die Sie auf die angegebenen Bedrohungen anwenden möchten, in einer durch Kommas getrennten Liste an. Achten Sie auf die Groß- und Kleinschreibung. |
Ausführen am
Diese Aktion wird nicht für Entitäten ausgeführt.
Aktionsergebnisse
Scriptergebnis
| Name des Skriptergebnisses | Wertoptionen |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
Fall-Repository
| Ergebnistyp | Wert/Beschreibung | Typ (Entität \ Allgemein) |
|---|---|---|
| Ausgabenachricht* | Die Aktion sollte die Ausführung eines Playbooks weder fehlschlagen lassen noch stoppen: Wenn einige Labels nicht gefunden wurden: „Die folgenden Labels konnten in BlueLiv nicht gefunden werden: +(unsuccessful_label names_list)+. Prüfen Sie die Labelnamen, die Sie in den Aktionsparametern angegeben haben, und versuchen Sie es noch einmal.“ Wenn einige Bedrohungen nicht gefunden wurden: „Die folgenden Bedrohungen konnten in BlueLiv nicht gefunden werden: +(unsuccessful_threat_IDs)+. Prüfen Sie die Bedrohungs-IDs, die Sie in den Aktionsparametern angegeben haben, und versuchen Sie es noch einmal.“ Wenn erfolgreich: „Die folgenden Labels wurden hinzugefügt:“ +(successful_label_names_list)+„zu den folgenden Bedrohungs-IDs:“ +(successful_threat_IDs_list) Die Aktion sollte fehlschlagen und die Ausführung des Playbooks beenden: Wenn keine Labels gefunden wurden: „Couldn't find any of the following labels in BlueLiv: +(unsuccessful_label names_list)+. Please check the label names you have provided in the action parameters and try again“ (In BlueLiv wurden keine der folgenden Labels gefunden: +(unsuccessful_label names_list)+. Prüfen Sie die Labelnamen, die Sie in den Aktionsparametern angegeben haben, und versuchen Sie es noch einmal.) Wenn keine Bedrohungen gefunden wurden: „Couldn't find any of the following Threats in BlueLiv“:+(unsuccessful_threat_IDs_list)+". Please check the threat IDs you have provided in the action parameters and try again" Wenn nicht erfolgreich: „Failed to perform action „Add Labels to Threats“.format(exception.stacktrace) |
Allgemein |
Labels aus Bedrohungen entfernen
Beschreibung
Durch die Aktion werden die angegebenen Labels von den angegebenen Bedrohungs-IDs entfernt.
Parameter
| Name | Standardwert | Ist obligatorisch | Beschreibung |
|---|---|---|---|
| Modultyp | – | Ja | Geben Sie den Modultyp an, zu dem die Ressource gehört. |
| Modul-ID | Ja | Geben Sie die Modul-ID an, zu der die Ressource gehört | |
| Ressourcen-ID | Ja | Geben Sie eine durch Kommas getrennte Liste der Ressourcen-IDs an, aus denen Sie Labels entfernen möchten. | |
| Labelnamen | Ja | Geben Sie eine durch Kommas getrennte Liste der Labels an, die entfernt werden sollen. Achten Sie auf die Groß- und Kleinschreibung. |
Ausführen am
Diese Aktion wird nicht für Entitäten ausgeführt.
Aktionsergebnisse
Scriptergebnis
| Name des Skriptergebnisses | Wertoptionen |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
Fall-Repository
| Case | Erfolg | Fehlgeschlagen | Meldung |
|---|---|---|---|
| Wenn einige Labels nicht gefunden wurden | wahr | falsch | „Die folgenden Labels konnten in BlueLiv nicht gefunden werden: \n {labels}. Prüfen Sie die Labelnamen, die Sie in den Aktionsparametern angegeben haben, und versuchen Sie es noch einmal.“ |
| Wenn einige Bedrohungen nicht gefunden wurden | wahr | falsch | Die folgenden Bedrohungen aus dem Modul {module} {threat IDs} wurden nicht gefunden: {threat IDs}. Prüfen Sie die Bedrohungs-IDs, die Sie in den Aktionsparametern angegeben haben, und versuchen Sie es noch einmal. |
| Wenn der Vorgang für einige erfolgreich war: | wahr | falsch | Die folgenden Labels wurden aus der folgenden Bedrohung {threat ID} in Blueliv entfernt: {successful_labels} |
| Wenn einige noch nicht angewendet wurden: | wahr | falsch | Die folgenden Labels waren bereits nicht Teil der Bedrohung {threat ID} in Blueliv: {labels already not a part} |
| Wenn keine Labels gefunden werden | falsch | wahr | Fehler beim Ausführen der Aktion „Labels aus Bedrohungen entfernen“. Grund: Es wurden keine Labels gefunden. Bitte überprüfen Sie die Schreibweise. |
| Wenn keine Bedrohungen gefunden wurden | falsch | wahr | Fehler beim Ausführen der Aktion „Labels aus Bedrohungen entfernen“. Grund: Keine der Bedrohungen wurde gefunden. Bitte überprüfen Sie die Schreibweise. |
| Schwerwiegender Fehler, ungültige Anmeldedaten, API-Stamm | falsch | wahr | Fehler beim Ausführen der Aktion „Labels aus Bedrohungen entfernen“. Grund: {error traceback} |
| Wenn der Modultyp oder die Modul-ID ungültig ist | falsch | wahr | Fehler beim Ausführen der Aktion „Labels aus Bedrohungen entfernen“. Grund: Es wurde eine ungültige Modul-ID oder ein ungültiger Modultyp angegeben. |
Entitätsbedrohungen auflisten
Beschreibung
Bedrohungen im Zusammenhang mit Entitäten in Blueliv auflisten. Unterstützte Entitäten: alle.
Bekannte Einschränkungen
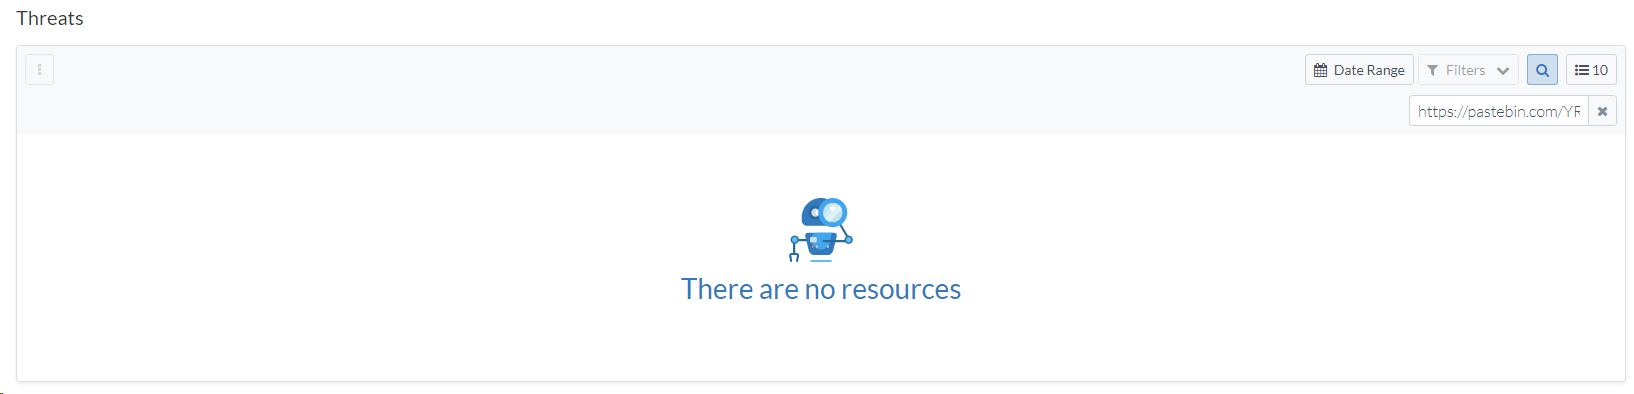
Die Blueliv API gibt möglicherweise keine Ergebnisse zurück, auch wenn der String genau mit dem Namen der Bedrohung übereinstimmt. Hier ein Beispiel:
https://pastebin.com/YRkUCLGc – Die URL wird angezeigt, wenn nach dem Keyword „pastebin“ gesucht wird.
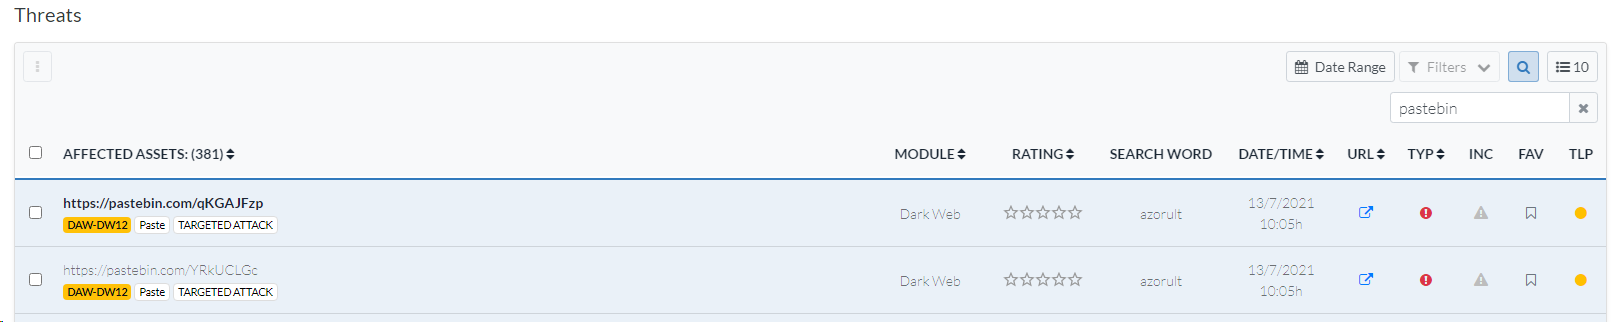
https://pastebin.com/YRkUCLGc – wird nicht angezeigt, wenn nach dem Suchbegriff „https://pastebin.com/YRkUCLGc“ gesucht wird.
Parameter
| Anzeigename des Parameters | Typ | Standardwert | Ist obligatorisch | Beschreibung |
|---|---|---|---|---|
| Labelfilter | CSV | – | Nein | Geben Sie eine durch Kommas getrennte Liste von Labels an, die zum Filtern von Bedrohungen verwendet werden. Hinweis: Der Labelfilter funktioniert mit der ODER-Logik. |
| Modulfilter | CSV | – | Nein | Geben Sie eine durch Kommas getrennte Liste von Modulen an, die zum Filtern von Bedrohungen verwendet werden sollen. |
| Maximale Anzahl zurückzugebender Bedrohungen | Ganzzahl | 50 | Nein | Geben Sie an, wie viele Bedrohungen pro Entität zurückgegeben werden sollen. Wenn nichts angegeben ist, gibt die Aktion 50 Bedrohungen zurück. |
Ausführen am
Diese Aktion wird für alle Entitäten ausgeführt.
Aktionsergebnisse
Scriptergebnis
| Name des Skriptergebnisses | Wertoptionen |
|---|---|
| is_success | is_success=False |
| is_success | is_success=True |
JSON-Ergebnis
{
    "id": xxxxxxx,
    "module_id": xxxx,
    "module_name": "Data Leakage",
    "module_short_name": "xxx-xxxxx",
    "module_type": "DATA_LEAKAGE",
    "url": "xxx",
    "content_type": "text/html",
    "countries_id": "xx",
    "analysis_result": "INFORMATIVE",
    "analysis_calc_result": "INFORMATIVE",
    "created_at": 1626163680000,
    "checked_at": 1626163680000,
    "changed_at": 1626163680000,
    "user_rating": 0,
    "read": true,
    "fav": "NOT_STARRED",
    "issued": false,
    "labels": [
        {
            "id": 36116,
            "name": "GithubCodeByFilename",
            "background_color": 16777215,
            "text_color": 0,
            "type": "GLOBAL"
        },
        {
            "id": 160,
            "name": "Public",
            "background_color": 45960,
            "text_color": 16777215,
            "type": "GLOBAL"
        }
    ],
    "tlpStatus": "AMBER",
    "searchPhrase": "credit card",
    "followedUp": false,
    "history": []
},
Fall-Repository
| Ergebnistyp | Wert/Beschreibung | Typ (Entität \ Allgemein) |
|---|---|---|
| Ausgabenachricht* | Die Aktion sollte die Ausführung eines Playbooks weder fehlschlagen lassen noch stoppen: Wenn Daten für eine Entität verfügbar sind(is_success = true): „Die verfügbaren Bedrohungen für die folgenden Entitäten in Blueliv wurden erfolgreich aufgelistet: {entity.identifier}“. Wenn keine Bedrohungen für eine Entität gefunden wurden (is_success=true): „In Blueliv wurden keine Bedrohungen im Zusammenhang mit den folgenden Entitäten gefunden: {entity.identifier}“ Wenn keine Bedrohungen für eine Entität gefunden wurden (is_success=true): „In Blueliv wurden keine Bedrohungen im Zusammenhang mit den angegebenen Entitäten gefunden.“ Die Aktion sollte fehlschlagen und die Ausführung des Playbooks beenden: Bei schwerwiegendem Fehler, z. B. falsche Anmeldedaten, keine Verbindung zum Server, sonstiges: „Fehler beim Ausführen der Aktion ‚Entitätsbedrohungen auflisten‘. Reason: {0}''.format(error.Stacktrace) |
Allgemein |
| Tabelle mit Fall-Repository | Titel: {entity.identifier} Modulname URL Titel Labels Erstellt am |
Entität |
Connector
BlueLiv - Threats Connector
Beschreibung
Sicherheitsbedrohungen von BlueLiv abrufen. Der Connector ruft alle aktuellen Bedrohungen aus BlueLiv-Modulen ab.
Zulassungs- und Sperrlistenfilter funktionieren mit BlueLiv-Modultypen. Wenn Sie beispielsweise nur Bedrohungen aus Hacktivism-Modulen erhalten möchten, können Sie die Zulassungsliste aktivieren und den Typnamen „Hacktivism“ eingeben.
Für jeden Modultyp gibt es eine andere Struktur der Daten, die in Google SecOps aufgenommen werden. Ändern Sie die Zuordnung in Ihrer Google SecOps-Instanz so, dass sie Ihren Anforderungen am besten entspricht. Sehen Sie sich die verschiedenen „event_type“-Werte für jedes Ereignis an, das von BlueLiv zurückgegeben wird.
Für den Bedrohungstyp Malware stellen wir derzeit nur die grundlegenden Ereignisdaten bereit. Wir werden demnächst ein zusätzliches Ereignis hinzufügen, um die speziellen Daten, die von einem Malware-Bedrohungstyp zurückgegeben werden, besser zu verarbeiten.
BlueLiv – Threats-Connector in Google SecOps konfigurieren
Eine detaillierte Anleitung zum Konfigurieren eines Connectors in Google SecOps finden Sie unter Connector konfigurieren.
Connector-Parameter
Verwenden Sie die folgenden Parameter, um den Connector zu konfigurieren:
| Anzeigename des Parameters | Typ | Standardwert | Ist obligatorisch | Beschreibung |
|---|---|---|---|---|
| Produktfeldname | String | ProductName | Ja | Geben Sie den Namen des Quellfelds ein, um den Namen des Produktfelds abzurufen. |
| Name des Ereignisfelds | String | event_type | Ja | Geben Sie den Namen des Quellfelds ein, um den Namen des Ereignisfelds abzurufen. |
| Name des Umgebungsfelds | String | "" | Nein | Beschreibt den Namen des Felds, in dem der Umgebungsname gespeichert ist. Wenn das Feld „environment“ nicht gefunden wird, ist die Umgebung die Standardumgebung. |
| Regex-Muster für Umgebung | String | .* | Nein | Ein Regex-Muster, das für den Wert im Feld „Environment Field Name“ ausgeführt werden soll. Der Standardwert ist .*, um alle Werte zu erfassen und unverändert zurückzugeben. Wird verwendet, um dem Nutzer die Möglichkeit zu geben, das Feld „Umgebung“ über Regex-Logik zu bearbeiten. Wenn das Regex-Muster null oder leer ist oder der Umgebungswert null ist, ist das endgültige Umgebungsergebnis die Standardumgebung. |
| Zeitlimit für Script (Sekunden) | Ganzzahl | 180 | Ja | Zeitlimit für den Python-Prozess, der das aktuelle Script ausführt. |
| API-URL | String | https://example.blueliv.com/api/v2 | Ja | API-Stamm der BlueLiv-Instanz. |
| Nutzername | String | – | Ja | Nutzername für BlueLiv |
| Passwort | Passwort | – | Ja | Nutzerpasswort für BlueLiv |
| Organisations-ID | String | – | Ja | Geben Sie die Organisations-ID an, die in BlueLiv verwendet werden soll. |
| Maximale Anzahl von Stunden rückwärts abrufen | Ganzzahl | 1 | Nein | Anzahl der Stunden, für die Ereignisse abgerufen werden sollen. |
| Maximale Anzahl abzurufender Bedrohungen | Ganzzahl | 10 | Nein | Wie viele Bedrohungen pro Connector-Iteration verarbeitet werden sollen. |
| Schweregrad | String | Mittel | Ja | Der Schweregrad ist einer der folgenden Werte: Niedrig, Mittel, Hoch, Kritisch. |
| Aufzunehmende Analyseergebnisse | String (Werte: NOT_AVAILABLE, NOT_IMPORTANT, NOT_PROCESSABLE, POSITIVE, NEGATIVE, INFORMATIVE, IMPORTANT) | – | Nein | Filtern Sie die Bedrohungen nach der Analystenanalyse für diese Bedrohung und übernehmen Sie nur Bedrohungen mit dem ausgewählten Analyseergebnis. Geben Sie eine durch Kommas getrennte Liste der gewünschten Analyseergebnisse an, die aufgenommen werden sollen. |
| Labels, nach denen gefiltert werden soll | String (durch Kommas getrennte Liste) | – | Nein | Geben Sie eine durch Kommas getrennte Liste der Labelnamen an, nach denen Sie filtern möchten. Achten Sie auf die Groß- und Kleinschreibung und schreiben Sie die Labels genau so, wie sie in der BlueLiv-Benutzeroberfläche angezeigt werden. |
| Lesestatus, der aufgenommen werden soll | String (Werte: „Only Read“, „Only Unread“) | – | Nein | Filtern Sie die Bedrohungen nach ihrem Lesestatus, damit der Connector sie entsprechend aufnimmt. Wenn kein Wert angegeben ist, werden beide abgerufen. Optionen: „Nur gelesen“, „Nur ungelesen“. |
| Sollen nur markierte Bedrohungen aufgenommen werden? | Kästchen | Deaktiviert | Nein | Wenn diese Option aktiviert ist, werden nur markierte (Favoriten) Bedrohungen aufgenommen |
| Sollen Bedrohungen im Zusammenhang mit Vorfällen aufgenommen werden? | String (Werte: „Only Incidents“, „Only Non Incidents“) | – | Nein | Soll der Connector die Bedrohungen filtern, indem er die Beziehung zu einem Vorfall prüft? Wenn kein Wert angegeben wird, werden beide abgerufen .Optionen: „Nur Vorfälle“ – es werden nur Bedrohungen im Zusammenhang mit Vorfällen aufgenommen, „Nur Nicht-Vorfälle“ – es werden nur Bedrohungen aufgenommen, die nicht mit Vorfällen zusammenhängen |
| Zulassungsliste als Sperrliste verwenden | Kästchen | Deaktiviert | Ja | Wenn diese Option aktiviert ist, wird die Zulassungsliste als Sperrliste verwendet. |
| SSL überprüfen | Kästchen | Deaktiviert | Ja | Wenn diese Option aktiviert ist, prüfen Sie, ob das SSL-Zertifikat für die Verbindung zum BlueLiv-Server gültig ist. |
| Proxyserveradresse | String | – | Nein | Die Adresse des zu verwendenden Proxyservers. |
| Proxy-Nutzername | String | – | Nein | Der Proxy-Nutzername für die Authentifizierung. |
| Proxy-Passwort | Passwort | – | Nein | Das Proxy-Passwort für die Authentifizierung. |
Connector-Regeln
Proxyunterstützung
Der Connector unterstützt Proxy.
Benötigen Sie weitere Hilfe? Antworten von Community-Mitgliedern und Google SecOps-Experten erhalten