


本文件提供參考架構,協助您建構基礎架構,以便在 Google Cloud中,透過 Compute Engine VM 上的 Oracle Database 執行 Oracle E-Business Suite 應用程式。Oracle E-Business Suite 是一套企業應用程式,適用於財務、人力資源、供應鏈和客戶關係等業務功能。
本文件適用於 Oracle 資料庫和 Oracle E-Business Suite 應用程式的雲端架構師和管理員。本文件假設您的團隊熟悉 Oracle Database 和 Oracle E-Business Suite 技術堆疊和架構。
如需使用 Oracle Exadata 或 Oracle Real Application Clusters (Oracle RAC),可以將應用程式遷移至 Google Cloud ,並在 Oracle Database@Google Cloud 執行資料庫。詳情請參閱「在 Compute Engine 上使用 Oracle Exadata 執行 Oracle E-Business Suite」。
架構
視用途和可用性與災難復原 (DR) 需求而定,您可以選擇下列其中一種 Google Cloud 部署原型,在 Google Cloud上執行 Oracle E-Business Suite 應用程式:
- Zonal:應用程式在單一 Google Cloud可用區中執行。這種部署原型非常適合開發和測試環境,以及不需要高可用性的非關鍵應用程式。
- 區域:應用程式在單一 Google Cloud 區域內的兩個或多個可用區中獨立運作。如果應用程式並非重要業務,但需要具備因應可用區服務中斷的韌性,建議採用這個部署原型。
- 多區域:應用程式在兩個以上 Google Cloud 區域的多個可用區中獨立執行,採用主動-主動或主動-被動模式。這項部署原型非常適合支援災難復原情境。如果重要業務應用程式需要具備因應區域服務中斷和災害的韌性,建議採用這個原型。
選擇適當的部署原型,有助於簡化後續決策,決定架構所需的 Google Cloud 產品和功能。
以下各節將介紹四種架構選項。每個選項都以其中一種部署原型為基礎:
可用區架構
下圖顯示 Oracle E-Business Suite 應用程式的架構,其中 Oracle 資料庫在Google Cloud 區域內的單一可用區中執行。此架構符合可用區部署原型。
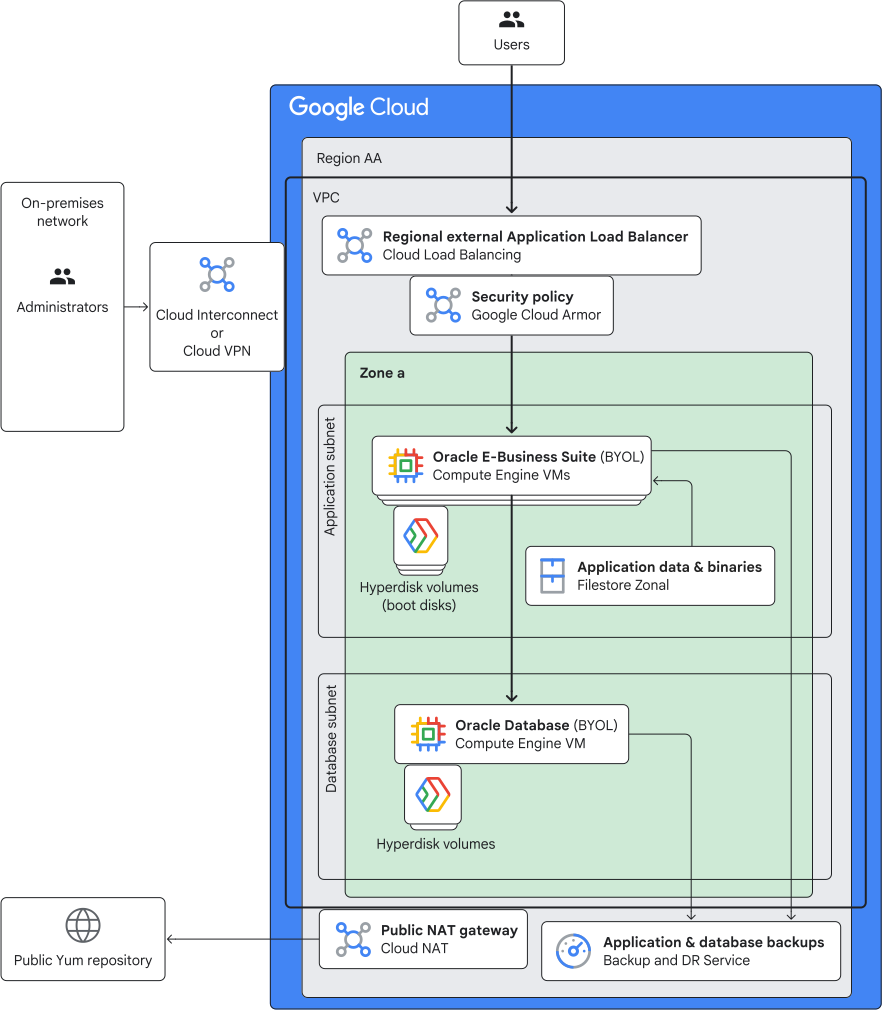
上圖中的架構包含下列元件:
| 元件 | 說明 |
|---|---|
| 區域性外部應用程式負載平衡器 | 負載平衡器會將使用者要求分配給 Oracle E-Business Suite 應用程式。 |
| Google Cloud Armor 安全性政策 | Cloud Armor 安全性政策可保護應用程式,防範 DDoS 攻擊和 XSS 等威脅。 |
| Oracle E‑Business Suite (BYOL) |
Oracle E-Business Suite 應用程式層元件 (Oracle HTTP Server、Oracle WebLogic Server 和並行處理伺服器) 在 Compute Engine VM 上執行。每個 VM 都會託管應用程式層的獨立執行個體。每個 VM 的開機磁碟都是 Google Cloud Hyperdisk 磁碟區。 您自備 Oracle E-Business Suite 授權 (BYOL),並管理 VM 和應用程式。 |
| 應用程式二進位檔和資料 | Filestore 可用區執行個體包含應用程式二進位檔和資料。Filestore 執行個體會掛接在託管應用程式層元件的 Compute Engine VM 上。 |
| Oracle Database (BYOL) |
Oracle E-Business Suite 應用程式會使用部署在 Compute Engine VM 上的 Oracle Database 執行個體。VM 的開機和資料磁碟為 Hyperdisk 磁碟區。 您必須自備 Oracle Database 執行個體的授權 (BYOL),並自行管理 VM 和資料庫。 |
| 應用程式和資料庫備份 | 應用程式資料和資料庫的備份,是由備份和災難復原服務建立、儲存及管理。 |
| 虛擬私有雲 (VPC) 網路和子網路 |
架構中的所有 Google Cloud 資源都使用單一虛擬私有雲網路。託管應用程式層和資料庫的 VM 使用不同的子網路。 您可以根據需求,選擇建構使用多個虛擬私有雲網路的架構。詳情請參閱「決定是否建立多個虛擬私有雲網路」。 |
| Public NAT 閘道 | 此架構包含公開 Cloud NAT 閘道,可從僅有內部 IP 位址的 Compute Engine VM 建立安全的傳出連線。例如,VM 可以存取 Oracle Linux Yum 伺服器,下載 OS 套件。 |
| Cloud Interconnect 和 Cloud VPN | 如要將地端部署網路連線至Google Cloud中的虛擬私有雲網路,可以使用 Cloud Interconnect 或 Cloud VPN。如要瞭解各方法的相對優勢,請參閱「選擇網路連線產品」。 |
具備 DMZ 的區域架構
下圖顯示的架構有兩個獨立的 Oracle E-Business Suite 應用程式層,在 Compute Engine VM 上執行。其中一個應用程式層是非軍事區 (DMZ),可為 Oracle E-Business Suite 應用程式的外部使用者提供服務。另一個層則為內部使用者提供服務。兩個應用程式層都在 Google Cloud 區域中的單一可用區內執行,並使用單一 Oracle Database 執行個體。與上一節的架構一樣,這個架構也符合可用區部署原型。
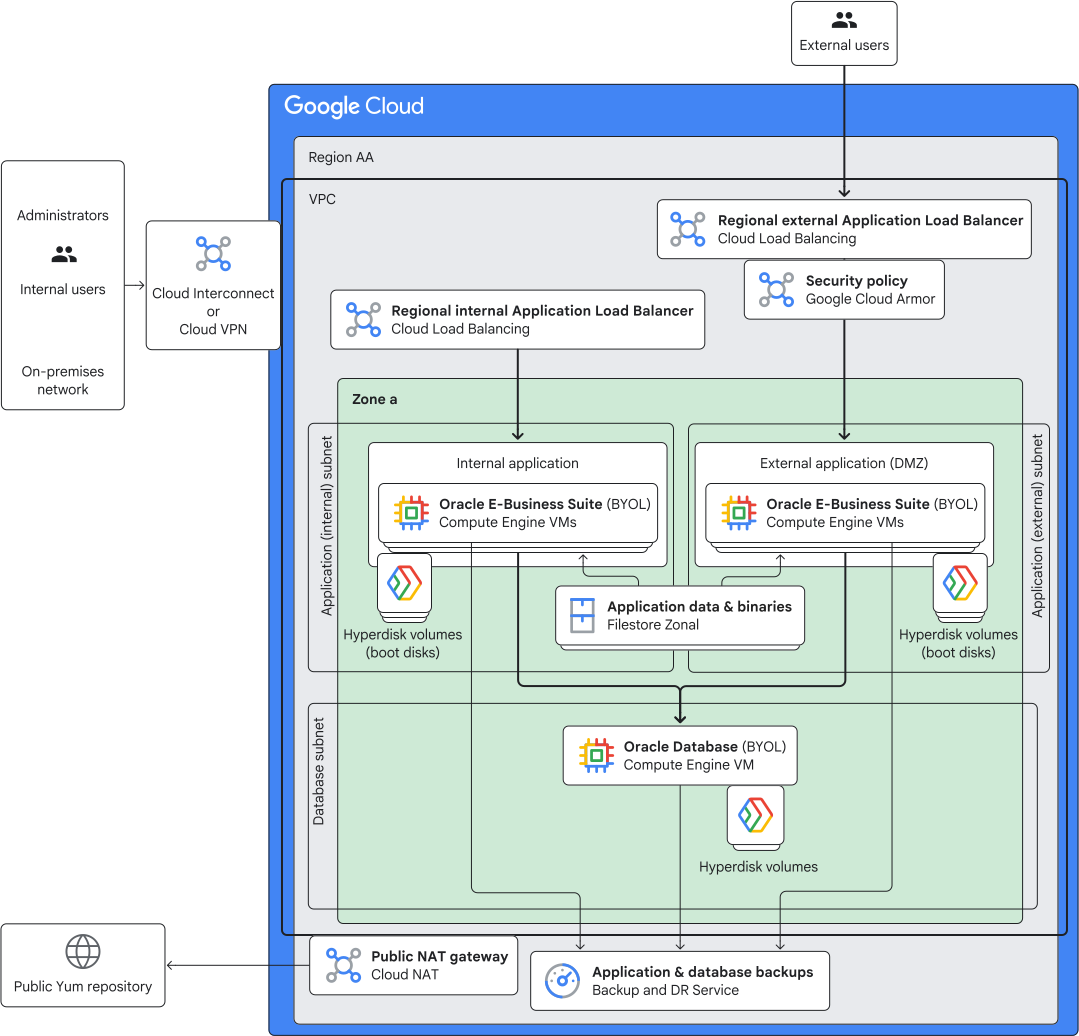
上圖中的架構包含下列元件:
| 元件 | 說明 |
|---|---|
| 區域性外部應用程式負載平衡器 | 外部負載平衡器會將外部使用者的要求分配給對外應用程式層。 |
| 區域性內部應用程式負載平衡器 | 內部負載平衡器會將內部使用者的要求分配至「內部」應用程式層。 |
| Cloud Armor 安全性政策 | Cloud Armor 安全性政策可保護應用程式,防範 DDoS 攻擊和 XSS 等外部威脅。 |
| Oracle E‑Business Suite (BYOL) |
Oracle E-Business Suite 應用程式層元件 (Oracle HTTP Server、Oracle WebLogic Server 和並行處理伺服器) 在 Compute Engine VM 上執行。每個 VM 都會託管應用程式層的獨立執行個體。內部和外部應用程式是由不同的 VM 組合提供。每個 VM 的開機磁碟都是 Hyperdisk 磁碟區。 您自備 Oracle E-Business Suite 授權 (BYOL),並管理 VM 和應用程式。 |
| 應用程式二進位檔和資料 | Filestore 可用區執行個體包含應用程式二進位檔和資料。Filestore 執行個體會掛接在託管應用程式層元件的 Compute Engine VM 上。 |
| Oracle Database (BYOL) |
Oracle E-Business Suite 應用程式會使用部署在 Compute Engine VM 上的 Oracle Database 執行個體。VM 的開機和資料磁碟為 Hyperdisk 磁碟區。 您必須自備 Oracle Database 執行個體的授權 (BYOL),並自行管理 VM 和資料庫。 |
| 應用程式和資料庫備份 | 應用程式資料和資料庫的備份會使用備份和災難復原建立、儲存及管理。 |
| 虛擬私有雲網路和子網路 |
架構中的所有 Google Cloud 資源都使用單一虛擬私有雲網路。託管應用程式層和資料庫的 VM 使用不同的子網路。 您可以根據需求,選擇建構使用多個虛擬私有雲網路的架構。詳情請參閱「決定是否要建立多個虛擬私有雲網路」。 |
| Public NAT 閘道 | 這個架構包含公用 Cloud NAT 閘道,可從僅有內部 IP 位址的 Compute Engine VM 建立安全的傳出連線。例如,VM 可以存取 Oracle Linux Yum 伺服器,下載 OS 套件。 |
| Cloud Interconnect 和 Cloud VPN | 如要將地端部署網路連線至Google Cloud中的虛擬私有雲網路,可以使用 Cloud Interconnect 或 Cloud VPN。管理員和內部應用程式使用者會分別使用這些連線,存取資源和應用程式。如要瞭解各種方法的相對優勢,請參閱「選擇網路連線產品」。 |
區域架構
下圖顯示的架構中,Oracle E-Business Suite 應用程式在 Compute Engine VM 上以主動-主動模式執行,這些 VM 分布在 Google Cloud 區域內的兩個可用區。這兩個應用程式部署作業都使用主要 Oracle 資料庫執行個體,在其中一個可用區的 VM 上執行。Oracle Data Guard 會管理資料庫的複製和容錯移轉作業,將資料庫容錯移轉至第二個可用區中的待命 Oracle 資料庫執行個體。這個架構是以區域部署原型為基礎。
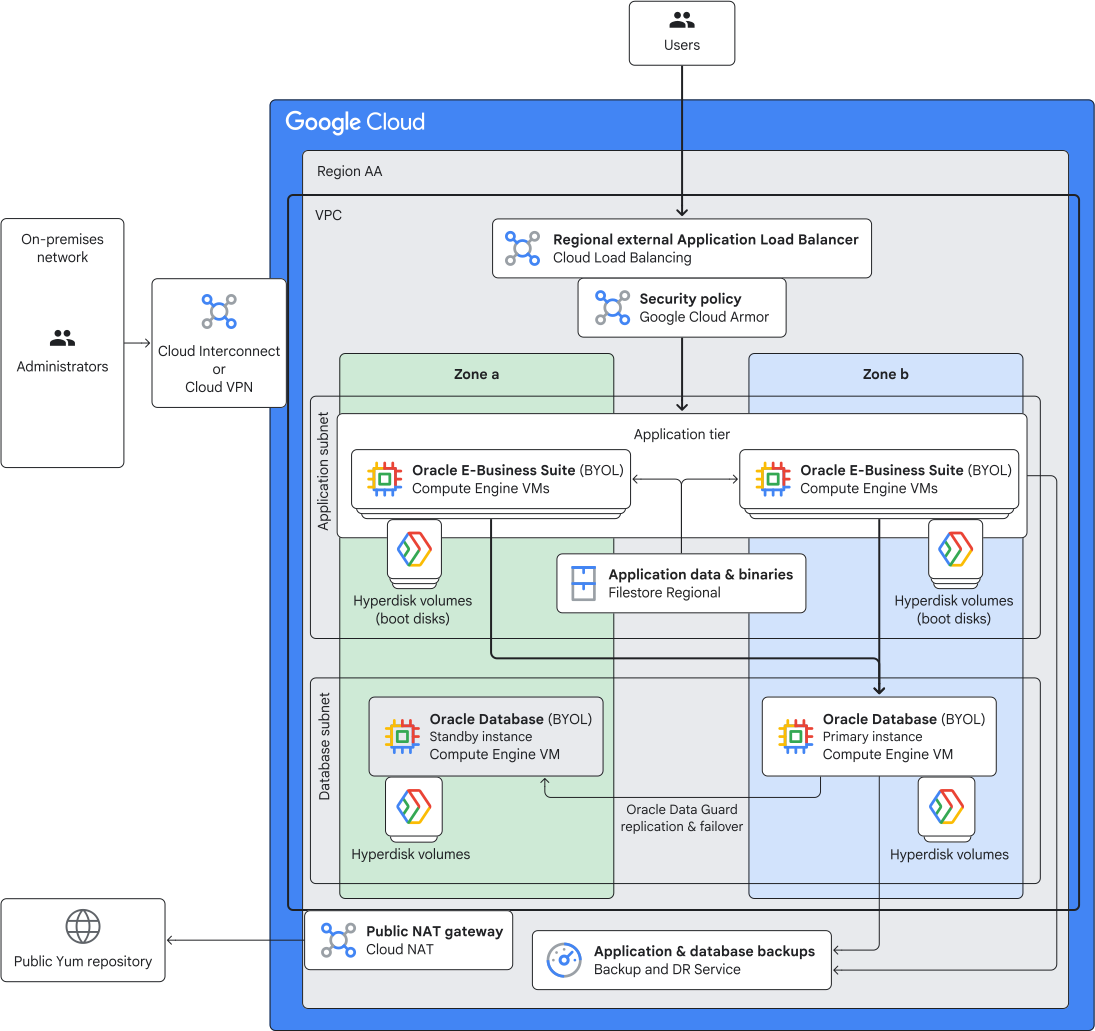
上圖中的架構包含下列元件:
| 元件 | 說明 |
|---|---|
| 區域性外部應用程式負載平衡器 | 負載平衡器會將使用者要求分配給 Oracle E-Business Suite 應用程式。 |
| Cloud Armor 安全性政策 | Cloud Armor 安全性政策可保護應用程式,防範分散式 DDoS 攻擊和 XSS 等威脅。 |
| Oracle E‑Business Suite (BYOL) |
Oracle E-Business Suite 應用程式層元件 (Oracle HTTP Server、Oracle WebLogic Server 和並行處理伺服器) 會在分布於兩個可用區的 Compute Engine VM 上執行。每個 VM 都會託管應用程式層的獨立執行個體。每個 VM 的開機磁碟都是 Hyperdisk 磁碟區。 您自備 Oracle E-Business Suite 授權 (BYOL),並管理 VM 和應用程式。 |
| 應用程式二進位檔和資料 | Filestore 區域執行個體包含應用程式二進位檔和資料。Filestore 執行個體會掛接在所有 Compute Engine VM 上,這些 VM 託管兩個可用區中的應用程式層元件。 |
| Oracle Database (BYOL) |
Oracle E-Business Suite 應用程式使用一組主要/待命 Oracle Database 執行個體,部署在不同可用區的 Compute Engine VM 上。VM 的開機和資料磁碟為 Hyperdisk 磁碟區。 Oracle Data Guard 會管理資料庫從主要執行個體到待命執行個體的複製和容錯移轉作業。 您自備 Oracle Database 執行個體的授權 (BYOL),並自行管理 VM 和資料庫。 |
| 應用程式和資料庫備份 | 應用程式資料和資料庫的備份會使用備份和災難復原建立、儲存及管理。 |
| 虛擬私有雲網路和子網路 |
架構中的所有 Google Cloud 資源都使用單一虛擬私有雲網路。託管應用程式層和資料庫的 VM 使用不同的子網路。 您可以根據需求,選擇建構使用多個虛擬私有雲網路的架構。詳情請參閱「決定是否要建立多個虛擬私有雲網路」。 |
| Public NAT 閘道 | 這個架構包含公用 Cloud NAT 閘道,可從僅有內部 IP 位址的 Compute Engine VM 建立安全的傳出連線。例如,VM 可以存取 Oracle Linux Yum 伺服器,下載 OS 套件。 |
| Cloud Interconnect 和 Cloud VPN | 如要將地端部署網路連線至Google Cloud中的虛擬私有雲網路,可以使用 Cloud Interconnect 或 Cloud VPN。如要瞭解各方法的相對優勢,請參閱「選擇網路連線產品」。 |
多區域主動-被動 (災難復原) 架構
下圖顯示的架構中,Oracle E-Business Suite 應用程式在 Compute Engine VM 上以主動-主動模式執行,這些 VM 分布在 Google Cloud 區域內的兩個可用區。這兩個應用程式部署作業都使用主要 Oracle 資料庫執行個體,該執行個體在其中一個可用區的 VM 上運作。Oracle Data Guard 會管理資料庫的複製和容錯移轉作業,將資料庫複製到第二個可用區中的待命 Oracle 資料庫執行個體。架構包含遠端 (容錯移轉) 區域中用於 DR 的應用程式堆疊較小規模副本。與上一節中的架構一樣,此架構是以區域部署原型為基礎。
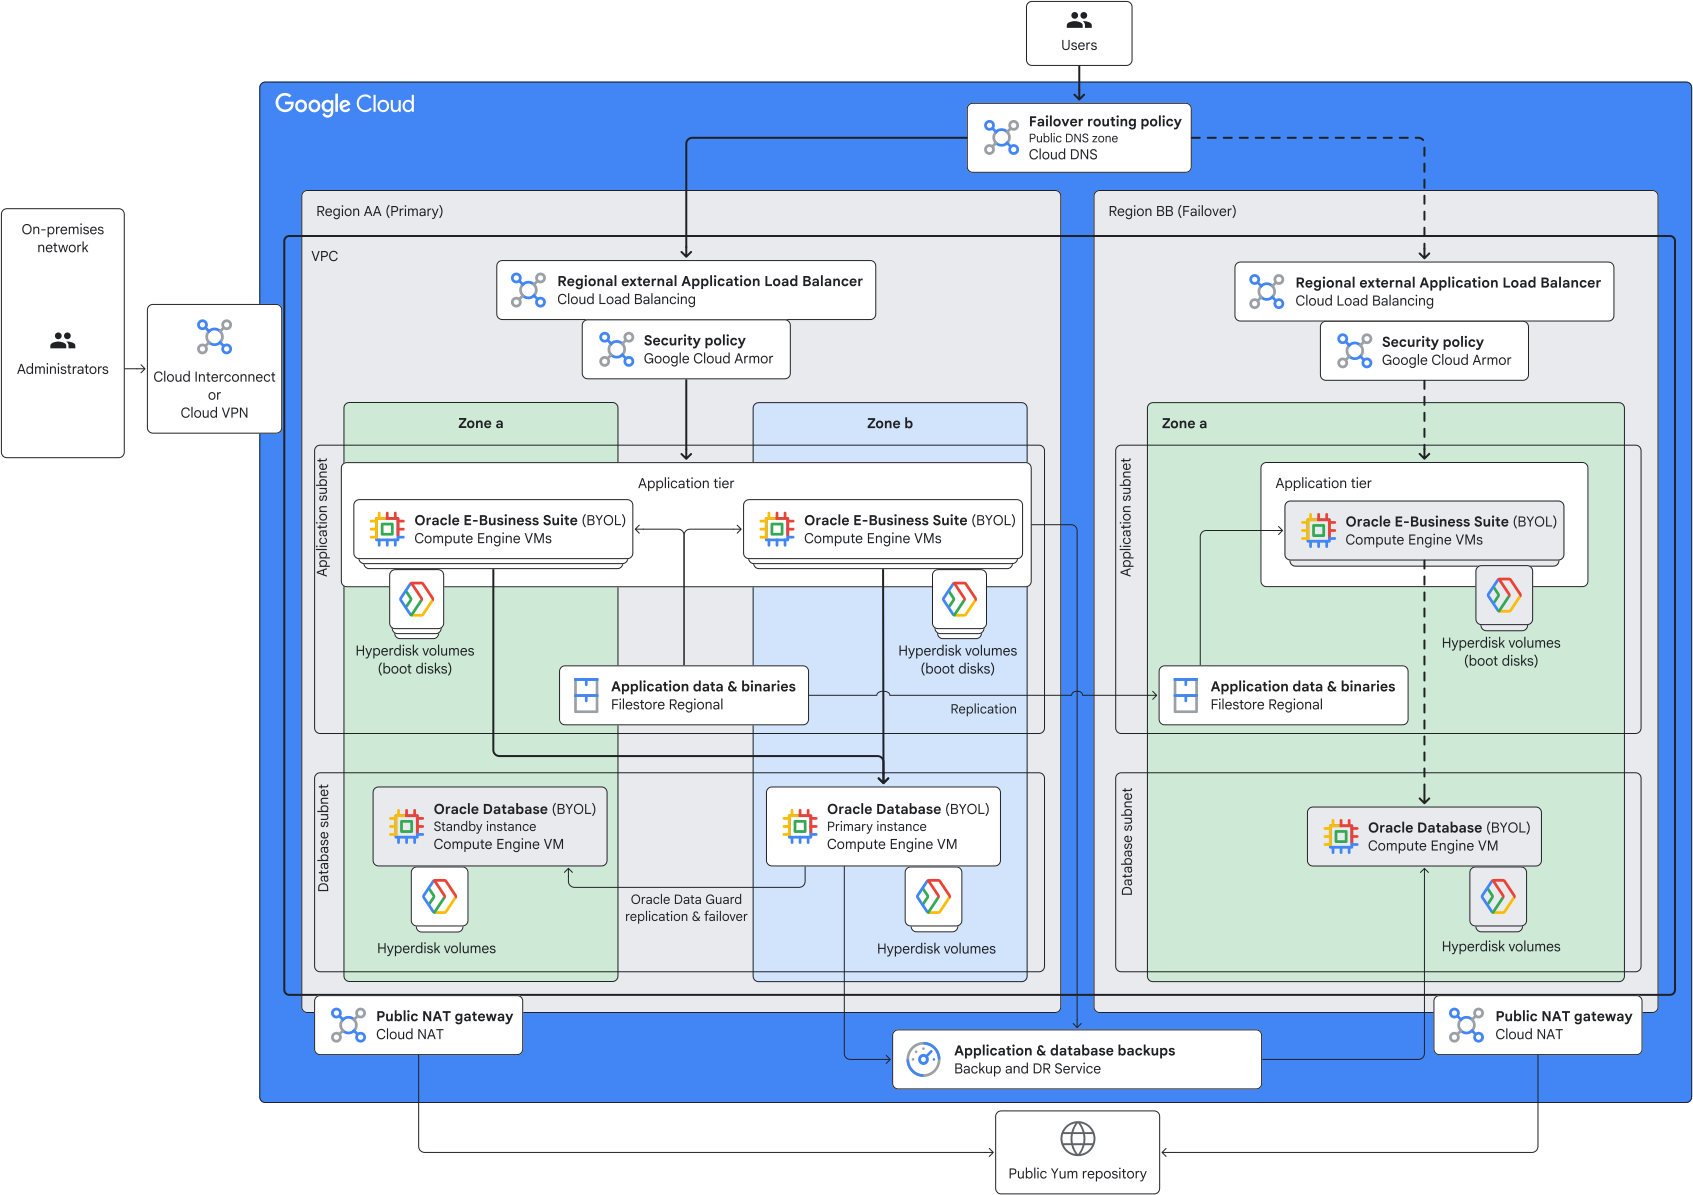
上圖中的架構包含下列元件:
| 元件 | 說明 |
|---|---|
| DNS 容錯移轉路由政策 | Cloud DNS 公開區域設定了容錯移轉路由政策,會將使用者要求轉送至提供服務的區域中的負載平衡器。 |
| 區域性外部應用程式負載平衡器 | 負載平衡器會將使用者要求分配給 Oracle E-Business Suite 應用程式。 |
| Cloud Armor 安全性政策 | Cloud Armor 安全性政策可保護應用程式,防範分散式 DDoS 攻擊和 XSS 等威脅。 |
| Oracle E‑Business Suite (BYOL) |
Oracle E-Business Suite 應用程式層元件 (Oracle HTTP Server、Oracle WebLogic Server 和並行處理伺服器) 在 Compute Engine VM 上執行,這些 VM 分布在主要區域的兩個可用區。每個 VM 都會託管應用程式層的獨立執行個體。每個 VM 的開機磁碟都是 Hyperdisk 磁碟區。 您自備 Oracle E-Business Suite 授權 (BYOL),並管理 VM 和應用程式。 |
| 應用程式二進位檔和資料 |
主要區域中的 Filestore 區域執行個體包含應用程式二進位檔和資料。Filestore 執行個體會掛接在所有 Compute Engine VM 上,這些 VM 託管主要區域中兩個可用區的應用程式層元件。Filestore 執行個體會複製到容錯移轉區域。 |
| Oracle Database (BYOL) |
Oracle E-Business Suite 應用程式使用一組主要和待命 Oracle Database 執行個體,部署在主要區域不同可用區的 Compute Engine VM。VM 的開機和資料磁碟為 Hyperdisk 磁碟區。 Oracle Data Guard 會管理資料庫從主要執行個體到待命執行個體的複製和容錯移轉作業。 您自備 Oracle Database 執行個體的授權 (BYOL),並自行管理 VM 和資料庫。 |
| 應用程式和資料庫備份 | 應用程式資料和資料庫的備份會使用備份和災難復原建立、儲存及管理。 |
| 虛擬私有雲網路和子網路 |
架構中的所有 Google Cloud 資源都使用單一虛擬私有雲網路。託管應用程式層和資料庫的 VM 使用不同的區域子網路。 您可以根據需求,選擇建構使用多個虛擬私有雲網路的架構。詳情請參閱「決定是否建立多個虛擬私有雲網路」。 |
| Public NAT 閘道 | 此架構在每個區域都包含一個公開 Cloud NAT 閘道,可從僅有內部 IP 位址的 Compute Engine VM 建立安全的傳出連線。例如,VM 可以存取 Oracle Linux Yum 伺服器,下載 OS 套件。 |
| Cloud Interconnect 和 Cloud VPN | 如要將地端部署網路連線至Google Cloud中的虛擬私有雲網路,可以使用 Cloud Interconnect 或 Cloud VPN。如要瞭解各方法的相對優勢,請參閱「選擇網路連線產品」。 |
使用的產品
這些參考架構使用下列 Google Cloud 產品:
- Compute Engine:安全可靠且可自訂的運算服務,可讓您在 Google 基礎架構上建立及執行 VM。
- Google Cloud Hyperdisk:這項網路儲存空間服務可讓您佈建及動態擴充區塊儲存空間磁碟區,並提供可設定且可預測的效能。
- Filestore:這項服務在 Google Cloud 提供高效能的全代管檔案儲存空間,可連結至多種用戶端類型。
- 備份和災難復原服務:安全、集中管理的 Google Cloud 工作負載備份與復原服務,可防止備份資料遭到惡意或意外刪除。
- Cloud DNS:這項服務透過 Google 的全球網路,提供具韌性且低延遲的 DNS 服務。
- Cloud Load Balancing:高效能、可擴充的全球和區域負載平衡器組合。
- Google Cloud Armor:這項網路安全服務提供網頁應用程式防火牆 (WAF) 規則,可協助防範 DDoS 和應用程式攻擊。
- 虛擬私有雲 (VPC):虛擬系統,為 Google Cloud 工作負載提供全球性、可擴充的網路功能。虛擬私有雲包含虛擬私有雲網路對接、Private Service Connect、私人服務存取權和 Shared VPC。
- Cloud NAT:提供 Google Cloud代管的高效能網路位址轉譯服務。
- Cloud Interconnect:這項服務可透過高可用性、低延遲的連線,將外部網路延伸至 Google 網路。
- Cloud VPN:這項服務可透過 IPsec VPN 通道,將對等互連網路安全地延伸至 Google 網路。
這些參考架構使用下列 Oracle 產品:
- Oracle E-Business Suite:一套用於業務營運的應用程式,例如財務、人力資源和供應鏈。
- Oracle Database:關聯式資料庫管理系統 (RDBMS),可將關聯模型擴充為物件關聯模型。
- Oracle Data Guard:一組服務,用於建立、維護、管理及監控一或多個備用資料庫。
您有責任為在 Google Cloud中部署的 Oracle 產品取得授權,並遵守 Oracle 授權的條款及細則。
設計須知
本節說明設計因素、最佳做法和設計建議。使用這些參考架構開發拓撲時,請考量這些因素,確保拓撲符合您在安全性、可靠性、作業效率、成本和效能方面的特定需求。
系統設計
本節提供指引,協助您選擇部署作業的 Google Cloud 區域,並選取適當的 Google Cloud 服務。
區域選項
選擇 Google Cloud 應用程式必須部署的區域時,請考量下列因素和需求:
- 各區域的 Google Cloud 服務可用性。詳情請參閱「各地區供應的產品」。
- 各區域的 Compute Engine 機型供應情形。詳情請參閱「區域和可用區」。
- 使用者延遲時間需求。
- Google Cloud 資源的費用。
- 跨區域資料移轉費用。
- 法規要求。
- 永續發展規定。
部分因素和需求可能需要權衡取捨。舉例來說,最符合成本效益的區域可能不是碳足跡最低的區域。詳情請參閱「選擇 Compute Engine 區域的最佳做法」。
資料庫遷移
如要將地端部署 Oracle Database 部署項目遷移至Google Cloud,請使用資料庫遷移評估 (DMA) 工具,評估目前的資料庫環境,並取得設定和大小建議。
如要將地端部署資料遷移至Google Cloud中的 Oracle 資料庫部署項目,可以使用 Oracle GoldenGate 等標準 Oracle 工具。
儲存空間選項
針對架構中的 Compute Engine VM,您可以使用 Google Cloud Hyperdisk 或永久磁碟開機磁碟。Hyperdisk 磁碟區的效能、彈性和效率都優於 Persistent Disk。有了 Google Cloud Hyperdisk Balanced,您可以分別動態佈建 IOPS 和處理量,依據各種工作負載調整磁碟區。
如要儲存應用程式二進位檔,請使用 Filestore。儲存在 Filestore 區域性執行個體中的檔案,會同步複製到區域內的三個可用區。這種複製機制有助於確保高可用性,並防範可用區服務中斷。為確保區域服務中斷時仍能正常運作,您可以將 Filestore 執行個體複製到其他區域。詳情請參閱「執行個體複製」。
為工作負載設計儲存空間時,請考量工作負載的功能特性、韌性需求、預期效能和成本目標。詳情請參閱「針對雲端工作負載設計最佳的儲存空間策略」。
網路設計
選擇符合業務和技術需求的網路設計。您可以使用單一虛擬私有雲網路,也可以使用多個虛擬私有雲網路。詳情請參閱下列說明文件:
資料分析
如要進行進階分析,您可以使用 Google Cloud Cortex Framework,將 Oracle E-Business Suite 應用程式的資料擷取至 BigQuery。詳情請參閱「Cortex Framework:與 Oracle E-Business Suite 整合」。
安全性、隱私權和法規遵循
本節說明使用這些參考架構在 Google Cloud 中設計拓撲時,應考量的因素,以符合工作負載的安全性和法規遵循要求。
防範外部威脅
如要保護應用程式免受分散式阻斷服務 (DDoS) 攻擊和跨網站指令碼攻擊 (XSS) 等威脅,您可以使用 Google Cloud Armor 安全性政策。每項政策都是一組規則,指定應評估的特定條件,以及符合條件時要採取的動作。舉例來說,規則可以指定,如果傳入流量的來源 IP 位址與特定 IP 位址或 CIDR 範圍相符,則必須拒絕該流量。您也可以套用預先設定的網頁應用程式防火牆 (WAF) 規則。詳情請參閱「安全性政策總覽」。
VM 的外部存取權
在本文件說明的參考架構中,Compute Engine VM 不需要來自網際網路的傳入存取權。請勿將外部 IP 位址指派給 VM。 Google Cloud 只有私人內部 IP 位址的資源,仍可使用 Private Service Connect 或 Private Google Access,存取特定 Google API 和服務。詳情請參閱「服務的私人存取權選項」。
如要從僅有私人 IP 位址的 Google Cloud 資源 (例如此參考架構中的 Compute Engine VM) 啟用安全傳出連線,可以使用 Secure Web Proxy 或 Cloud NAT。
服務帳戶權限
對於架構中的 Compute Engine VM,建議您建立專屬服務帳戶,並指定服務帳戶可存取的資源,而非使用預設服務帳戶。預設服務帳戶擁有多種權限,其中部分可能並非必要。您可以自訂專屬服務帳戶,只授予必要權限。詳情請參閱「限制服務帳戶權限」。
SSH 安全性
如要強化架構中 Compute Engine VM 的 SSH 連線安全性,請實作 Identity-Aware Proxy (IAP) 和 Cloud OS Login API。IAP 可讓您根據使用者身分和 Identity and Access Management (IAM) 政策控管網路存取權。Cloud OS 登入 API 可讓您根據使用者身分和 IAM 政策,控管 Linux SSH 存取權。如要進一步瞭解如何管理網路存取權,請參閱「控管 SSH 登入存取權的最佳做法」。
磁碟加密
根據預設,儲存在 Hyperdisk 磁碟區和 Filestore 中的資料會使用Google-owned and Google-managed encryption keys加密。如要進一步保護 Google-owned and managed key ,您可以使用自己在 Cloud Key Management Service (Cloud KMS) 中擁有及管理的金鑰,選擇加密。詳情請參閱 Hyperdisk 磁碟區的「關於磁碟加密」一文,以及 Filestore 的「使用客戶自行管理的加密金鑰加密資料」一文。
網路安全
如要控管架構中資源之間的網路流量,您必須設定適當的 Cloud Next Generation Firewall (NGFW) 政策。
其他安全性考量
建構工作負載架構時,請考量企業基礎藍圖和 Google Cloud Well-Architected Framework:安全性、隱私權和法規遵循中提供的平台層級安全性最佳做法和建議。
可靠性
本節說明使用這些參考架構,在 Google Cloud中建構及運作可靠的部署基礎架構時,應考量的設計因素。
應用程式層對 VM 故障的耐受度
在本文的所有架構選項中,如果部分 (但非全部) 應用程式 VM 故障,應用程式仍可繼續運作,因為負載平衡器會將要求轉送至其他應用程式 VM。
有時應用程式 VM 可能正在執行且可用,但應用程式本身可能有問題。應用程式可能會凍結、異常終止或記憶體不足。在這種情況下,VM 不會回應負載平衡器健康狀態檢查,負載平衡器也不會將流量轉送至無回應的 VM。
資料庫在 VM 故障時的穩定性
在可用區架構中,如果資料庫 VM 故障,您可以使用儲存在備份和災難復原中的備份,將資料庫還原至新 VM 上的正式環境。還原資料庫後,您需要將應用程式連線至新的資料庫執行個體。
如果資料一致性是優先考量,請設定主要和待命資料庫執行個體,最好是在不同可用區的 VM 上,如區域架構所示。如要複製及容錯移轉至備用資料庫執行個體,請使用 Oracle Data Guard。您可以設定 Oracle Data Guard,在主要資料庫執行個體確認修訂版本「之前」,將交易複製到備用資料庫執行個體。主要/待命資料庫架構會產生額外的基礎架構和授權費用。
在區域或多區域架構中,如果託管主要資料庫的 VM 故障,Oracle Data Guard 會啟動容錯移轉,切換至待命 Oracle 資料庫執行個體。在容錯移轉程序期間,應用程式無法存取資料庫。
可用區服務中斷時的穩定性
在可用區架構中,如果託管部署作業的可用區發生中斷,應用程式和資料庫就會停機。您可以使用儲存在備份和災難復原中的備份,將應用程式和資料庫還原至其他可用區或區域的正式環境。
在區域性架構中,如果其中一個可用區發生中斷,負載平衡器會將要求轉送至在其他可用區執行的應用程式執行個體。Filestore 仍可使用,因為架構採用 Filestore 區域性服務級別。
為確保單一可用區中斷時,Hyperdisk 磁碟區中的資料仍能維持高可用性,您可以使用 Google Cloud Hyperdisk Balanced High Availability。資料寫入 Hyperdisk Balanced High Availability 磁碟區時,會在同一區域的兩個可用區之間同步複製。
區域服務中斷時的穩定性
如果區域服務中斷,應用程式和資料庫就會無法使用。您可以使用儲存在備份和災難復原服務中的備份,將應用程式和資料庫還原至不同區域的正式環境。如要縮短停機時間,請使用多區域主動-被動 (DR) 架構。啟動應用程式和資料庫後,您需要更新 DNS 路由政策,將流量轉送至容錯移轉區域中的負載平衡器。
如果業務關鍵應用程式無法容忍停機時間,即使發生區域中斷也一樣,請使用多區域雙主動式部署原型。
VM 容量規劃
如要確保在需要佈建 VM 時,Compute Engine VM 有可用容量,您可以建立預留項目。預留項目可確保在特定可用區中,為您選擇的機型提供指定數量的 VM 容量。預留項目可以專屬於某個專案,也可以在多個專案之間共用。如要進一步瞭解預留項目,請參閱「選擇預留項目類型」。
資料持久性
本文中的架構使用備份和災難復原服務,建立、儲存及管理 Compute Engine VM 的備份。備份和災難復原會以應用程式可讀取的原始格式儲存備份資料。必要時,您可以直接使用長期備份儲存空間中的資料,將工作負載還原至正式環境,不必準備或移動資料。
備份和災難復原支援下列備份建立方法:
- Backup vault 儲存空間:備份資料會儲存在來源資料所在的區域,且無法變更或刪除。
- 自行管理的儲存空間:授權使用者可以修改或刪除備份資料,您也可以將資料儲存在多個區域。
詳情請參閱下列說明文件:
更多可靠性考量
為工作負載建構雲端架構時,請參閱下列說明文件,瞭解可靠性相關的最佳做法和建議:
成本最佳化
本節提供指引,說明如何最佳化使用這些參考架構建構的 Google Cloud 拓撲,降低設定和營運成本。
VM 機型
為協助您達到最佳 VM 執行個體資源使用率,Compute Engine 會提供機器類型建議。請根據建議,選擇符合工作負載運算需求的機型。如果工作負載的資源需求可預測,您可以使用自訂機型,根據需求自訂機型並節省費用。
Oracle 產品授權
您有責任為在 Compute Engine 上部署的 Oracle 產品取得授權,並遵守 Oracle 授權的條款及細則。詳情請參閱「Licensing Oracle Software in the Cloud Computing Environment」(在雲端運算環境中授權 Oracle 軟體)。
更多費用注意事項
建構工作負載架構時,也請考量「Google Cloud Well-Architected Framework:成本最佳化」中的一般最佳做法和建議。
提升作業效率
本節說明使用這些參考架構設計 Google Cloud 拓撲時,應考量的因素,以便有效率地運作。
Oracle Linux 映像檔
針對 VM,您可以使用 Compute Engine 提供的 Oracle Linux 映像檔,也可以匯入您建構及維護的 Oracle Linux 映像檔。
您也可以建立及使用自訂 OS 映像檔,其中包含應用程式所需的設定和軟體。將自訂映像檔分組為自訂映像檔系列。映像檔系列一律會指向該系列中最新的映像檔,因此執行個體範本和指令碼可以使用該映像檔,您不必更新特定映像檔版本的參照。定期更新自訂映像檔,加入 OS 供應商提供的安全性更新和修補程式。
應用程式伺服器與資料庫的連線能力
如要從應用程式連線至 Oracle Database,建議您使用資料庫 VM 的可用區內部 DNS 名稱,而非 IP 位址。 Google Cloud 會自動將 DNS 名稱解析為 VM 的主要內部 IP 位址。這種做法的另一個優點是,您不需要為資料庫 VM 保留及指派靜態內部 IP 位址。
Oracle 說明文件和支援
在 Compute Engine VM 上執行的 Oracle 產品,與在地端部署環境中執行的 Oracle 產品有類似的作業考量。不過,您不必管理底層的運算、網路和儲存空間基礎架構。
- 如需操作及管理 Oracle 產品的指南,請參閱 Oracle 提供的相關產品說明文件。
- 如要瞭解 Oracle 對於您在 Google Cloud中部署的 Oracle Database 執行個體支援政策,請參閱「Oracle Database Support for Non-Oracle Public Cloud Environments (Doc ID 2688277.1)」(非 Oracle 公有雲環境的 Oracle Database 支援 (文件 ID 2688277.1))。
- 如需 Oracle E-Business Suite 的 Oracle 支援政策摘要,請參閱「EBS 認證」。
Oracle 應用程式觀測能力
如要為部署在 Google Cloud中的 Oracle 工作負載實作觀測能力,您可以使用 Google Cloud Observability 服務或 Oracle Enterprise Manager。請根據您的需求和限制,選擇合適的監控策略。舉例來說,除了 Oracle 工作負載之外,如果您還執行其他工作負載,可以使用 Google Cloud Observability 服務,為所有工作負載建立統一的監控資訊主頁。 Google Cloud
更多作業考量
建構工作負載架構時,請考量「Google Cloud Well-Architected Framework:優質營運」中,有關作業效率的一般最佳做法和建議。
效能最佳化
本節說明使用這些參考架構在 Google Cloud 中設計拓撲時,應考量的因素,以符合工作負載的效能需求。
運算效能
Compute Engine 提供多種預先定義和可自訂的機型,您可以根據工作負載的效能需求選擇。
- 針對託管應用程式和資料庫的 VM,請根據效能需求選擇合適的機器類型。如要瞭解哪些機型支援 Hyperdisk 磁碟區,且符合您的效能和其他需求,請參閱「機器系列比較」。
- 對於託管 Oracle 資料庫執行個體的 VM,建議您使用一般用途機器家族中 C4 機器系列的機型。C4 機型可為資料庫工作負載提供穩定的高效能。
網路效能
Compute Engine 對每個 VM 的輸出網路頻寬設有限制。這項限制取決於 VM 的機型,以及流量是否透過與來源 VM 相同的虛擬私有雲網路轉送。如果 VM 採用特定機型,您可以啟用 Tier_1 網路,提高輸出頻寬上限,進而提升網路效能。詳情請參閱「設定各 VM 的 Tier_1 網路效能」。
Hyperdisk 儲存空間效能
本文件所述的架構會將 Hyperdisk 磁碟區用於 VM 的所有開機磁碟,以及資料庫 VM 的資料磁碟。Hyperdisk 可讓您動態調整效能和容量。您可以調整佈建 IOPS、輸送量和各個磁碟區的大小,以符合工作負載的儲存空間效能和容量需求。Hyperdisk 磁碟區的效能取決於 Hyperdisk 類型,以及磁碟區所連結 VM 的機器類型。如要進一步瞭解 Hyperdisk 效能限制和調整,請參閱下列說明文件:
更多效能考量
建構工作負載架構時,請考量「Google Cloud Well-Architected Framework:效能最佳化」中提供的一般最佳做法和建議。
部署作業
如要在單一 Google Cloud 區域中部署 Oracle E-Business Suite Vision 示範環境,請使用 GitHub 提供的 Terraform 設定範例。這個範例不適用於正式環境。
後續步驟
- 運用 Google Cloud 和 Oracle 進行雲端轉型
- Oracle MAA 參考架構
- 在 Compute Engine VM 上執行企業應用程式,並在 Google Cloud使用 Oracle Exadata
- 如要查看更多參考架構、圖表和最佳做法,請瀏覽 Cloud Architecture Center。
貢獻者
作者:
- Kumar Dhanagopal | 跨產品解決方案開發人員
- Samantha He | 技術撰稿人
其他貢獻者:
- Andy Colvin | Google Cloud 專用 Oracle 資料庫黑帶工程師
- Balazs Pinter | 合作夥伴解決方案架構師
- Celia Antonio | 資料庫客戶工程師
- Majed Al-Halaseh | 基礎架構翻新客戶工程師
- Marc Fielding | 資料基礎架構架構師
- Mark Schlagenhauf | 網路技術文件撰稿者
- Nelson Gonzalez | 產品經理
- Michelle Burtoft | 資深產品經理
- Sean Derrington | 儲存空間產品群經理
- Sekou Page | 對外產品經理
- Souji Madhurapantula | 產品群經理
- Victor Moreno | Cloud Networking 產品經理