


Configura l'accesso all'istanza Cloud SQL
Questo documento fornisce passaggi dettagliati per la configurazione del peering Virtual Private Cloud, l'installazione di un proxy Cloud SQL e la connessione a un indirizzo IP Cloud SQL interno in diversi progetti Google Cloud . Questa configurazione garantisce una comunicazione efficiente e con maggiore sicurezza tra l'istanza Cloud SQL e i seguenti connettori:
- Connettore MySQL di BigQuery Data Transfer Service
- Il connettore PostgreSQL di BigQuery Data Transfer Service.
Questo documento descrive anche la creazione di un collegamento di rete nel progetto del connettore BigQuery Data Transfer Service.
Panoramica dell'architettura
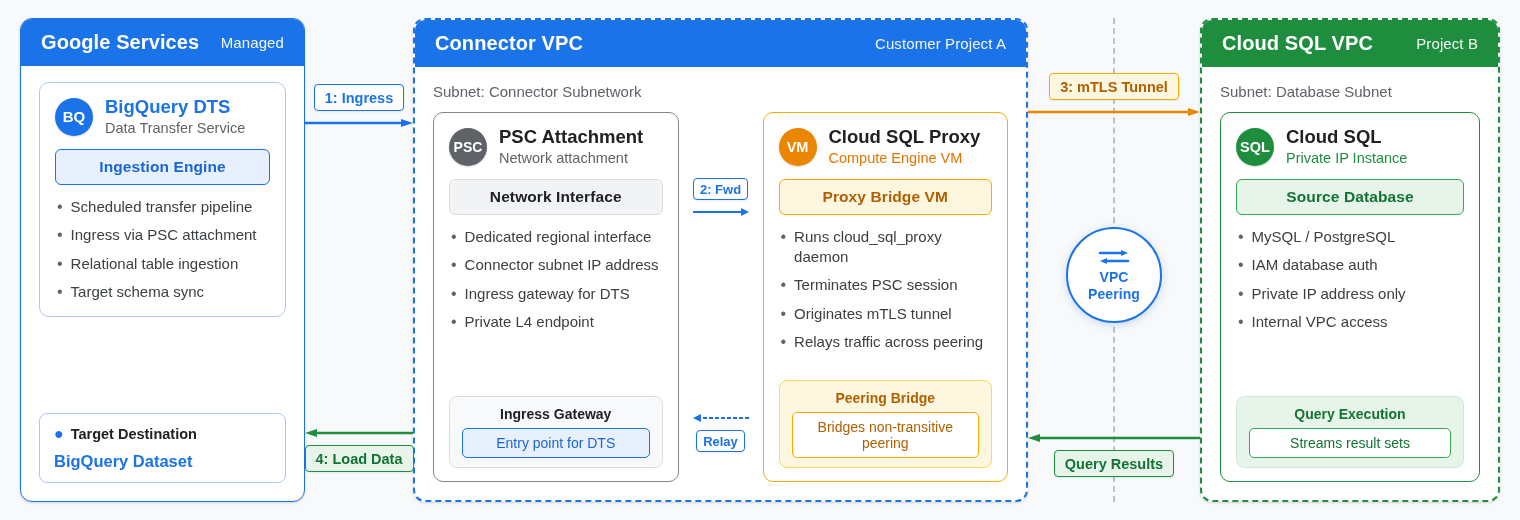
Per trasferire i dati da un'istanza Cloud SQL privata in un progetto a BigQuery in un altro progetto, BigQuery Data Transfer Service richiede una rete di connettori per colmare la connettività di rete privata.
Il peering di rete VPC supporta la comunicazione solo tra reti in peering diretto e non inoltra il traffico da altre connessioni. Pertanto, il traffico che entra in una rete VPC tramite un collegamento di rete Private Service Connect non può attraversare una connessione di peering per raggiungere una rete Cloud SQL in peering. Per stabilire questa connessione, una VM di Compute Engine nella rete del connettore esegue il proxy di autenticazione Cloud SQL. Il proxy termina la connessione in entrata dal collegamento di rete e stabilisce una connessione autenticata all'istanza Cloud SQL tramite la rete in peering.
Il seguente diagramma illustra i componenti di rete e il percorso dei dati tra BigQuery Data Transfer Service e un'istanza Cloud SQL privata:
Prima di iniziare
Assicurati di disporre di quanto segue:
- Accesso a un progetto Google Cloud con il connettore BigQuery Data Transfer Service e a un altro progetto Google Cloud con l'istanza Cloud SQL.
- Un database MySQL o PostgreSQL esistente in un Google Cloud progetto.
- Le autorizzazioni appropriate per creare un VPC, creare regole firewall e installare software.
- Un'istanza di macchina virtuale (VM).
Configura il peering VPC
Per configurare il peering VPC, devi creare il peering VPC dal progetto del connettore BigQuery Data Transfer Service, creare il peering VPC nel progetto del database Cloud SQL al progetto BigQuery Data Transfer Service e configurare le route e le regole firewall.
Crea il peering VPC dal progetto del connettore BigQuery Data Transfer Service
Nella console Google Cloud , vai alla pagina Peering di reti VPC per il tuo progetto di connettore BigQuery Data Transfer Service.
Fai clic su Crea connessione in peering.
Nel campo Nome, inserisci un nome per la configurazione di peering.
Per La tua rete VPC, seleziona la rete VPC di cui vuoi eseguire il peering nel progetto del connettore BigQuery Data Transfer Service.
Per Rete VPC in peering, seleziona l'opzione In un altro progetto.
In ID progetto, inserisci l'ID del progetto Cloud SQL.
In Nome della rete VPC, inserisci il nome della rete VPC nel progetto Cloud SQL.
Fai clic su Crea.
Crea il peering VPC nel progetto del database Cloud SQL
Per creare il peering VPC nel progetto del database Cloud SQL al progetto BigQuery Data Transfer Service, procedi nel seguente modo:
Nella console Google Cloud , vai alla pagina Peering di reti VPC per il tuo progetto di connettore BigQuery Data Transfer Service.
Fai clic su Crea connessione in peering.
Nel campo Nome, inserisci un nome per la configurazione di peering.
Seleziona la rete VPC di cui vuoi eseguire il peering nel progetto di database Cloud SQL.
Per ID progetto peer, inserisci l'ID progetto del progetto BigQuery Data Transfer Service.
In Rete VPC in peering, inserisci il nome della rete VPC nel progetto del connettore BigQuery Data Transfer Service.
Fai clic su Crea.
Configura route e regole firewall
Se non hai selezionato le route di importazione/esportazione durante la configurazione delle connessioni di peering in precedenza, segui questi passaggi per farlo ora:
Vai alla pagina Route del progetto connettore BigQuery Data Transfer Service.
Assicurati che esistano le route per consentire il traffico tra gli ambienti VPC in peering.
Vai alla pagina Policy firewall.
Crea regole firewall per consentire il traffico sulle porte necessarie (ad esempio, la porta 3306 per MySQL e la porta 5432 per PostgreSQL) tra le reti in peering.
Aggiungi le regole firewall personalizzate richieste dal progetto del connettore BigQuery Data Transfer Service al progetto ospitato dal database Cloud SQL.
Configura le route e le regole firewall per il tuo progetto con l'istanza Cloud SQL come hai fatto nei passaggi precedenti.
Configura il proxy Cloud SQL
Utilizza SSH per connetterti a un'istanza di macchina virtuale (VM) nel progetto connettore BigQuery Data Transfer Service.
Nel terminale, scarica il proxy Cloud SQL:
wget https://dl.google.com/cloudsql/cloud_sql_proxy.linux.amd64 -O cloud_sql_proxyAggiorna le autorizzazioni per i file scaricati:
chmod +x cloud_sql_proxyEsegui il proxy Cloud SQL:
./cloud_sql_proxy -instances=NAME=tcp:3306 or 5432 &Sostituisci
NAMEcon il nome della connessione dell'istanza Cloud SQL.
Connettiti all'indirizzo IP interno di Cloud SQL
- Utilizza l'indirizzo IP interno dell'istanza Cloud SQL per le connessioni.
- Configura l'applicazione o lo strumento per connetterti all'indirizzo IP interno, specificando le credenziali e i dettagli del database appropriati.
Quando ti connetti da un progetto Google Cloud diverso, utilizza l'indirizzo IP interno della VM proxy che hai deployment in precedenza. Questa soluzione risolve i problemi di peering transitivo.
Crea il collegamento di rete
Per creare il collegamento di rete nel progetto del connettore BigQuery Data Transfer Service, segui questi passaggi:
Nella console Google Cloud , vai alla pagina Allegati di rete.
Fai clic su Crea collegamento di rete.
Specifica un nome per il collegamento di rete.
Seleziona la rete VPC appropriata.
Per Regione, specifica la regione in cui si trova il connettore BigQuery Data Transfer Service.
Per Subnet, seleziona l'opzione appropriata che corrisponde alla tua configurazione.
Fai clic su Crea collegamento di rete.
Testa la connessione
Verifica che la VM con il proxy Cloud SQL possa connettersi all'istanza Cloud SQL:
mysql -u USERNAME -p -h IP_ADDRESSSostituisci quanto segue:
USERNAME: il nome utente dell'utente del databaseIP_ADDRESS: l'indirizzo IP dell'istanza Cloud SQL
Assicurati che le applicazioni nel progetto del connettore BigQuery Data Transfer Service possano connettersi all'istanza Cloud SQL utilizzando l'IP interno.
Risoluzione dei problemi
Se riscontri problemi durante la configurazione di rete, procedi nel seguente modo:
- Assicurati che il peering VPC sia stabilito e che le route siano configurate correttamente.
- Verifica che le regole firewall consentano il traffico sulle porte richieste.
- Controlla i log del proxy Cloud SQL per verificare la presenza di errori e assicurati che sia in esecuzione correttamente.
- Assicurati che il collegamento di rete sia configurato e connesso correttamente.