


Configurar o acesso à instância do Cloud SQL
Este documento fornece etapas detalhadas para configurar o peering de nuvem privada virtual, instalar um proxy do Cloud SQL e se conectar a um endereço IP interno do Cloud SQL em diferentes projetos do Google Cloud . Essa configuração garante uma comunicação eficiente e com segurança aprimorada entre a instância do Cloud SQL e os seguintes conectores:
- Conector do MySQL do serviço de transferência de dados do BigQuery
- O conector do PostgreSQL do serviço de transferência de dados do BigQuery.
Este documento também aborda a criação de um anexo de rede no projeto do conector do serviço de transferência de dados do BigQuery.
Informações gerais da arquitetura
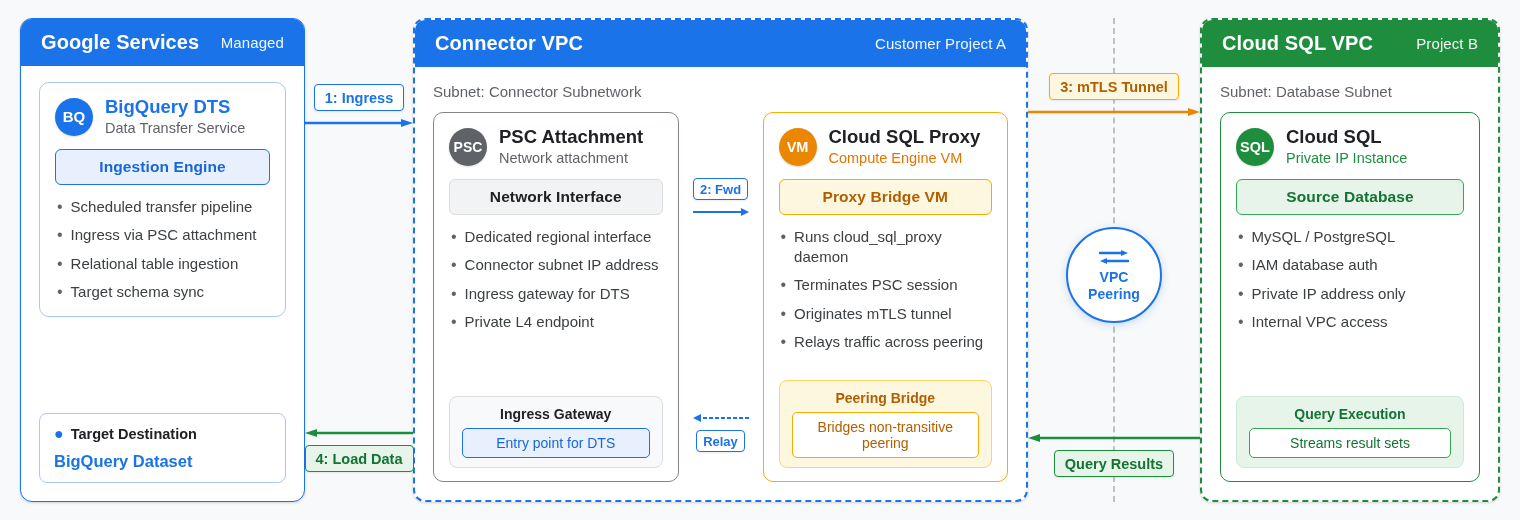
Para transferir dados de uma instância privada do Cloud SQL em um projeto para o BigQuery em outro projeto, o serviço de transferência de dados do BigQuery exige uma rede de conectores para fazer a ponte entre a conectividade de rede privada.
O peering de rede VPC é compatível apenas com a comunicação entre redes com peering direto e não encaminha tráfego de outras conexões. Portanto, o tráfego que entra em uma rede VPC por um anexo de rede do Private Service Connect não pode atravessar uma conexão de peering para alcançar uma rede do Cloud SQL com peering. Para estabelecer essa conexão, uma VM do Compute Engine na rede do conector executa o proxy de autenticação do Cloud SQL. O proxy encerra a conexão de entrada do anexo de rede e estabelece uma conexão autenticada com a instância do Cloud SQL na rede pareada.
O diagrama a seguir ilustra os componentes de rede e o caminho de dados entre o serviço de transferência de dados do BigQuery e uma instância privada do Cloud SQL:
Antes de começar
Verifique se você tem o seguinte:
- Acesso a um Google Cloud projeto com o conector do serviço de transferência de dados do BigQuery e outro Google Cloud projeto com a instância do Cloud SQL.
- Um banco de dados MySQL ou PostgreSQL em um projeto Google Cloud .
- As permissões adequadas para criar uma VPC, criar regras de firewall e instalar software.
- Uma instância de máquina virtual (VM).
Configurar o peering de VPC
Para configurar o peering de VPC, crie o peering de VPC no projeto do conector do serviço de transferência de dados do BigQuery, crie o peering de VPC no projeto do banco de dados do Cloud SQL para o projeto do serviço de transferência de dados do BigQuery e configure as rotas e as regras de firewall.
Criar peering de VPC no projeto do conector do serviço de transferência de dados do BigQuery
No console do Google Cloud , acesse a página peering da Rede VPC do projeto de conector do serviço de transferência de dados do BigQuery.
Clique em Criar conexão de peering.
No campo Nome, digite um nome para sua configuração de peering.
Em Sua rede VPC, selecione a rede VPC que você quer fazer peering no projeto do conector do serviço de transferência de dados do BigQuery.
Em Rede VPC com peering, selecione a opção Em outro projeto.
Em ID do projeto, insira o ID do projeto do Cloud SQL.
Em Nome da rede VPC, insira o nome da rede VPC no projeto do Cloud SQL.
Clique em Criar.
Criar peering de VPC no projeto do banco de dados do Cloud SQL
Para criar um peering de VPC no projeto do banco de dados do Cloud SQL com o projeto do serviço de transferência de dados do BigQuery, faça o seguinte:
No console do Google Cloud , acesse a página Peering de rede VPC do projeto de conector do serviço de transferência de dados do BigQuery.
Clique em Criar conexão de peering.
No campo Nome, digite um nome para sua configuração de peering.
Selecione a rede VPC que você quer fazer peering no projeto do banco de dados do Cloud SQL.
Em ID do projeto de mesmo nível, insira o ID do projeto do serviço de transferência de dados do BigQuery.
Em Rede VPC com peering, insira o nome da rede VPC no projeto do conector do serviço de transferência de dados do BigQuery.
Clique em Criar.
Configurar rotas e regras de firewall
Se você não selecionou rotas de importação/exportação ao configurar as conexões de peering antes, siga estas etapas para fazer isso agora:
Acesse a página Rotas do projeto de conector do serviço de transferência de dados do BigQuery.
Verifique se as rotas existem para permitir o tráfego entre os ambientes de VPC com peering.
Acesse a página Políticas de firewall.
Crie regras de firewall para permitir o tráfego nas portas necessárias (por exemplo, 3306 para MySQL e 5432 para PostgreSQL) entre as redes com peering.
Adicione as regras de firewall personalizadas necessárias do projeto do conector do serviço de transferência de dados do BigQuery ao projeto hospedado no banco de dados do Cloud SQL.
Configure rotas e regras de firewall para seu projeto com a instância do Cloud SQL, como fez nas etapas anteriores.
Configurar o proxy do Cloud SQL
Use SSH para se conectar a uma instância de máquina virtual (VM) no projeto do conector do serviço de transferência de dados do BigQuery.
No terminal, faça o download do Cloud SQL Proxy:
wget https://dl.google.com/cloudsql/cloud_sql_proxy.linux.amd64 -O cloud_sql_proxyAtualize as permissões dos arquivos baixados:
chmod +x cloud_sql_proxyExecute o proxy do Cloud SQL:
./cloud_sql_proxy -instances=NAME=tcp:3306 or 5432 &Substitua
NAMEpelo nome da conexão da instância do Cloud SQL.
Conectar-se ao endereço IP interno do Cloud SQL
- Use o endereço IP interno da instância do Cloud SQL para conexões.
- Configure seu aplicativo ou ferramenta para se conectar ao endereço IP interno, especificando as credenciais e os detalhes do banco de dados adequados.
Ao se conectar de um projeto Google Cloud diferente, use o endereço IP interno da VM proxy implantada anteriormente. Essa solução resolve problemas de peering transitivo.
Criar o anexo de rede
Para criar o anexo de rede no projeto do conector do serviço de transferência de dados do BigQuery, siga estas etapas:
No console do Google Cloud , acesse a página Anexos de rede.
Clique em Criar anexo de rede.
Dê um nome ao anexo de rede.
Selecione a rede VPC adequada.
Em Região, especifique a região em que o conector do serviço de transferência de dados do BigQuery está localizado.
Em Sub-rede, selecione a opção adequada à sua configuração.
Clique em Criar anexo de rede.
Testar a conexão
Verifique se a VM com o proxy do Cloud SQL pode se conectar à instância do Cloud SQL:
mysql -u USERNAME -p -h IP_ADDRESSSubstitua:
USERNAME: o nome de usuário do banco de dados.IP_ADDRESS: o endereço IP da instância do Cloud SQL
Verifique se os aplicativos no projeto do conector do serviço de transferência de dados do BigQuery podem se conectar à instância do Cloud SQL usando o IP interno.
Resolver problemas
Se você tiver problemas para configurar a rede, faça o seguinte:
- Verifique se o peering de VPC está estabelecido e se as rotas estão configuradas corretamente.
- Verifique se as regras de firewall permitem o tráfego nas portas necessárias.
- Verifique os registros do proxy do Cloud SQL em busca de erros e confira se ele está sendo executado corretamente.
- Verifique se a conexão de rede está configurada e conectada corretamente.