


במסמך הזה נדון בדרישות שצריך להביא בחשבון כשפורסים את Active Directory ב- Google Cloud , ונעזור לכם לבחור את הארכיטקטורה המתאימה.
אם תאחדו את Active Directory עם Cloud Identity או Google Workspace (ראו דפוסים לאימות משתמשים של כוח עבודה בסביבה היברידית), תוכלו לאפשר למשתמשים מהדומיינים הקיימים שלכם ב-Active Directory לאמת את הזהות שלהם ולגשת למשאבים ב- Google Cloud. אתם יכולים גם לפרוס את Active Directory ב- Google Cloud אם אתם מתכננים להשתמש ב-Active Directory כדי לנהל שרתי Windows ב- Google Cloud , או אם אתם מסתמכים על פרוטוקולים שלא נתמכים על ידי Google Cloud.
לפני שפורסים את Active Directory ב- Google Cloud, צריך להחליט באיזו ארכיטקטורה של דומיין ו-forest להשתמש, ואיך לשלב אותה עם ה-forest הקיים של Active Directory.
בדיקת הדרישות
Active Directory תומך במגוון ארכיטקטורות של דומיינים ו-forests. בסביבה היברידית, אפשרות אחת היא להרחיב דומיין Active Directory יחיד על פני כמה סביבות. לחלופין, אתם יכולים להשתמש בדומיינים או ב-forests נפרדים ולחבר אותם באמצעות יחסי אמון. הארכיטקטורה הטובה ביותר תלויה בדרישות שלכם.
כדי לבחור את הארכיטקטורה הכי טובה, כדאי לבדוק את הגורמים הבאים:
- התאמה לאזורי האבטחה הקיימים
- אינטראקציה בין משאבים מקומיים למשאבי Google Cloud
- אוטונומיה ניהולית
- זמינות
בקטעים הבאים נדון בגורמים האלה.
התאמה לאזורי האבטחה הקיימים
קודם כל, בודקים את העיצוב של הרשת המקומית.
בסביבה המקומית, יכול להיות שחילקתם את הרשת לכמה אזורי אבטחה – לדוגמה, באמצעות רשתות VLAN או רשתות משנה נפרדות. ברשת שמחולקת לאזורי אבטחה, התקשורת בתוך אזור אבטחה היא ללא הגבלה או כפופה רק למדיניות קלה של חומת אש וביקורת. לעומת זאת, כל תקשורת בין אזורי אבטחה כפופה למדיניות מחמירה של חומת אש, ביקורת או בדיקת תנועה.
עם זאת, המטרה של אזורי אבטחה היא לא רק להגביל ולבקר את התקשורת ברשת, אלא גם להטמיע גבולות אמון.
גבולות האמון
כל מכונה ברשת מפעילה כמה תהליכים. התהליכים האלה יכולים לתקשר זה עם זה באופן מקומי באמצעות תקשורת בין תהליכים (IPC), והם יכולים לתקשר בין מכונות באמצעות פרוטוקולים כמו HTTP. ברשת התקשורת הזו, עמיתים לא תמיד סומכים זה על זה באותה מידה. לדוגמה, יכול להיות שתהליכים יתנו אמון בתהליכים שפועלים באותה מכונה, יותר מאשר בתהליכים שפועלים במכונות אחרות. יכול להיות שמכונות מסוימות ייחשבו אמינות יותר מאחרות.
גבול אמון אוכף הבחנה בין גורמי תקשורת – אמון בקבוצה אחת של גורמי תקשורת יותר מאשר בקבוצה אחרת של גורמים.
גבולות האמון הם קריטיים כדי להכיל את ההשפעה של מתקפה. מתקפות מסתיימות לעיתים רחוקות אחרי פריצה למערכת אחת, בין אם המערכת הזו היא תהליך בודד או מכונה שלמה. במקום זאת, סביר להניח שהתוקף ינסה להרחיב את ההתקפה למערכות אחרות. מכיוון שהמערכות בגבול האמון לא מבדילות ביניהן, קל יותר להפיץ מתקפה בתוך גבול האמון מאשר לתקוף מערכות מעבר לגבול האמון.
אם מערכת אחת בגבול האמון נפגעה, צריך להניח שכל שאר המערכות בגבול האמון הזה נפגעו. ההנחה הזו יכולה לעזור לכם לזהות גבולות אמון או לאמת אם גבול מערכת מסוים הוא גבול אמון, לדוגמה:
נניח שתוקף השיג את רמת הגישה הגבוהה ביותר ליעד א' (לדוגמה, גישת אדמין או גישת root למכונה או לאפליקציה). אם הם יכולים להשתמש בהרשאות האלה כדי לקבל את אותה רמת גישה ליעד ב', אז א' וב' נמצאים, בהגדרה, באותו גבול אמון. אחרת, יש גבול אמון בין A ל-B.
הגבלת התקשורת ברשת באמצעות אזורי אבטחה יכולה לעזור בהטמעה של גבולות אמון. כדי שאזור אבטחה יהפוך לגבול אמון אמיתי, עומסי העבודה בכל צד של הגבול צריכים להבחין בין בקשות שמקורן באותו אזור אבטחה לבין בקשות שמקורן באזורי אבטחה שונים, ולבחון את הבקשות מהסוג השני בצורה קפדנית יותר.
מודל אבטחה של אפס אמון
מודל אפס האמון הוא מודל הרשת המועדף ב- Google Cloud.
אם מערכת אחת בגבול האמון נפרצה, אפשר להניח שכל המערכות בגבול הזה נפרצו. לפי ההנחה הזו, עדיף שגבולות האמון יהיו קטנים יותר. ככל שגבול האמון קטן יותר, כך פחות מערכות נפגעות, והתוקף צריך לעבור יותר גבולות כדי שהמתקפה תתפשט.
מודל אפס האמון לוקח את הרעיון הזה למסקנה ההגיונית שלו: כל מכונה ברשת מטופלת כאזור אבטחה ייחודי וכגבול אמון. כל התקשורת בין המכונות כפופה לאותה בדיקה ולחומת אש, וכל הבקשות לאחזור מהרשת מטופלות כאילו הן מגיעות ממקור לא מהימן.
ברמת הרשת, אתם יכולים להטמיע מודל של אבטחה ללא אמון באמצעות כללי חומת אש כדי להגביל את התנועה, ויומני זרימה של VPC ורישום ביומן של כללי חומת אש כדי לנתח את התנועה. ברמת האפליקציה, אתם צריכים לוודא שכל האפליקציות מטפלות באופן עקבי ומאובטח באימות, בהרשאות ובביקורת.
גבולות האמון ב-Active Directory
בדומיין של Active Directory, המכונות סומכות על בקרי הדומיין שיטפלו באימות ובהרשאה בשמן. אחרי שמשתמש מוכיח את הזהות שלו לאחד מבקרי הדומיין, הוא יכול להתחבר כברירת מחדל לכל המכונות באותו דומיין. כל זכויות הגישה שמוענקות למשתמש על ידי בקר הדומיין (בצורת הרשאות וחברויות בקבוצות) חלות על הרבה מכונות בדומיין.
באמצעות מדיניות קבוצתית, אתם יכולים למנוע ממשתמשים לגשת למכונות מסוימות או להגביל את הזכויות שלהם במכונות מסוימות. אבל אם מכונה נפרצה, יכול להיות שהתוקף יוכל לגנוב סיסמאות, ערכי גיבוב של סיסמאות או אסימוני Kerberos של משתמשים בדומיין אחרים שמחוברים לאותה מכונה. לאחר מכן, התוקף יכול להשתמש בפרטי הכניסה האלה כדי להפיץ את המתקפה לדומיינים אחרים ב-forest.
בהתחשב בגורמים האלה, מומלץ להניח שכל המכונות ב-forest נמצאות בגבול אבטחה מהימן.
בהשוואה לגבולות של דומיינים, שמטרתם לשלוט בשכפול ובהענקת אוטונומיה ניהולית לחלקים שונים בארגון, גבולות של קבוצות דומיינים יכולים לספק בידוד חזק יותר. יערות יכולים לשמש כגבולות אמון.
התאמה בין קבוצות של Active Directory לבין אזורי אבטחה
ההנחה שהיער הוא גבול האמון משפיעה על התכנון של אזורי האבטחה. אם Forest משתרע על פני שני אזורי אבטחה, לתוקף קל יותר לעבור את הגבול בין אזורי האבטחה האלה. כתוצאה מכך, שני אזורי האבטחה הופכים למעשה לאזור אחד ויוצרים גבול אמון יחיד.
במודל של אפס אמון, אפשר להתייחס לכל מכונה ברשת כאזור אבטחה נפרד. פריסת Active Directory ברשת כזו פוגעת בתפיסה הזו ומרחיבה את גבול האבטחה בפועל, כך שיכלול את כל המכונות של ה-forest ב-Active Directory.
כדי שאזור אבטחה ישמש כגבול אמון, צריך לוודא שכל ה-Active Directory forest נמצא באזור האבטחה.
ההשפעה על הרחבת Active Directory אל Google Cloud
כשמתכננים פריסה ב- Google Cloud שדורשת Active Directory, צריך לבחור בין שתי אפשרויות כדי להתאים את הפריסה לאזורי האבטחה הקיימים:
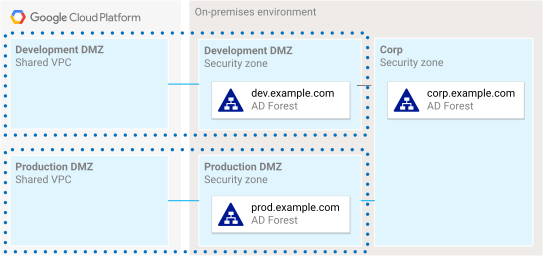
הרחבה של אזור אבטחה קיים אל Google Cloud. אתם יכולים להרחיב אחד או יותר מאזורי האבטחה הקיימים שלכם ל- Google Cloud על ידי הקצאת VPC משותף ב- Google Cloud וחיבור שלו לאזור הקיים באמצעות Cloud VPN או Cloud Interconnect.
משאבים שנפרסו באופן מקומי וב- Google Cloud שחולקים אזור משותף יכולים גם לחלוק יער משותף של Active Directory, כך שאין צורך לפרוס יער נפרד ל- Google Cloud.
לדוגמה, נניח שיש רשת קיימת עם רשת היקפית לפיתוח ורשת היקפית לייצור כאזורי אבטחה, עם Active Directory forest נפרד בכל אזור אבטחה. אם מרחיבים את אזורי האבטחה אלGoogle Cloud, כל הפריסות ב- Google Cloud הן גם חלק מאחד משני אזורי האבטחה האלה, ויכולות להשתמש באותם יערות של Active Directory.
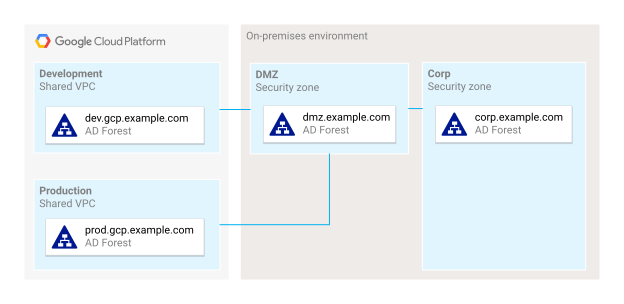
הוספת אזורי אבטחה חדשים. יכול להיות שלא תוכלו להרחיב אזור אבטחה, כי אתם לא רוצים להרחיב אותו או כי דרישות האבטחה של אזורי האבטחה הקיימים לא תואמות לדרישות של פריסות Google Cloud. אפשר להתייחס אל Google Cloud כאזורי אבטחה נוספים.
לדוגמה, נניח שיש לכם סביבה מקומית עם רשת היקפית, אבל אין בה הבחנה בין עומסי עבודה של פיתוח לבין עומסי עבודה של ייצור. כדי להפריד בין עומסי העבודה האלה ב- Google Cloud, אפשר ליצור שני VPC משותפים ולהתייחס אליהם כאזורי אבטחה חדשים. לאחר מכן, אתם פורסים שני יערות נוספים של Active Directory ב- Google Cloud, אחד לכל אזור אבטחה. במקרה הצורך, אפשר ליצור קשרי אמון בין יערות כדי לאפשר אימות בין אזורי אבטחה.
אינטראקציה בין משאבים מקומיים למשאבי Google Cloud
הגורם השני שצריך להביא בחשבון כשמרחיבים את Active Directory ל-Google Cloud הוא האינטראקציה של המשתמשים והמשאבים בין הסביבה המקומית לבין Google Cloud. בהתאם לתרחיש לדוגמה, האינטראקציה הזו יכולה להיות קלה או כבדה.
אינטראקציה קלה
אם המטרה היחידה של השימוש ב-Active Directory ב- Google Cloud היא לנהל צי של שרתי Windows ולאפשר לאדמינים להיכנס לשרתים האלה, רמת האינטראקציה בין הסביבות היא קלה:
- קבוצת העובדים שמקיימים אינטראקציה עם משאבים ב- Google Cloud מוגבלת לצוות האדמיניסטרטיבי.
- יכול להיות שאפליקציות שנפרסו ב- Google Cloud לא יתקשרו בכלל עם אפליקציות מקומיות, או שהן יעשו זאת בלי להסתמך על מתקני אימות של Windows כמו Kerberos ו-NTLM.
בתרחיש קל, כדאי לשלב את הסביבות המקומיות וסביבותGoogle Cloud באחת משתי הדרכים הבאות:
שני יערות Active Directory נפרדים: אפשר לבודד את שתי הסביבות באמצעות שני יערות Active Directory נפרדים שלא חולקים יחסי אמון. כדי לאפשר לאדמינים לבצע אימות, אתם מנהלים קבוצה נפרדת של חשבונות משתמשים בשבילם ב-forest של Google Cloud.
ניהול של קבוצה כפולה של חשבונות משתמשים מגדיל את מאמצי הניהול, ויוצר סיכון שמישהו ישכח להשבית חשבונות כשעובדים עוזבים את החברה. גישה טובה יותר היא להקצות את החשבונות האלה באופן אוטומטי.
אם חשבונות המשתמשים ב-Active Directory המקומי מוקצים על ידי מערכת מידע של משאבי אנוש (HRIS), יכול להיות שתוכלו להשתמש במנגנון דומה כדי להקצות ולנהל חשבונות משתמשים ביער שלGoogle Cloud . לחלופין, אתם יכולים להשתמש בכלים כמו Microsoft Identity Manager כדי לסנכרן חשבונות משתמשים בין סביבות.
שני יערות Active Directory עם יחסי אמון בין יערות: אם משתמשים בשני יערות Active Directory ומחברים אותם באמצעות יחסי אמון בין יערות, אפשר להימנע מהצורך לתחזק חשבונות כפולים. האדמינים משתמשים באותו חשבון משתמש כדי לאמת את שתי הסביבות. למרות שרמת הבידוד בין הסביבות נחשבת חלשה יותר, השימוש ביערות נפרדים מאפשר לכם לשמור על גבולות האמון בין הסביבה המקומית לסביבת Google Cloud .
אינטראקציה בינונית
יכול להיות שתרחיש השימוש שלכם מורכב יותר. לדוגמה:
- יכול להיות שאדמינים שמתחברים לשרתי Windows שפרוסים ב-Google Cloud יצטרכו לגשת לקבצים שמשותפים באופן מקומי.
- יכול להיות שהאפליקציות ישתמשו ב-Kerberos או ב-NTLM כדי לאמת ולתקשר בין סביבות שונות.
- יכול להיות שתרצו לאפשר לעובדים להשתמש באימות Windows משולב (IWA) כדי לאמת את הזהות שלהם באפליקציות אינטרנט שפרוסות ב- Google Cloud.
בתרחיש מתון, הפעלה של שני יערות Active Directory נפרדים עשויה להיות מגבילה מדי: אי אפשר להשתמש ב-Kerberos כדי לאמת בין שני היערות, וכדי להשתמש באימות מעבר של NTLM צריך לסנכרן בין חשבונות המשתמשים והסיסמאות.
במקרה כזה, מומלץ להשתמש בשני Active Directory forests עם יחסי אמון בין-יערות.
אינטראקציה אינטנסיבית
עומסי עבודה מסוימים, כולל פריסות של תשתית של מחשבים וירטואליים (VDI), עשויים לדרוש אינטראקציה משמעותית בין משאבים מקומיים לבין משאבים שנפרסו ב- Google Cloud. כשהמשאבים בסביבות השונות קשורים זה לזה באופן הדוק, יכול להיות שלא יהיה מעשי לנסות לשמור על גבולות האמון בין הסביבות, ושימוש בשני יערות עם אמון בין-יערות יהיה מגביל מדי.
במקרה כזה, מומלץ להשתמש ב-Active Directory forest אחד ולשתף אותו בין הסביבות.
אוטונומיה ניהולית
הגורם השלישי שצריך להביא בחשבון כשמרחיבים את Active Directory ל-Google Cloud הוא אוטונומיה ניהולית.
אם אתם מתכננים להפיץ עומסי עבודה בין הסביבה המקומית לבין Google Cloud, יכול להיות שעומסי העבודה שתריצו ב- Google Cloud יהיו שונים מאוד מעומסי העבודה שתשמרו בסביבה המקומית. יכול להיות שאפילו תחליטו שצוותים שונים ינהלו את שתי הסביבות.
כדי להפריד בין תחומי האחריות של צוותים שונים, צריך לתת לכל צוות אוטונומיה ניהולית מסוימת. ב-Active Directory, אתם יכולים לתת לצוותים הרשאה לנהל משאבים באמצעות ניהול מואצל או באמצעות דומיינים נפרדים.
העברת סמכויות ניהול היא דרך פשוטה להעביר חובות ניהוליות ולהעניק מידה מסוימת של אוטונומיה לצוותים. ניהול דומיין אחד יכול גם לעזור לכם לשמור על עקביות בין סביבות וצוותים.
עם זאת, אי אפשר להקצות את כל יכולות הניהול, ושיתוף של דומיין יחיד עלול להגדיל את התקורה הניהולית של התיאום בין הצוותים. במקרה כזה, מומלץ להשתמש בדומיינים נפרדים.
זמינות
הגורם האחרון שצריך להביא בחשבון כשמרחיבים את Active Directory ל-Google Cloud הוא הזמינות. לכל דומיין ב-Active Directory forest, בקר הדומיין משמש כספק הזהויות למשתמשים באותו דומיין.
כשמשתמשים ב-Kerberos לאימות, המשתמש צריך ליצור אינטראקציה עם בקר דומיין של Active Directory בנקודות שונות:
- אימות ראשוני (קבלת כרטיס להנפקת כרטיסים).
- אימות מחדש תקופתי (רענון של כרטיס להנפקת כרטיסים).
- אימות באמצעות משאב (קבלת כרטיס שירות).
כדי לבצע את האימות הראשוני והאימות מחדש התקופתי, צריך לתקשר עם בקר דומיין אחד בלבד – בקר הדומיין של הדומיין שהמשתמש חבר בו.
כשמבצעים אימות מול משאב, יכול להיות שיהיה צורך באינטראקציה עם כמה בקרי דומיינים, בהתאם לדומיין שבו נמצא המשאב:
- אם המשאב נמצא באותו דומיין של המשתמש, המשתמש יכול להשתמש באותו בקר דומיין (או בבקר דומיין אחר של אותו דומיין) כדי להשלים את תהליך האימות.
- אם המשאב נמצא בדומיין אחר, אבל יש קשר אמון ישיר עם הדומיין של המשתמש, המשתמש צריך ליצור אינטראקציה עם לפחות שני בקרי דומיין: אחד בדומיין של המשאב ואחד בדומיין של המשתמש.
- אם המשאב והמשתמש שייכים לדומיינים שונים ויש רק קשר אמון עקיף בין הדומיינים האלה, כדי שהאימות יצליח צריך לתקשר עם בקרי הדומיין של כל דומיין בנתיב האמון.
אם המשתמשים והמשאבים נמצאים בדומיינים או ביערות שונים של Active Directory, יכול להיות שהזמינות הכוללת תהיה מוגבלת. מכיוון שהאימות דורש אינטראקציה עם כמה דומיינים, הפסקה של דומיין אחד יכולה להשפיע על הזמינות של משאבים בדומיינים אחרים.
בהתחשב בהשפעה הפוטנציאלית של טופולוגיית Active Directory על הזמינות, מומלץ להתאים את טופולוגיית Active Directory לאסטרטגיה ההיברידית שלכם.
עומסי עבודה מבוזרים
כדי לנצל את היכולות הייחודיות של כל סביבת מחשוב, אתם יכולים להשתמש בגישה היברידית כדי לחלק את עומסי העבודה בין הסביבות האלה. במצב כזה, סביר להניח שעומסי העבודה שאתם פורסים ב- Google Cloud תלויים בתשתית או באפליקציות אחרות שפועלות בארגון, ולכן קישוריות היברידית בזמינות גבוהה היא דרישה קריטית.
אם פורסים יער או דומיין נפרדים של Active Directory ב- Google Cloudומשתמשים ביחסי אמון כדי לחבר אותם ל-Active Directory המקומי, מוסיפים עוד תלות בין Google Cloud לבין הסביבה המקומית. לתלות הזו יש השפעה מינימלית על הזמינות.
עומסי עבודה מיותרים
אם אתם משתמשים ב- Google Cloud כדי להבטיח המשכיות עסקית, עומסי העבודה ב- Google Cloud משקפים חלק מעומסי העבודה בסביבה המקומית. ההגדרה הזו מאפשרת לסביבה אחת להשתלט על התפקיד של הסביבה השנייה אם מתרחש כשל. לכן צריך לבדוק כל תלות בין הסביבות האלה.
אם פורסים יער או דומיין נפרדים של Active Directory ב- Google Cloudומשתמשים ביחסי אמון כדי לחבר אותם ל-Active Directory המקומי, יכול להיות שתיווצר תלות שתפגע במטרה של ההגדרה. אם ה-Active Directory המקומי לא זמין, יכול להיות שגם כל עומסי העבודה שנפרסו ב-Google Cloud ומסתמכים על אימות בין דומיינים או בין קבוצות דומיינים לא יהיו זמינים.
אם המטרה שלכם היא להבטיח את המשכיות העסק, אתם יכולים להשתמש ב-Active Directory Forests נפרדים בכל סביבה, שלא מחוברים אחד לשני. אפשר גם להרחיב דומיין קיים של Active Directory אלGoogle Cloud. כשפורסים בקרי דומיינים נוספים ב-Google Cloud ומשכפלים את תוכן הספרייה בין הסביבות, מוודאים שהסביבות פועלות בנפרד.
תבניות שילוב
אחרי שמעריכים את הדרישות, אפשר להשתמש בעץ ההחלטות הבא כדי לזהות ארכיטקטורה מתאימה של יער ודומיין.
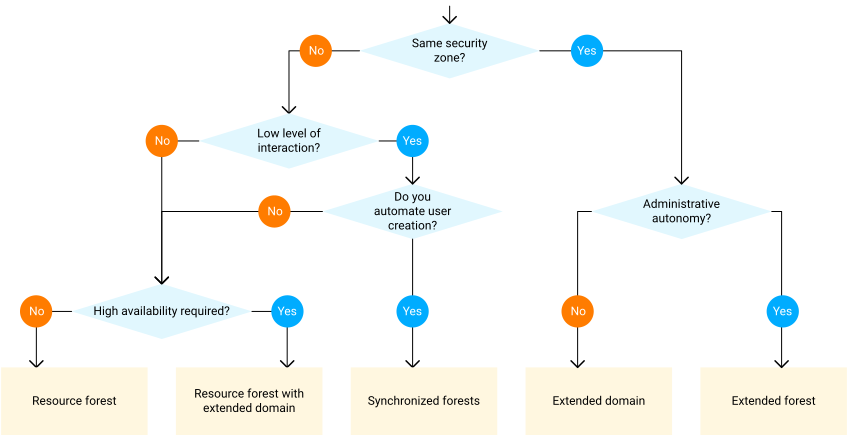
בקטעים הבאים מתוארת כל אחת מהתבניות.
יערות מסונכרנים
בתבנית synchronized forests, פורסים יער Active Directory נפרד ב- Google Cloud. היער הזה משמש לניהול כל המשאבים שנפרסו ב- Google Cloud , וגם את חשבונות המשתמשים שנדרשים לניהול המשאבים האלה.
במקום ליצור יחסי אמון בין ה-forest החדש לבין forest מקומי קיים, אתם מסנכרנים את החשבונות. אם אתם משתמשים ב-HRIS כמערכת המובילה לניהול חשבונות משתמשים, אתם יכולים להגדיר את ה-HRIS להקצאת חשבונות משתמשים ביער Active Directory שמתארח ב- Google Cloud. אפשר גם להשתמש בכלים כמו Microsoft Identity Manager כדי לסנכרן חשבונות משתמשים בין סביבות.
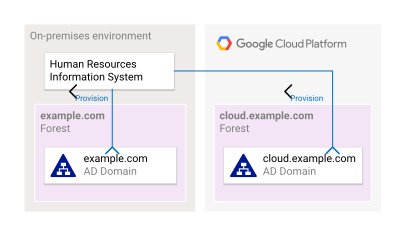
כדאי להשתמש בתבנית של קבוצות מיוערות מסונכרנות אם מתקיים אחד או יותר מהתנאים הבאים:
- השימוש המיועד ב- Google Cloud מתאים לאחד מדפוסי הפריסה המיותרים, ואתם רוצים להימנע מיחסי תלות בזמן הריצה בין הסביבה המקומית לבין Google Cloud.
- אתם רוצים לשמור על גבולות האמון בין סביבת Active Directory המקומית לבין סביבת Active Directory שמתארחת ב- Google Cloud– כאמצעי הגנה לעומק או כי אתם סומכים על סביבה אחת יותר מאשר על השנייה.
- אתם מצפים לאינטראקציה קלה או לאינטראקציה בכלל בין משאבים שמנוהלים על ידי Active Directory באופן מקומי לבין משאבים ב- Google Cloud.
- מספר חשבונות המשתמשים שאתם צריכים בסביבת Active Directory שמתארחת ב- Google Cloudהוא קטן.
היתרונות:
- תבנית היערות המסונכרנים מאפשרת לשמור על בידוד חזק בין שתי סביבות Active Directory. תוקף שפורץ לסביבה אחת לא בהכרח יצליח לפרוץ לסביבה השנייה.
- כדי להפעיל את Active Directory, אתם לא צריכים להגדיר קישוריות היברידית בין הרשתות המקומיות לבין הרשתות של Google Cloud .
- ה-Active Directory שמתארח ב- Google Cloudלא מושפע מהפסקות בשירות של ה-Active Directory בארגון. התבנית מתאימה לתרחישים לדוגמה של המשכיות עסקית או לתרחישים אחרים שדורשים זמינות גבוהה.
- אתם יכולים להעניק רמה גבוהה של אוטונומיה ניהולית לצוותים שמנהלים את ה-Active Directory forest שמתארח ב- Google Cloud.
- התבנית הזו נתמכת בשירות מנוהל ל-Microsoft Active Directory.
שיטות מומלצות:
- אל תסנכרנו את הסיסמאות לחשבונות המשתמשים בין שני היערות של Active Directory. אם תעשו את זה, תפגעו בבידוד בין הסביבות.
- אל תסתמכו על אימות מסוג Pass-through, כי הוא דורש סנכרון של סיסמאות לחשבונות המשתמשים.
- כשעובד עוזב את החברה, חשוב לוודא שהחשבונות שלו בשתי סביבות Active Directory מושבתים או מוסרים.
יער משאבים
בתבנית יער המשאבים, פורסים יער Active Directory נפרד ב- Google Cloud. אתם משתמשים ביער הזה כדי לנהל את כל המשאבים שנפרסו ב-Google Cloud , וגם קבוצה מינימלית של חשבונות משתמשים עם הרשאות אדמין שנדרשים לניהול היער. כשיוצרים יחסי אמון בין יערות עם יער Active Directory מקומי קיים, מאפשרים למשתמשים מהיער הקיים לבצע אימות ולגשת למשאבים שמנוהלים על ידי יער Active Directory שמתארח ב-Google Cloud.
במידת הצורך, אפשר לפתח את התבנית הזו לטופולוגיית כוכב, שבה היער הקיים של Active Directory נמצא במרכז ומחובר להרבה יערות של משאבים.
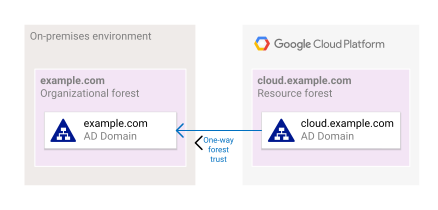
כדאי להשתמש בתבנית של יער משאבים אם מתקיים אחד או יותר מהתנאים הבאים:
- השימוש המיועד שלכם ב- Google Cloud מתאים לאחד מדפוסי הפריסה המבוזרת, והתלות בין הסביבה המקומית לבין Google Cloudמקובלת.
- אתם רוצים לשמור על גבולות האמון בין סביבת Active Directory המקומית לבין סביבת Active Directory שמתארחת ב- Google Cloud– כאמצעי הגנה מעמיקה או כי אתם מחשיבים סביבה אחת כאמינה יותר מהשנייה.
- אתם מצפים לרמה בינונית של אינטראקציה בין משאבים שמנוהלים ב-Active Directory באופן מקומי לבין משאבים ב- Google Cloud.
- יש לכם מספר גדול של משתמשים שצריכים לגשת למשאבים שנפרסו ב- Google Cloud, לדוגמה, לאפליקציות אינטרנט שמשתמשות ב-IWA לאימות.
היתרונות:
- תבנית יער המשאבים מאפשרת לשמור על גבולות האמון בין שתי סביבות Active Directory. בהתאם לאופן שבו מוגדרים יחסי האמון, תוקף שפורץ לסביבה אחת עשוי לקבל גישה מועטה או לא לקבל גישה בכלל לסביבה השנייה.
- התבנית הזו נתמכת באופן מלא בשירות מנוהל ל-Microsoft AD.
- אתם יכולים להעניק רמה גבוהה של אוטונומיה ניהולית לצוותים שמנהלים את ה-Active Directory forest שמתארח ב- Google Cloud.
שיטות מומלצות:
- מחברים בין שני היערות של Active Directory באמצעות יחסי אמון חד-כיווניים, כך שה-Active Directory שמתארח ב- Google Cloudייתן אמון ב-Active Directory הקיים, אבל לא להיפך.
- משתמשים באימות סלקטיבי כדי להגביל את המשאבים ב-Active Directory שמתארח ב- Google Cloud, שמשתמשים מה-Active Directory המקומי יכולים לגשת אליהם.
- כדי להבטיח זמינות גבוהה של קישוריות הרשת בין הרשת המקומית ל- Google Cloud, השתמשו בחיבורים מיותרים של Dedicated Interconnect, Partner Interconnect או Cloud VPN.
דומיין מורחב
בתבנית הדומיין המורחב, אתם מרחיבים אחד או יותר מהדומיינים הקיימים של Active Directory אל Google Cloud. בכל דומיין, פורסים בקר דומיין אחד או יותר ב- Google Cloud, וכך כל נתוני הדומיין והקטלוג הגלובלי משוכפלים וזמינים ב-Google Cloud. אם תשתמשו באתרי Active Directory נפרדים לרשתות המקומיות ולרשתות המשנה של Google Cloud , תוכלו לוודא שהלקוחות מתקשרים עם בקרי הדומיינים שהכי קרובים אליהם.
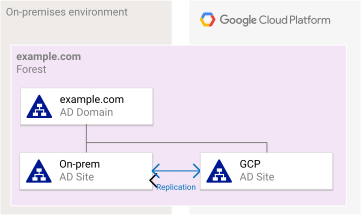
כדאי להשתמש בתבנית הדומיין המורחבת אם מתקיים אחד או יותר מהתנאים הבאים:
- השימוש המיועד ב- Google Cloud מתאים לאחד מדפוסי הפריסה המיותרים, ואתם רוצים להימנע מיחסי תלות בזמן הריצה בין הסביבה המקומית לבין Google Cloud.
- אתם צופים אינטראקציה משמעותית בין משאבים שמנוהלים ב-Active Directory באופן מקומי לבין משאבים ב-Google Cloud.
- אתם רוצים לזרז את האימות של אפליקציות שמסתמכות על LDAP לאימות.
היתרונות:
- ה-Active Directory שמתארח ב- Google Cloudלא מושפע מהפסקות בשירות של ה-Active Directory בארגון. התבנית מתאימה לתרחישים לדוגמה של המשכיות עסקית או לתרחישים אחרים שדורשים זמינות גבוהה.
- אתם יכולים להגביל את התקשורת בין הרשת המקומית לביןGoogle Cloud. כך אפשר לחסוך ברוחב הפס ולשפר את זמן האחזור.
- כל התוכן של הקטלוג הגלובלי משוכפל ל-Active Directory, ואפשר לגשת אליו ביעילות ממשאבים שמתארחים ב- Google Cloud.
שיטות מומלצות:
- אם משכפלים את כל הדומיינים, התקשורת בין הרשת המקומית לבין הרשת של Google Cloud מוגבלת לשכפול של Active Directory בין בקרי הדומיינים. אם משכפלים רק קבוצת משנה של הדומיינים של ה-forest, יכול להיות ששרתים שמחוברים לדומיין ופועלים ב-Google Cloud עדיין יצטרכו לתקשר עם בקרי דומיינים של דומיינים שלא שוכפלו. חשוב לוודא שכללי חומת האש שחלים על התקשורת בין המשאבים המקומיים לבין Google Cloud מתייחסים לכל המקרים הרלוונטיים.
- חשוב לזכור שהשכפול בין האתרים מתרחש רק במרווחי זמן מסוימים, ולכן עדכונים שבוצעו בבקר דומיין מקומי מופיעים ב-Google Cloud רק אחרי עיכוב (ולהפך).
- כדאי להשתמש בבקרי דומיין לקריאה בלבד (RODC) כדי לשמור עותק לקריאה בלבד של נתוני הדומיין ב- Google Cloud, אבל חשוב לזכור שיש פשרה שקשורה לשמירת סיסמאות משתמשים במטמון. אם תאפשרו ל-RODC לשמור סיסמאות במטמון ולאכלס מראש את מטמון הסיסמאות, המשאבים שנפרסו ב- Google Cloud לא יושפעו מהפסקה בפעילות של בקרי הדומיינים המקומיים. עם זאת, היתרונות הבטיחותיים של שימוש ב-RODC על פני בקר דומיין רגיל הם מוגבלים. אם תשביתו את שמירת הסיסמאות במטמון, בקר RODC שנפרץ עלול להוות סיכון מוגבל בלבד לשאר ה-Active Directory, אבל תאבדו את היתרון שלGoogle Cloud הימנעות מהשפעה של הפסקה זמנית בפעילות של בקרי דומיינים מקומיים.
יער מורחב
בתבנית היער המורחב, פורסים דומיין חדש של Active Directory ב-Google Cloud, אבל משלבים אותו ביער הקיים. אתם משתמשים בדומיין החדש כדי לנהל את כל המשאבים שנפרסו ב- Google Cloud , ולשמור על קבוצה מינימלית של חשבונות משתמשים עם הרשאות אדמין לניהול הדומיין.
כשמרחיבים את יחסי האמון המשתמעים לדומיינים אחרים ב-forest, מאפשרים למשתמשים הקיימים מדומיינים אחרים לאמת את הזהות שלהם ולגשת למשאבים שמנוהלים על ידי הדומיין של Active Directory שמתארח ב- Google Cloud.
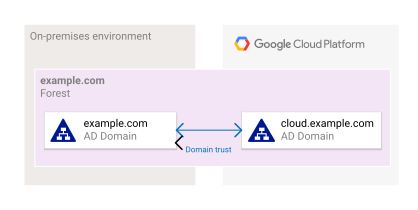
כדאי להשתמש בתבנית של יער מורחב אם מתקיים אחד או יותר מהתנאים הבאים:
- השימוש המיועד ב- Google Cloud מתאים לאחד מדפוסי הפריסה המבוזרים, והתלות בין הסביבה המקומית לבין Google Cloud מקובלת.
- המשאבים שאתם מתכננים לפרוס ב- Google Cloud דורשים הגדרה או מבנה של דומיין ששונים מאלה של הדומיינים הקיימים, או שאתם רוצים לתת רמה גבוהה של אוטונומיה ניהולית לצוותים שמנהלים את הדומיין שמתארח ב- Google Cloud.
- אתם צופים אינטראקציה בינונית עד כבדה בין משאבים שמנוהלים ב-Active Directory באופן מקומי לבין משאבים ב- Google Cloud.
- יש לכם הרבה משתמשים שצריכים לגשת למשאבים שנפרסו ב- Google Cloud, למשל לאפליקציות אינטרנט שמשתמשות ב-IWA לאימות.
היתרונות:
- כל התוכן של הקטלוג הגלובלי ישוכפל ל-Active Directory, ותהיה גישה יעילה אליו ממשאבים שמתארחים ב- Google Cloud.
- תעבורת הנתונים בזמן שכפול בין הרשת המקומית לביןGoogle Cloud מוגבלת לשכפול של הקטלוג הגלובלי. זה יכול לעזור להגביל את צריכת רוחב הפס הכוללת.
- אתם יכולים להעניק רמה גבוהה של אוטונומיה ניהולית לצוותים שמנהלים את הדומיין של Active Directory שמתארח ב- Google Cloud.
שיטות מומלצות:
- כדי להבטיח זמינות גבוהה של קישוריות הרשת בין הרשת המקומית ל- Google Cloud, השתמשו בחיבורים מיותרים של Dedicated Interconnect, Partner Interconnect או Cloud VPN.
יער משאבים עם דומיין מורחב
התבנית יער משאבים עם דומיין מורחב היא הרחבה של התבנית יער משאבים. תבנית ה-forest של המשאבים מאפשרת לשמור על גבולות האמון בין הסביבות ולספק אוטונומיה ניהולית. אחת המגבלות של יער המשאבים היא שהזמינות הכוללת שלו תלויה בזמינות של בקרי הדומיינים המקומיים ובקישוריות רשת אמינה למרכז הנתונים המקומי.
כדי להתגבר על המגבלות האלה, אפשר לשלב את תבנית יער המשאבים עם תבנית הדומיין המורחב. כשמשכפלים את הדומיין, חשבונות המשתמשים נמצאים ב- Google Cloud, ואפשר לוודא שהמשתמשים יכולים לבצע אימות למשאבים שמתארחים ב- Google Cloudגם כשבקרי הדומיין המקומיים לא זמינים או כשהחיבור לרשת אבד.
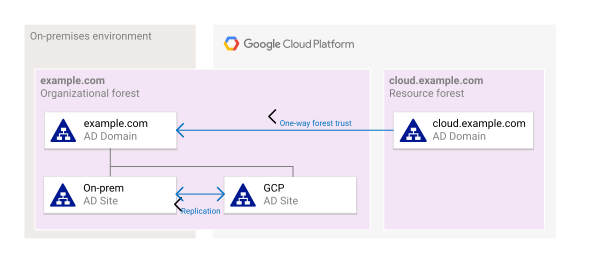
כדאי להשתמש בתבנית "יער משאבים עם דומיין מורחב" אם מתקיים אחד או יותר מהתנאים הבאים:
- אתם רוצים לשמור על גבולות האמון בין ה-forest הראשי של Active Directory לבין ה-forest של המשאבים.
- אתם רוצים למנוע מצב שבו הפסקה זמנית בפעילות של בקרי דומיינים מקומיים או אובדן של קישוריות הרשת לסביבה המקומית ישפיעו על עומסי העבודה שמתארחים ב-Google Cloud.
- אתם צופים אינטראקציה מתונה בין משאבים שמנוהלים ב-Active Directory באופן מקומי לבין משאבים ב- Google Cloud.
- יש לכם הרבה משתמשים מדומיין Active Directory אחד שצריכים לגשת למשאבים שנפרסו ב- Google Cloud, למשל לאפליקציות אינטרנט שמשתמשות ב-IWA לאימות.
היתרונות:
- משאבים שמתארחים ב-Google Cloudלא מושפעים מהפסקות בשירות של Active Directory בארגון. התבנית מתאימה לתרחישים לדוגמה של המשכיות עסקית או לתרחישים אחרים שדורשים זמינות גבוהה.
- התבנית מאפשרת לשמור על גבולות האמון בין שני היערות של Active Directory. בהתאם לאופן שבו מוגדרים יחסי האמון, תוקף שפורץ לסביבה אחת עשוי לקבל גישה מועטה או לא לקבל גישה בכלל לסביבה השנייה.
- התקשורת בין הרשת המקומית לרשת Google Cloudמוגבלת לשכפול של Active Directory בין בקרי דומיינים. אתם יכולים להטמיע כללים של חומת אש כדי לחסום את כל התקשורת האחרת, וכך לחזק את הבידוד בין הסביבות.
- אתם יכולים להעניק רמה גבוהה של אוטונומיה ניהולית לצוותים שמנהלים את ה-Active Directory forest שמתארח ב- Google Cloud.
- אפשר להשתמש בשירות מנוהל ל-Microsoft AD בשביל יער המשאבים.
שיטות מומלצות:
- פורסים בקרי דומיין לדומיין המורחב בפרויקט נפרד וב-VPC שלGoogle Cloud , כדי להפריד בין הרכיבים האלה לבין הרכיבים של יער המשאבים.
- משתמשים בקישור (peering) בין רשתות VPC שכנות כדי לחבר את ה-VPC ל-VPC המשותף או ל-VPC שמשמש את יער המשאבים, ומגדירים חומות אש כדי להגביל את התקשורת לאימות משתמשים של Kerberos וליצירת יחסי אמון ביער.
- מחברים בין שני ה-Active Directory forests באמצעות אמון חד-כיווני, כך שה-Active Directory שמתארח ב- Google Cloudייתן אמון ב-Active Directory forest הקיים, אבל לא להיפך.
- כדי להגביל את המשאבים ביער המשאבים שאליהם משתמשים מיערות אחרים יכולים לגשת, השתמשו באימות סלקטיבי.
- חשוב לזכור שהשכפול בין האתרים מתרחש רק במרווחי זמן מסוימים, ולכן עדכונים שבוצעו בבקר דומיין מקומי מופיעים ב-Google Cloud רק אחרי עיכוב (ולהפך).
- כדאי להשתמש ב-RODC בדומיין המורחב, אבל חשוב לאפשר שמירת סיסמאות במטמון כדי לשמור על יתרונות הזמינות בהשוואה לתבנית של יער המשאבים.
המאמרים הבאים
- מידע נוסף על שירות מנוהל ל-Microsoft AD
- שיטות מומלצות לפריסת Active Directory resource forest ב- Google Cloud.
- איך פורסים סביבת Active Directory עמידה בכשלים ב- Google Cloud
- שיטות מומלצות לתכנון VPC
- לדוגמאות נוספות של ארכיטקטורות, תרשימים ושיטות מומלצות, עיינו במאמר Cloud Architecture Center.