


המסמך הזה הוא חלק מסדרת מדריכי עיצוב ל-Cross-Cloud Network.
הסדרה כוללת את החלקים הבאים:
- Cross-Cloud Network לאפליקציות מבוזרות
- סגמנטציה של רשת וקישוריות לאפליקציות מבוזרות ב-Cross-Cloud Network
- רשתות שירות לאפליקציות מבוזרות ב-Cross-Cloud Network (המסמך הזה)
- אבטחת רשת לאפליקציות מבוזרות ב-Cross-Cloud Network
במאמר הזה מוסבר איך להרכיב אפליקציה מקבוצה של שירותי רכיבים שנבחרו או נוצרו. מומלץ לקרוא את כל המסמך פעם אחת לפני שמתחילים לבצע את השלבים.
במסמך הזה נסביר על ההחלטות הבאות:
- אם אתם יוצרים את השירות בעצמכם או משתמשים בשירות של צד שלישי
- אם השירות זמין ברמה הגלובלית או האזורית
- אם השירות נצרך באופן מקומי, מעננים אחרים או לא מאף אחד מהם
- אם אתם ניגשים לנקודת הקצה של השירות דרך VPC של שירותים משותפים או מפיצים את נקודות הקצה דרך כל רשתות ה-VPC הרלוונטיות של האפליקציה
במאמר הזה מוסבר איך:
- החלטה אם האפליקציה תהיה גלובלית או אזורית
- בחירת שירותים מנוהלים של צד שלישי או יצירה ופרסום של שירותים משלכם
- הגדרת גישה פרטית לנקודות הקצה של השירות באמצעות מצב משותף או ייעודי
- הרכבת השירותים לאפליקציות שתואמות לאב טיפוס גלובלי או אזורי
המפתחים מגדירים את שכבת הרשת של השירות ב-Cross-Cloud Network. בשלב הזה, האדמינים כבר תכננו שכבת קישוריות ל-Cross-Cloud Network שמאפשרת גמישות באפשרויות של רשתות השירות שמתוארות במסמך הזה. במקרים מסוימים, יש אילוצים שנובעים מטרנזיטיביות מוגבלת בין רשתות VPC. אנחנו מתארים את המגבלות האלה כשהן יכולות להשפיע על החלטות שקשורות לעיצוב.
החלטה אם האפליקציה היא אזורית או גלובלית
צריך לקבוע אם הלקוחות של האפליקציה שאתם יוצרים צריכים ארכיטיפ פריסה אזורי או גלובלי. כדי להשיג עמידות אזורית, אפשר לפזר את העומסים בין האזורים השונים. כדי להשיג עמידות גלובלית, אפשר לפזר את העומסים בין אזורים שונים.
כשבוחרים ארכיטיפ, כדאי להביא בחשבון את הגורמים הבאים:
- דרישות הזמינות של האפליקציה
- המיקום שבו משתמשים באפליקציה
- עלות
לפרטים נוספים, קראו את המאמר Google Cloud ארכיטיפים של פריסה.
במדריך העיצוב הזה נסביר איך לתמוך בארכיטיפים הבאים של פריסה:
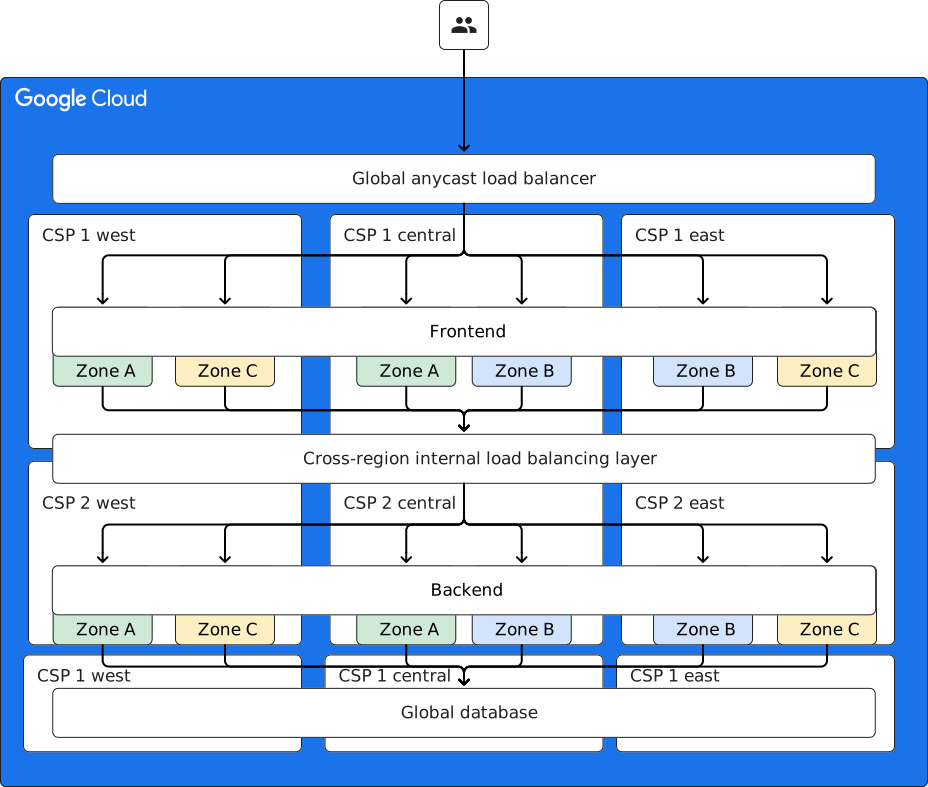
באפליקציה מבוזרת חוצת-עננים, שירותים שונים של האפליקציה יכולים להיות מסופקים על ידי ספקי שירותי ענן (CSP) שונים או מרכזי נתונים פרטיים. כדי להבטיח מבנה עמידות עקבי, כדאי להציב שירותים שמתארחים אצל ספקי CSP שונים במרכזי נתונים של ספקי CSP שקרובים זה לזה מבחינה גיאוגרפית.
בתרשים הבא מוצג מחסנית אפליקציות גלובלית שמופצת בעננים שונים, ושירותי אפליקציות שונים פרוסים ב-CSPs שונים. לכל שירות אפליקציה גלובלי יש מופעי עומסי עבודה באזורים שונים של אותו ספק שירותי ענן.
הגדרה של שירותי אפליקציות וגישה אליהם
כדי להרכיב את האפליקציה, אתם יכולים להשתמש בשירותים מנוהלים קיימים של צד שלישי, ליצור ולארח שירותי אפליקציה משלכם או להשתמש בשילוב של שניהם.
שימוש בשירותים מנוהלים קיימים של צד שלישי
להחליט באילו שירותים מנוהלים של צד שלישי אתם יכולים להשתמש באפליקציה. בדקו אילו מהם מוגדרים כשירותים אזוריים או כשירותים גלובליים. בנוסף, צריך לבדוק באילו אפשרויות גישה פרטית כל שירות תומך.
אחרי שתבינו באילו שירותים מנוהלים אתם יכולים להשתמש, תוכלו לקבוע אילו שירותים אתם צריכים ליצור.
יצירה של שירותי אפליקציות וגישה אליהם
כל שירות מתארח במכונה אחת או יותר של עומס עבודה, שאפשר לגשת אליה כנקודת קצה אחת או כקבוצה של נקודות קצה.
התרשים הבא מציג את התבנית הכללית של שירות אפליקציה. שירות האפליקציה פרוס על פני אוסף של מכונות של עומסי עבודה. (במקרה הזה, מכונה של עומס עבודה יכולה להיות מכונה וירטואלית של Compute Engine, אשכול של Google Kubernetes Engine (GKE) או קצה עורפי אחר שמריץ קוד). מופעי עומס העבודה מאורגנים כקבוצה של שרתי קצה עורפי שמשויכים למאזן עומסים.
הדיאגרמה הבאה מציגה מאזן עומסים גנרי עם קבוצה של קצוות עורפיים.
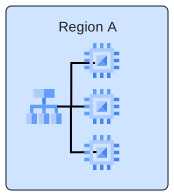
כדי להשיג את חלוקת העומסים שנבחרה ולהפוך את יתירות הכשל לאוטומטית, קבוצות נקודות הקצה האלה משתמשות במאזן עומסים של ממשק קצה. באמצעות קבוצות מופעי מכונה מנוהלים (MIG), אתם יכולים להגדיל או להקטין את הקיבולת של השירות באופן גמיש, על ידי התאמה אוטומטית לעומס של נקודות הקצה שיוצרות את הבק-אנד של מאזן העומסים. בנוסף, בהתאם לדרישות של שירות האפליקציה, מאזן העומסים יכול גם לספק אימות, סיום TLS ושירותים אחרים שספציפיים לחיבור.
הגדרת היקף השירות – אזורי או גלובלי
מחליטים אם השירות צריך ויכול לתמוך בעמידות אזורית או גלובלית. אפשר לתכנן שירות תוכנה אזורי לסנכרון במסגרת תקציב זמן אחזור אזורי. שירות אפליקציה גלובלי יכול לתמוך ביתירות כשל סינכרונית בין צמתים שפזורים באזורים שונים. אם האפליקציה גלובלית, יכול להיות שתרצו שגם השירותים שתומכים בה יהיו גלובליים. אבל אם השירות דורש סנכרון בין המכונות שלו כדי לתמוך ביתירות כשל, צריך להביא בחשבון את זמן האחזור בין האזורים. במצב כזה, יכול להיות שתצטרכו להסתמך על שירותים אזוריים עם יתירות באותו אזור או באזורים סמוכים, כדי לתמוך בסנכרון עם זמן אחזור קצר למקרה של יתירות כשל.
ב-Cloud Load Balancing יש תמיכה בנקודות קצה (endpoints) שמתארחות באזור אחד או מפוזרות בין אזורים. כך אפשר ליצור שכבה גלובלית שפונה ללקוחות, שמתקשרת עם שכבות שירות גלובליות, אזוריות או היברידיות. בחרו את פריסות השירות כדי לוודא שיתירות הכשל הדינמית ברשת (או איזון העומסים בין אזורים) תואמת למצב העמידות וליכולות של הלוגיקה של האפליקציה.
בתרשים הבא אפשר לראות איך שירות גלובלי שמורכב ממאזני עומסים אזוריים יכול להגיע לקצוות עורפיים באזורים אחרים, וכך לספק יתירות כשל אוטומטית בין אזורים. בדוגמה הזו, הלוגיקה של האפליקציה היא גלובלית וה-backend שנבחר תומך בסנכרון בין אזורים. כל מאזן עומסים שולח בקשות בעיקר לאזור המקומי, אבל יכול לעבור לאזורים מרוחקים במקרה של כשל.
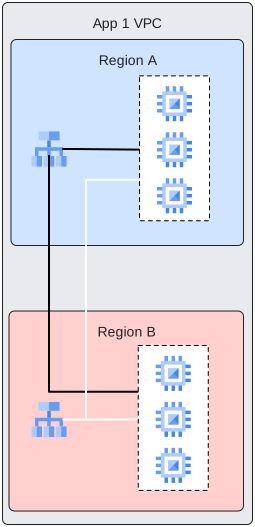
- בק-אנד גלובלי הוא אוסף של שרתי בק-אנד אזוריים, שאליהם ניגשים באמצעות מאזן עומסים אחד או יותר.
- למרות שה-backends הם גלובליים, ה-frontend של כל מאזן עומסים הוא אזורי.
- בדפוס הארכיטקטורה הזה, מאזני העומסים מפזרים את התנועה בעיקר בתוך האזור שלהם, אבל יכולים גם לאזן את התנועה לאזורים אחרים כשהמשאבים באזור המקומי לא זמינים.
- קבוצה של ממשקי קצה של מאזני עומסים אזוריים, שכל אחד מהם נגיש מאזורים אחרים ויכול להגיע לשרתי בק-אנד באזורים אחרים, יוצרת שירות גלובלי מצטבר.
- כדי להרכיב מחסנית אפליקציות גלובלית, כמו שמתואר במאמר תכנון מחסניות אפליקציות גלובליות, אתם יכולים להשתמש בניתוב DNS ובבדיקות תקינות כדי להשיג יתירות כשל חוצת-אזורים של ממשקי ה-frontend.
- אפשר לגשת לממשקי הקצה של מאזן העומסים מאזורים אחרים באמצעות גישה גלובלית (לא מוצגת בתרשים).
אפשר להשתמש באותו דפוס כדי לכלול שירותים שפורסמו עם יתירות כשל גלובלית. בתרשים הבא מוצג שירות שפורסם ומשתמש בקצוות עורפיים גלובליים.
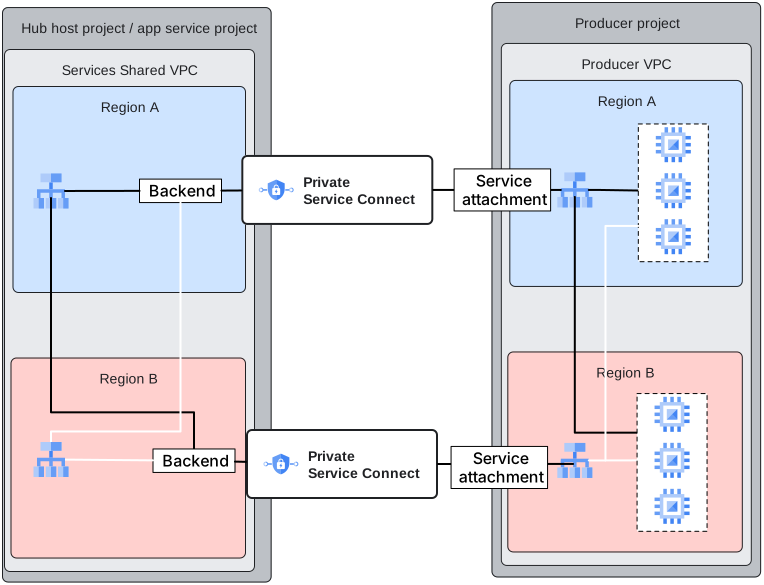
בתרשים, שימו לב שבשירות שפורסם הוטמעה יתירות כשל גלובלית בסביבת היצרן. הוספת יתירות כשל גלובלית בסביבת הצרכן מאפשרת עמידות בפני כשלים אזוריים בתשתית איזון העומסים של הצרכן. צריך להטמיע יתירות כשל בין אזורים של השירות גם בלוגיקה של אפליקציית השירות וגם בתכנון של איזון העומסים של הבעלים של השירות המנוהל. הבעלים של השירותים המנוהלים יכולים להטמיע מנגנונים אחרים.
כדי להחליט באיזה מוצר של Cloud Load Balancing להשתמש, קודם צריך לקבוע באיזה סוג תנועה מאזני העומסים צריכים לטפל. חשוב להקפיד על כללי האצבע הבאים:
- משתמשים במאזן עומסים של אפליקציות לתנועת HTTP(S).
- משתמשים במאזן עומסי רשת של שרת proxy לתנועת TCP שאינה מסוג HTTP(S). מאזן העומסים של שרת ה-proxy הזה תומך גם ב-TLS offload.
- כדי לשמור את כתובת ה-IP של מקור הלקוח בכותרת, או כדי לתמוך בפרוטוקולים נוספים כמו UDP, ESP ו-ICMP, צריך להשתמש במאזן עומסי רשת להעברת סיגנל ללא שינוי.
במאמר בחירת מאזן עומסים מוסבר איך לבחור את מאזן העומסים שהכי מתאים לתרחיש לדוגמה שלכם.
שירותים עם קצוות עורפיים ללא שרת (serverless)
אפשר להגדיר שירות באמצעות קצוות עורפיים ללא שרת (serverless). אפשר לארגן את הקצה העורפי בסביבת היצרן ב-Serverless NEG כקצה עורפי למאזן עומסים. כדי לפרסם את השירות הזה באמצעות Private Service Connect, צריך ליצור קובץ מצורף לשירות שמשויך לחזית של מאזן העומסים של השירות המנוהל. אפשר לצרוך את השירות שפורסם דרך נקודות קצה או קצוות עורפיים של Private Service Connect. אם השירות דורש חיבורים שהיצרן יוזם, אתם יכולים להשתמש במחבר של חיבור לרשת (VPC) מאפליקציית serverless כדי לאפשר לסביבות של Cloud Run, App Engine standard ופונקציות Cloud Run לשלוח חבילות לכתובות ה-IPv4 הפנימיות של המשאבים ברשת VPC. בנוסף, אפשר להשתמש בחיבור לרשת (VPC) מאפליקציית serverless כדי לשלוח חבילות לרשתות אחרות שמחוברות לרשת ה-VPC שנבחרה.
שיטות לגישה פרטית לשירותים
האפליקציה יכולה לכלול שירותים מנוהלים ש-Google מספקת, שירותים של צד שלישי שספקים חיצוניים או קבוצות עמיתים בארגון מספקים, ושירותים שהצוות שלכם מפתח. יכול להיות שחלק מהשירותים האלה יהיו נגישים דרך האינטרנט באמצעות כתובות IP ציבוריות. בקטע הזה מתוארות השיטות שבהן אפשר להשתמש כדי לגשת לשירותים האלה באמצעות הרשת הפרטית. אלה סוגי השירותים שקיימים:
- ממשקי API ציבוריים של Google
- ממשקי API בלי שרת (serverless) של Google
- שירותים מנוהלים שפורסמו על ידי Google
- שירותים מנוהלים שפורסמו על ידי ספקים ושותפים
- השירותים שפרסמתם
חשוב לזכור את האפשרויות האלה כשקוראים את הסעיפים הבאים. בהתאם לאופן שבו אתם מקצים את השירותים, אתם יכולים להשתמש באחת או יותר מהאפשרויות לגישה פרטית שמתוארות כאן.
הארגון (או קבוצה בתוך הארגון) שאוסף, מפרסם ומנהל שירות נקרא "הבעלים של השירות המנוהל". אתם והאפליקציה שלכם נקראים צרכן השירות.
חלק מהשירותים המנוהלים מתפרסמים רק באמצעות גישה לשירותים פרטיים. עיצובי הרשת שמומלצים במאמר קישוריות פנימית ורשתות VPC מתאימים לשירותים שפורסמו עם גישה לשירותים פרטיים ועם Private Service Connect.
במאמר אפשרויות גישה פרטיות לשירותים תוכלו לקרוא סקירה כללית על האפשרויות השונות לגישה פרטית לשירותים.
כשאפשר, מומלץ להשתמש ב-Private Service Connect כדי להתחבר לשירותים מנוהלים. מידע נוסף על דפוסי פריסה של Private Service Connect זמין במאמר דפוסי פריסה של Private Service Connect.
יש שני סוגים של Private Service Connect, ואפשר לפרסם את השירותים השונים בכל אחד מהם:
עומסי עבודה אחרים יכולים לצרוך ישירות שירותים שפורסמו כנקודות קצה של Private Service Connect. השירותים מסתמכים על האימות והעמידות שספק השירות הקצה. אם אתם רוצים שליטה נוספת על האימות והעמידות של השירות, אתם יכולים להשתמש בקצוות עורפיים של Private Service Connect כדי להוסיף שכבה של איזון עומסים לאימות ולעמידות ברשת הצרכן.
בתרשים הבא מוצגת הגישה לשירותים דרך נקודות קצה של Private Service Connect:
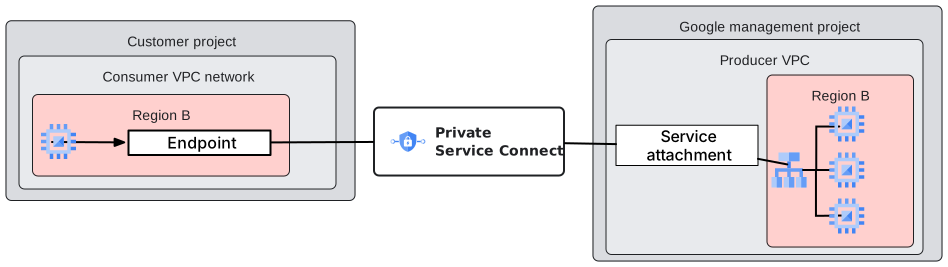
בתרשים מוצג הדפוס הבא:
- נקודת קצה של Private Service Connect נפרסת ב-VPC של הצרכן, וכך השירות של היצרן זמין למכונות וירטואליות ולצמתים של GKE.
- רשתות הצרכן והיצרן צריכות להיות פרוסות באותו אזור.
בתרשים שלמעלה, נקודות הקצה מוצגות כמשאבים אזוריים. אפשר להגיע לנקודות הקצה מאזורים אחרים בגלל הגישה הגלובלית.
מידע נוסף על דפוסי פריסה זמין במאמר דפוסי פריסה של Private Service Connect.
בקצוות העורפיים של Private Service Connect משתמשים במאזן עומסים שמוגדר עם קצוות עורפיים של קבוצות של נקודות קצה ברשת (NEG) של Private Service Connect. לרשימה של מאזני העומסים הנתמכים, ראו מידע על בק-אנדים של Private Service Connect.
באמצעות קצוות עורפיים של Private Service Connect, אתם יכולים ליצור את הגדרות הקצה העורפי הבאות:
- דומיינים ואישורים בבעלות הלקוח לפני שירותים מנוהלים
- מעבר בשליטת הצרכן במקרה של כשל בין שירותים מנוהלים באזורים שונים
- הגדרת אבטחה ובקרת גישה מרוכזות לשירותים מנוהלים
בתרשים הבא, מאזן העומסים הגלובלי משתמש ב-NEG של Private Service Connect כקצה עורפי שיוצר תקשורת עם ספק השירות. אין צורך בהגדרות נוספות של הרשת, והנתונים מועברים דרך מארג ה-SDN של Google.
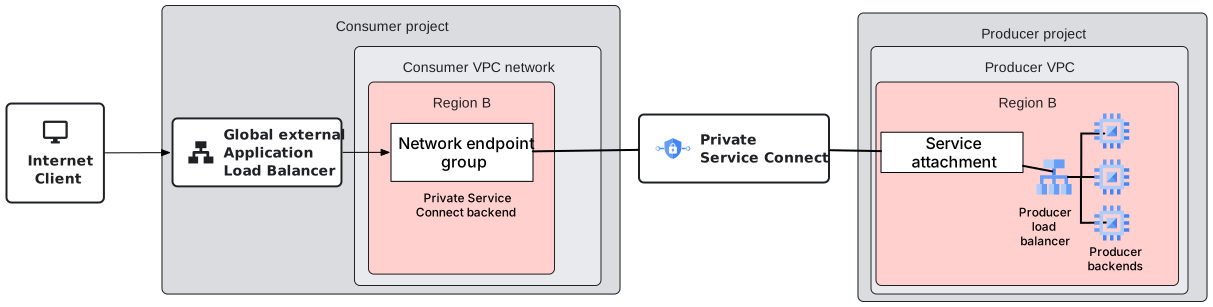
רוב השירותים מיועדים לחיבורים שהצרכן יוזם. כשהשירותים צריכים ליזום חיבורים מהיצרן, משתמשים בממשקי Private Service Connect.
נקודה מרכזית כשפורסים גישה לשירותים פרטיים או Private Service Connect היא טרנזיטיביות. אפשר להגיע לנקודות הגישה של הצרכן ב-Private Service Connect דרך Network Connectivity Center. אי אפשר להגיע לשירותים שפורסמו דרך חיבור VPC Network Peering, לא לנקודות גישה של צרכנים ב-Private Service Connect ולא לנקודות גישה של צרכנים בגישה לשירותים פרטיים. אם אין טרנזיטיביות בין רשתות VPC לכל נקודות הגישה של צרכני השירות, המיקום של תת-הרשת או נקודות הקצה של הגישה לשירות בטופולוגיית ה-VPC קובע אם אתם מתכננים את הרשת לפריסת שירות משותפת או ייעודית.
אפשרויות כמו HA VPN ושרתי proxy בניהול הלקוח מספקות שיטות שמאפשרות תקשורת טרנזיטיבית בין רשתות VPC.
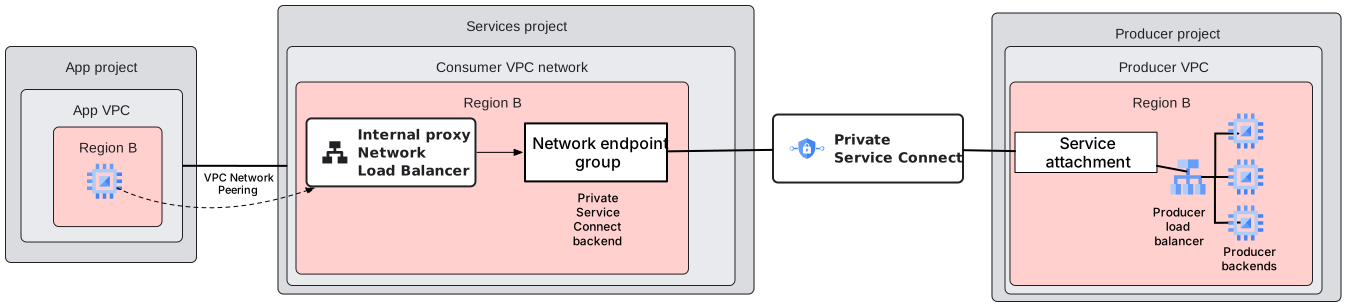
אי אפשר להגיע לנקודות קצה של Private Service Connect דרך קישור בין רשתות VPC שכנות (peering). אם אתם צריכים קישוריות מהסוג הזה, אתם יכולים לפרוס מאזן עומסים פנימי ו-NEG של Private Service Connect כקצה עורפי, כמו שמוצג בתרשים הבא:
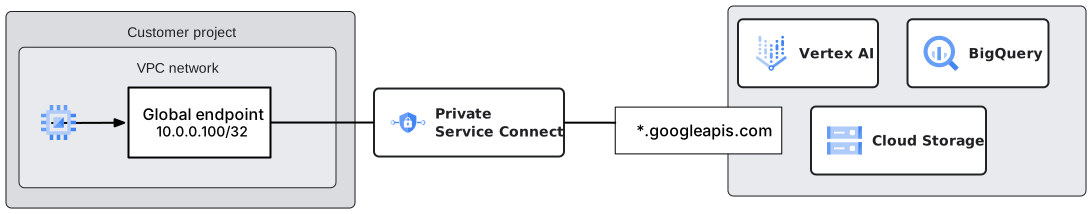
אפשר לגשת לממשקי Google API באופן פרטי באמצעות נקודות קצה (endpoints) ובק-אנדים של Private Service Connect. באופן כללי, מומלץ להשתמש בנקודות קצה כי יוצר ה-API של Google מספק עמידות ואימות מבוסס-אישור.
יוצרים נקודת קצה של Private Service Connect בכל VPC שבו צריך לגשת לשירות. מכיוון שכתובת ה-IP של הצרכן היא כתובת IP גלובלית פרטית, נדרש מיפוי DNS יחיד לכל שירות, גם אם יש מכונות של נקודות קצה בכמה רשתות VPC, כפי שמוצג בתרשים הבא:
הגדרת דפוסי צריכה לשירותים שפורסמו
השירותים שפורסמו יכולים לפעול במגוון מיקומים: ברשת ה-VPC שלכם, ברשת VPC אחרת, במרכז נתונים מקומי או בענן. לא משנה איפה פועל עומס העבודה של השירות, האפליקציה צורכת את השירותים האלה באמצעות נקודת גישה, כמו אחת מהאפשרויות הבאות:
- כתובת IP ברשת משנה של גישה לשירותים פרטיים
- נקודת קצה מסוג Private Service Connect
- כתובת VIP למאזן עומסים שמשתמש בקבוצות NEG של Private Service Connect
אפשר לשתף את נקודות הגישה של הצרכן בין רשתות או להקצות אותן לרשת אחת. החליטו אם ליצור נקודות גישה משותפות או ייעודיות לצרכנים, על סמך השאלה אם הארגון שלכם מקצה את המשימה של יצירת נקודות גישה לשירותי צרכנים לכל קבוצת אפליקציות, או מנהל את הגישה לשירותים באופן מאוחד.
ניהול הגישה לשירותים כולל את הפעילויות הבאות:
- יצירת נקודות הגישה
- פריסת נקודות הגישה ב-VPC לגישה לשירותים, שהוא VPC עם סוג הנגישות המתאים
- רישום כתובות ה-IP וכתובות ה-URL של נקודות הגישה של הצרכן ב-DNS
- ניהול אישורי אבטחה וגמישות לשירות במרחב הצרכן, כשמוסיפים איזון עומסים לפני נקודות הגישה של הצרכן
בארגונים מסוימים, יכול להיות שאפשר להקצות את ניהול הגישה לשירותים לצוות מרכזי, ובארגונים אחרים יכול להיות שהמבנה מאפשר לתת יותר עצמאות לכל צרכן או צוות אפליקציה. תוצר לוואי של הפעלה במצב ייעודי הוא שחלק מהרכיבים משוכפלים. לדוגמה, שירות רשום עם כמה שמות DNS על ידי כל קבוצת אפליקציות, ומנהל כמה קבוצות של אישורי TLS.
תכנון ה-VPC שמתואר במאמר סגמנטציה של רשת וקישוריות לאפליקציות מבוזרות ב-Cross-Cloud Network מאפשר להגיע לפריסה של נקודות גישה לשירותים במצב משותף או ייעודי. נקודות גישה משותפות של צרכנים נפרסות ברשתות VPC של גישה לשירות, שאפשר לגשת אליהן מכל רשת VPC אחרת או מרשת חיצונית. נקודות גישה ייעודיות לצרכנים נפרסות ב-VPC של האפליקציה, וניתן לגשת אליהן רק ממשאבים בתוך ה-VPC של האפליקציה.
ההבדל העיקרי בין VPC לגישה לשירות לבין VPC לאפליקציה הוא הקישוריות הטרנזיטיבית של נקודת הגישה לשירות, שמתאפשרת באמצעות VPC לגישה לשירות. רשתות VPC לגישה לשירות לא מוגבלות לאירוח של נקודות גישה של צרכנים. רשת VPC יכולה לארח משאבי אפליקציות וגם נקודות גישה משותפות לצרכנים. במקרה כזה, צריך להגדיר את ה-VPC ולטפל בו כ-VPC של שירות.
גישה משותפת לשירותים מנוהלים
בכל השיטות לצריכת שירותים, כולל Private Service Connect, צריך לבצע את המשימות הבאות:
- פורסים את נקודות הגישה של צרכני השירותים ב-VPC של השירותים. לרשתות VPC של שירותים יש נגישות טרנזיטיבית לרשתות VPC אחרות.
- אם רשת ה-VPC של הגישה לשירות מחוברת באמצעות HA VPN, צריך לפרסם את רשת המשנה של נקודת הגישה של הצרכן כפרסום ניתוב בהתאמה אישית מ-Cloud Router שמקושר לרשתות אחרות באמצעות HA VPN. ל-Google APIs, מפרסמים את כתובת ה-IP של המארח של ה-API.
- מעדכנים את הכללים של חומת האש בסביבות מרובות-עננים כדי לאפשר את רשת המשנה של הגישה לשירותים פרטיים.
ספציפית לגישה לשירותים פרטיים, ודאו שאתם יכולים לעמוד בדרישות הנוספות הבאות:
- ייצוא של נתיבים בהתאמה אישית לרשת של הבעלים של השירות המנוהל. למידע נוסף, קראו את המאמר מארחים מקומיים לא יכולים לתקשר עם הרשת של הבעלים של השירות המנוהל.
- יוצרים כללי חומת אש לתעבורת נתונים נכנסת (ingress) כדי לאפשר לתת-הרשת של הגישה לשירותים פרטיים להיכנס לרשתות ה-VPC של האפליקציה.
- יצירת כללים של חומת אש לתעבורת נתונים נכנסת (ingress) כדי לאפשר לתת-הרשת של הגישה לשירותים פרטיים להיכנס ל-VPC של השירותים
כדי לקבל גישה לשירות ללא שרת (serverless), ודאו שאתם עומדים בדרישות הבאות:
- למחבר הגישה נדרשת רשת משנה רגילה ייעודית מסוג /28
- כברירת מחדל, Cloud Router מפרסם תת-רשתות רגילות
- יצירת כללי חומת אש לתעבורת נתונים נכנסת (ingress) כדי לאפשר גישה לכל תת-הרשתות של ה-VPC בתוך ה-VPC
- עדכון הכללים של חומת האש בסביבות מרובות-עננים כדי לאפשר את התת-רשת של החיבור לרשת VPC
- יוצרים כללים של חומת אש לתעבורת נתונים נכנסת (ingress) כדי לאפשר גישה של רשת המשנה לשירותים פרטיים אל רשתות ה-VPC של האפליקציה
גישה ייעודית לשירותים מנוהלים
חשוב לבצע את המשימות הבאות:
- בכל VPC של אפליקציה שנדרשת בו גישה, פורסים כלל העברה לשירות כדי ליצור נקודת גישה.
- כדי לאפשר גישה לשירותים פרטיים, צריך ליצור כללי חומת אש לתעבורת נתונים נכנסת שיאפשרו לתת-הרשת של הגישה לשירותים הפרטיים להיכנס לרשתות ה-VPC של האפליקציה.
כדי לקבל גישה לשירות ללא שרת (serverless), ודאו שאתם עומדים בדרישות הבאות:
- למחבר הגישה נדרשת רשת משנה רגילה ייעודית מסוג /28
- יצירת כללים של חומת אש לתעבורת נתונים נכנסת (ingress) כדי לאפשר את התת-רשת של המחבר ל-VPC בתוך רשתות ה-VPC של האפליקציה
הרכבת מחסנית האפליקציה
בקטע הזה נתאר איך מרכיבים מחסנית אפליקציות אזורית או גלובלית.
תכנון מחסניות של אפליקציות אזוריות
אם האפליקציה פועלת לפי ארכיטיפים של פריסה אזורית או במספר אזורים, צריך להשתמש במקבצי אפליקציות אזוריים. אפשר לחשוב על סטאקים של אפליקציות אזוריות כשרשור של שכבות שירות של אפליקציות אזוריות. לדוגמה, מחסנית אפליקציות אזורית היא שכבת שירות אינטרנט אזורית שמתקשרת עם שכבת אפליקציה באותו אזור, שמתקשרת עם שכבת מסד נתונים באותו אזור.
כל שכבת שירות אזורית של אפליקציה משתמשת במאזני עומסים כדי לפזר את התנועה בין נקודות הקצה של השכבה באותו אזור. כדי להשיג אמינות, משאבי הקצה העורפי מפוזרים בין שלושה אזורים או יותר באותו מחוז.
צריך לפרוס שכבות של שירותי אפליקציות בספקי שירותי ענן אחרים או במרכזי נתונים מקומיים באזורים מקבילים ברשתות החיצוניות. בנוסף, צריך להגדיר שירותים שפורסמו כך שיהיו זמינים באזור של ה-stack. כדי להתאים את מחסנית האפליקציה בתוך אזור, כתובות ה-URL של שכבת שירות האפליקציה צריכות לפתור את כתובת ה-IP האזורית של ממשק המשתמש של מאזן העומסים הספציפי. מיפויי ה-DNS האלה רשומים בתחום ה-DNS הרלוונטי לכל שירות של אפליקציה.
בתרשים הבא מוצג מחסנית אזורית עם עמידות מסוג פעיל-המתנה:
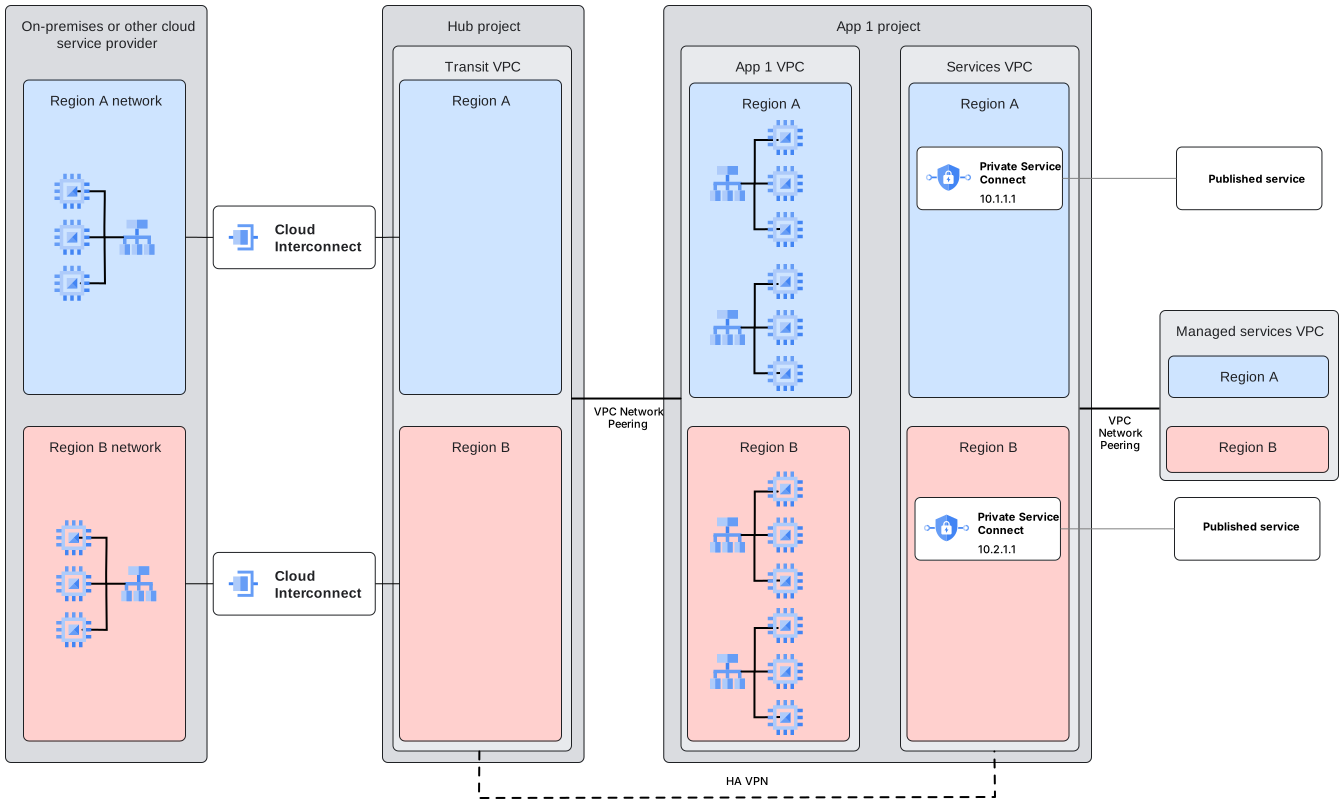
מופע מלא של מחסנית האפליקציה נפרס בכל אזור במרכזי הנתונים השונים בענן. אם מתרחש כשל אזורי באחת משכבות השירות של האפליקציה, המחסנית באזור השני משתלטת על העברת האפליקציה כולה. יתירות הכשל הזו מתבצעת בתגובה למעקב מחוץ לפס (out-of-band) של שכבות השירות השונות של האפליקציה.
כשמדווח על כשל באחת משכבות השירות, החזית של האפליקציה מעוגנת מחדש למקבץ הגיבוי. האפליקציה כתובה כך שהיא מפנה לקבוצה של רשומות שמות אזוריות שמשקפות את מחסנית כתובות ה-IP האזוריות ב-DNS, כדי שכל שכבה של האפליקציה תשמור על החיבורים שלה באותו אזור.
תכנון מחסניות גלובליות של אפליקציות
כשמיישמים באפליקציה את ארכיטיפ הפריסה הגלובלי, כל שכבת שירות באפליקציה כוללת קצוות עורפיים בכמה אזורים. הכללת קצוות עורפיים בכמה אזורים מרחיבה את מאגר העמידות של שכבת שירות האפליקציה מעבר לאזור אחד, ומאפשרת זיהוי אוטומטי של יתירות כשל והתכנסות מחדש.
בתרשים הבא מוצג מחסנית אפליקציות גלובלית:
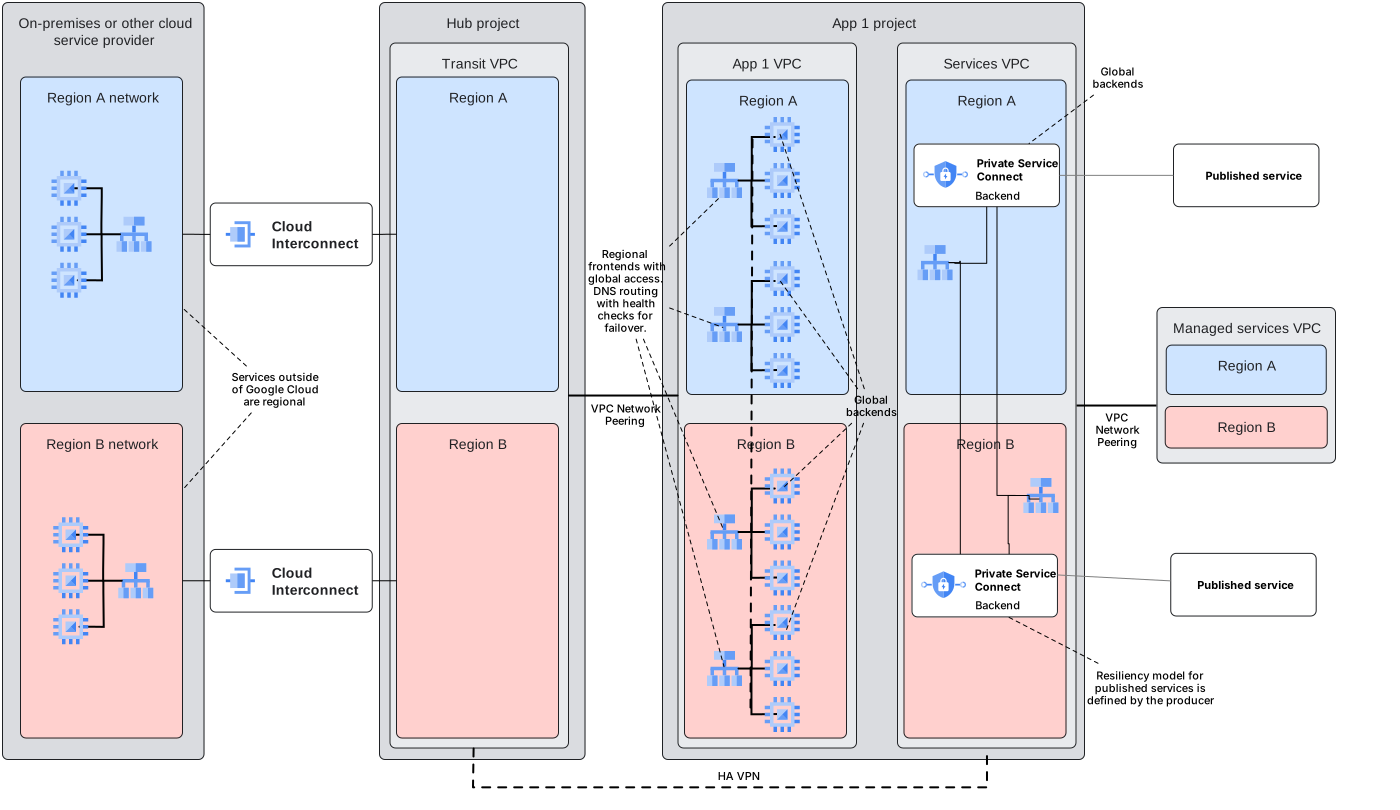
בתרשים הקודם מוצגת אפליקציה גלובלית שמורכבת מהרכיבים הבאים:
- שירותים שפועלים במרכזי נתונים מקומיים עם ממשקי קצה של מאזני עומסים. אפשר להגיע לנקודות הגישה של מאזן העומסים דרך Cloud Interconnect מרשת ה-VPC למעבר.
- רשת VPC למעבר מארחת חיבורים היברידיים בין מרכז הנתונים החיצוני לבין רשת ה-VPC של האפליקציה.
- VPC של אפליקציה שמארח את האפליקציה העיקרית שפועלת במכונות של עומס העבודה. המכונות האלה של עומסי העבודה נמצאות מאחורי מאזני עומסים. אפשר להגיע למאזני העומסים מכל אזור ברשת, והם יכולים להגיע לשרתי בק-אנד בכל אזור ברשת.
- VPC של שירותים שמארח נקודות גישה לשירותים שפועלים במיקומים אחרים, כמו ב-VPC של צד שלישי. אפשר להגיע לנקודות הגישה האלה לשירות דרך חיבור ה-HA VPN בין ה-VPC של השירותים לבין ה-VPC של המעבר.
- רשתות VPC של בעלי שירותים מנוהלים שמתארחות בארגונים אחרים או בארגון הראשי, ואפליקציות שפועלות במיקומים אחרים. השירותים הרלוונטיים נגישים באמצעות בק-אנדים של Private Service Connect, שנפרסים כבק-אנדים גלובליים למאזני עומסים אזוריים שמתארחים ב-VPC של השירותים. אפשר לגשת למאזני העומסים האזוריים מכל אזור אחר.
אם אתם רוצים שהאפליקציה שנוצרה תהיה נגישה מהאינטרנט, אתם יכולים להוסיף מאזן עומסים גלובלי חיצוני של אפליקציות שמפנה לעומסי העבודה של האפליקציה ב-VPC של האפליקציה (לא מוצג בתרשים).
כדי לתמוך במקבץ אפליקציות גלובלי, השתמשנו בקצוות עורפיים גלובליים לכל שכבת אפליקציה. כך אפשר להתאושש מתקלה בכל נקודות הקצה של ה-backend באזור אחד. לכל אזור יש ממשק קצה אזורי של מאזן עומסים לכל שכבת שירות של אפליקציה. כשמתרחשת יתירות כשל אזורית, אפשר להגיע לממשקי הקצה של מאזן העומסים הפנימי האזורי בין אזורים, כי הם משתמשים בגישה גלובלית. מכיוון שמחסנית האפליקציות היא גלובלית, כללי מדיניות הניתוב של המיקום הגיאוגרפי של DNS משמשים לבחירת ממשק הקצה האזורי המתאים ביותר לבקשה או לתהליך מסוימים. במקרה של כשל ב-frontend, אפשר להשתמש בבדיקות תקינות של DNS כדי להפוך את יתירות הכשל מ-frontend אחד לאחר לאוטומטית.
שירותים שפורסמו באמצעות קצוות עורפיים של Private Service Connect נהנים מגישה גלובלית של Private Service Connect. התכונה הזו מאפשרת גישה לקצה העורפי של Private Service Connect מכל אזור, ומפחיתה את השיבושים שנובעים מכשלים בשכבת שירות האפליקציה. כלומר, אפשר להשתמש בקצוות העורפיים של Private Service Connect כקצוות עורפיים גלובליים, כמו שמתואר בקטע קביעת היקף השירות – אזורי או גלובלי.
מתן גישה פרטית לשירותים שמתארחים ברשתות חיצוניות
יכול להיות שתרצו לפרסם נקודת גישה מקומית לשירות שמתארח ברשת אחרת. במקרים כאלה, אתם יכולים להשתמש במאזן עומסים פנימי אזורי בשרתי proxy של TCP באמצעות קבוצות NEG היברידיות. אתם יכולים ליצור בעלים של שירות מנוהל שמתארח באופן מקומי או בסביבות ענן אחרות, שזמין לצרכני השירות (לקוחות) ברשת ה-VPC שלכם, כמו שמוצג בתרשים הבא:
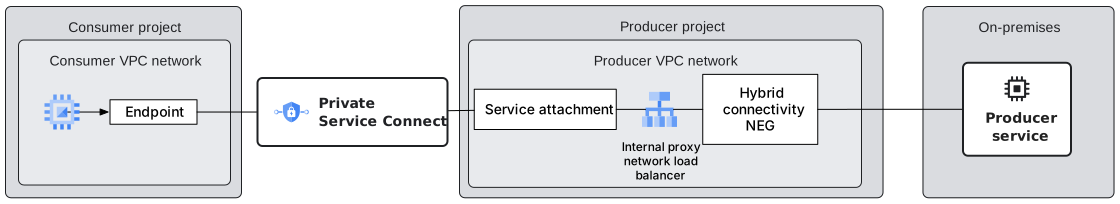
אם רוצים שהשירות ההיברידי יהיה זמין ברשת VPC אחרת, ולא בזו שמארחת את מאזן העומסים, אפשר להשתמש ב-Private Service Connect כדי לפרסם את השירות. אם תציבו חיבור לשירות לפני מאזן העומסים הפנימי האזורי של שרת ה-Proxy ל-TCP, תוכלו לאפשר ללקוחות ברשתות VPC אחרות להגיע לשירותים ההיברידיים שפועלים באופן מקומי או בסביבות ענן אחרות.
בסביבה חוצת-עננים, השימוש ב-NEG היברידי מאפשר תקשורת מאובטחת בין אפליקציות.
כשארגון אחר מפרסם שירות של אפליקציה, אפשר להשתמש ב-NEG היברידי כדי להרחיב את הפשטות הגישה הפרטית לשירות הזה. התרשים הבא ממחיש את התרחיש הזה:
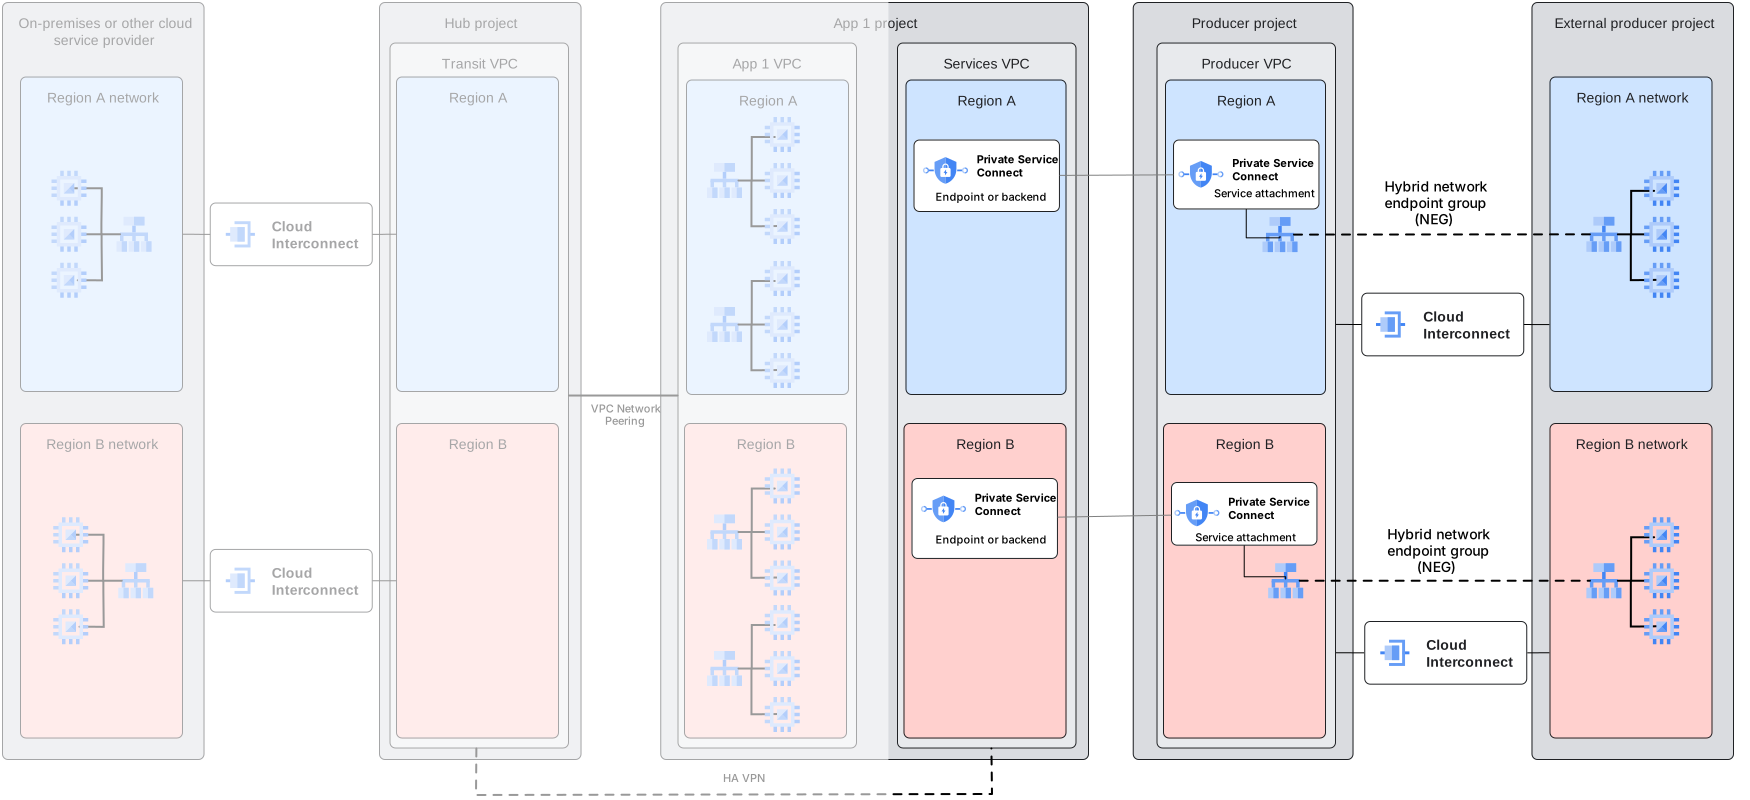
בתרשים שלמעלה, שכבת שירות האפליקציה מורכבת במלואה ב-CSP השכן, שמודגש בחלקים של התרשים שלא מופיעים באפור. מאזני העומסים ההיברידיים משמשים בשילוב עם קבצים מצורפים של שירות Private Service Connect כמנגנון לפרסום שירות האפליקציה החיצונית לצריכה פרטית ב-Google Cloud. מאזני העומסים ההיברידיים עם קבוצות NEG היברידיות וקובצי השירות המצורפים של Private Service Connect נמצאים ב-VPC שהוא חלק מפרויקט לשירות מנוהל. בדרך כלל, הפרויקט לשירות מנוהל הוא VPC שונה מה-VPC למעבר, כי הוא נמצא בהיקף הניהולי של הארגון או הפרויקט של השירות המנוהל, ולכן הוא נפרד משירותי המעבר הנפוצים. לא צריך לחבר את ה-VPC של היצרן באמצעות קישור בין רשתות שכנות (peering) או HA VPN ל-VPC של הצרכן (שהוא ה-VPC המשותף של השירותים בדיאגרמה).
ריכוז הגישה לשירותים
אפשר לרכז את הגישה לשירות ברשת VPC ולגשת אליה מרשתות של אפליקציות אחרות. התרשים הבא מציג את התבנית הנפוצה שמאפשרת לרכז את נקודות הגישה:
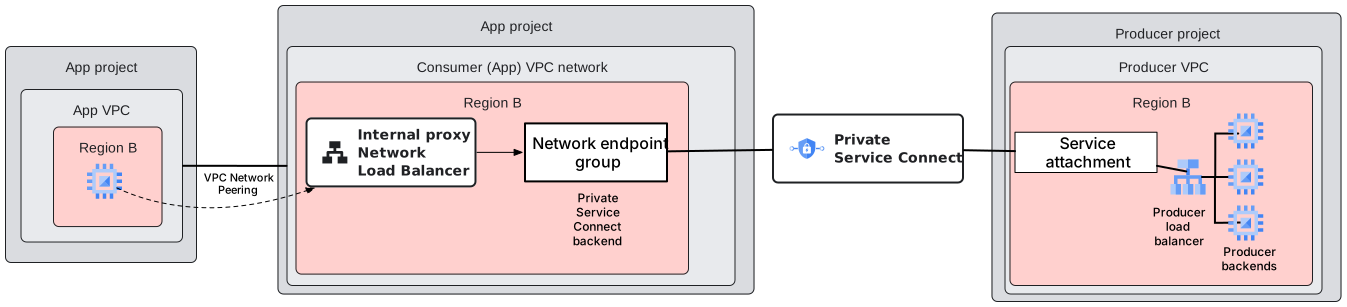
בתרשים הבא מוצגת הגישה לכל השירותים מ-VPC ייעודי לשירותים:
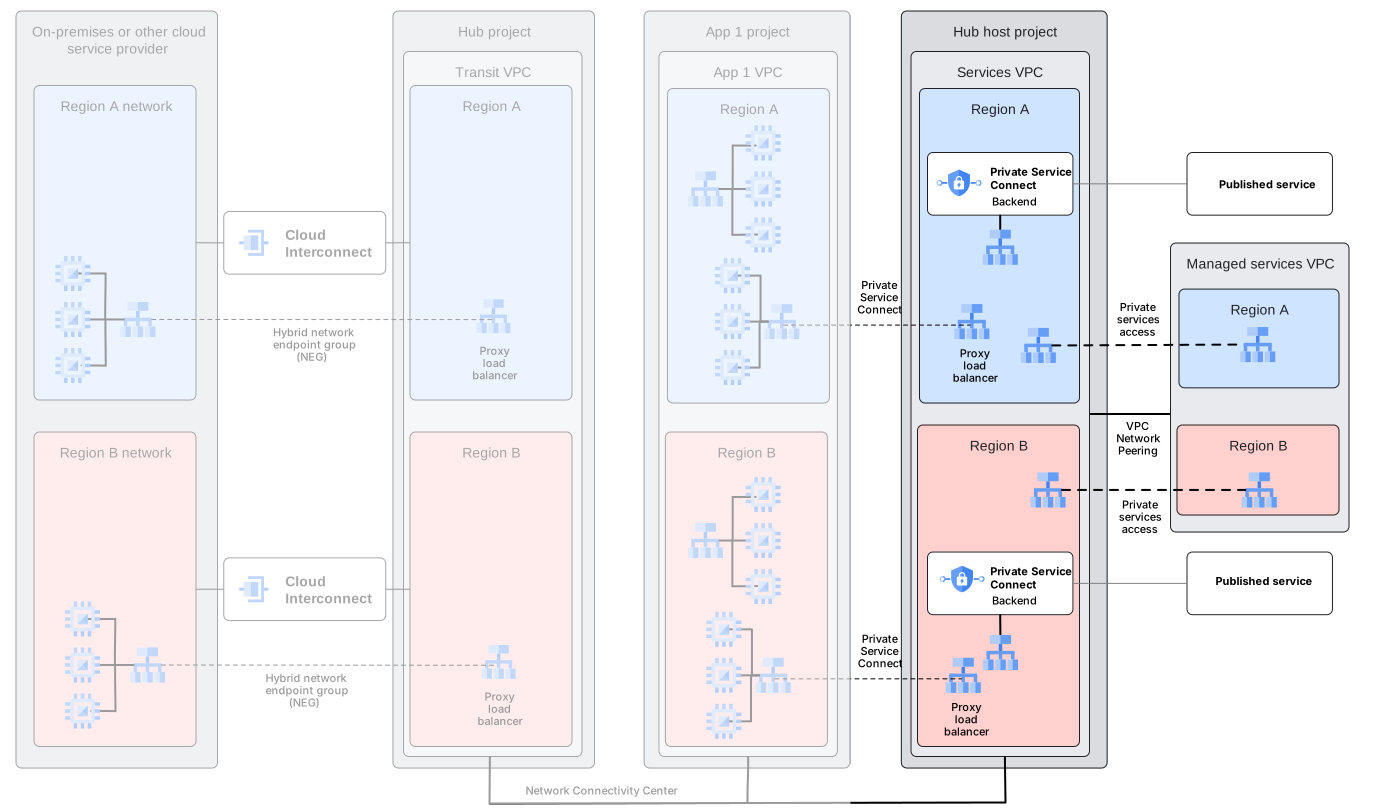
כששירותים מוגדרים עם מאזני עומסים של אפליקציות, אפשר לאחד אותם למספר קטן יותר של מאזני עומסים באמצעות מפות URL, כדי לנתב את התנועה לקצוות עורפיים שונים של שירותים במקום להשתמש במאזני עומסים שונים לכל שירות. באופן עקרוני, אפשר ליצור מחסנית אפליקציות מלאה באמצעות מאזן עומסים של אפליקציות אחד, קצוות עורפיים של שירותים ומפות URL מתאימות.
בהטמעה הזו, צריך להשתמש בקבוצות NEG היברידיות ברשתות VPC שונות לרוב סוגי הקצה העורפי. החריג הוא קצה עורפי או קבוצת נקודות קצה ברשת (NEG) של Private Service Connect, כמו שמתואר במאמר שרשור מפורש של מאזני עומסים (LB) בשכבה 7 עם Private Service Connect Google Cloud .
השימוש בקבוצות NEG היברידיות ברשתות VPC שונות בא על חשבון תיקון תוכנה אוטומטי (autohealing) והתאמה אוטומטית לעומס (autoscaling) של קצוות עורפיים. לשירותים שפורסמו כבר יש מאזן עומסים בדייר של היצרן שמספק התאמה אוטומטית לעומס (autoscaling). לכן, תיתקלו במגבלות של קבוצות NEG היברידיות רק אם תרכזו את פונקציית איזון העומסים של שכבות השירות שנוצרות באופן מקורי, במקום לצרוך אותן מפרסום.
כשמשתמשים בתבנית הזו של רשת שירותים, חשוב לזכור שהשירותים נצרכים דרך שכבה נוספת של איזון עומסים.
אפשר להגיע לנקודות הקצה של שירות Private Service Connect דרך רשתות VPC מסוג NCC Spoke.
במצב הריכוזי, נוספת שכבה של איזון עומסים בצד הצרכן של השירות. כשמשתמשים במצב הזה, צריך גם לנהל אישורים, עמידות ומיפויים נוספים של DNS בפרויקט הצרכן.
דברים נוספים שכדאי לזכור
בקטע הזה מפורטים שיקולים לגבי מוצרים ושירותים נפוצים שלא נכללים באופן מפורש במסמך הזה.
שיקולים לגבי מישור הבקרה של GKE
מישור הבקרה של GKE נפרס בפרויקט דייר (tenant) בניהול Google, שמחובר ל-VPC של הלקוח באמצעות קישור רשתות VPC. בגלל שקישור בין רשתות VPC שכנות הוא לא טרנזיטיבי, אי אפשר לתקשר ישירות עם מישור הבקרה באמצעות הטופולוגיה של הרשת של קישור בין רשתות VPC שכנות מסוג Hub and Spoke.
כשבוחנים את אפשרויות העיצוב של GKE, כמו ריכוזיות או ביזור, גישה ישירה למישור הבקרה ממקורות מרובי-עננים היא נקודה מרכזית. אם GKE פרוס ב-VPC מרכזי, הגישה למישור הבקרה זמינה בעננים שונים ובתוךGoogle Cloud. עם זאת, אם GKE פרוס ברשתות VPC מבוזרות, אי אפשר לתקשר ישירות עם מישור הבקרה. אם הארגון צריך גישה למישור הבקרה של GKE בנוסף לאימוץ דפוס העיצוב המבוזר, מנהלי הרשת יכולים לפרוס סוכן חיבור שפועל כשרת proxy, וכך להתגבר על מגבלת ה-peering הלא טרנזיטיבי למישור הבקרה של GKE.
אבטחה – VPC Service Controls
בעומסי עבודה שכוללים נתונים רגישים, השתמשו ב-VPC Service Controls כדי להגדיר גבולות גזרה לשירות מסביב למשאבי ה-VPC ולשירותים שמנוהלים על ידי Google, ולשלוט בתנועת הנתונים מעבר לגבולות הגזרה. באמצעות VPC Service Controls, אתם יכולים לקבץ פרויקטים ואת הרשת המקומית שלכם למתחם היקפי אחד שמונע גישה לנתונים דרך שירותים שמנוהלים על ידי Google. אפשר להשתמש בכללי תעבורת הנתונים הנכנסת והיוצאת של VPC Service Controls כדי לאפשר לפרויקטים ולשירותים בגבולות גזרה שונים לשירות לתקשר (כולל רשתות VPC שלא נמצאות בתוך גבולות הגזרה).
במאמרים שיטות מומלצות לשימוש ב-VPC Service Controls בארגונים ו-Security Foundations Blueprint מפורטות ארכיטקטורות פריסה מומלצות, תהליך מקיף להכשרת עובדים חדשים ושיטות מומלצות לתפעול.
DNS לממשקי API ולשירותים
בעלים של שירותים מנוהלים יכולים לפרסם שירותים באמצעות Private Service Connect. הבעלים של השירות המנוהל יכולים להגדיר שם דומיין של DNS כדי לשייך אותו לשירות. אם מוגדר שם דומיין וצרכן שירות יוצר נקודת קצה שמטרגטת את השירות הזה, המערכות Private Service Connect ו-Service Directory יוצרות באופן אוטומטי רשומות DNS לשירות בתחום DNS פרטי ברשת ה-VPC של צרכן השירות.
המאמרים הבאים
- תכנון אבטחת הרשת לאפליקציות של Cross-Cloud Network.
- מידע נוסף על המוצרים של Google Cloud שמוזכרים במדריך העיצוב הזה:
- לדוגמאות נוספות של ארכיטקטורות, תרשימים ושיטות מומלצות, עיינו במאמר Cloud Architecture Center.
שותפים ביצירת התוכן
מחברים:
- ויקטור מורנו | מנהל מוצר, Cloud Networking
- Ghaleb Al-habian | מומחה רשת
- דיפאק מייקל | מהנדס לקוחות, מומחה לרשתות
- אוסבלדו קוסטה | Customer Engineer שמתמחה ברשתות
- Jonathan Almaleh | Staff Technical Solutions Consultant
תורמים אחרים:
- זאק סיילס | מומחה רשתות
- כריסטופר אברהם | Customer Engineer שמתמחה ברשתות
- עמנואל מאצה | מומחה מוצר בתחום הרשתות
- אורליאן לגראנד | מהנדס ענן אסטרטגי
- אריק יו | מהנדס לקוחות מומחה לרשתות
- קומאר דהנגופאל | מפתח פתרונות למוצרים שונים
- מארק שלאגנהאוף | כותב טכני, רשתות
- מרוואן אל שאווי | מהנדס לקוחות של שותפים
- אמט וויליאמס | מהנדס קשרי מפתחים