


本文件提供參考架構,可用於部署混合或跨雲端網路中樞與輪輻網路拓撲,使用網路虛擬設備 (NVA) 在 Google Cloud 內或與Google Cloud外的網路之間轉送流量。
本文適用對象為建構網路連線的網路管理員,以及規劃工作負載部署方式的雲端架構師。本文假設您已具備轉送、BGP 通訊協定、網際網路連線,以及要部署的 NVA 軟體等基本知識。
這項設計支援多個連至地端部署或雲端服務供應商 (CSP) 位置的遠端連線,以及多個工作負載虛擬私有雲 (VPC) 網路。重點在於建立高效能、彈性且多區域的部署項目,透過動態轉送提供區域親和性和跨區域容錯移轉。動態路由由 BGP 提供,可全自動偵測及復原 NVA 中斷情形。這項設計會將 NVA 放在從 Google Cloud 到地端部署或其他 CSP 的所有流量中,並將 NVA 放在工作負載虛擬私有雲網路之間。
如果您在網路中加入 NVA,這個架構適用於下列設計需求:
- 支援跨區域 NVA 容錯移轉:自動偵測區域中的 NVA 轉送失敗,並視需要將流量重新轉送至鄰近Google Cloud 區域中的 NVA。
- 維持區域相似性:除非發生故障,否則請將轉送作業保留在 Google Cloud 區域內,以減少延遲時間和資料移轉費用。只有在發生故障時,流量才會轉送至遠端區域或混合式連線。
除非您使用後續「擴充性」一節所述的選項進行設定,否則這項設計不會提供跨 NVA 的對稱式轉送。如果對您的設計而言,對稱式轉送比區域性容錯移轉和本機流量相依性更重要,請參閱「使用 NVA 和區域相依性的虛擬私有雲網路對接 Cross-Cloud Network」。
架構
下圖顯示這個架構中使用的元件。圖表僅顯示兩個區域,但設計可以擴充至其他區域。
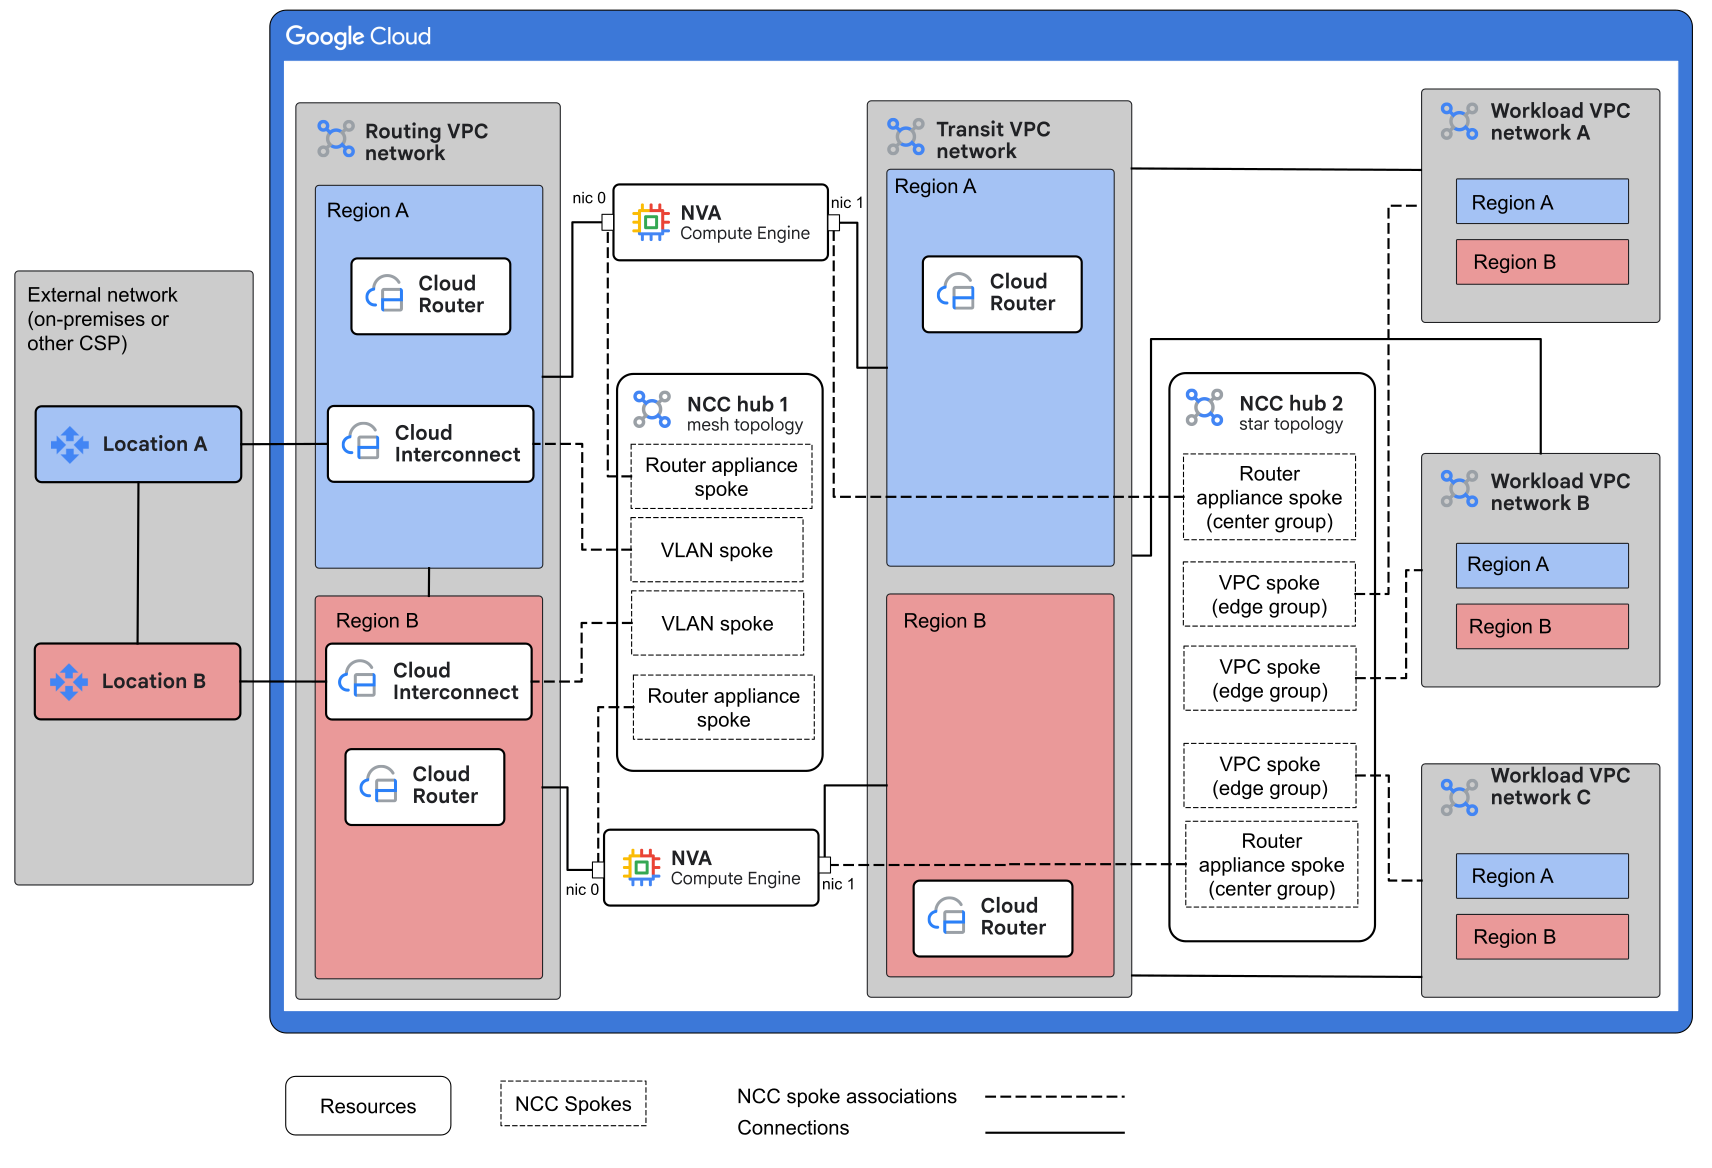
架構元件
上述範例架構包含下列元件:
- 外部網路 (地端部署或其他 CSP 網路)
-
外部網路可以位於地端部署環境或其他 CSP。託管在工作負載虛擬私有雲網路中執行的應用程式用戶端。外部網路也可以託管應用程式,但 NVA 只會處理往返工作負載虛擬私有雲網路的流量。
在圖表中,Cloud Interconnect 將外部網路連線至轉送虛擬私有雲網路。這個架構也支援使用 Cloud VPN,而非 Cloud Interconnect。外部網路使用 Cloud Interconnect VLAN 連結或 Cloud VPN 通道,連線至 Network Connectivity Center (NCC) 中樞 1,做為混合式輪輻。
- 轉送虛擬私有雲網路
-
轉送虛擬私有雲網路會使用 Cloud Interconnect 或 Cloud VPN 連線至外部網路。並透過多 NIC NVA 連至傳輸虛擬私有雲網路。
在轉送虛擬私有雲網路和傳輸虛擬私有雲網路之間傳遞的流量,必須經過 NVA。路由虛擬私有雲網路中的 Cloud Router,會與外部網路路由器和連至路由虛擬私有雲網路的 NVA NIC 交換路由。
- 傳輸虛擬私有雲網路
-
傳輸虛擬私有雲網路會透過多 NIC NVA,連線至轉送虛擬私有雲網路。這個網路會在轉送虛擬私有雲網路和工作負載虛擬私有雲網路之間傳遞流量。
傳輸虛擬私有雲網路也會將工作負載虛擬私有雲網路的流量傳送至 NVA,然後傳回工作負載虛擬私有雲網路,用於工作負載對工作負載流量。
網路中的 Cloud Router 會與連至傳輸網路的 NVA NIC 交換路由。
- NVA
-
多 NIC NVA 會成對部署在多個 Google Cloud 區域。每個 NVA 都有一個 NIC 連線至轉送虛擬私有雲網路,另一個 NIC 則連線至傳輸虛擬私有雲網路。NVA 會在兩個網路之間傳遞流量,並提供流量檢查等其他功能。
在架構中,工作負載虛擬私有雲網路之間的流量必須通過 NVA。在這個架構中,NVA 至少有兩個 NIC:一個 NIC 連接至路由虛擬私有雲網路,另一個 NIC 連接至傳輸虛擬私有雲網路。這個架構可視需要支援額外的 NIC,用於管理或連線至其他網路。
- NCC 中樞 1
-
這個 NCC 中樞提供外部網路混合式連線與 NVA NIC 之間的連線,這些 NIC 連線至路由虛擬私有雲網路。
中樞是以網狀拓撲設定,包含下列類型的混合式輪輻:路由器設備輪輻、Cloud VPN 輪輻和 Cloud Interconnect VLAN 連結輪輻。
連結至轉送虛擬私有雲網路的 NVA NIC,會以路由器設備輪輻的形式新增至中樞。最多可將八個 NVA 新增為單一輪輻。
- 工作負載虛擬私有雲網路
-
工作負載虛擬私有雲網路託管的應用程式,可由外部網路中的用戶端存取,或由其他工作負載虛擬私有雲網路中的用戶端存取。工作負載虛擬私有雲網路也可以託管 Private Service Connect 端點,供其他網路存取。
工作負載虛擬私有雲網路在 NCC 中樞 2 設為虛擬私有雲輪輻。工作負載虛擬私有雲網路會透過 NCC 中樞 2,連線至傳輸虛擬私有雲網路中的 NVA NIC。無論流量的最終目的地為何,離開工作負載虛擬私有雲網路的流量都會轉送至 NVA。
- NCC 中樞 2
-
這個 NCC 中樞提供工作負載虛擬私有雲網路,與傳輸虛擬私有雲網路中路由器設備 NVA 介面之間的連線。
中樞是以星狀拓撲設定,並連結下列輪輻:
- 傳輸虛擬私有雲網路中的 NVA 介面,會設為中心輪輻群組中的路由器設備輪輻。
- 工作負載虛擬私有雲網路會設為邊緣輪輻群組中的虛擬私有雲輪輻。
往返工作負載虛擬私有雲網路的流量必須通過 NVA。
流量
下列各節說明所有 NVA 和外部網路連線正常運作時的一般流量,以及區域中的連線或 NVA 故障時的容錯移轉流量。
正常流量
下圖顯示 NVA 和外部網路連線正常運作時的流量:
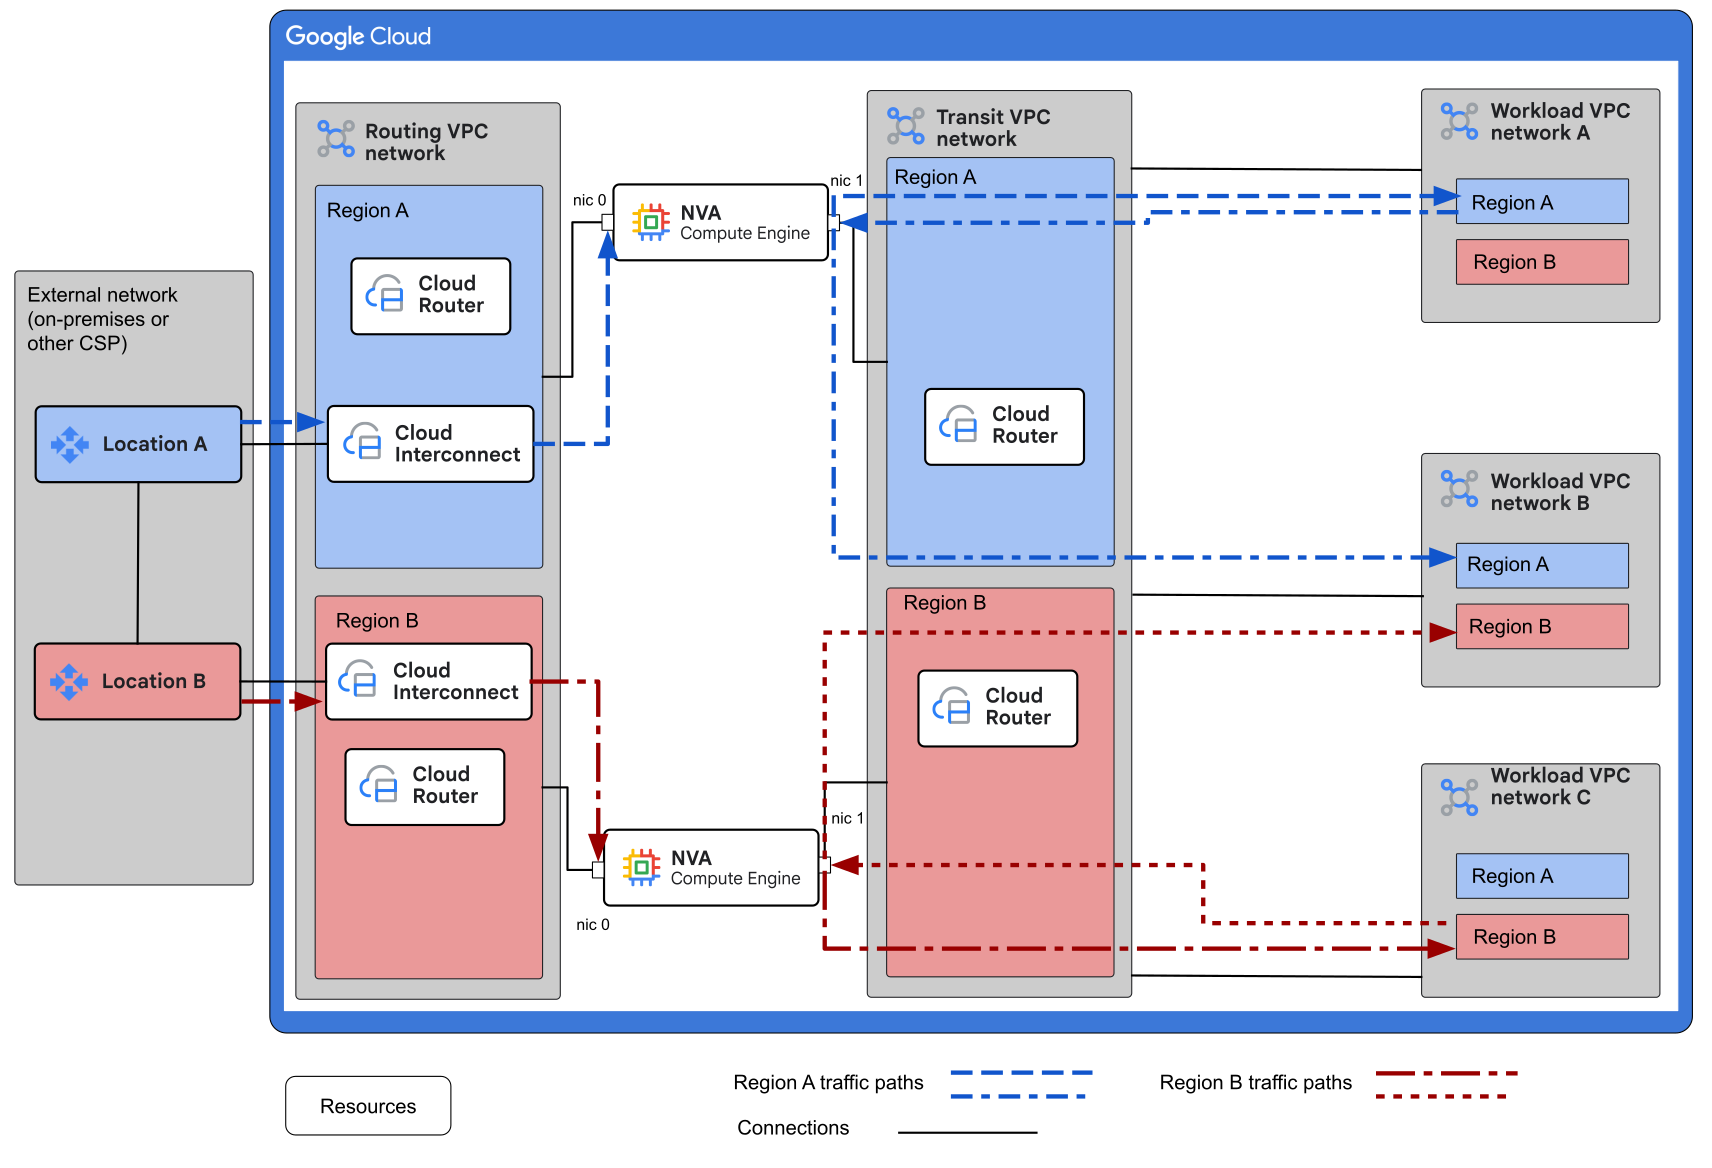
一切正常運作時,區域流量會留在該區域:
- BGP 指標會將區域內的本機流量 (區域 A 到區域 A 或位置 A) 保持在區域內,因此不需要標記資源或路由。
- 這種架構可讓 NVA 處理工作負載虛擬私有雲網路之間,以及工作負載虛擬私有雲網路與外部網路之間的流量。
下表說明圖中顯示的流量:
- 外部網路到工作負載虛擬私有雲網路
-
流量會透過 Cloud Interconnect 連線,沿著路由傳送至轉送虛擬私有雲網路。Cloud Router 會透過 Network Connectivity Center 中樞,將路由公告至 NVA。
在轉送虛擬私有雲網路中,流量會使用從 NVA 得知的動態路由,轉送至使用中 NVA 的 NIC。流量會沿著路由通過 NVA,到達另一個 NIC,再由該 NIC 將流量傳遞至傳輸虛擬私有雲網路。流量會沿著 NCC 對等互連的路由,傳送至目的地工作負載虛擬私有雲網路。
- 工作負載虛擬私有雲網路至外部網路
-
流量會依據從 NCC 中樞 2 得知的路由,透過 NCC 對接傳送至 NVA。封包會透過 NIC 進入使用中的 NVA。
流量會沿著路由通過 NVA,到達另一個 NIC,然後傳送至轉送虛擬私有雲網路。流量會依據程式設定的路由,從路由虛擬私有雲網路傳送至 VLAN 連結,再傳送至遠端網路。
- 工作負載虛擬私有雲網路到工作負載虛擬私有雲網路
-
流量會依據從 NCC 中樞 2 得知的路由,透過 NCC 對接傳送至 NVA。並透過傳輸虛擬私有雲中的 NIC 進入 NVA。
如果有多個運作中的 NVA,BGP 指標會控制哪個 NVA 是下一個躍點。流量會依據從 NCC 中樞 2 得知的路由,透過同一個 NIC 傳回,並經由 NCC 對接傳送至另一個工作負載虛擬私有雲網路。
容錯移轉流量
下圖顯示區域中所有 NVA 都故障時的流量:
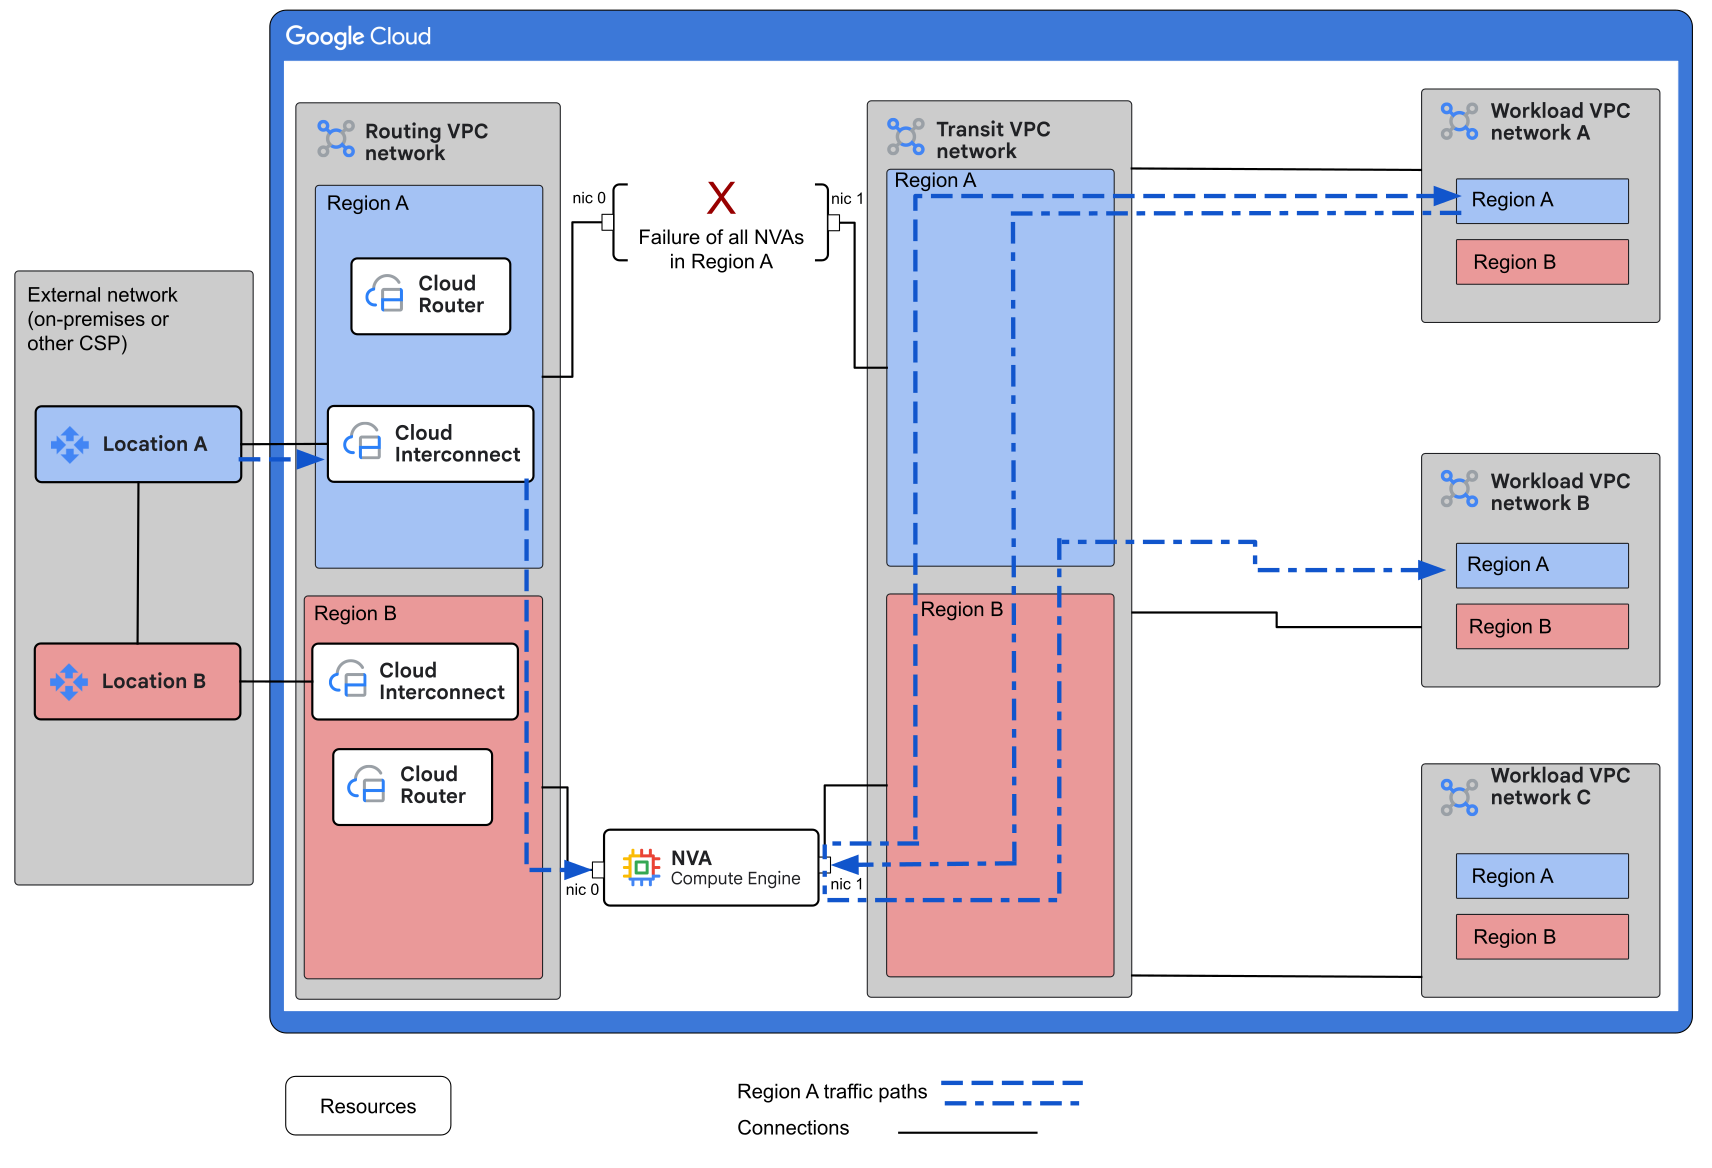
如果某個區域的所有 NVA 完全故障,系統會自動透過最接近的遠端區域中狀況良好的 NVA 重新轉送流量。此外,如果某個區域的混合式連線失敗,這種架構也能因應。
使用的產品
這個參考架構使用下列 Google Cloud 產品:
- 虛擬私有雲 (VPC):虛擬系統,為 Google Cloud 工作負載提供全球性、可擴充的網路功能。虛擬私有雲包含虛擬私有雲網路對接、Private Service Connect、私人服務存取權和 Shared VPC。
- Network Connectivity Center:自動化調度管理架構,可簡化輪輻資源之間的網路連線,這些資源會連線至稱為中樞的集中管理資源。
- Cloud Interconnect:這項服務可透過高可用性、低延遲的連線,將外部網路延伸至 Google 網路。
- Cloud VPN:這項服務可透過 IPsec VPN 通道,將對等互連網路安全地延伸至 Google 網路。
- Cloud Router:分散式全代管服務,提供邊界閘道通訊協定 (BGP) 發言者和回應者功能。Cloud Router 可與 Cloud Interconnect、Cloud VPN 和路由器設備搭配使用,根據 BGP 接收和自訂已知路徑,在虛擬私有雲網路中建立動態路徑。
- Compute Engine:安全可靠且可自訂的運算服務,可讓您透過 Google 的基礎架構建立及執行 VM。
設計替代方案
您可以根據需求,選擇下列其中一種設計替代方案:
- 這種架構不會為特定應用程式提供集中式存取權。如要新增集中式存取權,請按照「分散式應用程式的 Cross-Cloud Network」一文所述,設定服務存取虛擬私有雲網路。
- 這項設計假設虛擬私有雲網路分布在多個 Google Cloud 專案中。不過,視專案分配策略而定,您可以在單一專案中佈建虛擬私有雲網路。
設計須知
本節說明設計因素、最佳做法和設計建議,您應在使用這個參考架構開發拓撲時考量這些因素,以符合您對安全性、可靠性、擴充性和效能的特定需求。
安全性與法規遵循
以下是設計 Google Cloud 拓撲時的考量和建議,可協助您滿足工作負載的安全性和法規遵循需求:
- NVA 軟體可能提供流量檢查功能。不過,為確保部署作業的品質一致,建議您使用 Cloud NGFW:
- 防火牆政策規則的 Google Threat Intelligence:根據 Google Threat Intelligence 資料允許或封鎖連線。
- 防火牆政策規則的地理位置物件:僅允許來自許可國家/地區的流量,並封鎖禁運國家/地區。
- 完整網域名稱 (FQDN) 篩選會使用 FQDN 物件,做為防火牆政策中輸入規則的來源,或輸出規則的目的地。
- 入侵偵測與防範 (IPS):監控惡意活動,並採取預防措施。
- TLS 攔截:檢查加密和未加密流量,防範網路攻擊和中斷。
- 如要深入瞭解流量模式,可以使用虛擬私有雲流量記錄。
- 如要監控網路是否符合法規,請使用 Cloud Logging 和 Cloud Monitoring。
可靠性
以下是設計 Google Cloud 拓撲時的考量和建議,可協助您滿足工作負載的可靠性需求:
- 將區域中的 NVA 分散到Google Cloud 個可用區,提高可靠性。這樣做可消除對個別可用區的依附性,進而提高對可用區中斷的復原能力。
- 如要為 Cloud Interconnect 取得 99.99% 的可用性,通常必須連線至兩個不同的 Google Cloud 區域,即使 VM 僅位於一個區域也一樣。如果您使用 Dedicated Interconnect,部分區域支援單一區域 99.99% 可用性。
擴充性
本節說明設計考量和建議,協助您在 Google Cloud 中設計符合工作負載擴充性需求的拓撲。
如果您的設計不依賴對稱式轉送,則可透過新增更多 NVA 節點來擴充。
如果設計需要對稱轉送,可以根據 NVA 軟體提供的功能,考慮下列選項:
- 使用 BGP 屬性,在每個區域中維持單一運作中的 NVA 節點,但請調整該 VM 的大小,以便處理流量。
- 使用供應商功能,在 NVA 上設定來源網路位址轉譯 (SNAT)。
- 如果供應商支援,您可以跨節點設定工作階段同步。
- 運用 BGP 流量工程選項 (例如 BGP 路由政策),為每個流量設定主動/待命模式。舉例來說,您可以將特定網路設為優先使用 NVA-A,而非 NVA-B,並反向設定其他網路。
效能最佳化
以下是設計 Google Cloud 拓撲時的考量和建議,可協助您滿足工作負載的效能需求:
- 您可以提高網路和連線的最大傳輸單位 (MTU),改善網路效能。詳情請參閱「最大傳輸單位」。
- 如要縮短收斂時間,請考慮在適用情況下使用 BGP BFD,加快偵測及緩解 BGP 事件中斷的速度。如果 BGP 工作階段是針對 Cloud VPN 通道設定,或針對設為路由器設備輪輻的 NVA 設定,則不支援 BFD。
部署作業
如要部署這項參考架構,請完成下列步驟:
- 找出 Google Cloud 區域。
- 設計及建構專案結構。
- 規劃 IP 位址分配。
- 建立轉送虛擬私有雲網路。
- 建立與外部網路的連線。
- 建立傳輸和工作負載虛擬私有雲網路。
- 建立 NVA。
- 建立 NCC 中樞 1。
- 建立 NCC 中樞 2。
- 新增 Google API 的私人存取權。
- 設定集中式網際網路輸入和輸出。
- 測試與工作負載之間的連線。
找出 Google Cloud 區域
一般來說,請將連線、虛擬私有雲子網路和Google Cloud 工作負載,放在靠近地端部署網路或其他雲端用戶端的位置。如要進一步瞭解如何放置工作負載,請參閱「Google Cloud 區域挑選器」和「選擇 Compute Engine 區域的最佳做法」。
建議您至少選取兩個區域來託管 NVA,以便利用這個架構的跨區域容錯移轉支援。
設計及建構專案結構
建立或找出要建立虛擬私有雲網路的專案。您需要下列專案:
- 用於託管轉送網路的專案,也就是您連線至外部連線能力的位置。這項專案也託管 Network Connectivity Center 中樞,將混合式連線連結至 NVA 的對外 NIC。
- 用於託管傳輸網路和工作負載虛擬私有雲網路的專案。如需指引,請參閱「網路區隔和專案結構」。如要使用Shared VPC網路,請將專案佈建為 Shared VPC 主機專案。
規劃 IP 位址分配
為必要網路建立 IP 位址分配計畫。為方便匯總工作負載虛擬私有雲網路位址,請從單一較大範圍中選擇位址範圍。建議您分配一個大型超網範圍 (例如 /12),用於工作負載虛擬私有雲網路指派作業。
計畫應包含下列網路的 IP 範圍:
- 外部網路
- 轉送虛擬私有雲網路
- 傳輸虛擬私有雲網路
- 所有工作負載虛擬私有雲網路的匯總範圍
建立轉送虛擬私有雲網路
路由虛擬私有雲網路託管下列元件:
- 與外部網路的混合式連線。
- 每個 NVA 的一個 NIC。在圖表中,這個 NIC 標示為 nic 0。
- 每個區域一個 Cloud Router。
建立轉送虛擬私有雲網路時,請按照下列步驟操作:
- 在要建立轉送虛擬私有雲網路的專案中,建立全域自訂模式虛擬私有雲網路做為轉送網路,並啟用全域動態轉送。如要跨區域轉送,必須使用全域動態轉送。
- 在轉送網路中,為每個區域建立一個子網路。這些子網路會託管 NVA 介面,用於私人路由至外部網路,以及與網際網路通訊 (選用)。
- 在各區域建立 Cloud Router。Cloud Router 會處理該區域虛擬私有雲網路和外部網路之間的 BGP。建議您在混合式連線所在的區域建立 NVA 和工作負載虛擬私有雲網路,以便透過 NVA 在混合式連線和工作負載之間啟用本機轉送。
- 如果您在同一個區域建立 NVA 和工作負載網路,則只需在該區域部署一個 Cloud Router。
- 如果您在某個區域建立 NVA,並在另一個區域建立工作負載虛擬私有雲網路,則必須在這些區域各建立一個 Cloud Router。
建立與外部網路的連線
這項設計建議您使用 Cloud Interconnect,將外部網路連線至 Google Cloud 轉送虛擬私有雲網路。不過,您也可以選擇其他連線產品。詳情請參閱「選擇網路連線產品」。
設定外部網路 (地端部署和其他雲端) 與轉送虛擬私有雲網路之間的連線。建議您將實際工作環境工作負載的服務水準協議目標設為 99.99%,並在建立連線時遵循 Google 最佳做法。
設定與外部網路的混合連線時,如果任何其他客戶網路需要與遠端位置之間的路由,請將其子網路 advertise 為自訂路由 advertisement。
建立傳輸和工作負載虛擬私有雲網路
傳輸虛擬私有雲網路的角色是將 NVA 與工作負載虛擬私有雲網路連結。
- 在要建立傳輸網路的專案中,將傳輸網路建立為全域自訂模式虛擬私有雲網路,並啟用全域動態轉送。如要跨區域轉送,必須使用全域動態轉送。
- 每個區域建立一個子網路,用於託管 NVA 介面,以便私人轉送至工作負載虛擬私有雲網路。
- 在您打算佈建 NVA 的每個區域中設定 Cloud Router。
- 視需要建立工作負載虛擬私有雲網路。
建立 NVA
如要瞭解如何佈建 Google Cloud Marketplace 列出的 NVA,請參閱 NVA 供應商的說明文件。為這項設計設定 NVA 時,請遵循下列規範:
- 在至少兩個區域中成對部署 NVA,提供多區域韌性。由於 NVA 是以 Network Connectivity Center 路由器設備輪輻的形式新增,因此您不需要在執行個體群組中設定 NVA。
- NVA VM 至少需要兩個 NIC,但部分供應商會要求使用專屬 NIC 進行管理。新增必要的 NIC,以支援供應商需求。
- 為確保透過單一運作中的 NVA 進行對稱轉送,NVA 必須設定 BGP 指標 (例如 MED),以便在區域內提供 NVA 之間的路由偏好設定。建議您使用較低的 MED 值,例如主要為 10,次要為 20。由於 Google Cloud 會為遠端網路新增區域權重,因此您不需要為跨區域偏好設定 MED。如要進一步瞭解如何確保路由對稱,請參閱本文前述的「擴充性」一節。
- 如要將工作負載虛擬私有雲子網路範圍,advertise 為匯總或摘要的超網路由,請在連結至傳輸網路的 NVA NIC 上設定 BGP。必須設定這項路由,才能透過 NVA 啟用工作負載對工作負載的虛擬私有雲通訊。設定 NVA,公告 Cloud Router 可見的所有子網路。
建立 NCC 中樞 1
在這個設計中,第一個 NCC 中樞的角色是在混合式連線和 NVA 之間啟用動態路由 advertising。設定 NCC 中樞時,請遵循下列規範:
- 將 NCC 中樞設為網狀拓撲,允許所有輪輻直接相互通訊。
- 將混合式連線 (VLAN 連結或 VPN) 新增至中樞,做為混合式輪輻。
- 啟用站對站資料移轉功能。如要查看支援的位置,請參閱「支援資料移轉的位置」。
- 啟用「包含從輪輻匯出至中樞的 IPv4 子網路範圍」選項。
- 啟用「包含從中樞匯入輪輻的所有 IPv4 範圍」選項。
- 找出連結至轉送虛擬私有雲網路的 NVA NIC,然後將其新增至 NCC 中樞 1,做為路由器設備輪輻。
- 啟用站對站資料移轉功能。
- 啟用「包含從輪輻匯出至中樞的 IPv4 子網路範圍」選項。
- 啟用「包含從中樞匯入輪輻的所有 IPv4 範圍」選項。
- 為確保彈性,設定路由器設備時,請為 Cloud Router 的兩個介面建立 BGP 工作階段。
建立 NCC 中樞 2
第二個 NCC 中樞會在 NVA 和工作負載虛擬私有雲網路之間,啟用動態路由 advertising。方法是將 NVA NIC 新增為路由器設備輪輻,並將工作負載虛擬私有雲網路新增為虛擬私有雲輪輻。
- 以星狀拓撲設定 NCC 中樞,讓工作負載虛擬私有雲網路輪輻之間的流量必須通過傳輸虛擬私有雲網路 (中樞)。
- 將 NVA 新增為路由器設備輪輻,並連結至中樞的中心群組。
- 啟用站對站資料移轉功能。
- 啟用「Include export all IPv4 ranges from spoke to hub」(包含從輪輻匯出至中樞的所有 IPv4 範圍) 選項。
- 啟用「包含從中樞匯入輪輻的 IPv4 範圍」選項。
- 將工作負載虛擬私有雲輪輻新增至邊緣群組。
- 為確保彈性,設定路由器設備輪輻時,請為 Cloud Router 的兩個介面建立 BGP 工作階段。
新增 Google API 和服務的私人存取權
如果應用程式不需要連線至 Google API,您可以在初始部署作業中略過這個部分,直接設定集中式網際網路輸入和輸出。
您可以根據記錄和瀏覽權限需求,選擇下列兩種方式之一,啟用 Google API 和服務的私人存取權。如要進一步瞭解這些服務,請參閱「 Google Cloud服務類型」。
直接轉送至 Private Service Connect 服務 (不透過 NVA)
- 在每個虛擬私有雲網路中,建立 Google API 的 Private Service Connect 端點。
- 在需要服務存取權的每個工作負載虛擬私有雲網路中,建立 Google 發布服務的 Private Service Connect 端點。
- 如要啟用外部網路的存取權,請在轉送虛擬私有雲網路中佈建 Private Service Connect 端點。如要瞭解如何啟用從地端部署到 Google API 的私人存取權,請參閱 Private Service Connect 說明文件。
透過 NVA 間接轉送
- 在轉送虛擬私有雲網路中,建立 Google API 的 Private Service Connect 端點。
- 在傳輸虛擬私有雲網路中,建立 Google API 的 Private Service Connect 端點。
請按照下列步驟設定 DNS:
- 工作負載虛擬私有雲網路:設定 DNS,將 API 呼叫解析為轉送虛擬私有雲中 Private Service Connect 端點的 IP 位址。
- 外部網路:設定 DNS,將 API 呼叫解析為您在傳輸虛擬私有雲網路中建立的 Private Service Connect 端點 IP 位址。
這種做法可讓 NVA 轉送 Google API 流量。
僅在與服務相關聯的工作負載虛擬私有雲中,建立 Google 發布服務的 Private Service Connect 端點。
如要啟用跨虛擬私有雲網路存取 Google 發布服務的 Private Service Connect 端點,請在 NCC
hub 2上啟用 Private Service Connect 傳播。
設定集中式網際網路輸入和輸出
如果應用程式不需要透過 NVA 連上網際網路,您可以在初始部署作業中略過這個部分,直接測試與工作負載的連線。
集中式網際網路輸入
對於來自網際網路的輸入流量,NVA 必須在流量轉送至輪輻虛擬私有雲中的目標資源時,對流量執行 DNAT。如要瞭解如何設定輸入,請參閱「如何在 Google Cloud 中使用網路虛擬設備 (NVA) 設定 Google 負載平衡器」。在這個設定中,您會將原始目標位址指派給位於 NVA 前方的 Google 負載平衡器。您選取的負載平衡器類型會影響 Ingress 服務的全域性質。
集中式網際網路輸出
如要集中管理網際網路輸出,NVA 必須在流量轉送至網際網路上的目標資源時,對流量執行 SNAT。如要從 Google Cloud 來源轉送流量,NVA 必須向輪輻虛擬私有雲 advertise 預設路徑。這項轉送作業不需要負載平衡器。
測試與工作負載之間的連線能力
如要確保您能掌握流量,請使用 traceroute。如要測試不同流量的連線能力,您可以在不同的虛擬私有雲中建立測試 VM。
後續步驟
- 如要為部署作業設定監控和記錄功能,請參閱「 Google Cloud的觀測能力」。
- 如需其他監控和疑難排解工具,請參閱「Network Intelligence Center 總覽」。
- 如要查看更多參考架構、圖表和最佳做法,請瀏覽 Cloud Architecture Center。
貢獻者
作者:Haider Witwit | 網路專業架構師
其他貢獻者:
- Jonathan Almaleh | Staff Technical Solutions Consultant
- Ghaleb Al-habian | 網路專家
- Mark Schlagenhauf | 網路技術文件撰稿者
- Ammett Williams | 開發人員關係工程師
- Osvaldo Costa | 網路專家客戶工程師