


במסמך הזה מתוארת ארכיטקטורה ברמה גבוהה של מערכת AI עם כמה סוכנים, שמנהלת תהליכים מורכבים של חקירה וטריאז' במרכז תפעול אבטחה (SOC). מערכת הסוכנים מתזמרת תהליכי עבודה במערכות אבטחה שונות, כמו מערכות לניהול אבטחת מידע ואירועים (SIEM), פידים של מודיעין איומי סייבר, פלטפורמות לניהול אבטחת מידע בענן (CSPM) ופתרונות לזיהוי ולתגובה בנקודות קצה (EDR). מערכת הסוכן יכולה לבצע את הפעולות הבאות:
- מחפשים התראות קריטיות מ-Google Security Operations.
- להעשיר את ההתראות באמצעות Google Threat Intelligence.
- חיפוש הגדרות שגויות של נכסים בכלי CSPM של צד שלישי.
- הטמעת אישור של "האדם שבתהליך".
- אחזור נתוני טלמטריה מפורטים של נקודות קצה והיסטוריית ביצוע תהליכים מכלי EDR של צד שלישי, כדי לחקור נקודת קצה שנחשפה או חשודה.
הארכיטקטורה הזו עוזרת לשפר את היעילות של המפעילים, כי היא מפחיתה את החלפת ההקשר ומאפשרת למפעילים לבצע חקירות מורכבות בכמה שלבים באמצעות ממשק אחד.
המסמך הזה מיועד לאדריכלים ולמפתחים שאחראים על התכנון, הפיתוח וההטמעה של אפליקציות AI אקטיבי, ועל השילוב של האפליקציות האלה עם מערכות אבטחה קיימות בסביבות ענן. הקהל המיועד כולל גם מנתחי SOC ואדמינים שמפקחים על פעולות אבטחה, משתמשים במודיעין איומי סייבר להגנה פרואקטיבית ומנהלים תהליכי עבודה חזקים של SecOps לזיהוי, חקירה ותגובה לאירועים. ההנחה היא שיש לכם הבנה בסיסית במושגים של AI אקטיבי, כולל מערכות מרובות סוכנים, שימוש בכלים אקטיביים ותזמור אקטיבי. בנוסף, אנחנו מניחים שאתם מכירים תרחישים לדוגמה של מודיעין איומי סייבר, תהליכי עבודה של פעולות אבטחה וכלי אבטחה נפוצים. מידע על מודיעין איומי סייבר וכלים נפוצים לאבטחה מופיע במאמר תרחישים לדוגמה של מודיעין איומי סייבר.
ארכיטקטורה
בהתאם לדרישות שלכם, אתם יכולים לבחור מבין מודלי הפריסה הבאים:
- פריסה ב-Cloud Run: פלטפורמה מנוהלת ללא שרת (serverless) שמאפשרת לפרוס את כל אפליקציית הנציג, רכיבים ספציפיים או כלים בהתאמה אישית כנקודות קצה (endpoints) של HTTP עם יכולת התאמה לעומס, בלי לנהל את התשתית עצמה.
- Agent Runtime ב-Gemini Enterprise Agent Platform: סביבת זמן ריצה מנוהלת לחלוטין ומוגדרת מראש, שמאפשרת לפרוס, להפעיל ולהתאים את קנה המידה של אפליקציות מבוססות-סוכנים, עם מינימום תקורה תפעולית.
למידע על איך לבחור Agent Runtime, ראה איך בוחרים את רכיבי הארכיטקטורה של AI אקטיבי.
בכרטיסיות הבאות מוצגות דיאגרמות של ארכיטקטורה לפריסה של Cloud Run ולפריסה של Agent Runtime עם Gemini Enterprise.
Cloud Run
בתרשים הבא מוצגת ארכיטקטורה מפורטת של מערכת סוכני SOC שנפרסה ב-Cloud Run:
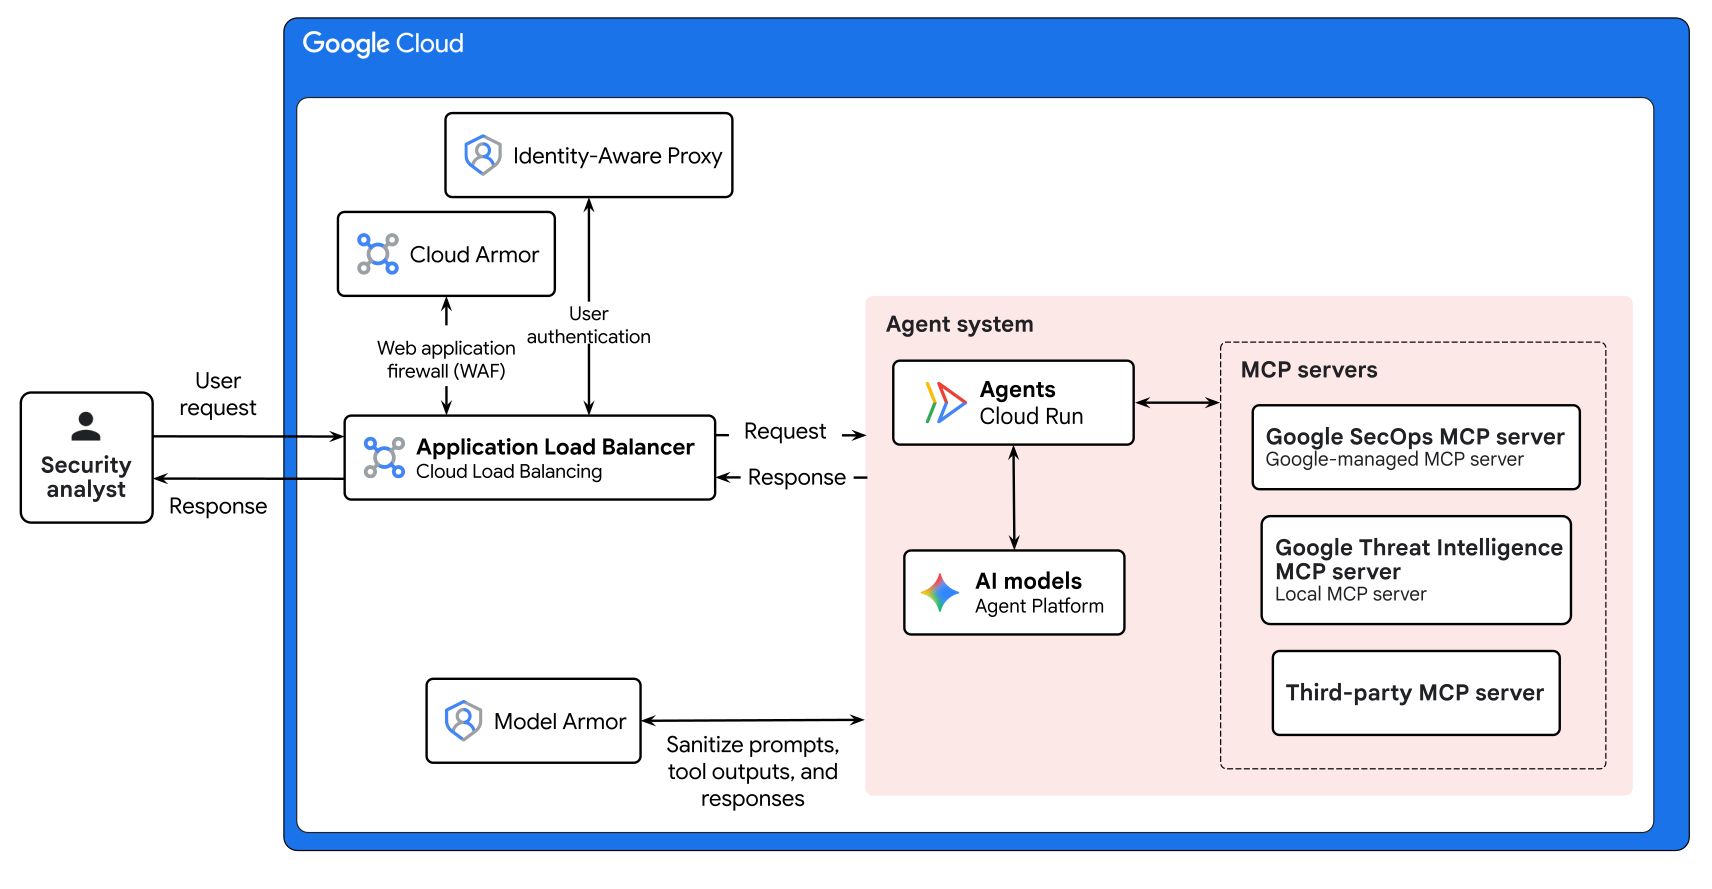
הארכיטקטורה כוללת את הרכיבים הבאים:
- Cloud Load Balancing
- מאזן עומסים של אפליקציות (ALB) מנתב את בקשות ההסקה הנכנסות ממנתח האבטחה למערכת הסוכן.
- Google Cloud Armor
- אכיפה של מדיניות אבטחה על סמך כללים מוגדרים של חומת אש ליישומי אינטרנט (WAF).
- שרת proxy לאימות זהויות (IAP)
- אכיפה של מודל אבטחה של אפס אמון ואימות זהות המשתמש.
- הגנה מוגברת על המודל
- בעזרת Model Armor אפשר לבדוק הנחיות, אינטראקציות עם כלים ותשובות, ולהסיר מהן תוכן זדוני או רגיש. הוא מספק אמצעי בקרה גמישים לאבטחה של כל מודל AI בסיסי. בסוכנים בהתאמה אישית שפועלים ב-Cloud Run, משלבים את Model Armor באמצעות Model Armor API.
- הרכב הסוכן
- ערכת פיתוח הסוכנים (ADK) היא מסגרת לפיתוח סוכנים, שבעזרתה אפשר ליצור את הסוכן ולפרוס אותו בתור שירות Cloud Run בלי שרת (serverless). לפרטים על הארכיטקטורה הפנימית של מערכת הסוכנים הזו, קראו את הקטע ארכיטקטורת מערכת הסוכנים בהמשך המסמך.
- מודל AI
- כדי להציג הסקות, הסוכנים בארכיטקטורה הזו משתמשים במודלים של AI ב-Gemini Enterprise Agent Platform.
- שרתי MCP
-
Model Context Protocol (MCP) מאפשר גישה לכלים ויוצר סטנדרטיזציה של האינטראקציה בין הסוכנים לכלים. מערכת הסוכן משתמשת בשרתי ה-MCP הבאים:
- שרת MCP של Google SecOps: שרת MCP בניהול Google שנותן גישה לנתונים של Google Security Operations SIEM ושל Google Security Operations SOAR, כולל יומנים וישויות של בקשות תמיכה.
- שרת MCP של Google Threat Intelligence: שרת MCP מקומי שנותן גישה ל-Google Threat Intelligence. Google Threat Intelligence משווה בין התראות מהסביבה הפנימית לבין נתונים גלובליים על גורמים עוינים, ומייעלת את הזיהוי של אינדיקטורים זדוניים מוכרים בתהליך העבודה של ה-SOC.
- שרתי MCP של צד שלישי: מחבר שמנוהל על ידי ספקים חיצוניים ומאפשר לכם להשתמש בכלי אבטחה חיצוניים.
המוצרים שהשתמשו בהם
בארכיטקטורה לדוגמה הזו נעשה שימוש במוצרים ובכלים הבאים של Google Cloud :
- Cloud Run: פלטפורמת מחשוב בלי שרת (serverless computing) שמאפשרת להריץ קונטיינרים ישירות בתשתית של Google, שניתנת להתאמה לעומס.
- Cloud Load Balancing: מגוון של מאזני עומסים גלובליים ואזוריים, עם ביצועים גבוהים ויכולת התאמה לעומס.
- Google Cloud Armor: שירות אבטחת רשת שמציע כללים של חומת אש ליישומי אינטרנט (WAF) ועוזר להגן מפני מתקפות DDoS ומתקפות על אפליקציות.
- שרת proxy לאימות זהויות (IAP): שירות שמאפשר מודל גישה של אפס אמון לאפליקציות ולמכונות הווירטואליות שלכם.
- Google Security Operations: פלטפורמה לפעולות אבטחה שעוזרת לצוותי אבטחה לזהות איומי סייבר, לחקור אותם ולהגיב להם.
- Google Threat Intelligence: פתרון אבטחה שמספק גישה מקיפה ופרואקטיבית לזיהוי, ניתוח וצמצום של איומי אבטחה.
- שרתי Google Cloud MCP: שירותים מרוחקים שמנוהלים על ידי Google ומטמיעים את Model Context Protocol (MCP) כדי לספק לאפליקציות מבוססות-AI גישה למוצרים ולשירותים של Google ושל Google Cloud .
- Gemini: קבוצה של מודלי AI מולטי-מודאליים שפותחו על ידי Google.
- Gemini Enterprise Agent Platform: פלטפורמה מקיפה שמאפשרת ליצור, לנהל, לבצע אופטימיזציה ולהתאים לעומס (scale) סוכני AI ברמה שמתאימה לארגונים.
- Agent Development Kit (ADK): ערכה של כלים וספריות לפיתוח, לבדיקה ולפריסה של סוכני AI.
- Model Armor: שירות שמגן על משאבי ה-AI הגנרטיבי וה-AI האקטיבי מפני החדרת פרומפטים, דליפות של מידע אישי רגיש ותוכן פוגעני.
Agent Runtime עם Gemini Enterprise
בתרשים הבא מוצגת ארכיטקטורה מפורטת של מערכת AI של סוכן SOC, שפרוסה ב-Agent Runtime עם Gemini Enterprise:
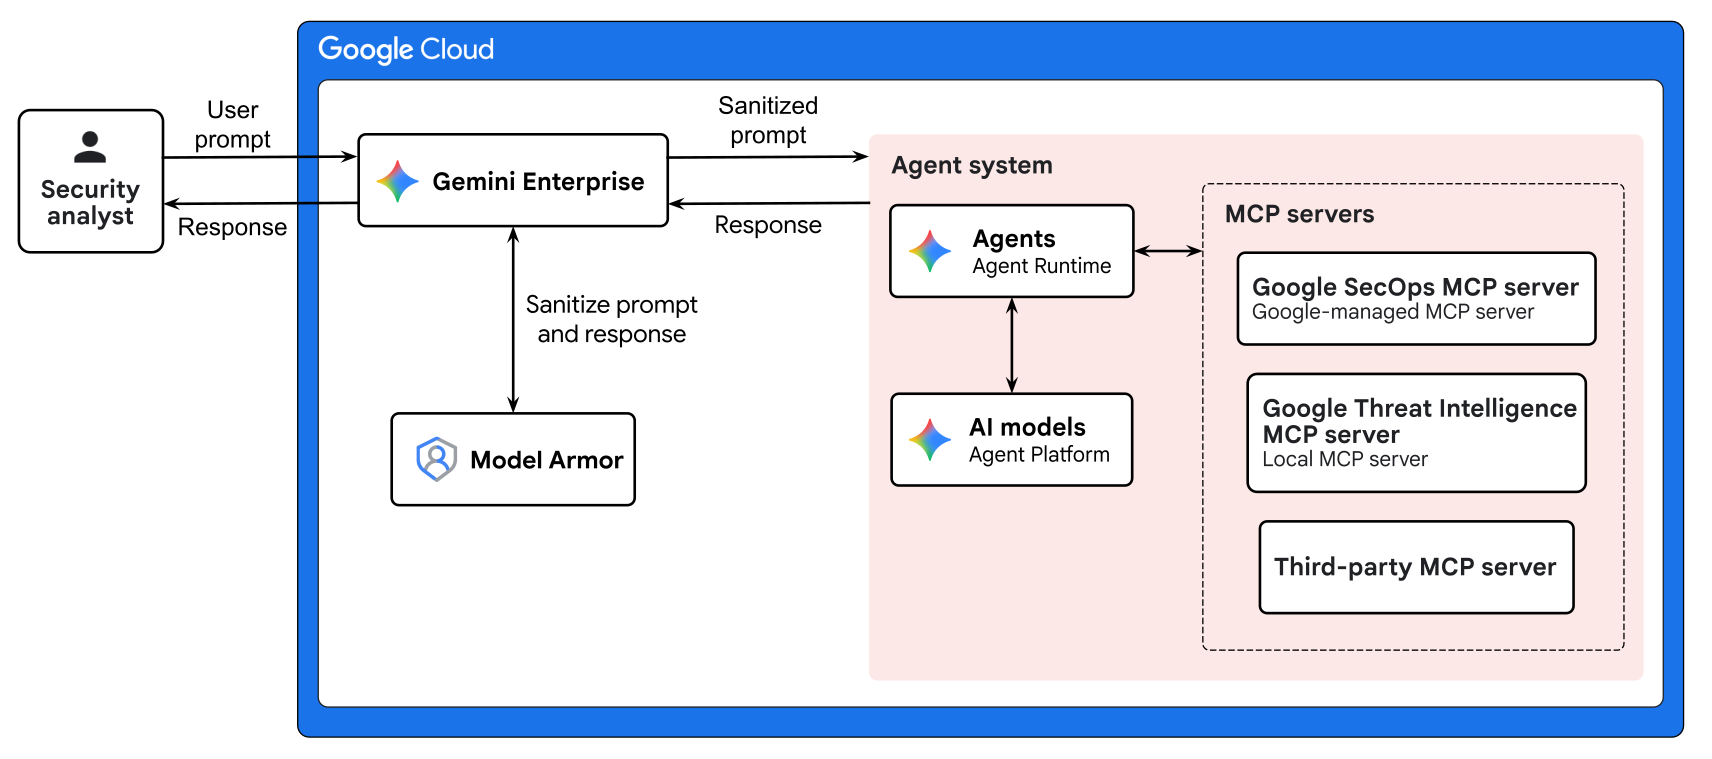
בדיאגרמת הארכיטקטורה מוצגים הרכיבים הבאים:
- Gemini Enterprise
- המשתמשים מתקשרים עם מערכת הסוכנים באמצעות העוזר הדיגיטלי בצ'אט ש-Gemini Enterprise מספק.
- הרכב הסוכן
- ערכה לפיתוח סוכנים (ADK) היא מסגרת לפיתוח סוכנים שמאפשרת ליצור סוכן בהתאמה אישית, לפרוס אותו ב-Agent Runtime ולרשום אותו ב-Gemini Enterprise. לפרטים על הארכיטקטורה הפנימית של מערכת הסוכנים הזו, קראו את הקטע ארכיטקטורת מערכת הסוכנים בהמשך המסמך.
- מודל AI
- הסוכנים בארכיטקטורה הזו משתמשים במודלים של AI מ-Model Garden ב-Agent Platform כדי לבצע הסקות.
- הגנה מוגברת על המודל
- כדי לאכוף את מדיניות הבטיחות והתאימות של הארגון, Model Armor משתלב ישירות בשירותי Google Cloud כדי לספק בדיקה וניקוי של הנחיות המשתמשים והתשובות של המודל. באמצעות שילוב מובנה עם Gemini Enterprise ו-Agent Platform, Model Armor בודק באופן אוטומטי את האינטראקציות בין המשתמשים לבין הסוכנים המנוהלים. מידע נוסף זמין במאמר שילוב של Model Armor עם שירותי Google Cloud.
- שרתי MCP
-
Model Context Protocol (MCP) מאפשר גישה לכלים ויוצר סטנדרטיזציה של האינטראקציה בין הסוכנים לכלים. מערכת הסוכן משתמשת בשרתי ה-MCP הבאים:
- שרת MCP של Google SecOps: שרת MCP בניהול Google שנותן גישה לנתונים של Google SecOps SIEM ושל Google SecOps SOAR, כולל אירועים, ישויות, יומנים גולמיים ופרטי מקרים.
- שרת MCP של Google Threat Intelligence: שרת MCP מקומי שנותן גישה ל-Google Threat Intelligence. Google Threat Intelligence מצליבה בין התראות פנימיות לבין נתונים גלובליים על גורמים עוינים, ומייעלת את הזיהוי של אינדיקטורים זדוניים ידועים בתהליך העבודה של SOC.
- שרתי MCP של צד שלישי: מחבר שמנוהל על ידי ספקים חיצוניים ומאפשר לכם להשתמש בכלי אבטחה חיצוניים.
המוצרים שהשתמשו בהם
בארכיטקטורה לדוגמה הזו נעשה שימוש במוצרים ובכלים הבאים של Google Cloud:
- Agent Runtime ב-Gemini Enterprise Agent Platform: פלטפורמה שמאפשרת להריץ, לנהל ולהרחיב סוכני AI בסביבת הייצור.
- Gemini Enterprise: פלטפורמה מאובטחת בניהול מלא לפריסה ולניהול של סוכני AI בארגון.
- Google Security Operations: פלטפורמה לפעולות אבטחה שעוזרת לצוותי אבטחה לזהות איומי סייבר, לחקור אותם ולהגיב להם.
- Google Threat Intelligence: פתרון אבטחה שמספק גישה מקיפה ופרואקטיבית לזיהוי, ניתוח וצמצום של איומי אבטחה.
- שרתי Google Cloud MCP: שירותים מרוחקים שמנוהלים על ידי Google ומטמיעים את Model Context Protocol (MCP) כדי לספק לאפליקציות מבוססות-AI גישה למוצרים ולשירותים של Google ושל Google Cloud .
- Gemini: קבוצה של מודלי AI מולטי-מודאליים שפותחו על ידי Google.
- Gemini Enterprise Agent Platform: פלטפורמה מקיפה שמאפשרת ליצור, לנהל, לבצע אופטימיזציה ולהתאים לעומס (scale) סוכני AI ברמה שמתאימה לארגונים.
- Agent Development Kit (ADK): ערכה של כלים וספריות לפיתוח, לבדיקה ולפריסה של סוכני AI.
- Model Armor: שירות שמגן על משאבי ה-AI הגנרטיבי וה-AI האקטיבי מפני החדרת פרומפטים, דליפות של מידע אישי רגיש ותוכן פוגעני.
ארכיטקטורת מערכת של סוכנים
בקטע הזה מתוארת הארכיטקטורה של מערכת סוכני ה-SOC בהתאמה אישית לפריסות של Cloud Run או Gemini Enterprise. כדי לתזמר תהליכי עבודה מורכבים של אבטחה, הנציג משתמש בתבנית היררכית של פירוק משימות. הרכב הסוכן נשאר עקבי, בלי קשר לשיטת הפריסה שתבחרו.
בתרשים הבא מוצגת תצוגה מפורטת של ארכיטקטורת מערכת הסוכנים:
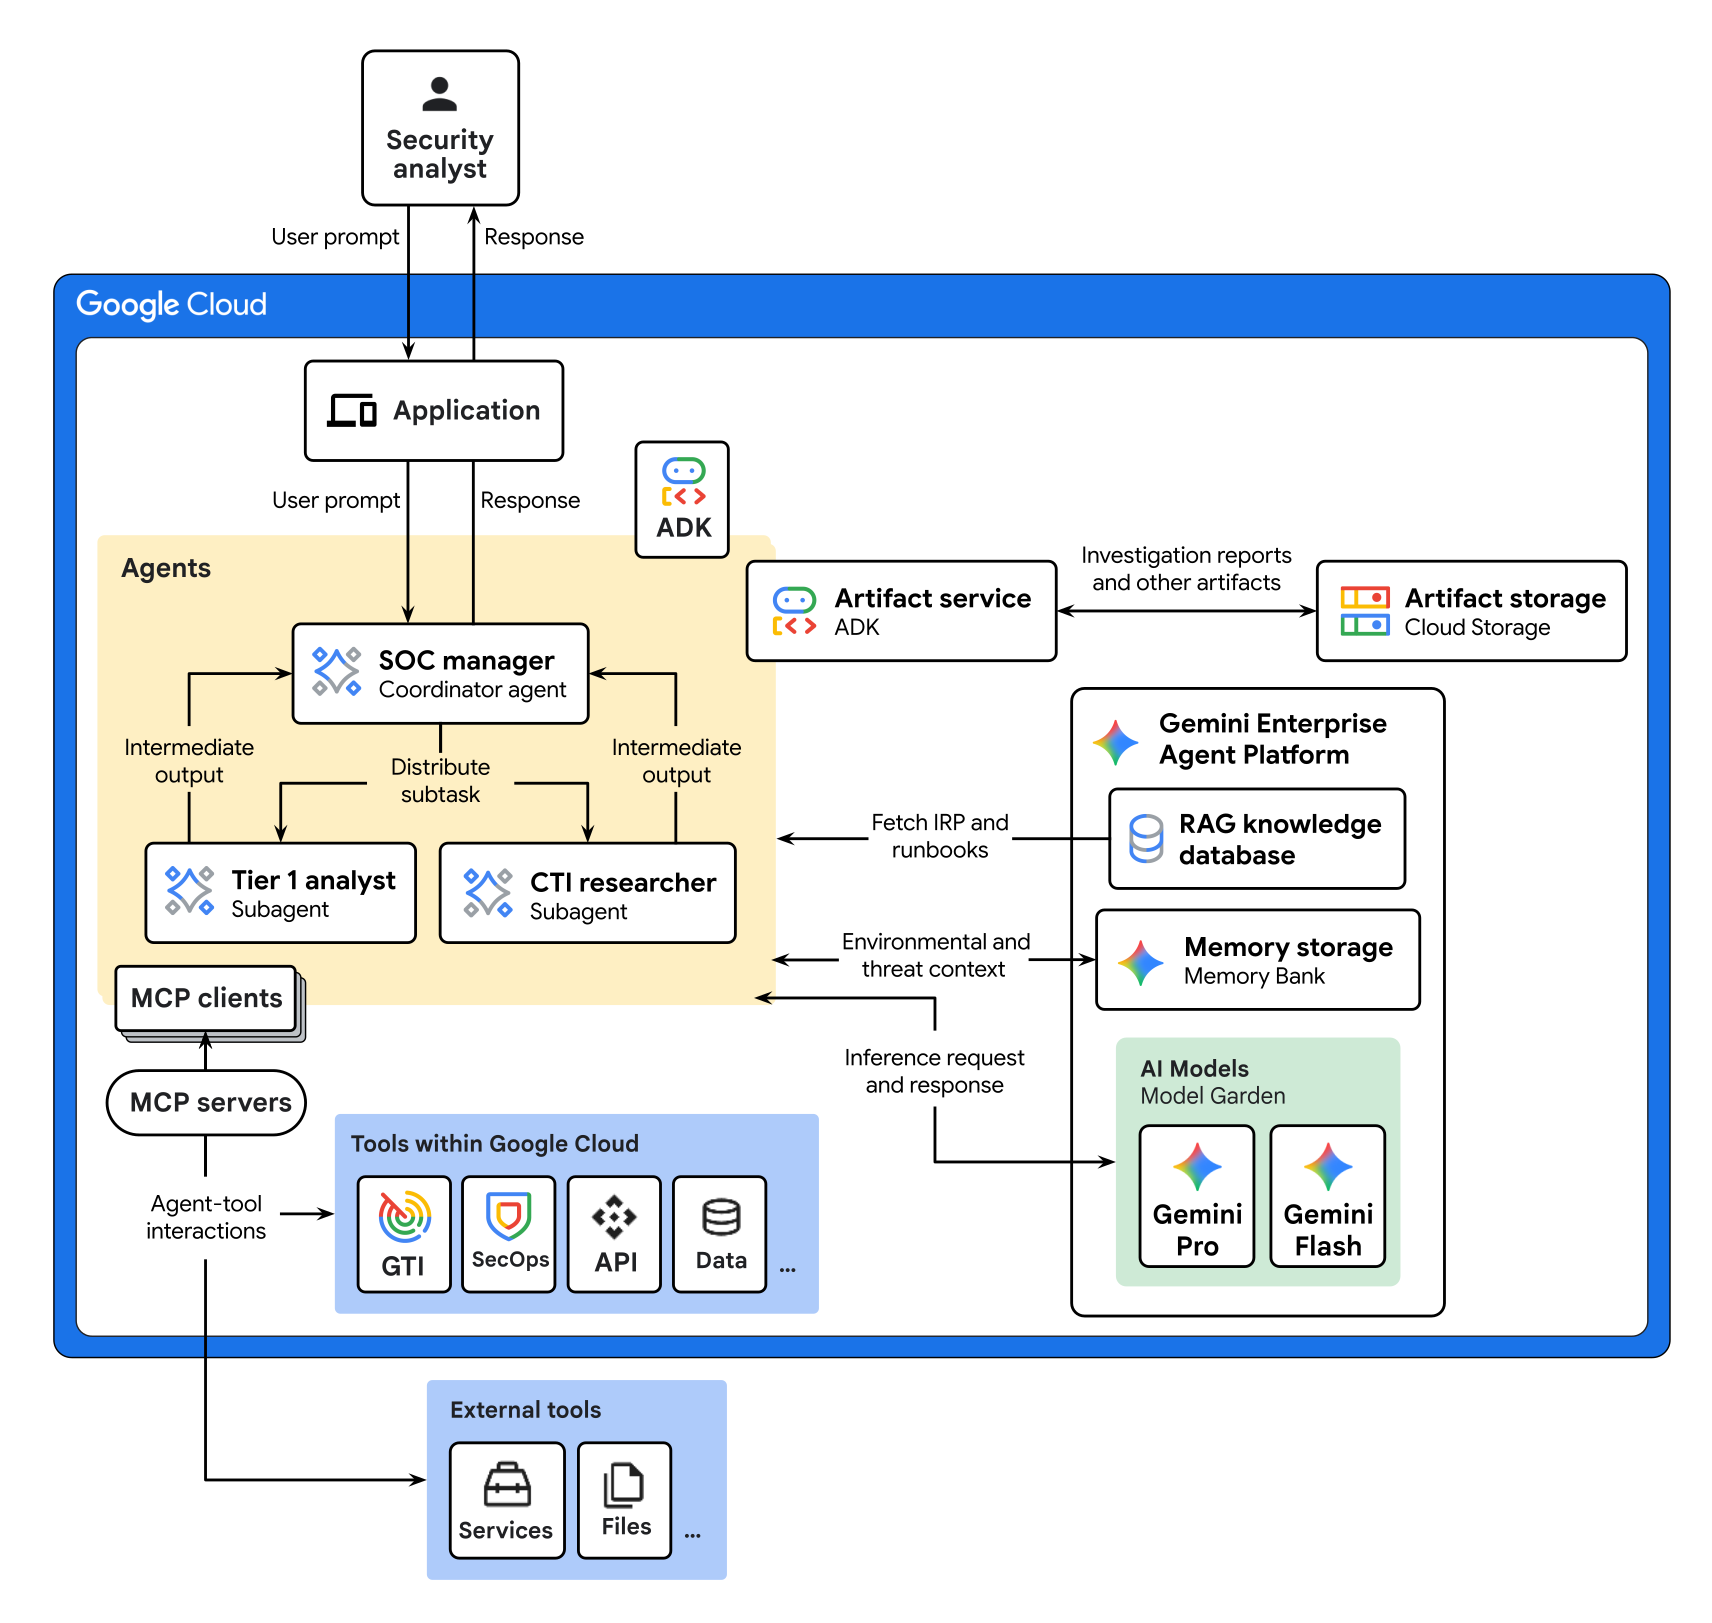
הארכיטקטורה כוללת את הרכיבים הבאים:
- בקשת הצטרפות
- אפליקציית ממשק משתמש, כמו ממשק צ'אט, שמקיימת אינטראקציה עם המשתמש. אתם יכולים לפרוס את האפליקציה באמצעות Cloud Run או Agent Runtime עם Gemini Enterprise.
- סוכנים
-
הארכיטקטורה הזו משתמשת בנציגים הבאים:
- נציג בסיסי: נציג מתאם שמקבל בקשות מהמשתמש. סוכן הבסיס מפרש את בקשת המשתמש ומנסה לפתור את הבקשה בעצמו. אם המשימה דורשת כלים מיוחדים, הסוכן ברמה הבסיסית (root) מעביר את הבקשה לסוכן המתאים.
- סוכנים ייעודיים: הסוכן הראשי מפעיל את הסוכנים הייעודיים הבאים:
- מנתח נתונים ברמה 1: מאחזר פרטי התראות, מזהה נכסים מושפעים ומחלץ את הקשר המשתמש כשהוא שולח שאילתות ל-Google SecOps ולמקורות טלמטריה קשורים.
- חוקר מודיעין איומי סייבר (CTI): חוקר את הטקטיקות של הגורם המאיים שקשורות להתראה הספציפית. הנציג הזה מספק הערכת סיכונים של הפעילות על ידי שליחת שאילתות לפלטפורמות של מודיעין איומי סייבר, כדי ליצור התאמה בין סימנים מחשידים (IOCs) פנימיים לבין קבוצות ידועות של גורמי איום ושיטות, טכניקות ופעולות (TTPs) מתועדות.
דיאגרמת הארכיטקטורה של מערכת הסוכן מציגה ארכיטקטורה לדוגמה שמשתמשת בשתי פרסונות של SOC. בהתאם לתרחישי השימוש הספציפיים שלכם, אתם יכולים לפרוס פרסונות אחרות של SOC או ליצור פרסונות בהתאמה אישית. כאן תוכלו למצוא רשימה רחבה יותר של פרסונות SOC שיכולות לעזור לכם לשפר את פעולות האבטחה.
- מאגר ידע של RAG
- מסד הנתונים הזה מספק מקור מידע ל-Retrieval-Augmented Generation (יצירה משולבת-אחזור, RAG). מסד הנתונים משמש כדי לספק לסוכנים תוכניות תגובה לאירועים ומדריכי הפעלה של AI. מדריכי הפעלה מבוססי-AI הם תהליכי עבודה מוגדרים מראש בצורת מיומנויות של סוכנים.
- שירות Artifact
- שירות מנוהל שמאחסן דוחות חקירה וראיות ב-Cloud Storage.
- Memory Bank
- מערכת לניהול מצבים קבועים ששומרת נושאים בזיכרון בהתאמה אישית, ומאפשרת לסוכנים לשמור על ההקשר של הסביבה והאיומים בין הסשנים.
- מודלי AI
- כדי להציג את ההסקה, הסוכנים בארכיטקטורה הזו משתמשים במודל Gemini העדכני ב-Agent Platform.
- שרתי MCP
- שרתי ה-MCP מאפשרים גישה לכלים ויוצרים סטנדרטיזציה של האינטראקציה בין הסוכנים לכלים. לכל זוג של סוכן וכלי, לקוח MCP שולח בקשות לשרת MCP שדרכו הסוכן ניגש לכלי, כמו מסד נתונים, מערכת קבצים או API.
- כלים של הסוכן
- הכלים האלה מאפשרים לסוכנים לאחזר נתוני בסיס, כמו מדריכי הפעלה תואמים של AI, תוכניות תגובה לאירועים, דוחות קודמים, מסמכים פנימיים וספרים של תרחישים לדוגמה.
- ADK
- ADK מספקת כלים ומסגרת לפיתוח, לבדיקה ולפריסה של סוכנים. ה-ADK מפשט את המורכבות של יצירת סוכנים ומאפשר למפתחי AI להתמקד בלוגיקה וביכולות של הסוכן.
הארכיטקטורה מציגה את זרימת הנתונים הבאה:
- מנתח אבטחה שולח בקשה למנהל ה-SOC, שהוא נציג מתאם. לדוגמה, אנליסט שולח בקשה לחקור את מקרה מספר 37.
- האפליקציה שנפרסה ב-Cloud Run או ב-Gemini Enterprise מנתבת את הבקשה למנהל ה-SOC.
- מנהל ה-SOC משתמש ב-Gemini כדי לפרש את בקשת המשתמש.
- מנהל ה-SOC מבצע את המשימות הבאות כדי לאסוף הקשר לגבי הבקשה:
- שליחת שאילתה למסד הנתונים של RAG כדי לאחזר את היכולות של ה-AI, את התוכנית לתגובה לאירוע ואת מדריכי ההפעלה המתאימים של ה-AI.
- שליפת זיכרונות קודמים כדי לזהות אם מערכת הסוכן ניתחה אירועים דומים.
- בודק ב-Artifact Service אם יש דוחות או ראיות שקשורים לבקשה.
- מנהל ה-SOC משתמש ב-Gemini ובהקשר שהוא אחזר כדי לפרק את הבקשה לרצף של משימות משנה ולזהות את הכלים המתאימים.
- מנהל ה-SOC מפנה באופן דינמי משימות משנה לסוכני משנה ייעודיים, כמו מנתח נתונים ברמה 1 וחוקר מודיעין איומי סייבר (CTI).
- כל סוכן משנה מבצע את הפעולות הבאות כדי להשלים את משימות המשנה שהוקצו לו:
- משתמש ב-Gemini כדי לפרש את מטרות המשימה.
- אחזור הקשר רלוונטי ממסד הנתונים של הידע של RAG, מהזיכרונות ומה-Artifacts.
- משתמש בשרתי MCP כדי לאסוף את ההקשר הנוסף הבא לביסוס התשובות:
- מסמכי ידע, כמו דוחות קודמים, מסמכים פנימיים וספרים של תרחישים לדוגמה.
- מידע על אבטחה וטלמטריה שמתבסס על נתונים מ-Google SecOps ומ-Google Threat Intelligence.
- משתמש ב-Gemini ובהקשר שהוא אחזר כדי ליצור ממצאים.
- לארוז את הממצאים בסיכום מובנה.
- מעבירה את התגובה הזמנית בחזרה למנהל ה-SOC.
- מנהל ה-SOC מקבל את התשובות הביניים מסוכני המשנה ומעריך את הממצאים בהתאם לדרישות של מדריך ההפעלה של ה-AI.
- אם הממצאים לא עומדים בקריטריונים להערכה, מנהל ה-SOC חוזר על ניתוח הבקשה של המשתמש ומקצה משימות משנה לסוכני משנה כדי לאסוף נתונים נוספים. במהלך הלולאה הזו, מנהל ה-SOC שומר את שרשרת ההקשר הקודמת כדי ליידע ולשפר את הקריאות הבאות לכלים ואת ההאצלה לסוכני המשנה. מנהל ה-SOC ממשיך את הלולאה הזו עד שהממצאים עומדים בקריטריונים להערכה.
- אם הממצאים עומדים בקריטריונים להערכה או בתנאי יציאה, כמו מספר החזרות המקסימלי, מנהל ה-SOC מבצע את הפעולות הבאות:
- משתמש ב-Gemini כדי לסנתז את כל הממצאים של סוכני המשנה לדוח חקירה, ושומר את הדוח ב-Artifact Service.
- משתמש בשרת Google SecOps MCP כדי לפרסם תוצאות בקיר של הבקשה.
- שומר זיכרונות חדשים ב-Memory Bank של Agent Platform.
- מנהל ה-SOC שולח את הקישור לאובייקט ואת סיכום הדוח בחזרה לאנליסט האבטחה.
המוצרים שהשתמשו בהם
ארכיטקטורת המערכת של הסוכן במסמך הזה משתמשת במוצרים ובכלים הבאים של Google Cloud:
- Google Security Operations: פלטפורמה לפעולות אבטחה שעוזרת לצוותי אבטחה לזהות איומי סייבר, לחקור אותם ולהגיב להם.
- Google Threat Intelligence: פתרון אבטחה שמספק גישה מקיפה ופרואקטיבית לזיהוי, ניתוח וצמצום של איומי אבטחה.
- שרתי Google Cloud MCP: שירותים מרוחקים שמנוהלים על ידי Google ומטמיעים את Model Context Protocol (MCP) כדי לספק לאפליקציות מבוססות-AI גישה למוצרים ולשירותים של Google ושל Google Cloud .
- Gemini: קבוצה של מודלי AI מולטי-מודאליים שפותחו על ידי Google.
- Gemini Enterprise Agent Platform: פלטפורמה מקיפה שמאפשרת ליצור, לנהל, לבצע אופטימיזציה ולהתאים לעומס (scale) סוכני AI ברמה שמתאימה לארגונים.
- Agent Development Kit (ADK): ערכה של כלים וספריות לפיתוח, לבדיקה ולפריסה של סוכני AI.
- Model Armor: שירות שמגן על משאבי ה-AI הגנרטיבי וה-AI האקטיבי מפני החדרת פרומפטים, דליפות של מידע אישי רגיש ותוכן פוגעני.
- Memory Bank: שירות אחסון מתמיד שיוצר, משפר, מנהל ושולף זיכרונות לטווח ארוך על סמך השיחות של המשתמש עם הנציג.
- Cloud Storage: מאגר אובייקטים ללא הגבלה ובעלות נמוכה, לסוגי נתונים שונים. אפשר לגשת לנתונים מתוך Google Cloudומחוץ לו, והם משוכפלים במיקומים שונים כדי ליצור יתירות.
למידע על איך לבחור רכיבים חלופיים למערכת ה-AI האקטיבי, כולל framework, Agent Runtime, כלים, זיכרון ותבניות עיצוב, ראו בחירת רכיבי הארכיטקטורה של מערכת ה-AI האקטיבי.
שיקולים בתכנון
בקטע הזה מתוארים גורמי תכנון, שיטות מומלצות והמלצות שכדאי להביא בחשבון כשמשתמשים בארכיטקטורה לדוגמה הזו כדי לפתח טופולוגיה שעומדת בדרישות הספציפיות שלכם לאבטחה, לאמינות ולעלות.
ההנחיות בקטע הזה הן חלקיות. מידע נוסף על גורמי תכנון ושיטות מומלצות, והמלצות לבנייה ולפריסה של מערכת AI אקטיבי עם כמה סוכנים, זמינים במאמר מערכת AI אקטיבי עם כמה סוכנים ב- Google Cloud.
אבטחה, פרטיות ותאימות
כדי להתמודד עם סיכוני האבטחה הייחודיים של סוכני AI, Google ממליצה על גישה שמשלבת אמצעי אבטחה דטרמיניסטיים עם הגנות דינמיות שמבוססות על הסקת מסקנות:
- פיקוח אנושי: שלבו תהליך של האדם שבתהליך במערכות קריטיות לעסק, כדי שמפקחים אנושיים יוכלו לבדוק את הפלט ולאשר, לשנות או להשהות את הפעולות של הסוכן.
- Agent Identity: מקצים לכל סוכן זהות שקשורה לעומס העבודה כדי לאכוף בקרת גישה לפי הרשאות מינימליות ולנהל באופן מרוכז את פרטי הכניסה לכלים חיצוניים.
- Agent Gateway: אכיפת הפיקוח על תנועת הנתונים הנכנסת והיוצאת, כללי מדיניות של דחיית גישה כברירת מחדל ובדיקה של הנחיות וכלים מוטמעים באמצעות Model Armor.
Agent Registry: מוודאים שהסוכנים מתחברים רק לסוכני משנה ולכלי MCP שאושרו.
סביבות אימות: כדי לוודא שהאימות מתבצע בצורה חלקה בכל הסביבות, צריך להגדיר את צינורות עיבוד הנתונים לפריסה כך שינהלו את המעבר מאסטרטגיות האימות של הפיתוח. לדוגמה, יכול להיות שתצטרכו לעבור מApplication Default Credentials (ADC) בהפעלה מקומית לחשבונות שירות שמנוהלים על ידי ניהול זהויות והרשאות גישה (IAM) בשביל שרתי MCP מרוחקים שמתארחים בסביבת הייצור.
אמינות
כדי לוודא שהגדרות הנציג עומדות בדרישות האמינות שלכם, כדאי לפעול לפי ההמלצות הבאות:
- היקף הסוכן: כדי לשפר את הדיוק של המודל, הגדירו את ההיקף של מדריכי ההפעלה וההוראות למערכת של כל סוכן.
- תאימות לסכימת MCP: כדי למנוע ממודל ה-AI לפרש בצורה שגויה את הגדרות הכלים ולבצע קריאות שגויות לכלים, צריך להסיר תוכן זדוני או רגיש מסכימות הכלים.
יוצרים מבנים עצמאיים לסכימת JSON
$refו-$defsומנרמלים מחרוזות מסוג אותיות רישיות.
הוזלת עלויות
כדי לוודא שהגדרות הסוכן עומדות בדרישות העלות, כדאי להביא בחשבון את ההמלצות הבאות:
- גישה לכלים של הנציג: כדי לצמצם את צריכת הטוקנים ולאכוף את העקרון של הרשאות מינימליות, כדאי לספק קבוצות משנה של כלים לנציגים שונים לפי הצורך.
- ניהול חלון ההקשר: כדי לצמצם את צריכת הטוקנים, כדאי לתכנן הנחיות ופלט של כלים בצורה תמציתית. להשתמש במאגרי RAG ובמיומנויות של סוכנים כדי לטעון מראש הקשר ולסכם תשובות ארוכות של כלים.
- שמירת הנחיות במטמון: כדי להפחית את העלויות של טוקנים של קלט, כדאי לשמור במטמון תוכן סטטי של הנציג, כמו הוראות מערכת, פרסונות, מדריכי הפעלה וסכימות של כלים.
- בחירת מודל: המודל שתבחרו לאפליקציית ה-AI משפיע ישירות על העלויות ועל הביצועים. לבחור מודלים שונים במערכת מבוססת-הסוכנים בהתאם לתפקידים השונים של הסוכנים ולדרישות המשימה. למשימות שדורשות חשיבה רציונלית מורכבת ופירוק משימות, כדאי להשתמש במודל חושב כמו Gemini Pro. למשימות קטנות וישירות, כדאי להשתמש במודל מהיר וזול כמו Gemini Flash.
פריסה
כדי לפרוס הטמעה לדוגמה של הארכיטקטורה הזו שמספקת סוכני SOC בהתאמה אישית, משתמשים בדוגמת הקוד של Agentic SOC Gemini Enterprise שזמינה ב-GitHub.
מומלץ לבצע איטרציות על הנציג בסדר הבא:
- פריסה מקומית באמצעות ADK web: מפתחים אב טיפוס מהר יותר ומשפרים במהירות את הלוגיקה של הסוכן.
- פריסה בקונטיינר מקומי: כדי להבטיח סביבה ניידת ובלתי ניתנת לשינוי עם יחסי תלות עקביים.
- פריסת הקונטיינר ב-Cloud Run או ב-Agent Runtime: כדי להפעיל את האפליקציה בסביבת הייצור, אתם יכולים להגדיל את מספר הסוכנים בהתאם לצורך.
המאמרים הבאים
- איך מארחים סוכני AI ב-Cloud Run
- מידע ולמידה על אבטחה ב-AI גנרטיבי
- מידע ולמידה על האבטחה ב-Gemini Enterprise
- איך יוצרים מערכת AI אקטיבי עם כמה סוכנים ב- Google Cloud.
- מקשרים את הנציגים לנתונים של Google SecOps באמצעות שרת Google SecOps MCP.
- היבט האבטחה ב- Google Cloud Well-Architected Framework.
- לדוגמאות נוספות של ארכיטקטורות, תרשימים ושיטות מומלצות, עיינו במאמר Cloud Architecture Center.
שותפים ביצירת התוכן
מחברים:
תורמים אחרים:
- עמר עבד אל-רזיק | מנהל קבוצת מוצרים
- קומאר דהנגופאל | מפתח פתרונות חוצי-מוצרים
- סמנתה הי | כותבת טכנית