


Este documento apresenta uma arquitetura de alto nível para um sistema de IA agêntica multiagente implantado no Cloud Run que analisa dados multimodais diferentes e produz uma classificação de alta confiança. Essa abordagem faz a validação cruzada de mídia fragmentada, comparando dados em tempo real com informações empíricas históricas para produzir insights fundamentados e verificáveis.
O público-alvo deste documento inclui arquitetos, desenvolvedores e administradores que criam e gerenciam infraestrutura e aplicativos de IA na nuvem. Este documento pressupõe que você tenha um entendimento básico sobre agentes e modelos de IA. O documento não fornece orientações específicas para projetar e programar agentes de IA.
A seção Implantação deste documento lista exemplos de código que você pode usar para aprender a criar e implantar sistemas de IA multiagente.
Arquitetura
O diagrama a seguir mostra a arquitetura do sistema de IA multiagente que usa um padrão de design de agente paralelo para coordenar análises independentes em dados multimodais e produzir uma única classificação.
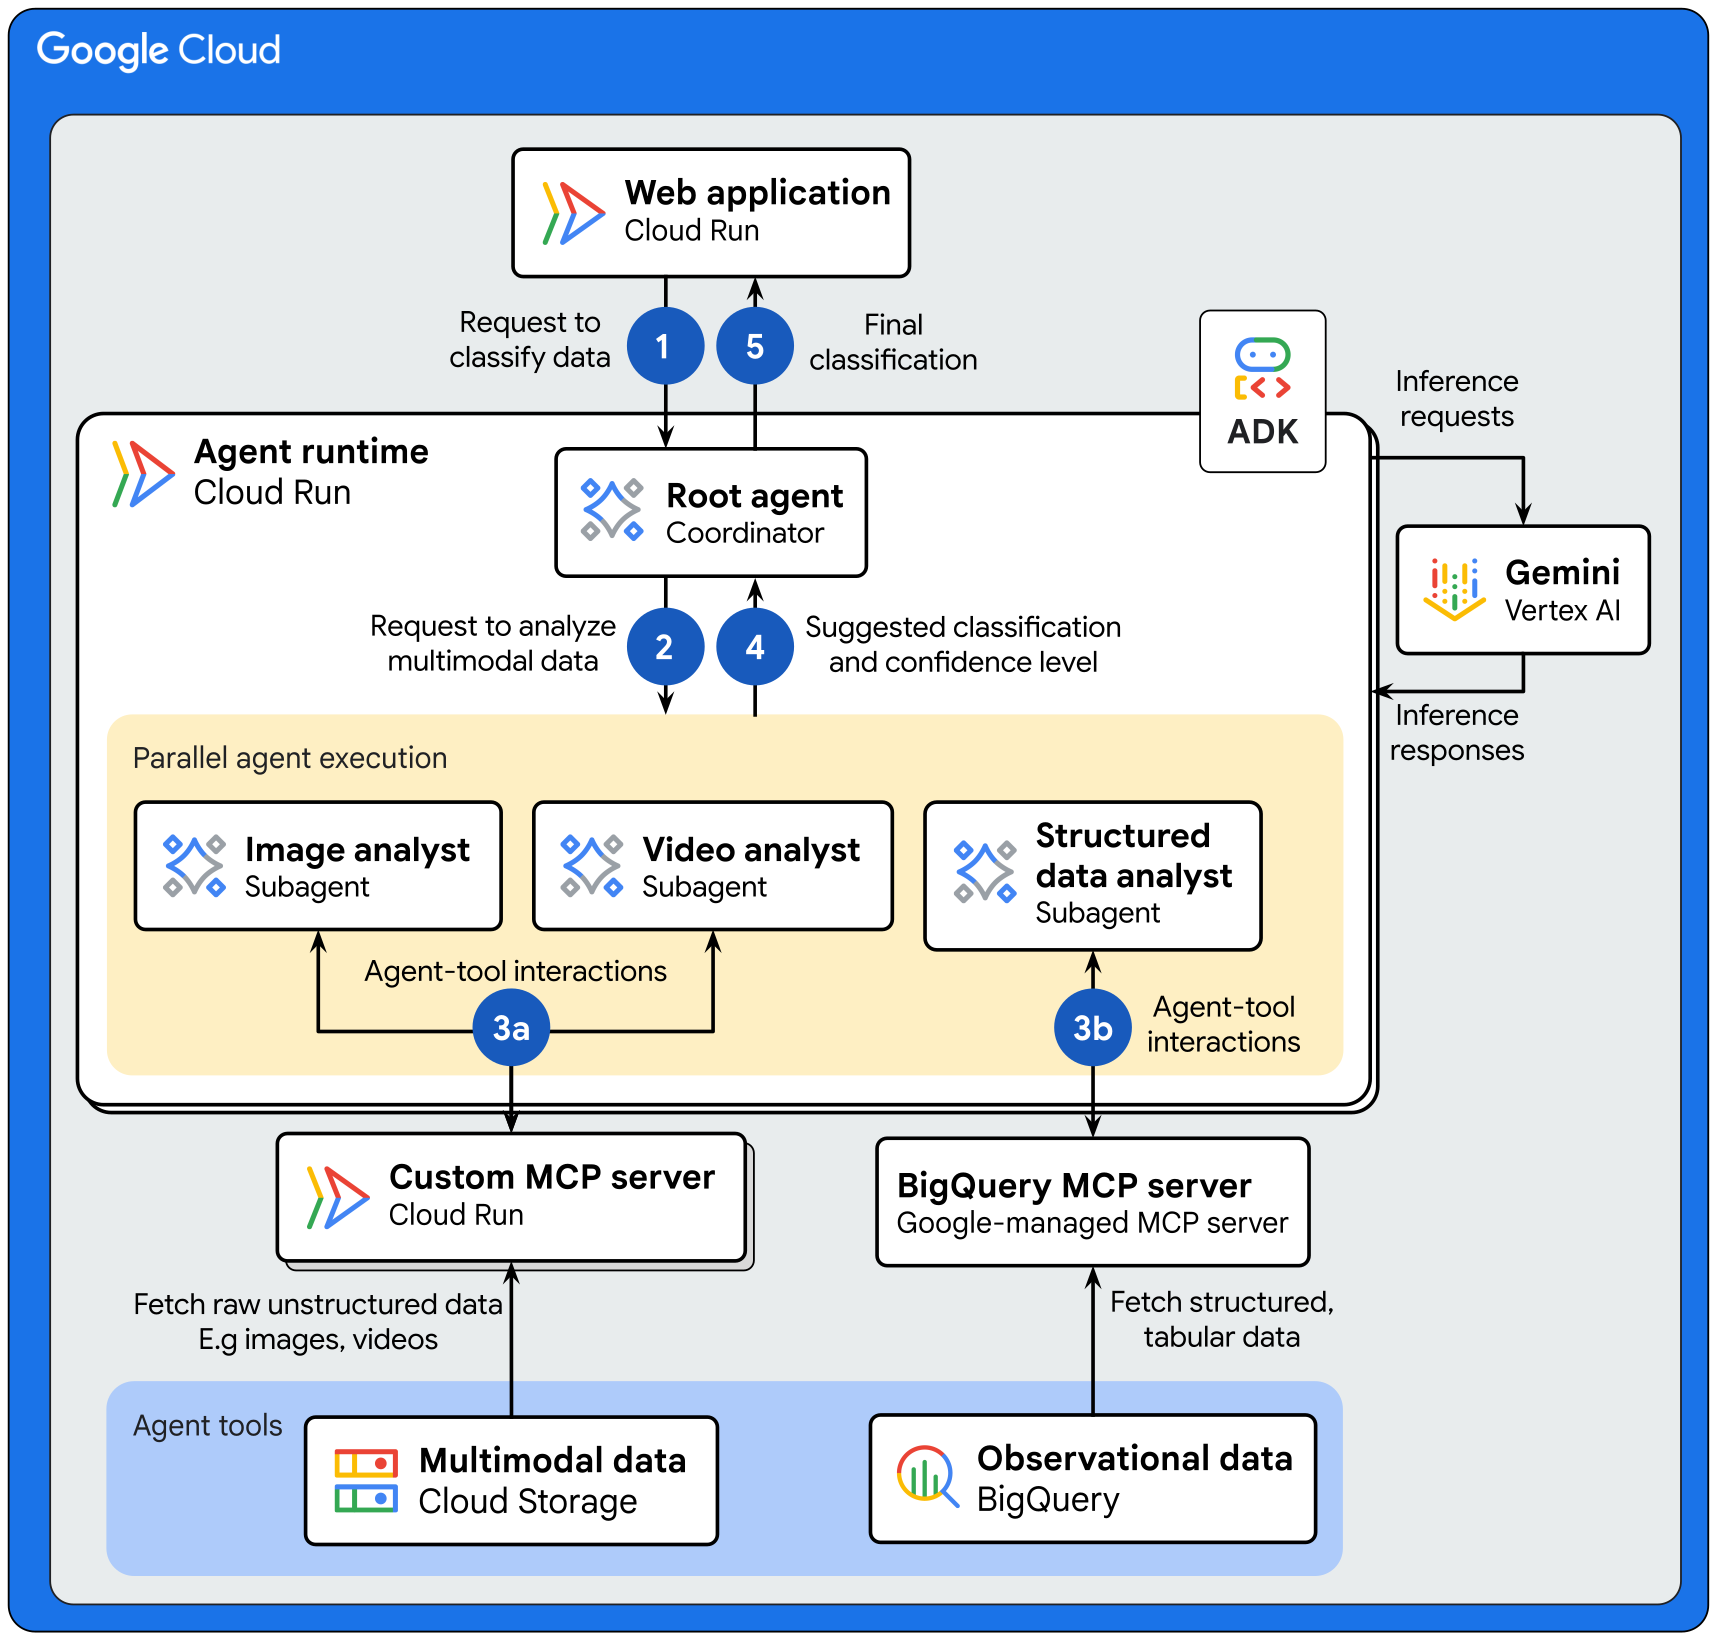
A arquitetura mostra o seguinte fluxo de dados:
- O aplicativo da Web envia uma solicitação ao agente raiz para analisar um conjunto de dados multimodais para classificação. O agente raiz é um agente coordenador que recebe solicitações e é implantado em um serviço do Cloud Run.
- O agente raiz processa a solicitação da seguinte maneira:
- O agente raiz inicia um
before_agent_callbackpara coletar configurações de ambiente, validar a entrada do usuário e salvar caminhos de recursos em um estado de sessão compartilhado. Todos os subagentes podem acessar o estado da sessão compartilhada, o que elimina chamadas redundantes para buscar dados de estado e diminui a latência geral. - O agente raiz usa o Gemini na Gemini Enterprise Agent Platform para interpretar a solicitação do usuário e distribuir tarefas para subagentes especializados que são executados em paralelo.
- O agente raiz inicia um
- Cada subagente é especializado em um domínio específico e realiza as seguintes tarefas de forma independente:
- Os subagentes analistas de imagem e vídeo interagem com servidores personalizados do Protocolo de Contexto de Modelo (MCP) para realizar as seguintes ações:
- Busque dados brutos não estruturados armazenados em um bucket do Cloud Storage.
- Envie uma solicitação ao Gemini para interpretar os dados de entrada, classificá-los e calcular um nível de confiança.
- O Gemini envia a classificação sugerida e o nível de confiança de volta ao servidor MCP personalizado.
- O servidor MCP personalizado encaminha a resposta de volta ao subagente.
- O subagente analista de dados estruturados orquestra a análise concluindo
as seguintes tarefas:
- Interage com o servidor MCP do BigQuery para buscar dados estruturados e dados de contexto (como registros históricos, logs de eventos ou leituras de sensores) armazenados em um conjunto de dados do BigQuery.
- O analista de dados estruturados envia uma solicitação ao Gemini para interpretar os dados de entrada, classificá-los e calcular um nível de confiança.
- O Gemini envia a classificação sugerida e o nível de confiança de volta para o subagente.
- Os subagentes analistas de imagem e vídeo interagem com servidores personalizados do Protocolo de Contexto de Modelo (MCP) para realizar as seguintes ações:
- Cada subagente envia a classificação sugerida e o nível de confiança de volta ao agente raiz.
- O agente raiz usa o Gemini para resumir as saídas
dos subagentes especializados e produzir uma única classificação
de alta confiança.
- Se a maioria das classificações dos subagentes especializados corresponder, o agente raiz enviará a classificação correspondente para o aplicativo da Web.
- Se os subagentes não fornecerem uma classificação correspondente, o agente raiz selecionará a classificação com o nível de confiança mais alto e a enviará ao aplicativo da Web.
Produtos usados
Esta arquitetura de referência usa os seguintes produtos e ferramentas do Google Cloud :
- Cloud Run: uma plataforma de computação sem servidor que permite executar contêineres diretamente na infraestrutura escalonável do Google.
- Gemini Enterprise Agent Platform: uma plataforma abrangente que permite criar, escalonar, governar e otimizar agentes de IA de nível empresarial.
- Gemini: uma família de modelos de IA multimodal desenvolvida pelo Google.
- BigQuery: um data warehouse corporativo que ajuda a gerenciar e analisar seus dados com recursos integrados, como análise geoespacial de machine learning e Business Intelligence.
- Cloud Storage: um repositório de objetos de baixo custo e sem limite para diversos tipos de dados. Os dados podem ser acessados de dentro e fora do Google Cloude são replicados entre locais para redundância.
- Servidores MCP do Google Cloud: serviços remotos gerenciados pelo Google que implementam o Protocolo de Contexto de Modelo (MCP) para fornecer aos aplicativos de IA acesso aos produtos e serviços do Google e do Google Cloud .
- Protocolo de Contexto de Modelo (MCP): um padrão de código aberto para conectar aplicativos de IA a sistemas externos.
- Kit de Desenvolvimento de Agente (ADK): um conjunto de ferramentas e bibliotecas para desenvolver, testar e implantar agentes de IA.
Para saber como selecionar componentes alternativos para seu sistema de IA agêntica, incluindo framework, ambiente de execução do agente, ferramentas, memória e padrões de design, consulte Escolher os componentes da arquitetura de IA agêntica.
Caso de uso
Essa arquitetura foi projetada para casos de uso que sintetizam dados multimodais diversos para tarefas de classificação e detecção. Para maior precisão e escalonabilidade, a arquitetura usa um sistema de IA multiagente em vez de uma abordagem monolítica de agente único. Esse padrão de design fornece instruções focadas, evita diretivas conflitantes, permite conjuntos de ferramentas menores para decisões mais rápidas e oferece suporte a atualizações independentes, o que leva a resultados mais robustos e sofisticados.
Veja a seguir exemplos de casos de uso para a arquitetura descrita neste documento:
- Diagnóstico médico: forneça avaliações de diagnóstico abrangentes implantando agentes especializados para analisar de forma independente imagens médicas, sintomas de pacientes e resultados de laboratório. O sistema de IA resume essas descobertas com base em um limite de confiança determinado para fornecer insights embasados e verificáveis para os médicos.
- Detecção de fraudes: detecte e sinalize possíveis fraudes implantando agentes para analisar de forma independente os padrões de comportamento do usuário e os dados de transações, como recibos digitalizados e faturas de comerciantes. Ao comparar evidências visuais de documentos com a atividade da rede digital, o sistema identifica discrepâncias e sinaliza todas as transações em que um único agente identifica um indicador suspeito.
- Processamento de documentos: automatize a classificação e a extração de informações de documentos implantando agentes especializados para reconhecimento óptico de caracteres (OCR), classificação de documentos e extração de dados. Para garantir um processamento de alta confiança, o sistema de IA exige que todos os agentes concordem com o resultado.
- Controle de qualidade: classifique a qualidade do produto ou detecte anomalias implantando agentes especializados para inspeção visual, análise de dados do sensor e verificação de especificações. O sistema determina se o resultado é aprovado ou reprovado com base em um limite de confiança determinado entre os agentes.
Considerações sobre o design
Nesta seção, descrevemos fatores de design, práticas recomendadas e recomendações a serem consideradas ao usar essa arquitetura de referência para desenvolver uma topologia que atenda aos seus requisitos específicos de segurança, custo e desempenho.
As orientações desta seção não são completas. Para mais informações sobre fatores de design e práticas recomendadas, além de recomendações sobre como criar e implantar um sistema de IA multiagente, consulte Sistema de IA multiagente no Google Cloud.
segurança, privacidade e conformidade
Para ajudar a lidar com os riscos de segurança exclusivos dos agentes de IA, o Google recomenda uma abordagem que combina controles de segurança determinísticos com defesas dinâmicas baseadas em raciocínio:
- Supervisão humana: incorpore um fluxo human-in-the-loop em sistemas essenciais para os negócios, de modo que os supervisores humanos possam analisar as saídas e aprovar, substituir ou pausar as ações do agente.
- Identidade do agente: atribua a cada agente uma identidade vinculada à carga de trabalho para aplicar o controle de acesso com privilégio mínimo e gerenciar centralmente as credenciais de ferramentas externas.
- Gateway de Agente: aplique a governança de tráfego de entrada e saída, políticas de acesso de negação padrão e inspeção de comandos e ferramentas inline com o Model Armor.
Registro de agentes: verifique se os agentes se conectam apenas a subagentes e ferramentas de MCP aprovados.
Segurança de entrada do aplicativo: para controlar o acesso ao aplicativo, desative o URL run.app padrão do serviço de front-end do Cloud Run e configure um balanceador de carga de aplicativo externo regional. Além de balancear a carga do tráfego de entrada para o aplicativo, o balanceador de carga lida com o gerenciamento de certificados SSL. Para maior proteção, use as políticas de segurança do Google Cloud Armor para fornecer filtragem de solicitações, proteção contra DDoS e limitação de taxa para o serviço.
Segurança da imagem de contêiner: para garantir que apenas imagens de contêiner autorizadas sejam implantadas no Cloud Run, use a autorização binária. Para identificar e mitigar riscos de segurança nas imagens de contêiner, execute automaticamente verificações de vulnerabilidades usando o Artifact Analysis. Para mais informações, consulte Visão geral da verificação de contêineres.
Segurança do armazenamento: o Cloud Storage é compatível com dois métodos para controlar o acesso dos usuários aos buckets e objetos: Identity and Access Management (IAM) e listas de controle de acesso (ACLs). Na maioria dos casos, recomendamos usar o IAM, que permite conceder permissões no nível do bucket e para envolvidos no projeto. Para mais informações, consulte Visão geral do controle de acesso.
Otimização de custos
Para garantir que as configurações do agente atendam aos requisitos de custo, considere as seguintes recomendações:
- Comandos econômicos: o tamanho dos comandos (entrada) e das respostas geradas (saída) afetam diretamente o desempenho e o custo. Escreva comandos curtos, diretos e com contexto suficiente. Para mais informações, consulte as práticas recomendadas para design de comandos.
- Custos de armazenamento: para controlar os custos de armazenamento, escolha a classe de armazenamento Standard e ative o gerenciamento do ciclo de vida de objetos e a Classe automática. Esses recursos ajudam a otimizar os custos movendo ou excluindo automaticamente dados entre classes de armazenamento com base nos padrões de acesso ou nas regras que você definir.
Otimização de desempenho
Para garantir que as configurações do agente atendam aos requisitos de desempenho, considere as seguintes recomendações:
- Alocação de recursos: dependendo dos requisitos de desempenho, configure os limites de memória e limites de CPU a serem alocados para o serviço do Cloud Run. Para mais orientações sobre otimização de desempenho, consulte Dicas gerais de desenvolvimento do Cloud Run.
Implantação
Para implantar um exemplo de implementação dessa arquitetura, teste o codelab Way Back Home Level 1.
A seguir
- Saiba como hospedar agentes de IA no Cloud Run.
- Saiba como criar e implantar um servidor MCP remoto no Cloud Run.
- Saiba como escolher os componentes da arquitetura de IA agêntica.
- (Vídeo) Assista ao podcast Agent Factory sobre como criar ferramentas personalizadas para agentes.
- Confira recursos de aprendizado para criar e implantar agentes de nível empresarial com o Gemini Enterprise Agent Ready (GEAR).
- Descoberta avançada guias de arquitetura de IA agêntica.
- Para uma visão geral dos princípios e recomendações de arquitetura específicos para cargas de trabalho de IA e ML no Google Cloud, consulte a perspectiva de IA e ML no Well-Architected Framework.
- Para mais arquiteturas de referência, diagramas e práticas recomendadas, confira a Central de arquitetura do Cloud.
Colaboradores
Autor: Samantha He | Redatora técnica
Outros colaboradores:
- Amina Mansour | Líder técnica, Relações globais com desenvolvedores e conteúdo estratégico
- Andrey Shakirov | Arquiteto de soluções, Google Cloud
- Ayo Adedeji | Engenheiro de relações com desenvolvedores
- Christina Lin | Gerente de engenharia de relações com desenvolvedores
- Kumar Dhanagopal | Desenvolvedor de soluções para vários produtos
- Ryan Pei | Gerente de produtos, Google Cloud