


Questo documento fornisce un'architettura di riferimento per aiutarti a creare l'infrastruttura per eseguire le applicazioni Oracle PeopleSoft su VM Compute Engine con connettività a bassa latenza a Oracle Database@Google Cloud (database Oracle Cloud Infrastructure Exadata eseguiti all'interno di Google Cloud). Oracle PeopleSoft è una suite di applicazioni aziendali per la gestione del capitale umano, soluzioni per i campus e pianificazione delle risorse aziendali.
Il pubblico di destinazione di questo documento è costituito da Cloud Architect e amministratori di database Oracle e applicazioni Oracle PeopleSoft. Il documento presuppone che tu abbia familiarità con le applicazioni Oracle PeopleSoft e i database Oracle.
Architettura
Il seguente diagramma mostra un'architettura in cui le applicazioni Oracle PeopleSoft vengono eseguite su VM Compute Engine in una Google Cloud regionee utilizzano i database Oracle Exadata nella stessa regione Google Cloud .
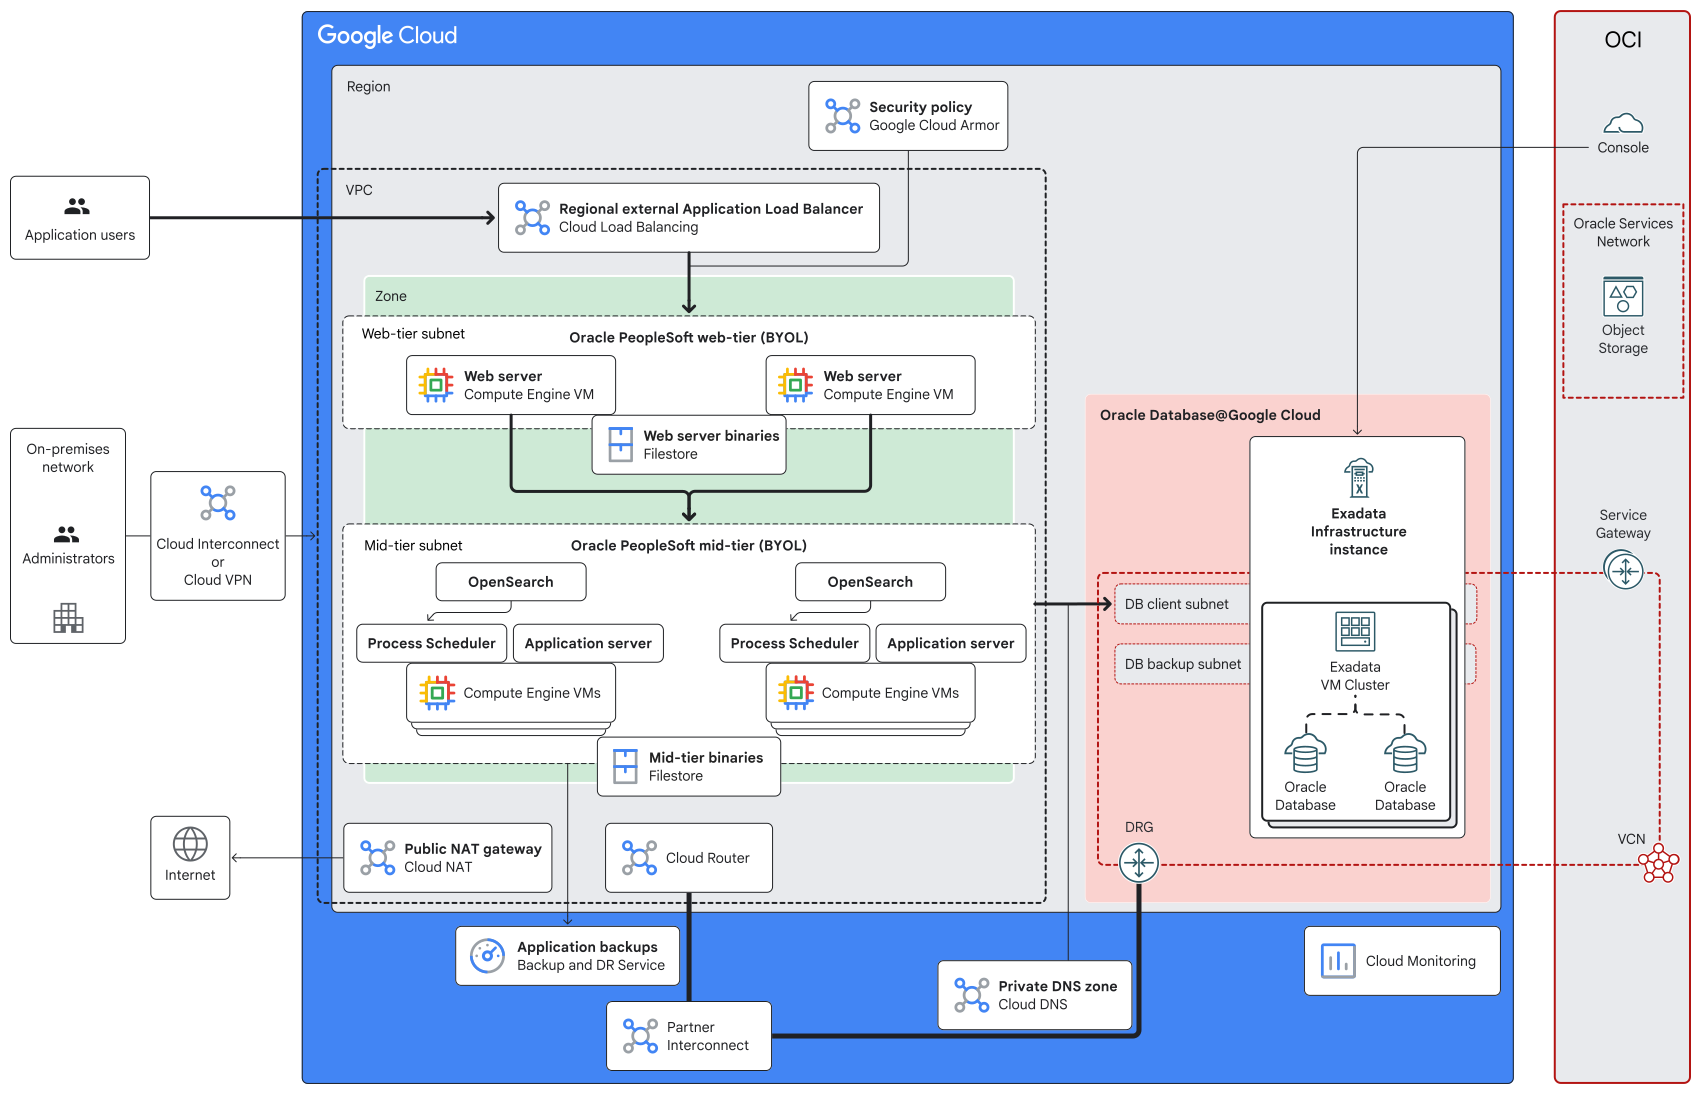
L'architettura nel diagramma precedente include i seguenti componenti:
| Componente | Finalità |
|---|---|
| Bilanciatore del carico delle applicazioni esterno regionale | Il bilanciatore del carico riceve le richieste degli utenti e le distribuisce ai server web Oracle PeopleSoft. Per garantire l'affinità di sessione, il bilanciatore del carico è configurato per utilizzare i cookie generati. |
| Policy di sicurezza di Google Cloud Armor | La policy di sicurezza di Cloud Armor aiuta a proteggere lo stack di applicazioni da minacce come attacchi distributed denial of service (DDoS) e cross-site scripting (XSS). |
| Livello web Oracle PeopleSoft (BYOL) | Il livello web di Oracle PeopleSoft è costituito da server web che vengono eseguiti in modo indipendente su due VM Compute Engine. Utilizzi il modello Bring Your Own License (BYOL) per Oracle PeopleSoft e gestisci le VM e il software server web. |
| File binari del server web | Un'istanza Filestore contiene i file binari del server web. L'istanza Filestore è montata su tutte le VM di Compute Engine che ospitano i server web. |
| Oracle PeopleSoft mid tier (BYOL) |
Il livello intermedio di Oracle PeopleSoft è costituito dai seguenti componenti:
Ognuno di questi componenti viene eseguito in modo indipendente su due VM di Compute Engine. Utilizzi il modello Bring Your Own License (BYOL) per i componenti Oracle PeopleSoft e gestisci le VM e il software di livello intermedio. |
| Programmi binari di livello medio | Un'istanza Filestore contiene i file binari di livello intermedio. L'istanza Filestore è montata su tutte le VM di Compute Engine che ospitano i componenti di livello intermedio. |
| Backup delle applicazioni | I backup dell'applicazione vengono creati, archiviati e gestiti utilizzando il servizio di Backup e DR. |
| Rete Virtual Private Cloud (VPC) | Tutte le risorse Google Cloud dell'architettura utilizzano una singola rete VPC. I server web, i componenti di livello intermedio e i database si trovano in subnet separate. |
| Oracle Database @ Google Cloud |
Le applicazioni Oracle PeopleSoft leggono e scrivono dati nei database Oracle in Oracle Exadata Database Service. Esegui il provisioning di Oracle Exadata Database Service utilizzando Oracle Database@Google Cloud, un'offerta di Cloud Marketplace che ti consente di eseguire database Oracle su hardware gestito da Oracle all'interno di un data center Google Cloud . Utilizza le interfacce Google Cloud come la console Google Cloud , Google Cloud CLI e le API per creare istanze di infrastruttura Exadata. Oracle configura e gestisce l'infrastruttura di computing, archiviazione e networking richiesta in un data center all'interno di una regione Google Cloud su hardware dedicato al tuo progetto. Per ottimizzare la latenza tra l'applicazione e il database, esegui il deployment dell'applicazione nella stessa zona in cui crei le istanze dell'infrastruttura Exadata. |
| Istanza di infrastruttura Exadata | L'istanza dell'infrastruttura Exadata contiene due o più server di database fisici e tre o più server di archiviazione. Questi server, che non sono mostrati nel diagramma, sono interconnessi utilizzando un fabric di rete a bassa latenza. Quando crei l'istanza dell'infrastruttura Exadata, specifichi il numero di server di database e di server di archiviazione di cui eseguire il provisioning. |
| Cluster di VM Exadata | All'interno dell'istanza dell'infrastruttura Exadata, crei uno o più cluster di VM Exadata. Ad esempio, puoi scegliere di creare e utilizzare un cluster di VM Exadata separato per ospitare i database richiesti per ciascuna delle tue unità aziendali. Ogni cluster di VM Exadata contiene una o più VM Oracle Linux che ospitano istanze Oracle Database. Quando crei un cluster di VM Exadata, specifichi quanto segue:
Le VM all'interno dei cluster di VM Exadata non sono VM di Compute Engine. |
| Istanze Oracle Database | Puoi creare e gestire le istanze Oracle Database tramite la console Oracle Cloud Infrastructure (OCI) e altre interfacce OCI. Il software Oracle Database viene eseguito sulle VM all'interno del cluster di VM Exadata. Quando crei il cluster di VM Exadata, specifichi la versione di Oracle Grid Infrastructure e scegli il tipo di licenza. Puoi utilizzare il modello BYOL (Bring Your Own License) o il modello con licenza inclusa. |
| VCN OCI e subnet | Quando crei un cluster di VM Exadata, viene creata automaticamente una rete virtuale cloud (VCN) OCI. La VCN ha una subnet client e una subnet di backup con intervalli di indirizzi IP specificati da te. La subnet client viene utilizzata per la connettività dalla rete VPC ai database Oracle. La subnet di backup viene utilizzata per inviare i backup del database a OCI Object Storage. |
| Router Cloud, Partner Interconnect e OCI DRG | Il traffico tra la tua rete VPC in Google Cloud e la VCN OCI viene instradato da un router Cloud tramite un gateway di routing dinamico (DRG) collegato alla VCN OCI. Il traffico passa attraverso una connessione a bassa latenza configurata da Google utilizzando Partner Interconnect. |
| Zona Cloud DNS privata | Quando crei un cluster di VM Exadata, viene creata automaticamente una zona privata di Cloud DNS. Quando le tue applicazioni inviano richieste di lettura e scrittura ai database Oracle, Cloud DNS risolve i nomi host del database negli indirizzi IP corrispondenti. |
| OCI Object Storage e OCI Service Gateway | Per impostazione predefinita, i backup dei database Oracle Exadata vengono archiviati in OCI Object Storage. I backup del database vengono indirizzati a OCI Object Storage tramite un gateway di servizi. |
| Gateway Cloud NAT pubblico (facoltativo) | L'architettura include un gateway Cloud NAT pubblico facoltativo. Il gateway consente connessioni in uscita sicure dalle VM di Compute Engine, che hanno solo indirizzi IP interni. |
| Cloud Interconnect o Cloud VPN | Per connettere la tua rete on-premise alla rete VPC in Google Cloud, puoi utilizzare Cloud Interconnect o Cloud VPN. Per informazioni sui vantaggi relativi di ciascun approccio, consulta Scelta di una Connettività di rete Connectivity. |
| Cloud Monitoring | Puoi utilizzare Cloud Monitoring per osservare il comportamento, l'integrità e le prestazioni della tua applicazione e delle risorse Google Cloud , incluse le risorse Oracle Exadata. Puoi anche monitorare le risorse Oracle Exadata utilizzando il servizio OCI Monitoring. |
Prodotti utilizzati
Questa architettura di riferimento utilizza i seguenti prodotti Google Cloud :
- Compute Engine: un servizio di computing sicuro e personalizzabile che ti consente di creare ed eseguire VM sull'infrastruttura di Google.
- Cloud Load Balancing: un portfolio di bilanciatori del carico globali e regionali, scalabili e ad alte prestazioni.
- Google Cloud Armor: un servizio di sicurezza di rete che offre regole di web application firewall (WAF) e aiuta a proteggersi dagli attacchi DDoS e alle applicazioni.
- Virtual Private Cloud (VPC): un sistema virtuale che fornisce funzionalità di networking globali e scalabili per i tuoi workload Google Cloud . VPC include il peering di rete VPC, Private Service Connect, l'accesso privato ai servizi e il VPC condiviso.
- Cloud Interconnect: un servizio che estende la tua rete esterna alla rete Google tramite una connessione ad alta affidabilità e bassa latenza.
- Partner Interconnect: un servizio che fornisce connettività tra la tua rete on-premise, le tue reti Virtual Private Cloud e altre reti tramite un fornitore di servizi supportato.
- Cloud VPN: un servizio che estende in modo sicuro la tua rete peer alla rete di Google tramite un tunnel VPN IPsec.
- Cloud NAT: un servizio che fornisce Network Address Translation ad alte prestazioni gestita da Google Cloud.
- Servizio di Backup e DR: un servizio di backup e ripristino sicuro e gestito centralmente per i workload Google Cloud che aiuta a proteggere i dati di backup da eliminazioni dannose o accidentali.
- Cloud DNS: un servizio che fornisce una gestione dei DNS resiliente e a bassa latenza dalla rete globale di Google.
Questa architettura di riferimento utilizza i seguenti prodotti Oracle:
- Oracle PeopleSoft: una suite di applicazioni aziendali per la gestione del capitale umano, soluzioni per i campus e pianificazione delle risorse aziendali.
- Exadata Database Service su infrastruttura dedicata: un servizio che ti consente di eseguire istanze di Oracle Database su hardware Exadata dedicato.
- VCN e subnet: una VCN è una rete virtuale e privata per le risorse in una regione OCI. Una subnet è un intervallo contiguo di indirizzi IP con una VCN.
- Gateway di routing dinamico: un router virtuale per il traffico tra una VCN e le reti esterne.
- Archiviazione di oggetti: un servizio per l'archiviazione di grandi quantità di dati strutturati e non strutturati sotto forma di oggetti.
- Gateway di servizio: un gateway per consentire alle risorse di una VCN di accedere privatamente a servizi Oracle specifici.
Sei responsabile dell'approvvigionamento delle licenze per i prodotti Oracle di cui esegui il deployment in Google Cloud, nonché del rispetto dei termini e delle condizioni delle licenze Oracle.
Considerazioni sulla progettazione
Questa sezione descrive i fattori di progettazione, le best practice e i suggerimenti di progettazione che devi considerare quando utilizzi questa architettura di riferimento per sviluppare una topologia che soddisfi i tuoi requisiti specifici di sicurezza, affidabilità, efficienza operativa, costi e prestazioni. Quando crei l'architettura per il tuo workload, considera anche le best practice e i suggerimenti del Well-Architected FrameworkGoogle Cloud .
Progettazione del sistema
Questa sezione fornisce indicazioni per aiutarti a scegliere le regioni Google Cloud per il tuo deployment e a selezionare i servizi Google Cloud appropriati.
Selezione delle regioni
Quando scegli le regioni Google Cloud in cui eseguire il deployment delle tue applicazioni, considera i seguenti fattori e requisiti:
- Disponibilità dei servizi Google Cloud in ogni regione. Per saperne di più, consulta Prodotti disponibili in base alla località.
- Disponibilità dei tipi di macchine Compute Engine in ogni regione. Per maggiori informazioni, consulta Regioni e zone.
- Requisiti di latenza degli utenti finali.
- Costo delle risorse Google Cloud .
- Costi del trasferimento di dati tra regioni.
- Requisiti normativi.
- Requisiti di sostenibilità.
Alcuni di questi fattori e requisiti potrebbero comportare dei compromessi. Ad esempio, la regione più conveniente potrebbe non avere l'impronta di carbonio più bassa. Per saperne di più, consulta Best practice per la scelta delle regioni di Compute Engine.
Migrazione del database
Quando pianifichi la migrazione dei database on-premise a Oracle Database@Google Cloud, valuta l'ambiente del database attuale e ottieni consigli sulla configurazione e sul dimensionamento utilizzando lo strumento Database Migration Assessment (DMA).
Per informazioni sulla procedura e sugli strumenti che puoi utilizzare per eseguire la migrazione dei database Oracle a Google Cloud, consulta Oracle Migration Methods Advisor.
Prima di utilizzare i database di cui è stata eseguita la migrazione in un ambiente di produzione, verifica la connettività dalle tue applicazioni ai database.
Opzioni di archiviazione
Per le VM di Compute Engine nell'architettura, puoi utilizzare i volumi di avvio Google Cloud Hyperdisk o Persistent Disk. I volumi Hyperdisk offrono prestazioni, flessibilità ed efficienza migliori rispetto a Persistent Disk. Con Google Cloud Hyperdisk Balanced, puoi eseguire il provisioning di IOPS e throughput separatamente e in modo dinamico, in modo da ottimizzare il volume per un'ampia gamma di workload.
Per archiviare i file binari delle applicazioni, utilizza Filestore. I file archiviati in un'istanza Filestore Regional vengono replicati in modo sincrono in tre zone all'interno della regione. Questa replica contribuisce a garantire l'alta affidabilità e la solidità in caso di interruzioni a livello di zona. Per garantire la robustezza contro le interruzioni di servizio in una regione, puoi replicare un'istanza Filestore in un'altra regione. Per maggiori informazioni, consulta Replica delle istanze.
Quando progetti lo spazio di archiviazione per i tuoi workload, considera le caratteristiche funzionali dei workload, i requisiti di resilienza, le aspettative di prestazioni e gli obiettivi di costo. Per ulteriori informazioni, consulta Progetta una strategia di archiviazione ottimale per il tuo workload cloud.
Design della rete Oracle Database@Google Cloud
Scegli un design di rete che soddisfi i tuoi requisiti aziendali e tecnici. Ad esempio, puoi utilizzare una singola rete VPC o più reti VPC. Per saperne di più, consulta Scopri di più sulla selezione delle topologie di rete per Oracle Database@Google Cloud.
Quando assegni gli intervalli di indirizzi IP per le subnet client e di backup da utilizzare per i cluster di VM Exadata, tieni conto dei requisiti minimi per le dimensioni delle subnet. Per saperne di più, consulta Pianifica lo spazio degli indirizzi IP in Oracle Database@Google Cloud.
Sicurezza, privacy e conformità
Questa sezione descrive i fattori da considerare quando utilizzi questa architettura di riferimento per progettare una topologia in Google Cloud che soddisfi i requisiti di sicurezza e conformità dei tuoi workload.
Protezione dalle minacce esterne
Per proteggere la tua applicazione da minacce come attacchi distributed denial of service (DDoS) e cross-site scripting (XSS), puoi utilizzare le policy di sicurezza di Google Cloud Armor. Ogni policy è un insieme di regole che specifica determinate condizioni da valutare e le azioni da intraprendere quando le condizioni sono soddisfatte. Ad esempio, una regola potrebbe specificare che se l'indirizzo IP di origine del traffico in entrata corrisponde a un indirizzo IP specifico o a un intervallo CIDR, il traffico deve essere negato. Puoi anche applicare regole del web application firewall (WAF) preconfigurate. Per saperne di più, consulta la Panoramica delle policy di sicurezza.
Accesso esterno per le VM
Nell'architettura di riferimento descritta in questo documento, le VM di Compute Engine non richiedono l'accesso in entrata da internet. Non assegnare indirizzi IP esterni alle VM. Google Cloud Le risorse che hanno solo un indirizzo IP privato interno possono comunque accedere ad alcune API di Google e servizi utilizzando Private Service Connect o l'accesso privato Google. Per saperne di più, consulta Opzioni di accesso privato per i servizi.
Per abilitare connessioni in uscita sicure dalle risorse Google Cloud che hanno solo indirizzi IP privati, come le VM di Compute Engine in questa architettura di riferimento, puoi utilizzare Secure Web Proxy o Cloud NAT.
Per le subnet utilizzate dalle VM Exadata, Oracle consiglia di assegnare intervalli di indirizzi IP privati.
Privilegi dei service account
Per le VM di Compute Engine nell'architettura, anziché utilizzare i service account predefiniti, ti consigliamo di creare service account dedicati e di specificare le risorse a cui il account di servizio può accedere. Il account di servizio predefinito dispone di un'ampia gamma di autorizzazioni, alcune delle quali potrebbero non essere necessarie. Puoi personalizzare i service account dedicati in modo che abbiano solo le autorizzazioni essenziali. Per saperne di più, consulta Limita i account di servizio account.
Sicurezza SSH
Per migliorare la sicurezza delle connessioni SSH alle VM di Compute Engine nella tua architettura, implementa Identity-Aware Proxy (IAP) e l'API Cloud OS Login. IAP ti consente di controllare l'accesso alla rete in base all'identità utente e alle policy di Identity and Access Management (IAM). L'API Cloud OS Login ti consente di controllare l'accesso SSH a Linux in base all'identità utente e alle policy IAM. Per saperne di più sulla gestione dell'accesso alla rete, consulta Best practice per il controllo dell'accesso al login SSH.
Crittografia dei dati
Per impostazione predefinita, i dati archiviati in Hyperdisk, Persistent Disk e Filestore vengono criptati utilizzandoGoogle-owned and Google-managed encryption keys. Come ulteriore livello di protezione, puoi scegliere di criptare Google-owned and managed key utilizzando chiavi di tua proprietà e gestite in Cloud Key Management Service (Cloud KMS). Per saperne di più, consulta Informazioni sulla crittografia del disco per i volumi Hyperdisk e Persistent Disk e Cripta i dati con chiavi di crittografia gestite dal cliente per Filestore.
Per impostazione predefinita, i database Exadata utilizzano la crittografia TDE (Transparent Data Encryption), che consente di criptare i dati sensibili archiviati in tabelle e spazi di tabella.
Sicurezza di rete
Per controllare il traffico di rete tra le risorse nell'architettura, devi configurare le policy di Cloud Next Generation Firewall (NGFW) appropriate.
Per le VM del server web, assicurati che il campo di origine della policy in entrata includa quanto segue:
- Il CIDR della subnet solo proxy del bilanciatore del carico.
- I blocchi CIDR dei probe di controllo di integrità.
Sicurezza e conformità di Oracle Exadata
Oracle Exadata Database Service include Oracle Data Safe, che ti aiuta a gestire i requisiti di sicurezza e conformità per i database Oracle. Puoi utilizzare Oracle Data Safe per valutare i controlli di sicurezza, monitorare l'attività utente e mascherare i dati sensibili. Per saperne di più, consulta Gestisci la sicurezza del database con Oracle Data Safe.
Altre considerazioni sulla sicurezza
Quando crei l'architettura per il tuo workload, considera le best practice e i suggerimenti per la sicurezza a livello di piattaforma forniti nel progetto delle fondamenta aziendali e nel Well-Architected Framework diGoogle Cloud : sicurezza, privacy e conformità.
Affidabilità
Questa sezione descrive i fattori di progettazione da considerare quando utilizzi questa architettura di riferimento per creare e gestire un'infrastruttura affidabile per il tuo deployment inGoogle Cloud.
Robustezza del livello di applicazione contro gli errori delle VM
Se una delle due VM che ospitano ciascun componente Oracle PeopleSoft non funziona, l'applicazione continua a essere disponibile. Le richieste vengono indirizzate all'altra VM.
A volte una VM potrebbe essere in esecuzione e disponibile, ma potrebbero esserci problemi con il componente Oracle Peoplesoft stesso. Il componente potrebbe bloccarsi, arrestarsi in modo anomalo o non avere memoria sufficiente. In questi scenari, la VM non risponderà ai controlli di integrità del bilanciatore del carico e il bilanciatore del carico non instraderà il traffico alla VM che non risponde.
Robustezza contro le interruzioni di zona o regione
Se si verifica un'interruzione del servizio in una zona o in una regione, l'applicazione non è disponibile. Per ridurre i tempi di inattività causati da queste interruzioni, puoi implementare il seguente approccio:
- Mantieni una replica passiva (failover) dello stack di applicazioni in un'altra regione o zonaGoogle Cloud .
- Crea un'istanza dell'infrastruttura Exadata di standby con i cluster di VM Exadata richiesti nella stessa zona che contiene la replica passiva dello stack dell'applicazione. Utilizza Oracle Active Data Guard per la replica dei dati e il failover automatico ai database Exadata in standby. Se la tua applicazione richiede un Recovery Point Objective (RPO) inferiore, puoi eseguire il backup e il ripristino dei database utilizzando Oracle Autonomous Recovery Service.
- Se si verifica un'interruzione nella regione o nella zona principale, utilizza la replica o il backup del database per ripristinare il database in produzione e attivare l'applicazione nella regione o nella zona di failover.
- Se la replica passiva si trova in un'altra regione, utilizza le policy di routing di Cloud DNS per instradare il traffico al bilanciatore del carico esterno in quella regione.
Per saperne di più, consulta Oracle Maximum Availability Architecture (MAA) per Oracle Database@Google Cloud.
Oracle gestisce l'infrastruttura in Oracle Database@Google Cloud. Per informazioni sugli obiettivi del livello di servizio (SLO) per Oracle Exadata Database Service su infrastruttura dedicata, consulta Obiettivi del livello di servizio per i servizi cloud pubblici Oracle PaaS e IaaS.
Pianificazione della capacità delle VM
Per assicurarti che la capacità per le VM di Compute Engine sia disponibile quando è necessario eseguire il provisioning delle VM, puoi creare prenotazioni. Una prenotazione fornisce la capacità assicurata in una zona specifica per un numero specificato di VM di un tipo di macchina che scegli. Una prenotazione può essere specifica per un progetto o condivisa tra più progetti. Per saperne di più sulle prenotazioni, consulta Scegli un tipo di prenotazione.
Capacità Oracle Exadata
Puoi scalare l'infrastruttura Exadata aggiungendo server di database e server di archiviazione in base alle tue esigenze. Dopo aver aggiunto i server di database o di archiviazione richiesti all'infrastruttura Exadata, per poter utilizzare le risorse di CPU o di archiviazione aggiuntive, devi aggiungere la capacità al cluster di VM Exadata associato. Per saperne di più, consulta Scalabilità di Exadata Compute and Storage.
Durabilità dei dati
Puoi utilizzare il servizio di Backup e DR per creare, archiviare e gestire i backup delle VM di Compute Engine. Backup e RE archivia i dati di backup nel formato originale leggibile dall'applicazione. Quando necessario, puoi ripristinare i workload in produzione utilizzando direttamente i dati dallo spazio di archiviazione di backup a lungo termine senza attività di spostamento o preparazione dei dati che richiedono molto tempo. Per saperne di più, consulta Backup e RE per i backup delle istanze Compute Engine.
Per garantire la durabilità dei dati nelle istanze Filestore, puoi creare backup e snapshot dell'istanza o utilizzare Backup e RE per Filestore e i file system.
Per impostazione predefinita, i backup dei database in Oracle Exadata Database Service on Dedicated Infrastructure vengono archiviati in OCI Object Storage. Per ottenere un RPO più basso, puoi eseguire il backup e il ripristino dei database utilizzando Oracle Autonomous Recovery Service.
Ulteriori considerazioni sull'affidabilità
Quando crei l'architettura cloud per il tuo workload, consulta le best practice e i suggerimenti relativi all'affidabilità forniti nella seguente documentazione:
- Guida all'affidabilità dell'infrastrutturaGoogle Cloud
- Pattern per app scalabili e resilienti
- Progettazione di sistemi resilienti
- Google Cloud Well-Architected Framework: affidabilità
Ottimizzazione dei costi
Questa sezione fornisce indicazioni per ottimizzare i costi di configurazione e gestione di una topologia Google Cloud creata utilizzando questa architettura di riferimento.
Tipi di macchine VM
Per aiutarti a utilizzare in modo ottimale le risorse delle istanze VM, Compute Engine fornisce suggerimenti sul tipo di macchina. Utilizza i suggerimenti per scegliere i tipi di macchine che corrispondono ai requisiti di computing del tuo workload. Per i workload con requisiti di risorse prevedibili, puoi personalizzare il tipo di macchina in base alle tue esigenze e risparmiare utilizzando i tipi di macchine personalizzate.
Licenze dei prodotti Oracle
È tua responsabilità procurarti le licenze per i prodotti Oracle di cui esegui il deployment su Compute Engine e rispettare i termini e le condizioni delle licenze Oracle. Per ulteriori informazioni, consulta Licensing Oracle Software in the Cloud Computing Environment.
Licenze Oracle Exadata Database
Quando crei un cluster di VM Exadata, puoi Bring Your Own License (BYOL) o utilizzare una licenza acquistata nell'ambito dell'ordine di Google Cloud Marketplace per Oracle Database@Google Cloud.
I costi di networking per il trasferimento di dati tra le tue applicazioni e i database Oracle Exadata che si trovano nella stessa regione sono inclusi nel prezzo dell'offerta Oracle Database@Google Cloud.
Ulteriori considerazioni sui costi
Quando crei l'architettura per il tuo workload, considera anche le best practice e i suggerimenti generali forniti in Well-Architected Framework diGoogle Cloud : ottimizzazione dei costi.
Efficienza operativa
Questa sezione descrive i fattori da considerare quando utilizzi questa architettura di riferimento per progettare una topologia Google Cloud che puoi gestire in modo efficiente.
Immagini Oracle Linux
Per le tue VM, puoi utilizzare le immagini Oracle Linux disponibili in Compute Engine oppure puoi importare le immagini Oracle Linux che crei e gestisci.
Puoi anche creare e utilizzare immagini sistema operativo personalizzate che includono le configurazioni e il software richiesti dalle tue applicazioni. Raggruppa le immagini personalizzate in una famiglia di immagini personalizzate. Una famiglia di immagini punta sempre all'immagine più recente della famiglia, in modo che i template di istanza e gli script possano utilizzarla senza che tu debba aggiornare i riferimenti a una versione immagine specifica. Aggiorna regolarmente le immagini personalizzate per includere gli aggiornamenti e le patch di sicurezza forniti dal fornitore del sistema operativo.
Amministrazione del database Oracle Exadata
Oracle gestisce i server di database fisici, i server di archiviazione e l'hardware di networking in Oracle Exadata Database Service su infrastruttura dedicata. Puoi gestire le istanze dell'infrastruttura Exadata e i cluster di VM Exadata tramite le interfacce OCI o Google Cloud . Puoi creare e gestire i database tramite le interfacce OCI. Le pagine della console Google Cloud per Oracle Database@Google Cloud includono link che puoi utilizzare per andare direttamente alle pagine pertinenti della console OCI. Per evitare di dover accedere di nuovo a OCI, puoi configurare la federazione delle identità tra OCI e Google Cloud.
Osservabilità per le applicazioni Oracle
Per implementare l'osservabilità per i workload Oracle di cui è stato eseguito il deployment in Google Cloud, puoi utilizzare i servizi di Google Cloud Observability o Oracle Enterprise Manager. Scegli una strategia di monitoraggio appropriata in base ai tuoi requisiti e vincoli. Ad esempio, se esegui altri workload in Google Cloud oltre ai workload Oracle, puoi utilizzare i servizi di Google Cloud Observability per creare una dashboard di monitoraggio unificata per tutti i workload.
Documentazione e assistenza di Oracle
I prodotti Oracle eseguiti su VM di Compute Engine presentano problemi operativi simili a quelli dei prodotti Oracle eseguiti on-premise. Tuttavia, non è necessario gestire l'infrastruttura di computing, networking e archiviazione sottostante. Per indicazioni sul funzionamento e sulla gestione dei prodotti Oracle, consulta la documentazione Oracle pertinente.
Per informazioni sulla policy di assistenza di Oracle per le istanze Oracle Database di cui esegui il deployment in Google Cloud, consulta Oracle Database Support for Non-Oracle Public Cloud Environments (ID documento 2688277.1).
Ulteriori considerazioni operative
Quando crei l'architettura per il tuo workload, considera le best practice generali e i suggerimenti per l'efficienza operativa descritti in Google Cloud Well-Architected Framework: eccellenza operativa.
Ottimizzazione delle prestazioni
Questa sezione descrive i fattori da considerare quando utilizzi questa architettura di riferimento per progettare una topologia in Google Cloud che soddisfi i requisiti di prestazioni dei tuoi workload.
Prestazioni di computing
Compute Engine offre un'ampia gamma di tipi di macchine predefinite e personalizzabili per i workload che esegui sulle VM. Scegli un tipo di macchina appropriato in base ai tuoi requisiti di prestazioni. Per saperne di più, consulta la guida alle risorse e al confronto per le famiglie di macchine.
Prestazioni di rete
Compute Engine ha un limite per VM per la larghezza di banda di rete in uscita. Questo limite dipende dal tipo di macchina della VM e dal fatto che il traffico venga instradato attraverso la stessa rete VPC della VM di origine. Per le VM con determinati tipi di macchine, puoi ottenere una larghezza di banda massima in uscita più elevata attivando il networking Tier_1. Per ulteriori informazioni, consulta Configura le prestazioni di networking Tier_1 per VM.
Il traffico di rete tra le VM dell'applicazione e la rete Oracle Exadata viene instradato tramite una connessione Partner Interconnect a bassa latenza configurata da Google.
L'infrastruttura Exadata utilizza RDMA over Converged Ethernet (RoCE) per il networking a larghezza di banda elevata e bassa latenza tra i server di database e i server di archiviazione. I server scambiano i dati direttamente nella memoria principale senza coinvolgere il processore, la cache o il sistema operativo.
Per ottimizzare la latenza tra l'applicazione e il database, esegui il deployment dell'applicazione nella stessa zona in cui crei l'istanza dell'infrastruttura Exadata.
Ulteriori considerazioni sulle prestazioni
Quando crei l'architettura per il tuo workload, tieni conto delle best practice e dei suggerimenti generali forniti in Google Cloud Well-Architected Framework: ottimizzazione delle prestazioni.
Passaggi successivi
- Trasformazione cloud con Google Cloud e Oracle
- Documentazione di Oracle
- Panoramica di Oracle Database@Google Cloud
- Oracle Maximum Availability Architecture (MAA) per Oracle Database@Google Cloud
- Pianifica lo spazio degli indirizzi IP in Oracle Database@Google Cloud
- Scopri come selezionare le topologie di rete per Oracle Database@Google Cloud
- Esegui il deployment di Oracle Database@Google Cloud
- Architetture di riferimento Oracle MAA
- Documentazione di Google
- Per ulteriori architetture di riferimento, diagrammi e best practice, esplora Cloud Architecture Center.
Collaboratori
Autore: Kumar Dhanagopal | Cross-Product Solution Developer
Altri collaboratori:
- Andy Colvin | Database Black Belt Engineer, Oracle on Google Cloud
- Balazs Pinter | Staff Partner Solutions Architect
- Biju Narayanan | Senior Director, Applications Development (Oracle)
- Bikash Kar | Project Leader, Application Development (Oracle)
- Celia Antonio | Database Customer Engineer
- Charles Elliott | Head of Industry Architects
- Gustavo Jimenez | Senior Staff Partner Solutions Architect
- Hari G I | Senior Principal Software Engineer (Oracle)
- Jignesh Patel | Customer Engineer
- Jon Pawlowski | Partner Engineer
- Karteek Kotamsetty | Lead Customer Engineer
- Kenny He | Customer Engineer, Data Specialist
- Majed Al-Halaseh | Customer Engineer, Infrastructure Modernization
- Marc Fielding | Data Infrastructure Architect
- Maria Zuliani | Customer Engineer, Database Specialist
- Michelle Burtoft | Senior Product Manager
- Nelson Gonzalez | Product Manager
- Sean Derrington | Group Product Manager, Storage