


הארכיטקטורה של התבנית gated ingress מבוססת על חשיפה של ממשקי API נבחרים של עומסי עבודה שפועלים ב- Google Cloud לסביבת המחשוב הפרטית, בלי לחשוף אותם לאינטרנט הציבורי. התבנית הזו היא המקבילה לתבנית של תעבורת נתונים יוצאת עם גישה מוגבלת והיא מתאימה לתרחישים של ענן היברידי בקצה הרשת, ענן היברידי מדורג ומרובה עננים עם חלוקה למחיצות.
בדומה לתבנית היציאה המוגבלת, אפשר להגביל את החשיפה באמצעות API Gateway או מאזן עומסים שמשמש כחזית לעומסי עבודה או לשירותים קיימים. כך אפשר לגשת אליו בסביבות מחשוב פרטיות, בסביבות מקומיות או בסביבות ענן אחרות, באופן הבא:
- עומסי עבודה שאתם פורסים בסביבת המחשוב הפרטי או בסביבות ענן אחרות יכולים לתקשר עם שער ה-API או עם מאזן העומסים באמצעות כתובות IP פנימיות. אי אפשר להגיע למערכות אחרות שנפרסו ב-Google Cloud .
- אסור לשלוח תקשורת מ Google Cloud אל סביבת המחשוב הפרטי או אל סביבות ענן אחרות. התנועה מתחילה רק מהסביבה הפרטית או מסביבות ענן אחרות אל ממשקי ה-API ב- Google Cloud.
ארכיטקטורה
הדיאגרמה הבאה מציגה ארכיטקטורת הפניה שעומדת בדרישות של תבנית ה-Ingress המוגבלת.
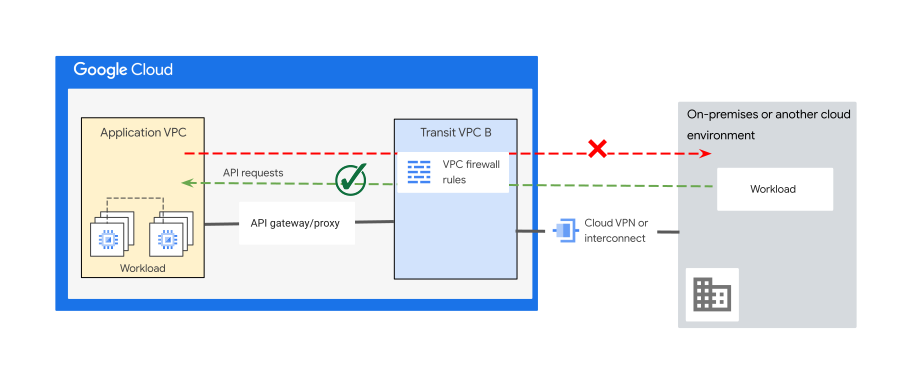
התיאור של הארכיטקטורה בתרשים שלמעלה:
- בצד Google Cloud , פורסים עומסי עבודה ב-VPC של אפליקציה (או בכמה VPC).
- רשת הסביבה Google Cloud מתרחבת לסביבות מחשוב אחרות (בשרתים מקומיים או בענן אחר) באמצעות קישוריות רשת היברידית או מרובה עננים (multi-cloud), כדי לאפשר תקשורת בין הסביבות.
- אפשר גם להשתמש ב-VPC מעבר כדי לבצע את הפעולות הבאות:
- מספק שכבות נוספות של אבטחת היקף כדי לאפשר גישה לממשקי API ספציפיים מחוץ ל-VPC של האפליקציה.
- הפניית תנועה לכתובות ה-IP של ממשקי ה-API. אתם יכולים ליצור כללי חומת אש של VPC כדי למנוע ממקורות מסוימים לגשת לממשקי API מסוימים דרך נקודת קצה.
- בודקים את התנועה בשכבה 7 ב-VPC של הרשת המעברות באמצעות שילוב של מכשיר וירטואלי לרשת (NVA).
- גישה לממשקי API דרך שער API או מאזן עומסים (שרת proxy או מאזן עומסים של אפליקציות) כדי לספק שכבת proxy ושכבת הפשטה או חזית לממשקי ה-API של השירות. אם אתם צריכים לפצל את התנועה בין כמה מופעים של API Gateway, אתם יכולים להשתמש במאזן עומסי רשת פנימי להעברת סיגנל ללא שינוי.
- אפשר לספק גישה מוגבלת ומפורטת לשירות שפורסם דרך נקודת קצה של Private Service Connect באמצעות מאזן עומסים דרך Private Service Connect כדי לחשוף אפליקציה או שירות.
- בכל הסביבות צריך להשתמש במרחב כתובות IP לפי RFC 1918 ללא חפיפה.
הדיאגרמה הבאה ממחישה את העיצוב של התבנית הזו באמצעות Apigee כפלטפורמת ה-API.
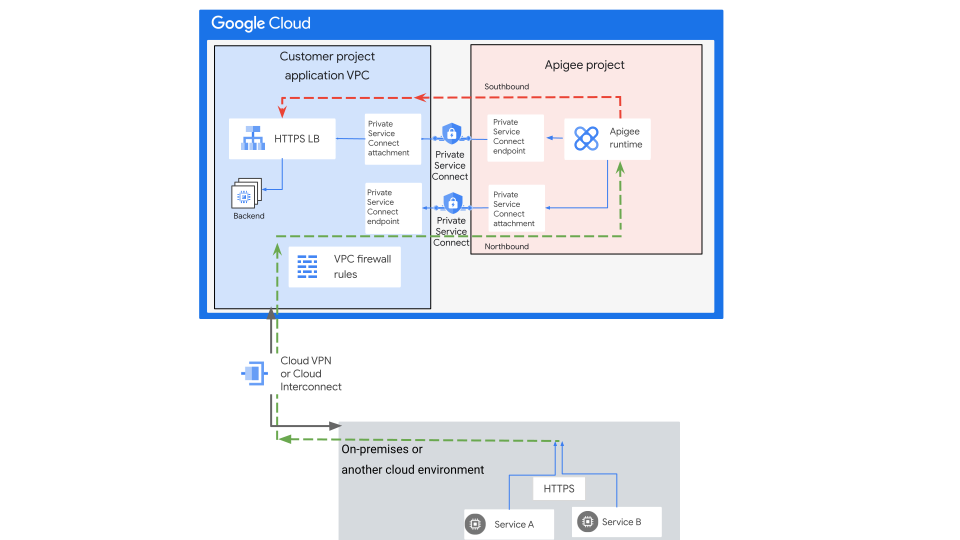
בתרשים שלמעלה, השימוש ב-Apigee כפלטפורמת API מספק את התכונות והיכולות הבאות כדי לאפשר את התבנית gated ingress:
- פונקציונליות של שער או שרת Proxy
- יכולות אבטחה
- הגבלת קצב של יצירת בקשות
- Analytics
בעיצוב:
- הקישוריות של הרשת לכיוון צפון (לתנועה שמגיעה מסביבות אחרות) עוברת דרך נקודת קצה (endpoint) של Private Service Connect ב-VPC של האפליקציה, שמשויכת ל-VPC של Apigee.
- ב-VPC של האפליקציה, מאזן עומסים פנימי משמש לחשיפת ממשקי ה-API של האפליקציה דרך נקודת קצה (endpoint) של Private Service Connect שמוצגת ב-VPC של Apigee. מידע נוסף זמין במאמר ארכיטקטורה עם השבתה של שירות VPC Peering.
מגדירים כללים של חומת אש וסינון תעבורה ב-VPC של האפליקציה. כך תוכלו להעניק גישה פרטנית ומבוקרת. הוא גם עוזר למנוע ממערכות להגיע ישירות לאפליקציות שלכם בלי לעבור דרך נקודת הקצה של Private Service Connect ו-API Gateway.
בנוסף, אפשר להגביל את הפרסום של רשת המשנה של כתובת ה-IP הפנימית של עומס העבודה בעורף ברשת ה-VPC של האפליקציה, כך שרק הרשת המקומית תוכל לגשת אליה. כך אפשר למנוע גישה ישירה בלי לעבור דרך נקודת הקצה של Private Service Connect ושער ה-API.
יכול להיות שדרישות אבטחה מסוימות יחייבו בדיקת אבטחה של גבולות הגזרה מחוץ ל-VPC של האפליקציה, כולל תנועת נתונים של קישוריות היברידית. במקרים כאלה, אפשר לשלב VPC של תחב"צ כדי להטמיע שכבות אבטחה נוספות. השכבות האלה, כמו חומות אש מהדור הבא (NGFW) של NVAs עם ממשקי רשת מרובים, או Cloud Next Generation Firewall Enterprise עם שירות למניעת פריצות (IPS), מבצעות בדיקה מעמיקה של מנות מחוץ ל-VPC של האפליקציה, כמו שמוצג בתרשים הבא:
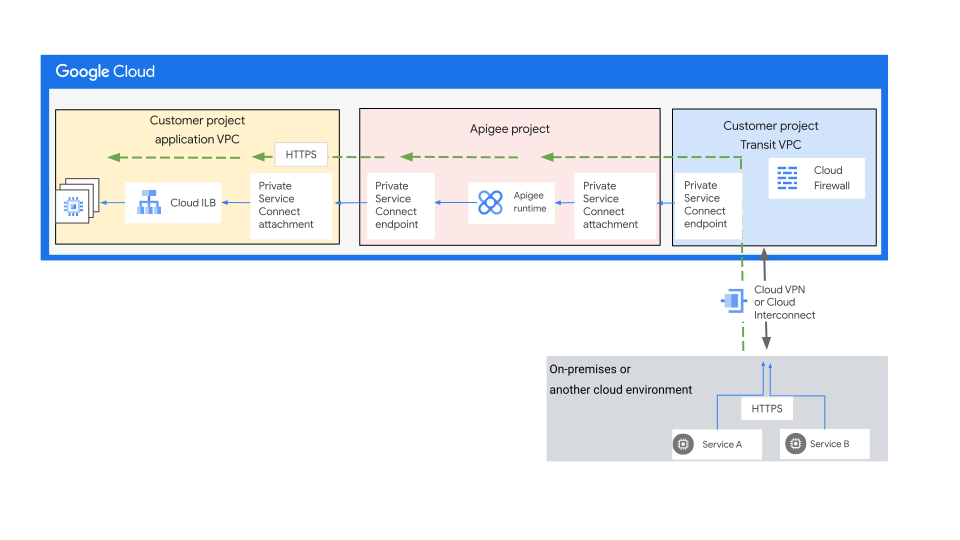
כפי שמוצג בתרשים שלמעלה:
- הקישוריות של הרשת לכיוון צפון (לתנועה שמגיעה מסביבות אחרות) עוברת דרך VPC נפרד למעבר, אל נקודת הקצה של Private Service Connect ב-VPC למעבר שמשויך ל-VPC של Apigee.
- ב-VPC של האפליקציה, נעשה שימוש במאזן עומסים פנימי (ILB בתרשים) כדי לחשוף את האפליקציה דרך נקודת קצה (endpoint) מסוג Private Service Connect ב-VPC של Apigee.
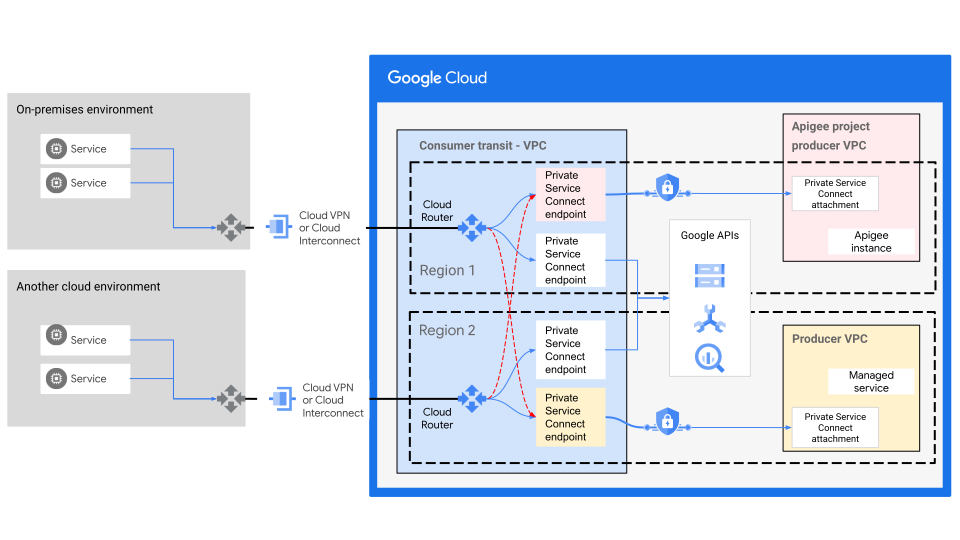
אפשר להקצות כמה נקודות קצה באותה רשת VPC, כמו שמוצג בתרשים הבא. כדי לכסות תרחישי שימוש שונים, אתם יכולים לשלוט בנתיבי הרשת האפשריים השונים באמצעות Cloud Router וכללי חומת אש של VPC. לדוגמה, אם אתם מחברים את הרשת המקומית שלכם אל Google Cloud באמצעות כמה חיבורים היברידיים לרשת, אתם יכולים לשלוח חלק מהתנועה מהרשת המקומית לממשקי Google APIs ספציפיים או לשירותים שפורסמו דרך חיבור אחד, ואת השאר דרך חיבור אחר. בנוסף, אפשר להשתמש בגישה גלובלית ל-Private Service Connect כדי לספק אפשרויות למעבר לגיבוי בעת כשל.
וריאציות
אפשר לשלב את דפוס הארכיטקטורה gated ingress עם גישות אחרות כדי לעמוד בדרישות עיצוב שונות, ועדיין להתייחס לדרישות התקשורת של הדפוס. התבנית מציעה את האפשרויות הבאות:
חשיפת קצה העורפי של אפליקציות לסביבות אחרות באמצעות Private Service Connect
שימוש בארכיטקטורת Hub and Spoke כדי לחשוף את ה-backends של האפליקציה לסביבות אחרות
גישה לממשקי Google API מסביבות אחרות
אם אתם צריכים לגשת לשירותי Google, כמו Cloud Storage או BigQuery, בלי לשלוח תעבורת נתונים דרך האינטרנט הציבורי, Private Service Connect הוא הפתרון בשבילכם. כפי שמוצג בתרשים הבא, השירות מאפשר גישה אל Google APIs ושירותי Google שנתמכים (כולל מפות Google, Google Ads ו-Google Cloud) מתוך סביבות מקומיות או סביבות ענן אחרות, באמצעות חיבור לרשת היברידית עם כתובת ה-IP של נקודת הקצה של Private Service Connect. מידע נוסף על גישה לממשקי Google API דרך נקודות קצה (endpoints) של Private Service Connect זמין במאמר מידע על גישה לממשקי Google API דרך נקודות קצה.
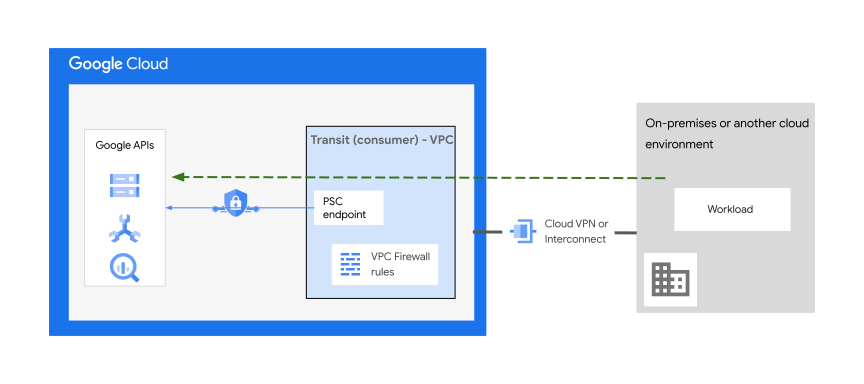
בתרשים שלמעלה, הרשת המקומית שלכם צריכה להיות מחוברת לרשת ה-VPC של התנועה (הצרכן) באמצעות מנהרות Cloud VPN או באמצעות צירוף ל-VLAN ב-Cloud Interconnect.
אפשר לגשת אל Google APIs באמצעות endpoints או backends. נקודות קצה מאפשרות לכם לטרגט חבילה של ממשקי Google API. העורפים מאפשרים לכם לטרגט Google API אזורי ספציפי.
חשיפת קצה עורפי של אפליקציה לסביבות אחרות באמצעות Private Service Connect
בתרחישים ספציפיים, כמו אלה שמודגשים בדפוס היברידי מדורג, יכול להיות שתצטרכו לפרוס בק-אנד ב- Google Cloud תוך שמירה על קצה קדמי בסביבות מחשוב פרטיות. הגישה הזו פחות נפוצה, אבל היא מתאימה כשמדובר בממשקי קצה כבדים ומונוליטיים שעשויים להסתמך על רכיבים מדור קודם. או, בדרך כלל, כשמנהלים אפליקציות מבוזרות בכמה סביבות, כולל סביבות מקומיות ועננים אחרים, שנדרשת בהן קישוריות לבק-אנד שמתארחים ב- Google Cloud ברשת היברידית.
בארכיטקטורה כזו, אפשר להשתמש ב-API Gateway מקומי או במאזן עומסים בסביבה פרטית מקומית, או בסביבות ענן אחרות, כדי לחשוף ישירות את הקצה הקדמי של האפליקציה לאינטרנט הציבורי. שימוש ב-Private Service Connect ב- Google Cloud מאפשר קישוריות פרטית לשרתי הקצה העורפיים שנחשפים דרך נקודת קצה של Private Service Connect, באופן אידיאלי באמצעות ממשקי API מוגדרים מראש, כמו שמוצג בתרשים הבא:
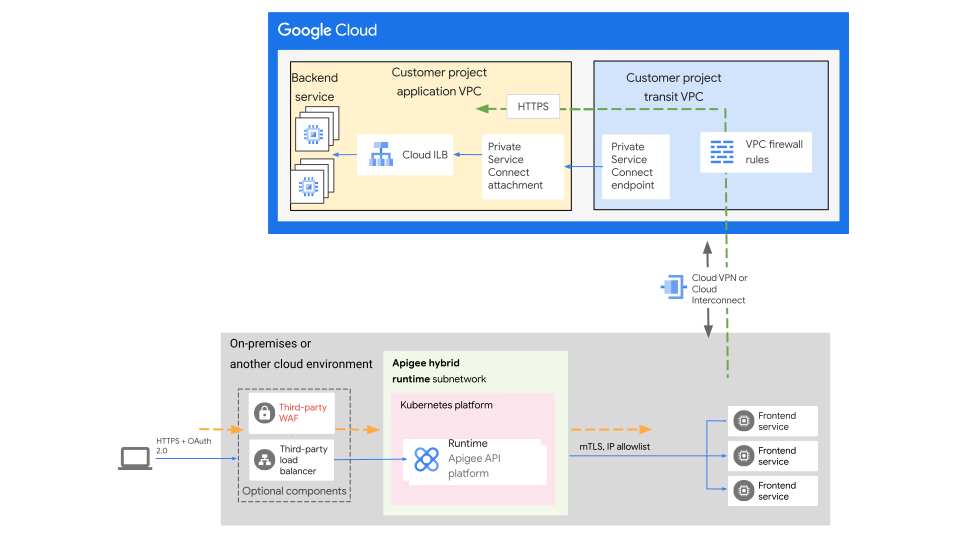
העיצוב בתרשים הקודם מבוסס על פריסה של Apigee Hybrid שכוללת מישור ניהול ב- Google Cloud ומישור זמן ריצה שמתארח בסביבה אחרת. אפשר להתקין ולנהל את מישור זמן הריצה בשער API מבוזר באחת מפלטפורמות Kubernetes הנתמכות בסביבה המקומית או בסביבות ענן אחרות. בהתאם לדרישות שלכם לעומסי עבודה מבוזרים ב- Google Cloud ובסביבות אחרות, אתם יכולים להשתמש ב-Apigee ב- Google Cloud עם Apigee Hybrid. מידע נוסף מופיע במאמר בנושא שערי API מבוזרים.
שימוש בארכיטקטורת רכזת וחישורים כדי לחשוף את העורפים של האפליקציות לסביבות אחרות
בתרחישים מסוימים, יכול להיות שיהיה צורך לחשוף ממשקי API משרתי קצה של אפליקציות שמתארחים ב- Google Cloud ברשתות VPC שונות. כפי שמוצג בתרשים הבא, רשת VPC מרכזית משמשת כנקודה מרכזית לחיבור בין רשתות ה-VPC השונות (spokes), ומאפשרת תקשורת מאובטחת באמצעות קישוריות היברידית פרטית. אפשרות נוספת היא להשתמש ביכולות של API Gateway מקומי בסביבות אחרות, כמו Apigee Hybrid, כדי להפסיק בקשות של לקוחות באופן מקומי במקום שבו מתארח הקצה הקדמי של האפליקציה.
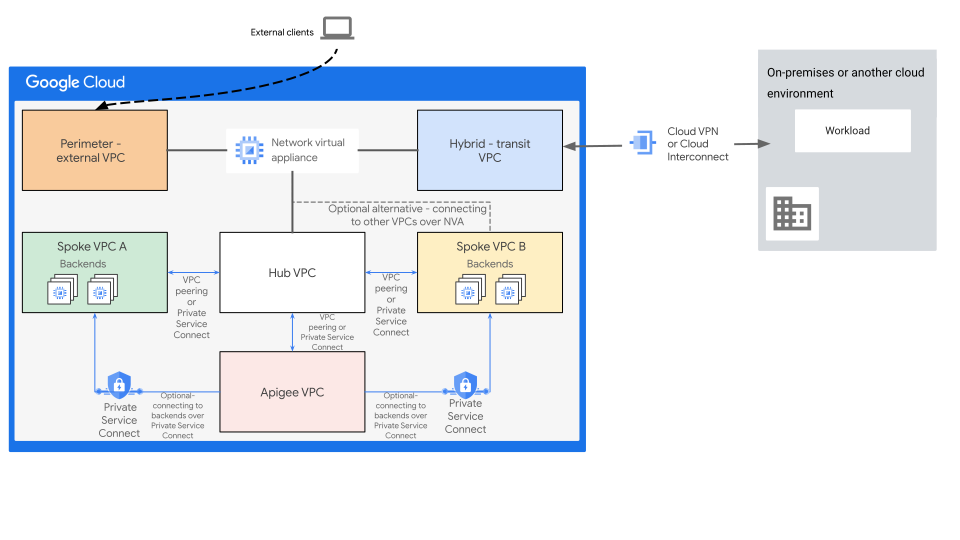
כפי שמוצג בתרשים שלמעלה:
- כדי לספק יכולות נוספות של בדיקת NGFW בשכבה 7, אפשר לשלב את ה-NVA עם יכולות NGFW בעיצוב. יכול להיות שתצטרכו את היכולות האלה כדי לעמוד בדרישות אבטחה ספציפיות ובסטנדרטים של מדיניות האבטחה של הארגון.
העיצוב הזה מניח שרשתות VPC מסוג spoke לא דורשות תקשורת ישירה בין רשתות VPC.
- אם נדרשת תקשורת בין רכזות, אפשר להשתמש ב-NVA כדי לאפשר תקשורת כזו.
- אם יש לכם קצה עורפי שונה ברשתות VPC שונות, אתם יכולים להשתמש ב-Private Service Connect כדי לחשוף את הקצוות העורפיים האלה ל-VPC של Apigee.
- אם משתמשים בקישור בין רשתות VPC שכנות (peering) לקישוריות צפונה ודרומה בין רשתות VPC מסוג spoke לבין רשת VPC מסוג hub, צריך לקחת בחשבון את מגבלת הטרנזיטיביות של רשתות VPC באמצעות קישור בין רשתות VPC שכנות. כדי לעקוף את ההגבלה הזו, אפשר להשתמש באחת מהאפשרויות הבאות:
אם נדרשים מכשירי NVA לבדיקת תנועה – כולל תנועה מהסביבות האחרות שלכם – צריך להפסיק את הקישוריות ההיברידית לסביבות מקומיות או לסביבות ענן אחרות ב-VPC ההיברידית.
אם העיצוב לא כולל את ה-NVA, אפשר לסיים את הקישוריות ההיברידית ב-VPC של הרכזת.
אם נדרשות פונקציות מסוימות של איזון עומסים או יכולות אבטחה, כמו הוספת הגנה מפני DDoS או WAF של Google Cloud Armor, אפשר לפרוס מאזן עומסים של אפליקציות (ALB) חיצוני בהיקף דרך VPC חיצוני לפני ניתוב בקשות של לקוחות חיצוניים אל השרתים העורפיים.
שיטות מומלצות
- במקרים שבהם צריך לקבל בקשות לקוח מהאינטרנט באופן מקומי בחלק הקדמי של האתר שמתארח בסביבת ענן פרטית או בסביבת ענן אחרת, כדאי להשתמש ב-Apigee Hybrid כפתרון לשער API. הגישה הזו גם מאפשרת לבצע בצורה חלקה העברה של הפתרון לסביבה שמארחת את Google Cloudבמלואה, תוך שמירה על העקביות של פלטפורמת ה-API (Apigee).
- משתמשים ב-Apigee Adapter ל-Envoy עם ארכיטקטורה של פריסת Apigee Hybrid עם Kubernetes, אם זה מתאים לדרישות ולארכיטקטורה.
- העיצוב של רשתות VPC ופרויקטים ב- Google Cloud צריך לעמוד בדרישות של היררכיית המשאבים ומודל התקשורת המאובטח, כפי שמתואר במדריך הזה.
- שילוב של רשת VPC למעבר בפתרון הזה מאפשר גמישות בהקצאת אמצעי אבטחה נוספים למערך, וקישוריות היברידית מחוץ לרשת ה-VPC של עומס העבודה.
- להשתמש ב-Private Service Connect כדי לגשת לשירותים ול-Google APIs מסביבות מקומיות או מסביבות ענן אחרות באמצעות כתובת ה-IP הפנימית של נקודת הקצה ברשת קישוריות היברידית. מידע נוסף זמין במאמר גישה לנקודת הקצה ממארחים מקומיים.
- כדי להגן על השירותים בפרויקטים ולצמצם את הסיכון לזליגת נתונים, אפשר להשתמש ב-VPC Service Controls כדי לציין גבולות גזרה לשירות ברמת הפרויקט או ברמת רשת ה-VPC. Google Cloud
- במקרה הצורך, אפשר להרחיב את גבולות הגזרה של השירות לסביבה היברידית באמצעות VPN או Cloud Interconnect. מידע נוסף על היתרונות של גבולות גזרה לשירות זמין במאמר סקירה כללית על VPC Service Controls.
- משתמשים בכללי חומת אש של VPC או בכללי מדיניות של חומת אש כדי לשלוט בגישה ברמת הרשת למשאבי Private Service Connect דרך נקודת הקצה של Private Service Connect. לדוגמה, כללי חומת אש לתעבורה יוצאת ב-VPC של האפליקציה (הלקוח) יכולים להגביל את הגישה ממכונות וירטואליות לכתובת ה-IP או לרשת המשנה של נקודות הקצה שלכם. מידע נוסף על הכללים של חומת האש ב-VPC זמין במאמר בנושא הכללים של חומת האש ב-VPC.
- כשמתכננים פתרון שכולל מכשירי NVA, חשוב לקחת בחשבון את הזמינות הגבוהה (HA) של מכשירי ה-NVA כדי להימנע מנקודת כשל יחידה שעלולה לחסום את כל התקשורת. פועלים לפי ההנחיות לעיצוב ולהטמעה של זמינות גבוהה ויתירות שספק ה-NVA מספק.
- כדי לחזק את אבטחת ההיקף ולאבטח את שער ה-API שנפרס בסביבה המתאימה, אפשר להטמיע מנגנונים של איזון עומסים וחומת אש ליישומי אינטרנט (WAF) בסביבת המחשוב האחרת (היברידית או בענן אחר). צריך להטמיע את האפשרויות האלה ברשת ההיקפית שמחוברת ישירות לאינטרנט.
- אם המכונות צריכות גישה לאינטרנט, צריך להשתמש ב-Cloud NAT ב-VPC של האפליקציה כדי לאפשר לעומסי העבודה לגשת לאינטרנט. כך אפשר להימנע מהקצאת כתובות IP חיצוניות ציבוריות למכונות וירטואליות במערכות שנפרסות מאחורי API Gateway או מאזן עומסים.
- לתנועה באינטרנט שיוצאת מהרשת, צריך להשתמש ב-Secure Web Proxy. לפרוקסי יש כמה יתרונות.
- כדאי לעיין בשיטות המומלצות הכלליות בנושא תבניות של רשתות היברידיות ורשתות מרובות עננים.