


本文說明 Google Cloud中共同責任模式和命運共同體的差異。並探討共同責任模式的挑戰和細微差異。本文說明命運共同體,以及我們如何與客戶合作,解決雲端安全挑戰。
瞭解共同責任模式,有助於判斷如何妥善保護 Google Cloud上的資料和工作負載。共同責任模式說明您在雲端安全方面須執行的工作,以及這些工作與雲端服務供應商有何不同。
不過,要瞭解共同責任可能並不容易。您必須深入瞭解使用的每項服務、各項服務提供的設定選項,以及 Google Cloud如何保護服務。每項服務都有不同的設定檔,因此可能難以判斷最佳安全性設定。Google 認為,共同責任模式無法協助雲端客戶取得更理想的資安成果。我們認為應採取命運共同體模式,而非共同責任模式。
命運共同體模式包括我們為您的工作負載建構及營運值得信賴的雲端平台。我們提供最佳做法指南和安全、經過認證的基礎架構程式碼,可讓您以安全的方式部署工作負載。我們推出的解決方案結合了各種 Google Cloud 服務,可解決複雜的安全問題,並提供創新的保險選項,協助您評估及降低必須承擔的風險。我們會透過命運共同體模式,更深入協助您保護Google Cloud中的資源。
共同責任
您最瞭解貴公司的安全性和法規要求,以及保護機密資料和資源的需求。在 Google Cloud上執行工作負載時,您必須找出要在 Google Cloud 中設定的安全控管措施,以保護機密資料和各項工作負載。在決定要導入哪些安全控管機制時,請務必考量下列因素:
- 您的法規遵循義務
- 貴組織的安全標準和風險管理計畫
- 客戶和供應商的安全需求
依工作負載定義
傳統上,責任是根據您執行的工作負載類型和所需的雲端服務來定義。雲端服務包括下列類別:
| 雲端服務 | 說明 |
|---|---|
| 基礎架構式服務 (IaaS) | IaaS 服務包括 Compute Engine、Cloud Storage,以及 Cloud VPN、Cloud Load Balancing 和 Cloud DNS 等網路服務。 IaaS 提供隨需運算、儲存和網路服務,並採即付即用定價模式。如果您打算使用 lift-and-shift 方式,將現有的地端部署工作負載遷移至雲端,或想在特定 VM 上執行應用程式,並使用特定資料庫或網路設定,則可使用 IaaS。 在 IaaS 中,大部分的安全責任由您承擔,我們的責任則著重於基礎架構和實體安全。 |
| 平台即服務 (PaaS) | PaaS 服務包括 App Engine、Google Kubernetes Engine (GKE) 和 BigQuery。 PaaS 提供執行階段環境,可讓您開發及執行應用程式。如果您正在建構應用程式 (例如網站),且想專注於開發,而非基礎架構,則可使用 PaaS。 在 PaaS 中,我們負責的控管項目比 IaaS 多。一般來說,這會因您使用的服務和功能而異。您與我們共同負責應用程式層級控管和 Identity and Access Management (IAM) 管理。您仍須負責資料安全性及用戶端保護。 |
| 軟體式服務 (SaaS) | SaaS 應用程式包括 Google Workspace、Google Security Operations,以及 Google Cloud Marketplace 提供的第三方 SaaS 應用程式。 SaaS 提供線上應用程式,您可以透過某種方式訂閱或付費。如果企業不具備自行建構應用程式的內部專業知識或業務需求,但需要處理工作負載,則可使用 SaaS 應用程式。 在 SaaS 模式中,我們承擔大部分的安全責任。您仍須負責存取控管,以及選擇儲存在應用程式中的資料。 |
| 函式即服務 (FaaS) 或無伺服器 | FaaS 為開發人員提供平台,可執行單一用途的小型程式碼 (稱為「函式」),以回應特定事件。當您希望根據特定事件發生特定情況時,可以使用 FaaS。舉例來說,您可以建立函式,在資料上傳至 Cloud Storage 時執行,以便分類資料。 FaaS 的共同責任清單與 SaaS 類似。Cloud Run functions 是 FaaS 應用程式。 |
下圖顯示雲端服務,並定義雲端服務供應商和客戶如何分擔責任。
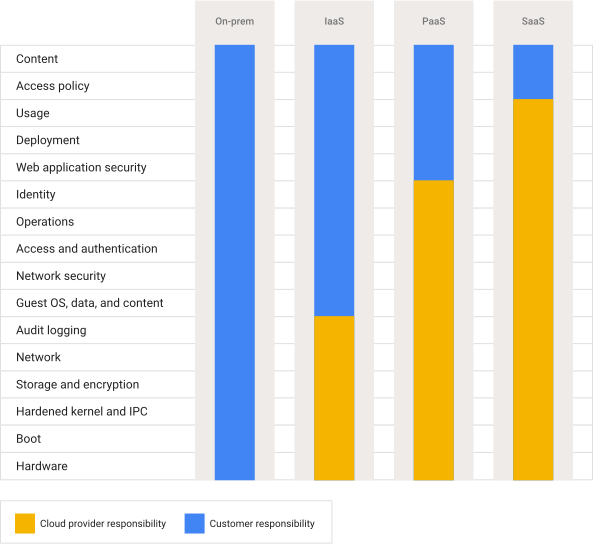
如圖所示,雲端服務供應商一律負責底層網路和基礎架構,而客戶則一律負責存取權政策和資料。
依產業和規範架構定義
各產業都有規範架構,定義必須採取的安全控管措施。將工作負載遷移至雲端時,請務必瞭解下列事項:
- 您應負責哪些安全控管措施
- 雲端服務提供哪些安全控管機制
- 哪些預設安全控管機制可繼承使用
繼承的安全控管機制 (例如預設加密和基礎架構控管機制) 可做為資安態勢的證明,提供給稽核者和監管機關。舉例來說,付款卡產業資料安全標準 (PCI DSS) 針對付款處理方制定了法規。將業務遷移至雲端時,您和 CSP 必須共同遵守這些法規。如要瞭解您和Google Cloud如何分擔 PCI DSS 責任,請參閱「Google Cloud:PCI DSS 共同責任表」。
另一個例子是,美國《健康保險流通與責任法案》(HIPAA) 制定了處理電子個人健康資訊 (PHI) 的標準。這些責任也由雲端服務供應商和您共同分擔。如要進一步瞭解 Google Cloud 如何履行《健康保險流通與責任法案》規定的責任,請參閱「HIPAA - 法規遵循」。
其他產業 (例如金融或製造業) 也有法規,定義資料的收集、處理和儲存方式。如要進一步瞭解與這些項目相關的共同責任,以及Google Cloud 如何履行我們的責任,請參閱法規遵循資源中心。
依位置定義
視業務情境而定,您可能需要根據辦公室、客戶和資料的位置,考量應負的責任。不同國家/地區制定了法規,規範如何處理及儲存顧客資料。舉例來說,如果貴公司的客戶居住在歐盟,貴公司可能需要遵守《一般資料保護規則》(GDPR) 規定的要求,並有義務將客戶資料保留在歐盟境內。在這種情況下,您必須確保收集的資料保留在Google Cloud 歐盟區域。如要進一步瞭解我們如何履行 GDPR 義務,請參閱「GDPR 與 Google Cloud」。
如要瞭解您所在地區的相關規定,請參閱「法規遵循產品」。如果您的情況特別複雜,建議您與我們的銷售團隊或合作夥伴聯絡,協助您評估安全性責任。
共同責任的挑戰
雖然共同責任有助於定義您或雲端服務供應商的安全角色,但仰賴共同責任仍可能帶來挑戰。請參考下列情境:
- 許多雲端安全漏洞都是設定錯誤直接造成的。雲端產品不斷變化,新產品也持續推出。要跟上不斷變化的腳步,可能會讓人不知所措。客戶需要雲端服務供應商提供明確的最佳做法,協助他們跟上變化,首先是預設最佳做法,以及基準安全設定。
- 雖然依雲端服務劃分項目很有幫助,但許多企業的工作負載需要多種雲端服務類型。在這種情況下,您必須考量這些服務的各種安全控管機制如何互動,包括服務之間和跨服務的控管機制是否重疊。舉例來說,您可能將地端部署應用程式遷移至 Compute Engine、使用 Google Workspace 處理公司電子郵件,並執行 BigQuery 分析資料,以改善產品。
- 您的業務和市場會不斷變化,例如法規異動、進入新市場或收購其他公司。新市場可能有不同的需求,而新收購的公司可能將工作負載託管在其他雲端。為了因應不斷變化的情況,您必須持續重新評估風險狀況,並能快速實施新的控管措施。
- 如何管理資料加密金鑰以及在何處管理,是與您保護資料的責任息息相關的重要決策。選擇哪種選項取決於法規要求、您是否執行混合雲環境或仍有地端部署環境,以及您處理和儲存的資料敏感度。
- 事件管理是重要但常遭忽視的領域,您和雲端服務供應商的責任往往難以界定。許多事件都需要雲端服務供應商密切合作與支援,才能調查及緩解。其他事件可能是由雲端資源設定不當或憑證遭竊所致,而確保您符合保護資源和帳戶的最佳做法可能相當具有挑戰性。
- 進階持續性威脅 (APT) 和新的安全漏洞可能會影響工作負載,而您在開始雲端轉型時可能不會考慮到這些影響。確保您能隨時掌握不斷變化的環境,以及誰負責緩解威脅,這是一件困難的事,特別是如果您的企業沒有大型資安團隊。
命運共同體模式
我們在 Google Cloud 開發了命運共同體模式,開始解決共同責任模式無法解決的挑戰。命運共同體著重於各方如何更有效地互動,持續提升安全性。命運共同體以共同責任模式為基礎,將雲端服務供應商與客戶之間的關係視為持續合作夥伴關係,共同提升安全性。
命運共同體是指我們有責任讓 Google Cloud更安全。命運共同體模式包括協助您開始使用安全的登陸區,並清楚、明確且透明地提供建議的安全控管措施、設定和相關最佳做法。包括透過風險防護計畫,協助您更準確地量化及管理網路保險風險。我們希望透過命運共同體,從標準的共同責任架構演進為更完善的模式,協助您保護業務,並建立對 Google Cloud的信任。
以下各節說明命運共同體的各項要素。
入門說明
命運共同體的重要一環,是我們提供的資源,可協助您在 Google Cloud中以安全設定開始使用。從安全的設定開始,有助於減少設定錯誤的問題,這是大多數安全漏洞的根本原因。
相關資源如下:
- 企業基礎藍圖:討論重大資安問題並提供最佳建議。
提供安全藍圖,讓您使用基礎架構即程式碼 (IaC) 部署及維護資安解決方案。藍圖預設會啟用我們的安全性建議。許多藍圖是由 Google 資安團隊建立,並以產品形式管理。這表示這些程式庫會定期更新、經過嚴格的測試程序,並獲得第三方測試團隊的認證。藍圖包括企業基礎藍圖和安全的資料倉儲藍圖。
Google Cloud Well-Architected Framework 建議,協助您將安全性納入設計。
登陸區導覽指南:逐步引導您做出重要決策,為工作負載奠定安全的基礎,包括資源階層、身分驗證、安全性與金鑰管理,以及網路結構。
風險防護計畫
命運共同體也包含風險防護計畫,可讓您運用 Google Cloud 平台的力量管理風險,而不是只將雲端工作負載視為需要管理的另一個風險來源。風險防護計畫由 Google Cloud 與兩家頂尖網路保險公司 (慕尼黑再保險和安聯全球企業及特殊風險) 合作推出。
風險防護計畫包含 Cyber Insurance Hub,可提供資料導向的洞察資訊,協助您進一步瞭解雲端資安態勢。如要投保網路保險,可以直接將 Cyber Insurance Hub 的洞察資料提供給保險合作夥伴,取得報價。
部署和管理作業的說明
命運共同體模式也能幫助您持續管理環境。舉例來說,我們致力於開發下列產品:
- Assured Workloads:協助您履行法規遵循義務。
- Security Command Center 進階方案:使用威脅情報、威脅偵測、網路掃描和其他先進方法監控及偵測威脅,同時也能自動迅速解決許多威脅。
- 組織政策和資源設定:讓您為整個資料夾和專案階層設定政策。
- Policy Intelligence 工具:提供帳戶存取權和資源的相關深入分析資料。
- 機密運算:為使用中的資料加密。
- Sovereign Controls by Partners:在特定國家/地區提供,有助於強制執行資料落地規定。
實踐共同責任與命運共同體模式
在規劃過程中,請考慮採取下列行動,協助您瞭解及實施適當的安全控管措施:
- 列出您要在Google Cloud託管的工作負載類型,以及是否需要 IaaS、PaaS 和 SaaS 服務。您可以將共同責任圖表當做檢查清單,確保您瞭解需要考量的安全控管措施。
- 列出您必須遵守的法規要求,並在法規遵循資源中心存取與這些要求相關的資源。
- 請在 Architecture Center 查看可用的藍圖和架構清單,瞭解特定工作負載所需的安全性控管措施。藍圖提供建議的控制項清單,以及部署該架構所需的 IaC 程式碼。
- 請參閱登陸區說明文件和企業基礎指南中的建議,設計符合需求的資源階層和網路架構。您可以使用安全資料倉儲等專用工作負載藍圖,加快開發程序。
- 部署工作負載後,請使用 Cyber Insurance Hub、Assured Workloads、Policy Intelligence 工具和 Security Command Center Premium 等服務,確認您已履行安全責任。
詳情請參閱資安長適用的雲端轉型指南。
後續步驟
- 查看核心安全性原則。
- 熟悉可用的藍圖,包括安全性基礎藍圖和工作負載範例,例如安全資料倉儲。
- 進一步瞭解命運共同體。
- 如要瞭解我們的基礎安全基礎架構,請參閱「Google 基礎架構安全性設計總覽」。
- 查看符合 NIST 網路安全架構規定的 Google Cloud 控制項。