


במסמך הזה מובאת ארכיטקטורת הפניה שבה אפשר להשתמש כדי לפרוס טופולוגיית רשת מסוג hub-and-spoke של רשת חוצת עננים שמשתמשת במכשירים וירטואליים לרשת (NVA) כדי להעביר תעבורה.
המסמך הזה מיועד לאדמינים של רשתות שיוצרים קישוריות לרשת, ולמומחי Cloud Architect שתפקידם לתכנן את פריסת עומסי העבודה. ההנחה במאמר הזה היא שיש לכם הבנה בסיסית של ניתוב, קישוריות לאינטרנט ותוכנת NVA שאתם רוצים לפרוס. כדי להשתמש בארכיטקטורת העזר הזו, מומלץ להכיר את מדריך התכנון של Cross-Cloud Network.
העיצוב הזה תומך בכמה חיבורים חיצוניים למיקומים מקומיים או למיקומים של ספקי שירותי ענן (CSP), וגם בכמה רשתות VPC של עומסי עבודה.
העיצוב הזה מניח פריסה באזור יחיד. אם רוצים לפרוס ביותר מאזור אחד, אפשר להיעזר בהנחיות שבקטע חלופות לתכנון. ההנחיות האלה מספקות זיקה אזורית אבל לא יתירות כשל אזורית אוטומטית. אם רוצים מעבר אוטומטי לגיבוי אזורי, אפשר להשתמש ב-NCC Cross-Cloud Network עם NVAs ומעבר אוטומטי לגיבוי אזורי.
בארכיטקטורה הזו, מכשירי NVA מוצבים בכל התהליכים, למעט אלה שמתרחשים בתוך רשתות VPC של עומסי עבודה וביניהן. אתם יכולים לגרום לזרימות לדלג על ספקי ה-NVA על ידי הוספת מסלולים מתאימים לדילוג על סמך מדיניות. רק התנועה בין הרשת החיצונית לבין רשת ה-VPC של גישת השירותים צריכה לעבור דרך מכשירי NVA, כי אפשר לבדוק את כל התנועה האחרת באמצעות Cloud Next Generation Firewall.
ארכיטקטורה
התרשים הבא מציג סקירה כללית של ארכיטקטורת הרשתות והזרימות שהארכיטקטורה הזו תומכת בהן.
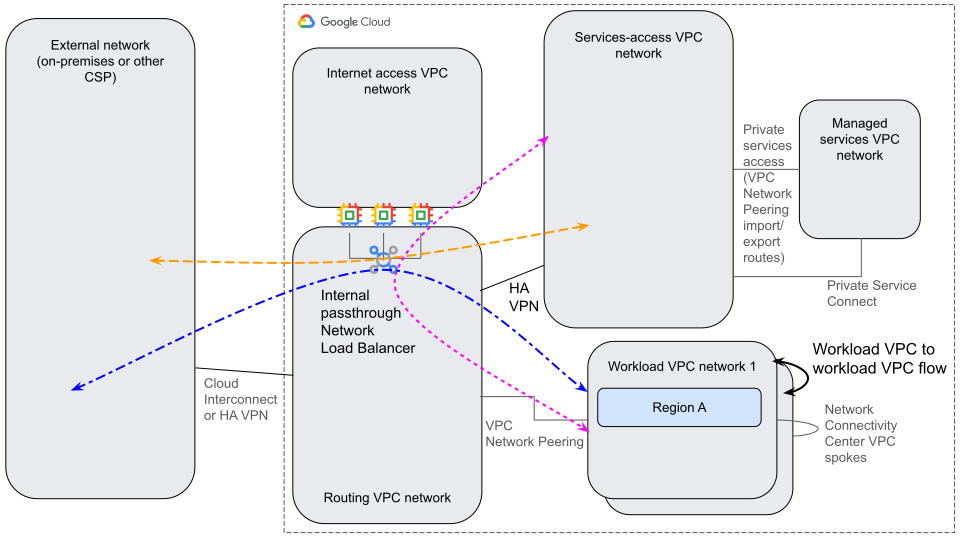
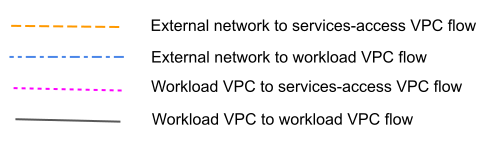
הארכיטקטורה מכילה את הרכיבים הבאים ברמה גבוהה:
| רכיב | מטרה | אינטראקציות |
|---|---|---|
| רשתות חיצוניות (בארגון או ברשת של ספק ענן אחר) | מארח את הלקוחות של עומסי העבודה שפועלים ברשתות ה-VPC של עומסי העבודה וברשתות ה-VPC של הגישה לשירותים. רשתות חיצוניות יכולות גם לארח שירותים. | החלפת נתונים עם רשתות VPC של Google Cloudדרך מכשירי ה-NVA שמארחים ברשת ה-VPC של הניתוב. מתחבר לרשת VPC של הניתוב באמצעות Cloud Interconnect או HA VPN. מפסיק את אחד הקצוות של הרצפים הבאים:
|
| רשת VPC לניתוב (נקראת גם רשת VPC למעבר) | משמש כמרכז לרשת החיצונית, לרשת ה-VPC של גישת השירותים ולרשתות ה-VPC של עומסי העבודה. מארח את מכשירי ה-NVA שמשמשים לעיבוד תנועה בין רשתות. | חיבור של הרשת החיצונית, רשת ה-VPC לגישה לשירותים ורשתות ה-VPC של עומסי העבודה באמצעות שילוב של Cloud Interconnect, HA VPN וקישור בין רשתות VPC. כשתעבורת הנתונים מהרשתות החיצוניות, רשתות הגישה לשירותים ורשתות העומסים עוברת דרך רשת הניתוב, מסלולים מבוססי-מדיניות שולחים את התעבורה אל ה-NVA. |
| רשת VPC עם גישה לשירותים | מספקת נקודות גישה לשירותים מנוהלים שמארחים ברשתות אחרות. במקרה הצורך, אפשר גם לארח שירותים ישירות ברשת הגישה לשירותים. | החלפת נתונים עם הרשתות החיצוניות ורשתות עומסי העבודה דרך רשת הניתוב. מתחבר ל-VPC של הניתוב באמצעות HA VPN. ניתוב טרנזיטיבי, שזמין ב-HA VPN, מאפשר לתנועה חיצונית להגיע לרשתות VPC של שירותים מנוהלים דרך רשת ה-VPC של גישת השירותים. אם השירותים מתארחים ישירות ברשת VPC של גישה לשירותים, הקצה האחד של התנועה מכל הרשתות האחרות מסתיים ברשת הזו. |
| רשת VPC של שירותים מנוהלים | מארחים שירותים מנוהלים שנדרשים ללקוחות ברשתות אחרות. | החלפת נתונים עם רשתות חיצוניות, רשתות עם גישה לשירותים ורשתות של עומסי עבודה. החיבור לרשת ה-VPC של הגישה לשירותים מתבצע באמצעות גישה לשירותים פרטיים, שמשתמשת בקישור בין רשתות VPC שכנות (peering), או באמצעות Private Service Connect. מפסיק את אחד מקצוות הזרימות מכל הרשתות האחרות. |
| רשתות VPC של עומסי עבודה | מארח עומסי עבודה שנדרשים על ידי לקוחות ברשתות אחרות. | החלפת נתונים עם רשתות ה-VPC החיצוניות ורשתות ה-VPC של גישה לשירותים דרך רשת ה-VPC של הניתוב. מתחבר לרשת הניתוב באמצעות קישור בין רשתות שכנות (peering) של VPC. מתחבר לרשתות VPC של עומסי עבודה אחרים באמצעות NCC. מפסיק את אחד הקצוות של הרצפים הבאים:
|
| רשת VPC עם גישה לאינטרנט | מאפשר גישה לאינטרנט לעומסי עבודה שזקוקים לגישה כזו. | מספק גישה יוצאת לאינטרנט לעומסי עבודה שצריכים להוריד עדכונים או נתונים אחרים מהאינטרנט. הנתונים עוברים דרך מכשירי ה-NVA ויוצאים דרך Cloud NAT. מפסיק את אחד הקצוות של הרצפים הבאים:
|
תיאורים של חיבורים
בתרשים הבא מוצגת תצוגה מפורטת של הארכיטקטורה, שבה מודגשים ארבעת החיבורים בין הרשתות:
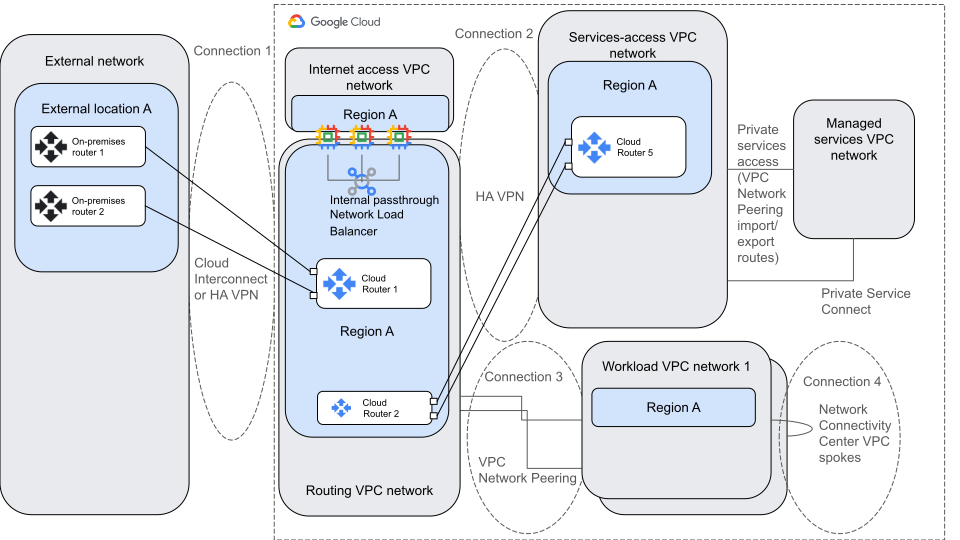
בקטע הזה מתוארים ארבעת החיבורים שמוצגים בתרשים שלמעלה.
חיבור 1: בין רשתות חיצוניות לרשת ה-VPC של הניתוב
החיבור הזה בין רשתות חיצוניות לרשתות VPC לניתוב מתבצע דרך Cloud Interconnect או HA VPN. נתבי Cloud ברשת הניתוב של ה-VPC ונתבים חיצוניים ברשת החיצונית מחליפים מסלולים באמצעות BGP.
- נתבים ברשתות חיצוניות מכריזים על הנתיבים של תת-רשתות חיצוניות ל-Cloud Routers של ה-VPC לניתוב. אפשר להגדיר את העדפת המסלולים באמצעות מאפיינים ומדדים של BGP.
- נתבי Cloud ברשת ה-VPC לניתוב מפרסמים מסלולים לקידומות ברשתות ה-VPC של Google Cloudלרשתות החיצוניות. צריך לפרסם את המסלולים האלה באמצעות פרסום מסלולים בהתאמה אישית ב-Cloud Router.
חיבור 2: בין רשתות VPC לניתוב לבין רשתות VPC לגישה לשירותים
החיבור בין רשתות VPC לניתוב לבין רשתות VPC לגישה לשירותים מתבצע באמצעות HA VPN. המסלולים מוחלפים באמצעות BGP בין שירותי Cloud Router האזוריים ברשתות ה-VPC של הניתוב לבין רשתות ה-VPC של הגישה לשירותים.
- ניתוב של HA VPN ב-VPC: נתבי Cloud Router מכריזים על מסלולים לקידומות של רשתות חיצוניות, רשתות VPC של עומסי עבודה ורשתות VPC אחרות של גישה לשירותים, לנתב Cloud Router של ה-VPC של הגישה לשירותים. צריך להכריז על המסלולים האלה באמצעות הכרזות מותאמות אישית של מסלולי Cloud Router.
- רשת ה-VPC של הגישה לשירותים מכריזה על רשתות המשנה שלה ועל רשתות המשנה של כל רשתות ה-VPC של השירותים המנוהלים שמצורפות אליה לרשת ה-VPC של הניתוב. צריך להכריז על מסלולי VPC של שירותים מנוהלים באמצעות הכרזות מותאמות אישית של מסלולים ב-Cloud Router.
חיבור 3: בין רשתות VPC לניתוב לבין רשתות VPC של עומסי עבודה
החיבור בין רשתות VPC לניתוב לבין רשתות VPC של עומסי עבודה מיושם באמצעות קישור בין רשתות VPC שכנות (peering). החיבור הזה מאפשר תקשורת בין רשתות ה-VPC של עומס העבודה לבין רשתות אחרות שמחוברות לרשת ה-VPC של הניתוב. הרשתות האחרות האלה כוללות את הרשתות החיצוניות ואת רשתות ה-VPC של גישת השירותים.
- תת-רשתות מיוצאות אוטומטית מרשת ה-VPC של עומס העבודה לרשת ה-VPC של הניתוב.
חיבור 4: בין רשתות VPC של עומסי עבודה
רשתות VPC של עומסי עבודה מחוברות באמצעות רשתות VPC מסוג Spoke של אותו Hub ב-NCC. לכן, התנועה מרשת VPC אחת של עומס עבודה לרשת אחרת עוברת ישירות בין הרשתות. התנועה לא עוברת דרך רשת ה-VPC של הניתוב.
תנועות תנועה
בתרשים הבא מוצגים ארבעת התהליכים שמופעלים על ידי ארכיטקטורת ההפניה הזו.
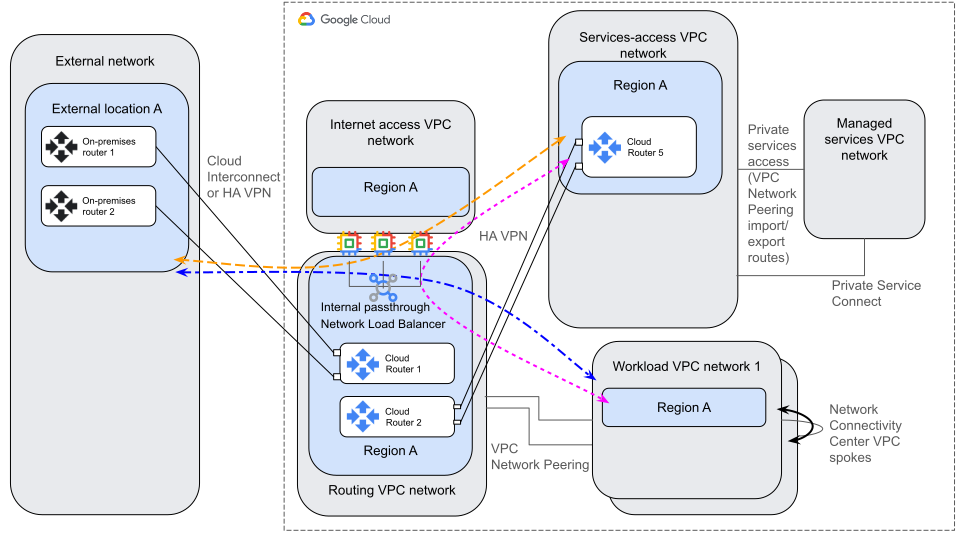
בטבלה הבאה מתוארים התהליכים בתרשים:
| מקור | יעד | תיאור |
|---|---|---|
| רשת חיצונית | רשת VPC עם גישה לשירותים |
|
| רשת VPC עם גישה לשירותים | רשת חיצונית |
|
| רשת חיצונית | רשת VPC של עומס העבודה |
|
| רשת VPC של עומס העבודה | רשת חיצונית |
|
| רשת VPC של עומס העבודה | רשת VPC עם גישה לשירותים |
|
| רשת VPC עם גישה לשירותים | רשת VPC של עומס העבודה |
|
| רשת VPC של עומס העבודה | רשת VPC של עומס העבודה | תעבורה שיוצאת מרשת VPC של עומס עבודה אחת עוברת במסלול הספציפי יותר לרשת ה-VPC של עומס העבודה השני דרך NCC. תנועת החזרה הופכת את הנתיב הזה. התנועה הזו לא עוברת דרך מכשירי ה-NVA. |
המוצרים שהשתמשו בהם
הארכיטקטורה הזו כוללת את המוצרים הבאים: Google Cloud
- ענן וירטואלי פרטי (VPC): מערכת וירטואלית שמספקת פונקציונליות של רשתות גלובליות וניתנות להרחבה עבור עומסי העבודה שלכם ב- Google Cloud . VPC כולל קישור בין רשתות VPC שכנות (peering), Private Service Connect, גישה לשירותים פרטיים ו-VPC משותף.
- Network Connectivity Center: מסגרת תזמור שמפשטת את הקישוריות לרשת בין משאבי spoke שמחוברים למשאב ניהול מרכזי שנקרא hub.
- Cloud Interconnect: שירות שמרחיב את הרשת החיצונית שלכם לרשת של Google באמצעות חיבור עם זמינות גבוהה וזמן אחזור קצר.
- Cloud VPN: שירות שמרחיב באופן מאובטח את הרשת השכנה לרשת של Google באמצעות מנהרת IPsec VPN.
- Cloud Router: שירות מבוזר ומנוהל במלואו שמספק יכולות של רמקול ומשיב של פרוטוקול Border Gateway Protocol (BGP). Cloud Router פועל עם Cloud Interconnect, Cloud VPN ומכשירי נתב כדי ליצור מסלולים דינמיים ברשתות VPC על סמך מסלולים שהתקבלו מ-BGP ומסלולים מותאמים אישית שנלמדו.
- Compute Engine: שירות מחשוב מאובטח וניתן להתאמה אישית שמאפשר ליצור ולהריץ מכונות וירטואליות בתשתית של Google.
- Cloud Load Balancing: חבילה של מאזני עומסים גלובליים ואזוריים בעלי ביצועים גבוהים וניתנים להתאמה.
- Cloud Next Generation Firewall: שירות חומת אש מבוזר באופן מלא עם יכולות הגנה מתקדמות, מיקרו-פילוח וניהול פשוט, שעוזר להגן על עומסי העבודה שלכם ב- Google Cloud מפני התקפות פנימיות וחיצוניות.
חלופות עיצוב
כדי לפרוס את העיצוב הזה במספר אזורים, אפשר לספק זיקה אזורית על ידי ציון הפרטים הבאים במסלול מבוסס-מדיניות:
- טווח ה-CIDR של רשת משנה רלוונטית.
- כתובת ה-IP של מאזן העומסים הרלוונטי של NVA.
כדי לספק יתירות כשל אזורית, אפשר לשנות את המסלולים באופן ידני או להשתמש בסקריפטים.
שיקולים בתכנון
בקטע הזה מתוארים גורמים שמשפיעים על התכנון, שיטות מומלצות והמלצות לתכנון שכדאי לקחת בחשבון כשמשתמשים בארכיטקטורת הרפרנס הזו כדי לפתח טופולוגיה שעונה על הדרישות הספציפיות שלכם בנוגע לאבטחה, למהימנות ולביצועים.
אבטחה ותאימות
הרשימה הבאה מתארת את השיקולים בנושאי אבטחה ותאימות לגבי ארכיטקטורת ההפניה הזו:
- מטעמי תאימות, יכול להיות שתרצו לפרוס את Cloud Interconnect באזור אחד בלבד. אם רוצים לשמור את כל התנועה באזור אחד, אפשר להשתמש בטופולוגיה של 99.9%. מידע נוסף מופיע במאמרים הגדרת זמינות של 99.9% ל-Dedicated Interconnect והגדרת זמינות של 99.9% ל-Partner Interconnect.
- אפשר להשתמש ב-Cloud Next Generation Firewall כדי לאבטח את התנועה שעוברת בין רשתות VPC של עומסי עבודה.
- אם אתם צריכים בדיקה של תעבורת נתונים ברמה 7, אתם יכולים להפעיל את שירות זיהוי ומניעת פריצות (אופציונלית עם תמיכה בבדיקת TLS) כדי לחסום פעילות זדונית ולהגן על עומסי העבודה מפני איומים. השירות עוזר לתמוך בפגיעות, בהגנה מפני תוכנות ריגול ובהגנה מפני וירוסים. השירות פועל על ידי יצירת נקודות קצה של חומת אש אזורית שמנוהלות על ידי Google. נקודות הקצה האלה משתמשות בטכנולוגיית יירוט מנות כדי לבדוק את עומסי העבודה באופן שקוף, בלי לדרוש שינוי בארכיטקטורת המסלול. ב-Cloud Next Generation Firewall Enterprise יש חיובים על נקודת קצה של חומת אש אזורית ועל עיבוד נתונים.
- מפעילים את האפשרות Google Threat Intelligence for firewall policy rules כדי לאפשר או לחסום חיבורים על סמך נתונים של Google Threat Intelligence.
- אפשר להשתמש באובייקטים של מיקום גיאוגרפי לכללים של מדיניות חומת האש כדי לאפשר תעבורה רק ממדינות מורשות ולחסום מדינות שהוטל עליהן אמברגו.
- מומלץ להפעיל רישום ביומן ומעקב בהתאם לתנועת הנתונים ולדרישות התאימות שלכם. אתם יכולים להשתמש ב-VPC Flow Logs כדי לקבל תובנות לגבי דפוסי התנועה שלכם.
- כדי לקבל תובנות נוספות לגבי התנועה, אפשר להשתמש ב-Cloud IDS.
- אם מכשירי ה-NVA צריכים להתחבר למיקומים באינטרנט כדי להוריד עדכונים, צריך להגדיר Cloud NAT ברשת ה-VPC עם גישה לאינטרנט.
- אם רוצים שהלקוחות ברשת החיצונית יגיעו ישירות אל Google APIs, צריך ליצור נתיב מבוסס-מדיניות ברשת ה-VPC של הניתוב באופן הבא:
- טווח מקור: טווח מצטבר לרשת החיצונית.
- טווח היעד:
199.36.153.4/30 - הניתוב הבא:
default-internet-gateway
כדי שהמכונות הווירטואליות שלכם ב- Google Cloud יוכלו לגשת ל-Google APIs דרך חיבורים פרטיים, צריך לבצע את הפעולות הבאות:
- בכל רשת VPC, מפעילים גישה פרטית ל-Google.
- בכל רשת של עומס עבודה, יוצרים נתיב מבוסס-מדיניות כדי לגשת אל Google APIs:
- טווח מקור: טווח הכתובות של תת-רשת ה-VPC של עומס העבודה.
- טווח היעד:
199.36.153.4/30 - הניתוב הבא:
default-internet-gateway
- יוצרים מדיניות תגובה של DNS לגישה פרטית ל-Google שחלה על רשת ה-VPC של הניתוב ועל כל רשתות ה-VPC של עומסי העבודה.
במדיניות התגובה של DNS, יוצרים כלל באופן הבא:
- שם DNS:
*.googleapis.com. נתונים מחנויות מקומיות:
name="*.googleapis.com.",type="A",ttl=3600,rrdatas="199.36.153.4|199.36.153.5|199.36.153.6|199.36.153.7"
- שם DNS:
אמינות
הרשימה הבאה מתארת את שיקולי המהימנות של ארכיטקטורת ההפניה הזו:
- כדי להשיג זמינות של 99.99% ל-Cloud Interconnect, צריך להתחבר לשני Google Cloud אזורים שונים, גם אם יש לכם מכונות וירטואליות רק באזור אחד.
- כדי לשפר את האמינות ולצמצם את הסיכון לתקלות אזוריות, אפשר לשכפל את הפריסה בכמה אזורים באמצעות ארכיטיפ הפריסהGoogle Cloud בכמה אזורים.
- כדי לטפל בתנועה הצפויה בין ה-VPC של גישת השירותים לבין רשתות אחרות, צריך ליצור מספר מספיק של מנהרות VPN. לכל מנהרת VPN יש מגבלות על רוחב הפס. אותן הנחיות רלוונטיות גם אם אתם משתמשים ב-HA VPN בין הרשתות החיצוניות לבין רשת ה-VPC לניתוב.
אופטימיזציה של הביצועים
הרשימה הבאה מתארת את שיקולי הביצועים של ארכיטקטורת ההפניה הזו:
- יכול להיות שאפשר לשפר את ביצועי הרשת על ידי הגדלת יחידת השידור המקסימלית (MTU) של הרשתות והחיבורים. מידע נוסף זמין במאמר בנושא יחידת שידור מקסימלית.
- התקשורת בין ה-VPC של הניתוב לבין משאבי העומס מתבצעת באמצעות קישור בין רשתות VPC שכנות (peering), שמספק תפוקה מלאה של קצב העברת נתונים לכל המכונות הווירטואליות ברשת ללא עלות נוספת. כדאי לקחת בחשבון את המכסות והמגבלות של קישור בין רשתות VPC שכנות (peering) כשמתכננים את הפריסה.
- אפשר לחבר את הרשת החיצונית לרשת הניתוב של רשת VPC באמצעות HA VPN או Cloud Interconnect. מידע נוסף על איזון בין עלות לבין שיקולי ביצועים זמין במאמר בחירת מוצרים של Network Connectivity.
פריסה
הארכיטקטורה במסמך הזה יוצרת שלושה סוגים של חיבורים לרשת VPC מרכזית לניתוב, בנוסף לחיבור שונה בין רשתות VPC של עומסי עבודה. אחרי שכל החיבורים מוגדרים באופן מלא, כל הרשתות בפריסה יכולות לתקשר עם כל הרשתות האחרות.
הפריסה הזו מניחה שאתם יוצרים חיבורים בין הרשת החיצונית לבין רשתות VPC לניתוב באזור אחד. לעומת זאת, רשתות משנה של עומסי עבודה יכולות להיות בכל אזור. אם אתם מציבים עומסי עבודה באזור אחד בלבד, אתם צריכים ליצור תת-רשתות רק באזור הזה.
כדי לפרוס את ארכיטקטורת ההפניה הזו, מבצעים את המשימות הבאות:
- זיהוי אזורים למיקום קישוריות ועומסי עבודה
- יצירת רשתות VPC ורשתות משנה
- יצירת תגי משאבים לניהול כללים של חומת אש
- יצירה ושיוך של מדיניות חומת אש ברשת
- יצירת חיבורים בין רשתות חיצוניות לבין רשת ה-VPC לניתוב
- יצירת חיבורים בין רשת ה-VPC לניתוב לבין רשתות ה-VPC לגישה לשירותים
- יצירת חיבורים בין רשת ה-VPC לניתוב לבין רשתות ה-VPC של עומסי העבודה
- חיבור רשתות VPC של עומסי עבודה
- התקנה של מכשירי NVA
- יצירת ניתוב שירותים
- הגדרת גישה לאינטרנט ברשת עם גישה לאינטרנט
- בדיקת הקישוריות לעומסי עבודה
זיהוי אזורים למיקום של קישוריות ועומסי עבודה
באופן כללי, מומלץ למקם את הקישוריות, רשתות המשנה של ה-VPC ועומסי Google Cloud העבודה קרוב לרשתות המקומיות או ללקוחות ענן אחרים. מידע נוסף על מיקום עומסי עבודה זמין במאמרים Google Cloud Region Picker ושיטות מומלצות לבחירת אזורים ב-Compute Engine.
יצירת רשתות VPC ורשתות משנה
כדי ליצור את רשתות ה-VPC ואת רשתות המשנה, צריך לבצע את המשימות הבאות:
- יוצרים או מזהים את הפרויקטים שבהם ייצרו את רשתות ה-VPC. צריך פרויקט ניתוב שבו תנחתו את הקישוריות החיצונית, ועוד פרויקט לאירוח של רשתות VPC של גישה לשירותים ועומסי עבודה. הנחיות מפורטות זמינות במאמר פילוח רשתות ומבנה פרויקטים. אם אתם מתכוונים להשתמש ברשתות VPC משותפות, תקצו את הפרויקטים שלכם כפרויקטים מארחים של VPC משותף.
- תכננו את הקצאות כתובות ה-IP לרשתות שלכם. כדי להקצות מראש ולשמור את הטווחים, אפשר ליצור טווחים פנימיים. הקצאה של בלוקים של כתובות שאפשר לצבור אותם מקלה על ההגדרה והפעולות בהמשך.
- יוצרים רשת VPC ותת-רשת ניתוב בפרויקט הניתוב. אם אתם חושבים שתשתמשו ביותר מאזור אחד, כדאי להפעיל ניתוב גלובלי.
- יוצרים רשת VPC ותת-רשת עם גישה לאינטרנט בפרויקט הניתוב.
- יוצרים רשת VPC ותת-רשת לגישה לשירותים בפרויקט המארח. אם אתם חושבים שתצטרכו יותר מאזור אחד, כדאי להפעיל ניתוב גלובלי.
- יוצרים רשתות VPC ורשתות משנה של עומסי עבודה בפרויקטים המארחים. אם אתם חושבים שתצטרכו יותר מאזור אחד, כדאי להפעיל ניתוב גלובלי.
יצירת תגי משאבים כדי לשלוט בכללים של Cloud Next Generation Firewall
יוצרים את התגים הבאים. אתם יכולים לתת להם איזה שם שתרצו. השמות שמופיעים כאן הם רק דוגמאות.
- ברשת ה-VPC של הניתוב:
- מפתח:
routing-vpc-tags - ערך:
routing-vpc-multinic - מטרה:
GCE_FIREWALL - Purpose-data: השם של רשת ה-VPC לניתוב.
- מפתח:
לכל רשת VPC של עומס עבודה:
מפתח:
WORKLOAD_NAME-tagsמחליפים את
WORKLOAD_NAMEבשם של רשת ה-VPC של עומס העבודה.ערכים:
WORKLOAD_NAME-clients,WORKLOAD_NAME-wwwמחליפים את
WORKLOAD_NAMEבשם של רשת ה-VPC של עומס העבודה.מטרה:
GCE_FIREWALLPurpose-data: השם של רשת ה-VPC של עומס העבודה.
לרשת עם גישה לאינטרנט:
- מפתח:
internet-tag - ערך:
internet-vpc - מטרה:
GCE_FIREWALL - נתוני מטרה: השם של רשת הגישה לאינטרנט.
- מפתח:
יצירה ושיוך של כללי מדיניות של חומת אש ברשת
בקטע הזה מוסבר איך ליצור ולשייך כללים של Cloud NGFW לפריסה.
- יוצרים מדיניות גלובלית של חומת אש בין רשתות בפרויקט הניתוב.
- יוצרים את הכללים הבאים לחומת האש במדיניות:
- כלל שמאפשר תעבורת נתונים נכנסת מטווח כתובות ה-IP של בדיקת התקינות עבור היציאות שבשימוש, כמו
tcp:80,443. - כלל שמאפשר תעבורת נתונים של שרת proxy לאימות זהויות (IAP).
- כלל שמאפשר תעבורת נתונים נכנסת (ingress) מטווחים פנימיים כמו services-access, workload ורשתות חיצוניות.
- כלל שמאפשר תעבורת נתונים נכנסת מטווח כתובות ה-IP של בדיקת התקינות עבור היציאות שבשימוש, כמו
- משייכים את המדיניות לרשת הניתוב של ה-VPC.
- בהתאם לעומסי העבודה ב-VPC של עומס העבודה וב-VPC של הגישה לשירותים, יוצרים מדיניות וכללים של חומת אש בפרויקט אירוח עומס העבודה כדי לשלוט בתנועה הזו.
יצירת חיבורים בין רשתות חיצוניות לבין רשת ה-VPC לניתוב
בקטע הזה מניחים שיש קישוריות באזור יחיד.
- הגדרת הקישוריות בין הרשתות החיצוניות לבין רשת הניתוב. מידע נוסף מופיע במאמר בנושא קישוריות חיצונית והיברידית. לקבלת הדרכה לבחירת מוצר קישוריות, ראו בחירת מוצר של Network Connectivity.
- מגדירים את BGP באופן הבא:
- מגדירים את הנתב במיקום החיצוני שצוין באופן הבא:
- מפרסמים את כל רשתות המשנה של המיקום החיצוני באמצעות אותו BGP MED בשני הממשקים, למשל 100. אם שני הממשקים מכריזים על אותו MED, Google Cloud אפשר להשתמש ב-ECMP כדי לבצע איזון עומסים של התנועה בשני החיבורים.
- מגדירים את Cloud Router שפונה החוצה ב-VPC של הניתוב באזור המחובר באופן הבא:
- באמצעות פרסום של מסלולים מותאמים אישית, אפשר לפרסם את כל טווחי תת-הרשתות מכל האזורים בכל ממשקי Cloud Router שפונים החוצה. אם אפשר, כדאי לצבור אותם. משתמשים באותו ערך MED בשני הממשקים, למשל 100.
- מגדירים את הנתב במיקום החיצוני שצוין באופן הבא:
יצירת חיבורים בין רשת ה-VPC לניתוב לבין רשתות ה-VPC לגישה לשירותים
רשת ה-VPC של הגישה לשירותים משתמשת ב-HA VPN כדי להתחבר לרשת ה-VPC של הניתוב. ה-VPN מאפשר ניתוב טרנזיטיבי בין ה-VPC של גישת השירותים לבין הרשתות החיצוניות והרשתות של עומסי העבודה.
- הערכה של נפח התנועה שצריך לעבור בין רשתות ה-VPC של הניתוב ושל הגישה לשירותים. צריך לשנות את המספר הצפוי של המנהרות בהתאם.
- מגדירים HA VPN בין ה-VPC של הניתוב לבין ה-VPC של הגישה לשירותים באמצעות ההוראות שבמאמר יצירת שערי HA VPN לחיבור רשתות VPC. יוצרים Cloud Router ייעודי של HA VPN ברשת הניתוב. להשאיר את הנתב שפונה לרשת חיצונית לחיבורים לרשת חיצונית.
- הגדרת ניתוב של Cloud Router ב-VPC:
- כדי לפרסם תת-רשתות של עומסי עבודה ורשתות חיצוניות ב-VPC של גישת השירותים, משתמשים בפרסום של מסלולים מותאמים אישית ב-Cloud Router ב-VPC של הניתוב.
- הגדרת Cloud Router ב-VPC של גישה לשירותים:
- כדי להודיע על תת-רשתות של VPC עם גישה לשירותים ל-VPC של הניתוב, משתמשים בהודעות על מסלולים מותאמים אישית ב-Cloud Router של ה-VPC עם גישה לשירותים.
- אם אתם משתמשים בגישה לשירותים פרטיים כדי לחבר VPC של שירותים מנוהלים ל-VPC של גישה לשירותים, אתם צריכים להשתמש במסלולים מותאמים אישית כדי להודיע על תת-הרשתות האלה.
- הגדרת ניתוב של Cloud Router ב-VPC:
- אם מחברים VPC של שירותים מנוהלים ל-VPC של גישה לשירותים באמצעות גישה לשירותים פרטיים, אחרי שנוצר קישור בין רשתות VPC שכנות (peering), צריך לעדכן את הצד של ה-VPC של גישה לשירותים בקישור בין רשתות ה-VPC כדי לייצא מסלולים מותאמים אישית.
יצירת חיבורים בין רשת ה-VPC לניתוב לבין רשתות ה-VPC של עומסי העבודה
יוצרים קישור בין רשתות VPC שכנות בין ה-VPC של הניתוב לבין כל אחד מה-VPC של עומסי העבודה:
- מפעילים את האפשרות ייצוא של נתיבים מותאמים אישית בצד של ה-VPC לניתוב בכל חיבור.
- מפעילים את האפשרות ייבוא של נתיבים מותאמים אישית בצד ה-VPC של עומס העבודה של כל חיבור.
- בתרחיש ברירת המחדל, רק הנתיבים של תת-הרשת של עומס העבודה ב-VPC מיוצאים ל-VPC של הניתוב. אין צורך לייצא מסלולים מותאמים אישית מ-VPC של עומס העבודה.
חיבור רשתות VPC של עומסי עבודה
מחברים את רשתות ה-VPC של עומסי העבודה באמצעות רשתות מסוג Hub and Spoke של NCC VPC. לוודא שכל הרכזות הן חלק מאותה קבוצת עמיתים של רכזות NCC. משתמשים בקבוצת ליבה של עמיתים כדי לאפשר תקשורת מלאה בין רשתות ה-VPC.
שימוש ב-Cloud Next Generation Firewall כדי לנהל את התעבורה בתוך רשתות VPC של עומסי עבודה וביניהן.
החיבור ל-NCC מכריז על מסלולים ספציפיים בין רשתות ה-VPC של עומס העבודה. התעבורה בין הרשתות האלה עוברת בנתיבים האלה.
התקנה של מכשירי NVA
במסגרת ההנחיות האלה, אנחנו מניחים שיש לכם תמונת מכונה וירטואלית שבה אתם רוצים להשתמש עבור מכשירי ה-NVA.
יצירת קבוצה של מכשירי NVA עם איזון עומסים. פרטים נוספים מופיעים במאמר בנושא הגדרת מאזן עומסי רשת פנימי להעברת סיגנל ללא שינוי למכשירי צד שלישי.
יוצרים תבנית של הגדרות מכונה שמבוססת על תמונת ה-NVA עם הפרמטר הבא:
תג רשת:
nva-REGIONמחליפים את
REGIONבשם האזור.תג מנהל המשאבים:
routing-vpc-tags=routing-vpc-multinic.ממשק רשת לרשת ה-VPC של הניתוב ללא כתובת IP חיצונית.
ממשק רשת לרשת VPC עם גישה לאינטרנט ללא כתובת IP חיצונית.
מגדירים את
can IP forwardלמכונה הווירטואלית ולמערכת ההפעלה.יוצרים
ip routeנתיבים וiptablesכללים לשליחת תעבורה בין רשתות הניתוב והגישה לאינטרנט.
יוצרים קבוצה אזורית של מופעי מכונה מנוהלים (MIG) עם מספיק מכונות וירטואליות כדי לטפל בתנועה הצפויה.
יצירת ניתוב שירות
בקטע הזה מוסבר איך לשלוח תעבורה דרך NVAs או לעקוף את ה-NVAs לפי הצורך.
- ברשת ה-VPC של הניתוב, יוצרים ניתוב מבוסס-מדיניות עם הפרמטרים הבאים:
- טווח המקור:
0.0.0.0/0 - טווח היעד:
0.0.0.0/0 - הצעד הבא: כתובת ה-IP של כלל ההעברה של מאזן עומסי הרשת הפנימי להעברת סיגנל ללא שינוי
- תגי רשת: לא מציינים תגי רשת. הפרמטרים האלה יוצרים כלל שחל על כל התנועה שמגיעה מצירוף ל-VLAN, ממנהרת VPN או ממכונה וירטואלית אחרת ברשת.
- טווח המקור:
ברשת הניתוב, יוצרים נתיב מבוסס-מדיניות לדילוג עם הפרמטרים הבאים:
- טווח המקור:
0.0.0.0/0 - טווח היעד:
0.0.0.0/0 - הצעד הבא: מגדירים את הצעד הבא כדי לדלג על מסלולים אחרים שמבוססים על מדיניות ולהשתמש בניתוב ברירת מחדל.
תגי רשת:
nva-REGIONמחליפים את
REGIONבשם האזור.
הפרמטרים האלה יוצרים כלל שחל רק על תנועת נתונים שיוצאת ממכונות וירטואליות של NVA. היא גורמת לתנועה כזו לדלג על הנתיב הראשון שיצרתם על סמך מדיניות, ולעבור במקום זאת דרך טבלת הניתוב של ה-VPC.
- טווח המקור:
בכל רשת של עומס עבודה, יוצרים מסלולים מבוססי-מדיניות לכל רשת משנה עם ההגדרה הבאה:
- טווח מקור: טווח הכתובות של תת-רשת ה-VPC של עומס העבודה.
- טווח היעד:
0.0.0.0/0 - הצעד הבא: כתובת ה-IP של כלל ההעברה של מאזן עומסי הרשת הפנימי להעברת סיגנל ללא שינוי ברשת הניתוב
בכל רשת של עומס עבודה, יוצרים מסלול מבוסס-מדיניות לדילוג על תעבורה בתוך רשת משנה:
- טווח מקור: טווח הכתובות של תת-הרשת של עומס העבודה ב-VPC.
- טווח כתובות היעד: טווח הכתובות של רשת המשנה של ה-VPC של עומס העבודה.
- הצעד הבא: מגדירים את הצעד הבא כדי לדלג על מסלולים אחרים שמבוססים על מדיניות ולהשתמש בניתוב ברירת מחדל.
בכל רשת של עומס עבודה, יוצרים מסלול מבוסס-מדיניות לדילוג על תנועה בין רשתות משנה. צריך ליצור מסלול לכל תת-רשת אחרת של עומס עבודה, אלא אם אפשר לצבור את המסלולים:
- טווח מקור: טווח הכתובות של תת-הרשת של עומס העבודה ב-VPC.
- טווח היעד: הטווח של רשתות המשנה של עומס העבודה השני.
- הצעד הבא: מגדירים את הצעד הבא כדי לדלג על מסלולים אחרים שמבוססים על מדיניות ולהשתמש בניתוב ברירת מחדל.
ההוראות האלה מניחות שכל התנועה, מלבד התנועה בתוך רשת משנה של VPC ובין רשתות משנה של עומסי עבודה ב-VPC, מנותבת דרך מכשירי ה-NVA. אם רוצים שהתעבורה בין עומסי העבודה ב-VPC לבין ה-VPC של גישת השירותים תדלג על ה-NVA, צריך להתקין מסלולי דילוג נוספים של ניתוב על סמך מדיניות ולהגדיר כללי Cloud NGFW נוספים לתעבורה הזו.
הגדרת גישה לאינטרנט ברשת הגישה לאינטרנט
כדי להגדיר גישה יוצאת לאינטרנט, צריך להגדיר Cloud NAT ברשת הגישה לאינטרנט.
בדיקת הקישוריות לעומסי עבודה
אם כבר פרסתם עומסי עבודה ברשתות ה-VPC, כדאי לבדוק עכשיו את הגישה אליהם. אם קישרתם את הרשתות לפני פריסת עומסי העבודה, אתם יכולים לפרוס אותם עכשיו ולבדוק.
המאמרים הבאים
- מידע נוסף על Google Cloud המוצרים שבהם נעשה שימוש במדריך העיצוב הזה:
- לדוגמאות נוספות של ארכיטקטורות, תרשימים ושיטות מומלצות, עיינו במאמר Cloud Architecture Center.
שותפים ביצירת התוכן
מחברים:
- Osvaldo Costa | Networking Specialist Customer Engineer
- Deepak Michael | Networking Specialist Customer Engineer
- Victor Moreno | Product Manager, Cloud Networking
- מארק שלגנהוף | כותב טכני, רשתות
תורם תוכן אחר: Ammett Williams | מהנדס קשרי מפתחים