


במאמר הזה מוסבר איך להגדיר את Cloud Identity או את Google Workspace כך שישתמשו ב-Active Directory בתור IdP ומקור מוסמך.
במסמך מושווה המבנה הלוגי של Active Directory למבנה שמשמש את Cloud Identity ו-Google Workspace, ומתואר איך אפשר למפות קבוצות של Active Directory, דומיינים, משתמשים וקבוצות. בנוסף, יש במאמר תרשים זרימה שעוזר לכם לקבוע מהי גישת המיפוי הכי טובה לתרחיש שלכם.
במסמך הזה אנחנו יוצאים מנקודת הנחה שאתם מכירים את Active Directory.
הטמעת איחוד (federation)
ב-Google Cloud נעשה שימוש בזהויות Google לאימות ולניהול של הרשאות הגישה. אם לכל העובדים כבר יש חשבון ב-Active Directory, ניהול ידני של Google Identity לכל עובד יכול להוסיף תקורה מיותרת לניהול. איחוד זהויות של משתמשים בין Google Cloud לבין המערכת הקיימת לניהול זהויות מאפשר לכם להפוך את התחזוקה של Google Identity לאוטומטית, ולקשר את מחזור החיים שלהן למשתמשים קיימים ב-Active Directory.

הגדרת האיחוד בין Active Directory לבין Cloud Identity או Google Workspace כוללת שני חלקים:
הקצאת משתמשים: המשתמשים והקבוצות הרלוונטיים מסונכרנים מדי פעם מ-Active Directory ל-Cloud Identity או ל-Google Workspace. התהליך הזה מבטיח שכאשר יוצרים משתמש חדש ב-Active Directory, אפשר להפנות אליו ב- Google Cloud עוד לפני שהמשתמש המשויך נכנס לחשבון בפעם הראשונה. התהליך הזה גם מבטיח שהמחיקות של המשתמשים יופצו.
ההקצאה פועלת בכיוון אחד, כלומר השינויים ב-Active Directory משוכפלים ב- Google Cloud , אבל לא להיפך. בנוסף, הקצאת ההרשאות לא כוללת סיסמאות. בהגדרה מאוחדת, Active Directory נשארת המערכת היחידה שמנהלת את פרטי הכניסה האלה.
כניסה יחידה (SSO): בכל פעם שמשתמש צריך לבצע אימות, Google Cloudמקצה את האימות ל-Active Directory באמצעות פרוטוקול Security Assertion Markup Language (SAML). ההקצאה הזו מבטיחה שרק Active Directory מנהל את פרטי הכניסה של המשתמשים, ושהמדיניות הרלוונטית או מנגנוני האימות הרב-שלבי (MFA) נאכפים. עם זאת, כדי שהכניסה תצליח, צריך להקצות את המשתמש הרלוונטי לפני כן.
כדי להטמיע איחוד, אתם יכולים להשתמש בכלים הבאים:
- Google Cloud Directory Sync (GCDS) הוא כלי חינמי של Google שמיישם את תהליך הסנכרון. GCDS מתקשר עם Google Cloud באמצעות שכבת שקע מאובטחת (פרוטוקול SSL) ובדרך כלל פועל בסביבת המחשוב הקיימת.
- Active Directory Federation Services (AD FS) הוא שירות של מיקרוסופט שכלול ב-Windows Server. באמצעות AD FS, אתם יכולים להשתמש ב-Active Directory לאימות מאוחד. בדרך כלל, AD FS פועל בסביבת המחשוב הקיימת.
מכיוון שממשקי ה-API של Google Cloudזמינים באופן ציבורי ו-SAML הוא תקן פתוח, יש הרבה כלים זמינים להטמעת איחוד. המסמך הזה מתמקד בשימוש ב-GCDS וב-AD FS.
המבנה הלוגי של Active Directory
בתשתית של Active Directory, הרכיב ברמה העליונה הוא היער. היער משמש כמאגר לדומיין אחד או יותר, והשם שלו נגזר מהדומיין הבסיסי (root) של היער. דומיינים ב-Active Directory forest נותנים אמון זה בזה, כך שמשתמשים שמאומתים בדומיין אחד יכולים לגשת למשאבים שנמצאים בדומיין אחר. אלא אם היערות מחוברים באמצעות יחסי אמון בין יערות, יערות נפרדים לא נותנים אמון זה בזה כברירת מחדל, ומשתמשים שמאומתים ביער אחד לא יכולים לגשת למשאבים שנמצאים ביער אחר.
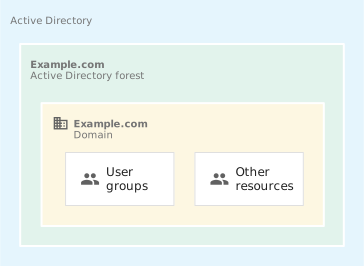
דומיינים של Active Directory הם קונטיינרים לניהול משאבים, והם נחשבים לגבולות ניהוליים. אחת מהדרכים לפשט את הניהול או לאכוף מבנה נוסף היא להשתמש בכמה דומיינים ב-forest, אבל הדומיינים ב-forest לא מייצגים גבולות אבטחה.
המבנה הלוגי של Google Cloud
ב- Google Cloud, ארגונים משמשים כמכלים לכל המשאבים, ואפשר לחלק אותם באמצעות תיקיות ופרויקטים. לכן, ארגונים, תיקיות ופרויקטים משמשים למטרה דומה לזו של דומיינים ב-Active Directory.
ב-Active Directory, המשתמשים נחשבים למשאבים, ולכן ניהול המשתמשים והאימות קשורים לדומיינים. לעומת זאת, Google Cloud לא מנהל משתמשים בארגון, למעט חשבונות שירות. במקום זאת, Google Cloud מסתמך על Cloud Identity או על Google Workspace כדי לנהל משתמשים.
חשבון Cloud Identity או Google Workspace משמש כספרייה פרטית של משתמשים וקבוצות. כאדמינים של החשבון, אתם יכולים לשלוט במחזור החיים ובהגדרות של המשתמשים והקבוצות, ולהגדיר איך לבצע אימות.
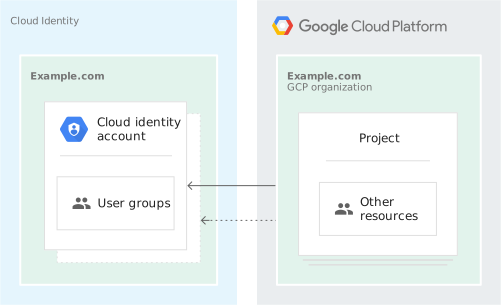
כשיוצרים חשבון Cloud Identity או Google Workspace, נוצר באופן אוטומטי Google Cloud ארגון. לחשבון Cloud Identity או Google Workspace ולארגון ב- Google Cloud שמשויך אליו יש את אותו שם והם קשורים זה לזה. עם זאת, ארגון ב- Google Cloud יכול להפנות למשתמשים ולקבוצות מחשבונות אחרים ב-Cloud Identity או ב-Google Workspace.
שילוב של Active Directory ו- Google Cloud
למרות שיש דמיון מסוים בין המבנה הלוגי של Active Directory לבין Google Cloud, אין מיפוי יחיד בין שני המבנים שפועל באותה מידה בכל התרחישים. במקום זאת, הגישה הנכונה לשילוב שתי המערכות ולמיפוי המבנה תלויה בכמה גורמים:
- איך ממפים דומיינים ו-forests לחשבונות Cloud Identity או Google Workspace
- איך ממפים דומיינים של DNS
- איך ממפים משתמשים
- איך ממפים קבוצות
בקטעים הבאים נבחן כל אחד מהגורמים האלה.
מיפוי יערות
במיוחד בארגונים גדולים, בדרך כלל משתמשים ביותר מדומיין אחד של Active Directory כדי לנהל את הזהויות והגישה ברחבי הארגון. כשמתכננים לאחד את Active Directory עם Google Cloud, הגורם הראשון שצריך לבדוק הוא הטופולוגיה של תשתית Active Directory.
יער אחד, דומיין אחד
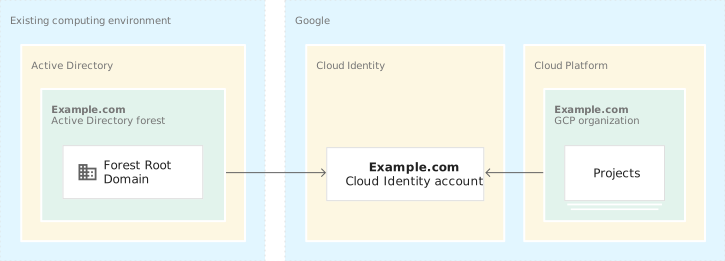
כשהיער כולל רק דומיין אחד, אפשר למפות את כל היער של Active Directory לחשבון אחד ב-Cloud Identity או ב-Google Workspace. החשבון הזה הוא הבסיס לארגון אחד ב- Google Cloud , שבו אתם יכולים לנהל את המשאבים שלכם ב- Google Cloud .
בסביבה של דומיין יחיד, גם בקרי דומיינים וגם שרתי קטלוג גלובליים מספקים גישה לכל האובייקטים שמנוהלים ב-Active Directory. ברוב המקרים, אפשר להריץ מופע יחיד של GCDS כדי לסנכרן חשבונות משתמשים וקבוצות עם Google Cloud, ולתחזק מופע או צי יחיד של AD FS כדי לטפל בכניסה יחידה.
יער אחד, כמה דומיינים
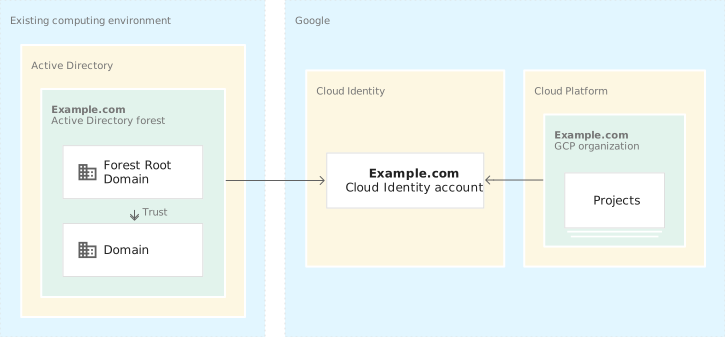
אם יש כמה דומיינים של Active Directory ב-forest, אפשר לארגן אותם בעץ דומיינים אחד או יותר. בשני המקרים, אפשר למפות את כל ה-forest לחשבון Cloud Identity או Google Workspace אחד. החשבון הזה הוא הבסיס לארגון אחד ב- Google Cloud , שבו אתם יכולים לנהל את המשאבים שלכם ב- Google Cloud .
בסביבה עם כמה דומיינים, יש הבדל בין המידע שאפשר לאחזר מבקר דומיין לבין המידע שאפשר לשלוח לגביו שאילתה לשרת קטלוג גלובלי. בזמן שבקרי דומיינים מספקים נתונים רק מהדומיין המקומי שלהם, שרתי קטלוג גלובליים מספקים גישה למידע מכל הדומיינים ב-forest. חשוב לציין שהנתונים שמוצגים על ידי שרתי קטלוג גלובלי הם חלקיים וחסרים בהם מאפייני LDAP מסוימים. המגבלה הזו יכולה להשפיע על האופן שבו אתם מגדירים את GCDS כדי לסנכרן קבוצות.
בהתאם לאופן שבו אתם מתכננים למפות קבוצות, כדי לאחד יער עם כמה דומיינים עםGoogle Cloud , צריך מכונה אחת או יותר של GCDS, אבל רק מכונה אחת או צי אחד של AD FS כדי לטפל בכניסה יחידה (SSO).
כמה יערות עם יחסי אמון בין יערות
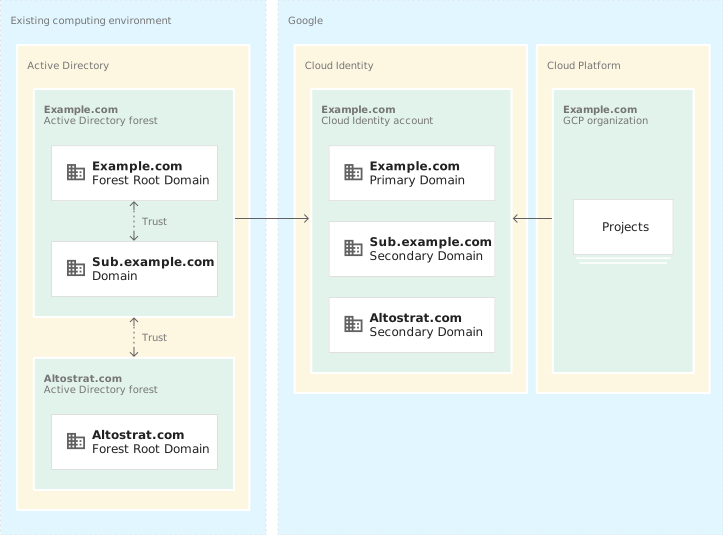
בארגונים גדולים, לא נדיר שיש יותר מ-Active Directory forest אחד, לעיתים קרובות כתוצאה ממיזוג או רכישה. אפשר לשלב את היערות האלה באמצעות יחסי אמון דו-כיווניים בין יערות, כדי שהמשתמשים יוכלו לשתף משאבים ולגשת אליהם מעבר לגבולות של יער אחד.
אם לכל ה-forests יש יחסי אמון דו-כיווניים עם forest אחר, אפשר למפות את כל הסביבה לחשבון Cloud Identity או Google Workspace אחד. החשבון הזה מספק את הבסיס לGoogle Cloud ארגון אחד שבו תוכלו לנהל את המשאבים שלכם ב- Google Cloud.
למרות ששרתי קטלוג גלובליים מספקים גישה לנתונים מכמה דומיינים, ההיקף שלהם מוגבל ל-forest אחד. לכן, בסביבה עם כמה קבוצות של קבוצות דומיינים, צריך לשלוח שאילתות לכמה בקרי דומיינים או שרתי קטלוג גלובלי כדי לקבל, לדוגמה, רשימה מלאה של משתמשים. בגלל המגבלה הזו, כדי לאחד סביבה עם כמה יערות עם Google Cloud צריך לפחות מכונה אחת של GCDS לכל יער. יחסי אמון בין קבוצות של קבוצות משתמשים מאפשרים לאימות המשתמשים לפעול מעבר לגבולות של קבוצת המשתמשים, כך שמספיק מופע או צי אחד של AD FS כדי לטפל בכניסה יחידה.
אם הסביבה שלכם כוללת כמה קבוצות של Active Directory ללא יחסי אמון בין קבוצות, אבל כל הדומיינים של Active Directory שרלוונטיים לאיחוד עם Google Cloudמחוברים באמצעות יחסי אמון חיצוניים, חלים אותם שיקולים.
כמה יערות בלי יחסי אמון בין יערות
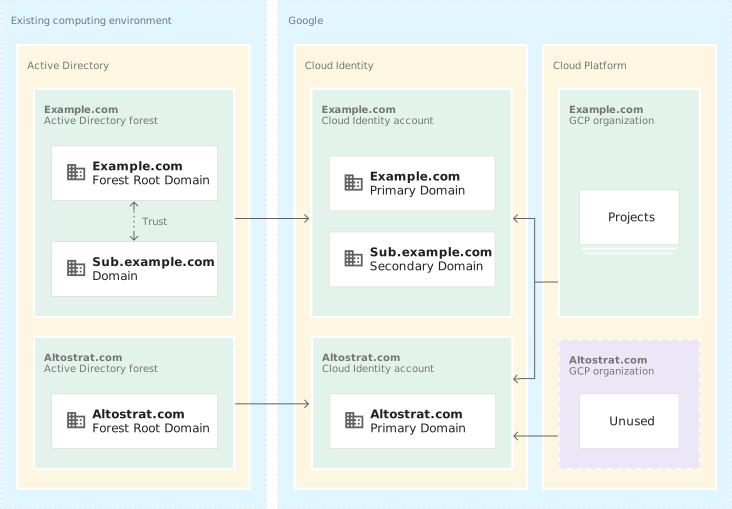
בסביבה שמוצגת כאן, אי אפשר לאמת או לגשת למשאבים מעבר לגבולות ה-forest. בנוסף, אי אפשר להשתמש במופע או בצי יחיד של AD FS כדי לטפל בבקשות לכניסה יחידה של משתמשים מכל היערות.
לכן, אי אפשר למפות כמה קבוצות של Active Directory שאין ביניהן יחסי אמון לחשבון אחד ב-Cloud Identity או ב-Google Workspace. במקום זאת, צריך למפות כל קבוצת עצים לחשבון Cloud Identity או Google Workspace נפרד, מה שמחייב הפעלה של לפחות מכונה אחת של GCDS ושרת AD FS אחד או צי אחד לכל קבוצת עצים.
ב- Google Cloud, נוצר ארגון נפרד לכל חשבון Cloud Identity או Google Workspace. ברוב המקרים אין צורך לנהל כמה ארגונים נפרדים. אתם יכולים לבחור אחד מהארגונים ולשייך אותו לחשבונות האחרים ב-Cloud Identity או ב-Google Workspace, וכך ליצור ארגון שמאוחד עם כמה קבוצות של Active Directory. הארגונים האחרים לא בשימוש.
מיפוי דומיינים של DNS
ל-DNS יש תפקיד חשוב גם ב-Active Directory וגם ב-Cloud Identity וב-Google Workspace. הגורם השני שצריך לבחון כשמתכננים לאחד את Active Directory עם Google Cloud הוא איך לשתף או למפות דומיינים של DNS בין Active Directory לבין Google Cloud.
שימוש בדומיינים של DNS ב-Active Directory
ביער של Active Directory, דומיינים של DNS משמשים בכמה מקומות:
- דומיינים של DNS ב-Active Directory: כל דומיין ב-Active Directory תואם לדומיין DNS. שם הדומיין הזה יכול להיות גלובלי, כמו
corp.example.com, או יכול להיות שם דומיין מקומי כמוcorp.localאוcorp.internal. - דומיינים של Mail Exchange (MX): כתובות אימייל שמשתמשות בדומיין DNS. במקרים מסוימים, הדומיין הזה זהה לדומיין ה-DNS של Active Directory, אבל במקרים רבים משתמשים בדומיין אחר, בדרך כלל קצר יותר, כמו
example.com. באופן אידיאלי, למשתמשים ב-Active Directory יש את כתובת האימייל שמשויכת למאפיין האופציונליmail. - דומיינים עם סיומת UPN: הדומיינים האלה משמשים לשמות ראשיים של משתמשים (UPN). כברירת מחדל, דומיין ה-DNS של Active Directory של דומיין המשתמש משמש ליצירת UPN. לכן, למשתמש john בדומיין
corp.example.com, ה-UPN שמוגדר כברירת מחדל הואjohn@corp.example.com. עם זאת, אפשר להגדיר פורסט כך שישתמש בדומיינים נוספים של DNS כסיומות UPN שלא תואמות לדומיינים של DNS ב-Active Directory או לדומיינים של MX. שמות UPN הם אופציונליים ומאוחסנים בשדהuserPrincipalNameשל המשתמש. - דומיינים של נקודות קצה (endpoint): לשרתים שפונים לציבור, כמו שרתי AD FS, בדרך כלל מוקצה שם DNS, כמו
login.external.example.com. הדומיין שמשמש למטרות האלה יכול להיות חופף ל-MX, לסיומת ה-UPN או לדומיין ה-DNS של Active Directory, או שהוא יכול להיות דומיין אחר לגמרי.
שימוש בדומיינים של DNS ב- Google Cloud
כניסה באמצעות חשבון Google, שמשמשת לאימות ב- Google Cloud , מזהה משתמשים באמצעות כתובות אימייל. השימוש בכתובות אימייל לא רק מבטיח שהן יהיו ייחודיות באופן גלובלי, אלא גם מאפשר ל- Google Cloud לשלוח הודעות התראה לכתובות האלה.
כניסה באמצעות חשבון Google קובעת באיזה ספרייה או ספק זהויות להשתמש כדי לאמת משתמש, על סמך החלק של הדומיין בכתובת האימייל, שמופיע אחרי @. לדוגמה, אם כתובת האימייל משתמשת בדומיין gmail.com, הכניסה באמצעות חשבון Google משתמשת בספרייה של משתמשי Gmail לצורך אימות.
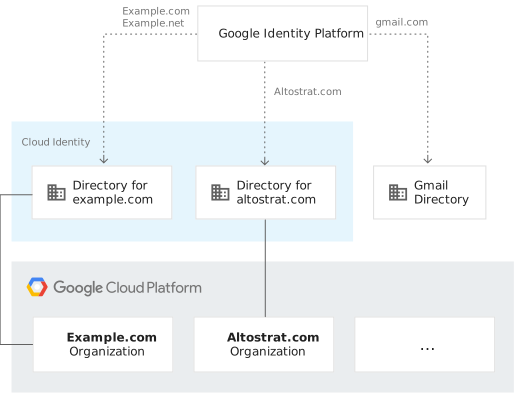
כשנרשמים לחשבון Google Workspace או Cloud Identity, נוצרת ספרייה פרטית שבה אפשר להשתמש בכניסה באמצעות חשבון Google לצורך אימות. כמו שספריית Gmail משויכת לדומיין gmail.com, חשבונות Google Workspace ו-Cloud Identity צריכים להיות משויכים לדומיין מותאם אישית.
יש שלושה סוגים שונים של דומיינים:
- דומיין ראשי: הדומיין הזה מזהה את חשבון Cloud Identity או Google Workspace, ומשמש כשם של הארגון ב- Google Cloud. כשנרשמים ל-Cloud Identity או ל-Google Workspace, צריך לציין את שם הדומיין הזה.
- דומיין משני: בנוסף לדומיין הראשי, אתם יכולים לשייך דומיינים משניים אחרים לחשבון Cloud Identity או Google Workspace. כל משתמש בספרייה משויך לדומיין הראשי או לאחד מהדומיינים המשניים. שני משתמשים,
johndoe@example.comו-johndoe@secondary.example.com, נחשבים למשתמשים נפרדים אםexample.comהוא הדומיין הראשי ו-secondary.example.comהוא דומיין משני. - דומיין חלופי: דומיין חלופי הוא שם חלופי לדומיין אחר.
כלומר,
johndoe@example.comו-johndoe@alias.example.comמתייחסים לאותו משתמש אםalias.example.comמוגדר כדומיין חלופי שלexample.com.
כל הדומיינים צריכים לעמוד בדרישות הבאות:
- הם חייבים להיות שמות דומיינים גלובליים תקינים של DNS. במהלך ההגדרה, יכול להיות שתצטרכו הרשאת אדמין לתחומי ה-DNS הרלוונטיים כדי לאמת את הבעלות על הדומיין.
- דומיין, כמו
example.com, יכול להתייחס רק לספרייה אחת. עם זאת, אפשר להשתמש בתת-דומיינים שונים, כמוsubdomain.example.com, כדי להפנות לספריות שונות. - לדומיינים ראשיים ומשניים צריכה להיות רשומת MX תקינה כדי שהודעות שנשלחות לכתובות אימייל שנוצרו באמצעות שם הדומיין הזה יוכלו להימסר כמו שצריך.
כדי לאפשר סנכרון בין הספריות, צריך למפות בין הדומיינים של Active Directory לבין הדומיינים שבהם משתמשים ב-Cloud Identity או ב-Google Workspace. המיפוי הנכון תלוי באופן השימוש ב-Active Directory, וצריך לבחון מקרוב איך המשתמשים מזוהים ב-Active Directory forest ואיך אפשר למפות אותם ל-Cloud Identity או ל-Google Workspace.
משתמשי מפות Google
הגורם השלישי שצריך לבדוק כשמתכננים לאחד את Active Directory עםGoogle Cloud הוא איך למפות משתמשים בין Active Directory לבין Cloud Identity או Google Workspace.
זיהוי משתמשים ב-Active Directory
באופן פנימי, Active Directory משתמש בשני מזהים כדי לזהות משתמשים באופן ייחודי:
-
objectGUID: המזהה הייחודי הגלובלי הזה נוצר כשיוצרים משתמש, והוא לא משתנה אף פעם. -
objectSID: ה-SID, או מזהה האבטחה, משמש לכל בדיקות הגישה. המזהה הזה ייחודי ויציב בתוך דומיין, אבל יכול להיות שכשהמשתמש יעבור לדומיין אחר ב-forest, יוקצה לו SID חדש.
אף אחד מהמזהים האלה לא משמעותי למשתמשים, ולכן Active Directory מציע שתי דרכים ידידותיות לזיהוי משתמשים:
UPN (
userPrincipalName): הדרך המועדפת לזהות משתמש היא באמצעות UPN. שמות UPN הם בפורמט RFC 822 של כתובות אימייל, והם נוצרים על ידי שילוב של שם המשתמש עם דומיין של סיומת UPN, כמוjohndoe@corp.example.com. למרות שזו הדרך המועדפת לזיהוי משתמשים, השימוש ב-UPN הוא אופציונלי, ולכן יכול להיות שלחלק מהמשתמשים ביער של Active Directory אין UPN.למרות שמומלץ ששמות ה-UPN יהיו כתובות אימייל תקינות, Active Directory לא אוכף את הנוהג הזה.
שם כניסה לפני Windows 2000 (
sAMAccountName): השם הזה משלב את שם הדומיין של NetBIOS ואת שם המשתמש בפורמטdomain<var>user, כמוcorp\johndoe. למרות שהשמות האלה נחשבים למיושנים, הם עדיין נמצאים בשימוש נפוץ והם המזהה היחיד של משתמש שחובה להזין.
חשוב לציין ש-Active Directory לא משתמש בכתובת האימייל של המשתמש (mail) כדי לזהות משתמשים. לכן, השדה הזה הוא לא חובה ולא צריך להיות ייחודי ב-forest.
אפשר לשנות את כל המזהים האלה בכל שלב.
מיפוי זהויות של משתמשים
כדי למפות משתמשים ב-Active Directory למשתמשים ב-Cloud Identity או ב-Google Workspace, צריך שני פרטים לכל משתמש:
- מזהה ייחודי ויציב שבו אפשר להשתמש במהלך הסנכרון כדי לעקוב אחרי המשתמש ב-Active Directory שתואם למשתמש ב-Cloud Identity או ב-Google Workspace. בצד של AD, האפשרות
objectGUIDמתאימה בדיוק למטרה הזו. - כתובת אימייל שבה החלק של הדומיין תואם לדומיין ראשי, משני או חלופי של החשבון שלכם ב-Cloud Identity או ב-Google Workspace. כתובת האימייל הזו תשמש אתכם בכל שלבי העבודה עם Google Cloud, לכן חשוב לבחור כתובת משמעותית. לא מעשי להפיק כתובת מה-
objectGUID, כמו גם כתובות אימייל אחרות שנוצרות באופן אוטומטי.
למשתמש ב-Active Directory, יש שני שדות שאפשר להשתמש בהם כדי לספק כתובת אימייל ב-Cloud Identity או ב-Google Workspace: userPrincipalName ו-mail.
מיפוי לפי השם הראשי של המשתמש
כדי להשתמש בשדה userPrincipalName, צריך לעמוד בשני קריטריונים לכל המשתמשים שכפופים לסנכרון:
- שמות ראשיים של משתמשים (UPN) חייבים להיות כתובות אימייל חוקיות. כל הדומיינים שמשמשים כדומיינים של סיומת UPN חייבים להיות גם דומיינים של MX, וצריך להגדיר אותם כך שאימייל שנשלח ל-UPN של משתמש יועבר לתיבת הדואר הנכנס שלו.
הקצאות ה-UPN צריכות להיות מלאות. לכל המשתמשים שצריך לסנכרן חייב להיות UPN. הפקודה הבאה ב-PowerShell יכולה לעזור לכם למצוא משתמשים שאין להם UPN:
Get-ADUser -LDAPFilter "(!userPrincipalName=*)"
אם שני הקריטריונים האלה מתקיימים, אפשר למפות בבטחה את ה-UPN לכתובות אימייל ב-Cloud Identity או ב-Google Workspace. אתם יכולים להשתמש באחד מהדומיינים של סיומות ה-UPN בתור הדומיין הראשי ב-Cloud Identity או ב-Google Workspace, ולהוסיף את שאר הדומיינים של סיומות ה-UPN בתור דומיינים משניים.
אם אחד מהקריטריונים לא מתקיים, עדיין אפשר למפות את ה-UPN לכתובות אימייל ב-Cloud Identity או ב-Google Workspace, אבל חלות האזהרות הבאות:
- אם ה-UPN לא מכיל כתובות אימייל תקינות, יכול להיות שהמשתמשים לא יקבלו התראות באימייל שנשלחות על ידי Google Cloud, וכתוצאה מכך הם עלולים לפספס מידע חשוב.
- המערכת מתעלמת ממשתמשים בלי UPN במהלך הסנכרון.
- אתם יכולים להגדיר את הסנכרון כך שיחליף את הדומיין של סיומת ה-UPN בדומיין אחר. עם זאת, אם אתם משתמשים בכמה דומיינים עם סיומת UPN ב-forest, הגישה הזו יכולה ליצור כפילויות, כי כל הדומיינים עם סיומת UPN יוחלפו בדומיין אחד. אם יש כפילויות, רק משתמש אחד יכול להסתנכרן.
יתרון משמעותי בשימוש ב-UPN למיפוי משתמשים הוא שהם ייחודיים לכל ה-forest, והם משתמשים בקבוצה מוגדרת של דומיינים, מה שעוזר למנוע בעיות פוטנציאליות בסנכרון.
מיפוי לפי כתובת אימייל
כדי להשתמש בשדה mail, צריך לעמוד בקריטריונים הבאים לכל המשתמשים שצריך לסנכרן:
הקצאות האימייל צריכות להיות מלאות. כל המשתמשים שצריך לסנכרן חייבים לכלול את השדה
mail. פקודת PowerShell הבאה יכולה לעזור לכם למצוא משתמשים שהשדה הזה לא מאוכלס אצלם:Get-ADUser -LDAPFilter "(!mail=*)"
כתובות האימייל חייבות להשתמש בקבוצה של דומיינים שנבחרו בקפידה, וכולם בבעלותכם. אם חלק מהמשתמשים שלכם משתמשים בכתובות אימייל שמתייחסות לחברות שותפות או לספקי אימייל לצרכנים, אי אפשר להשתמש בכתובות האימייל האלה.
כל כתובות האימייל צריכות להיות ייחודיות בכל ה-forest. מכיוון ש-Active Directory לא אוכף ייחודיות, יכול להיות שתצטרכו להטמיע בדיקות או כללי מדיניות בהתאמה אישית.
אם כל המשתמשים הרלוונטיים עומדים בקריטריונים האלה, אתם יכולים לזהות את כל הדומיינים שמשמשים את כתובות האימייל האלה ולהשתמש בהם כדומיינים ראשיים ומשניים ב-Cloud Identity או ב-Google Workspace.
אם אחד מהקריטריונים לא מתקיים, עדיין אפשר למפות כתובות אימייל לכתובות אימייל ב-Cloud Identity או ב-Google Workspace, אבל חשוב לשים לב לדברים הבאים:
- במהלך הסנכרון, המערכת תתעלם ממשתמשים שאין להם כתובות אימייל, וגם ממשתמשים עם כתובות אימייל שמשתמשות בדומיינים שלא משויכים לחשבון Cloud Identity או Google Workspace.
- כששני משתמשים חולקים את אותה כתובת אימייל, רק משתמש אחד יסונכרן.
- אתם יכולים להגדיר את הסנכרון כך שיחליף את הדומיין של כתובות האימייל בדומיין אחר. התהליך הזה יכול ליצור כפילויות, ובמקרה כזה רק משתמש אחד יסונכרן.
קבוצות של מפות
הגורם הרביעי שצריך לבדוק כשמתכננים לאחד את Active Directory עם Google Cloud הוא אם לסנכרן קבוצות בין Active Directory לבין Google Cloud ואיך למפות אותן.
ב- Google Cloud, קבוצות משמשות בדרך כלל לניהול יעיל של הגישה בפרויקטים. במקום להקצות משתמשים ספציפיים לתפקידי IAM בכל פרויקט, אתם מגדירים קבוצות שמייצגות תפקידים נפוצים בארגון, ואז מקצים את הקבוצות האלה לתפקידי IAM. אם תשנו את החברות בקבוצות, תוכלו לשלוט בגישה של המשתמשים לקבוצה שלמה של משאבים.
ב-Active Directory יש הבחנה בין שני סוגים של קבוצות: קבוצות הפצה וקבוצות אבטחה. קבוצות הפצה משמשות לניהול רשימות אימייל. סנכרון של קבוצות הפצה רלוונטי כשאתם מעבירים מ-Microsoft Exchange ל-Google Workspace, כדי ש-GCDS יוכל לטפל גם בקבוצות הפצה רגילות וגם בקבוצות הפצה דינמיות. קבוצות תפוצה לא רלוונטיות לניהול הזהויות והרשאות הגישה ב- Google Cloud, ולכן הדיון הזה מתמקד רק בקבוצות אבטחה.
מיפוי קבוצות בין Active Directory לבין Google Cloud הוא אופציונלי. אחרי שמגדירים הקצאת הרשאות למשתמשים, אפשר ליצור ולנהל קבוצות ישירות ב-Cloud Identity או ב-Google Workspace. כלומר, Active Directory נשארת המערכת המרכזית לניהול זהויות, אבל לא לניהול גישה. כדי להמשיך להשתמש ב-Active Directory כמערכת המרכזית לניהול זהויות והרשאות גישה, מומלץ לסנכרן את קבוצות האבטחה מ-Active Directory במקום לנהל אותן ב-Cloud Identity או ב-Google Workspace. בגישה הזו, אתם יכולים להגדיר את IAM כך שתוכלו להשתמש בחברויות בקבוצות ב-Active Directory כדי לקבוע למי יש גישה למשאבים מסוימים ב- Google Cloud.
קבוצות אבטחה ב-Active Directory
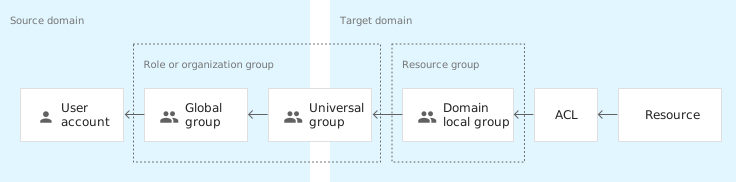
קבוצות אבטחה ממלאות תפקיד בסיסי באבטחה של Windows ובניהול הרשאות גישה ל-Active Directory. התפקיד הזה מתבצע באמצעות שלושה סוגים שונים של קבוצות Active Directory: קבוצות מקומיות של דומיינים, קבוצות גלובליות וקבוצות אוניברסליות.
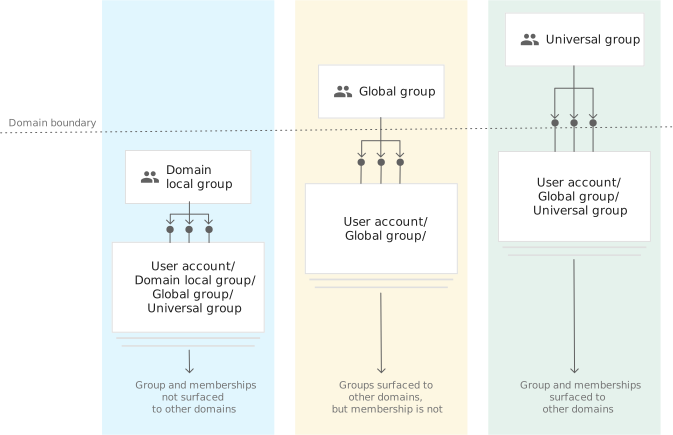
- קבוצות מקומיות של דומיינים
- הקבוצות האלה רלוונטיות רק במסגרת דומיין אחד, ואי אפשר להפנות אליהן בדומיינים אחרים. מכיוון שאין צורך לשכפל את רשימת החברים שלהן ביער, קבוצות מקומיות של דומיינים הן הגמישות ביותר מבחינת סוגי החברים שהן יכולות לכלול.
- קבוצות גלובליות
- הקבוצות האלה מוצגות בדומיינים אחרים ואפשר להפנות אליהן. עם זאת, רשימת החברים שלהם לא משוכפלת. המגבלה הזו מצמצמת את סוגי החברים שאפשר לכלול בקבוצות האלה. הקבוצות האלה יכולות לכלול רק משתמשים וקבוצות גלובליות אחרות מאותו דומיין.
- קבוצות אוניברסליות
- הקבוצות האלה, יחד עם רשימות החברים שלהן, משוכפלות בכל ה-forest. לכן, אפשר להפנות אליהן בדומיינים אחרים והן יכולות לכלול לא רק משתמשים וקבוצות אוניברסליות אחרות, אלא גם קבוצות גלובליות מכל הדומיינים.
אם ה-Active Directory forest מכיל רק דומיין אחד, אתם יכולים לסנכרן את כל שלושת הסוגים של קבוצות האבטחה באמצעות GCDS. אם ב-Active Directory forest יש יותר מדומיין אחד, סוג הקבוצה קובע אם ואיך אפשר לסנכרן אותה עם Cloud Identity או Google Workspace.
מכיוון שקבוצות מקומיות וגלובליות של דומיינים לא משוכפלות באופן מלא ב-forest, שרתי הקטלוג הגלובלי מכילים מידע חלקי עליהן. המגבלה הזו מכוונת ועוזרת להאיץ את שכפול הספרייה, אבל היא מהווה מכשול כשרוצים לסנכרן קבוצות כאלה עם Cloud Identity או עם Google Workspace. באופן ספציפי, אם מגדירים את GCDS לשימוש בשרת קטלוג גלובלי כמקור, הכלי יוכל למצוא קבוצות מכל הדומיינים ב-forest. אבל רק קבוצות שנמצאות באותו דומיין כמו שרת הקטלוג הגלובלי יכילו רשימת חברים ויתאימו לשכפול. כדי לסנכרן קבוצות מקומיות או גלובליות של דומיינים ביער עם כמה דומיינים, צריך להריץ מופע נפרד של GCDS לכל דומיין.
קבוצות אוניברסליות משוכפלות באופן מלא בכל היער, ולכן אין להן את המגבלה הזו. מופע אחד של GCDS יכול לסנכרן קבוצות אוניברסליות מכמה דומיינים.
לפני שאתם מחליטים שאתם צריכים כמה מופעים של GCDS כדי לסנכרן כמה דומיינים של Active Directory עם Cloud Identity או עם Google Workspace, חשוב לזכור שלא את כל הקבוצות צריך לסנכרן. לכן כדאי לבדוק איך משתמשים בדרך כלל בסוגים שונים של קבוצות אבטחה ביער של Active Directory.
שימוש בקבוצות אבטחה ב-Active Directory
בקטעים הבאים מתוארים סוגי קבוצות האבטחה שמשמשות ב-Active Directory.
קבוצות משאבים
ב-Windows נעשה שימוש במודל גישה שמבוסס על רשימות של בקרת גישה (ACL). לכל משאב, כמו קובץ או אובייקט LDAP, יש רשימת ACL משויכת שקובעת לאילו משתמשים יש גישה אליו. המשאבים ורשימות ה-ACL הם מאוד מפורטים, ולכן יש הרבה מהם. כדי לפשט את התחזוקה של רשימות ACL, נהוג ליצור קבוצות משאבים כדי לאגד משאבים שמשתמשים בהם וניגשים אליהם ביחד לעיתים קרובות. אתם מוסיפים את קבוצת המשאבים לכל רשימות ה-ACL הרלוונטיות פעם אחת, ומנהלים את הגישה הנוספת על ידי שינוי החברות בקבוצת המשאבים, ולא על ידי שינוי רשימות ה-ACL.
המשאבים שמקובצים בדרך הזו נמצאים בדרך כלל בדומיין אחד. לכן, קבוצת משאבים גם נוטה להיות מאוזכרת רק בדומיין אחד, ברשימות ACL או בקבוצות משאבים אחרות. מכיוון שרוב קבוצות המשאבים הן מקומיות, בדרך כלל הן מיושמות באמצעות קבוצות מקומיות של דומיינים ב-Active Directory.
קבוצות של תפקידים וארגונים
קבוצות משאבים עוזרות לפשט את ניהול הרשאות הגישה, אבל בסביבה גדולה, יכול להיות שתצטרכו להוסיף משתמש חדש למספר גדול של קבוצות משאבים. לכן, בדרך כלל משלימים את קבוצות המשאבים באמצעות קבוצות תפקידים או קבוצות ארגוניות.
קבוצות של תפקידים צוברות את ההרשאות שנדרשות לתפקיד מסוים בארגון. לדוגמה, קבוצת תפקידים בשם "צפייה בתיעוד הנדסי" יכולה לתת לחברים בה גישה לקריאה בלבד לכל התיעוד ההנדסי. בפועל, כדי ליישם את זה, צריך ליצור קבוצת תפקידים ולהפוך אותה לחברה בכל קבוצות המשאבים שמשמשות לשליטה בגישה לסוגים שונים של מסמכים.
באופן דומה, קבוצות של ארגונים צוברות את ההרשאות שנדרשות למחלקות בתוך הארגון. לדוגמה, קבוצה ארגונית בשם "הנדסה" יכולה לתת גישה לכל המשאבים שחברי מחלקת ההנדסה בדרך כלל צריכים.
מבחינה טכנית, אין הבדל בין קבוצות תפקידים לקבוצות משאבים, ולרוב משתמשים בשתיהן יחד. אבל בניגוד לקבוצות של משאבים, קבוצות של תפקידים וקבוצות של ארגונים יכולות להיות רלוונטיות גם מחוץ לגבולות של דומיין. כדי לאפשר לקבוצות משאבים בדומיינים אחרים להפנות לקבוצות כאלה, קבוצות של תפקידים וקבוצות של ארגונים מיושמות בדרך כלל באמצעות קבוצות גלובליות, שמוגבלות לחברים בדומיין יחיד, ולפעמים משלימות אותן קבוצות אוניברסליות, שמאפשרות חברים מדומיינים שונים.
בתרשים הבא מוצג דפוס של הטמעה שמשמש בדרך כלל בסביבות Active Directory עם כמה דומיינים.
קבוצות ב-Cloud Identity וב-Google Workspace
ב-Cloud Identity וב-Google Workspace יש רק סוג אחד של קבוצה. הקבוצות ב-Cloud Identity וב-Google Workspace לא מוגבלות להיקף של חשבון Cloud Identity או Google Workspace שבו הן הוגדרו. במקום זאת, הם יכולים לכלול משתמשים מחשבונות Cloud Identity או Google Workspace שונים, לתמוך בהפניה ובהטמעה בחשבונות אחרים, ולהיות בשימוש בכל ארגון ב- Google Cloud .
כמו עם משתמשים, Cloud Identity ו-Google Workspace מזהים קבוצות לפי כתובת אימייל. כתובת האימייל לא חייבת להיות של תיבת דואר אמיתית, אבל היא חייבת להיות באחד מהדומיינים שרשומים בחשבון Cloud Identity הרלוונטי.
בניגוד לקבוצות ב-Active Directory, לחברים בקבוצה ב-Cloud Identity או ב-Google Workspace לא ניתנת הרשאה מרומזת להציג את רשימת החברים האחרים באותה קבוצה. במקום זאת, כדי לשלוח שאילתה על חברות בקבוצה בדרך כלל נדרשת הרשאה מפורשת.
שימוש בקבוצות ב- Google Cloud
ב-Google Cloud מודל הגישה הוא לפי תפקיד, ולא לפי רשימת בקרת גישה (ACL). התפקידים חלים על כל המשאבים מסוג מסוים שנמצאים בהיקף מסוים. לדוגמה, לתפקיד "מפתח Kubernetes Engine" יש גישה מלאה לאובייקטים של Kubernetes API בכל האשכולות בפרויקט נתון. בגלל אופי התפקידים, כמעט שאין צורך לתחזק קבוצות משאבים ב- Google Cloud, ולעיתים רחוקות צריך לסנכרן קבוצות משאבים עם Google Cloud.
קבוצות של תפקידים וקבוצות של ארגונים רלוונטיות ב- Google Cloudבדיוק כמו ב-Active Directory, כי הן מאפשרות לנהל בקלות את הגישה של מספר גדול של משתמשים. סנכרון קבוצות של תפקידים וארגונים עוזר לשמור על Active Directory כמקום העיקרי לניהול הגישה.
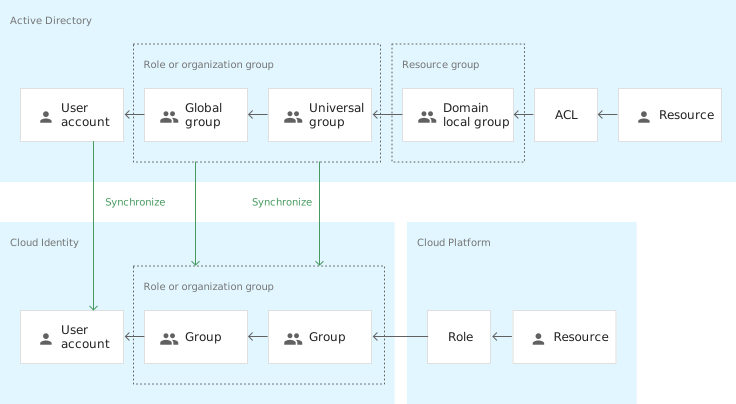
אם אתם משתמשים באופן עקבי בקבוצות משאבים כקבוצות מקומיות של דומיינים, ובקבוצות של תפקידים וארגונים כקבוצות גלובליות או אוניברסליות, אתם יכולים להשתמש בסוג הקבוצה כדי לוודא שרק קבוצות של תפקידים וארגונים מסונכרנות.
השאלה אם מספיק להריץ מופע אחד של GCDS לכל יער עם כמה דומיינים או שצריך כמה מופעים של GCDS, הופכת לשאלה אם אתם משתמשים בקבוצות גלובליות. אם אתם מטמיעים את כל קבוצות התפקידים והארגונים באמצעות קבוצות אוניברסליות, מספיק מופע אחד של GCDS. אחרת, תצטרכו מופע של GCDS לכל דומיין.
מיפוי זהויות של קבוצות
כדי למפות קבוצות אבטחה של Active Directory לקבוצות של Cloud Identity או של Google Workspace, צריך מזהה משותף. ב-Cloud Identity וב-Google Workspace, המזהה הזה חייב להיות כתובת אימייל שבה החלק של הדומיין תואם לדומיין הראשי, המשני או לדומיין החלופי של החשבון ב-Cloud Identity או ב-Google Workspace. כתובת האימייל הזו תשמש אתכם בכל שלבי העבודה עם Google Cloud, ולכן היא צריכה להיות קריאה לאנשים. כתובת האימייל לא צריכה להיות תואמת לתיבת דואר.
ב-Active Directory, קבוצות מזוהות לפי השם הנפוץ שלהן (cn) או לפי שם כניסה שקדם ל-Windows 2000 (sAMAccountName). בדומה לחשבונות משתמשים, גם לקבוצות יכולה להיות כתובת אימייל (mail), אבל כתובות אימייל הן מאפיין אופציונלי לקבוצות, ו-Active Directory לא מאמת את הייחודיות שלהן.
יש שתי אפשרויות למיפוי זהויות של קבוצות בין Active Directory לבין Cloud Identity או Google Workspace.
מיפוי לפי שם נפוץ
היתרון בשימוש בשם הנפוץ (cn) הוא שהוא תמיד זמין, והוא ייחודי לפחות בתוך היחידה הארגונית. עם זאת, השם הנפוץ הוא לא כתובת אימייל, ולכן צריך להוסיף לו את הסיומת @DOMAIN כדי להפוך אותו לכתובת אימייל.
אפשר להגדיר את GCDS כך שיוסיף סיומת לשם הקבוצה באופן אוטומטי. מכיוון ש-Active Directory מבטיח ששמות הקבוצות ושמות המשתמשים לא יתנגשו, גם כתובת אימייל שנוצרת בדרך הזו לא צפויה לגרום להתנגשויות.
אם ה-forest של Active Directory מכיל יותר מדומיין אחד, חלות האזהרות הבאות:
- אם לשתי קבוצות בדומיינים שונים יש שם משותף, כתובת האימייל שתיגזר מהשם תתנגש, והמערכת תתעלם מאחת הקבוצות במהלך הסנכרון.
- אפשר לסנכרן קבוצות רק מדומיינים של קבוצת דומיינים אחת. אם אתם מסנכרנים קבוצות מכמה קבוצות של Active Directory באמצעות מופעים נפרדים של GCDS, כתובות האימייל שנגזרות מהשם הנפוץ לא משקפות את הקבוצה שאליה הן שייכות. העמימות הזו תגרום למופע של GCDS למחוק כל קבוצה שנוצרה בעבר מיער אחר על ידי מופע אחר של GCDS.
- אי אפשר למפות קבוצות לפי שם נפוץ אם משתמשים בהחלפת דומיין למיפוי משתמשים.
מיפוי לפי כתובת אימייל
כדי להשתמש בכתובת האימייל (mail) למיפוי זהויות של קבוצות, צריך לעמוד באותם קריטריונים כמו בשימוש בכתובת האימייל למיפוי משתמשים:
הקצאות האימייל צריכות להיות מלאות. למרות שלקבוצות תפוצה יש בדרך כלל כתובת אימייל, לקבוצות אבטחה אין בדרך כלל את המאפיין הזה. כדי להשתמש בכתובת האימייל למיפוי זהויות, צריך לאכלס את השדה
mailבקבוצות האבטחה שכפופות לסנכרון. הפקודה הבאה ב-PowerShell יכולה לעזור לכם למצוא חשבונות שבהם השדה הזה לא מאוכלס:Get-ADGroup -LDAPFilter "(!mail=*)"
כתובות האימייל חייבות להשתמש בקבוצה של דומיינים, שכולם בבעלותכם. אם חלק מהמשתמשים שלכם משתמשים בכתובות אימייל שמתייחסות לחברות שותפות או לספקי אימייל לצרכנים, אתם לא יכולים להשתמש בכתובות האלה.
כל כתובות האימייל צריכות להיות ייחודיות בכל ה-forest. מכיוון ש-Active Directory לא אוכף ייחודיות, יכול להיות שתצטרכו להטמיע בדיקות או כללי מדיניות בהתאמה אישית.
אם כל הקבוצות הרלוונטיות עומדות בקריטריונים האלה, אתם יכולים לזהות את כל הדומיינים שכתובות האימייל האלה משתמשות בהם, ולוודא שרשימת הדומיינים של ה-DNS שרשומים ב-Cloud Identity או ב-Google Workspace כוללת את הדומיינים האלה.
אם אחד מהקריטריונים לא מתקיים, עדיין אפשר למפות את ה-UPN לכתובות אימייל ב-Cloud Identity או ב-Google Workspace, אבל חשוב לשים לב לדברים הבאים:
- במהלך הסנכרון, המערכת תתעלם מקבוצות שאין להן כתובות אימייל, וגם מכתובות אימייל שמשתמשות בדומיינים שלא משויכים לחשבון Cloud Identity או Google Workspace.
- אם לשתי קבוצות יש את אותה כתובת אימייל, רק אחת מהן תסונכרן.
מיפוי קבוצות לפי כתובת אימייל לא נתמך אם ה-Active Directory forest מכיל יותר מדומיין אחד ואתם משתמשים בהחלפת דומיין למיפוי משתמשים.
מיפוי יחידות ארגוניות
ברוב הדומיינים של Active Directory נעשה שימוש נרחב ביחידות ארגוניות כדי לארגן משאבים באופן היררכי, לשלוט בגישה ולאכוף כללי מדיניות.
ב- Google Cloud, תיקיות ופרויקטים משמשים למטרה דומה, אבל סוגי המשאבים שמנוהלים בארגון ב- Google Cloud שונים מאוד מהמשאבים שמנוהלים ב-Active Directory. לכן, היררכיית התיקיות של Google Cloudשמתאימה לארגון שונה בדרך כלל באופן משמעותי מהמבנה של היחידות הארגוניות ב-Active Directory. לכן, מיפוי אוטומטי של יחידות ארגוניות לתיקיות ולפרויקטים הוא לא מעשי ברוב המקרים, ו-GCDS לא תומך בו.
בלי קשר לתיקיות, Cloud Identity ו-Google Workspace תומכים במושג יחידות ארגוניות. יחידות ארגוניות נוצרות כדי לקבץ ולארגן משתמשים, בדומה ל-Active Directory. אבל בניגוד ל-Active Directory, הן חלות רק על משתמשים ולא על קבוצות.
ב-GCDS אפשר לסנכרן יחידות ארגוניות של Active Directory עם Cloud Identity או Google Workspace. בהגדרה שבה משתמשים ב-Cloud Identity רק כדי להרחיב את ניהול הזהויות של Active Directory ל- Google Cloud, בדרך כלל לא צריך למפות יחידות ארגוניות.
בחירת המיפוי המתאים
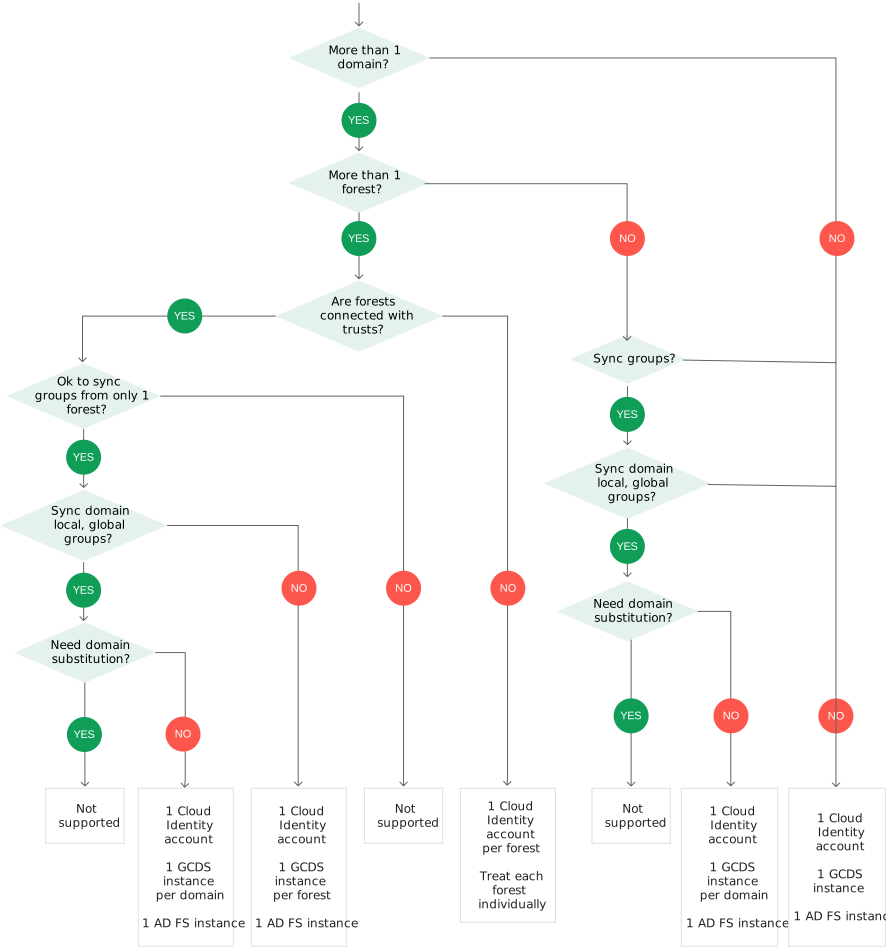
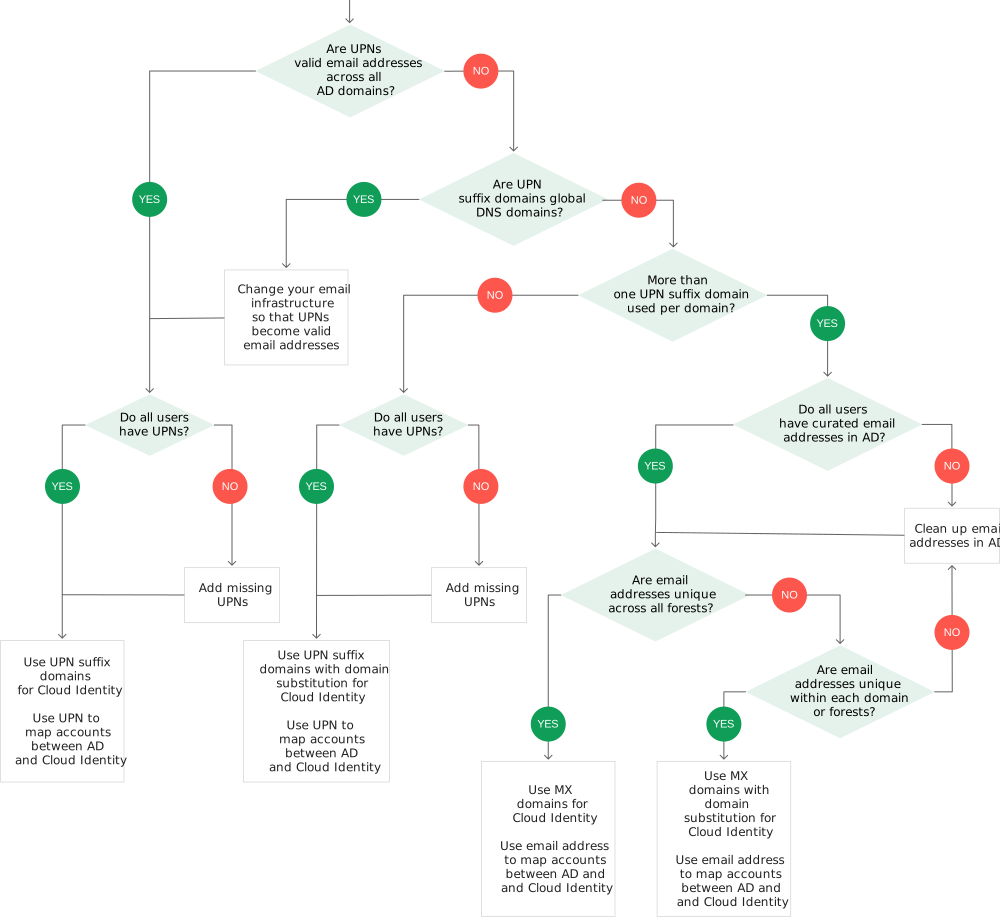
כפי שצוין בתחילת המאמר, אין דרך אחת שהיא הכי טובה למיפוי המבנים של Active Directory ו- Google Cloud. כדי לעזור לכם לבחור את המיפוי המתאים לתרחיש שלכם, תרשימי ההחלטות הבאים מסכמים את הקריטריונים שנדונו בסעיפים הקודמים.
קודם כול, צריך להיעזר בתרשים הבא כדי לזהות כמה חשבונות Cloud Identity או Google Workspace, מכונות GCDS ומכונות או קבוצות של AD FS צריך.
אחר כך, תוכלו להיעזר בטבלה השנייה כדי לזהות את הדומיינים שצריך להגדיר בחשבון Cloud Identity או Google Workspace.
המאמרים הבאים
- שיטות מומלצות לתכנון חשבונות וארגונים ושיטות מומלצות לאיחוד Google Cloud עם ספק זהויות חיצוני.
- מגדירים את GCDS לסנכרון משתמשים וקבוצות של Active Directory עם Cloud Identity.
- מגדירים כניסה יחידה (SSO) בין Active Directory לבין Google Cloud.
- שיטות מומלצות לניהול חשבונות סופר-אדמין