


Puoi scegliere tra diverse configurazioni di rete per un'istanza di Looker (Google Cloud core) per soddisfare i requisiti di sicurezza, architettura e accesso ai dati della tua organizzazione. Devi selezionare una configurazione di rete quando crei un'istanza. Alcune configurazioni di rete possono essere modificate dopo la creazione, altre no. Ogni opzione di configurazione ha implicazioni diverse per la complessità della configurazione, la manutenzione continua e il modo in cui l'istanza si connette a risorse e origini dati esterne.
Panoramica
Sono disponibili le seguenti opzioni di configurazione di rete per Looker (Google Cloud core):
- Utilizza connessioni sicure pubbliche: un'istanza che utilizza un indirizzo IP esterno accessibile da internet.
Utilizza connessioni private: le connessioni private utilizzano reti private per l'accesso da e verso le istanze di Looker (Google Cloud core). Esistono due opzioni per l'utilizzo delle reti private:
- Private Service Connect: un'istanza abilitata per Private Service Connect utilizza un indirizzo IP virtual private cloud (VPC) interno ospitato da Google e utilizza Private Service Connect per connettersi privatamente a Google e ai servizi di terze parti.
- Accesso privato ai servizi: un'istanza abilitata per l'accesso privato ai servizi utilizza un indirizzo IP Virtual Private Cloud (VPC) interno ospitato da Google e utilizza l'accesso privato ai servizi per connettersi privatamente a Google e ai servizi di terze parti.
Utilizza connessioni ibride: un'istanza che supporta un indirizzo IP pubblico per l'accesso in entrata e un indirizzo IP VPC interno ospitato da Google e l'accesso privato ai servizi o Private Service Connect per l'accesso in uscita.
Quando valuti una configurazione di rete per la tua istanza di Looker (Google Cloud core), le seguenti informazioni potrebbero essere utili per prendere una decisione:
- La configurazione di rete deve essere impostata al momento della creazione dell'istanza. Un'istanza configurata per connessioni sicure pubbliche non può essere modificata dopo la creazione. Un'istanza configurata per le connessioni ibride può essere modificata in connessioni private oppure un'istanza con connessioni private può essere modificata in una configurazione di connessioni ibride dopo la creazione dell'istanza.
- La disponibilità delle funzionalità varia in base all'opzione di rete. Per ulteriori informazioni, consulta la pagina della documentazione Disponibilità delle funzionalità in Looker (Google Cloud core).
- Tutte le connessioni a BigQuery avvengono tramite la rete privata di Google, indipendentemente dalla configurazione di rete.
- Se un provider di identità di terze parti è configurato per il Single Sign-On, il browser dell'utente comunica con il provider di identità e viene quindi reindirizzato all'istanza di Looker (Google Cloud core). Se l'URL di reindirizzamento è accessibile tramite la rete dell'utente, i provider di identità di terze parti funzionano per tutte le configurazioni di rete.
Per ulteriori informazioni su come scegliere la configurazione di networking più adatta al tuo team, consulta anche la tabella nella sezione Come scegliere un'opzione di networking di questa pagina della documentazione.
Connessioni sicure pubbliche
Looker (Google Cloud core) di cui è stato eseguito il deployment come istanza di connessione sicura pubblica è accessibile da un indirizzo IP esterno accessibile da internet. In questa configurazione, oltre all'accesso in uscita (southbound) di Looker (Google Cloud core) agli endpoint internet, è supportato il traffico in entrata (northbound) verso Looker (Google Cloud core). Questa configurazione è simile a quella di un'istanza di Looker (originale) ospitata da Looker.
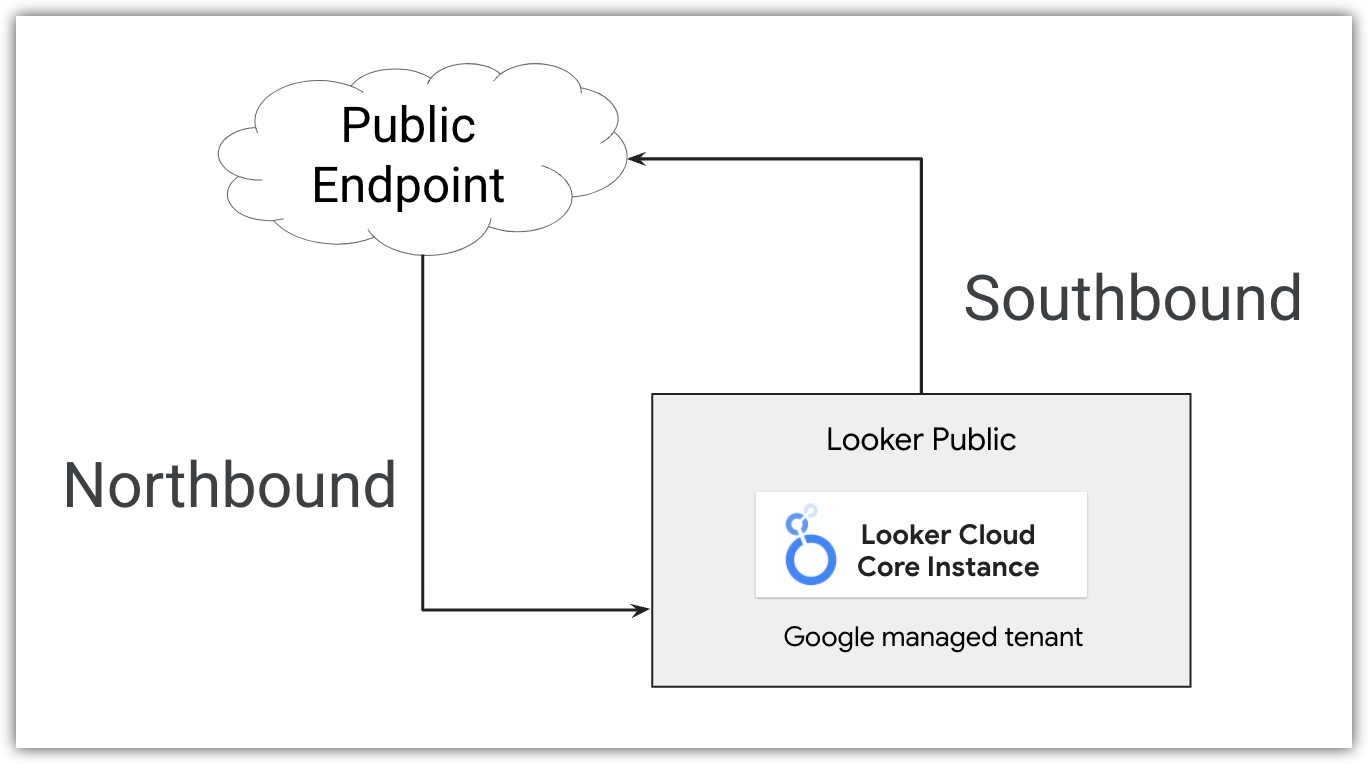
Le connessioni pubbliche sicure consentono solo il traffico HTTPS in Looker (Google Cloud core). Google esegue automaticamente il provisioning di un certificato SSL quando il CNAME viene aggiornato e Google riesce a individuare i record DIG. Questo certificato viene ruotato automaticamente ogni quattro mesi. Per connetterti in modo sicuro ai database esterni da un'istanza di Looker (Google Cloud core) con connessione sicura pubblica, puoi configurare una connessione SSL criptata.
Le configurazioni delle connessioni pubbliche sicure sono semplici da configurare e connettere e non richiedono competenze o configurazioni di rete avanzate.
Per creare un'istanza di connessione sicura pubblica di Looker (Google Cloud core), consulta la pagina della documentazione Crea un'istanza di Looker (Google Cloud core) con connessione sicura pubblica.
Dopo aver creato un'istanza di connessione sicura pubblica, nella scheda Dettagli dell'istanza nella console Google Cloud il campo IP pubblico abilitato sarà impostato su true e i campi IP privato abilitato e PSC abilitato saranno impostati su false.
Connessioni private
Un'istanza di Looker (Google Cloud core) configurata per utilizzare connessioni private utilizza un indirizzo IP VPC interno ospitato da Google. Puoi utilizzare questo indirizzo per comunicare con altre risorse che possono accedere al VPC. Le connessioni private rendono i servizi raggiungibili senza passare per la rete internet pubblica o utilizzare indirizzi IP esterni. Poiché non attraversano internet, le connessioni private in genere offrono una latenza inferiore e vettori d'attacco limitati.
In una configurazione di connessioni private, i certificati interni sono completamente gestiti da Google e non vengono esposti a nessuno. Se esegui il provisioning di un'istanza di connessioni private con certificati personalizzati, non è necessario gestire i certificati privati interni. Utilizza invece il tuo certificato personalizzato e assicurati che la rotazione del certificato venga mantenuta.
In una configurazione di connessioni private, Looker (Google Cloud core) non ha un URL pubblico. Controlli tutto il traffico in entrata (northbound) e tutto il traffico in uscita (southbound) verrà instradato attraverso il tuo VPC.
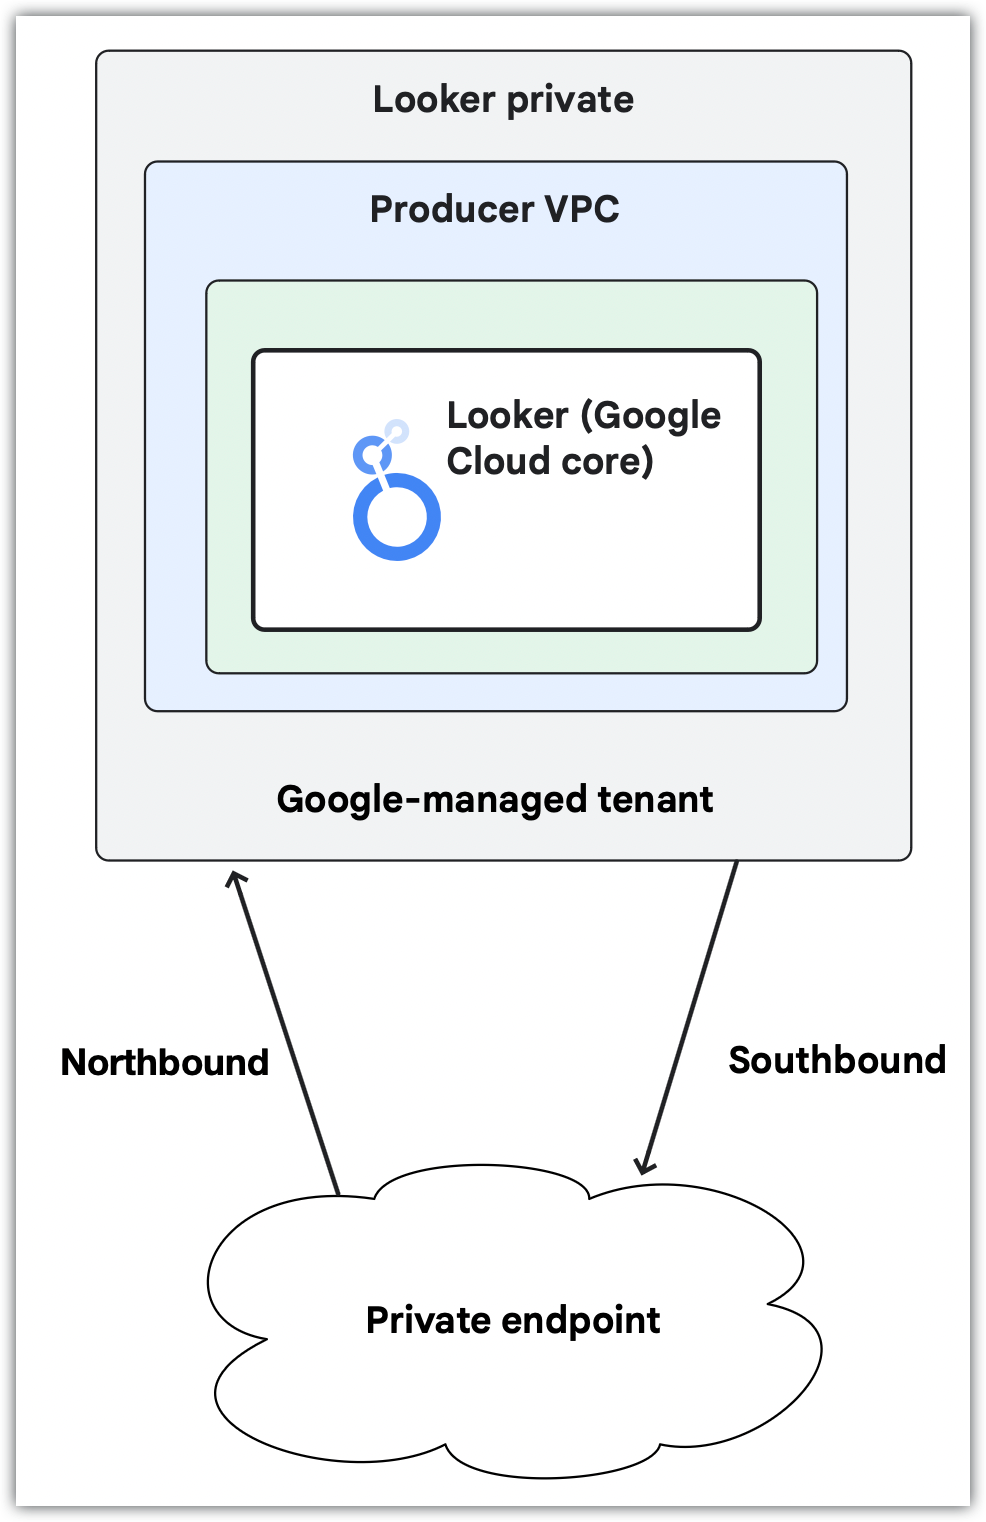
Se l'istanza utilizza solo una connessione privata, è necessaria una configurazione aggiuntiva per impostare un dominio personalizzato e l'accesso degli utenti all'istanza, utilizzare alcune funzionalità di Looker (Google Cloud core) o connettersi a risorse esterne, come i provider Git. Per pianificare ed eseguire questa configurazione, è utile avere competenze interne di networking.
Looker (Google Cloud core) supporta le seguenti due opzioni per le connessioni private:
L'utilizzo dell'accesso privato ai servizi o di Private Service Connect deve essere deciso al momento della creazione dell'istanza.
Private Service Connect
L'utilizzo di Private Service Connect con Looker (Google Cloud core) deve essere impostato al momento della creazione dell'istanza.
Per creare un'istanza Private Service Connect di Looker (Google Cloud core), consulta la pagina della documentazione Crea un'istanza Private Service Connect di Looker (Google Cloud core).
Dopo aver creato un'istanza Private Service Connect, la scheda Dettagli per l'istanza nella console Google Cloud mostrerà true per il campo PSC abilitato.
Se utilizzato con Looker (Google Cloud core), Private Service Connect si differenzia dall'accesso privato ai servizi nei seguenti modi:
- Gli endpoint e i backend supportano metodi di accesso pubblici o privati.
- Looker (Google Cloud core) può connettersi ad altri servizi Google, come Cloud SQL, accessibili tramite Private Service Connect.
- Non è necessario allocare blocchi IP di grandi dimensioni.
- Le connessioni dirette consentono la comunicazione transitiva.
- Non è necessario condividere una rete con altri servizi.
- Supporta la multi-tenancy.
- Supporta l'accesso globale.
- Supporta i certificati gestiti da Google per i domini personalizzati.
Le competenze di networking interne sono utili per pianificare ed eseguire le configurazioni di Private Service Connect.
Per scoprire di più sulle istanze di Private Service Connect, consulta la pagina della documentazione Utilizza Private Service Connect con Looker (Google Cloud core).
Accesso a un'istanza di Looker (Google Cloud core) con Private Service Connect
I backend di Private Service Connect possono essere utilizzati per accedere privatamente alle istanze Private Service Connect di Looker (Google Cloud core) o per accedere a Looker (Google Cloud core) tramite l'internet pubblico.
Traffico in uscita nativo controllato
Quando utilizzi l'impostazione FQDN globale o l'impostazione Abilita la connessione a Looker Marketplace, Looker (Google Cloud core) utilizza il traffico in uscita nativo controllato. Questa soluzione gestita integrata semplifica la connettività in uscita da internet (HTTPS) per i deployment basati su Private Service Connect. Il traffico in uscita nativo controllato elimina la necessità di creare un servizio producer per il traffico in uscita verso internet nel tuo Virtual Private Cloud (VPC). Il traffico in uscita nativo controllato instrada il traffico internet attraverso il VPC di Looker gestito da Google, il che offre diversi vantaggi chiave, incentrati principalmente sulla semplificazione della configurazione e sul miglioramento dell'usabilità per i clienti con ambienti sicuri.
Di seguito sono riportati i vantaggi principali del traffico in uscita nativo controllato:
- Semplifica la complessità della configurazione: la configurazione è semplificata rimuovendo prerequisiti come il deployment di bilanciatori del carico e gateway NAT o l'allocazione di spazio della subnet per un servizio producer di Private Service Connect. Il traffico in uscita nativo controllato è gestito da Looker (Google Cloud core) per facilitare il traffico in uscita verso internet tramite HTTPS.
- Elimina le soluzioni alternative complicate: offre un modo semplificato per connettersi a servizi come Marketplace senza eseguire il deployment dell'infrastruttura di rete.
- Supporta servizi esterni chiave: consente il traffico in uscita nativo configurabile per i nomi di dominio completi (FQDN) specificati dal cliente, come Marketplace gestito da Looker, github.com e gitlab.com.
Quando scegli il traffico in uscita nativo controllato, tieni presente quanto segue:
- Il traffico in uscita nativo controllato supporta il traffico in uscita verso internet HTTPS per gli endpoint pubblici.
Puoi identificare gli indirizzi IP utilizzati da Looker (Google Cloud core) per il traffico in uscita nativo controllato andando alla scheda Dettagli della pagina Istanze per la tua istanza di Looker (Google Cloud core) nella console Google Cloud . Gli indirizzi IP utilizzati per il traffico in uscita verso internet vengono visualizzati nel campo IP in uscita nella sezione Configurazione del traffico in uscita controllato. Gli indirizzi IP sono univoci per la tua istanza di Looker (Google Cloud core). Questi indirizzi IP vengono allocati utilizzando Secure Web Proxy, sono dinamici e possono cambiare senza preavviso.
Il traffico verso le API di Google supportate dal VIP con limitazioni viene instradato automaticamente tramite il traffico in uscita nativo controllato. Per le API di Google non supportate dal VIP limitato, puoi aggiungere una regola in uscita FQDN globale per consentire il traffico verso l'API utilizzando il traffico in uscita nativo controllato.
Se l'istanza di Looker (Google Cloud core) si trova in un perimetro dei Controlli di servizio VPC, i Controlli di servizio VPC bloccheranno il traffico in uscita nativo controllato verso le API di Google non supportate dai Controlli di servizio VPC. Questi servizi devono essere pubblicati come servizi producer e il traffico può essere consentito tramite Private Service Connect aggiungendo il servizio alla lista consentita FQDN locale. Un esempio di questo tipo di servizio è l'API di Google Maps.
L'hub azioni di Looker non è supportato dal traffico in uscita nativo controllato.
Le connessioni in uscita verso servizi non Google possono utilizzare il traffico in uscita nativo controllato aggiungendole alla lista consentita di FQDN globali.
Se riscontri timeout di connessione o errori di autenticazione con servizi esterni quando utilizzi il traffico in uscita nativo controllato, consulta Risoluzione dei problemi di networking di Looker (Google Cloud core).
Per un confronto tra le connessioni in uscita che utilizzano il traffico in uscita nativo controllato o i servizi pubblicati di Private Service Connect, consulta la sezione Confronto tra il traffico in uscita nativo controllato e le connessioni di Private Service Connect.
Connessione a servizi esterni tramite Private Service Connect
Le istanze Private Service Connect di Looker (Google Cloud core) possono utilizzare gli endpoint per connettersi a Google Cloud o a risorse esterne. Se una risorsa è esterna, è necessario configurare anche un gruppo di endpoint di rete (NEG) e un bilanciatore del carico. Inoltre, ogni connessione in uscita a un servizio univoco richiede che il servizio sia pubblicato utilizzando Private Service Connect. Sul lato di Looker (Google Cloud core), ogni connessione in uscita univoca deve essere creata tramite l'impostazione FQDN locale e mantenuta per ogni servizio a cui vuoi connetterti.
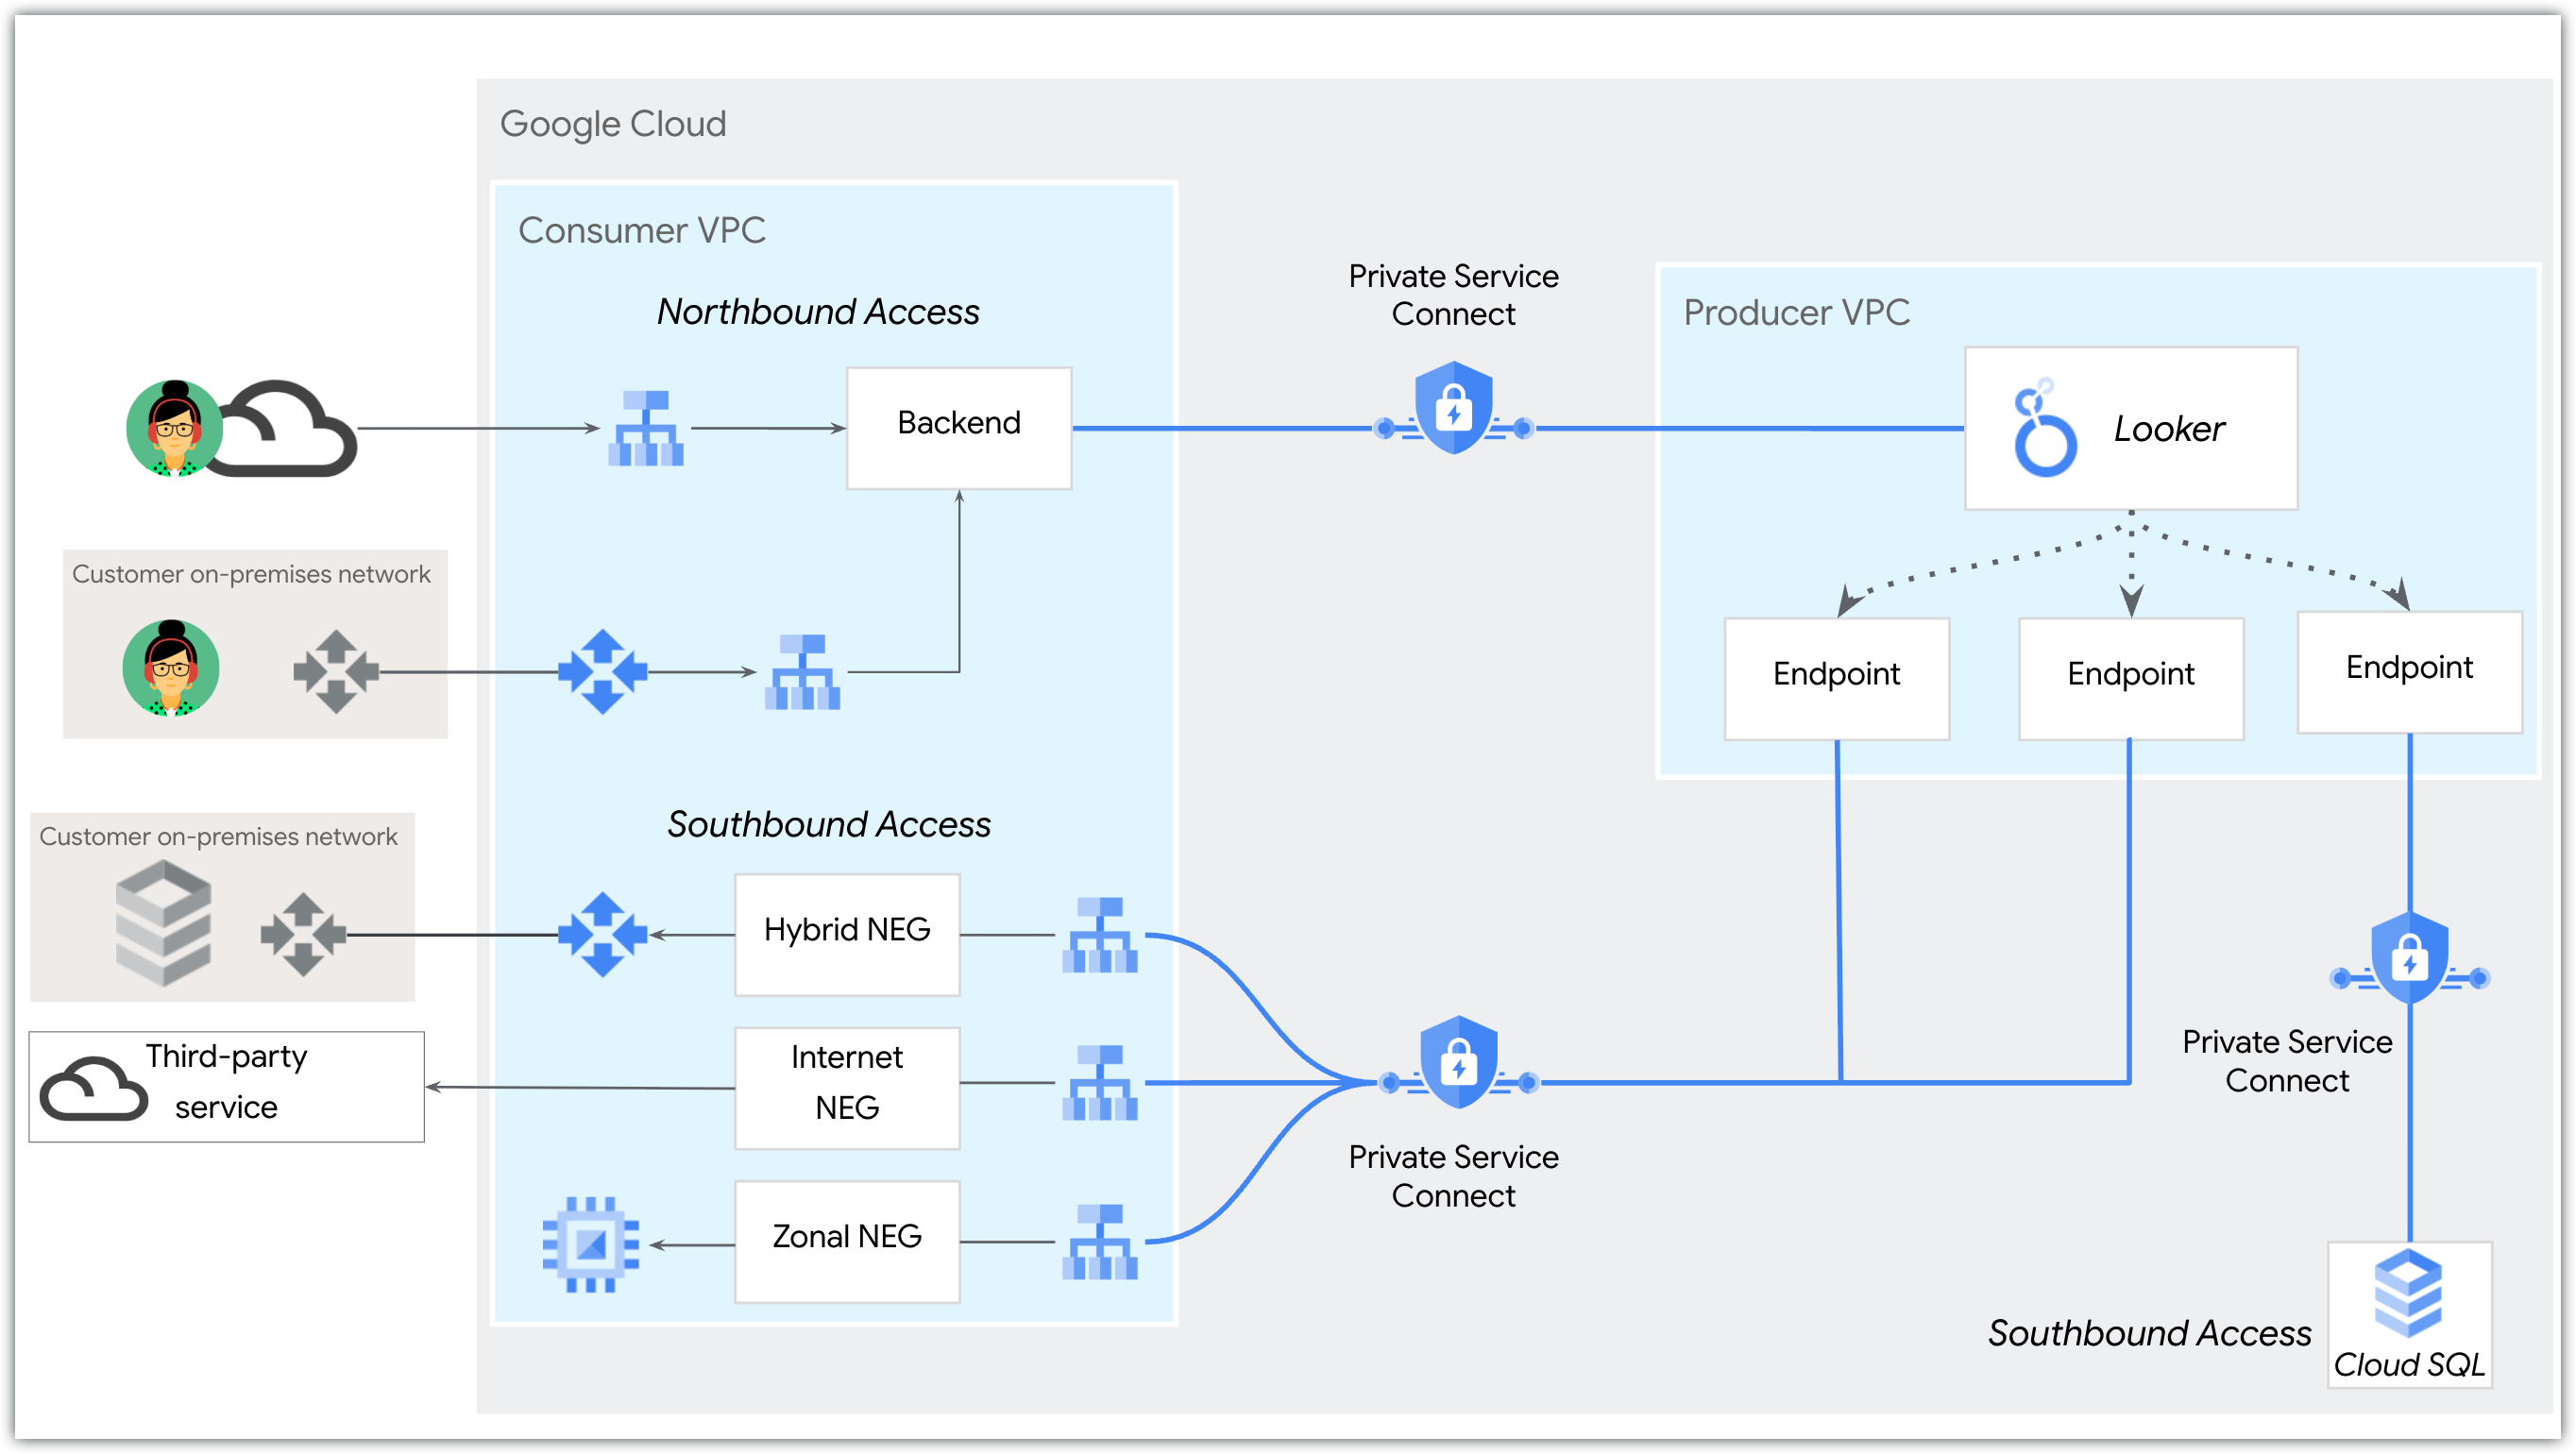
Per un esempio di connessione a un servizio esterno utilizzando Private Service Connect, consulta il codelab Looker PSC Southbound HTTPS Internet NEG.
Per un confronto dei tipi di connessione in uscita per Private Service Connect, consulta la sezione Confronto tra traffico in uscita nativo controllato e connessioni Private Service Connect.
Traffico in uscita nativo controllato rispetto alle connessioni Private Service Connect
La tabella seguente mette a confronto le funzionalità principali della connessione ai servizi esterni con il traffico in uscita nativo controllato o tramite connessioni Private Service Connect in uscita.
| Funzionalità | Traffico in uscita nativo controllato | Connessioni in uscita utilizzando Private Service Connect |
|---|---|---|
| Obiettivo principale | Semplifica la configurazione per l'accesso a servizi esterni pubblici specifici e comuni (ad esempio Marketplace, GitHub). | Consente a Looker (Google Cloud core) di agire come consumer di servizi per stabilire la comunicazione con i servizi nel tuo VPC, nella tua rete multi-cloud o su internet. |
| Gestione e complessità | Una funzionalità Private Service Connect di Looker (Google Cloud core) integrata e gestita, progettata per eliminare i requisiti di conoscenza di reti complesse. | Richiede una configurazione manuale e dettagliata da parte del cliente per configurare le connessioni verso sud. |
| Servizi target | Progettato per i servizi di traffico in uscita verso internet HTTPS (ad esempio Marketplace, github.com, gitlab.com) | Supporta un'ampia gamma di servizi in uscita (sia privati che pubblici), tra cui database gestiti da Google (ad esempio Cloud SQL), database on-premise e servizi autogestiti. |
Accesso privato ai servizi
L'utilizzo di connessioni private con accesso privato ai servizi con Looker (Google Cloud core) deve essere impostato al momento della creazione dell'istanza. Le istanze di Looker (Google Cloud core) possono includere facoltativamente una connessione sicura pubblica con la connessione privata (accesso privato ai servizi). Dopo aver creato un'istanza che utilizza l'accesso privato ai servizi, puoi aggiungere o rimuovere una connessione privata a quell'istanza.
Per creare una connessione privata (accesso privato ai servizi), devi allocare un intervallo CIDR /22 nel VPC a Looker (Google Cloud core).
Per configurare l'accesso utente a un'istanza che utilizza solo una connessione privata (accesso privato ai servizi), devi configurare un dominio personalizzato e l'accesso al dominio in base alle esigenze della tua organizzazione. Per connetterti a risorse esterne, dovrai eseguire una configurazione aggiuntiva. Per pianificare ed eseguire questa configurazione, è utile avere competenze interne di networking.
Per creare un'istanza di accesso ai servizi privati di Looker (Google Cloud core), consulta la pagina della documentazione Crea un'istanza di connessioni private.
Dopo aver creato un'istanza di accesso privato ai servizi, nella scheda Dettagli per l'istanza nella console Google Cloud il campo IP privato abilitato sarà impostato su true.
Configurazione delle connessioni ibride
Le istanze di Looker (Google Cloud core) che utilizzano l'accesso ai servizi privati o Private Service Connect per la connessione privata supportano una configurazione di connessioni ibride.
Un'istanza di Looker (Google Cloud core) che utilizza l'accesso privato ai servizi e che ha una connessione ibrida ha un URL pubblico e tutto il traffico in entrata (in entrata) passerà attraverso la connessione pubblica utilizzando HTTPS. Il traffico in uscita (verso sud) viene instradato attraverso il VPC, che può essere configurato per consentire solo il traffico di connessione privata, utilizzando HTTPS o la crittografia. Tutto il traffico in transito è criptato.
Un'istanza di Looker (Google Cloud core) abilitata per Private Service Connect utilizza un indirizzo IP definito dal cliente accessibile in un VPC per l'accesso in entrata. La comunicazione con il VPC e i workload on-premise o multi-cloud utilizza i collegamenti ai servizi di cui esegui il deployment per il traffico in uscita.
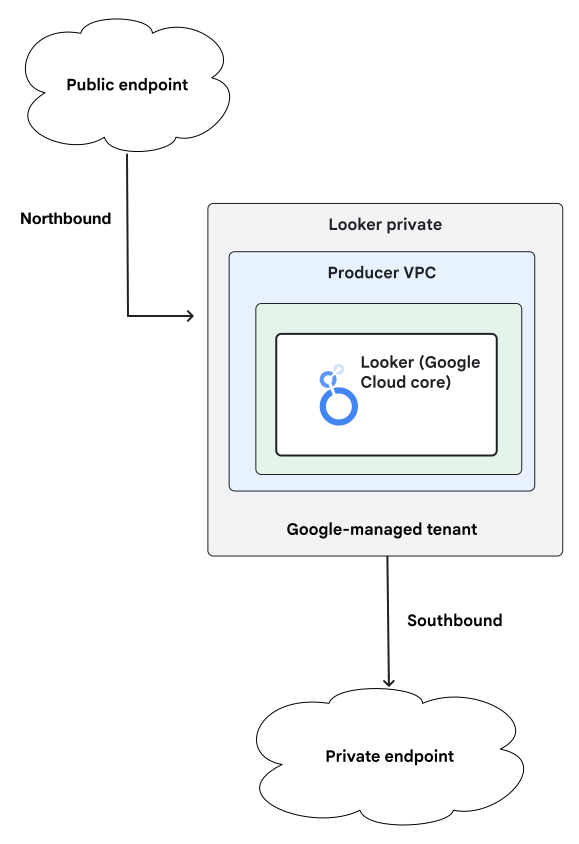
Dopo aver creato un'istanza che utilizza una configurazione di connessioni ibride, la scheda Dettagli per l'istanza nella console Google Cloud mostrerà true per il campo IP pubblico abilitato e true per il campo IP privato abilitato o PSC abilitato.
Come scegliere un'opzione di networking
La tabella seguente mostra la disponibilità delle funzionalità per le diverse opzioni di networking.
| Requisiti di rete | |||||
|---|---|---|---|---|---|
| Funzionalità | Connessioni sicure pubbliche | Connessioni ibride (PSA) | Connessioni private (PSA) | Connessioni ibride (PSC) | Connessioni private (PSC) |
| Richiede l'allocazione dell'intervallo IP per la creazione dell'istanza | No | Sì (/22 per istanza, per regione)
|
Sì (/22 per istanza, per regione)
|
No | No |
| Google Cloud Armor | Sì. Looker (Google Cloud core) utilizza le regole predefinite di Google Cloud Armor, gestite da Google. Queste regole non sono configurabili. | Sì. Looker (Google Cloud core) utilizza le regole predefinite di Google Cloud Armor, gestite da Google. Queste regole non sono configurabili. | No | Sì. Looker (Google Cloud core) utilizza le regole predefinite di Google Cloud Armor, gestite da Google. Queste regole non sono configurabili. | Supportato con bilanciatore del carico delle applicazioni esterno regionale gestito dal cliente, backend Private Service Connect e Google Cloud Armor gestito dal cliente |
| Dominio personalizzato | Sì | Supportato come URL pubblico | Sì | Supportato come URL pubblico | Sì |
| Accesso in entrata | |||||
| Funzionalità | Connessioni sicure pubbliche | Connessioni ibride (PSA) | Connessioni private (PSA) | Connessioni ibride (PSC) | Connessioni private (PSC) |
| Rete internet pubblica | Sì | Sì | No | Supportato con il bilanciatore del carico delle applicazioni esterno regionale gestito da Google | Supportato con bilanciatore del carico delle applicazioni esterno regionale gestito dal cliente, backend Private Service Connect e dominio personalizzato |
| Peering VPC (accesso privato ai servizi) | No | Sì | Sì | No | No |
| Routing basato su PSC | No | No | No |
Supportato con:
L'accesso globale è supportato (con l'URI del collegamento al servizio avanzato), consentendoti di accedere alla tua istanza da una regione diversa da quella in cui si trova l'istanza. |
|
| Networking ibrido | No | Sì | Sì | Sì | Sì |
| Accesso in uscita | |||||
| Funzionalità | Connessioni sicure pubbliche | Connessioni ibride (PSA) | Connessioni private (PSA) | Connessioni ibride (PSC) | Connessioni private (PSC) |
| Internet | Sì | No | No | Supportato con bilanciatore del carico interno del proxy TCP regionale, NEG internet e gateway Cloud NAT. | |
| Peering VPC (accesso privato ai servizi) | No | Sì | Sì | No | No |
| Routing basato su Private Service Connect | No | No | No | Supportato con bilanciatore del carico interno del proxy TCP regionale e NEG ibrido | |
| Networking ibrido (multi-cloud e on-premise) | No | Sì | Sì | Supportato con il bilanciatore del carico interno del proxy TCP regionale, il NEG ibrido e i prodotti di networkingGoogle Cloud | |
| Applicazione | |||||
| Funzionalità | Connessioni sicure pubbliche | Connessioni ibride (PSA) | Connessioni private (PSA) | Connessioni ibride (PSC) | Connessioni private (PSC) |
| GitHub | Sì | Supportato con bilanciatore del carico interno del proxy TCP e NEG internet | Sì. Per un esempio, consulta il codelab NEG internet HTTPS in uscita da Looker PSC. | ||
| GitHub Enterprise | No | Sì | Sì | Sì | Sì |
| Cloud SQL | Sì | Supportato con Cloud SQL di cui è stato eseguito il deployment nello stesso VPC di Looker (Google Cloud core) | Sì | Sì | Sì |
| BigQuery | Sì | Sì | Sì | Sì | Sì |
| Embed | Sì | Sì | Sì | Sì | Sì |
| Marketplace | Sì | No | No | Sì | Sì |
| Hub azioni di Looker | Sì | Sì | No | Sì | No |
| Server MCP gestito da Looker | Sì | Sì | Sì | Sì | Sì |
| Fogli connessi | Sì | Sì | Sì | Sì | Sì |
| SMTP | Sì | Sì | Sì | Sì. Richiede la connettività in uscita. | |
| Vantaggi | |||||
| Funzionalità | Connessioni sicure pubbliche | Connessioni ibride (PSA) | Connessioni private (PSA) | Connessioni ibride (PSC) | Connessioni private (PSC) |
| Vantaggi |
|
|
|
|
|
| Considerazioni | |||||
| Funzionalità | Connessioni sicure pubbliche | Connessioni ibride (PSA) | Connessioni private (PSA) | Connessioni ibride (PSC) | Connessioni private (PSC) |
| Considerazioni | Se vuoi un URL personalizzato, devi configurare un nome di dominio completo (ad esempio, looker.examplepetstore.com). Non puoi avere un URL personalizzato come examplepetstore.looker.com.
|
|
|
|
|
Modifica della configurazione di networking
Dopo aver creato un'istanza di Looker (Google Cloud core), potresti dover modificare la configurazione di rete per soddisfare i requisiti di sicurezza o infrastruttura in continua evoluzione. A seconda delle configurazioni di rete attuali e di quelle di destinazione, puoi aggiornare le impostazioni direttamente nell'istanza esistente o creare una nuova istanza con la configurazione aggiornata ed eseguire la migrazione dei dati:
- Modifica diretta della configurazione:puoi passare dalle connessioni private alle connessioni ibride modificando la configurazione dell'istanza nella console Google Cloud .
- Migrazione richiesta: non puoi passare direttamente un'istanza esistente da o verso connessioni sicure pubbliche o modificare il meccanismo di connettività privata sottostante tra l'accesso privato ai servizi (PSA) e Private Service Connect (PSC). In questi casi, devi creare una nuova istanza di Looker (Google Cloud core) con la configurazione di networking di destinazione, quindi esportare i dati dall'istanza originale e importarli nella nuova istanza.
La tabella seguente riassume i requisiti per passare da una configurazione di networking all'altra:
| Configurazione di rete attuale | Configurazione di rete di destinazione | Come cambiare |
|---|---|---|
| Connessioni private | Connessioni ibride | Modifica la configurazione dell'istanza nella console Google Cloud . |
| Connessioni ibride | Connessioni private | Modifica la configurazione dell'istanza nella console Google Cloud . |
| Connessioni sicure pubbliche | Connessioni private | Crea una nuova istanza con connessioni private, quindi esporta e importa i dati. |
| Connessioni sicure pubbliche | Connessioni ibride | Crea una nuova istanza con connessioni ibride, quindi esporta e importa i dati. |
| Connessioni private | Connessioni sicure pubbliche | Crea una nuova istanza con connessioni sicure pubbliche, quindi esporta e importa i dati. |
| Connessioni ibride | Connessioni sicure pubbliche | Crea una nuova istanza con connessioni sicure pubbliche, quindi esporta e importa i dati. |
Passaggi successivi
- Comprendi la configurazione di rete corretta per Looker Core
- Crea un'istanza di Looker (Google Cloud core) con connessioni sicure pubbliche
- Utilizza Private Service Connect con Looker (Google Cloud core)
- Crea un'istanza Private Service Connect di Looker (Google Cloud core) con connessioni private
- Segui un tutorial su come eseguire una connessione HTTPS in uscita a GitHub da un PSC.
- Crea un'istanza di Looker (Google Cloud core) con connessioni private (accesso ai servizi privati)
- Risolvi i problemi di networking di Looker (Google Cloud core)