


Anda dapat memilih dari beberapa konfigurasi jaringan untuk instance Looker (Google Cloud core) guna memenuhi persyaratan keamanan, arsitektur, dan akses data organisasi Anda. Anda harus memilih konfigurasi jaringan saat membuat instance. Beberapa konfigurasi jaringan dapat diubah setelah dibuat, sementara yang lain tidak. Setiap opsi konfigurasi memiliki implikasi yang berbeda terhadap kompleksitas penyiapan, pemeliharaan berkelanjutan, dan cara instance Anda terhubung ke resource eksternal dan sumber data.
Ringkasan
Opsi konfigurasi jaringan berikut tersedia untuk Looker (Google Cloud core):
- Gunakan koneksi aman publik: Instance yang menggunakan alamat IP eksternal yang dapat diakses internet.
Menggunakan koneksi pribadi: Koneksi pribadi menggunakan jaringan pribadi untuk akses ke dan dari instance Looker (Google Cloud core). Ada dua opsi untuk menggunakan jaringan pribadi:
- Private Service Connect: Instance yang diaktifkan untuk Private Service Connect menggunakan alamat IP Virtual Private Cloud (VPC) internal yang dihosting oleh Google dan menggunakan Private Service Connect untuk terhubung secara pribadi ke layanan Google dan pihak ketiga.
- akses layanan pribadi: Instance yang diaktifkan untuk akses layanan pribadi menggunakan alamat IP Virtual Private Cloud (VPC) internal yang dihosting oleh Google dan menggunakan akses layanan pribadi untuk terhubung secara pribadi ke layanan Google dan pihak ketiga.
Menggunakan koneksi hybrid: Instance yang mendukung alamat IP publik untuk ingress dan alamat IP VPC internal yang dihosting oleh Google serta akses layanan pribadi atau Private Service Connect untuk egress.
Saat mempertimbangkan konfigurasi jaringan untuk instance Looker (Google Cloud core), informasi berikut dapat membantu Anda dalam mengambil keputusan:
- Konfigurasi jaringan harus ditetapkan saat instance dibuat. Instance yang dikonfigurasi untuk koneksi aman publik tidak dapat diubah setelah pembuatan instance. Instance yang dikonfigurasi untuk koneksi hybrid dapat diubah menjadi koneksi pribadi, atau instance dengan koneksi pribadi dapat diubah menjadi konfigurasi koneksi hybrid setelah instance dibuat.
- Ketersediaan fitur bervariasi menurut opsi jaringan. Lihat halaman dokumentasi Ketersediaan fitur di Looker (Google Cloud core) untuk mengetahui informasi selengkapnya.
- Semua koneksi ke BigQuery dilakukan melalui jaringan pribadi Google, terlepas dari konfigurasi jaringannya.
- Jika penyedia identitas pihak ketiga dikonfigurasi untuk single sign-on, browser pengguna akan berkomunikasi dengan penyedia identitas, lalu dialihkan ke instance Looker (Google Cloud core). Selama URL pengalihan dapat diakses melalui jaringan pengguna, penyedia identitas pihak ketiga akan berfungsi untuk semua konfigurasi jaringan.
Lihat juga tabel di bagian Cara memilih opsi jaringan di halaman dokumentasi ini untuk mengetahui informasi selengkapnya tentang cara menentukan konfigurasi jaringan yang tepat untuk tim Anda.
Koneksi aman publik
Looker (Google Cloud core) yang di-deploy sebagai instance koneksi aman publik dapat diakses dari alamat IP eksternal yang dapat diakses internet. Dalam konfigurasi ini, traffic masuk (northbound) ke Looker (Google Cloud core) didukung selain akses keluar (southbound) Looker (Google Cloud core) ke endpoint internet. Konfigurasi ini mirip dengan konfigurasi instance Looker (asli) yang dihosting oleh Looker.
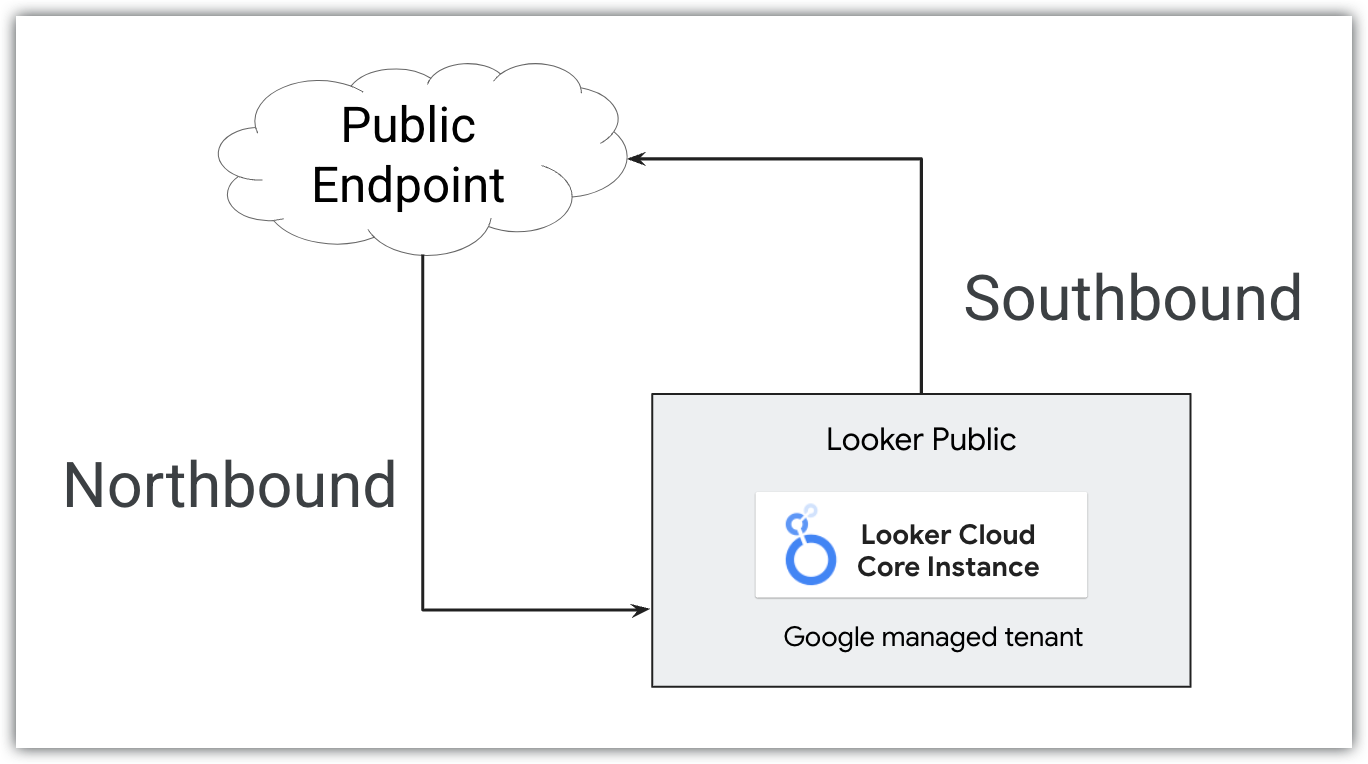
Koneksi aman publik hanya mengizinkan traffic HTTPS ke Looker (Google Cloud core). Google akan otomatis menyediakan sertifikat SSL saat CNAME diperbarui dan Google dapat menemukan data DIG. Sertifikat ini dirotasi secara otomatis setiap empat bulan. Agar dapat terhubung dengan aman ke database eksternal dari instance Looker (Google Cloud core) koneksi aman publik, Anda dapat menyiapkan koneksi SSL terenkripsi.
Konfigurasi koneksi aman publik mudah disiapkan dan dihubungkan, serta tidak memerlukan konfigurasi atau keahlian jaringan tingkat lanjut.
Untuk membuat instance koneksi aman publik Looker (Google Cloud core), lihat halaman dokumentasi Membuat instance koneksi aman publik Looker (Google Cloud core).
Setelah instance koneksi aman publik dibuat, tab Details untuk instance di konsol Google Cloud akan menampilkan kolom Public IP enabled sebagai true serta kolom Private IP Enabled dan PSC Enabled sebagai false.
Private connections
Instance Looker (Google Cloud core) yang dikonfigurasi untuk menggunakan koneksi pribadi menggunakan alamat IP VPC internal yang dihosting Google. Anda dapat menggunakan alamat ini untuk berkomunikasi dengan resource lain yang dapat mengakses VPC. Koneksi pribadi membuat layanan dapat dijangkau tanpa melalui internet publik atau menggunakan alamat IP eksternal. Karena tidak melintasi internet, koneksi pribadi biasanya memberikan latensi yang lebih rendah dan vektor serangan yang terbatas.
Dalam konfigurasi koneksi pribadi, sertifikat internal sepenuhnya dikelola oleh Google dan tidak diekspos kepada siapa pun. Jika Anda menyediakan instance koneksi pribadi dengan sertifikat kustom, Anda tidak perlu mengelola sertifikat pribadi internal. Sebagai gantinya, gunakan sertifikat kustom Anda sendiri, dan pastikan rotasi sertifikat tersebut dipertahankan.
Dalam konfigurasi koneksi pribadi, Looker (Google Cloud core) tidak memiliki URL publik. Anda mengontrol semua traffic masuk (northbound), dan semua traffic keluar (southbound) akan dirutekan melalui VPC Anda.
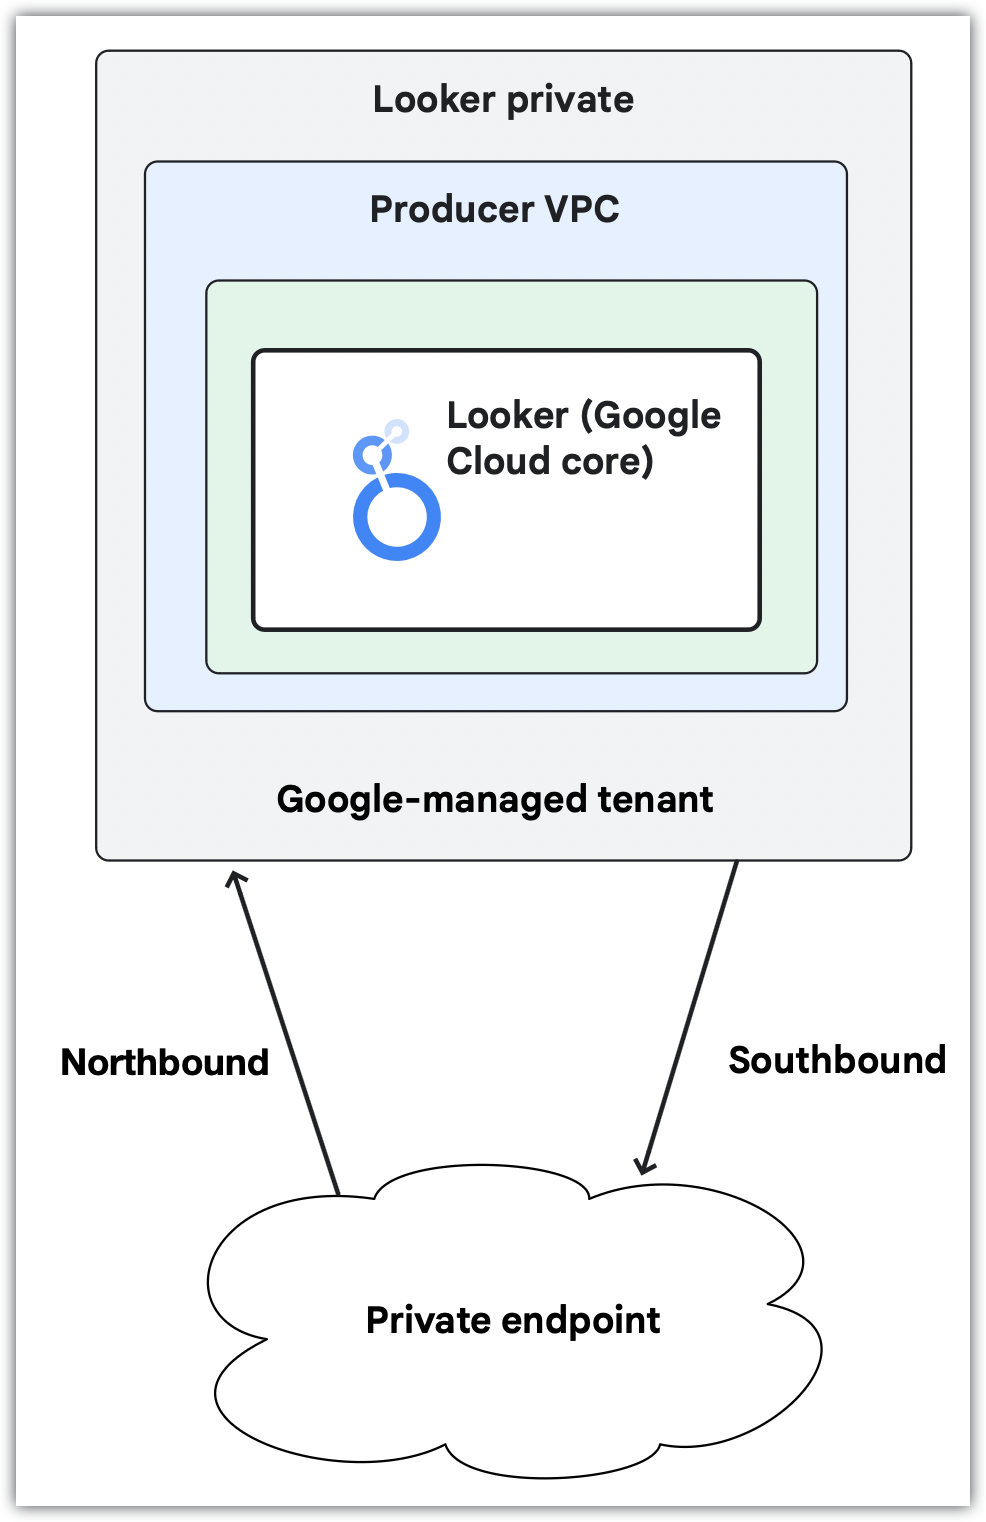
Jika instance Anda hanya menggunakan koneksi pribadi, konfigurasi tambahan diperlukan untuk menyiapkan domain kustom dan akses pengguna ke instance; menggunakan beberapa fitur Looker (Google Cloud core); atau terhubung ke resource eksternal, seperti penyedia Git. Keahlian jaringan internal akan membantu merencanakan dan menjalankan konfigurasi ini.
Looker (Google Cloud core) mendukung dua opsi berikut untuk koneksi pribadi:
Penggunaan akses layanan pribadi atau Private Service Connect harus diputuskan pada saat pembuatan instance.
Private Service Connect
Penggunaan Private Service Connect dengan Looker (Google Cloud core) harus ditetapkan pada saat pembuatan instance.
Untuk membuat instance Private Service Connect Looker (Google Cloud core), lihat halaman dokumentasi Membuat instance Private Service Connect Looker (Google Cloud core).
Setelah instance Private Service Connect dibuat, tab Details untuk instance di konsol Google Cloud akan menampilkan true untuk kolom PSC Enabled.
Jika digunakan dengan Looker (Google Cloud core), Private Service Connect berbeda dengan akses layanan pribadi dalam hal berikut:
- Endpoint dan backend mendukung metode akses publik atau pribadi.
- Looker (Google Cloud core) dapat terhubung ke layanan Google lainnya, seperti Cloud SQL, yang dapat diakses melalui Private Service Connect.
- Anda tidak perlu mengalokasikan blok IP yang besar.
- Koneksi langsung memungkinkan komunikasi transitif.
- Anda tidak perlu berbagi jaringan dengan layanan lain.
- Mendukung multi-tenancy.
- Mendukung akses global.
- Mendukung sertifikat yang dikelola Google untuk domain kustom.
Keahlian jaringan internal berguna untuk merencanakan dan menjalankan konfigurasi Private Service Connect.
Untuk mempelajari lebih lanjut instance Private Service Connect, lihat halaman dokumentasi Menggunakan Private Service Connect dengan Looker (Google Cloud core).
Mengakses instance Looker (Google Cloud core) dengan Private Service Connect
Backend Private Service Connect dapat digunakan untuk mengakses instance Private Service Connect Looker (Google Cloud core) secara pribadi atau untuk mengakses Looker (Google Cloud core) melalui internet publik.
Egress native terkontrol
Saat Anda menggunakan setelan Global FQDN atau menggunakan setelan Enable connection to Looker Marketplace, Looker (Google Cloud core) menggunakan egress native yang dikontrol. Solusi terkelola bawaan ini menyederhanakan konektivitas egress internet (HTTPS) untuk deployment berbasis Private Service Connect. Egress native terkontrol menghilangkan kebutuhan untuk membuat layanan produsen untuk egress internet di Virtual Private Cloud (VPC) Anda. Rute egress native terkontrol merutekan traffic internet melalui VPC Looker yang dikelola Google, yang memberikan beberapa manfaat utama, terutama berfokus pada penyederhanaan konfigurasi dan peningkatan kegunaan bagi pelanggan dengan lingkungan yang aman.
Berikut adalah manfaat utama egress native terkontrol:
- Mengurangi kompleksitas konfigurasi: Konfigurasi disederhanakan dengan menghapus prasyarat seperti men-deploy load balancer dan gateway NAT, atau mengalokasikan ruang subnet untuk layanan produsen Private Service Connect. Egress native terkontrol dikelola oleh Looker (Google Cloud core) untuk memfasilitasi egress internet HTTPS.
- Menghilangkan solusi yang rumit: Menawarkan cara yang disederhanakan untuk terhubung ke layanan seperti Marketplace tanpa men-deploy infrastruktur jaringan.
- Mendukung layanan eksternal utama: Mengaktifkan egress native yang dapat dikonfigurasi untuk nama domain yang sepenuhnya memenuhi syarat (FQDN) yang ditentukan pelanggan, seperti Marketplace yang dikelola Looker, github.com, dan gitlab.com.
Saat memilih egress native terkontrol, pertimbangkan hal berikut:
- Egress native terkontrol mendukung egress internet HTTPS untuk endpoint publik.
Anda dapat mengidentifikasi alamat IP yang digunakan Looker (Google Cloud core) untuk egress native terkontrol dengan membuka tab Details di halaman Instances untuk instance Looker (Google Cloud core) Anda di konsol Google Cloud . Alamat IP yang digunakan untuk traffic egress internet muncul di kolom Egress IPs di bagian Controlled Egress Configuration. Alamat IP bersifat unik untuk instance Looker (Google Cloud core) Anda. Alamat IP ini dialokasikan menggunakan Secure Web Proxy, dan bersifat dinamis serta dapat berubah tanpa peringatan.
Traffic ke Google API yang didukung oleh VIP terbatas akan otomatis dirutekan melalui traffic keluar native yang dikontrol. Untuk Google API yang tidak didukung oleh VIP yang dibatasi, Anda dapat menambahkan aturan egress FQDN Global untuk mengizinkan traffic ke API tersebut menggunakan egress native yang dikontrol.
Jika instance Looker (Google Cloud core) Anda berada dalam perimeter Kontrol Layanan VPC, Kontrol Layanan VPC akan memblokir traffic egress native yang dikontrol ke Google API yang tidak didukung oleh Kontrol Layanan VPC. Layanan tersebut harus dipublikasikan sebagai layanan produsen dan traffic dapat diizinkan melalui Private Service Connect dengan menambahkan layanan ke daftar yang diizinkan Local FQDN. Contoh layanan tersebut adalah Google Maps API.
Looker Action Hub tidak didukung oleh traffic keluar native yang dikontrol.
Koneksi keluar ke layanan non-Google dapat menggunakan egress native yang dikontrol dengan menambahkannya ke daftar yang diizinkan FQDN Global.
Jika Anda mengalami waktu tunggu koneksi habis atau kegagalan autentikasi dengan layanan eksternal saat menggunakan egress native yang dikontrol, lihat Memecahkan masalah jaringan Looker (Google Cloud core).
Untuk perbandingan antara koneksi keluar yang menggunakan traffic keluar native terkontrol atau layanan yang dipublikasikan Private Service Connect, lihat bagian Perbandingan traffic keluar native terkontrol versus koneksi Private Service Connect.
Menghubungkan ke layanan eksternal menggunakan Private Service Connect
Instance Private Service Connect Looker (Google Cloud core) dapat menggunakan endpoint untuk terhubung ke Google Cloud atau resource eksternal. Jika resource bersifat eksternal, grup endpoint jaringan (NEG) dan load balancer juga perlu disiapkan. Selain itu, setiap koneksi keluar ke layanan unik mengharuskan layanan tersebut dipublikasikan menggunakan Private Service Connect. Di sisi Looker (Google Cloud core), setiap koneksi egress yang unik harus dibuat melalui setelan Local FQDN dan dipertahankan untuk setiap layanan yang ingin Anda hubungkan.
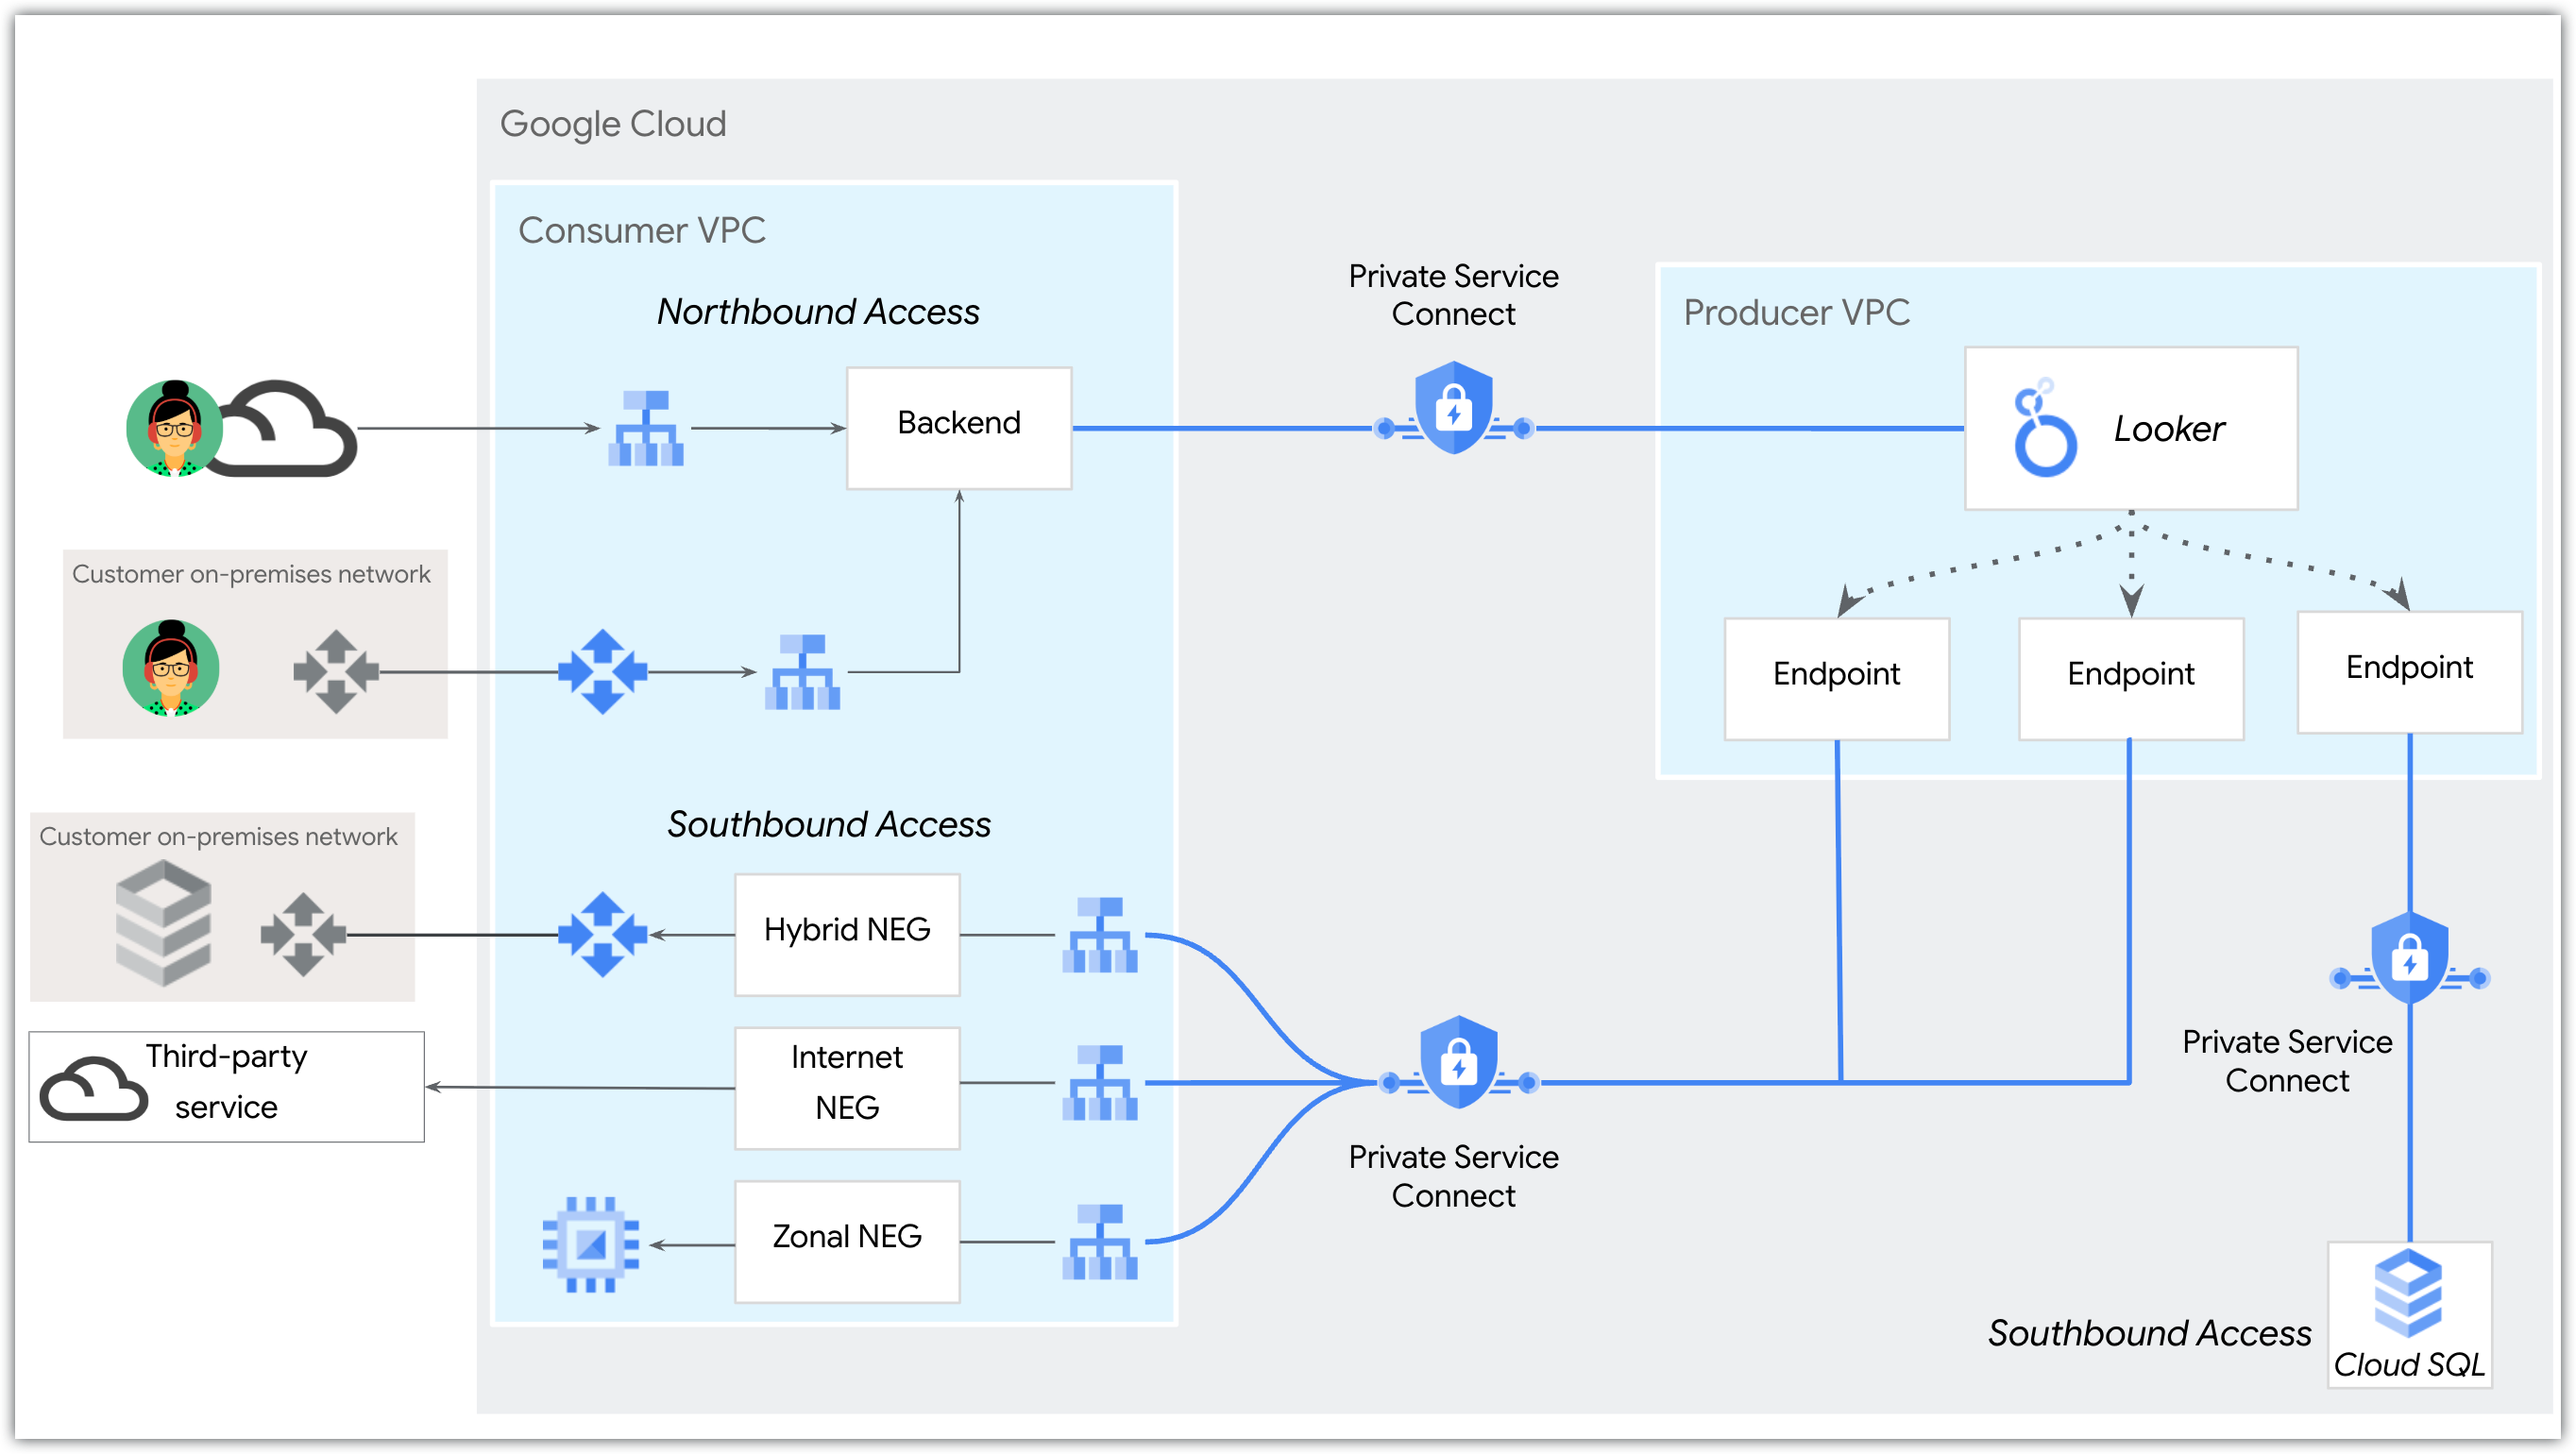
Untuk contoh cara terhubung ke layanan eksternal menggunakan Private Service Connect, lihat codelab NEG Internet HTTPS Southbound untuk Looker PSC.
Untuk perbandingan jenis koneksi keluar untuk Private Service Connect, lihat bagian Egress native terkontrol versus koneksi Private Service Connect.
Egress native terkontrol versus koneksi Private Service Connect
Tabel berikut membandingkan fitur utama untuk terhubung ke layanan eksternal dengan egress native terkontrol atau melalui koneksi Private Service Connect southbound.
| Fitur | Egress native terkontrol | Koneksi Southbound menggunakan Private Service Connect |
|---|---|---|
| Sasaran utama | Menyederhanakan konfigurasi untuk mengakses layanan eksternal publik tertentu yang umum (misalnya, Marketplace, GitHub). | Memungkinkan Looker (Google Cloud core) bertindak sebagai konsumen layanan untuk membangun komunikasi dengan layanan di VPC, jaringan multi-cloud, atau internet Anda. |
| Pengelolaan dan kompleksitas | Fitur Private Service Connect Looker (Google Cloud core) bawaan yang terkelola, yang dirancang untuk menghilangkan persyaratan pengetahuan jaringan yang kompleks. | Memerlukan konfigurasi manual dan mendetail oleh pelanggan untuk menyiapkan koneksi southbound. |
| Layanan yang ditargetkan | Didesain untuk layanan traffic egress internet HTTPS (misalnya, Marketplace, github.com, gitlab.com) | Mendukung berbagai layanan keluar (pribadi dan publik), termasuk database yang dikelola Google (misalnya, Cloud SQL), database lokal, dan layanan yang dikelola sendiri. |
Akses layanan pribadi
Penggunaan koneksi pribadi akses layanan pribadi dengan Looker (Google Cloud core) harus ditetapkan pada saat pembuatan instance. Instance Looker (Google Cloud core) dapat secara opsional menyertakan koneksi aman publik dengan koneksi pribadinya (akses layanan pribadi). Setelah membuat instance yang menggunakan akses layanan pribadi, Anda dapat menambahkan atau menghapus koneksi pribadi ke instance tersebut.
Untuk membuat koneksi pribadi (akses layanan pribadi), Anda harus mengalokasikan rentang CIDR /22 di VPC Anda ke Looker (Google Cloud core).
Untuk menyiapkan akses pengguna ke instance yang hanya menggunakan koneksi pribadi (akses layanan pribadi), Anda harus menyiapkan domain kustom dan mengonfigurasi akses ke domain tersebut sesuai dengan kebutuhan organisasi Anda. Untuk terhubung ke resource eksternal, Anda harus melakukan konfigurasi tambahan. Keahlian jaringan internal akan membantu merencanakan dan menjalankan konfigurasi ini.
Untuk membuat instance akses layanan pribadi Looker (Google Cloud core), lihat halaman dokumentasi Membuat instance koneksi pribadi.
Setelah instance akses layanan pribadi dibuat, tab Details untuk instance di konsol Google Cloud akan menampilkan kolom Private IP Enabled sebagai true.
Konfigurasi koneksi hybrid
Instance Looker (Google Cloud core) yang menggunakan akses layanan pribadi atau Private Service Connect untuk koneksi pribadinya mendukung konfigurasi koneksi hybrid.
Instance Looker (Google Cloud core) yang menggunakan akses layanan pribadi dan memiliki koneksi hybrid memiliki URL publik, dan semua traffic masuk (northbound) akan melewati koneksi publik menggunakan HTTPS. Traffic keluar (southbound) dirutekan melalui VPC Anda, yang dapat dikonfigurasi untuk hanya mengizinkan traffic koneksi pribadi, menggunakan HTTPS atau enkripsi. Semua traffic dalam pengiriman dienkripsi.
Instance Looker (Google Cloud core) yang diaktifkan untuk Private Service Connect menggunakan alamat IP yang ditentukan pelanggan yang dapat diakses di VPC untuk traffic masuk. Komunikasi ke VPC dan workload lokal atau multi-cloud menggunakan lampiran layanan yang Anda deploy untuk traffic keluar.
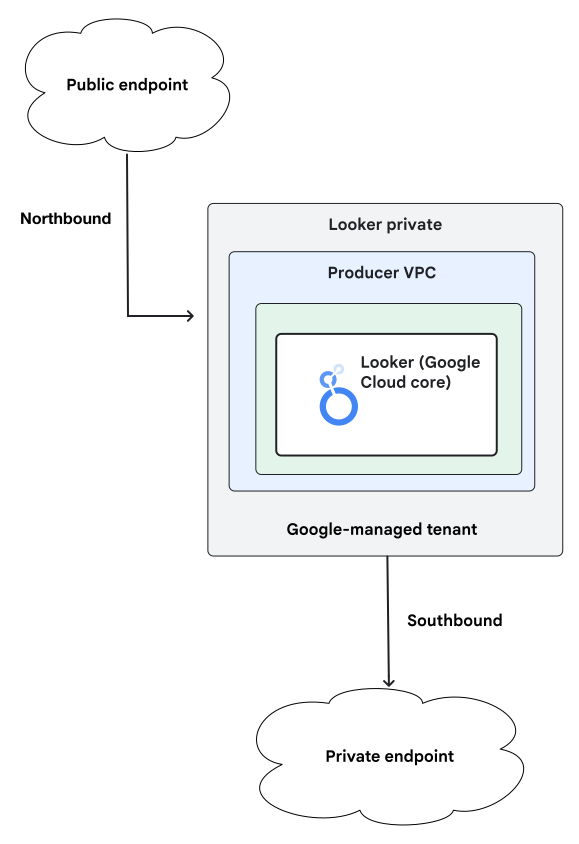
Setelah instance yang menggunakan konfigurasi koneksi hybrid dibuat, tab Details untuk instance di konsol Google Cloud akan menampilkan true untuk kolom Public IP enabled dan true untuk kolom Private IP Enabled atau PSC Enabled.
Cara memilih opsi jaringan
Tabel berikut menunjukkan ketersediaan fitur untuk berbagai opsi jaringan.
| Persyaratan jaringan | |||||
|---|---|---|---|---|---|
| Fitur | Koneksi aman publik | Koneksi hybrid (PSA) | Koneksi pribadi (PSA) | Koneksi hybrid (PSC) | Koneksi pribadi (PSC) |
| Memerlukan alokasi rentang IP untuk pembuatan instance | Tidak | Ya (/22 per instance, per region)
|
Ya (/22 per instance, per region)
|
Tidak | Tidak |
| Google Cloud Armor | Ya. Looker (Google Cloud core) menggunakan aturan Google Cloud Armor default, yang dikelola oleh Google. Aturan ini tidak dapat dikonfigurasi. | Ya. Looker (Google Cloud core) menggunakan aturan Google Cloud Armor default, yang dikelola oleh Google. Aturan ini tidak dapat dikonfigurasi. | Tidak | Ya. Looker (Google Cloud core) menggunakan aturan Google Cloud Armor default, yang dikelola oleh Google. Aturan ini tidak dapat dikonfigurasi. | Didukung dengan Load Balancer Aplikasi eksternal regional yang dikelola pelanggan, backend Private Service Connect, dan Google Cloud Armor yang dikelola pelanggan |
| Domain kustom | Ya | Didukung sebagai URL publik | Ya | Didukung sebagai URL publik | Ya |
| Akses masuk | |||||
| Fitur | Koneksi aman publik | Koneksi hybrid (PSA) | Koneksi pribadi (PSA) | Koneksi hybrid (PSC) | Koneksi pribadi (PSC) |
| Internet publik | Ya | Ya | Tidak | Didukung dengan Load Balancer Aplikasi eksternal regional yang dikelola Google | Didukung dengan Load Balancer Aplikasi eksternal regional yang dikelola pelanggan, backend Private Service Connect, dan domain kustom |
| Peering VPC (akses layanan pribadi) | Tidak | Ya | Ya | Tidak | Tidak |
| Pemilihan rute berbasis PSC | Tidak | Tidak | Tidak |
Didukung dengan hal berikut:
Akses global didukung (dengan URI lampiran layanan yang ditingkatkan), sehingga Anda dapat mengakses instance dari region yang berbeda dengan lokasi instance. |
|
| Jaringan hybrid | Tidak | Ya | Ya | Ya | Ya |
| Akses keluar | |||||
| Fitur | Koneksi aman publik | Koneksi hybrid (PSA) | Koneksi pribadi (PSA) | Koneksi hybrid (PSC) | Koneksi pribadi (PSC) |
| Internet | Ya | Tidak | Tidak | Didukung dengan load balancer internal proxy TCP regional, NEG internet, dan gateway Cloud NAT. | |
| Peering VPC (akses layanan pribadi) | Tidak | Ya | Ya | Tidak | Tidak |
| Pemilihan rute berbasis Private Service Connect | Tidak | Tidak | Tidak | Didukung dengan load balancer internal proxy TCP regional dan NEG hybrid | |
| Jaringan hybrid (multi-cloud dan lokal) | Tidak | Ya | Ya | Didukung dengan load balancer internal proxy TCP regional, NEG hybrid, dan produk jaringanGoogle Cloud | |
| Aplikasi | |||||
| Fitur | Koneksi aman publik | Koneksi hybrid (PSA) | Koneksi pribadi (PSA) | Koneksi hybrid (PSC) | Koneksi pribadi (PSC) |
| GitHub | Ya | Didukung dengan load balancer internal proxy TCP dan NEG internet | Ya. Sebagai contoh, lihat codelab NEG Internet HTTPS Southbound untuk Looker PSC. | ||
| GitHub Enterprise | Tidak | Ya | Ya | Ya | Ya |
| Cloud SQL | Ya | Didukung dengan Cloud SQL yang di-deploy di VPC yang sama dengan Looker (Google Cloud core) | Ya | Ya | Ya |
| BigQuery | Ya | Ya | Ya | Ya | Ya |
| Penyematan | Ya | Ya | Ya | Ya | Ya |
| Marketplace | Ya | Tidak | Tidak | Ya | Ya |
| Looker Action Hub | Ya | Ya | Tidak | Ya | Tidak |
| Server MCP yang dikelola Looker | Ya | Ya | Ya | Ya | Ya |
| Sheet yang Terhubung | Ya | Ya | Ya | Ya | Ya |
| SMTP | Ya | Ya | Ya | Ya. Memerlukan konektivitas keluar. | |
| Manfaat | |||||
| Fitur | Koneksi aman publik | Koneksi hybrid (PSA) | Koneksi pribadi (PSA) | Koneksi hybrid (PSC) | Koneksi pribadi (PSC) |
| Manfaat |
|
|
|
|
|
| Pertimbangan | |||||
| Fitur | Koneksi aman publik | Koneksi hybrid (PSA) | Koneksi pribadi (PSA) | Koneksi hybrid (PSC) | Koneksi pribadi (PSC) |
| Pertimbangan | Jika menginginkan URL kustom, Anda harus mengonfigurasi nama domain yang sepenuhnya memenuhi syarat (misalnya, looker.examplepetstore.com). Anda tidak dapat memiliki URL kustom seperti examplepetstore.looker.com.
|
|
|
|
|
Mengubah konfigurasi jaringan
Setelah membuat instance Looker (Google Cloud core), Anda mungkin perlu mengubah konfigurasi jaringannya untuk mengakomodasi persyaratan keamanan atau infrastruktur yang terus berkembang. Bergantung pada konfigurasi jaringan saat ini dan target, Anda dapat memperbarui setelan langsung di instance yang ada atau membuat instance baru dengan konfigurasi yang diperbarui dan memigrasikan data Anda:
- Perubahan konfigurasi langsung: Anda dapat beralih antara koneksi pribadi dan koneksi hybrid dengan mengedit konfigurasi instance di konsol Google Cloud .
- Migrasi diperlukan: Anda tidak dapat langsung mengalihkan instance yang ada ke atau dari koneksi aman publik, atau mengubah mekanisme konektivitas pribadi yang mendasarinya antara akses layanan pribadi (PSA) dan Private Service Connect (PSC). Dalam kasus ini, Anda harus membuat instance Looker (Google Cloud core) baru dengan penyiapan jaringan target, lalu mengekspor data dari instance asli dan mengimpornya ke instance baru.
Tabel berikut merangkum persyaratan untuk beralih antar-konfigurasi jaringan:
| Konfigurasi jaringan saat ini | Konfigurasi jaringan target | Cara mengubah |
|---|---|---|
| Private connections | Koneksi hybrid | Edit konfigurasi instance di konsol Google Cloud . |
| Koneksi hybrid | Private connections | Edit konfigurasi instance di konsol Google Cloud . |
| Koneksi aman publik | Private connections | Buat instance baru dengan koneksi pribadi, lalu ekspor dan impor data. |
| Koneksi aman publik | Koneksi hybrid | Buat instance baru dengan koneksi hybrid, lalu ekspor dan impor data. |
| Private connections | Koneksi aman publik | Buat instance baru dengan koneksi aman publik, lalu ekspor dan impor data. |
| Koneksi hybrid | Koneksi aman publik | Buat instance baru dengan koneksi aman publik, lalu ekspor dan impor data. |
Langkah berikutnya
- Memahami konfigurasi jaringan yang tepat untuk Looker Core
- Membuat instance Looker (Google Cloud core) dengan koneksi aman publik
- Menggunakan Private Service Connect dengan Looker (Google Cloud core)
- Membuat instance Private Service Connect koneksi pribadi Looker (Google Cloud core)
- Ikuti tutorial tentang cara melakukan koneksi HTTPS keluar ke GitHub dari PSC.
- Membuat instance Looker (Google Cloud core) koneksi pribadi (akses layanan pribadi)
- Memecahkan masalah jaringan Looker (Google Cloud core)