


Sie können aus mehreren Netzwerkkonfigurationen für eine Looker (Google Cloud Core)-Instanz auswählen, um die Sicherheits-, Architektur- und Datenzugriffsanforderungen Ihrer Organisation zu erfüllen. Sie müssen beim Erstellen einer Instanz eine Netzwerkkonfiguration auswählen. Einige Netzwerkkonfigurationen können nach dem Erstellen geändert werden, andere nicht. Jede Konfigurationsoption hat unterschiedliche Auswirkungen auf die Komplexität der Einrichtung, die laufende Wartung und die Art und Weise, wie Ihre Instanz mit externen Ressourcen und Datenquellen verbunden wird.
Übersicht
Die folgenden Netzwerkkonfigurationsoptionen für Looker (Google Cloud Core) sind verfügbar:
- Öffentliche verschlüsselte Verbindungen verwenden: Eine Instanz, die eine externe, über das Internet zugängliche IP-Adresse verwendet.
Private Verbindungen verwenden: Private Verbindungen verwenden private Netzwerke für den Zugriff auf und von Looker (Google Cloud Core)-Instanzen. Es gibt zwei Möglichkeiten, private Netzwerke zu verwenden:
- Private Service Connect: Eine für Private Service Connect aktivierte Instanz verwendet eine interne, von Google gehostete VPC-IP-Adresse (Virtual Private Cloud) und stellt über Private Service Connect eine private Verbindung zu Google- und Drittanbieterdiensten her.
- Zugriff auf private Dienste: Eine Instanz, die für den Zugriff auf private Dienste aktiviert ist, verwendet eine interne, von Google gehostete VPC-IP-Adresse (Virtual Private Cloud) und nutzt den Zugriff auf private Dienste, um eine private Verbindung zu Google- und Drittanbieterdiensten herzustellen.
Hybridverbindungen verwenden: Eine Instanz, die eine öffentliche IP-Adresse für eingehenden Traffic und eine interne, von Google gehostete VPC-IP-Adresse sowie den Zugriff auf private Dienste oder Private Service Connect für ausgehenden Traffic unterstützt.
Wenn Sie eine Netzwerkkonfiguration für Ihre Looker (Google Cloud Core)-Instanz in Betracht ziehen, können die folgenden Informationen bei der Entscheidung hilfreich sein:
- Die Netzwerkkonfiguration muss beim Erstellen der Instanz festgelegt werden. Eine Instanz, die für öffentliche sichere Verbindungen konfiguriert ist, kann nach dem Erstellen der Instanz nicht mehr geändert werden. Eine für Hybridverbindungen konfigurierte Instanz kann in private Verbindungen geändert werden. Eine Instanz mit privaten Verbindungen kann nach dem Erstellen der Instanz in eine Hybridverbindungskonfiguration geändert werden.
- Die Verfügbarkeit der Funktionen variiert je nach Netzwerkoption. Weitere Informationen finden Sie auf der Dokumentationsseite Verfügbarkeit von Funktionen in Looker (Google Cloud Core).
- Alle Verbindungen zu BigQuery erfolgen über das private Netzwerk von Google, unabhängig von der Netzwerkkonfiguration.
- Wenn ein externer Identitätsanbieter für die Einmalanmeldung konfiguriert ist, kommuniziert der Browser des Nutzers mit dem Identitätsanbieter und wird dann zur Looker (Google Cloud Core)-Instanz weitergeleitet. Solange die Weiterleitungs-URL über das Netzwerk des Nutzers erreichbar ist, funktionieren Identitätsanbieter von Drittanbietern für alle Netzwerkkonfigurationen.
Weitere Informationen zur Auswahl der richtigen Netzwerkkonfiguration für Ihr Team finden Sie in der Tabelle im Abschnitt Netzwerkoption auswählen auf dieser Dokumentationsseite.
Öffentliche verschlüsselte Verbindungen
Looker (Google Cloud Core), das als Instanz mit öffentlicher sicherer Verbindung bereitgestellt wird, ist über eine externe, über das Internet zugängliche IP-Adresse erreichbar. In dieser Konfiguration wird zusätzlich zum ausgehenden (Southbound-)Zugriff von Looker (Google Cloud Core) auf Internetendpunkte auch eingehender (Northbound-)Traffic zu Looker (Google Cloud Core) unterstützt. Diese Konfiguration ähnelt der Konfiguration einer von Looker gehosteten Looker (Original)-Instanz.
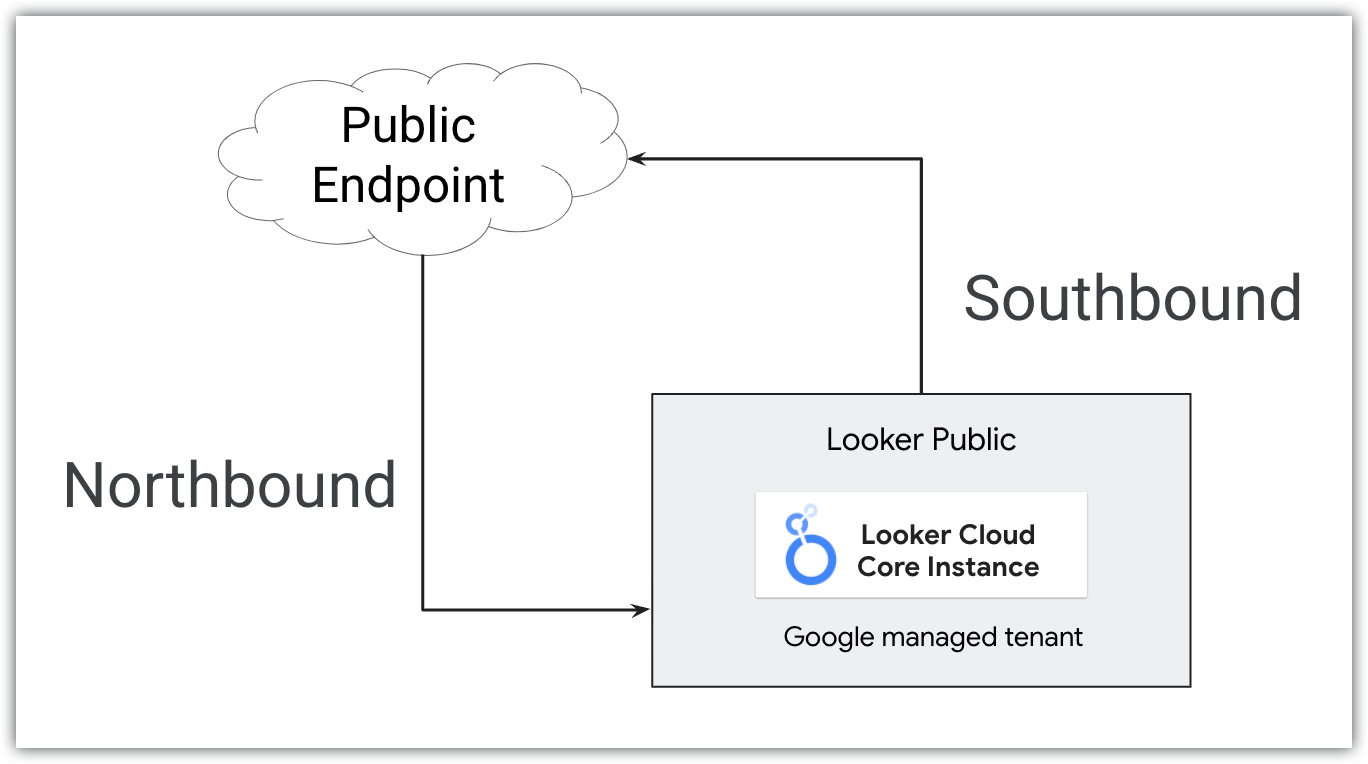
Öffentliche sichere Verbindungen lassen nur HTTPS-Traffic zu Looker (Google Cloud Core) zu. Google stellt automatisch ein SSL-Zertifikat bereit, wenn der CNAME aktualisiert wird und Google die DIG-Einträge finden kann. Dieses Zertifikat wird alle vier Monate automatisch rotiert. Wenn Sie von einer Looker (Google Cloud Core)-Instanz mit einer öffentlichen sicheren Verbindung eine sichere Verbindung zu externen Datenbanken herstellen möchten, können Sie eine verschlüsselte SSL-Verbindung einrichten.
Konfigurationen für öffentliche sichere Verbindungen sind einfach einzurichten und zu verbinden und erfordern keine erweiterte Netzwerkkonfiguration oder Fachkenntnisse.
Informationen zum Erstellen einer Looker (Google Cloud Core)-Instanz mit öffentlicher sicherer Verbindung finden Sie auf der Dokumentationsseite Looker (Google Cloud Core)-Instanz mit öffentlicher sicherer Verbindung erstellen.
Nachdem eine Instanz mit öffentlicher sicherer Verbindung erstellt wurde, wird auf dem Tab Details für die Instanz in der Google Cloud Console das Feld Öffentliche IP-Adresse aktiviert als true und die Felder Private IP-Adresse aktiviert und PSC aktiviert als false angezeigt.
Private Verbindungen
Eine Looker (Google Cloud Core)-Instanz, die für die Verwendung privater Verbindungen konfiguriert ist, verwendet eine interne, von Google gehostete VPC-IP-Adresse. Sie können diese Adresse verwenden, um mit anderen Ressourcen zu kommunizieren, die auf die VPC zugreifen können. Über private Verbindungen sind Dienste erreichbar, ohne dass das öffentliche Internet oder externe IP-Adressen verwendet werden müssen. Da sie nicht über das Internet übertragen werden, bieten private Verbindungen in der Regel eine geringere Latenz und weniger Angriffsvektoren.
In einer Konfiguration für private Verbindungen werden interne Zertifikate vollständig von Google verwaltet und sind für niemanden zugänglich. Wenn Sie eine Instanz für private Verbindungen mit benutzerdefinierten Zertifikaten bereitstellen, müssen Sie die internen privaten Zertifikate nicht verwalten. Verwenden Sie stattdessen Ihr eigenes benutzerdefiniertes Zertifikat und achten Sie darauf, dass die Rotation dieses Zertifikats beibehalten wird.
In einer Konfiguration mit privaten Verbindungen hat Looker (Google Cloud Core) keine öffentliche URL. Sie steuern den gesamten eingehenden (Nord-Süd-)Traffic und der gesamte ausgehende (Süd-Nord-)Traffic wird über Ihre VPC weitergeleitet.
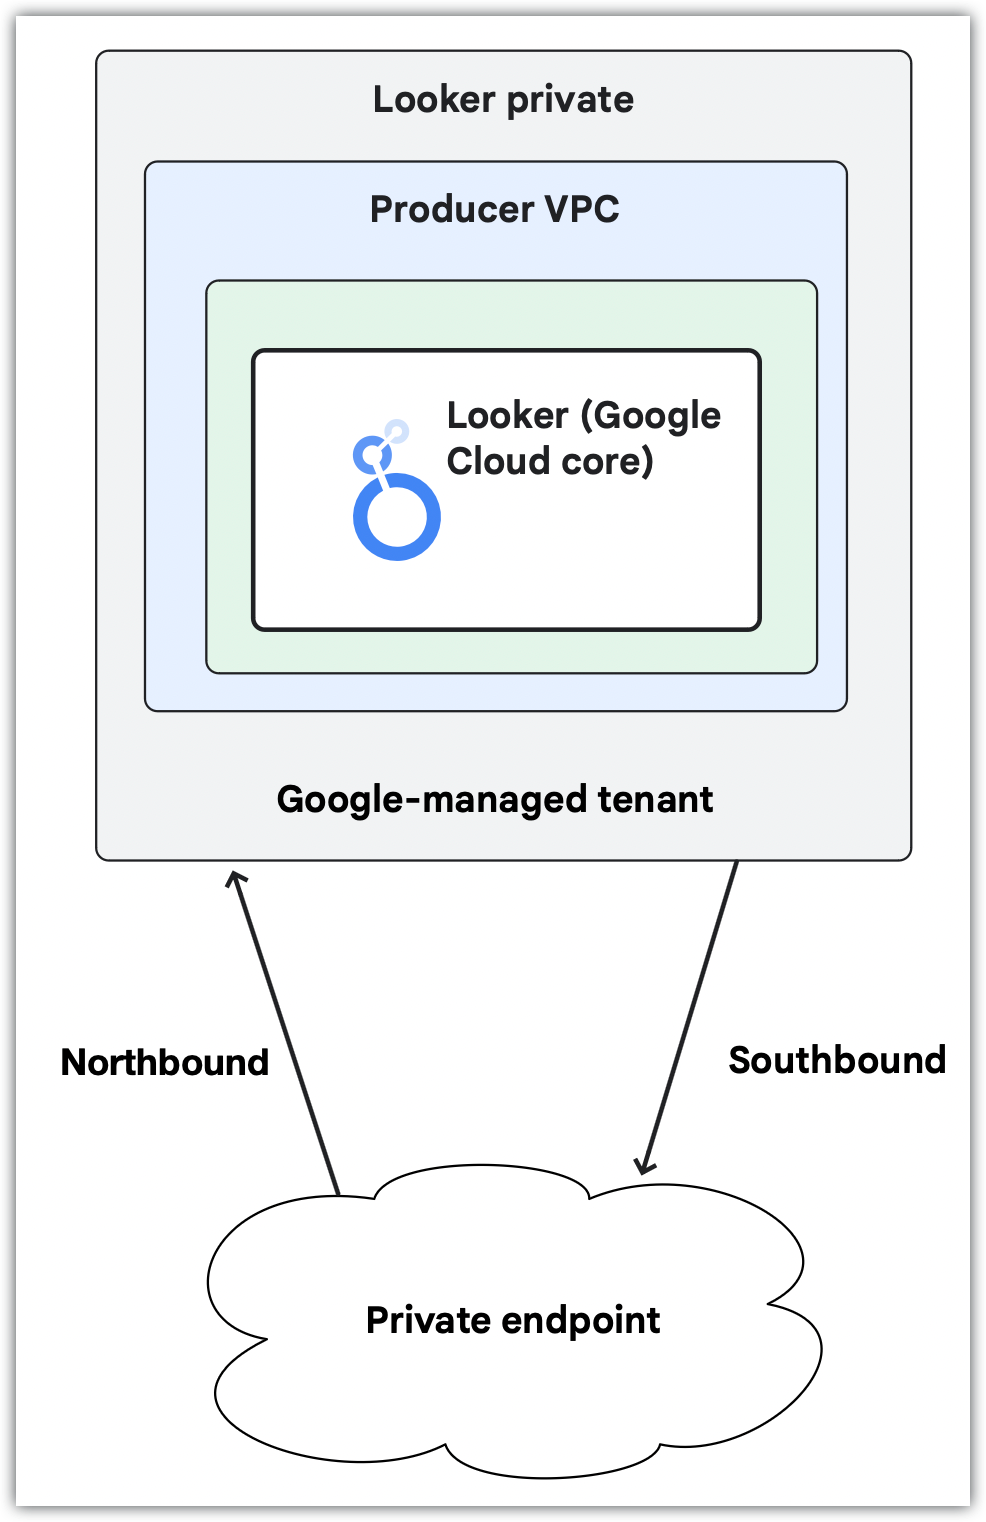
Wenn Ihre Instanz nur eine private Verbindung verwendet, ist eine zusätzliche Konfiguration erforderlich, um eine benutzerdefinierte Domain und den Nutzerzugriff auf die Instanz einzurichten, bestimmte Looker (Google Cloud Core)-Funktionen zu verwenden oder eine Verbindung zu externen Ressourcen wie Git-Anbietern herzustellen. Für die Planung und Ausführung dieser Konfiguration ist internes Netzwerk-Know-how hilfreich.
Looker (Google Cloud Core) unterstützt die folgenden beiden Optionen für private Verbindungen:
Die Entscheidung, ob der Zugriff auf private Dienste oder Private Service Connect verwendet werden soll, muss beim Erstellen der Instanz getroffen werden.
Private Service Connect
Die Verwendung von Private Service Connect mit Looker (Google Cloud Core) muss beim Erstellen der Instanz festgelegt werden.
Informationen zum Erstellen einer Private Service Connect-Instanz für Looker (Google Cloud Core) finden Sie auf der Dokumentationsseite Private Service Connect-Instanz für Looker (Google Cloud Core) erstellen.
Nachdem eine Private Service Connect-Instanz erstellt wurde, wird auf dem Tab Details für die Instanz in der Google Cloud Console im Feld PSC aktiviert der Wert true angezeigt.
Bei der Verwendung mit Looker (Google Cloud Core) unterscheidet sich Private Service Connect in folgenden Punkten vom Zugriff auf private Dienste:
- Endpunkte und Back-Ends unterstützen öffentliche oder private Zugriffsmethoden.
- Looker (Google Cloud Core) kann eine Verbindung zu anderen Google-Diensten wie Cloud SQL herstellen, auf die über Private Service Connect zugegriffen werden kann.
- Es müssen keine großen IP-Blöcke zugewiesen werden.
- Direkte Verbindungen ermöglichen eine transitive Kommunikation.
- Es ist nicht erforderlich, ein Netzwerk mit anderen Diensten zu teilen.
- Unterstützt Mehrmandantenfähigkeit.
- Unterstützt globalen Zugriff.
- Unterstützt von Google verwaltete Zertifikate für benutzerdefinierte Domains.
Internes Netzwerk-Know-how ist für die Planung und Ausführung von Private Service Connect-Konfigurationen hilfreich.
Weitere Informationen zu Private Service Connect-Instanzen finden Sie auf der Dokumentationsseite Private Service Connect mit Looker (Google Cloud Core) verwenden.
Über Private Service Connect auf eine Looker (Google Cloud Core)-Instanz zugreifen
Private Service Connect-Backends können verwendet werden, um privat auf Private Service Connect-Instanzen von Looker (Google Cloud Core) zuzugreifen oder um über das öffentliche Internet auf Looker (Google Cloud Core) zuzugreifen.
Kontrollierter nativer ausgehender Traffic
Wenn Sie die Einstellung Globaler FQDN oder die Einstellung Verbindung zum Looker Marketplace aktivieren verwenden, nutzt Looker (Google Cloud Core) kontrollierten nativen ausgehenden Traffic. Diese integrierte, verwaltete Lösung vereinfacht die ausgehende Internetverbindung (HTTPS) für Private Service Connect-basierte Bereitstellungen. Mit dem kontrollierten nativen ausgehenden Traffic müssen Sie keinen Erstellerdienst für ausgehenden Internet-Traffic in Ihrer Virtual Private Cloud (VPC) erstellen. Bei kontrolliertem nativem ausgehendem Traffic wird der Internettraffic über die von Google verwaltete Looker-VPC geleitet. Das bietet mehrere wichtige Vorteile, vor allem die Vereinfachung der Konfiguration und die Verbesserung der Nutzerfreundlichkeit für Kunden mit sicheren Umgebungen.
Die wichtigsten Vorteile des kontrollierten nativen ausgehenden Traffics sind:
- Vereinfacht die Konfiguration: Die Konfiguration wird vereinfacht, da Voraussetzungen wie das Bereitstellen von Load Balancern und NAT-Gateways oder das Zuweisen von Subnetzbereichen für einen Private Service Connect-Produzentendienst entfallen. Der kontrollierte native ausgehende Traffic wird von Looker (Google Cloud Core) verwaltet, um ausgehenden HTTPS-Internet-Traffic zu ermöglichen.
- Keine komplizierten Problemumgehungen: Bietet eine vereinfachte Möglichkeit, eine Verbindung zu Diensten wie dem Marketplace herzustellen, ohne eine Netzwerkinfrastruktur bereitzustellen.
- Unterstützt wichtige externe Dienste: Ermöglicht konfigurierbaren nativen ausgehenden Traffic für vom Kunden angegebene voll qualifizierte Domainnamen (FQDNs), z. B. von Looker verwalteter Marketplace, github.com und gitlab.com.
Beachten Sie bei der Auswahl des kontrollierten nativen ausgehenden Traffics Folgendes:
- Der kontrollierte native ausgehende Traffic unterstützt ausgehenden HTTPS-Internet-Traffic für öffentliche Endpunkte.
Sie können die IP-Adressen, die Looker (Google Cloud Core) für den kontrollierten nativen ausgehenden Traffic verwendet, auf der Seite Instanzen für Ihre Looker (Google Cloud Core)-Instanz in der Google Cloud -Console auf dem Tab Details finden. Die IP-Adressen, die für ausgehenden Internet-Traffic verwendet werden, werden im Feld Ausgehende IP-Adressen im Abschnitt Konfiguration für kontrollierten ausgehenden Traffic angezeigt. Die IP-Adressen sind für Ihre Looker (Google Cloud Core)-Instanz eindeutig. Diese IP-Adressen werden über den Secure Web Proxy zugewiesen. Sie sind dynamisch und können sich ohne Vorankündigung ändern.
Traffic zu Google APIs, die von der eingeschränkten VIP unterstützt werden, wird automatisch über den kontrollierten nativen ausgehenden Traffic weitergeleitet. Für Google APIs, die von der eingeschränkten VIP nicht unterstützt werden, können Sie eine Regel für ausgehenden Traffic mit globalem FQDN hinzufügen, um Traffic zu dieser API über kontrollierten nativen ausgehenden Traffic zuzulassen.
Wenn sich Ihre Looker (Google Cloud Core)-Instanz in einem VPC Service Controls-Perimeter befindet, blockiert VPC Service Controls den kontrollierten nativen ausgehenden Traffic zu Google APIs, die nicht von VPC Service Controls unterstützt werden. Diese Dienste müssen als Erstellerdienste veröffentlicht werden. Traffic kann über Private Service Connect zugelassen werden, indem der Dienst der Zulassungsliste Lokaler FQDN hinzugefügt wird. Ein Beispiel für einen solchen Dienst ist die Google Maps API.
Der Looker Action Hub wird von kontrolliertem nativem ausgehendem Traffic nicht unterstützt.
Für ausgehende Verbindungen zu Nicht-Google-Diensten kann der kontrollierte native ausgehende Traffic verwendet werden, indem sie der Zulassungsliste für globale FQDNs hinzugefügt werden.
Wenn bei der Verwendung von kontrolliertem nativem ausgehendem Traffic Verbindungszeitüberschreitungen oder Authentifizierungsfehler mit externen Diensten auftreten, finden Sie weitere Informationen unter Fehlerbehebung bei Netzwerkproblemen in Looker (Google Cloud Core).
Einen Vergleich zwischen ausgehenden Verbindungen, die kontrollierten nativen ausgehenden Traffic oder veröffentlichte Private Service Connect-Dienste verwenden, finden Sie im Abschnitt Vergleich von kontrolliertem nativem ausgehendem Traffic und Private Service Connect-Verbindungen.
Verbindung zu externen Diensten über Private Service Connect herstellen
Private Service Connect-Instanzen von Looker (Google Cloud Core) können Endpunkte verwenden, um eine Verbindung zu Google Cloud oder externen Ressourcen herzustellen. Wenn eine Ressource extern ist, müssen auch eine Netzwerk-Endpunktgruppe (NEG) und ein Load Balancer eingerichtet werden. Außerdem muss für jede ausgehende Verbindung zu einem eindeutigen Dienst der Dienst mit Private Service Connect veröffentlicht werden. Auf der Looker (Google Cloud Core)-Seite muss jede eindeutige ausgehende Verbindung über die Einstellung Lokaler FQDN erstellt und für jeden Dienst, mit dem Sie eine Verbindung herstellen möchten, gepflegt werden.
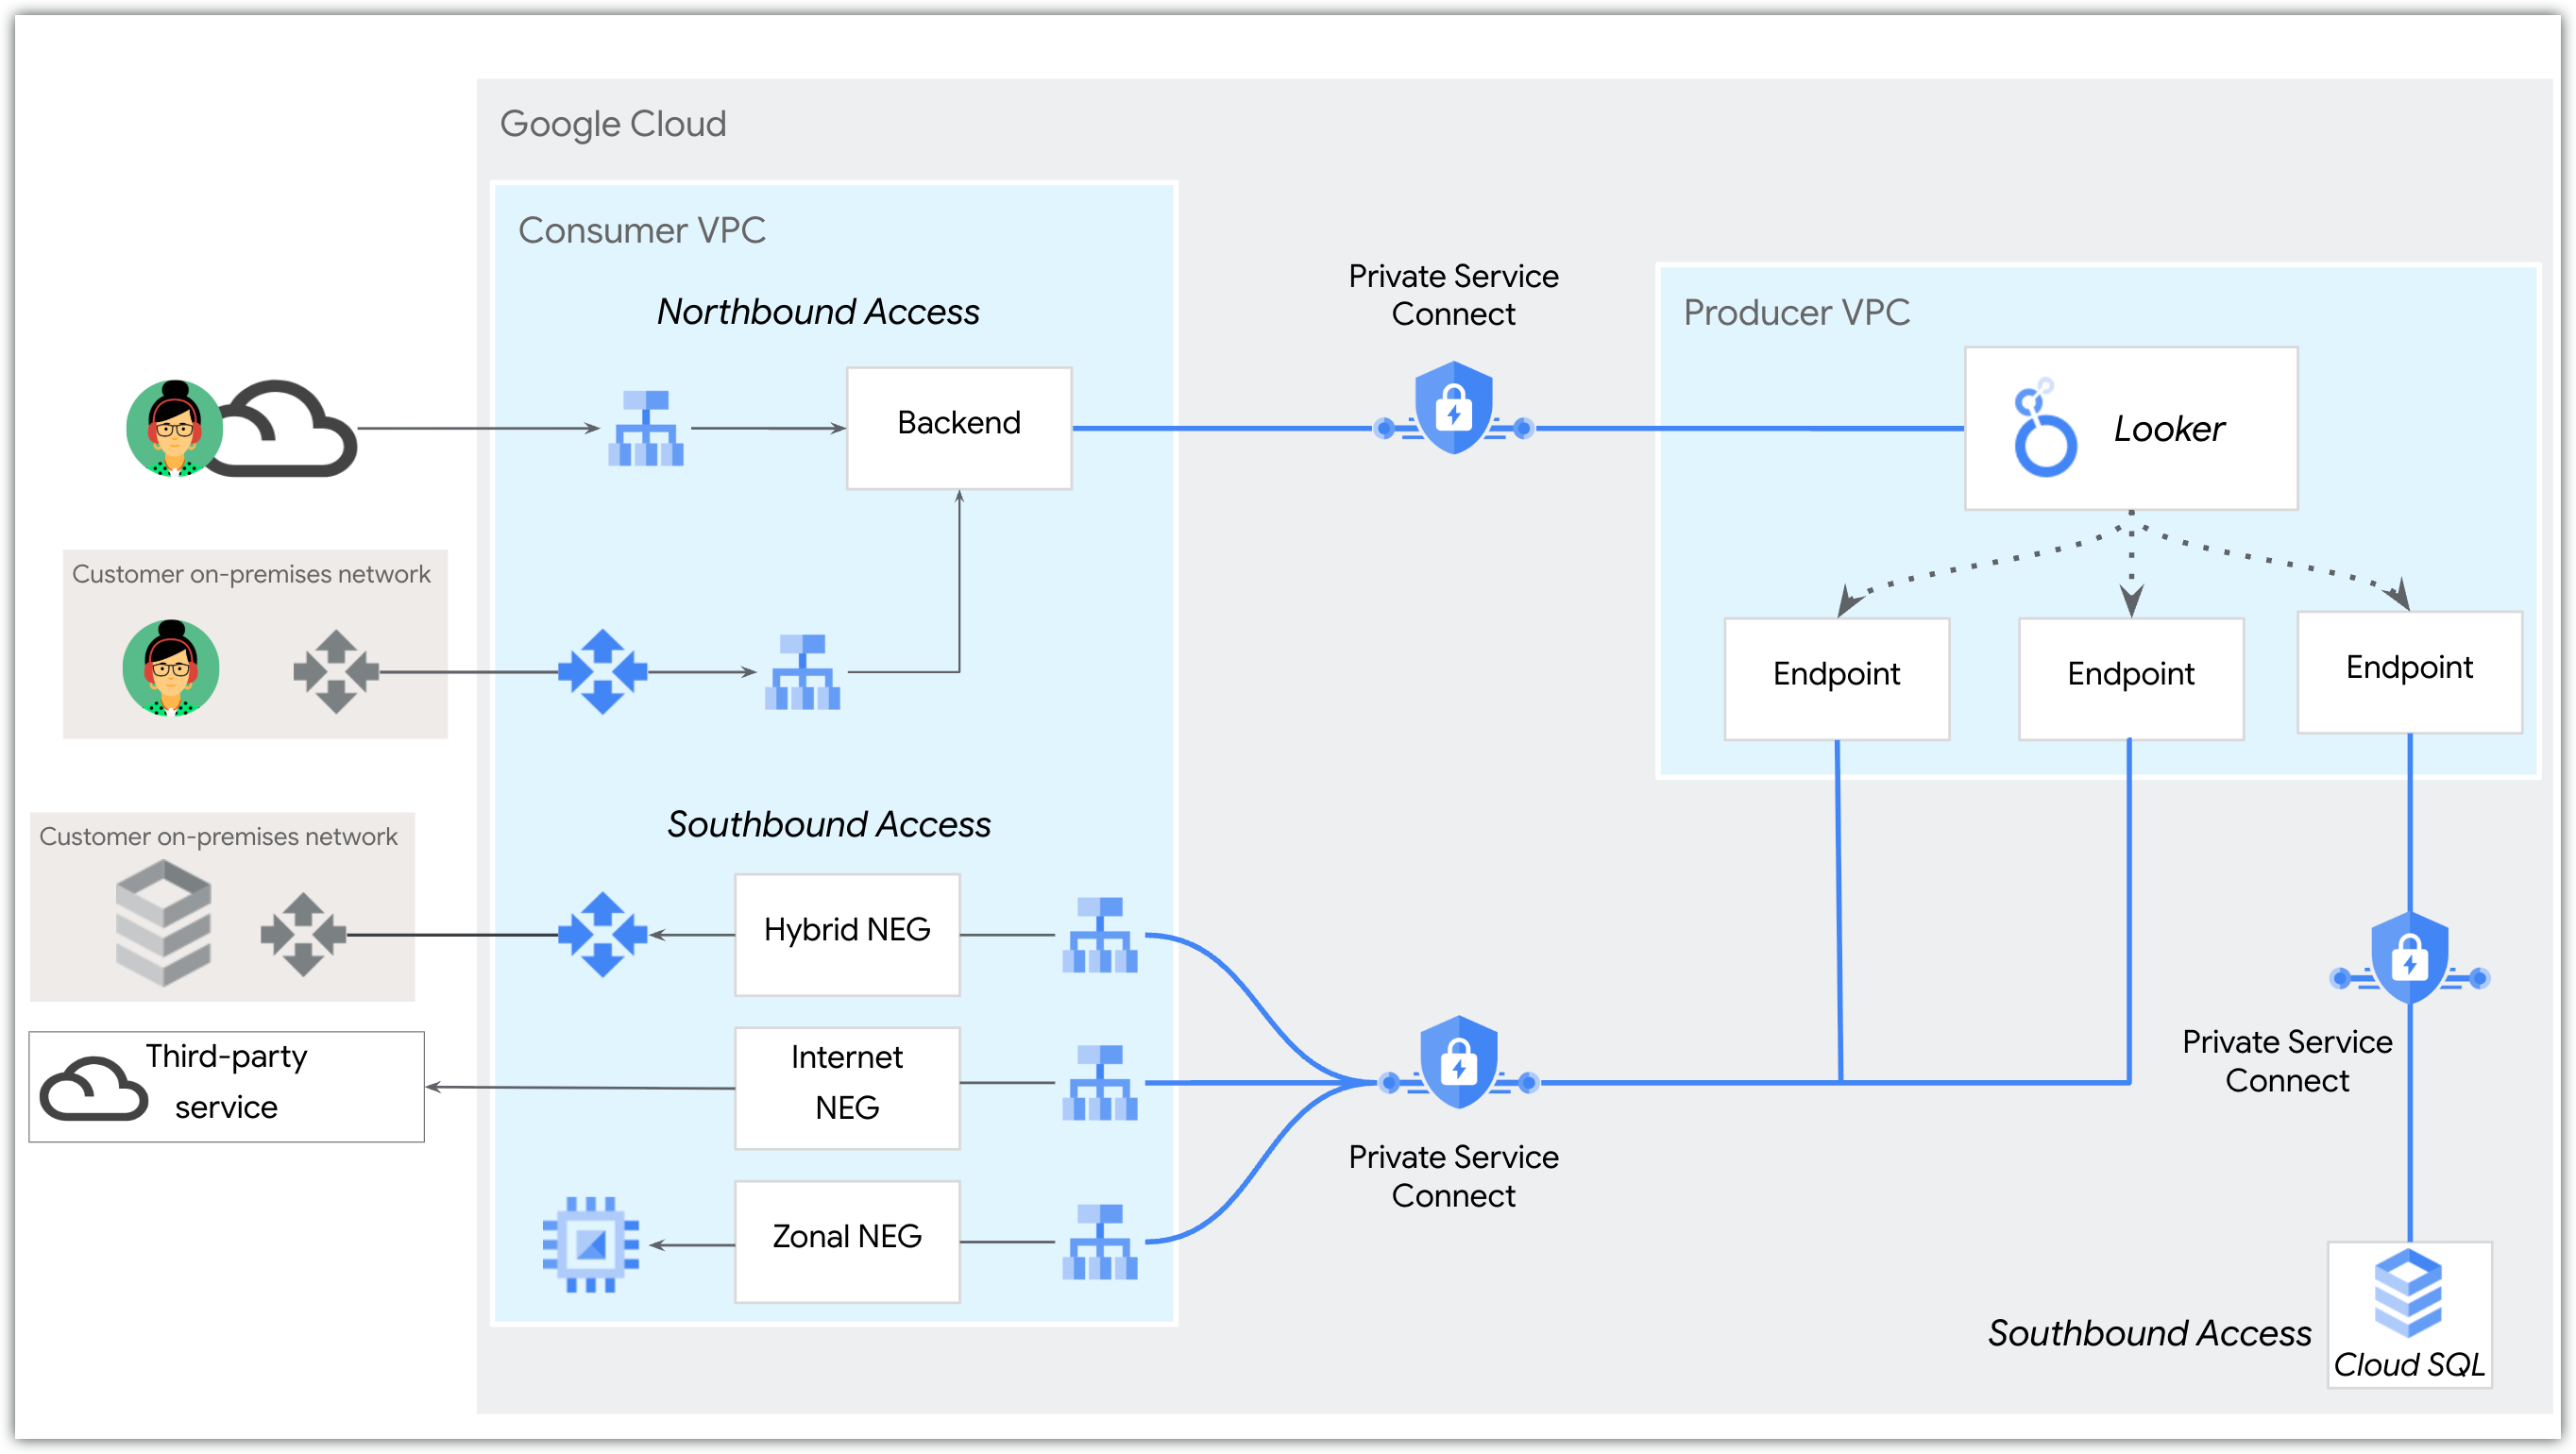
Ein Beispiel für die Verbindung zu einem externen Dienst mit Private Service Connect finden Sie im Codelab „Looker PSC Southbound HTTPS Internet NEG“.
Einen Vergleich der Typen ausgehender Verbindungen für Private Service Connect finden Sie im Abschnitt Kontrollierter nativer ausgehender Traffic im Vergleich zu Private Service Connect-Verbindungen.
Kontrollierter nativer ausgehender Traffic im Vergleich zu Private Service Connect-Verbindungen
In der folgenden Tabelle werden die wichtigsten Funktionen für die Verbindung zu externen Diensten mit kontrolliertem nativem ausgehendem Traffic oder über Southbound-Private Service Connect-Verbindungen verglichen.
| Funktion | Kontrollierter nativer ausgehender Traffic | Southbound-Verbindungen mit Private Service Connect |
|---|---|---|
| Hauptziel | Vereinfachen Sie die Konfiguration für den Zugriff auf bestimmte, gängige öffentliche externe Dienste (z. B. Marketplace, GitHub). | Ermöglicht Looker (Google Cloud Core), als Dienstnutzer zu fungieren, um die Kommunikation mit Diensten in Ihrem VPC, Ihrem Multi-Cloud-Netzwerk oder dem Internet herzustellen. |
| Verwaltung und Komplexität | Ein verwaltetes, integriertes Private Service Connect-Feature von Looker (Google Cloud Core), das komplexe Netzwerkanforderungen überflüssig macht. | Erfordert eine manuelle, detaillierte Konfiguration durch den Kunden, um Southbound-Verbindungen einzurichten. |
| Zielgerichtete Dienste | Entwickelt für ausgehende HTTPS-Internetdienste (z. B. Marketplace, github.com, gitlab.com) | Unterstützt eine Vielzahl von ausgehenden Diensten (sowohl private als auch öffentliche), einschließlich von Google verwalteter Datenbanken (z. B. Cloud SQL), lokaler Datenbanken und selbstverwalteter Dienste. |
Zugriff auf private Dienste
Die Verwendung von privaten Verbindungen für den Zugriff auf private Dienste mit Looker (Google Cloud Core) muss beim Erstellen der Instanz festgelegt werden. Looker (Google Cloud Core)-Instanzen können optional eine öffentliche sichere Verbindung mit ihrer privaten Verbindung (Zugriff auf private Dienste) enthalten. Nachdem Sie eine Instanz erstellt haben, die den Zugriff auf private Dienste verwendet, können Sie eine private Verbindung zu dieser Instanz hinzufügen oder entfernen.
Wenn Sie eine private Verbindung (Zugriff auf private Dienste) erstellen möchten, müssen Sie in Ihrer VPC einen /22-CIDR-Bereich für Looker (Google Cloud Core) zuweisen.
Wenn Sie den Nutzerzugriff auf eine Instanz einrichten möchten, die nur eine private Verbindung (Zugriff auf private Dienste) verwendet, müssen Sie eine benutzerdefinierte Domain einrichten und den Zugriff auf die Domain entsprechend den Anforderungen Ihrer Organisation konfigurieren. Wenn Sie eine Verbindung zu externen Ressourcen herstellen möchten, müssen Sie eine zusätzliche Konfiguration vornehmen. Für die Planung und Ausführung dieser Konfiguration ist internes Netzwerk-Know-how hilfreich.
Informationen zum Erstellen einer Looker (Google Cloud Core)-Instanz für den Zugriff auf private Dienste finden Sie auf der Dokumentationsseite Instanz mit privaten Verbindungen erstellen.
Nachdem eine Instanz für den Zugriff auf private Dienste erstellt wurde, wird auf dem Tab Details für die Instanz in der Google Cloud Console im Feld Private IP-Adresse aktiviert der Wert true angezeigt.
Konfiguration von Hybridverbindungen
Looker (Google Cloud Core)-Instanzen, die den Zugriff auf private Dienste oder Private Service Connect für ihre private Verbindung verwenden, unterstützen eine Konfiguration mit hybriden Verbindungen.
Eine Looker (Google Cloud Core)-Instanz, die den Zugriff auf private Dienste verwendet und eine Hybridverbindung hat, hat eine öffentliche URL. Der gesamte eingehende (Northbound-)Traffic wird über die öffentliche Verbindung mit HTTPS geleitet. Ausgehender Traffic (Southbound) wird über Ihre VPC weitergeleitet, die so konfiguriert werden kann, dass nur Traffic über private Verbindungen mit HTTPS oder Verschlüsselung zulässig ist. Der gesamte Traffic wird während der Übertragung verschlüsselt.
Eine Looker (Google Cloud Core)-Instanz, die für Private Service Connect aktiviert ist, verwendet eine benutzerdefinierte IP-Adresse, auf die in einer VPC für eingehenden Traffic zugegriffen werden kann. Für die Kommunikation mit der VPC und lokalen oder Multi-Cloud-Arbeitslasten werden Dienstanhänge verwendet, die Sie für ausgehenden Traffic bereitstellen.
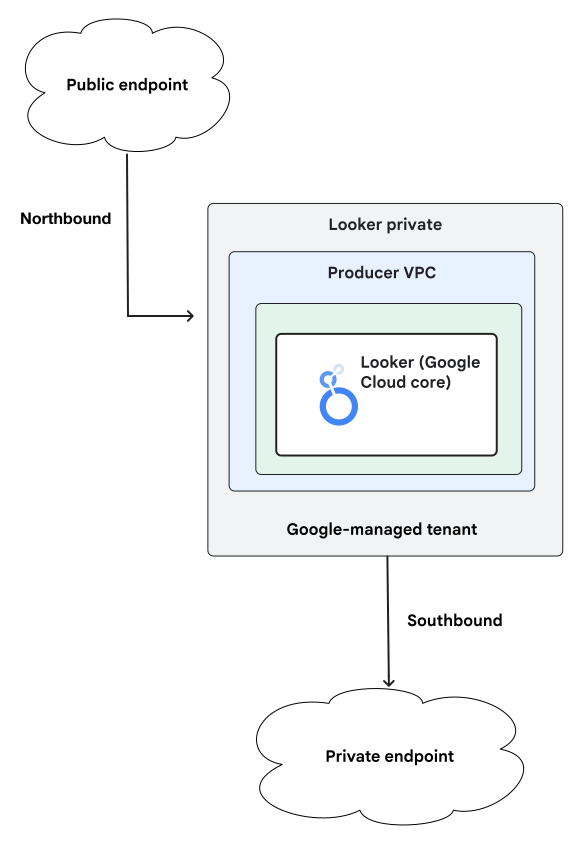
Nachdem eine Instanz mit einer Hybridverbindungskonfiguration erstellt wurde, wird auf dem Tab Details für die Instanz in der Google Cloud Console true für das Feld Öffentliche IP aktiviert und true für das Feld Private IP aktiviert oder PSC aktiviert angezeigt.
Netzwerkoption auswählen
In der folgenden Tabelle ist die Verfügbarkeit von Funktionen für die verschiedenen Netzwerkoptionen aufgeführt.
| Netzwerkanforderungen | |||||
|---|---|---|---|---|---|
| Feature | Öffentliche verschlüsselte Verbindungen | Hybridverbindungen (PSA) | Private Verbindungen (PSA) | Hybridverbindungen (PSC) | Private Verbindungen (PSC) |
| Erfordert die Zuweisung eines IP-Bereichs für die Instanzerstellung | Nein | Ja (/22 pro Instanz, pro Region)
|
Ja (/22 pro Instanz, pro Region)
|
Nein | Nein |
| Google Cloud Armor | Ja. Looker (Google Cloud Core) verwendet standardmäßige Google Cloud Armor-Regeln, die von Google verwaltet werden. Diese Regeln können nicht konfiguriert werden. | Ja. Looker (Google Cloud Core) verwendet standardmäßige Google Cloud Armor-Regeln, die von Google verwaltet werden. Diese Regeln können nicht konfiguriert werden. | Nein | Ja. Looker (Google Cloud Core) verwendet standardmäßige Google Cloud Armor-Regeln, die von Google verwaltet werden. Diese Regeln können nicht konfiguriert werden. | Unterstützt mit vom Kunden verwaltetem regionalem externem Application Load Balancer, Private Service Connect-Backend und vom Kunden verwaltetem Google Cloud Armor |
| Benutzerdefinierte Domain | Ja | Als öffentliche URL unterstützt | Ja | Als öffentliche URL unterstützt | Ja |
| Eingehender Zugriff | |||||
| Feature | Öffentliche verschlüsselte Verbindungen | Hybridverbindungen (PSA) | Private Verbindungen (PSA) | Hybridverbindungen (PSC) | Private Verbindungen (PSC) |
| Öffentliches Internet | Ja | Ja | Nein | Unterstützt mit von Google verwaltetem regionalen externen Application Load Balancer | Unterstützt mit vom Kunden verwaltetem regionalem externem Application Load Balancer, Private Service Connect-Backend und benutzerdefinierter Domain |
| VPC-Peering (Zugriff auf private Dienste) | Nein | Ja | Ja | Nein | Nein |
| PSC-basiertes Routing | Nein | Nein | Nein |
Unterstützt mit:
Der globale Zugriff wird unterstützt (mit dem erweiterten Dienstanhang-URI). So können Sie von einer anderen Region als der, in der sich die Instanz befindet, auf Ihre Instanz zugreifen. |
|
| Hybridnetzwerk | Nein | Ja | Ja | Ja | Ja |
| Ausgehender Zugriff | |||||
| Feature | Öffentliche verschlüsselte Verbindungen | Hybridverbindungen (PSA) | Private Verbindungen (PSA) | Hybridverbindungen (PSC) | Private Verbindungen (PSC) |
| Internet | Ja | Nein | Nein | Wird mit regionalem internem TCP-Proxy-Load-Balancer, Internet-NEG und Cloud NAT-Gateway unterstützt. | |
| VPC-Peering (Zugriff auf private Dienste) | Nein | Ja | Ja | Nein | Nein |
| Private Service Connect-basiertes Routing | Nein | Nein | Nein | Unterstützt mit regionalem internem TCP-Proxy-Load-Balancer und Hybrid-NEG | |
| Hybridnetzwerke (Multi-Cloud und lokal) | Nein | Ja | Ja | Unterstützt mit regionalem internem TCP-Proxy-Load-Balancer, Hybrid-NEG und Google Cloud -Netzwerkprodukten | |
| Anwendung | |||||
| Feature | Öffentliche verschlüsselte Verbindungen | Hybridverbindungen (PSA) | Private Verbindungen (PSA) | Hybridverbindungen (PSC) | Private Verbindungen (PSC) |
| GitHub | Ja | Unterstützt mit internem TCP-Proxy-Load-Balancer und Internet-NEG | Ja. Ein Beispiel finden Sie im Codelab zur PSC-basierten Southbound-HTTPS-Internetverbindung mit einer NEG über Looker. | ||
| GitHub Enterprise | Nein | Ja | Ja | Ja | Ja |
| Cloud SQL | Ja | Unterstützt mit Cloud SQL, das in derselben VPC wie Looker (Google Cloud Core) bereitgestellt wird | Ja | Ja | Ja |
| BigQuery | Ja | Ja | Ja | Ja | Ja |
| Einbetten | Ja | Ja | Ja | Ja | Ja |
| Marketplace | Ja | Nein | Nein | Ja | Ja |
| Looker Action Hub | Ja | Ja | Nein | Ja | Nein |
| Von Looker verwalteter MCP-Server | Ja | Ja | Ja | Ja | Ja |
| Verbundene Tabellenblätter | Ja | Ja | Ja | Ja | Ja |
| SMTP | Ja | Ja | Ja | Ja. Ausgehende Verbindungen sind erforderlich. | |
| Vorteile | |||||
| Feature | Öffentliche verschlüsselte Verbindungen | Hybridverbindungen (PSA) | Private Verbindungen (PSA) | Hybridverbindungen (PSC) | Private Verbindungen (PSC) |
| Vorteile |
|
|
|
|
|
| Hinweise | |||||
| Feature | Öffentliche verschlüsselte Verbindungen | Hybridverbindungen (PSA) | Private Verbindungen (PSA) | Hybridverbindungen (PSC) | Private Verbindungen (PSC) |
| Hinweise | Wenn Sie eine benutzerdefinierte URL verwenden möchten, müssen Sie einen voll qualifizierten Domainnamen konfigurieren (z. B. looker.examplepetstore.com). Eine benutzerdefinierte URL wie examplepetstore.looker.com ist nicht möglich.
|
|
|
|
|
Netzwerkkonfiguration ändern
Nachdem Sie eine Looker (Google Cloud Core)-Instanz erstellt haben, müssen Sie möglicherweise die Netzwerkkonfiguration ändern, um sich ändernden Sicherheits- oder Infrastrukturanforderungen gerecht zu werden. Je nach aktueller und Zielnetzwerkkonfiguration können Sie entweder die Einstellungen direkt in Ihrer vorhandenen Instanz aktualisieren oder eine neue Instanz mit der aktualisierten Konfiguration erstellen und Ihre Daten migrieren:
- Direkte Konfigurationsänderung: Sie können zwischen privaten Verbindungen und Hybridverbindungen wechseln, indem Sie die Instanzkonfiguration in der Google Cloud Console bearbeiten.
- Migration erforderlich: Sie können eine vorhandene Instanz nicht direkt auf öffentliche sichere Verbindungen umstellen oder von diesen weglassen. Auch der zugrunde liegende private Konnektivitätsmechanismus zwischen dem Zugriff auf private Dienste (PSA) und Private Service Connect (PSC) kann nicht geändert werden. In diesen Fällen müssen Sie eine neue Looker (Google Cloud Core)-Instanz mit der Zielnetzwerkkonfiguration erstellen und dann Daten aus der ursprünglichen Instanz exportieren und in die neue Instanz importieren.
In der folgenden Tabelle sind die Anforderungen für den Wechsel zwischen Netzwerkkonfigurationen zusammengefasst:
| Aktuelle Netzwerkkonfiguration | Zielnetzwerkkonfiguration | Änderung |
|---|---|---|
| Private Verbindungen | Hybridverbindungen | Bearbeiten Sie die Instanzkonfiguration in der Google Cloud Console. |
| Hybridverbindungen | Private Verbindungen | Bearbeiten Sie die Instanzkonfiguration in der Google Cloud Console. |
| Öffentliche verschlüsselte Verbindungen | Private Verbindungen | Erstellen Sie eine neue Instanz mit privaten Verbindungen und exportieren und importieren Sie dann Daten. |
| Öffentliche verschlüsselte Verbindungen | Hybridverbindungen | Erstellen Sie eine neue Instanz mit Hybridverbindungen und exportieren und importieren Sie dann die Daten. |
| Private Verbindungen | Öffentliche verschlüsselte Verbindungen | Erstellen Sie eine neue Instanz mit öffentlichen verschlüsselten Verbindungen und exportieren und importieren Sie dann die Daten. |
| Hybridverbindungen | Öffentliche verschlüsselte Verbindungen | Erstellen Sie eine neue Instanz mit öffentlichen verschlüsselten Verbindungen und exportieren und importieren Sie dann die Daten. |
Nächste Schritte
- Die richtige Netzwerkkonfiguration für Looker Core
- Looker (Google Cloud Core)-Instanz mit öffentlichen sicheren Verbindungen erstellen
- Private Service Connect mit Looker (Google Cloud Core) verwenden
- Looker-Instanz (Google Cloud Core) mit privaten Verbindungen und Private Service Connect erstellen
- Anleitung zum Herstellen einer ausgehenden HTTPS-Verbindung zu GitHub über PSC
- Looker (Google Cloud Core)-Instanz mit privaten Verbindungen (Zugriff auf private Dienste) erstellen
- Netzwerkprobleme in Looker (Google Cloud Core) beheben