


您可以从 Looker (Google Cloud Core) 实例的多种网络配置中进行选择,以满足组织的安全、架构和数据访问要求。创建实例时,您必须选择网络配置。某些网络配置在创建后可以修改,而其他配置则无法修改。每个配置选项对设置复杂性、持续维护以及实例如何连接到外部资源和数据源都有不同的影响。
概览
Looker (Google Cloud Core) 提供以下网络配置选项:
- 使用公共安全连接:使用可通过互联网访问的外部 IP 地址的实例。
使用专用连接:专用连接使用专用网络来访问 Looker (Google Cloud Core) 实例以及从 Looker (Google Cloud Core) 实例进行访问。使用专用网络有两种方案:
- Private Service Connect:启用了 Private Service Connect 的实例使用 Google 托管的内部虚拟私有云 (VPC) IP 地址,并使用 Private Service Connect 以私密方式连接到 Google 和第三方服务。
- 专用服务访问通道:启用了专用服务访问通道的实例使用 Google 托管的内部虚拟私有云 (VPC) IP 地址,并使用专用服务访问通道以私密方式连接到 Google 和第三方服务。
使用混合连接:支持使用公共 IP 地址进行入站流量传输,并支持使用 Google 托管的内部 VPC IP 地址和专用服务访问通道或 Private Service Connect 进行出站流量传输的实例。
在考虑 Looker (Google Cloud Core) 实例的网络配置时,以下信息可能有助于您做出决策:
- 创建实例时,必须设置网络配置。实例创建完成后,便无法更改为公共安全连接配置的实例。实例创建后,您可以将配置为混合连接的实例更改为专用连接,也可以将具有专用连接的实例更改为混合连接配置。
- 功能可用性因网络选项而异。如需了解详情,请参阅 Looker (Google Cloud Core) 中的功能可用性文档页面。
- 无论网络配置如何,与 BigQuery 的所有连接都通过 Google 的专用网络进行。
- 如果为单点登录配置了第三方身份提供方,则用户的浏览器会与身份提供方通信,然后重定向到 Looker (Google Cloud Core)实例。只要用户可以通过其网络访问重定向网址,第三方身份提供方就适用于所有网络配置。
另请参阅本文档页面如何选择网络选项部分中的表格,详细了解如何为您的团队确定合适的网络配置。
公共安全连接
部署为公共安全连接实例的 Looker (Google Cloud Core) 可通过可从互联网访问的外部 IP 地址进行访问。在此配置中,除了 Looker (Google Cloud Core) 对互联网端点的出站(南向)访问之外,还支持流向 Looker (Google Cloud Core) 的入站(北向)流量。此配置类似于由 Looker 托管的 Looker(原始版)实例的配置。
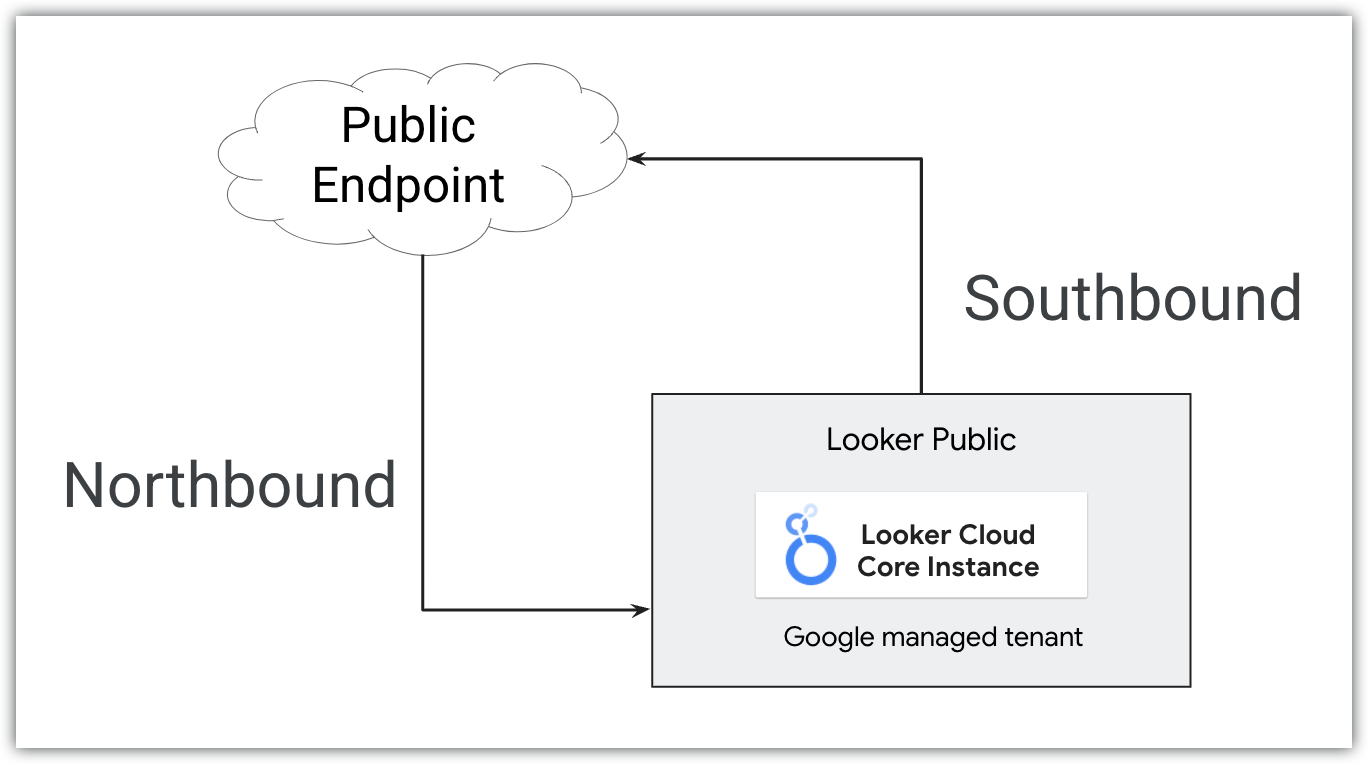
公共安全连接仅允许 HTTPS 流量进入 Looker (Google Cloud Core)。当 CNAME 更新且 Google 可以找到 DIG 记录时,Google 会自动预配 SSL 证书。此证书每四个月自动轮换一次。如需从公共安全连接 Looker (Google Cloud Core) 实例安全地连接到外部数据库,您可以设置加密的 SSL 连接。
公共安全连接配置易于设置和连接,不需要高级网络配置或专业知识。
如需创建 Looker (Google Cloud Core) 公共安全连接实例,请参阅创建公共安全连接 Looker (Google Cloud Core) 实例文档页面。
创建公共安全连接实例后, Google Cloud 控制台中该实例的详细信息标签页会将已启用公共 IP 字段显示为 true,并将已启用专用 IP 和已启用 PSC 字段显示为 false。
专用连接
配置为使用专用连接的 Looker (Google Cloud Core) 实例会使用 Google 托管的内部 VPC IP 地址。您可以使用此地址与能够访问 VPC 的其他资源进行通信。通过专用连接,无需通过公共互联网或使用外部 IP 地址即可访问服务。由于不经过互联网,专用连接通常可缩短延迟时间并限制攻击途径。
在专用连接配置中,内部证书完全由 Google 管理,不会向任何人公开。如果您要预配具有自定义证书的专用连接实例,则无需管理内部私有证书。请改用您自己的自定义证书,并确保该证书会定期轮替。
在专用连接配置中,Looker (Google Cloud Core) 没有公开网址。您可以控制所有入站(北向)流量,并且所有出站(南向)流量都将通过您的 VPC 进行路由。
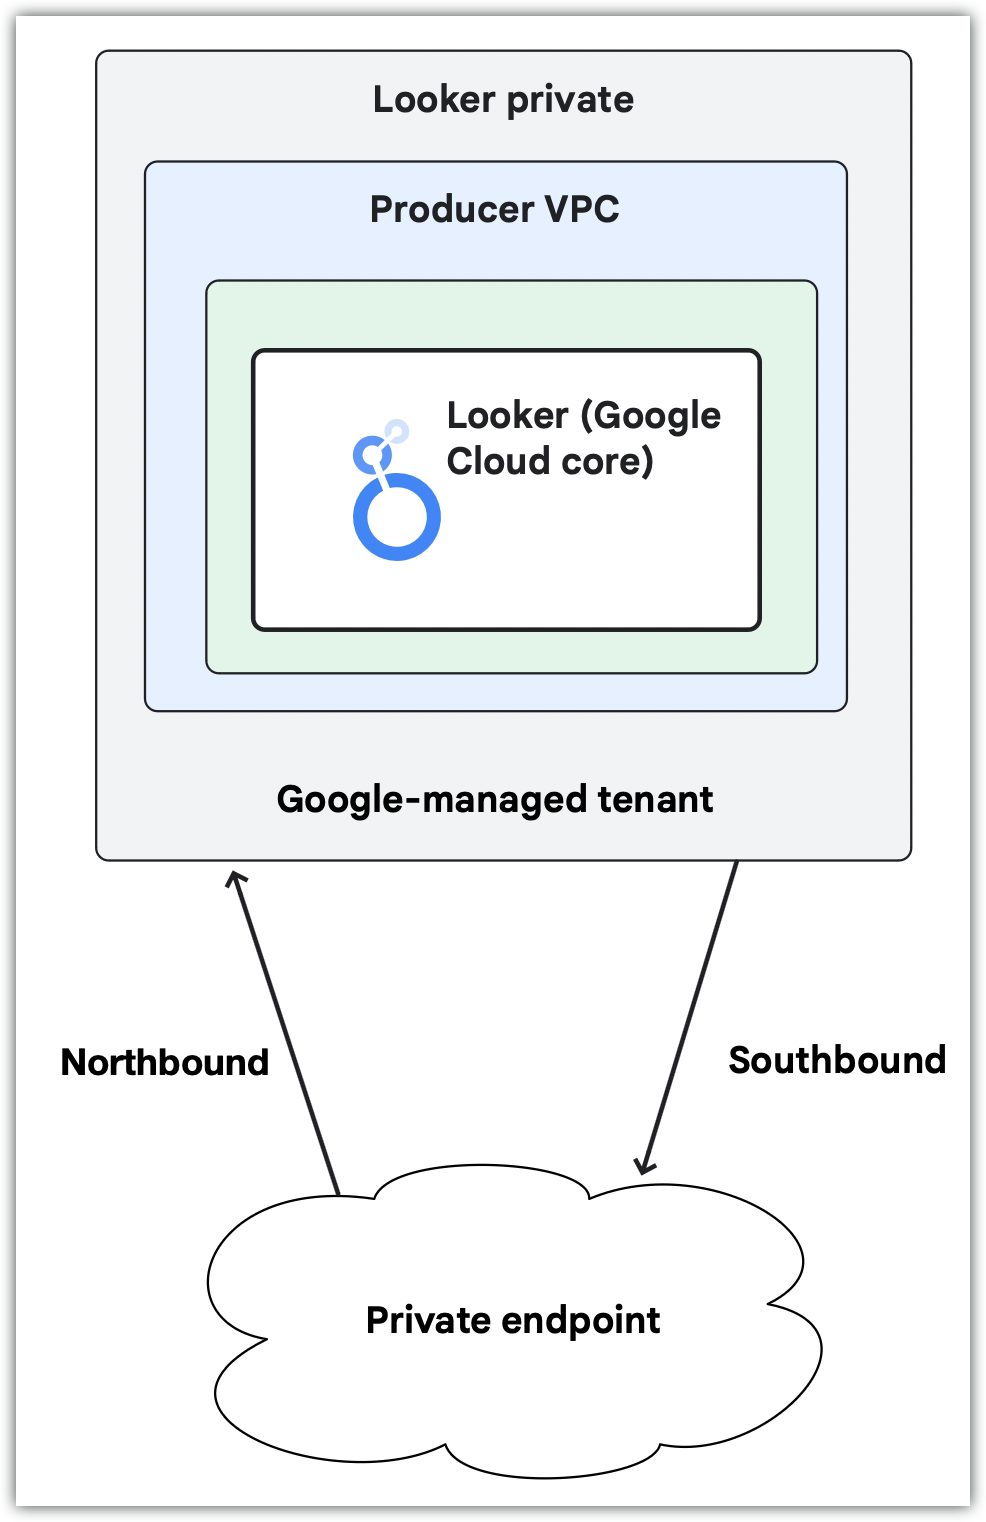
如果您的实例仅使用专用连接,则需要进行额外配置,才能设置自定义网域和用户对实例的访问权限、使用某些 Looker (Google Cloud Core) 功能,或连接到外部资源(例如 Git 提供商)。内部网络专业知识有助于规划和执行此配置。
Looker (Google Cloud Core) 支持以下两种专用连接选项:
必须在创建实例时决定是使用专用服务访问通道还是 Private Service Connect。
Private Service Connect
必须在创建实例时设置将 Private Service Connect 与 Looker (Google Cloud Core) 搭配使用。
如需创建 Looker (Google Cloud Core) Private Service Connect 实例,请参阅创建 Looker (Google Cloud Core) Private Service Connect 实例文档页面。
创建 Private Service Connect 实例后, Google Cloud 控制台中该实例的详细信息标签页将针对已启用 PSC 字段显示 true。
与 Looker (Google Cloud Core) 搭配使用时,Private Service Connect 与专用服务访问通道在以下方面有所不同:
- 端点和后端支持公开或不公开访问方法。
- Looker (Google Cloud Core)可以连接到可通过 Private Service Connect 访问的其他 Google 服务,例如 Cloud SQL。
- 无需分配大型 IP 地址块。
- 直接连接允许传递性通信。
- 无需与其他服务共享网络。
- 支持多租户。
- 支持全球访问权限。
- 支持自定义网域的 Google 管理的证书。
内部网络专业知识有助于规划和执行 Private Service Connect 配置。
如需详细了解 Private Service Connect 实例,请参阅将 Private Service Connect 与 Looker (Google Cloud Core) 搭配使用文档页面。
使用 Private Service Connect 访问 Looker (Google Cloud Core) 实例
Private Service Connect 后端可用于以私密方式访问 Looker (Google Cloud Core) Private Service Connect 实例,或通过公共互联网访问 Looker (Google Cloud Core)。
受控原生出站流量
当您使用全球 FQDN 设置或启用与 Looker Marketplace 的连接设置时,Looker (Google Cloud Core) 会使用受控的原生出站流量。这一内置的代管式解决方案可简化基于 Private Service Connect 的部署的互联网 (HTTPS) 出站流量连接。借助受控原生出站流量,您无需在 Virtual Private Cloud (VPC) 中为互联网出站流量创建提供方服务。受控原生出站流量通过 Google 管理的 Looker VPC 路由网络流量,这具有多项关键优势,主要是为具有安全环境的客户简化配置并提高易用性。
以下是受控原生出站流量的主要优势:
- 降低配置复杂性:通过移除部署负载均衡器和 NAT 网关或为 Private Service Connect 提供方服务分配子网空间等前提条件,简化了配置。受控的原生出站流量由 Looker (Google Cloud Core) 管理,以促进 HTTPS 互联网出站流量。
- 消除复杂的权宜解决方法:提供一种简化的方式来连接到 Marketplace 等服务,而无需部署网络基础设施。
- 支持关键外部服务:为客户指定的完全限定域名 (FQDN)(例如 Looker 托管式 Marketplace、github.com 和 gitlab.com)启用可配置的原生出站流量。
选择受控的原生出站流量时,请考虑以下事项:
- 受控原生出站流量支持公共端点的 HTTPS 互联网出站流量。
您可以前往 Google Cloud 控制台中 Looker (Google Cloud Core) 实例的实例页面,在详细信息标签页中查看 Looker (Google Cloud Core) 用于受控原生出站流量的 IP 地址。用于互联网出站流量的 IP 地址会显示在受控出站流量配置部分的出站流量 IP 字段中。这些 IP 地址对于您的 Looker (Google Cloud Core) 实例是唯一的。这些 IP 地址是使用 Secure Web Proxy 分配的,它们是动态的,可能会在不发出警告的情况下发生变化。
流向受限 VIP 支持的 Google API 的流量会自动通过受控的原生出站流量进行路由。对于受限 VIP 地址不支持的 Google API,您可以添加全球 FQDN 出站流量规则,以允许使用受控的原生出站流量访问该 API。
如果您的 Looker (Google Cloud Core)实例位于 VPC Service Controls 边界内,VPC Service Controls 将阻止流向不受 VPC Service Controls 支持的 Google API 的受控原生出站流量。这些服务必须作为提供方服务发布,并且可以通过将服务添加到本地 FQDN 许可清单,允许流量通过 Private Service Connect。Google 地图 API 就是此类服务的一个示例。
受控的原生出站流量不支持 Looker Action Hub。
通过将非 Google 服务添加到全球 FQDN 许可清单,可以对这些服务的出站连接使用受控的原生出站流量。
如果您在使用受控原生出站流量时遇到外部服务连接超时或身份验证失败的问题,请参阅排查 Looker (Google Cloud Core) 网络问题。
如需比较使用受控原生出站流量或 Private Service Connect 发布服务的出站连接,请参阅受控原生出站流量与 Private Service Connect 连接的比较部分。
使用 Private Service Connect 连接到外部服务
Looker (Google Cloud Core) Private Service Connect 实例可以使用端点连接到 Google Cloud 或外部资源。如果资源是外部资源,则还需要设置网络端点组 (NEG) 和负载均衡器。此外,每个到唯一服务的出站连接都要求该服务使用 Private Service Connect 发布。在 Looker (Google Cloud Core)端,每个唯一的出站流量连接都必须通过本地 FQDN 设置创建,并针对您要连接到的每个服务进行维护。
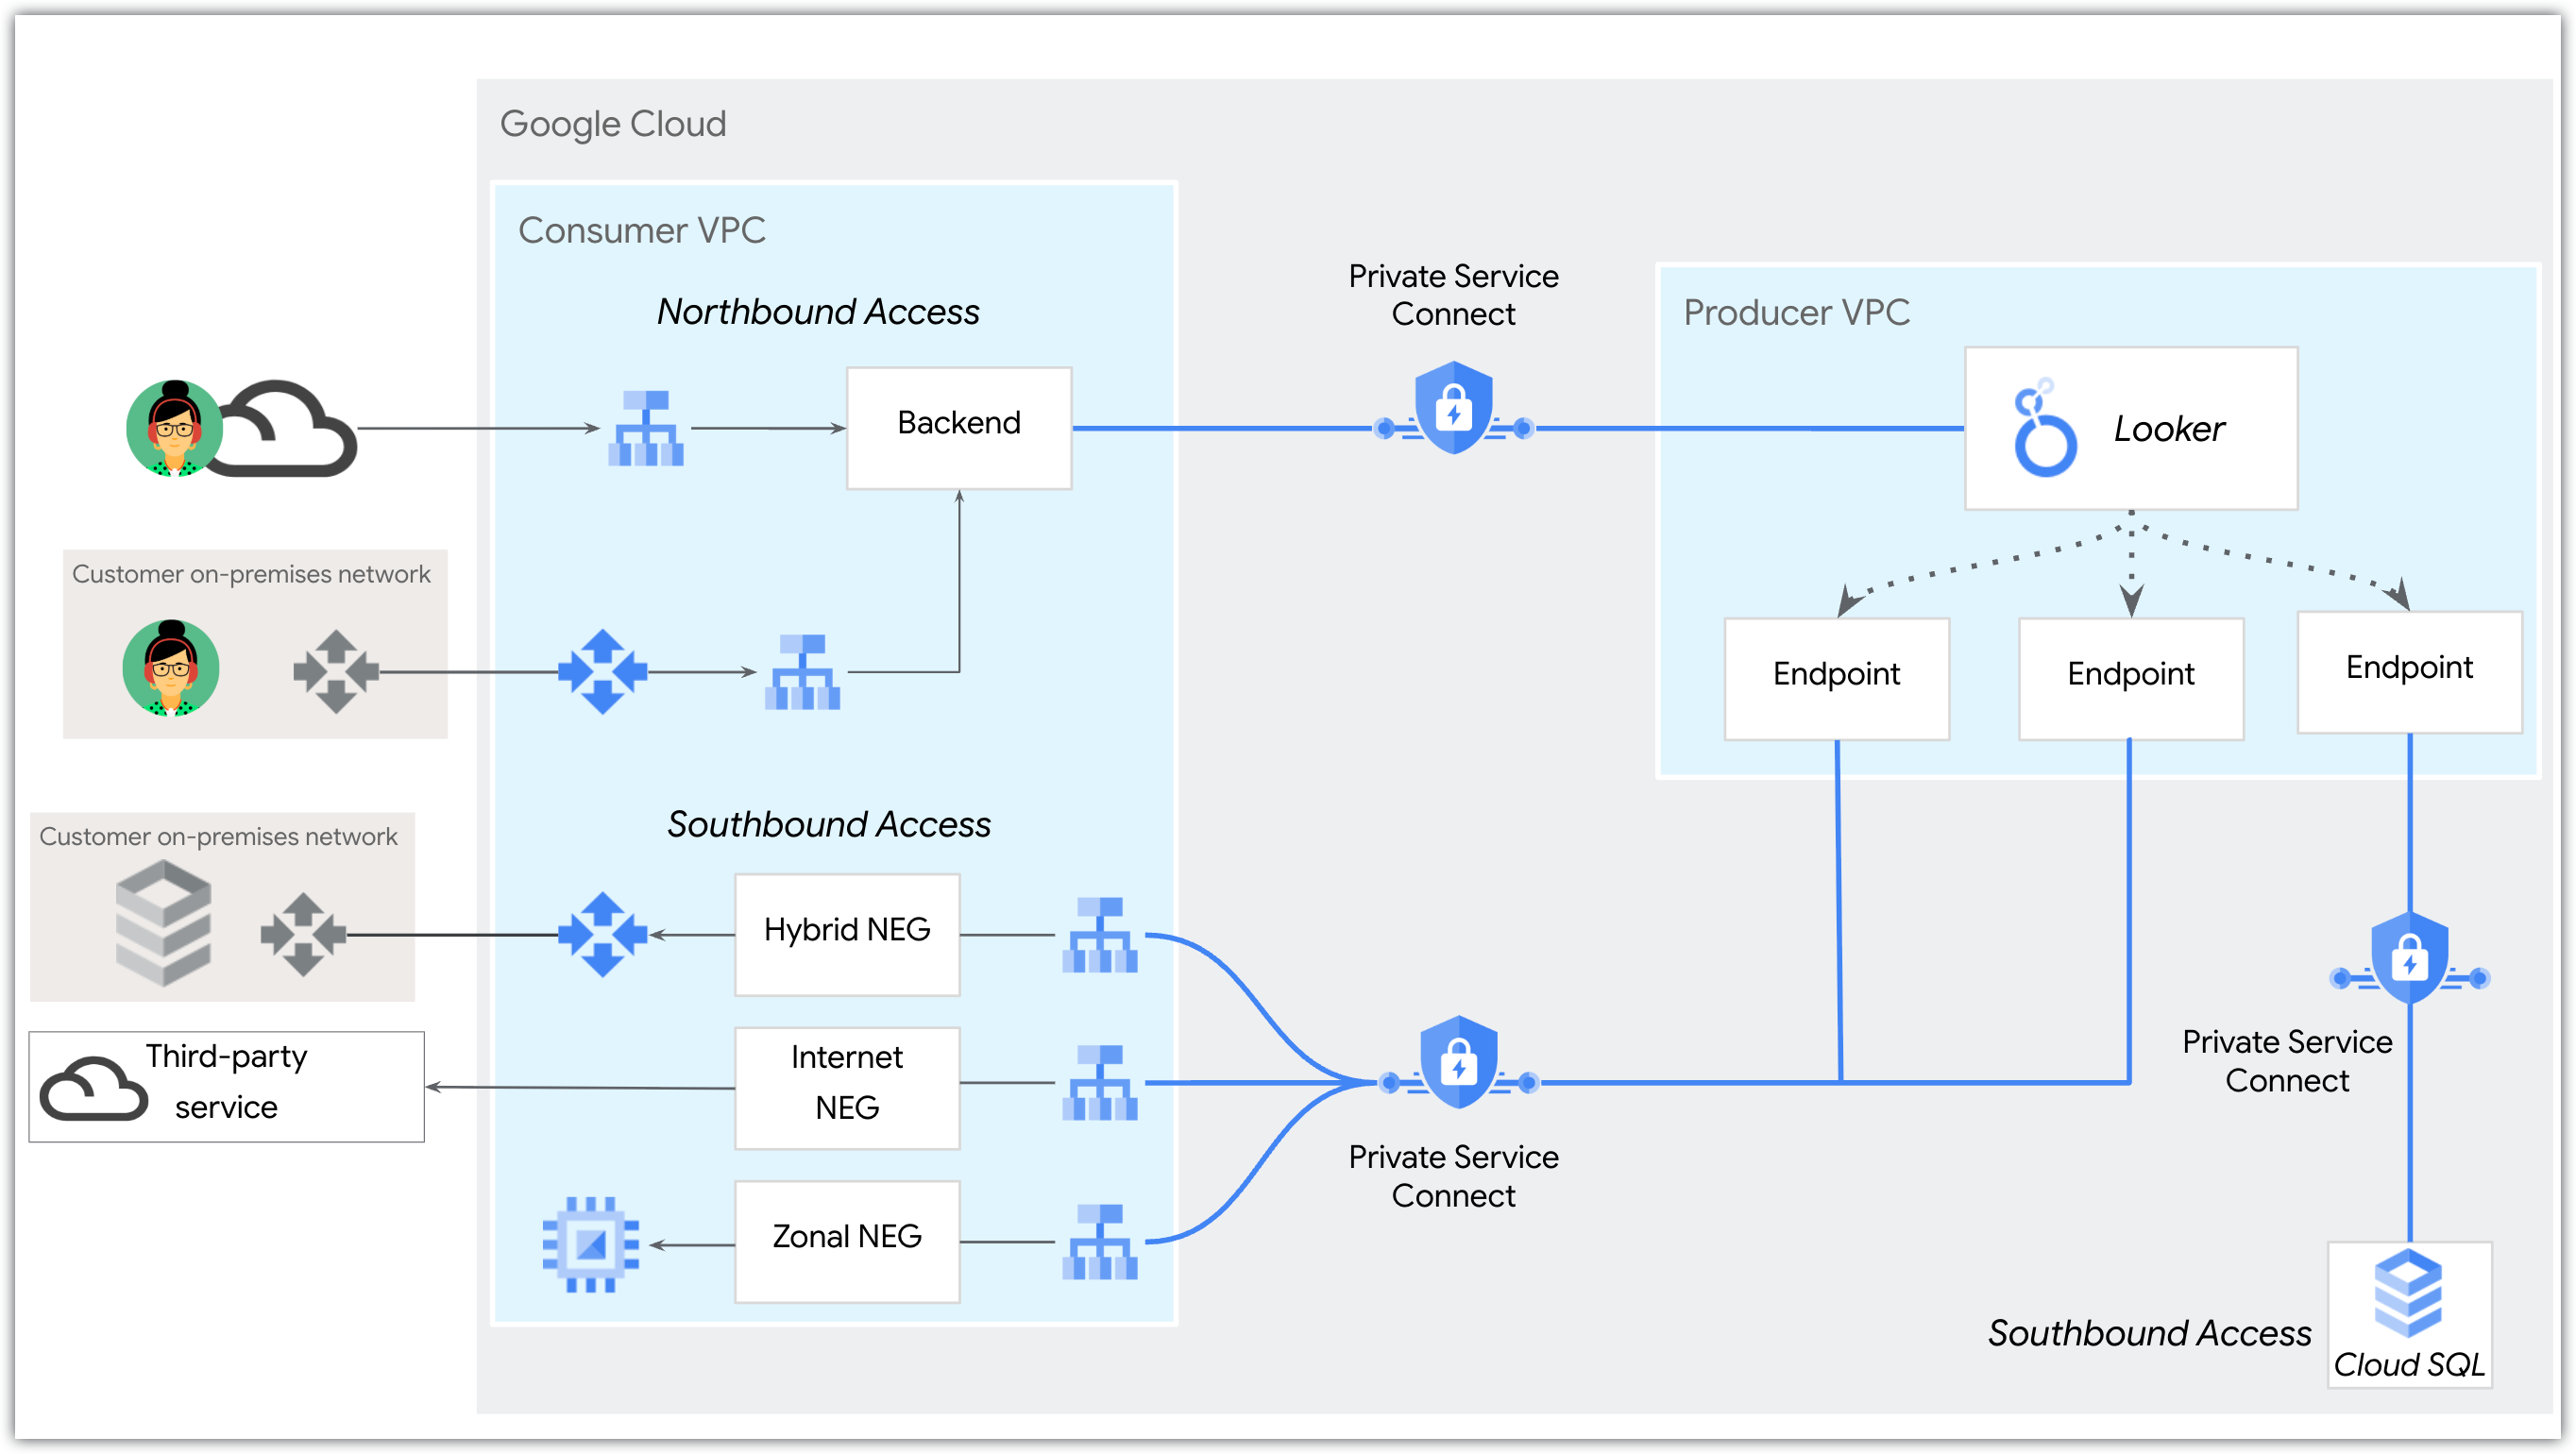
如需查看使用 Private Service Connect 连接到外部服务的示例,请参阅 Looker PSC 南向 HTTPS 互联网 NEG Codelab。
如需比较 Private Service Connect 的出站连接类型,请参阅受控的原生出站流量与 Private Service Connect 连接部分。
受控的原生出站流量与 Private Service Connect 连接
下表比较了通过受控原生出站流量或通过南向 Private Service Connect 连接来连接到外部服务的关键功能。
| 功能 | 受控原生出站流量 | 使用 Private Service Connect 的南向连接 |
|---|---|---|
| 主要目标 | 简化用于访问特定常见公共外部服务(例如 Marketplace、GitHub)的配置。 | 使 Looker (Google Cloud Core)能够充当服务使用方,与 VPC、多云网络或互联网中的服务建立通信。 |
| 管理和复杂性 | 一项托管式内置 Looker (Google Cloud Core) Private Service Connect 功能,旨在消除对复杂网络知识的要求。 | 需要客户手动进行详细配置,以设置南向连接。 |
| 目标服务 | 专为 HTTPS 互联网出站流量服务(例如 Marketplace、github.com、gitlab.com)而设计 | 支持各种出站服务(私有和公共),包括 Google 托管式数据库(例如 Cloud SQL)、本地数据库和自行管理的服务。 |
专用服务访问通道
必须在创建实例时设置将专用服务访问通道专用连接与 Looker (Google Cloud Core) 搭配使用。Looker (Google Cloud Core) 实例可以选择在其专用(专用服务访问通道)连接中包含公共安全连接。创建使用专用服务访问通道的实例后,您可以向该实例添加或移除专用连接。
如需创建专用(专用服务访问通道)连接,您必须在 VPC 中为 Looker (Google Cloud Core) 分配 /22 CIDR 范围。
如需为仅使用专用(专用服务访问通道)连接的实例设置用户访问权限,您必须设置自定义网域,并根据贵组织的需求配置对该网域的访问权限。如需连接到外部资源,您需要执行额外的配置。内部网络专业知识有助于规划和执行此配置。
如需创建 Looker (Google Cloud Core) 专用服务访问通道实例,请参阅创建专用连接实例文档页面。
创建专用服务访问通道实例后, Google Cloud 控制台中该实例的详细信息标签页会将已启用专用 IP 字段显示为 true。
混合连接配置
使用专用服务访问通道或 Private Service Connect 进行专用连接的 Looker (Google Cloud Core) 实例支持混合连接配置。
使用专用服务访问通道且具有混合连接的 Looker (Google Cloud Core) 实例具有公开网址,并且所有传入(北向)流量都将通过使用 HTTPS 的公共连接。出站(南向)流量通过 VPC 路由,可配置为仅允许使用 HTTPS 或加密的专用连接流量。所有传输中的流量都会经过加密。
启用了 Private Service Connect 的 Looker (Google Cloud Core) 实例使用可在 VPC 中访问的客户定义 IP 地址进行入站流量。与 VPC 和本地或多云工作负载的通信使用您为出站流量部署的服务连接。
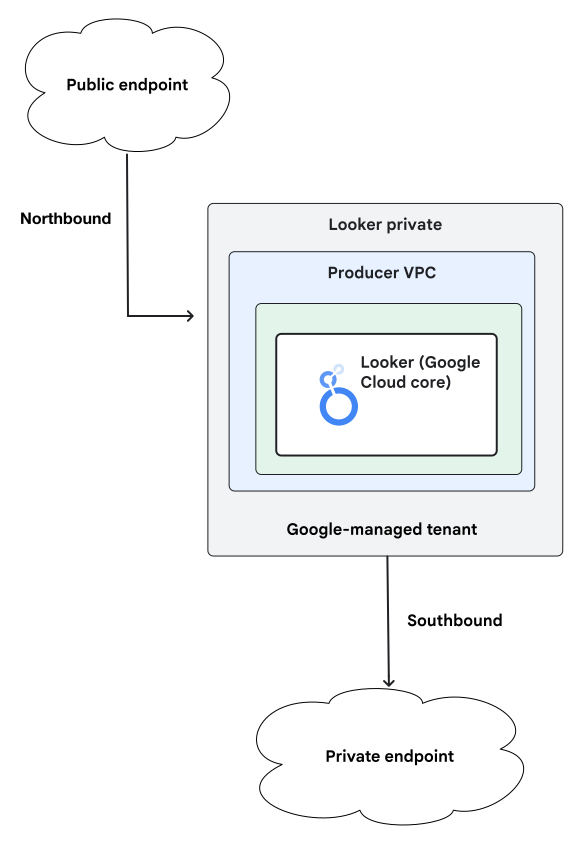
创建使用混合连接配置的实例后, Google Cloud 控制台中该实例的详细信息标签页将针对已启用公共 IP 字段显示 true,并针对已启用专用 IP 或已启用 PSC 字段显示 true。
如何选择网络选项
下表显示了不同网络选项的功能可用性。
| 网络要求 | |||||
|---|---|---|---|---|---|
| 功能 | 公共安全连接 | 混合连接 (PSA) | 专用连接 (PSA) | 混合连接 (PSC) | 专用连接 (PSC) |
| 需要分配 IP 范围才能创建实例 | 否 | 是(每个实例、每个区域 /22)
|
是(每个实例、每个区域 /22)
|
否 | 否 |
| Google Cloud Armor | 可以。Looker (Google Cloud Core) 使用由 Google 管理的默认 Google Cloud Armor 规则。这些规则不可配置。 | 可以。Looker (Google Cloud Core) 使用由 Google 管理的默认 Google Cloud Armor 规则。这些规则不可配置。 | 否 | 可以。Looker (Google Cloud Core) 使用由 Google 管理的默认 Google Cloud Armor 规则。这些规则不可配置。 | 支持客户管理的区域级外部应用负载均衡器、Private Service Connect 后端和客户管理的 Google Cloud Armor |
| 自定义网域 | 是 | 支持作为公开网址 | 是 | 支持作为公开网址 | 是 |
| 入站访问权限 | |||||
| 功能 | 公共安全连接 | 混合连接 (PSA) | 专用连接 (PSA) | 混合连接 (PSC) | 专用连接 (PSC) |
| 公共互联网 | 是 | 是 | 否 | 支持 Google 管理的区域级外部应用负载均衡器 | 支持客户管理的区域级外部应用负载均衡器、Private Service Connect 后端和自定义网域 |
| VPC 对等互连(专用服务访问通道) | 否 | 是 | 是 | 否 | 否 |
| 基于 PSC 的路由 | 否 | 否 | 否 |
支持以下内容:
支持全球访问(使用增强型服务连接 URI),让您能够从实例所在区域以外的其他区域访问实例。 |
|
| 混合网络 | 否 | 是 | 是 | 是 | 是 |
| 出站访问权限 | |||||
| 功能 | 公共安全连接 | 混合连接 (PSA) | 专用连接 (PSA) | 混合连接 (PSC) | 专用连接 (PSC) |
| 互联网 | 是 | 否 | 否 | 区域级 TCP 代理内部负载均衡器、互联网 NEG 和 Cloud NAT 网关支持。 | |
| VPC 对等互连(专用服务访问通道) | 否 | 是 | 是 | 否 | 否 |
| 基于 Private Service Connect 的路由 | 否 | 否 | 否 | 支持区域级 TCP 代理内部负载均衡器和混合 NEG | |
| 混合网络(多云和本地) | 否 | 是 | 是 | 支持区域级 TCP 代理内部负载均衡器、混合 NEG 和 Google Cloud 网络产品 | |
| 应用 | |||||
| 功能 | 公共安全连接 | 混合连接 (PSA) | 专用连接 (PSA) | 混合连接 (PSC) | 专用连接 (PSC) |
| GitHub | 是 | 支持 TCP 代理内部负载均衡器和互联网 NEG | 可以。如需查看示例,请参阅通过 HTTPS 互联网 NEG 实现 Looker 南向 PSC 访问 Codelab。 | ||
| GitHub Enterprise | 否 | 是 | 是 | 是 | 是 |
| Cloud SQL | 是 | 支持与 Looker (Google Cloud Core) 部署在同一 VPC 中的 Cloud SQL | 是 | 是 | 是 |
| BigQuery | 是 | 是 | 是 | 是 | 是 |
| 嵌入 | 是 | 是 | 是 | 是 | 是 |
| Marketplace | 是 | 否 | 否 | 是 | 是 |
| Looker Action Hub | 是 | 是 | 否 | 是 | 否 |
| Looker 管理的 MCP 服务器 | 是 | 是 | 是 | 是 | 是 |
| 关联工作表 | 是 | 是 | 是 | 是 | 是 |
| SMTP | 是 | 是 | 是 | 可以。需要出站连接。 | |
| 优势 | |||||
| 功能 | 公共安全连接 | 混合连接 (PSA) | 专用连接 (PSA) | 混合连接 (PSC) | 专用连接 (PSC) |
| 优势 |
|
|
|
|
|
| 注意事项 | |||||
| 功能 | 公共安全连接 | 混合连接 (PSA) | 专用连接 (PSA) | 混合连接 (PSC) | 专用连接 (PSC) |
| 注意事项 | 如果您想要自定义网址,则必须配置完全限定域名(例如 looker.examplepetstore.com)。您不能使用 examplepetstore.looker.com 这样的自定义网址。
|
|
|
|
|
更改网络配置
创建 Looker (Google Cloud Core) 实例后,您可能需要更改其网络配置,以适应不断变化的安全或基础设施要求。根据当前和目标网络配置,您可以直接在现有实例上更新设置,也可以使用更新后的配置创建新实例并迁移数据:
- 直接更改配置:您可以通过在 Google Cloud 控制台中修改实例配置,在专用连接和混合连接之间切换。
- 需要迁移:您无法直接将现有实例切换到公共安全连接或从公共安全连接切换,也无法在专用服务访问通道 (PSA) 和 Private Service Connect (PSC) 之间更改底层专用连接机制。在这些情况下,您必须使用目标网络设置创建新的 Looker (Google Cloud Core) 实例,然后从原始实例导出数据并将其导入新实例。
下表总结了在网络配置之间切换的要求:
| 当前网络配置 | 目标网络配置 | 如何更改 |
|---|---|---|
| 专用连接 | 混合连接 | 在 Google Cloud 控制台中修改实例配置。 |
| 混合连接 | 专用连接 | 在 Google Cloud 控制台中修改实例配置。 |
| 公共安全连接 | 专用连接 | 创建具有专用连接的新实例,然后导出和导入数据。 |
| 公共安全连接 | 混合连接 | 创建具有混合连接的新实例,然后导出和导入数据。 |
| 专用连接 | 公共安全连接 | 创建具有公共安全连接的新实例,然后导出和导入数据。 |
| 混合连接 | 公共安全连接 | 创建具有公共安全连接的新实例,然后导出和导入数据。 |
后续步骤
- 了解 Looker Core 的正确网络配置
- 创建 Looker (Google Cloud Core) 实例(公共安全连接)
- 将 Private Service Connect 与 Looker (Google Cloud Core) 搭配使用
- 创建 Looker (Google Cloud Core) 专用连接 Private Service Connect 实例
- 按照教程了解如何从 PSC 执行到 GitHub 的出站 HTTPS 连接。
- 创建专用连接(专用服务访问通道)Looker (Google Cloud Core) 实例
- 排查 Looker (Google Cloud Core) 网络问题