


Vous pouvez choisir parmi plusieurs configurations réseau pour une instance Looker (Google Cloud Core) afin de répondre aux exigences de votre organisation en matière de sécurité, d'architecture et d'accès aux données. Vous devez sélectionner une configuration réseau lorsque vous créez une instance. Certaines configurations réseau peuvent être modifiées après leur création, d'autres non. Chaque option de configuration a des implications différentes sur la complexité de la configuration, la maintenance continue et la manière dont votre instance se connecte aux ressources et sources de données externes.
Présentation
Les options de configuration réseau suivantes sont disponibles pour Looker (Google Cloud Core) :
- Utiliser des connexions sécurisées publiques : instance qui utilise une adresse IP externe accessible sur Internet.
Utiliser des connexions privées : les connexions privées utilisent des réseaux privés pour l'accès aux instances Looker (Google Cloud Core) et depuis celles-ci. Il existe deux options pour utiliser des réseaux privés :
- Private Service Connect : une instance activée pour Private Service Connect utilise une adresse IP de cloud privé virtuel (VPC) interne hébergée par Google et utilise Private Service Connect pour se connecter de manière privée à Google et à des services tiers.
- Accès aux services privés : une instance activée pour l'accès aux services privés utilise une adresse IP de cloud privé virtuel (VPC) interne hébergée par Google et l'accès aux services privés pour se connecter en privé à Google et à des services tiers.
Utiliser des connexions hybrides : instance compatible avec une adresse IP publique pour l'entrée, et une adresse IP de VPC interne hébergée par Google et l'accès aux services privés ou Private Service Connect pour la sortie.
Lorsque vous envisagez une configuration réseau pour votre instance Looker (Google Cloud Core), les informations suivantes peuvent vous aider à prendre une décision :
- La configuration réseau doit être définie lors de la création de l'instance. Une instance configurée pour les connexions publiques sécurisées ne peut pas être modifiée après sa création. Une instance configurée pour des connexions hybrides peut être modifiée pour utiliser des connexions privées, ou une instance avec des connexions privées peut être modifiée pour utiliser une configuration de connexions hybrides après la création de l'instance.
- La disponibilité des fonctionnalités varie selon l'option de réseau. Pour en savoir plus, consultez la page de documentation Disponibilité des fonctionnalités dans Looker (Google Cloud Core).
- Toutes les connexions à BigQuery passent par le réseau privé de Google, quelle que soit la configuration du réseau.
- Si un fournisseur d'identité tiers est configuré pour l'authentification unique, le navigateur de l'utilisateur communique avec le fournisseur d'identité, puis est redirigé vers l'instance Looker (Google Cloud core). Tant que l'URL de redirection est accessible sur le réseau de l'utilisateur, les fournisseurs d'identité tiers fonctionnent pour toutes les configurations réseau.
Consultez également le tableau de la section Choisir une option de mise en réseau de cette page de documentation pour savoir comment choisir la configuration réseau adaptée à votre équipe.
Connexions sécurisées publiques
Looker (Google Cloud Core) déployé en tant qu'instance de connexion sécurisée publique est accessible depuis une adresse IP externe accessible sur Internet. Dans cette configuration, le trafic entrant (ascendant) vers Looker (Google Cloud Core) est accepté, en plus de l'accès sortant (descendant) de Looker (Google Cloud Core) aux points de terminaison Internet. Cette configuration est semblable à celle d'une instance Looker (original) hébergée par Looker.
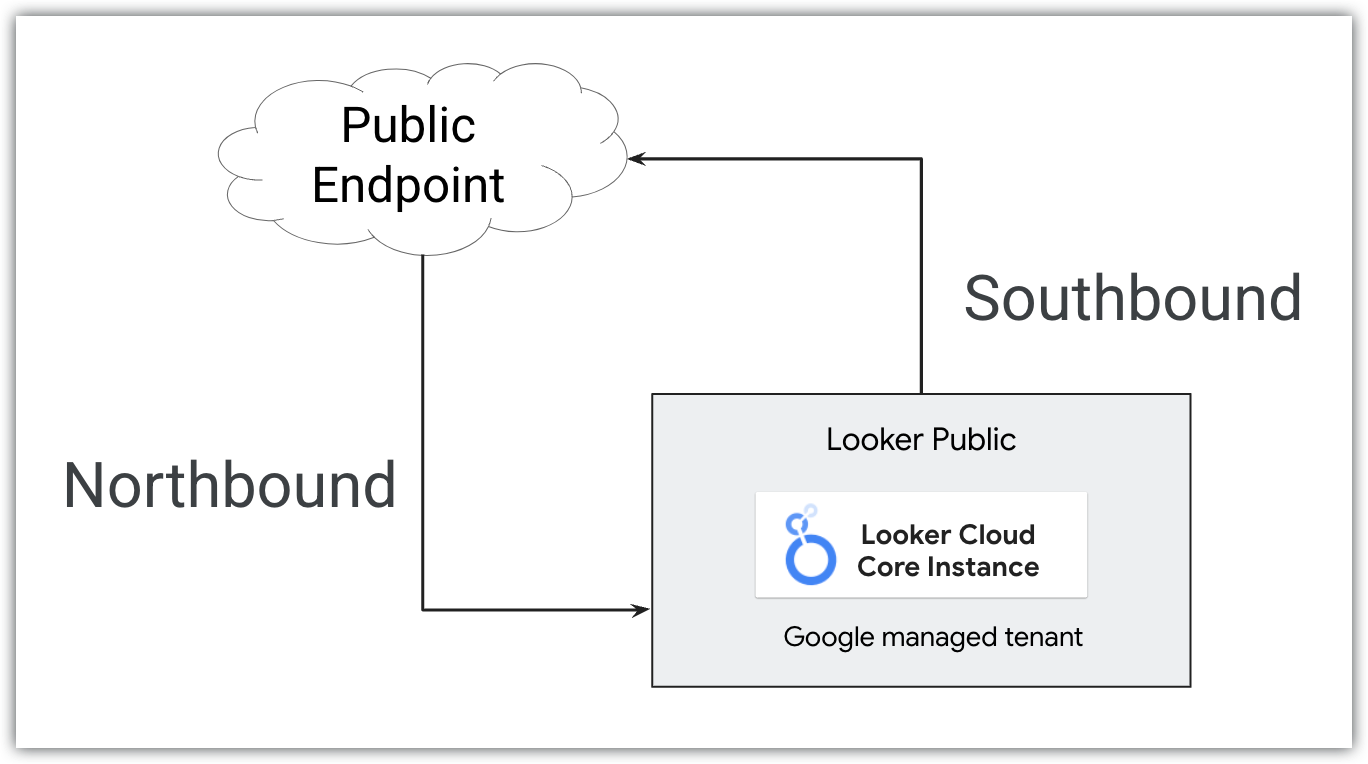
Les connexions sécurisées publiques n'autorisent que le trafic HTTPS vers Looker (Google Cloud Core). Google provisionne automatiquement un certificat SSL lorsque le CNAME est mis à jour et que Google peut localiser les enregistrements DIG. Ce certificat fait l'objet d'une rotation automatique tous les quatre mois. Pour vous connecter de manière sécurisée à des bases de données externes à partir d'une instance Looker (Google Cloud Core) utilisant une connexion sécurisée publique, vous pouvez configurer une connexion SSL chiffrée.
Les configurations de connexions sécurisées publiques sont faciles à configurer et à connecter, et ne nécessitent pas de configuration réseau ni d'expertise avancées.
Pour créer une instance Looker (Google Cloud Core) avec une connexion sécurisée publique, consultez la page de documentation Créer une instance Looker (Google Cloud Core) avec une connexion sécurisée publique.
Une fois qu'une instance de connexion sécurisée publique est créée, l'onglet Détails de l'instance dans la console Google Cloud affiche le champ Adresse IP publique activée avec la valeur true, et les champs Adresse IP privée activée et PSC activé avec la valeur false.
Connexions privées
Une instance Looker (Google Cloud Core) configurée pour utiliser des connexions privées utilise une adresse IP VPC interne hébergée par Google. Vous pouvez utiliser cette adresse pour communiquer avec d'autres ressources pouvant accéder au VPC. Les connexions privées permettent d'accéder aux services sans passer par l'Internet public ni utiliser d'adresses IP externes. Comme elles ne transitent pas par Internet, les connexions privées offrent généralement une latence plus faible et des vecteurs d'attaque limités.
Dans une configuration de connexions privées, les certificats internes sont entièrement gérés par Google et ne sont exposés à personne. Si vous provisionnez une instance de connexions privées avec des certificats personnalisés, vous n'avez pas besoin de gérer les certificats privés internes. Utilisez plutôt votre propre certificat personnalisé et assurez-vous que la rotation de ce certificat est maintenue.
Dans une configuration de connexions privées, Looker (Google Cloud Core) n'a pas d'URL publique. Vous contrôlez l'ensemble du trafic entrant (vers le nord) et tout le trafic sortant (vers le sud) sera acheminé via votre VPC.
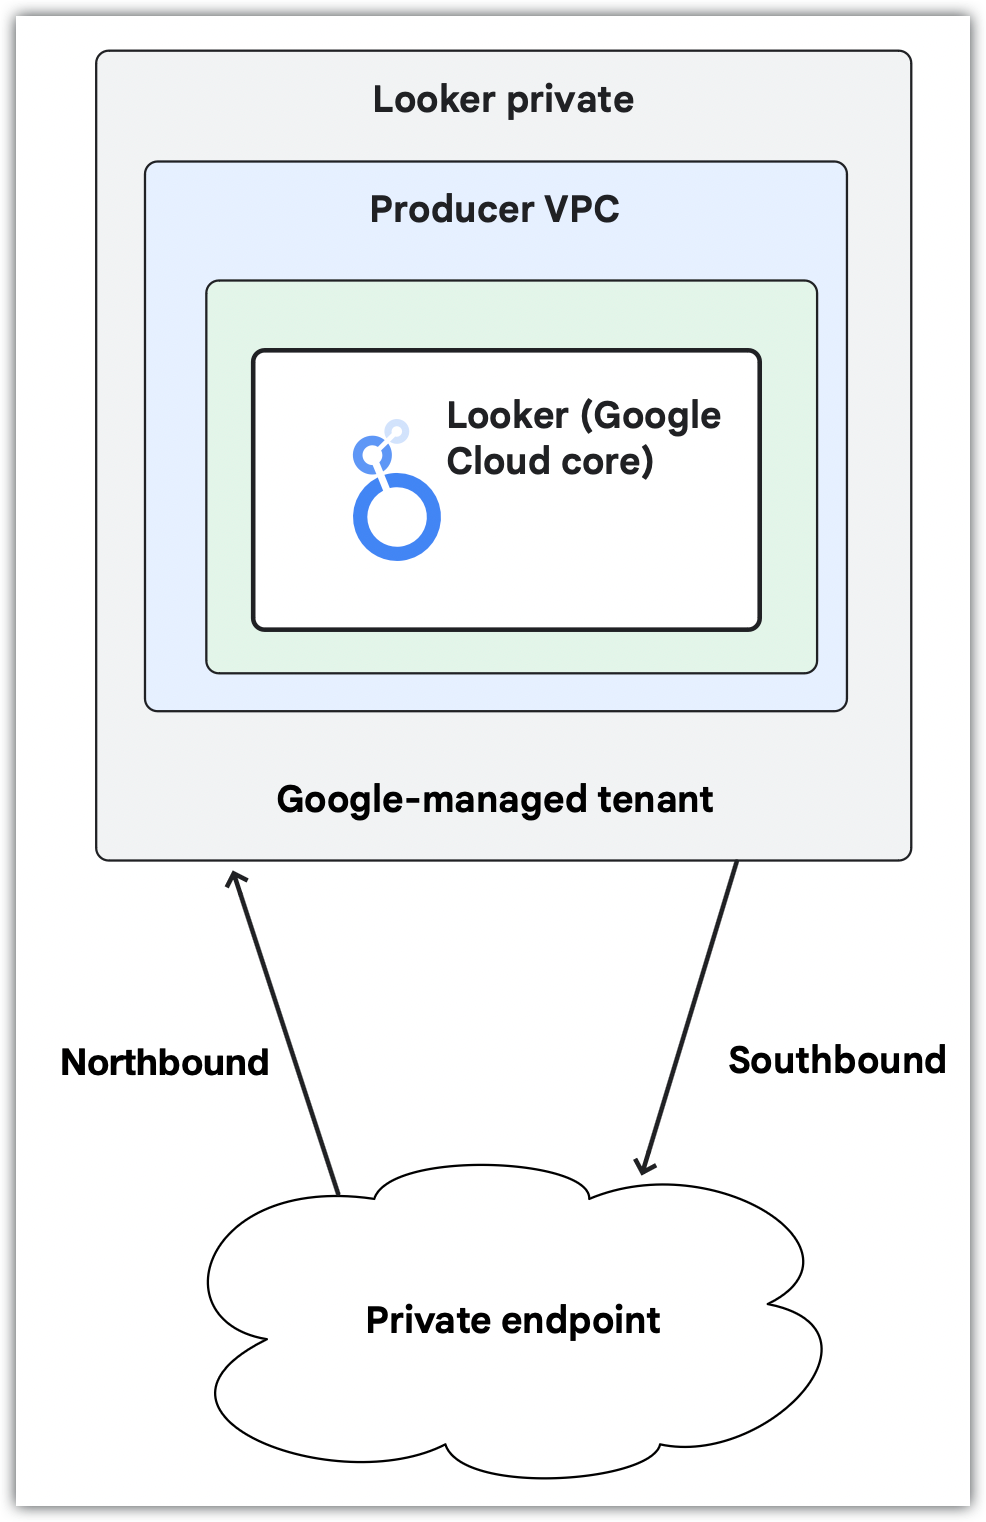
Si votre instance n'utilise qu'une connexion privée, une configuration supplémentaire est nécessaire pour configurer un domaine personnalisé et l'accès des utilisateurs à l'instance, utiliser certaines fonctionnalités de Looker (Google Cloud Core) ou vous connecter à des ressources externes, telles que des fournisseurs Git. Une expertise interne en matière de mise en réseau est utile pour planifier et exécuter cette configuration.
Looker (Google Cloud Core) accepte les deux options suivantes pour les connexions privées :
L'utilisation de l'accès aux services privés ou de Private Service Connect doit être décidée au moment de la création de l'instance.
Private Service Connect
L'utilisation de Private Service Connect avec Looker (Google Cloud Core) doit être définie au moment de la création de l'instance.
Pour créer une instance Private Service Connect Looker (Google Cloud Core), consultez la page de documentation Créer une instance Private Service Connect Looker (Google Cloud Core).
Une fois qu'une instance Private Service Connect est créée, l'onglet Détails de l'instance dans la console Google Cloud affiche true pour le champ PSC activé.
Lorsqu'il est utilisé avec Looker (Google Cloud Core), Private Service Connect diffère de l'accès aux services privés de la manière suivante :
- Les points de terminaison et les backends sont compatibles avec les méthodes d'accès public ou privé.
- Looker (Google Cloud Core) peut se connecter à d'autres services Google, tels que Cloud SQL, accessibles via Private Service Connect.
- Il n'est pas nécessaire d'allouer de grands blocs d'adresses IP.
- Les connexions directes permettent une communication transitive.
- Il n'est pas nécessaire de partager un réseau avec d'autres services.
- Prise en charge de l'architecture mutualisée.
- Compatible avec l'accès mondial.
- Prise en charge des certificats gérés par Google pour les domaines personnalisés.
Une expertise interne en matière de mise en réseau est utile pour planifier et exécuter les configurations Private Service Connect.
Pour en savoir plus sur les instances Private Service Connect, consultez la page de documentation Utiliser Private Service Connect avec Looker (Google Cloud Core).
Accéder à une instance Looker (Google Cloud Core) avec Private Service Connect
Les backends Private Service Connect peuvent être utilisés pour accéder de manière privée aux instances Private Service Connect de Looker (Google Cloud Core) ou pour accéder à Looker (Google Cloud Core) via l'Internet public.
Sortie native contrôlée
Lorsque vous utilisez le paramètre FQDN global ou le paramètre Activer la connexion à la place de marché Looker, Looker (Google Cloud Core) utilise la sortie native contrôlée. Cette solution gérée intégrée simplifie la connectivité de sortie Internet (HTTPS) pour les déploiements basés sur Private Service Connect. La sortie native contrôlée élimine la nécessité de créer un service producteur pour la sortie Internet dans votre cloud privé virtuel (VPC). La sortie native contrôlée achemine le trafic Internet via le VPC Looker géré par Google, ce qui offre plusieurs avantages clés, principalement axés sur la simplification de la configuration et l'amélioration de la facilité d'utilisation pour les clients disposant d'environnements sécurisés.
Voici les principaux avantages de la sortie native contrôlée :
- Simplifie la configuration : la configuration est simplifiée en supprimant les conditions préalables telles que le déploiement d'équilibreurs de charge et de passerelles NAT, ou l'allocation d'espace de sous-réseau pour un service de producteur Private Service Connect. La sortie native contrôlée est gérée par Looker (Google Cloud Core) pour faciliter la sortie Internet HTTPS.
- Élimine les solutions de contournement complexes : offre un moyen simplifié de se connecter à des services tels que Marketplace sans déployer d'infrastructure réseau.
- Compatibilité avec les services externes clés : permet une sortie native configurable pour les noms de domaine complets (FQDN) spécifiés par le client, tels que Looker Marketplace géré, github.com et gitlab.com.
Lorsque vous choisissez la sortie native contrôlée, tenez compte des points suivants :
- La sortie native contrôlée est compatible avec la sortie Internet HTTPS pour les points de terminaison publics.
Vous pouvez identifier les adresses IP utilisées par Looker (Google Cloud Core) pour la sortie native contrôlée en accédant à l'onglet Détails de la page Instances de votre instance Looker (Google Cloud Core) dans la console Google Cloud . Les adresses IP utilisées pour le trafic de sortie Internet s'affichent dans le champ Adresses IP de sortie de la section Configuration de la sortie contrôlée. Les adresses IP sont uniques à votre instance Looker (Google Cloud Core). Ces adresses IP sont allouées à l'aide de Secure Web Proxy. Elles sont dynamiques et peuvent changer sans préavis.
Le trafic vers les API Google compatibles avec l'adresse IP virtuelle restreinte est automatiquement acheminé via une sortie native contrôlée. Pour les API Google qui ne sont pas compatibles avec l'adresse IP virtuelle restreinte, vous pouvez ajouter une règle de sortie FQDN global pour autoriser le trafic vers cette API à l'aide de la sortie native contrôlée.
Si votre instance Looker (Google Cloud Core) se trouve dans un périmètre VPC Service Controls, VPC Service Controls bloque le trafic de sortie natif contrôlé vers les API Google non compatibles avec VPC Service Controls. Ces services doivent être publiés en tant que services de producteur, et le trafic peut être autorisé via Private Service Connect en ajoutant le service à la liste d'autorisation FQDN local. L'API Google Maps est un exemple de ce type de service.
L'Action Hub Looker n'est pas compatible avec la sortie native contrôlée.
Les connexions sortantes vers des services autres que Google peuvent utiliser la sortie native contrôlée en les ajoutant à la liste d'autorisation des noms de domaine complets globaux.
Si vous rencontrez des délais d'expiration de connexion ou des échecs d'authentification avec des services externes lorsque vous utilisez la sortie native contrôlée, consultez Résoudre les problèmes de mise en réseau de Looker (Google Cloud Core).
Pour comparer les connexions sortantes qui utilisent la sortie native contrôlée ou les services publiés Private Service Connect, consultez la section Comparaison entre la sortie native contrôlée et les connexions Private Service Connect.
Se connecter à des services externes à l'aide de Private Service Connect
Les instances Looker (Google Cloud Core) Private Service Connect peuvent utiliser des points de terminaison pour se connecter à Google Cloud ou à des ressources externes. Si une ressource est externe, un groupe de points de terminaison du réseau (NEG) et un équilibreur de charge doivent également être configurés. De plus, chaque connexion sortante vers un service unique nécessite que le service soit publié à l'aide de Private Service Connect. Du côté de Looker (Google Cloud Core), chaque connexion de sortie unique doit être créée via le paramètre "FQDN local" et gérée pour chaque service auquel vous souhaitez vous connecter.
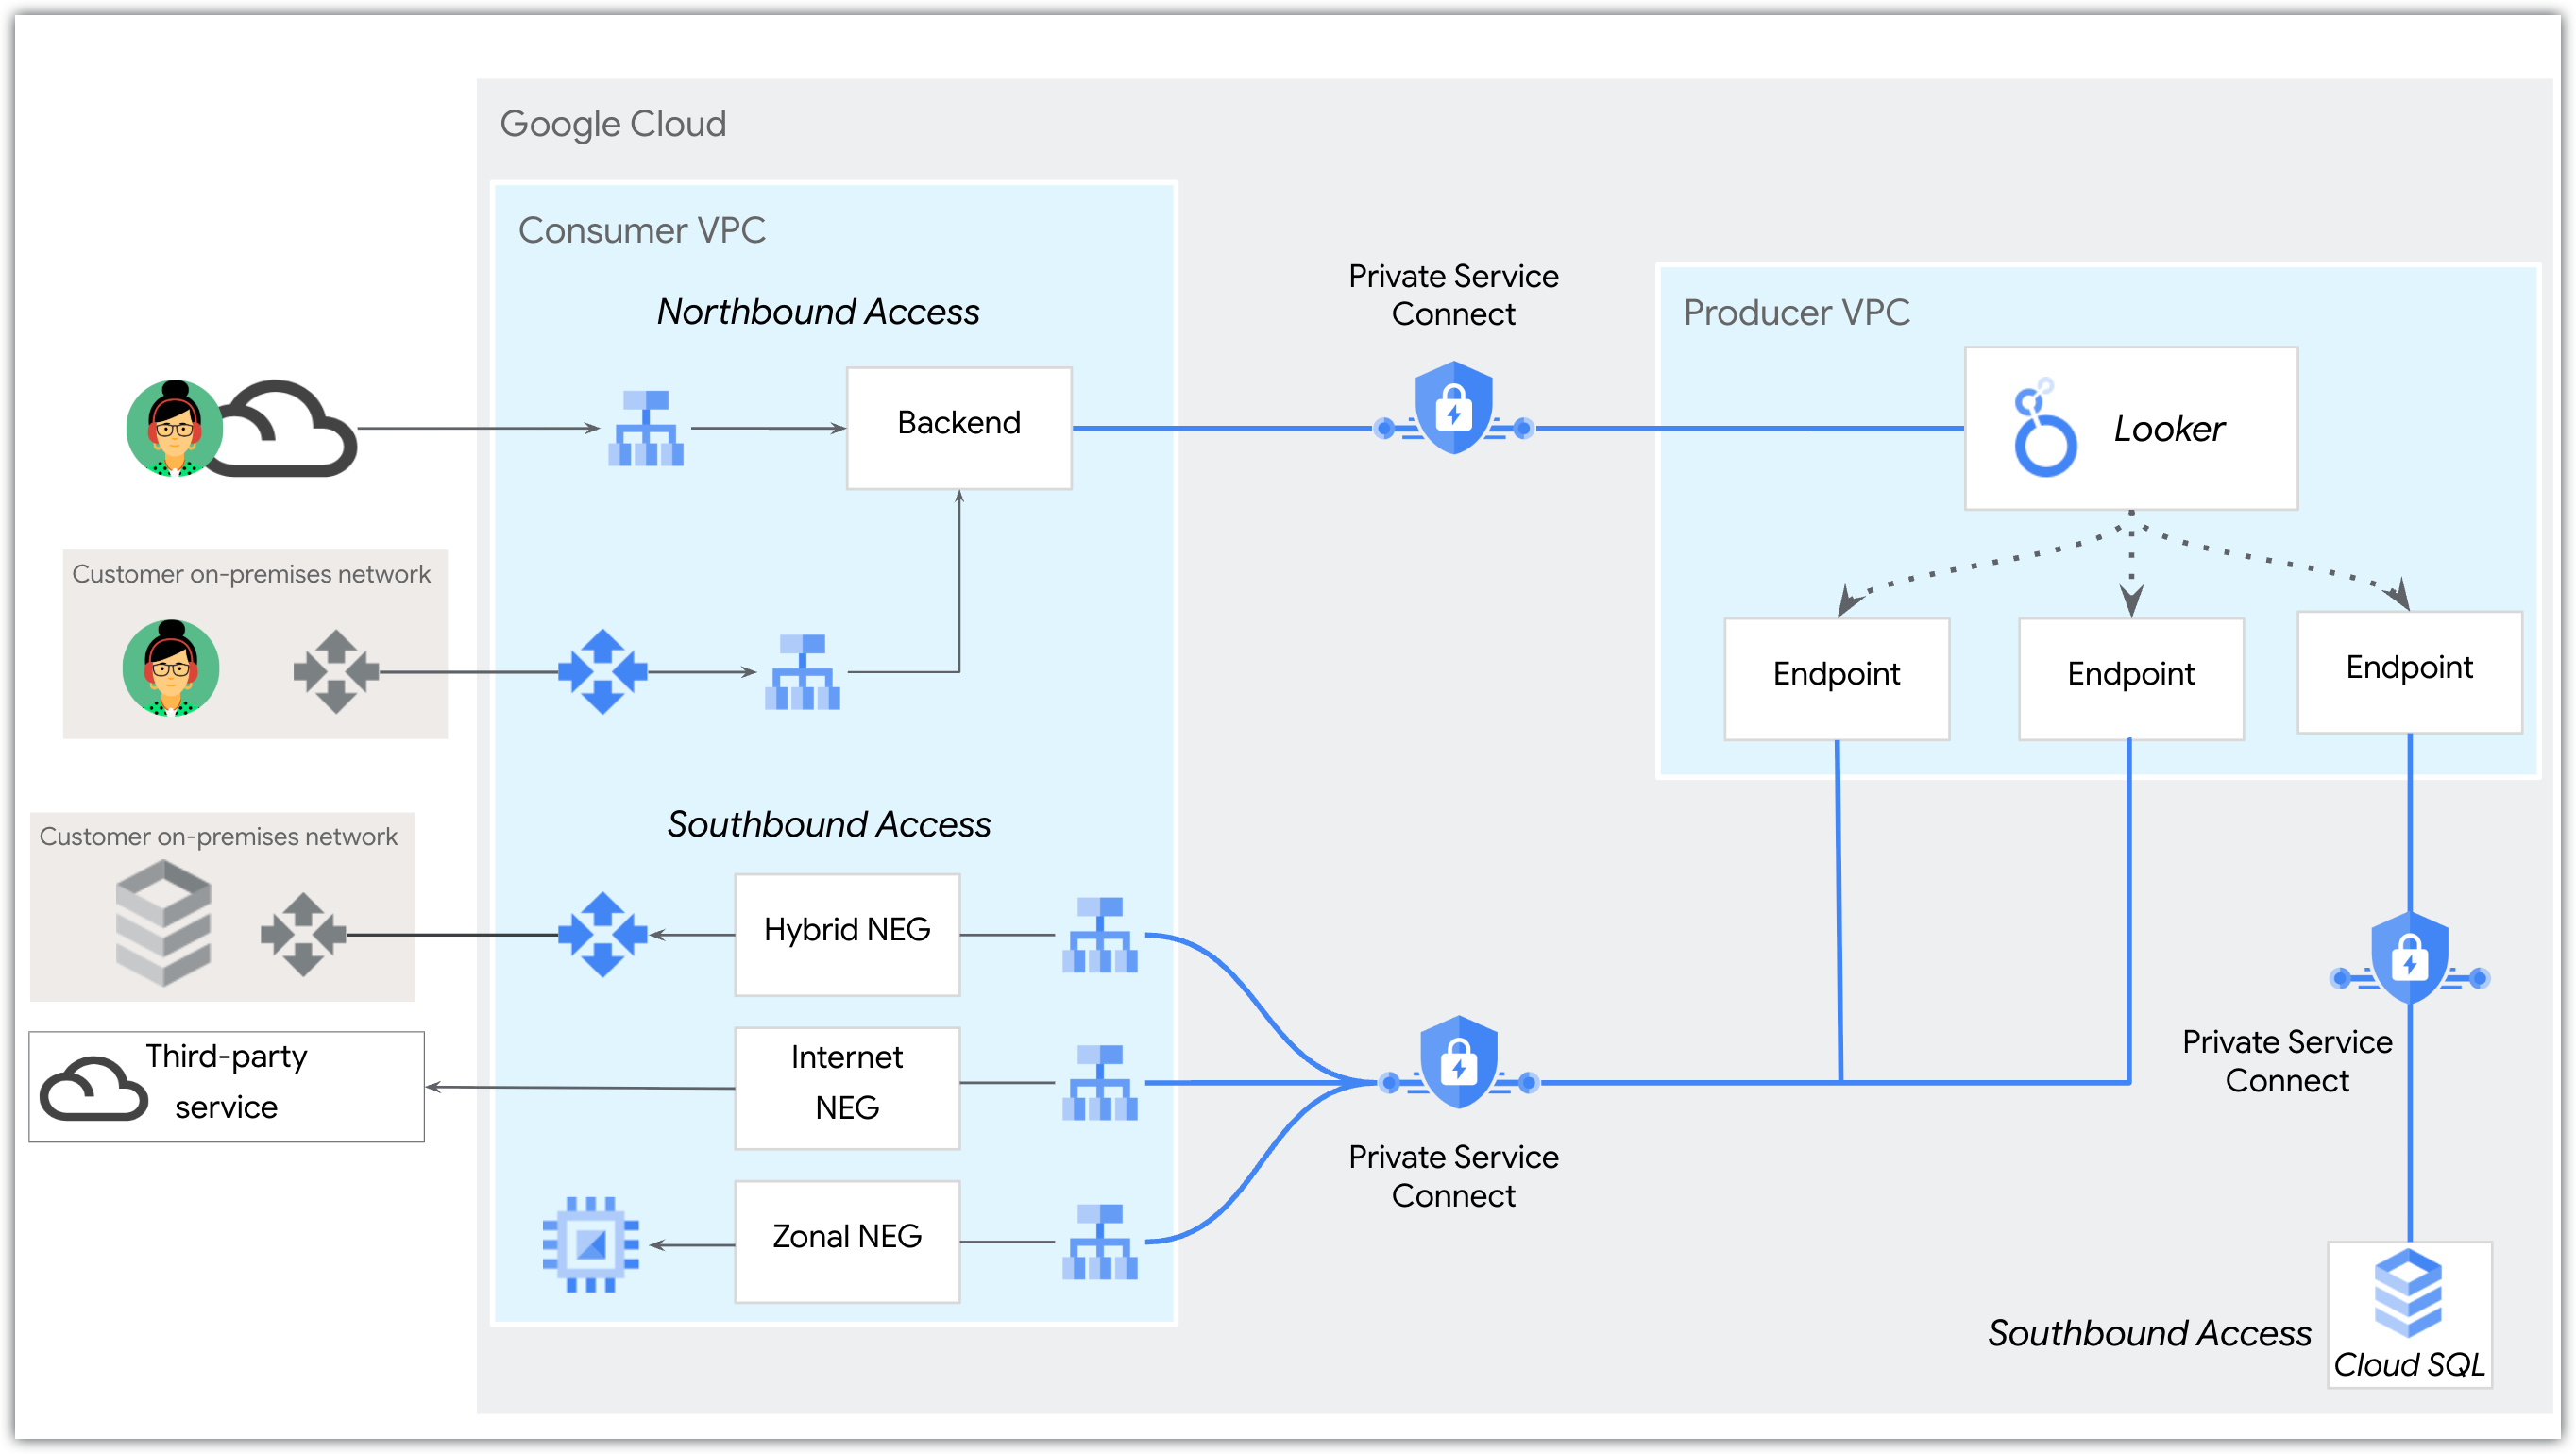
Pour obtenir un exemple de connexion à un service externe à l'aide de Private Service Connect, consultez l'atelier de programmation sur les NEG Internet HTTPS Looker PSC Southbound.
Pour comparer les types de connexions sortantes pour Private Service Connect, consultez la section Sortie native contrôlée et connexions Private Service Connect.
Sortie native contrôlée par rapport aux connexions Private Service Connect
Le tableau suivant compare les principales fonctionnalités de connexion aux services externes avec une sortie native contrôlée ou via des connexions Private Service Connect southbound.
| Fonctionnalité | Sortie native contrôlée | Connexions Southbound à l'aide de Private Service Connect |
|---|---|---|
| Objectif principal | Simplifier la configuration pour accéder à des services externes publics spécifiques et courants (par exemple, Marketplace, GitHub). | Permet à Looker (Google Cloud Core) d'agir en tant que consommateur de services pour établir une communication avec les services de votre VPC, de votre réseau multicloud ou d'Internet. |
| Gestion et complexité | Une fonctionnalité Private Service Connect gérée et intégrée à Looker (Google Cloud Core), conçue pour éliminer les exigences complexes en matière de connaissances réseau. | Nécessite une configuration manuelle détaillée par le client pour configurer les connexions vers le sud. |
| Services ciblés | Conçu pour les services de sortie Internet HTTPS (par exemple, Marketplace, github.com, gitlab.com) | Compatible avec une grande variété de services sortants (privés et publics), y compris les bases de données gérées par Google (par exemple, Cloud SQL), les bases de données sur site et les services autogérés. |
Accès aux services privés
L'utilisation de connexions privées d'accès aux services privés avec Looker (Google Cloud Core) doit être définie au moment de la création de l'instance. Les instances Looker (Google Cloud Core) peuvent éventuellement inclure une connexion sécurisée publique avec leur connexion privée (accès aux services privés). Après avoir créé une instance qui utilise l'accès aux services privés, vous pouvez ajouter ou supprimer une connexion privée à cette instance.
Pour créer une connexion privée (accès aux services privés), vous devez allouer une plage CIDR /22 dans votre VPC à Looker (Google Cloud Core).
Pour configurer l'accès utilisateur à une instance qui n'utilise qu'une connexion privée (accès aux services privés), vous devez configurer un domaine personnalisé et configurer l'accès au domaine en fonction des besoins de votre organisation. Pour vous connecter à des ressources externes, vous devez effectuer une configuration supplémentaire. Une expertise interne en matière de mise en réseau est utile pour planifier et exécuter cette configuration.
Pour créer une instance d'accès aux services privés Looker (Google Cloud Core), consultez la page de documentation Créer une instance de connexions privées.
Une fois qu'une instance d'accès aux services privés est créée, l'onglet Détails de l'instance dans la console Google Cloud affiche le champ Adresse IP privée activée avec la valeur true.
Configuration des connexions hybrides
Les instances Looker (Google Cloud Core) qui utilisent l'accès aux services privés ou Private Service Connect pour leur connexion privée sont compatibles avec une configuration de connexions hybrides.
Une instance Looker (Google Cloud Core) qui utilise l'accès aux services privés et qui dispose d'une connexion hybride possède une URL publique. Tout le trafic entrant (vers le nord) passe par la connexion publique via HTTPS. Le trafic sortant (vers le sud) est acheminé via votre VPC, qui peut être configuré pour n'autoriser que le trafic de connexion privé, à l'aide de HTTPS ou du chiffrement. Tout le trafic en transit est chiffré.
Une instance Looker (Google Cloud Core) pour laquelle Private Service Connect est activé utilise une adresse IP définie par le client et accessible dans un VPC pour l'entrée. La communication avec le VPC et les charges de travail sur site ou multicloud utilise des rattachements de service que vous déployez pour le trafic sortant.
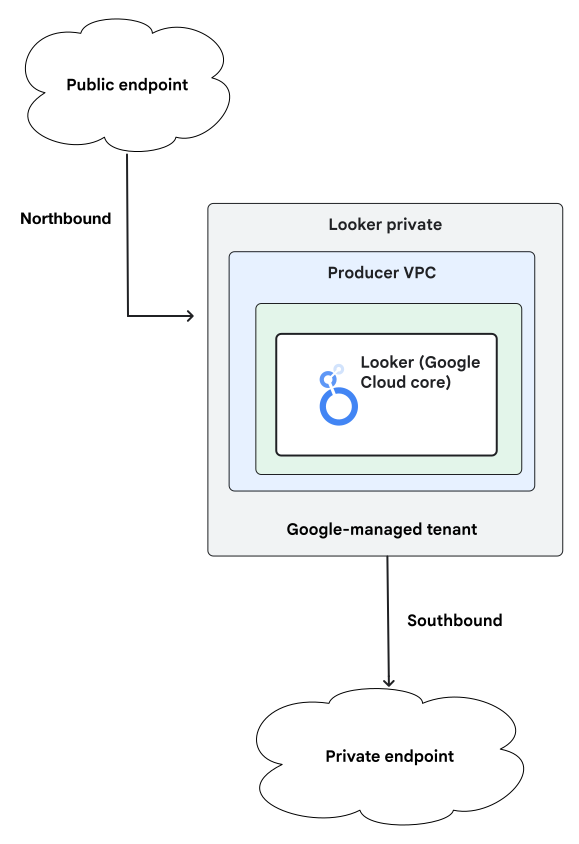
Une fois qu'une instance utilisant une configuration de connexions hybrides est créée, l'onglet Détails de l'instance dans la console Google Cloud affiche true pour le champ Adresse IP publique activée et true pour le champ Adresse IP privée activée ou PSC activé.
Choisir une option de mise en réseau
Le tableau suivant indique la disponibilité des fonctionnalités pour différentes options de mise en réseau.
| Configuration réseau requise | |||||
|---|---|---|---|---|---|
| Fonctionnalité | Connexions sécurisées publiques | Connexions hybrides (PSA) | Connexions privées (PSA) | Connexions hybrides (PSC) | Connexions privées (PSC) |
| Nécessite l'allocation de plages d'adresses IP pour la création d'instances | Non | Oui (/22 par instance, par région)
|
Oui (/22 par instance, par région)
|
Non | Non |
| Google Cloud Armor | Oui. Looker (Google Cloud Core) utilise les règles Google Cloud Armor par défaut, qui sont gérées par Google. Ces règles ne sont pas configurables. | Oui. Looker (Google Cloud Core) utilise les règles Google Cloud Armor par défaut, qui sont gérées par Google. Ces règles ne sont pas configurables. | Non | Oui. Looker (Google Cloud Core) utilise les règles Google Cloud Armor par défaut, qui sont gérées par Google. Ces règles ne sont pas configurables. | Compatible avec l'équilibreur de charge d'application externe régional géré par le client, le backend Private Service Connect et Google Cloud Armor géré par le client |
| Domaine personnalisé | Oui | Compatible en tant qu'URL publique | Oui | Compatible en tant qu'URL publique | Oui |
| Accès entrant | |||||
| Fonctionnalité | Connexions sécurisées publiques | Connexions hybrides (PSA) | Connexions privées (PSA) | Connexions hybrides (PSC) | Connexions privées (PSC) |
| Internet public | Oui | Oui | Non | Compatible avec l'équilibreur de charge d'application externe régional géré par Google | Compatible avec l'équilibreur de charge d'application externe régional géré par le client, le backend Private Service Connect et le domaine personnalisé |
| Appairage de VPC (accès aux services privés) | Non | Oui | Oui | Non | Non |
| Routage basé sur PSC | Non | Non | Non |
Compatible avec les éléments suivants :
L'accès mondial est pris en charge (avec l'URI de rattachement de service amélioré), ce qui vous permet d'accéder à votre instance depuis une région différente de celle où elle se trouve. |
|
| Réseau hybride | Non | Oui | Oui | Oui | Oui |
| Accès sortant | |||||
| Fonctionnalité | Connexions sécurisées publiques | Connexions hybrides (PSA) | Connexions privées (PSA) | Connexions hybrides (PSC) | Connexions privées (PSC) |
| Internet | Oui | Non | Non | Compatible avec l'équilibreur de charge interne proxy TCP régional, le NEG Internet et la passerelle Cloud NAT. | |
| Appairage de VPC (accès aux services privés) | Non | Oui | Oui | Non | Non |
| Routage basé sur Private Service Connect | Non | Non | Non | Compatible avec l'équilibreur de charge interne proxy TCP régional et le NEG hybride | |
| Mise en réseau hybride (multicloud et sur site) | Non | Oui | Oui | Compatible avec l'équilibreur de charge interne proxy TCP régional, le NEG hybride et les produits de mise en réseauGoogle Cloud | |
| Application | |||||
| Fonctionnalité | Connexions sécurisées publiques | Connexions hybrides (PSA) | Connexions privées (PSA) | Connexions hybrides (PSC) | Connexions privées (PSC) |
| GitHub | Oui | Compatible avec l'équilibreur de charge interne proxy TCP et le NEG Internet | Oui. Pour obtenir un exemple, consultez l'atelier de programmation sur l'accès PSC descendant à Looker : NEG Internet HTTPS. | ||
| GitHub Enterprise | Non | Oui | Oui | Oui | Oui |
| Cloud SQL | Oui | Compatible avec Cloud SQL déployé dans le même VPC que Looker (Google Cloud Core) | Oui | Oui | Oui |
| BigQuery | Oui | Oui | Oui | Oui | Oui |
| Intégrer | Oui | Oui | Oui | Oui | Oui |
| Marketplace | Oui | Non | Non | Oui | Oui |
| Action Hub Looker | Oui | Oui | Non | Oui | Non |
| Serveur MCP géré par Looker | Oui | Oui | Oui | Oui | Oui |
| Feuilles connectées | Oui | Oui | Oui | Oui | Oui |
| SMTP | Oui | Oui | Oui | Oui. Nécessite une connectivité sortante. | |
| Avantages | |||||
| Fonctionnalité | Connexions sécurisées publiques | Connexions hybrides (PSA) | Connexions privées (PSA) | Connexions hybrides (PSC) | Connexions privées (PSC) |
| Avantages |
|
|
|
|
|
| Remarques | |||||
| Fonctionnalité | Connexions sécurisées publiques | Connexions hybrides (PSA) | Connexions privées (PSA) | Connexions hybrides (PSC) | Connexions privées (PSC) |
| Remarques | Si vous souhaitez une URL personnalisée, vous devez configurer un nom de domaine complet (par exemple, looker.examplepetstore.com). Vous ne pouvez pas avoir d'URL personnalisée telle que examplepetstore.looker.com.
|
|
|
|
|
Modifier la configuration de la mise en réseau
Après avoir créé une instance Looker (Google Cloud Core), vous devrez peut-être modifier sa configuration réseau pour l'adapter à l'évolution des exigences de sécurité ou d'infrastructure. Selon les configurations réseau actuelles et cibles, vous pouvez soit mettre à jour les paramètres directement sur votre instance existante, soit créer une instance avec la configuration mise à jour et migrer vos données :
- Modification directe de la configuration : vous pouvez basculer entre les connexions privées et les connexions hybrides en modifiant la configuration de l'instance dans la console Google Cloud .
- Migration requise : vous ne pouvez pas basculer directement une instance existante vers ou depuis des connexions sécurisées publiques, ni modifier le mécanisme de connectivité privée sous-jacent entre l'accès aux services privés (PSA) et Private Service Connect (PSC). Dans ce cas, vous devez créer une instance Looker (Google Cloud Core) avec la configuration réseau cible, puis exporter les données de l'instance d'origine et les importer dans la nouvelle instance.
Le tableau suivant récapitule les exigences pour passer d'une configuration réseau à une autre :
| Configuration réseau actuelle | Configuration du réseau cible | Comment modifier |
|---|---|---|
| Connexions privées | Connexions hybrides | Modifiez la configuration de l'instance dans la console Google Cloud . |
| Connexions hybrides | Connexions privées | Modifiez la configuration de l'instance dans la console Google Cloud . |
| Connexions sécurisées publiques | Connexions privées | Créez une instance avec des connexions privées, puis exportez et importez des données. |
| Connexions sécurisées publiques | Connexions hybrides | Créez une instance avec des connexions hybrides, puis exportez et importez des données. |
| Connexions privées | Connexions sécurisées publiques | Créez une instance avec des connexions sécurisées publiques, puis exportez et importez des données. |
| Connexions hybrides | Connexions sécurisées publiques | Créez une instance avec des connexions sécurisées publiques, puis exportez et importez des données. |
Étapes suivantes
- Comprendre la configuration réseau appropriée pour Looker Core
- Créer une instance Looker (Google Cloud Core) avec des connexions sécurisées publiques
- Utiliser Private Service Connect avec Looker (Google Cloud Core)
- Créer une instance Looker (Google Cloud Core) avec des connexions privées Private Service Connect
- Suivez un tutoriel sur la façon d'établir une connexion HTTPS sortante vers GitHub à partir de PSC.
- Créer une instance Looker (Google Cloud Core) avec des connexions privées (accès aux services privés)
- Résoudre les problèmes de mise en réseau de Looker (Google Cloud Core)