

このドキュメントでは、Gemini Enterprise コネクタとアプリ、Gemini Notebook Enterprise ノートブックに Sensitive Data Protection コンテンツ ポリシーを適用する方法について説明します。
Gemini Enterprise の Sensitive Data Protection について
Sensitive Data Protection コンテンツ ポリシーは、データ違反や不要なコンテンツがないかデータを検査し、このコンテンツを許可または ブロックするタイミングを選択するように設計されています。これには、機密データがユーザーに表示されないようにする、ポリシーに違反するファイルがアシスタントまたは Gemini Notebook Enterprise にアップロードされないようにするなどの、機密性の高いソースマテリアルや不適切なソースマテリアルをブロックすることが含まれます。この機能により、さまざまなリスクから保護し、責任ある AI の実践を確保することで、Gemini Enterprise アプリのセキュリティと安全性が向上します。
Sensitive Data Protection と Model Armor の連携
Sensitive Data Protection と Model Armor は、Gemini Enterprise で連携して、データの多層防御を提供します。これらは、AI インタラクションのさまざまな側面を保護します。
Sensitive Data Protection が受信データを保護する
データコネクタの場合、Sensitive Data Protection は機密データが取り込まれたり、インデックスに登録されたりしないようにします。コンテンツ ポリシーは、テキスト コンテンツ(画像の場合は OCR を使用)、画像オブジェクト検出、画像の安全性、埋め込み画像を含むリッチ ドキュメント(PDF、DOCx、PPTx、XLSx など)、メタデータ ラベル(Microsoft の機密ラベル、Google Workspace ラベル)など、さまざまなコンテンツ タイプを検査できます。Sensitive Data Protection は、準拠した情報のみがソースとしてシステムに入力されるようにします。
アシスタントと Gemini Notebook Enterprise にアップロードされたソースの場合、コンテンツがコンテンツ ポリシーに違反していると、ソースはアップロードされません。
Model Armor が配信パスを保護する
Model Armor は、LLM 処理前のプロンプトと、ユーザーへの配信前のモデル レスポンスをスクリーニングすることで、Gemini Enterprise でのユーザー インタラクションを保護します。プロンプトをスクリーニングすることで、Model Armor はプロンプト インジェクションと悪意のある URL から保護します。ポリシーに違反した場合、Gemini Enterprise はリクエストをブロックし、エラー メッセージを表示します。
Gemini Enterprise で Model Armor を使用する方法については、Model Armor を有効にするをご覧ください。
サポート対象のソース
Sensitive Data Protection コンテンツ ポリシーは、 コネクタ、メタデータ ラベル、ファイル アップロードのデータを検査できます。
コネクタ
コンテンツ ポリシーは、次のコネクタに適用できます。
サードパーティ製コネクタ: Sensitive Data Protection は、取り込み型とフェデレーション型の両方のサードパーティ製コネクタをサポートしています。これらの コネクタの一覧については、サードパーティ データ ソースを接続するをご覧ください。
カスタム MCP サーバー: Sensitive Data Protection は、カスタム Model Context Protocol(MCP)サーバーのコンテンツをサポートしています。カスタム MCP サーバーの概要 については、カスタム MCP サーバー データ ストアを設定するをご覧ください。
Google Workspace コネクタ:
メタデータ ラベル
Sensitive Data Protection は、特定のコネクタとアップロードに対して次の 2 種類のメタデータ ラベルをサポートしています。
Microsoft の機密ラベル: Purview Information Protection(MSIP)ラベル、Azure Information Protection(AIP)ラベル、Microsoft Information Protection(MIP)ラベルとも呼ばれます。これらは、Microsoft 365 アセット(Word、Excel、Outlook など)に適用される機密ラベルです。メタデータをファイルまたはメールのヘッダーに直接埋め込んで、機密性(「機密性が高い」、「社内秘」など)を示します。 Sensitive Data Protection は、コネクタで Microsoft の機密ラベルを次のようにサポートしています。
Microsoft SharePoint: Office 365 ファイルと PDF のラベル。SharePoint サイトやページなど、他のファイル形式の Microsoft の機密ラベルはサポートされていません。
Microsoft OneDrive: Office 365 ファイルと PDF のラベル。
Microsoft Outlook: メール メッセージとカレンダーの予定のラベル。
Microsoft Teams: Office 365 ファイルと PDF のラベル。
直接アップロードと Microsoft 以外のコネクタ: ファイルに埋め込みラベルが含まれている場合は、Office 365 ファイルと PDF のラベル。
Google Workspace ラベル: これらのラベルは、Google Workspace 全体のデータ分類用です。管理者は、ユーザーまたは自動システムが Google Workspace アイテムに適用して分類できるカスタム スキーマ(「機密」、「社内」など)を定義します。 Sensitive Data Protection は、Google Workspace コネクタ内のファイルと、Google ドライブから Gemini Enterprise アシスタントにアップロードされたファイルの Google Workspace ラベルをサポートしています。
ファイル アップロード
ローカル ドライブ、Google ドライブ、Microsoft OneDrive からアシスタントまたは Gemini Notebook Enterprise にファイルをアップロードすると、Sensitive Data Protection がファイルをスキャンし、コンテンツ ポリシーに違反するアップロードをブロックします。
次の表に、スキャンでサポートされているファイル形式を示します。
| MIME タイプ | 説明 |
|---|---|
application/pdf |
|
text/html |
HTML |
text/plain |
書式なしテキスト |
application/json |
JSON |
application/vnd.openxmlformats-officedocument.wordprocessingml.document |
Microsoft Word(DOCX) |
application/vnd.openxmlformats-officedocument.presentationml.presentation |
Microsoft PowerPoint(PPTX) |
application/vnd.openxmlformats-officedocument.spreadsheetml.sheet |
Microsoft Excel(XLSX) |
application/vnd.ms-excel.sheet.macroenabled.12 |
Microsoft Excel マクロ有効ワークシート(XLSM) |
application/xml |
XML |
image/bmp |
BMP 画像 |
image/gif |
GIF 画像 |
image/jpeg |
JPEG 画像 |
image/png |
PNG 画像 |
image/tiff |
TIFF 画像 |
image/svg+xml |
SVG 画像 |
text/csv |
CSV(カンマ区切り値) |
text/tab-separated-values |
TSV(タブ区切り値) |
サポートされている Gemini Enterprise エディション
Sensitive Data Protection は、Gemini Enterprise エディションを除くすべての Gemini Enterprise Business エディションで使用できます。
Sensitive Data Protection の使用に追加料金はかかりません。
サポート対象の地域
Sensitive Data Protection は、グローバル、EU、米国のマルチリージョンをサポートしています。
制限事項
Gemini Enterprise の Sensitive Data Protection コンテンツ ポリシーには、次の制限が適用されます。
コンテンツ ポリシーは、Cloud Storage や BigQuery、ウェブサイトなどの古いタイプのデータストアには適用されません。エンティティ データを含むコネクタのみが、コンテンツ ポリシーで保護できます。
あるプロジェクトのコンテンツ ポリシーを別のプロジェクトの Gemini Enterprise に適用できますが、2 つのプロジェクトは同じ VPC Service Controls 境界内にある必要があります。Gemini Enterprise の VPC Service Controls の概要については、VPC Service Controls でアプリを保護するをご覧ください。
Google Workspace ラベルとコンテンツ スキャンは、Gemini Notebook Enterprise ノートブックへのアップロードでは サポートされていません。
Sensitive Data Protection には、Gemini Enterprise とは異なるファイルサイズ サポートの制限があります。PDF、Office 365 ファイル、テキスト ファイル、画像ファイルの最大サイズ については、コンテンツ ポリシー の制限をご覧ください。デフォルトでは、コンテンツ ポリシーは大きなファイルのコンテンツを許可します。ただし、大きなファイルのコンテンツをブロックするようにポリシーを構成できます。
暗号化されたファイルを含む Microsoft コネクタの場合、Gemini Enterprise も Sensitive Data Protection もファイルを復号できないため、ファイルはコンテンツ違反のスキャン対象になりません。ユーザーがコンテンツについて質問した場合、コンテンツが暗号化されているため、Gemini Enterprise は回答できません。ただし、暗号化されていないスニペットとメタデータから回答できる質問の場合、Gemini Enterprise は回答を提供します。
始める前に
始める前に、次の前提条件を満たしていることを確認してください。
自分と Gemini Enterprise サービス アカウントに必要なロールが割り当てられている。
Gemini Enterprise 管理者ロールが必要です。
Gemini Enterprise サービス アカウントには、DLP ユーザー(
roles/dlp.user)ロールが必要です。
詳細については、Sensitive Data Protection ドキュメント セットの コンテンツ ポリシーを作成して管理するの必要な ロール をご覧ください。
Gemini Enterprise app を作成しているか、Gemini Notebook Enterprise が構成されている。詳細については、 アプリを作成するまたはGemini Notebook Enterpriseを設定するをご覧ください。
コンテンツ ポリシーを作成する
Gemini Enterprise コネクタまたはアプリ、Gemini Notebook Enterprise に適用する Sensitive Data Protection コンテンツ ポリシーを準備する手順は次のとおりです。
Sensitive Data Protection ドキュメントのコンテンツ ポリシーを作成して管理するの手順に沿って、コンテンツ ポリシーを作成します。
ポリシーを適用するアプリと同じリージョンにポリシーを作成してください。
ポリシー名をメモしておきます。コネクタにポリシーを追加するには、
projects/PROJECT_ID/locations/LOCATION/contentPolicies/POLICY_ID形式の完全パスが必要です。
コンテンツ ポリシーを使用してコネクタ内の機密データを保護する
エンティティに 機密データが含まれている場合に、エンティティ情報がユーザーに表示されないようにするには、Sensitive Data Protection コンテンツ ポリシーを コネクタに適用します。Gemini Enterprise コネクタに コンテンツ ポリシーを適用するの手順に沿って操作してください。
後でコネクタからコンテンツ ポリシー を削除する必要がある場合は、コネクタからコンテンツ ポリシーを 削除するをご覧ください。
Gemini Enterprise コネクタにコンテンツ ポリシーを適用する
Sensitive Data Protection コンテンツ ポリシーをコネクタに適用すると、Gemini Enterprise は、機密コンテンツを含むエンティティ データをコネクタから返さなくなります。
一部のタイプのコネクタでは、コンテンツ ポリシーを適用すると、 メタデータ ラベルに基づいてエンティティ データの返信をブロックすることもできます。
コネクタにコンテンツ ポリシーを適用する手順は次のとおりです。
コンソール Google Cloud で、[Gemini Enterprise] ページに移動し、 [データストア] をクリックします。
ポリシーを適用するコネクタの名前をクリックします。
[コンテンツ ポリシー] フィールドに、コンテンツ ポリシー リソースの完全名を入力します。
フィールドにポリシーを入力すると、すぐに適用されます。
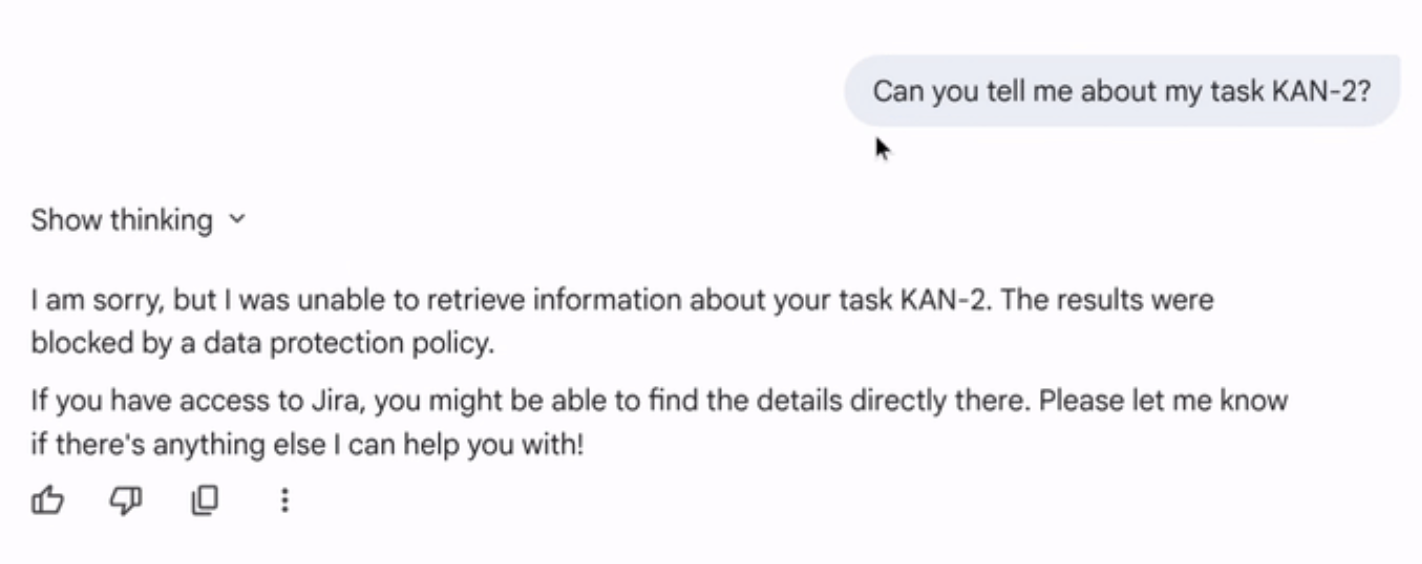
省略可: コンテンツ ポリシーをテストします。ポリシーに違反するデータがコネクタにある場合は、アシスタントにそのことを伝えてください。
コネクタからコンテンツ ポリシーを削除する
コネクタからポリシーを削除する手順は次のとおりです。
コンソール Google Cloud で、[Gemini Enterprise] ページに移動し、 [データストア] をクリックします。
ポリシーを削除するコネクタの名前をクリックします。
[コンテンツ ポリシー] フィールドのテキストを削除し、空のフィールドを入力します。
ポリシーはすぐに削除されます。
コンテンツ ポリシーを使用してアシスタントへのアップロードを保護する
Gemini Enterprise アプリのアシスタントへのアップロードを保護するには、 Gemini Enterprise アシスタントのアップロードにコンテンツ ポリシーを適用する の手順に沿って操作してください。
後でアシスタントから Sensitive Data Protection コンテンツ ポリシーを削除する必要がある場合は、アシスタントからコンテンツ ポリシーを削除する をご覧ください。
アシスタントのアップロードにコンテンツ ポリシーを適用する
Sensitive Data Protection コンテンツ ポリシーをアシスタントに適用すると、ポリシーに違反するコンテンツまたはメタデータ ラベルが含まれている場合、Gemini Enterprise はアプリ(ローカル デバイス、Google ドライブ、Microsoft OneDrive から)にアップロードされたファイルをスキャンしてブロックします。ポリシーに違反するファイルをアップロードしようとすると、アップロードは失敗し、ファイルはセッションに追加されません。
アシスタントのアップロードにコンテンツ ポリシーを適用する手順は次のとおりです。
Google Cloud コンソールで、Gemini Enterprise ページに移動します。
ポリシーを適用するアプリの名前をクリックします。
[セキュリティ] をクリックします。
[Sensitive Data Protection の構成] の [アシスタント の設定] で、メニューからコンテンツ ポリシーを選択します。
コンテンツ ポリシーがメニューにない場合は、次のいずれかを行います。
[プロジェクトを切り替える] をクリックして、別のプロジェクトからポリシーを選択します。
[手動で入力] をクリックして、ポリシーのパス
projects/PROJECT_ID/locations/LOCATION/contentPolicies/POLICY_IDを入力します。[新規作成] をクリックして、[コンテンツ ポリシーの作成] ページに移動します。
アプリと同じリージョンのポリシーを選択してください。
[保存] をクリックします。
省略可: ポリシーをテストします。
ポリシーに違反しないファイルを作成します。たとえば、コンテンツ ポリシーで米国の社会保障番号がブロックされている場合は、「999-00-0000」を含むファイルを作成します。
ファイルをアプリのチャットにアップロードしてみます。アップロードは失敗し、ファイルはブロックされます。
アシスタントからコンテンツ ポリシーを削除する
アプリのアシスタントのアップロードからコンテンツ ポリシーを削除する手順は次のとおりです。
Google Cloud コンソールで、Gemini Enterprise ページに移動します。
アプリの名前をクリックします。
[セキュリティ] をクリックします。
[Sensitive Data Protection の構成] の [アシスタント の設定] で、プルダウン矢印をクリックして [手動で入力] を選択します。
[リソース名] フィールドのテキストを削除してフィールドを空にしてから、[確認] をクリックします。
[保存] をクリックします。
コンテンツ ポリシーを使用して Gemini Notebook Enterprise へのアップロードを保護する
Gemini Notebook Enterprise にコンテンツ ポリシーを適用すると、ポリシーに違反するソース資料をユーザーがアップロードできなくなります。
Gemini Notebook Enterprise ノートブックは、特定のアプリに関連付けられていません。プロジェクト内のすべてのノートブックにコンテンツ ポリシーを適用するには、プロジェクト内の任意のアプリに適用します。 同様に、プロジェクト内の任意のアプリからコンテンツ ポリシーを削除すると、プロジェクトに関連付けられているノートブックはポリシーで保護されなくなります。
Gemini Notebook Enterprise で Sensitive Data Protection コンテンツ ポリシーを追加または削除する手順は次のとおりです。
Gemini Notebook Enterprise にコンテンツ ポリシーを適用する
Gemini Notebook Enterprise にコンテンツ ポリシーを適用すると、ポリシーに違反するソース資料をユーザーがアップロードできなくなります。Gemini Notebook Enterprise ノートブックは、特定のアプリに関連付けられていません。すべてのノートブックにコンテンツ ポリシーを適用するには、プロジェクト内の任意のアプリに適用します。
Google Cloud コンソールで、Gemini Enterprise ページに移動します。
ノートブックを保護するリージョン内の任意のアプリの名前をクリックします。
[セキュリティ] をクリックします。
[Sensitive Data Protection の構成] の [NotebookLM 設定] で、メニューからコンテンツ ポリシーを選択します。
コンテンツ ポリシーがメニューにない場合は、次のいずれかを行います。
[プロジェクトを切り替える] をクリックして、別のプロジェクトからポリシーを選択します。
[手動で入力] をクリックして、ポリシーのパス
projects/PROJECT_ID/locations/LOCATION/contentPolicies/POLICY_NAMEを入力します。[新規作成] をクリックして [コンテンツ ポリシーの作成] ページに移動し、上記の手順に沿って操作します。
ポリシーを指定する方法に関係なく、アプリと同じリージョンのポリシーを選択してください。
[保存] をクリックします。
コンテンツ ポリシーが反映されるまで 10 分ほど待ちます。 Gemini Notebook Enterprise は、指定されたポリシーを使用して、アップロードされたソース ドキュメントのスキャンを開始します。
省略可: コンテンツ ポリシーをテストします。
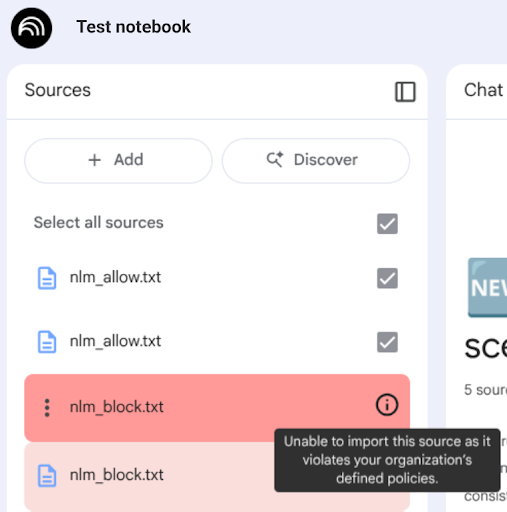
ポリシーに違反しないソース ドキュメントを作成します。たとえば、コンテンツ ポリシーで米国の社会保障番号がブロックされている場合は、「Mickey Mouse's social security number is 999-00-0000」というソースファイルを作成します。
ソース ドキュメントをノートブックにアップロードします。ポリシーが有効になっている場合、ドキュメントはソースリストにブロックされた状態で表示されます。
Gemini Notebook Enterprise からコンテンツ ポリシーを削除する
アップロードされたソースファイルがコンテンツに基づいてブロックされないように、Gemini Notebook Enterprise からコンテンツ ポリシーを削除する手順は次のとおりです。
コンソール Google Cloud で、Gemini Enterprise ページに移動します。
リージョン内の任意のアプリの名前をクリックします。
[セキュリティ] をクリックします。
[Sensitive Data Protection の構成] の [NotebookLM の設定] で、プルダウン矢印をクリックして [手動で入力] を選択します。
フィールド内のテキストを選択して削除し、[リソース名] フィールドを空にしてから、[確認] をクリックします。
[保存] をクリックします。
コンテンツ ポリシーの削除が反映されるまで 10 分ほど待ちます。Gemini Notebook Enterprise は、そのリージョンとプロジェクト内のすべてのノートブックのソースファイルのスキャンを停止します。