


Gemini Enterprise app を適切に保護し、データ漏洩のリスクを軽減するには、VPC Service Controls 境界を構成する必要があります。VPC Service Controls と Access Context Manager を使用すると、Gemini Enterprise app と接続されたエンタープライズ データへのアクセスを保護して制御できます。
Gemini Enterprise で VPC Service Controls を設定する
VPC Service Controls を使用して Gemini Enterprise リソースを保護するには、次の操作を行います。
VPC Service Controls の境界が構成されていることを確認します。Gemini Enterprise app 専用の新しい境界を作成することも、関連するリソースを格納する既存の境界を使用することもできます。
サービス境界の詳細については、サービス境界の詳細と構成をご覧ください。
Gemini Enterprise app を含む Google Cloud プロジェクトを、サービス境界内の保護対象リソースのリストに追加します。
次の API を境界の制限付きサービスのリストに追加します。
- Discovery Engine API:
discoveryengine.googleapis.com
- Discovery Engine API:
サービス境界が有効になり、Discovery Engine API が制限付きサービスとしてリストされると、VPC Service Controls は次のセキュリティ対策を実施します。
discoveryengine.googleapis.comAPI には、公共のインターネットからアクセスできなくなります。上り(内向き)ルールで許可されている場合を除き、Gemini Enterprise ユーザー インターフェースへのアクセスはブロックされます。
管理者が必要なデータソースと下り(外向き)ドメインを対応するマネージド組織のポリシー制約に追加するまで、新しいデータストア(Gemini Enterprise アクションをバックアップする)の作成はブロックされます。既存のデータストア(以前に Google の担当者を介してリクエストで有効にしたデータストアを含む)は、追加の操作なしで引き続き機能します。詳細については、VPC Service Controls を有効にした後にデータストアを作成するをご覧ください。
Access Context Manager を使用して公開アクセスを制限する
Gemini Enterprise アプリケーションが一般公開され、一般のインターネットからアクセスできるようになります。デフォルトでは、Gemini Enterprise ではユーザーの認証とアクセス権の承認が必要です。VPC Service Controls と Access Context Manager には、アクセスを制限するために使用できる追加の制御機能が用意されています。
Access Context Manager を使用すると、 Google Cloudのプロジェクトとリソースに対してきめ細かい属性ベースのアクセス制御を定義できます。これを行うには、アクセス ポリシーを定義する必要があります。これは、アクセスレベルとサービス境界用の組織全体のコンテナです。
アクセスレベルは、リクエストが処理されるために満たす必要がある要件を示します。たとえば、次の条件に基づいてリクエストを制限できます。
- デバイスの種類とオペレーティング システム(Chrome Enterprise Premium ライセンスが必要)
- IP アドレス
- ユーザー ID
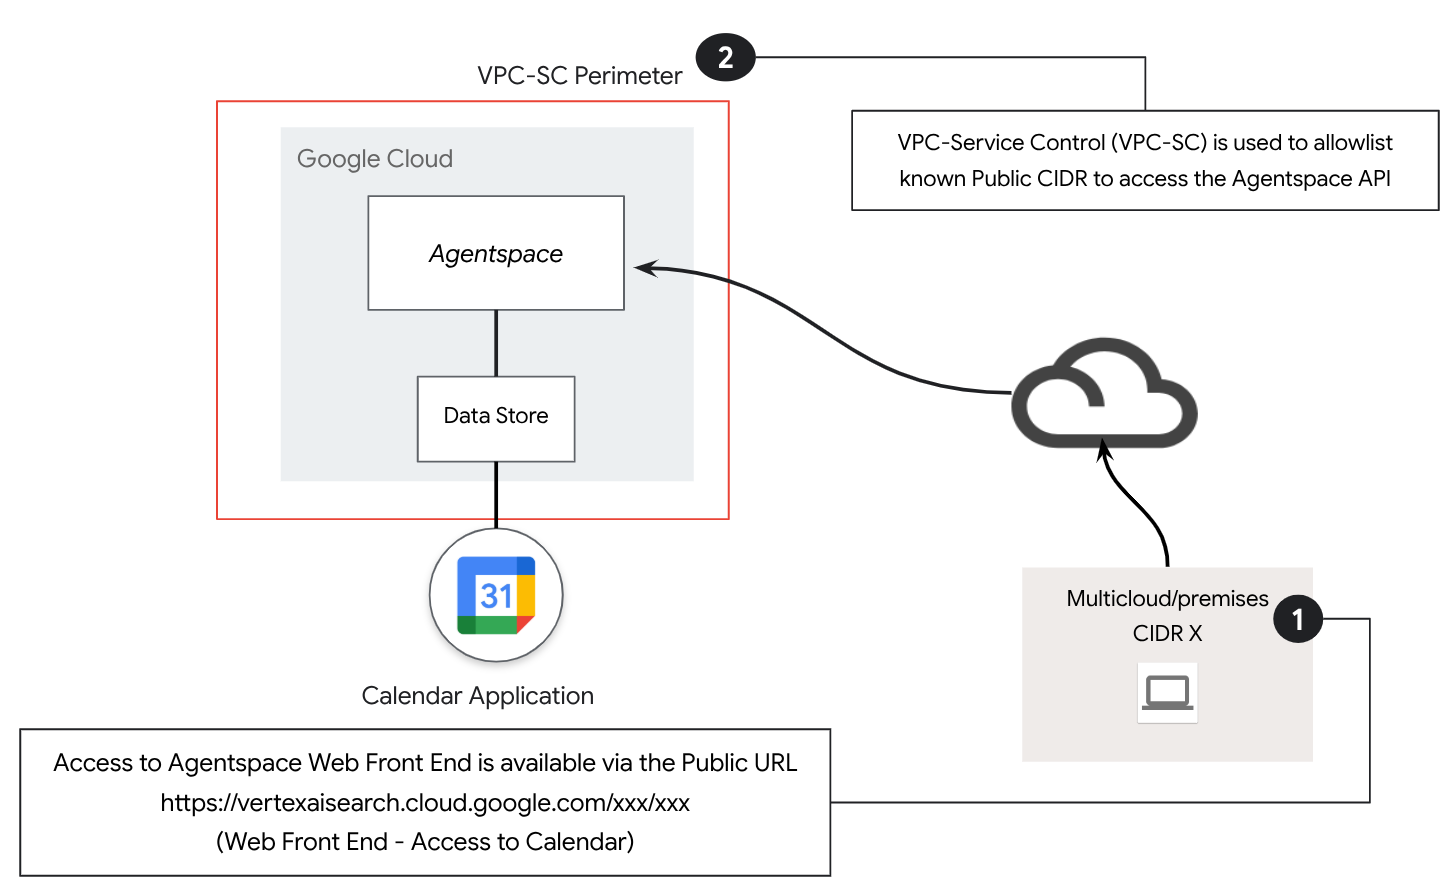
このリファレンス アーキテクチャでは、パブリック IP サブネットワーク アクセスレベルを使用して VPC Service Controls アクセス ポリシーを構築します。
Access Context Manager を使用して Gemini Enterprise へのアクセスを制御するには、ベーシック アクセスレベルを作成するの手順に沿って、ベーシック アクセスレベルを作成します。次のオプションを指定します。
[条件を作成] で、[基本モード] を選択します。
[アクセスレベルのタイトル] フィールドに、「
corp-public-block」と入力します。[条件] セクションの [条件を満たしている場合に返される値:] で、[TRUE] を選択します。
[IP サブネットワーク] で [パブリック IP] を選択します。
IP アドレス範囲には、外部 IP アドレスを指定します。
既存のデータストアに VPC Service Controls を適用する
既存のデータストアがあるプロジェクトに VPC Service Controls 境界を適用することは対象外です。
既存のデータストアに VPC Service Controls を適用するには:
データストアを削除してから再作成します。
これにより、サービス制御が適用され、トラフィックが正しく流れるようになります。
VPC Service Controls を有効にした後にデータストアを作成する
VPC Service Controls の主な目的は、プロジェクトとリソースの周囲に安全なサービス境界を作成して、データ漏洩を防ぐことです。新しいデータストア(メールの送信や Jira チケットの作成などの Gemini Enterprise アクションをバックアップする)は、データがこの境界から漏洩する可能性のある経路であるため、管理者が組織のポリシーの制約を通じて明示的に許可するまで、VPC Service Controls は新しいデータストアの作成をブロックします。
Gemini Enterprise app を含む Google Cloud プロジェクトで VPC Service Controls を有効にすると、UI で新しいデータストアを作成できなくなります。境界が有効になる前に作成されたデータストアと、Google の担当者を通じてリクエストで以前に有効にされたサービスは引き続き機能します。新しいデータストアの作成のみが制限されます。
管理者が境界内に新しいデータストアを作成できるようにするには:
データ コネクタで許可されるデータソースを制限するマネージド組織のポリシー制約にデータソースを追加します。この制約にデータソースを追加すると、その既知の重要なドメイン(
graph.microsoft.comやapi.atlassian.comなど)が自動的に許可されます。データストアに組織固有のドメイン(
cymbal.atlassian.netやcymbal.comなど)が必要な場合は、これらのドメインをデータ コネクタの下り(外向き)ドメインを制限するマネージド組織のポリシー制約に追加します。
これらの制約の概要については、マネージド ポリシーの制約をご覧ください。