


Por padrão, os usuários acessam as interfaces do Gemini Enterprise para recursos como agentes, o assistente e o Gemini Notebook Enterprise pela Internet pública. Para atender aos requisitos de segurança da organização, é possível estabelecer o acesso privado UI usando soluções de rede híbrida, como o Cloud VPN ou o Cloud Interconnect.
Para configurar a conectividade particular com o Gemini Enterprise, é necessário rotear o tráfego da APIGoogle Cloud por um endpoint do Private Service Connect (PSC). Isso permite que os usuários acessem as interfaces do Gemini Enterprise por um endereço IP interno na nuvem privada virtual (VPC), evitando a Internet pública.
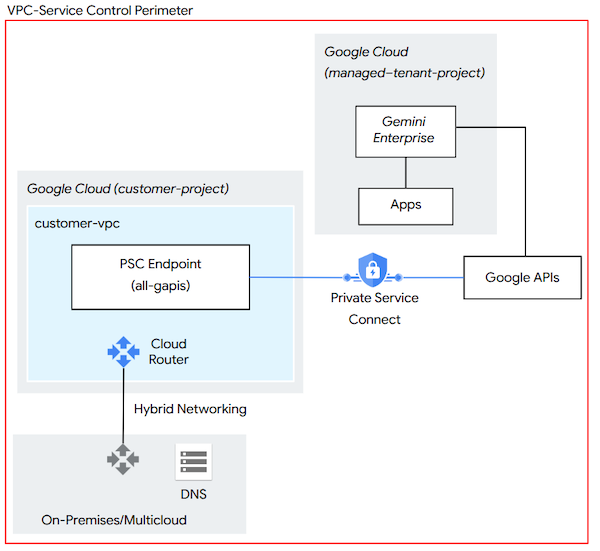
Nesta arquitetura de referência, os usuários locais ou multicloud se conectam a um endpoint do PSC, que permite o acesso às APIs do Google por um endereço IP interno definido pelo usuário na sua Google Cloud nuvem privada virtual. Além disso, é necessário configurar o DNS interno para resolver os domínios do Gemini Enterprise para o endereço IP do endpoint do PSC.
Antes de começar
Antes de configurar o acesso particular UI, verifique se você tem o seguinte:
Uma rede de Google Cloud nuvem privada virtual conectada à sua rede local pelo Cloud Router, usando o Cloud VPN ou o Cloud Interconnect.
Permissões para criar endpoints do Private Service Connect e gerenciar rotas personalizadas do Cloud Router.
Configure o Private Service Connect
Os endereços IP virtuais (VIPs) privados e restritos usados para o
Acesso privado do Google não são compatíveis com o acesso privado à
interface do Gemini Enterprise. Para garantir a funcionalidade completa, é necessário resolver os domínios do Gemini Enterprise para um endpoint do Private Service Connect
configurado com o pacote all-apis.
Crie um novo endpoint do PSC na mesma nuvem privada virtual que o Cloud Router usado para rede híbrida.
Segmentar o pacote de APIs Todas as APIs do Google. Esse pacote fornece acesso à maioria das APIs do Google, incluindo endpoints de serviço
*.googleapis.com. O pacote de APIs do VPC-SC não é compatível com todos os domínios do Gemini Enterprise.
Configurar o roteamento de rede
O endpoint do PSC usa um endereço IP /32 que não se origina de uma sub-rede VPC padrão e não fica visível em redes locais ou multicloud. É
necessário configurar o Cloud Router para divulgar o endereço IP. Para mais
informações sobre os requisitos de endereço IP para endpoints do Private Service Connect, consulte
Requisitos de endereço IP.
Identifique o endereço IP que você atribuiu ao endpoint do PSC.
Na configuração do Cloud Router, crie uma rota personalizada para o endereço IP. Para mais informações sobre como especificar rotas divulgadas personalizadas em um Cloud Router, consulte Divulgar intervalos de endereços personalizados.
Atualize os firewalls locais ou multicloud para permitir o tráfego de saída para o endereço IP.
Atualizar as configurações de DNS
Por fim, atualize as configurações de DNS para resolver os domínios do Gemini Enterprise usando o endpoint do PSC. Saiba mais em Criar registros DNS usando nomes DNS padrão.
Configure os registros DNS da rede local ou na nuvem para resolver os seguintes domínios do Gemini Enterprise para o endereço IP interno do endpoint do PSC:
content-discoveryengine.googleapis.comcontent-discoveryengine.mtls.googleapis.comcontent-eu-discoveryengine.googleapis.comcontent-eu-discoveryengine.mtls.googleapis.comcontent-global-discoveryengine.googleapis.comcontent-global-discoveryengine.mtls.googleapis.comcontent-us-discoveryengine.googleapis.comcontent-us-discoveryengine.mtls.googleapis.comcontent-webchannel-assistant-discoveryengine.googleapis.comcontent-us-webchannel-assistant-discoveryengine.googleapis.comcontent-eu-webchannel-assistant-discoveryengine.googleapis.comdiscoveryengine.googleapis.comdiscoveryengine.mtls.googleapis.comdiscoveryengine.clients6.google.comeu-discoveryengine.clients6.google.comus-discoveryengine.clients6.google.comeu-discoveryengine.googleapis.comeu-discoveryengine.mtls.googleapis.comglobal-discoveryengine.googleapis.comglobal-discoveryengine.mtls.googleapis.comus-discoveryengine.googleapis.comus-discoveryengine.mtls.googleapis.comvertexaisearch.cloud.google.comvertexaisearch.cloud.googlenotebooklm.cloud.google.comnotebooklm.cloud.googleauth.cloud.googlepayments.cloud.googleaccounts.googleapis.com
Se o ambiente exigir limites rígidos de proteção contra exfiltração de dados, configure o domínio
discoveryengine.googleapis.compara o endereço IP do pacote VPC-SC.
Configurar proxies, firewalls e inspeção de TLS
Se os usuários acessarem o Gemini Enterprise por um proxy corporativo, gateway da Web seguro ou firewall, configure esses dispositivos para que não bloqueiem, armazenem em buffer ou expirem o tráfego do Gemini Enterprise. Esses requisitos se aplicam se os usuários se conectam pela Internet pública ou por um endpoint do Private Service Connect.
Se você não configurar esses dispositivos corretamente, os usuários poderão notar os seguintes sintomas:
- O assistente permanece no estado Pensando… e mostra a resposta inteira de uma vez, em vez de transmiti-la conforme ela é gerada.
- As solicitações falham consistentemente após uma duração fixa, como 20, 30 ou 60
segundos, com erros como
HTTP 499ouHTTP 504. - O app da Web funciona em algumas redes, como uma rede doméstica, mas não na rede corporativa.
Para evitar esses problemas, faça o seguinte:
Permita o tráfego HTTPS de saída na porta
443para todos os domínios do Gemini Enterprise listados em Atualizar as configurações de DNS. Permita os domíniosglobal,useeu, mesmo que o app use um único local, porque o app da Web pode chamar mais de um desses endpoints.Exclua os seguintes domínios de streaming da inspeção de TLS (SSL) e do buffer de resposta ou da verificação de conteúdo. O assistente transmite as respostas por essas conexões, e os dispositivos que retêm a resposta até que ela seja concluída causam atrasos e tempos limite.
content-discoveryengine.googleapis.comcontent-us-discoveryengine.googleapis.comcontent-eu-discoveryengine.googleapis.comcontent-webchannel-assistant-discoveryengine.googleapis.comcontent-us-webchannel-assistant-discoveryengine.googleapis.comcontent-eu-webchannel-assistant-discoveryengine.googleapis.comdiscoveryengine.clients6.google.comus-discoveryengine.clients6.google.comeu-discoveryengine.clients6.google.com
Defina os tempos limite de inatividade e leitura em proxies, balanceadores de carga e firewalls no caminho da solicitação como pelo menos 300 segundos. Solicitações complexas, como aquelas que usam vários conectores ou agentes, podem levar vários minutos para serem concluídas.
Se você chamar a API Gemini Enterprise nos seus próprios aplicativos, defina o tempo limite da solicitação do cliente como pelo menos 300 segundos e use métodos de streaming, quando disponíveis.
Sobre como proteger seu app com o VPC Service Controls
Para segurança avançada, implemente o VPC Service Controls (VPC-SC) para evitar a exfiltração de dados de serviços gerenciados, como o Gemini Enterprise e o BigQuery. Ao contrário do Identity and Access Management, que controla quem pode acessar os dados, os controles do VPC-SC determinam onde os dados podem ser acessados e movidos.
Se você estiver considerando essa abordagem, lembre-se do seguinte:
Embora seja opcional, o uso do VPC Service Controls é uma prática recomendada para bloquear o acesso público aos serviços do Google expostos pelo
googleapis.com.Entre outras implicações, os serviços (como o
discoveryengine.googleapis.com) adicionados a um perímetro do VPC-SC são bloqueados para todo acesso público, incluindo o acesso pelo console do Google Cloud .Para permitir o acesso a serviços protegidos em um perímetro do VPC-SC, os administradores precisam permitir explicitamente a entrada usando regras de entrada do VPC-SC ou definindo níveis de acesso usando o Access Context Manager.
Para mais informações sobre como proteger seu app do Gemini Enterprise usando o VPC-SC e o Access Context Manager, consulte Proteger seu app com o VPC Service Controls.