


Para proteger adequadamente um app do Gemini Enterprise e reduzir o risco de exfiltração de dados, configure um perímetro do VPC Service Controls. Com o VPC Service Controls e o Access Context Manager, você pode proteger e controlar o acesso ao app do Gemini Enterprise e aos dados corporativos conectados.
Configurar o VPC Service Controls com o Gemini Enterprise
Para proteger seus recursos do Gemini Enterprise usando o VPC Service Controls, faça o seguinte:
Verifique se você tem um perímetro do VPC Service Controls configurado. Você pode criar um novo perímetro especificamente para o app do Gemini Enterprise ou usar um perímetro que já tenha recursos relacionados.
Para mais informações sobre perímetros de serviço, consulte Detalhes e configuração do perímetro de serviço.
Adicione o projeto do Google Cloud que contém o app do Gemini Enterprise à lista de recursos protegidos no perímetro de serviço.
Adicione as seguintes APIs à lista de serviços restritos do perímetro:
- API Discovery Engine:
discoveryengine.googleapis.com
- API Discovery Engine:
Depois que o perímetro de serviço é ativado e a API Discovery Engine é listada como um serviço restrito, o VPC Service Controls aplica as seguintes medidas de segurança:
A API
discoveryengine.googleapis.comnão pode mais ser acessada pela Internet pública.O acesso à interface do usuário do Gemini Enterprise é bloqueado, exceto quando permitido pelas regras de entrada.
A criação de novos repositórios de dados (que dão suporte às ações do Gemini Enterprise) fica bloqueada até que um administrador adicione as fontes de dados e os domínios de saída necessários às restrições de política da organização gerenciada correspondentes. Os repositórios de dados atuais, incluindo os que foram ativados anteriormente por solicitação de um representante do Google, continuam funcionando sem nenhuma outra ação. Para mais informações, consulte Criar repositórios de dados depois de ativar o VPC Service Controls.
Restringir o acesso público usando o Access Context Manager
Os aplicativos do Gemini Enterprise são disponibilizados publicamente na Internet. Por padrão, o Gemini Enterprise exige que os usuários se autentiquem e solicitem autorização de acesso. O VPC Service Controls e o Access Context Manager oferecem controles adicionais que podem ser usados para controlar o acesso.
Com o Access Context Manager, é possível definir um controle de acesso refinado e baseado em atributos para projetos e recursos no Google Cloud. Para fazer isso, defina uma política de acesso, que é um contêiner de toda a organização para níveis de acesso e perímetros de serviço.
Os níveis de acesso descrevem os requisitos que precisam ser atendidos para que uma solicitação seja atendida. Por exemplo, é possível restringir as solicitações com base no seguinte:
- Tipo de dispositivo e sistema operacional (requer uma licença do Chrome Enterprise Premium)
- Endereço IP
- Identidade do usuário
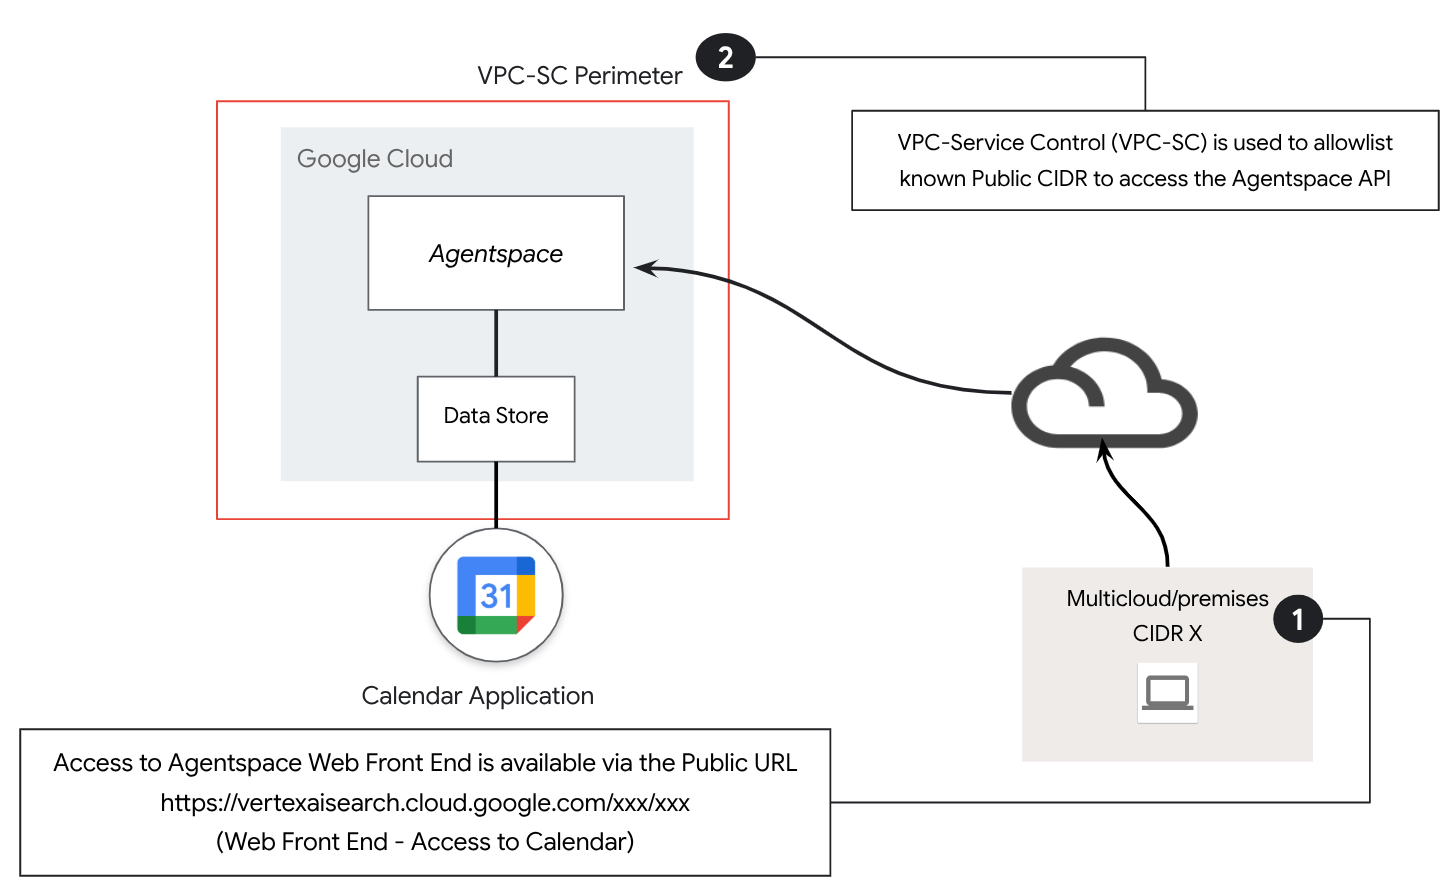
Nesta arquitetura de referência, um nível de acesso de sub-rede de IP público é usado para criar a política de acesso do VPC Service Controls.
Para restringir o acesso ao Gemini Enterprise usando o Access Context Manager, siga as instruções em Como criar um nível de acesso básico para criar um nível de acesso básico. Especifique as seguintes opções:
Em Criar condições em, escolha Modo básico.
No campo Título do nível de acesso, insira
corp-public-block.Na seção Condições, em Se a condição for atendida, retorne, selecione TRUE.
Em Sub-redes de IP, selecione IP público.
Para o intervalo de endereços IP, especifique seu endereço IP externo.
Aplicar o VPC Service Controls aos repositórios de dados atuais
Não é possível aplicar um perímetro do VPC Service Controls em um projeto com repositórios de dados existentes.
Para aplicar o VPC Service Controls em um repositório de dados:
Exclua e recrie o repositório de dados.
Isso aplica os controles de serviço e permite que o tráfego flua corretamente.
Criar repositórios de dados depois de ativar o VPC Service Controls
O objetivo principal do VPC Service Controls é evitar a exfiltração de dados criando um perímetro de serviço seguro em torno dos seus projetos e recursos. Os novos repositórios de dados (que dão suporte às ações do Gemini Enterprise, como enviar um e-mail ou criar um tíquete do Jira) são caminhos em potencial para que os dados saiam desse perímetro. Por isso, o VPC Service Controls bloqueia a criação de novos repositórios de dados até que um administrador os permita explicitamente por meio de restrições de política da organização gerenciadas.
Quando você ativa o VPC Service Controls em um projeto do Google Cloud que contém um app do Gemini Enterprise, a UI impede a criação de novos repositórios de dados. Os repositórios de dados criados antes da ativação do perímetro e todos os serviços que foram ativados anteriormente por solicitação de um representante do Google continuam funcionando. Somente a criação de novos repositórios é restrita.
Para permitir que os administradores criem um novo repositório de dados dentro do perímetro:
Adicione a fonte de dados à restrição da política da organização gerenciada Restringir fontes de dados permitidas para conectores de dados. Adicionar uma fonte de dados a essa restrição permite automaticamente os domínios essenciais conhecidos (por exemplo,
graph.microsoft.comeapi.atlassian.com).Se o repositório de dados precisar de domínios exclusivos da sua organização (por exemplo,
cymbal.atlassian.netoucymbal.com), adicione esses domínios à restrição de política da organização gerenciada Restringir domínios de saída para conectores de dados.
Para uma visão geral dessas restrições, consulte Restrições de políticas gerenciadas.