


Per impostazione predefinita, gli utenti accedono alle interfacce di Gemini Enterprise per funzionalità come gli agenti, l'assistente e Gemini Notebook Enterprise tramite l'internet pubblico. Per soddisfare i requisiti di sicurezza dell'organizzazione, puoi stabilire l'accesso privato alla UI utilizzando soluzioni di networking ibrido come Cloud VPN o Cloud Interconnect.
Per configurare la connettività privata a Gemini Enterprise, devi instradare il traffico dell'APIGoogle Cloud tramite un endpoint Private Service Connect (PSC). In questo modo gli utenti possono accedere alle interfacce di Gemini Enterprise tramite un indirizzo IP interno all'interno del Virtual Private Cloud (VPC), evitando l'internet pubblico.
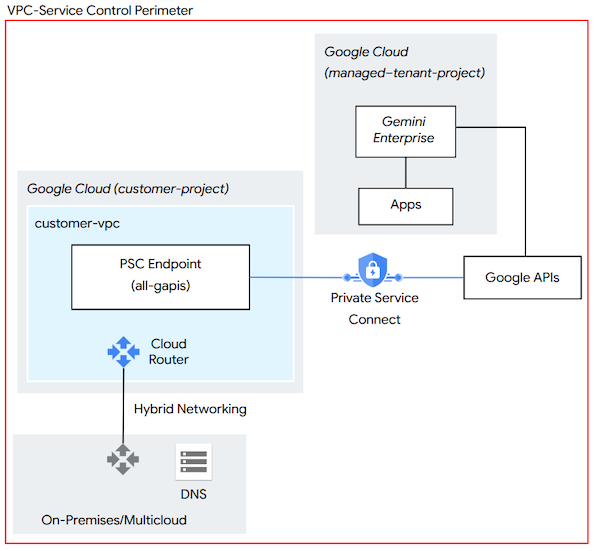
In questa architettura di riferimento, gli utenti on-premise o multi-cloud si connettono a un endpoint PSC, che consente l'accesso alle API di Google tramite un indirizzo IP interno definito dall'utente all'interno del tuoGoogle Cloud Virtual Private Cloud. Inoltre, devi configurare il DNS interno per risolvere i domini Gemini Enterprise nell'indirizzo IP dell'endpoint PSC.
Prima di iniziare
Prima di configurare l'accesso privato alla UI, assicurati di disporre di quanto segue:
Una rete Virtual Private Cloud Google Cloud connessa alla tua rete on-premise tramite il router Cloud, utilizzando Cloud VPN o Cloud Interconnect.
Autorizzazioni per creare endpoint Private Service Connect e gestire le route personalizzate del router Cloud.
Configurazione di Private Service Connect
Gli indirizzi IP virtuali (VIP) privati e con limitazioni utilizzati per l'accesso privato Google non supportano l'accesso privato alla UI di Gemini Enterprise. Per garantire la piena funzionalità, devi risolvere i domini Gemini Enterprise in un endpoint Private Service Connect configurato con il bundle all-apis.
Crea un nuovo endpoint PSC nello stesso Virtual Private Cloud del router Cloud utilizzato per il networking ibrido.
Scegli come target il bundle di API Tutte le API di Google. Questo bundle fornisce l'accesso alla maggior parte delle API di Google, inclusi gli endpoint di servizio
*.googleapis.com. Il bundle API VPC-SC non supporta tutti i domini Gemini Enterprise.
Configura il routing di rete
L'endpoint PSC utilizza un indirizzo IP /32 che non proviene da una subnet VPC standard e non sarà visibile dalle reti on-premise o multi-cloud. Devi configurare il router Cloud in modo che annunci l'indirizzo IP. Per saperne di più sui requisiti degli indirizzi IP per gli endpoint Private Service Connect, consulta Requisiti degli indirizzi IP.
Identifica l'indirizzo IP che hai assegnato all'endpoint PSC.
Nella configurazione del router Cloud, crea una route personalizzata per l'indirizzo IP. Per saperne di più su come specificare route annunciate personalizzate su un router Cloud, consulta Annuncia intervalli di indirizzi personalizzati.
Aggiorna i firewall on-premise o multi-cloud per consentire il traffico in uscita verso l'indirizzo IP.
Aggiorna le impostazioni DNS
Infine, aggiorna le impostazioni DNS per risolvere i domini Gemini Enterprise utilizzando l'endpoint PSC. Per saperne di più, consulta Crea record DNS utilizzando i nomi DNS predefiniti.
Configura i record DNS della rete on-premise o cloud interna per risolvere i seguenti domini Gemini Enterprise nell'indirizzo IP interno dell'endpoint PSC:
content-discoveryengine.googleapis.comcontent-discoveryengine.mtls.googleapis.comcontent-eu-discoveryengine.googleapis.comcontent-eu-discoveryengine.mtls.googleapis.comcontent-global-discoveryengine.googleapis.comcontent-global-discoveryengine.mtls.googleapis.comcontent-us-discoveryengine.googleapis.comcontent-us-discoveryengine.mtls.googleapis.comcontent-webchannel-assistant-discoveryengine.googleapis.comcontent-us-webchannel-assistant-discoveryengine.googleapis.comcontent-eu-webchannel-assistant-discoveryengine.googleapis.comdiscoveryengine.googleapis.comdiscoveryengine.mtls.googleapis.comdiscoveryengine.clients6.google.comeu-discoveryengine.clients6.google.comus-discoveryengine.clients6.google.comeu-discoveryengine.googleapis.comeu-discoveryengine.mtls.googleapis.comglobal-discoveryengine.googleapis.comglobal-discoveryengine.mtls.googleapis.comus-discoveryengine.googleapis.comus-discoveryengine.mtls.googleapis.comvertexaisearch.cloud.google.comvertexaisearch.cloud.googlenotebooklm.cloud.google.comnotebooklm.cloud.googleauth.cloud.googlepayments.cloud.googleaccounts.googleapis.com
Se il tuo ambiente richiede limiti rigidi di protezione dall'esfiltrazione di dati, configura il dominio
discoveryengine.googleapis.comin modo che punti all'indirizzo IP del bundle VPC-SC.
Configura proxy, firewall e ispezione TLS
Se gli utenti accedono a Gemini Enterprise tramite un proxy aziendale, un gateway web sicuro o un firewall, configura questi dispositivi in modo che non blocchino, non memorizzino nel buffer o non interrompano il traffico di Gemini Enterprise. Questi requisiti si applicano indipendentemente dal fatto che gli utenti si connettano tramite internet pubblico o tramite un endpoint Private Service Connect.
Se non configuri correttamente questi dispositivi, gli utenti potrebbero riscontrare i seguenti sintomi:
- L'assistente rimane nello stato In elaborazione… e poi mostra l'intera risposta in una sola volta, anziché trasmetterla in streaming man mano che viene generata.
- Le richieste non vanno a buon fine in modo coerente dopo una durata fissa, ad esempio 20, 30 o 60 secondi, con errori come
HTTP 499oHTTP 504. - L'app web funziona su alcune reti, ad esempio una rete di casa, ma non sulla rete aziendale.
Per evitare questi problemi, segui questi passaggi:
Consenti il traffico HTTPS in uscita sulla porta
443verso tutti i domini Gemini Enterprise elencati in Aggiorna le impostazioni DNS. Consenti i dominiglobal,useeuanche se la tua app utilizza una singola località, perché l'app web può chiamare più di uno di questi endpoint.Escludi i seguenti domini di streaming dall'ispezione TLS (SSL) e dal buffering delle risposte o dalla scansione dei contenuti. L'assistente trasmette le sue risposte tramite queste connessioni e i dispositivi che trattengono la risposta fino al suo completamento causano ritardi e timeout.
content-discoveryengine.googleapis.comcontent-us-discoveryengine.googleapis.comcontent-eu-discoveryengine.googleapis.comcontent-webchannel-assistant-discoveryengine.googleapis.comcontent-us-webchannel-assistant-discoveryengine.googleapis.comcontent-eu-webchannel-assistant-discoveryengine.googleapis.comdiscoveryengine.clients6.google.comus-discoveryengine.clients6.google.comeu-discoveryengine.clients6.google.com
Imposta i timeout di inattività e di lettura su proxy, bilanciatori del carico e firewall nel percorso della richiesta su almeno 300 secondi. Le richieste complesse, ad esempio quelle che utilizzano diversi connettori o agenti, possono richiedere diversi minuti per essere completate.
Se chiami l'API Gemini Enterprise dalle tue applicazioni, imposta il timeout della richiesta del client su almeno 300 secondi e utilizza i metodi di streaming, se disponibili.
Informazioni sulla protezione della tua app con i Controlli di servizio VPC
Per una sicurezza avanzata, puoi implementare i Controlli di servizio VPC (VPC-SC) per impedire l'esfiltrazione di dati da servizi gestiti come Gemini Enterprise e BigQuery. A differenza di Identity and Access Management, che controlla chi può accedere ai dati, i controlli dei Controlli di servizio VPC stabiliscono da dove è possibile accedere ai dati e dove possono essere spostati.
Se stai valutando questo approccio, tieni presente quanto segue:
Sebbene sia facoltativo, l'utilizzo dei Controlli di servizio VPC è una best practice per bloccare l'accesso pubblico ai servizi Google esposti tramite
googleapis.com.Tra le altre implicazioni, i servizi (come
discoveryengine.googleapis.com) aggiunti a un perimetro VPC-SC vengono bloccati per tutti gli accessi pubblici, incluso l'accesso tramite la console Google Cloud .Per consentire l'accesso ai servizi protetti all'interno di un perimetro VPC-SC, gli amministratori devono consentire esplicitamente il traffico in entrata utilizzando le regole in entrata VPC-SC o definendo i livelli di accesso utilizzando Gestore contesto accesso.
Per saperne di più su come proteggere l'app Gemini Enterprise utilizzando VPC-SC e Gestore contesto accesso, consulta Proteggi l'app con i Controlli di servizio VPC.