


Per proteggere correttamente un'app Gemini Enterprise e mitigare il rischio di esfiltrazione di dati, devi configurare un perimetro dei Controlli di servizio VPC. Utilizzando Controlli di servizio VPC e Gestore contesto accesso, puoi proteggere e controllare l'accesso alla tua app Gemini Enterprise e ai dati aziendali collegati.
Configura i Controlli di servizio VPC con Gemini Enterprise
Per proteggere le risorse Gemini Enterprise utilizzando i Controlli di servizio VPC, segui questi passaggi:
Assicurati di aver configurato un perimetro dei Controlli di servizio VPC. Puoi creare un nuovo perimetro specifico per l'app Gemini Enterprise o utilizzare un perimetro esistente che contiene risorse correlate.
Per informazioni sui perimetri di servizio, consulta Dettagli e configurazione dei perimetri di servizio.
Aggiungi il progetto Google Cloud che contiene la tua app Gemini Enterprise all'elenco delle risorse protette all'interno del perimetro di servizio.
Aggiungi le seguenti API all'elenco dei servizi limitati per il perimetro:
- API Discovery Engine:
discoveryengine.googleapis.com
- API Discovery Engine:
Dopo aver attivato il perimetro di servizio e aver elencato l'API Discovery Engine come servizio limitato, i Controlli di servizio VPC adottano le seguenti misure di sicurezza:
L'API
discoveryengine.googleapis.comnon è più accessibile dalla rete internet pubblica.L'accesso all'interfaccia utente di Gemini Enterprise è bloccato, ad eccezione dei casi in cui è consentito dalle regole in entrata.
La creazione di nuovi datastore (che supportano le azioni di Gemini Enterprise) è bloccata finché un amministratore non aggiunge le origini dati e i domini in uscita richiesti ai corrispondenti vincoli delle policy dell'organizzazione gestite. I datastore esistenti, inclusi quelli precedentemente attivati su richiesta tramite un rappresentante di Google, continuano a funzionare senza ulteriori azioni. Per saperne di più, consulta Crea datastore dopo aver attivato i Controlli di servizio VPC.
Limita l'accesso pubblico utilizzando Gestore contesto accesso
Le applicazioni Gemini Enterprise sono rese accessibili pubblicamente su internet. Per impostazione predefinita, Gemini Enterprise richiede agli utenti di autenticarsi e richiede l'autorizzazione per l'accesso. I Controlli di servizio VPC e Gestore contesto accesso forniscono controlli aggiuntivi che puoi utilizzare per limitare l'accesso.
Utilizzando Gestore contesto accesso, puoi definire un controllo dell'accesso granulare e basato sugli attributi per progetti e risorse in Google Cloud. Per farlo, devi definire una policy di accesso, ovvero un container a livello di organizzazione per i livelli di accesso e i perimetri di servizio.
I livelli di accesso descrivono i requisiti che devono essere soddisfatti affinché una richiesta venga accettata. Ad esempio, puoi limitare le richieste in base a quanto segue:
- Tipo di dispositivo e sistema operativo (richiede una licenza Chrome Enterprise Premium)
- Indirizzo IP
- Identità utente
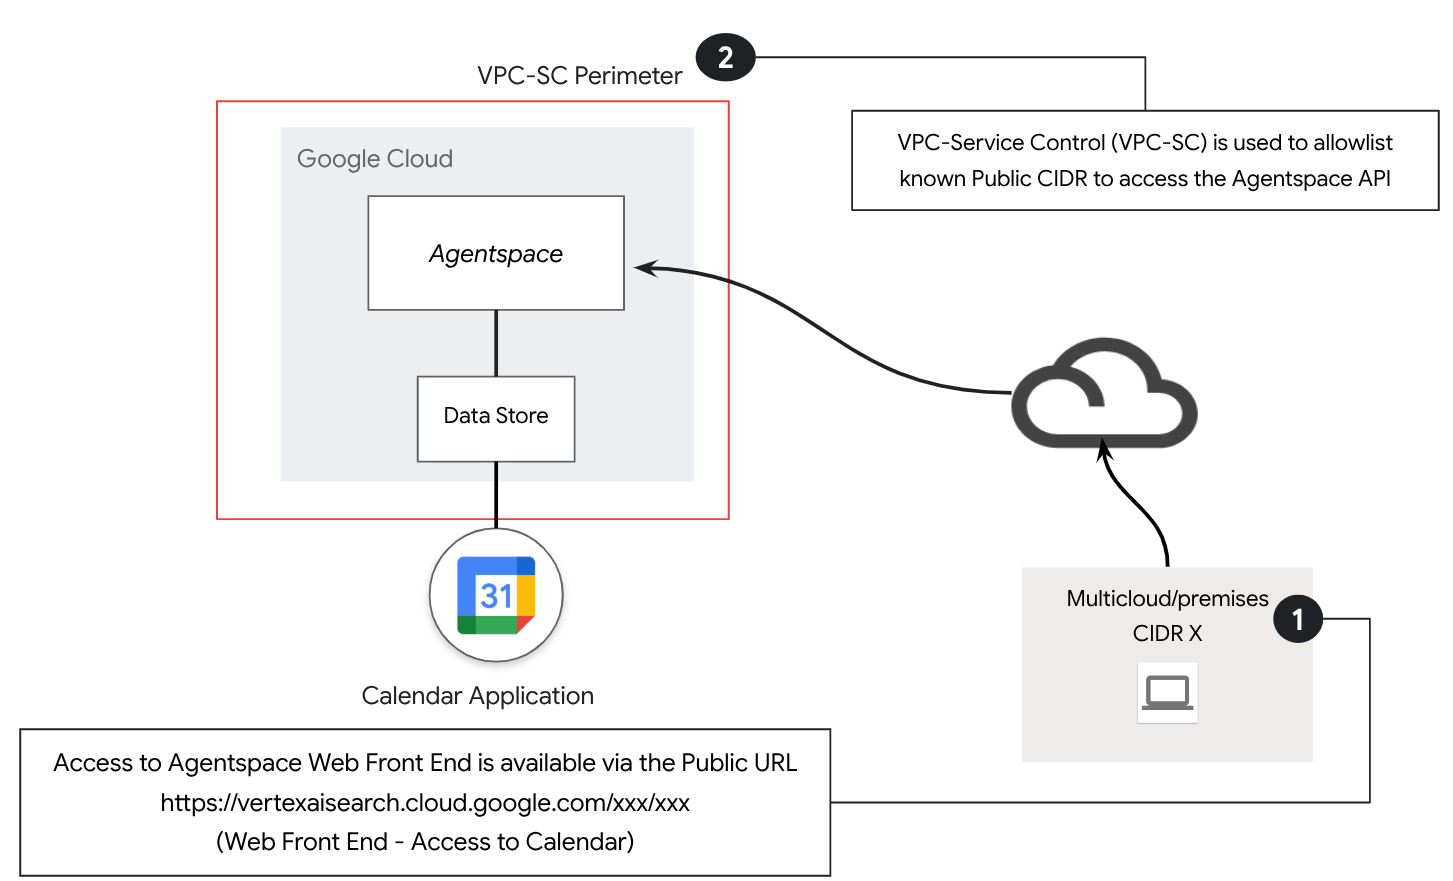
In questa architettura di riferimento, viene utilizzato un livello di accesso alla subnet IP pubblica per creare la policy di accesso dei Controlli di servizio VPC.
Per controllare l'accesso a Gemini Enterprise utilizzando Gestore contesto accesso, segui le istruzioni riportate in Creazione di un livello di accesso di base per creare un livello di accesso di base. Specifica le seguenti opzioni:
Per Crea condizioni in, scegli Modalità di base.
Nel campo Titolo livello di accesso, inserisci
corp-public-block.Nella sezione Condizioni, per Se la condizione è soddisfatta, restituisci, seleziona TRUE.
In Subnet IP, seleziona IP pubblico.
Per l'intervallo di indirizzi IP, specifica il tuo indirizzo IP esterno.
Applica i Controlli di servizio VPC ai datastore esistenti
L'applicazione di un perimetro dei Controlli di servizio VPC a un progetto con datastore esistenti non è supportata.
Per applicare i Controlli di servizio VPC a un datastore esistente:
Elimina e ricrea il datastore.
In questo modo vengono applicati i controlli di servizio e il traffico può fluire correttamente.
Crea datastore dopo aver attivato i Controlli di servizio VPC
I Controlli di servizio VPC mirano principalmente a impedire l'esfiltrazione di dati creando un perimetro di servizio sicuro intorno ai tuoi progetti e alle tue risorse. I nuovi datastore (che supportano le azioni di Gemini Enterprise, come l'invio di un'email o la creazione di un ticket Jira) sono potenziali percorsi per l'uscita dei dati da questo perimetro, pertanto i Controlli di servizio VPC bloccano la creazione di nuovi datastore finché un amministratore non li consente esplicitamente tramite i vincoli delle policy dell'organizzazione gestite.
Quando attivi i Controlli di servizio VPC in un progetto Google Cloud contenente un'app Gemini Enterprise, la UI ti impedisce di creare nuovi datastore. I datastore creati prima dell'attivazione del perimetro e tutti i servizi attivati in precedenza su richiesta tramite un rappresentante di Google continuano a funzionare; solo la creazione di nuovi datastore è limitata.
Per consentire agli amministratori di creare un nuovo datastore all'interno del perimetro:
Aggiungi l'origine dati al vincolo della policy dell'organizzazione gestita Limita le origini dati consentite per i connettori dati. L'aggiunta di un'origine dati a questo vincolo consente automaticamente i suoi domini essenziali noti (ad esempio
graph.microsoft.comeapi.atlassian.com).Se il datastore richiede domini univoci per la tua organizzazione (ad esempio,
cymbal.atlassian.netocymbal.com), aggiungi questi domini al vincolo della policy dell'organizzazione gestita Limita i domini in uscita per i connettori dati.
Per una panoramica di questi vincoli, consulta Vincoli delle policy gestite.