


De forma predeterminada, los usuarios acceden a las interfaces de Gemini Enterprise para funciones como los agentes, el asistente y Gemini Notebook Enterprise, a través de la Internet pública. Para cumplir con los requisitos de seguridad de la organización, puedes establecer un acceso privado a la IU con soluciones de redes híbridas, como Cloud VPN o Cloud Interconnect.
Para configurar la conectividad privada a Gemini Enterprise, debes enrutar el tráfico de la API deGoogle Cloud a través de un extremo de Private Service Connect (PSC). Esto permite que los usuarios accedan a las interfaces de Gemini Enterprise a través de una dirección IP interna dentro de tu nube privada virtual (VPC), lo que evita el Internet público.
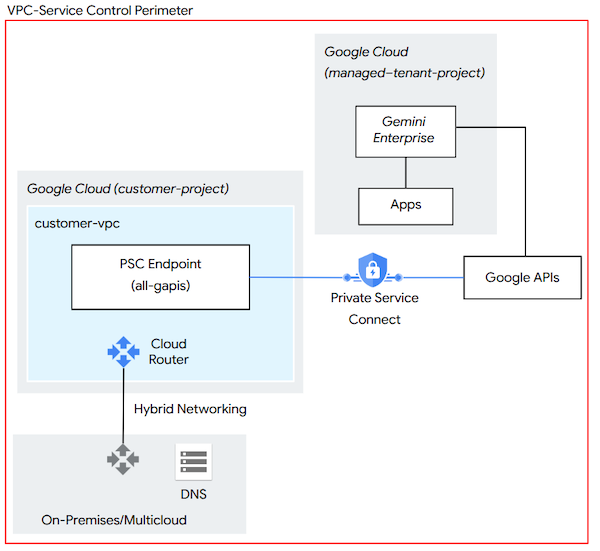
En esta arquitectura de referencia, los usuarios locales o de múltiples nubes se conectan a un extremo de PSC, que habilita el acceso a las APIs de Google a través de una dirección IP interna definida por el usuario dentro de tu Google Cloud nube privada virtual. Además, debes configurar tu DNS interno para resolver los dominios de Gemini Enterprise en la dirección IP del extremo de PSC.
Antes de comenzar
Antes de configurar el acceso privado a la IU, asegúrate de tener lo siguiente:
Una red de nube privada virtual de Google Cloud conectada a tu red local a través de Cloud Router, con Cloud VPN o Cloud Interconnect.
Permisos para crear extremos de Private Service Connect y administrar rutas personalizadas de Cloud Router.
Configura Private Service Connect
Las direcciones IP virtuales (VIP) privadas y restringidas que se usan para
el Acceso privado a Google no admiten el acceso privado a la
IU de Gemini Enterprise. Para garantizar la funcionalidad completa, debes resolver los dominios de Gemini Enterprise en un extremo de Private Service Connect
configurado con el paquete all-apis.
Crea un extremo de PSC nuevo en la misma nube privada virtual que el Cloud Router que se usa para las redes híbridas.
Orienta el paquete de APIs Todas las APIs de Google. Este paquete proporciona acceso a la mayoría de las APIs de Google, incluidos los extremos de servicio de
*.googleapis.com. El paquete de APIs de VPC-SC no admite todos los dominios de Gemini Enterprise.
Configura el enrutamiento de red
El extremo de PSC usa una dirección IP /32 que no se origina en una subred de VPC
estándar y no será visible desde redes locales o de múltiples nubes. Debes
configurar tu Cloud Router para que anuncie la dirección IP. Para obtener
más información sobre los requisitos de dirección IP para los extremos de Private Service Connect, consulta
Requisitos de dirección IP.
Identifica la dirección IP que asignaste a tu extremo de PSC.
En la configuración de Cloud Router, crea una ruta personalizada para la dirección IP. Para obtener más información sobre cómo especificar rutas anunciadas personalizadas en un Cloud Router, consulta Anuncia rangos de direcciones personalizados.
Actualiza los firewalls locales o de múltiples nubes para permitir el tráfico de salida a la dirección IP.
Actualiza la configuración de DNS
Por último, actualiza la configuración de DNS para resolver los dominios de Gemini Enterprise con el extremo de PSC. Para obtener más información, consulta Crea registros DNS con nombres DNS predeterminados.
Configura los registros DNS de la red local o de la nube interna para resolver los siguientes dominios de Gemini Enterprise en la dirección IP interna del extremo de PSC:
content-discoveryengine.googleapis.comcontent-discoveryengine.mtls.googleapis.comcontent-eu-discoveryengine.googleapis.comcontent-eu-discoveryengine.mtls.googleapis.comcontent-global-discoveryengine.googleapis.comcontent-global-discoveryengine.mtls.googleapis.comcontent-us-discoveryengine.googleapis.comcontent-us-discoveryengine.mtls.googleapis.comcontent-webchannel-assistant-discoveryengine.googleapis.comcontent-us-webchannel-assistant-discoveryengine.googleapis.comcontent-eu-webchannel-assistant-discoveryengine.googleapis.comdiscoveryengine.googleapis.comdiscoveryengine.mtls.googleapis.comdiscoveryengine.clients6.google.comeu-discoveryengine.clients6.google.comus-discoveryengine.clients6.google.comeu-discoveryengine.googleapis.comeu-discoveryengine.mtls.googleapis.comglobal-discoveryengine.googleapis.comglobal-discoveryengine.mtls.googleapis.comus-discoveryengine.googleapis.comus-discoveryengine.mtls.googleapis.comvertexaisearch.cloud.google.comvertexaisearch.cloud.googlenotebooklm.cloud.google.comnotebooklm.cloud.googleauth.cloud.googlepayments.cloud.googleaccounts.googleapis.com
Si tu entorno requiere límites estrictos de protección contra el robo de datos, configura el dominio
discoveryengine.googleapis.comen la dirección IP del paquete de VPC-SC.
Configura proxies, firewalls y la inspección de TLS
Si tus usuarios acceden a Gemini Enterprise a través de un proxy corporativo, una puerta de enlace web segura o un firewall, configura estos dispositivos para que no bloqueen, almacenen en búfer ni agoten el tiempo de espera del tráfico de Gemini Enterprise. Estos requisitos se aplican independientemente de si los usuarios se conectan a través de la Internet pública o de un extremo de Private Service Connect.
Si no configuras estos dispositivos de forma correcta, es posible que los usuarios vean los siguientes síntomas:
- El asistente permanece en el estado Pensando… y, luego, muestra toda la respuesta a la vez, en lugar de transmitirla a medida que se genera.
- Las solicitudes fallan de forma constante después de una duración fija, como 20, 30 o 60
segundos, con errores como
HTTP 499oHTTP 504. - La app web funciona en algunas redes, como una red doméstica, pero no en la red corporativa.
Para evitar estos problemas, haz lo siguiente:
Permite el tráfico HTTPS saliente en el puerto
443hacia todos los dominios de Gemini Enterprise que se indican en Actualiza la configuración de DNS. Permite los dominiosglobal,usyeu, incluso si tu app usa una sola ubicación, ya que la app web puede llamar a más de uno de estos extremos.Excluye los siguientes dominios de transmisión de la inspección de TLS (SSL) y del almacenamiento en búfer de respuestas o el análisis de contenido. El asistente transmite sus respuestas a través de estas conexiones, y los dispositivos que retienen la respuesta hasta que se completa causan demoras y tiempos de espera.
content-discoveryengine.googleapis.comcontent-us-discoveryengine.googleapis.comcontent-eu-discoveryengine.googleapis.comcontent-webchannel-assistant-discoveryengine.googleapis.comcontent-us-webchannel-assistant-discoveryengine.googleapis.comcontent-eu-webchannel-assistant-discoveryengine.googleapis.comdiscoveryengine.clients6.google.comus-discoveryengine.clients6.google.comeu-discoveryengine.clients6.google.com
Establece los tiempos de espera de inactividad y lectura en los proxies, los balanceadores de cargas y los firewalls en la ruta de solicitud en al menos 300 segundos. Las solicitudes complejas, como las que usan varios conectores o agentes, pueden tardar varios minutos en completarse.
Si llamas a la API de Gemini Enterprise desde tus propias aplicaciones, establece el tiempo de espera de la solicitud del cliente en, al menos, 300 segundos y usa métodos de transmisión cuando estén disponibles.
Acerca de cómo proteger tu app con los Controles del servicio de VPC
Para obtener una seguridad avanzada, puedes implementar los Controles del servicio de VPC (VPC-SC) para evitar el robo de datos de servicios administrados, como Gemini Enterprise y BigQuery. A diferencia de Identity and Access Management, que controla quién puede acceder a los datos, los controles de VPC-SC dictan desde dónde se puede acceder a los datos y moverlos.
Si consideras este enfoque, ten en cuenta lo siguiente:
Si bien es opcional, usar los Controles del servicio de VPC es una práctica recomendada para bloquear el acceso público a los servicios de Google expuestos a través de
googleapis.com.Entre otras implicaciones, los servicios (como
discoveryengine.googleapis.com) que se agregan a un perímetro de VPC-SC se bloquean para todo el acceso público, incluido el acceso a través de la consola de Google Cloud .Para permitir el acceso a los servicios protegidos dentro de un perímetro de VPC-SC, los administradores deben permitir de forma explícita la entrada con reglas de entrada de VPC-SC o definiendo niveles de acceso con Access Context Manager.
Para obtener más información sobre cómo proteger tu app de Gemini Enterprise con VPC-SC y Access Context Manager, consulta Protege tu app con los Controles del servicio de VPC.