


Para proteger correctamente una app de Gemini Enterprise y mitigar el riesgo de robo de datos, debes configurar un perímetro de Controles del servicio de VPC. Con los Controles del servicio de VPC y Access Context Manager, puedes proteger y controlar el acceso a tu app de Gemini Enterprise y a los datos empresariales conectados.
Configura los Controles del servicio de VPC con Gemini Enterprise
Para proteger tus recursos de Gemini Enterprise con los Controles del servicio de VPC, haz lo siguiente:
Asegúrate de tener configurado un perímetro de Controles del servicio de VPC. Puedes crear un perímetro nuevo específicamente para tu app de Gemini Enterprise o usar un perímetro existente que aloje recursos relacionados.
Para obtener información sobre los perímetros de servicio, consulta Configuración y detalles del perímetro de servicio.
Agrega el proyecto de Google Cloud que contiene tu app de Gemini Enterprise a la lista de recursos protegidos dentro del perímetro de servicio.
Agrega las siguientes APIs a la lista de servicios restringidos para el perímetro:
- API de Discovery Engine:
discoveryengine.googleapis.com
- API de Discovery Engine:
Después de habilitar el perímetro de servicio y de que la API de Discovery Engine aparezca como un servicio restringido, los Controles del servicio de VPC aplican las siguientes medidas de seguridad:
Ya no se puede acceder a la API de
discoveryengine.googleapis.comdesde la Internet pública.Se bloquea el acceso a la interfaz de usuario de Gemini Enterprise, excepto cuando lo permiten las reglas de entrada.
La creación de nuevos almacenes de datos (que respaldan las acciones de Gemini Enterprise) se bloquea hasta que un administrador agrega las fuentes de datos y los dominios de salida necesarios a las restricciones de la política de la organización administrada correspondientes. Los almacenes de datos existentes, incluidos los que se habilitaron anteriormente por solicitud a través de un representante de Google, siguen funcionando sin ninguna acción adicional. Para obtener más información, consulta Crea almacenes de datos después de habilitar los Controles del servicio de VPC.
Restringe el acceso público con Access Context Manager
Las aplicaciones de Gemini Enterprise se hacen accesibles públicamente a través de Internet. De forma predeterminada, Gemini Enterprise requiere que los usuarios se autentiquen y requiere autorización para el acceso. Los Controles del servicio de VPC y Access Context Manager proporcionan controles adicionales que puedes usar para restringir el acceso.
Con Access Context Manager, puedes definir un control de acceso detallado y basado en atributos para proyectos y recursos en Google Cloud. Para ello, debes definir una política de acceso, que es un contenedor en toda la organización para los niveles de acceso y los perímetros de servicio.
Los niveles de acceso describen los requisitos que se deben cumplir para que se respete una solicitud. Por ejemplo, puedes restringir las solicitudes en función de lo siguiente:
- Tipo de dispositivo y sistema operativo (se requiere una licencia de Chrome Enterprise Premium)
- Dirección IP
- Identidad de usuario
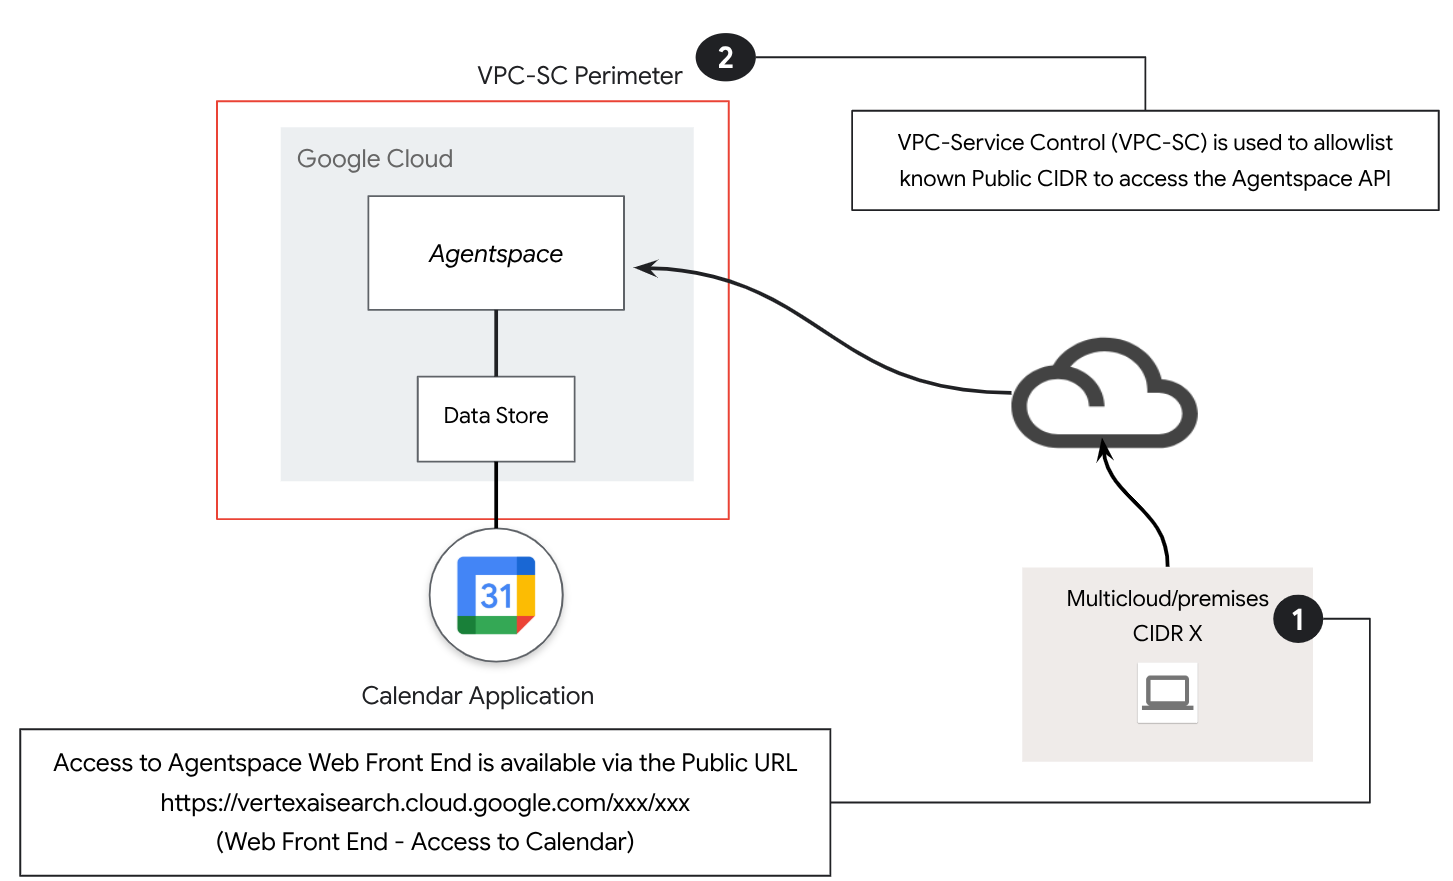
En esta arquitectura de referencia, se usa un nivel de acceso de subred de IP pública para compilar la política de acceso de los Controles del servicio de VPC.
Para restringir el acceso a Gemini Enterprise con Access Context Manager, sigue las instrucciones que se indican en Crea un nivel de acceso básico. Especifica las siguientes opciones:
En Crear condiciones en, elige Modo básico.
En el campo Título del nivel de acceso ingresa
corp-public-block.En la sección Condiciones, en Cuando se cumpla la condición, devolver:, selecciona VERDADERO.
En Subredes de IP, selecciona IP pública.
En el rango de direcciones IP, especifica tu dirección IP externa.
Aplica los Controles del servicio de VPC a los almacenes de datos existentes
No se admite la aplicación de un perímetro de Controles del servicio de VPC en un proyecto con almacenes de datos existentes.
Para aplicar los Controles del servicio de VPC en un almacén de datos existente, sigue estos pasos:
Borra y, luego, vuelve a crear el almacén de datos.
Esto aplica los controles del servicio y permite que el tráfico fluya correctamente.
Crea almacenes de datos después de habilitar los Controles del servicio de VPC
El objetivo principal de los Controles del servicio de VPC es evitar el robo de datos creando un perímetro de servicio seguro alrededor de tus proyectos y recursos. Los almacenes de datos nuevos (que respaldan las acciones de Gemini Enterprise, como enviar un correo electrónico o crear un ticket de Jira) son rutas potenciales para que los datos salgan de este perímetro, por lo que los Controles del servicio de VPC bloquean la creación de almacenes de datos nuevos hasta que un administrador los permita de forma explícita a través de restricciones de la política de la organización administrada.
Cuando habilitas los Controles del servicio de VPC en un proyecto de Google Cloud que contiene una app de Gemini Enterprise, la IU te impide crear almacenes de datos nuevos. Los almacenes de datos creados antes de que se habilitara el perímetro y los servicios que se habilitaron anteriormente por solicitud a través de un representante de Google siguen funcionando; solo se restringe la creación de almacenes nuevos.
Para permitir que los administradores creen un almacén de datos nuevo dentro del perímetro, haz lo siguiente:
Agrega la fuente de datos a la restricción de la política de la organización administrada Restringe las fuentes de datos permitidas para los conectores de datos. Agregar una fuente de datos a esta restricción permite automáticamente sus dominios esenciales conocidos (por ejemplo,
graph.microsoft.comyapi.atlassian.com).Si el almacén de datos necesita dominios únicos para tu organización (por ejemplo,
cymbal.atlassian.netocymbal.com), agrega esos dominios a la restricción de la política de la organización administrada Restringe los dominios de salida para los conectores de datos.
Para obtener una descripción general de estas restricciones, consulta Restricciones de políticas administradas.