


Dokumen ini menyediakan arsitektur referensi untuk membantu Anda membangun infrastruktur guna menjalankan aplikasi Oracle E-Business Suite dengan konektivitas latensi rendah ke database Exadata Oracle Cloud Infrastructure (OCI) yang berjalan diGoogle Cloud. Oracle E-Business Suite adalah rangkaian aplikasi perusahaan untuk fungsi bisnis seperti keuangan, sumber daya manusia, supply chain, dan hubungan pelanggan.
Audiens yang dituju untuk dokumen ini adalah cloud architect dan administrator database Oracle serta aplikasi Oracle E-Business Suite. Dokumen ini mengasumsikan bahwa tim Anda sudah memahami technology stack dan arsitektur Oracle E-Business Suite dan Oracle Exadata Database Service.
Jika Anda menggunakan Oracle Exadata atau Oracle Real Application Clusters (Oracle RAC) untuk menjalankan database Oracle secara lokal, Anda dapat memigrasikan aplikasi secara efisien ke Google Cloud dan menjalankan database di Oracle Database@Google Cloud. Oracle Database@Google Cloud adalah penawaran Google Cloud Marketplace yang memungkinkan Anda menjalankan Oracle Exadata Database Service dan Oracle Autonomous Database langsung di dalam Google Cloud.
Arsitektur
Diagram berikut menunjukkan arsitektur tempat aplikasi Oracle E-Business Suite berjalan dalam mode aktif-aktif di VM Compute Engine yang didistribusikan di dua zona dalam Google Cloud region. Aplikasi ini menggunakan database Oracle Exadata di region Google Cloud yang sama.
Semua komponen dalam arsitektur berada dalam satu region Google Cloud. Arsitektur ini selaras dengan arketipe deployment regional. Anda dapat menyesuaikan arsitektur ini untuk membangun topologi yang tahan terhadap pemadaman layanan regional menggunakan arketipe deployment multi-regional. Untuk mengetahui informasi selengkapnya, lihat Deployment multi-regional di Compute Engine dan juga panduan di bagian Keandalan nanti dalam dokumen ini.
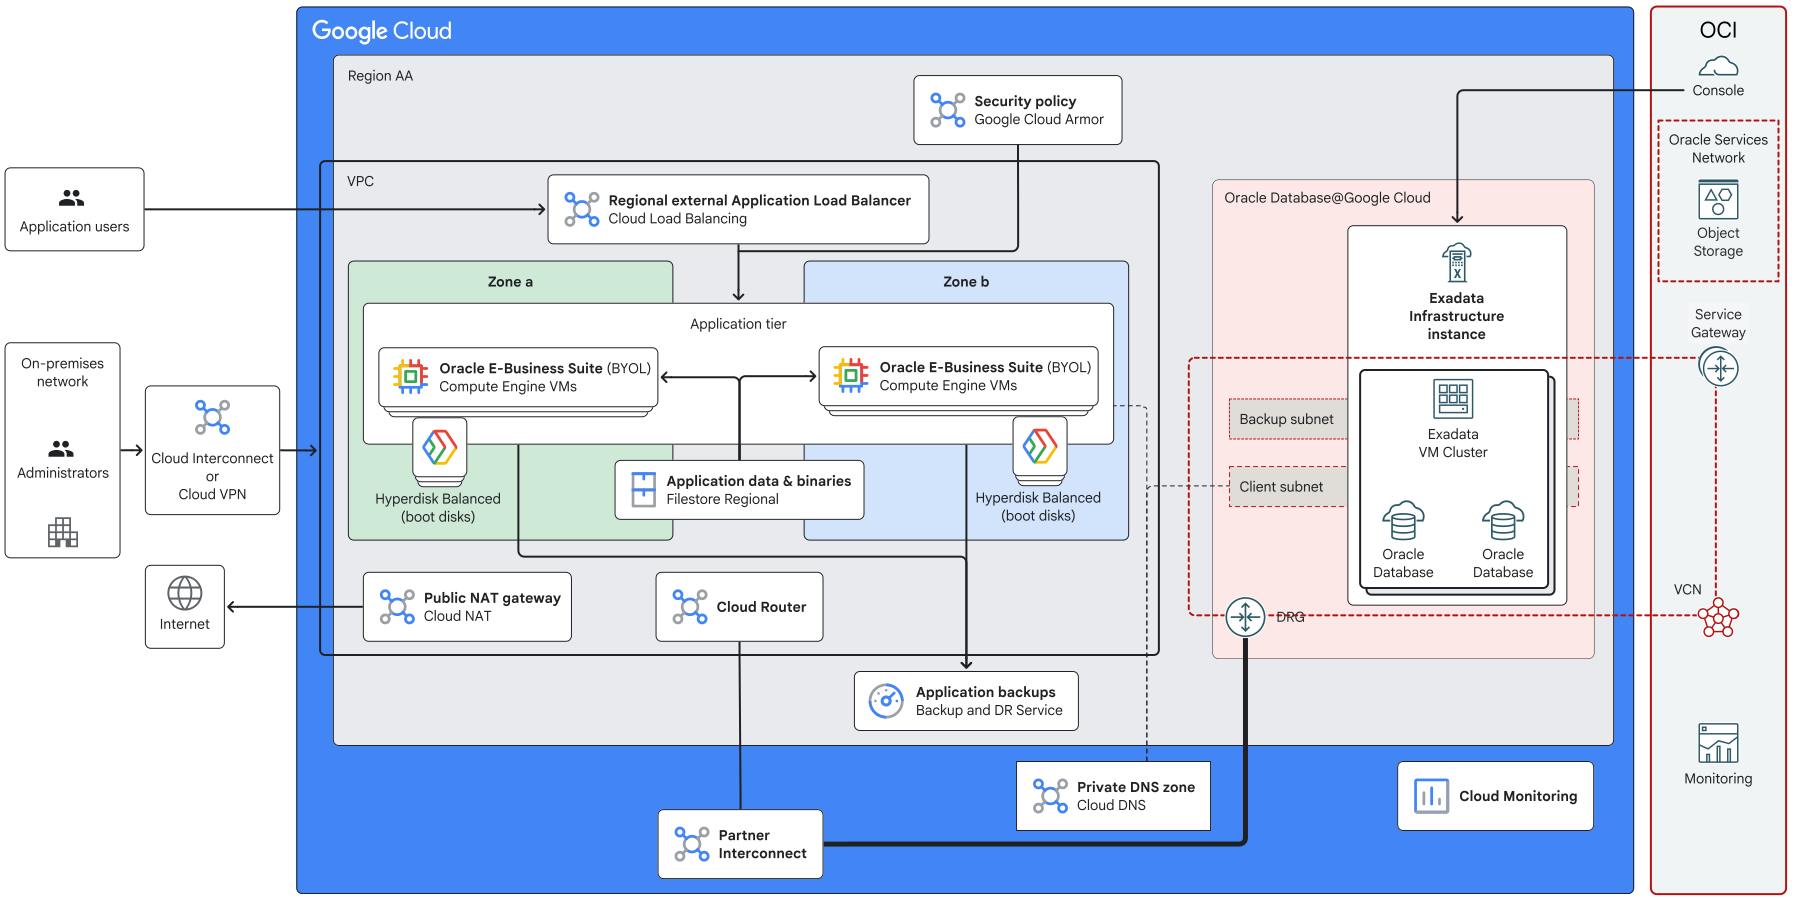
Arsitektur dalam diagram sebelumnya mencakup komponen berikut:
| Komponen | Tujuan |
|---|---|
| Load Balancer Aplikasi eksternal regional | Load balancer menerima dan mendistribusikan permintaan pengguna ke aplikasi Oracle E-Business Suite. |
| Kebijakan keamanan Google Cloud Armor | Kebijakan keamanan Cloud Armor membantu melindungi stack aplikasi Anda dari ancaman seperti serangan distributed denial of service (DDoS) dan pembuatan skrip lintas situs (XSS). |
| Oracle E-Business Suite (BYOL) | Komponen lapisan aplikasi Oracle E-Business Suite (Oracle HTTP Server, Oracle WebLogic Server, dan server pemrosesan serentak) berjalan di VM Compute Engine yang didistribusikan di dua zona di region utama. Setiap VM menghosting instance independen dari lapisan aplikasi. Boot disk untuk setiap VM adalah volume Google Cloud Hyperdisk Balanced. Anda membawa lisensi sendiri (BYOL) untuk Oracle E-Business Suite, dan Anda mengelola VM serta aplikasinya. |
| Biner dan data aplikasi | Instance regional Filestore berisi biner dan data aplikasi. Instance Filestore dipasang di semua VM Compute Engine yang menghosting komponen lapisan aplikasi di kedua zona. |
| Pencadangan aplikasi | Cadangan aplikasi dibuat, disimpan, dan dikelola menggunakan Backup and DR Service. |
| Jaringan Virtual Private Cloud (VPC) | Semua resource Google Cloud dalam arsitektur menggunakan satu jaringan VPC. Bergantung pada persyaratan, Anda dapat memilih untuk membangun arsitektur yang menggunakan beberapa jaringan. Untuk mengetahui informasi selengkapnya, lihat Memutuskan apakah akan membuat beberapa jaringan VPC. |
| Oracle Database@Google Cloud | Aplikasi membaca data dari dan menulis ke database Oracle di Oracle Exadata Database Service. Anda menyediakan Oracle Exadata Database Service menggunakan Oracle Database@Google Cloud, penawaran Cloud Marketplace yang memungkinkan Anda menjalankan database Oracle di hardware yang dikelola Oracle dalam pusat data Google Cloud . Anda menggunakan antarmuka Google Cloud seperti konsol Google Cloud , Google Cloud CLI, dan API untuk membuat instance Infrastruktur Exadata. Oracle menyiapkan dan mengelola infrastruktur komputasi, penyimpanan, dan jaringan yang diperlukan di pusat data dalam region Google Cloud pada hardware yang dikhususkan untuk project Anda. |
| Instance Exadata Infrastructure | Setiap instance Infrastruktur Exadata berisi dua atau beberapa server database fisik dan tiga atau beberapa server penyimpanan. Server ini, yang tidak ditampilkan dalam diagram, saling terhubung menggunakan fabric jaringan berlatensi rendah. Saat membuat instance Exadata Infrastructure, Anda menentukan jumlah server database dan server penyimpanan yang harus disediakan. |
| Cluster VM Exadata |
Dalam instance Infrastruktur Exadata, Anda membuat satu atau beberapa Cluster VM Exadata. Misalnya, Anda dapat memilih untuk membuat dan menggunakan Cluster VM Exadata terpisah untuk menghosting database yang diperlukan untuk setiap unit bisnis Anda. Setiap Cluster VM Exadata berisi satu atau beberapa VM Oracle Linux yang menghosting instance Oracle Database. Saat membuat Cluster VM Exadata, Anda menentukan hal berikut:
VM dalam Cluster VM Exadata bukan VM Compute Engine. |
| Instance Oracle Database | Anda membuat dan mengelola database Oracle melalui konsol OCI dan antarmuka OCI lainnya. Software Oracle Database berjalan di VM dalam Cluster VM Exadata. Saat membuat Cluster VM Exadata, Anda menentukan versi Oracle Grid Infrastructure. Anda juga memilih jenis lisensi: bring your own license (BYOL) atau memilih model yang disertakan dalam lisensi. |
| VCN OCI dan subnet | Saat Anda membuat Cluster VM Exadata, jaringan cloud virtual (VCN) OCI akan dibuat secara otomatis. VCN memiliki subnet klien dan subnet cadangan dengan rentang alamat IP yang Anda tentukan. Subnet klien digunakan untuk konektivitas dari jaringan VPC Anda ke database Oracle. Subnet cadangan digunakan untuk mengirim cadangan database ke OCI Penyimpanan Objek. |
| Cloud Router, Partner Interconnect, dan OCI DRG | Traffic antara jaringan VPC Anda dan VCN dirutekan oleh Cloud Router yang terpasang ke VPC dan melalui gateway pemilihan rute dinamis (DRG) yang terpasang ke VCN. Traffic mengalir melalui koneksi latensi rendah yang disiapkan Google menggunakan Partner Interconnect. |
| Zona Cloud DNS pribadi | Saat Anda membuat Cluster VM Exadata, zona pribadi Cloud DNS akan dibuat secara otomatis. Saat aplikasi Anda mengirim permintaan baca dan tulis ke database Oracle, Cloud DNS akan me-resolve nama host database ke alamat IP yang sesuai. |
| OCI Object Storage dan OCI Service Gateway | Secara default, cadangan database Oracle Exadata disimpan di OCI Object Storage. Cadangan database dirutekan ke OCI Object Storage melalui Service Gateway. |
| Gateway Cloud NAT publik | Arsitektur ini mencakup gateway Cloud NAT publik untuk memungkinkan koneksi keluar yang aman dari VM Compute Engine, yang hanya memiliki alamat IP internal. |
| Cloud Interconnect atau Cloud VPN | Untuk menghubungkan jaringan lokal ke jaringan VPC di Google Cloud, Anda dapat menggunakan Cloud Interconnect atau Cloud VPN. Untuk mengetahui informasi tentang keunggulan relatif dari setiap pendekatan, lihat Memilih produk Network Connectivity. |
| Cloud Monitoring | Anda dapat menggunakan Monitoring untuk mengamati perilaku, kondisi, dan performa aplikasi serta resource Google Cloud , termasuk resource Oracle Exadata. Anda juga dapat memantau resource di Oracle Exadata menggunakan layanan OCI Monitoring. |
Produk yang digunakan
Arsitektur referensi ini menggunakan produk Google Cloud berikut:
- Cloud Load Balancing: Portofolio load balancer berperforma tinggi, skalabel, global, dan regional.
- Google Cloud Armor: Layanan keamanan jaringan yang menawarkan aturan firewall aplikasi web (WAF) dan membantu melindungi dari serangan DDoS dan serangan aplikasi.
- Virtual Private Cloud (VPC): Sistem virtual yang menyediakan fungsionalitas jaringan global yang skalabel untuk workload Google Cloud Anda. VPC mencakup Peering Jaringan VPC, Private Service Connect, akses layanan pribadi, dan VPC Bersama.
- Cloud NAT: Layanan yang menyediakan penafsiran alamat jaringan berperforma tinggi yang dikelola Google Cloud.
- Cloud Monitoring: Layanan yang memberikan visibilitas terkait performa, ketersediaan, dan kondisi aplikasi serta infrastruktur Anda.
- Cloud Interconnect: Layanan yang memperluas jaringan eksternal Anda ke jaringan Google melalui koneksi yang memiliki ketersediaan tinggi dan latensi rendah.
- Partner Interconnect: Layanan yang menyediakan konektivitas antara jaringan lokal Anda dan jaringan Virtual Private Cloud serta jaringan lainnya melalui penyedia layanan yang didukung.
- Cloud VPN: Layanan yang memperluas jaringan peer Anda dengan aman ke jaringan Google melalui tunnel VPN IPsec.
- Compute Engine: Layanan komputasi yang aman dan dapat disesuaikan yang memungkinkan Anda membuat dan menjalankan VM di infrastruktur Google.
- Google Cloud Hyperdisk: Layanan penyimpanan jaringan yang dapat Anda gunakan untuk menyediakan dan menskalakan volume block storage secara dinamis dengan performa yang dapat dikonfigurasi dan diprediksi.
- Filestore: Layanan yang menyediakan penyimpanan file berperforma tinggi dan terkelola sepenuhnya di Google Cloud yang dapat Anda hubungkan ke berbagai jenis klien.
- Backup and DR Service: Layanan pencadangan dan pemulihan yang aman dan terkelola secara terpusat untuk workload Google Cloud yang membantu melindungi data cadangan dari penghapusan yang disengaja atau tidak disengaja.
- Cloud DNS: Layanan yang menyediakan layanan DNS yang tangguh dan berlatensi rendah dari jaringan Google di seluruh dunia.
Arsitektur referensi ini menggunakan produk Oracle berikut:
- Oracle E-Business Suite: Rangkaian aplikasi untuk operasi bisnis seperti keuangan, sumber daya manusia, dan supply chain.
- Exadata Database Service on Dedicated Infrastructure: Layanan yang memungkinkan Anda menjalankan instance Oracle Database di hardware Exadata yang dikhususkan untuk Anda.
- Penyimpanan Objek: Layanan untuk menyimpan data terstruktur dan tidak terstruktur dalam jumlah besar sebagai objek.
- VCN dan subnet: VCN adalah jaringan virtual dan pribadi untuk resource di region OCI. Subnet adalah rentang alamat IP yang berdekatan dengan VCN.
- Dynamic Routing Gateway: Router virtual untuk traffic antara VCN dan jaringan eksternal.
- Service Gateway: Gateway yang memungkinkan resource dalam VCN mengakses layanan Oracle tertentu secara pribadi.
Anda bertanggung jawab untuk mendapatkan lisensi untuk produk Oracle yang Anda deploy di Google Cloud, dan Anda bertanggung jawab untuk mematuhi persyaratan dan ketentuan lisensi Oracle.
Pertimbangan desain
Bagian ini menjelaskan faktor desain, praktik terbaik, dan rekomendasi desain yang harus Anda pertimbangkan saat menggunakan arsitektur referensi ini untuk mengembangkan topologi yang memenuhi persyaratan spesifik Anda terkait keamanan, keandalan, efisiensi operasional, biaya, dan performa. Saat Anda membangun arsitektur untuk workload, pertimbangkan praktik terbaik dan rekomendasi dalam Google Cloud Well-Architected Framework.
Desain sistem
Bagian ini memberikan panduan untuk membantu Anda memilih Google Cloud region untuk deployment dan memilih layanan Google Cloud yang sesuai.
Pemilihan wilayah
Saat Anda memilih region Google Cloud tempat aplikasi Anda harus di-deploy, pertimbangkan faktor dan persyaratan berikut:
- Ketersediaan layanan Google Cloud di setiap region. Untuk mengetahui informasi selengkapnya, lihat Produk yang tersedia berdasarkan lokasi.
- Ketersediaan jenis mesin Compute Engine di setiap region. Untuk mengetahui informasi selengkapnya, lihat Region dan zona.
- Persyaratan latensi pengguna akhir.
- Biaya Google Cloud resource.
- Biaya transfer data lintas region.
- Persyaratan peraturan.
- Persyaratan keberlanjutan.
Beberapa faktor dan persyaratan ini mungkin melibatkan konsekuensi negatif. Misalnya, wilayah yang paling hemat biaya mungkin tidak memiliki jejak karbon terendah. Untuk informasi selengkapnya, baca Praktik terbaik untuk pemilihan region Compute Engine.
Migrasi database
Saat Anda berencana memigrasikan database lokal ke Oracle Database@Google Cloud, nilai lingkungan database Anda saat ini dan dapatkan rekomendasi konfigurasi dan ukuran dengan menggunakan alat Database Migration Assessment (DMA).
Untuk mengetahui informasi tentang prosedur dan alat yang dapat Anda gunakan untuk memigrasikan database Oracle ke Google Cloud, lihat Oracle Migration Methods Advisor.
Sebelum menggunakan database yang dimigrasikan di lingkungan produksi, verifikasi konektivitas dari aplikasi Anda ke database.
Opsi penyimpanan
Untuk VM Compute Engine dalam arsitektur, Anda dapat menggunakan volume booting Google Cloud Hyperdisk atau Persistent Disk. Volume Hyperdisk memberikan performa, fleksibilitas, dan efisiensi yang lebih baik daripada Persistent Disk. Dengan Google Cloud Hyperdisk Balanced, Anda dapat menyediakan IOPS dan throughput secara terpisah dan dinamis, sehingga Anda dapat menyesuaikan volume dengan berbagai workload.
Untuk menyimpan biner aplikasi, gunakan Filestore. File yang Anda simpan di instance Filestore Regional direplikasi secara sinkron di tiga zona dalam region. Replikasi ini membantu memastikan ketersediaan tinggi dan ketahanan terhadap pemadaman layanan zona. Untuk ketahanan terhadap pemadaman layanan region, Anda dapat mereplikasi instance Filestore ke region lain. Untuk mengetahui informasi selengkapnya, lihat Replikasi instance.
Saat Anda mendesain penyimpanan untuk workload, pertimbangkan karakteristik fungsional workload, persyaratan ketahanan, ekspektasi performa, dan sasaran biaya. Untuk informasi selengkapnya, lihat Mendesain strategi penyimpanan yang optimal untuk workload cloud Anda.
Desain jaringan Oracle Database@Google Cloud
Pilih desain jaringan yang memenuhi persyaratan bisnis dan teknis Anda. Misalnya, Anda dapat menggunakan satu jaringan VPC atau beberapa jaringan VPC. Untuk mengetahui informasi selengkapnya, lihat Mempelajari cara memilih topologi jaringan untuk Oracle Database@Google Cloud.
Saat Anda menetapkan rentang alamat IP untuk subnet klien dan cadangan yang akan digunakan untuk Cluster VM Exadata, pertimbangkan persyaratan ukuran subnet minimum. Untuk mengetahui informasi selengkapnya, lihat Merencanakan Ruang Alamat IP di Oracle Database@Google Cloud.
Analisis data
Untuk analisis lanjutan, Anda dapat menggunakan Google Cloud Cortex Framework untuk menyerap data dari aplikasi Oracle E-Business Suite ke BigQuery. Untuk mengetahui informasi selengkapnya, lihat Cortex Framework: integrasi dengan Oracle E-Business Suite.
Keamanan, privasi, dan kepatuhan
Bagian ini menjelaskan faktor yang perlu dipertimbangkan saat Anda menggunakan arsitektur referensi ini untuk mendesain topologi di Google Cloud yang memenuhi persyaratan keamanan dan kepatuhan workload Anda.
Perlindungan dari ancaman eksternal
Untuk melindungi aplikasi Anda dari ancaman seperti serangan distributed-denial-of-service (DDoS) dan pembuatan skrip lintas situs (XSS), Anda dapat menggunakan kebijakan keamanan Google Cloud Armor. Setiap kebijakan adalah sekumpulan aturan yang menentukan kondisi tertentu yang harus dievaluasi dan tindakan yang harus diambil saat kondisi tersebut terpenuhi. Misalnya, aturan dapat menentukan bahwa jika alamat IP sumber traffic masuk cocok dengan alamat IP atau rentang CIDR tertentu, traffic tersebut harus ditolak. Anda juga dapat menerapkan aturan firewall aplikasi web (WAF) yang telah dikonfigurasi sebelumnya. Untuk mengetahui informasi selengkapnya, lihat Ringkasan kebijakan keamanan.
Akses eksternal untuk VM
Dalam arsitektur referensi yang dijelaskan dalam dokumen ini, VM Compute Engine tidak memerlukan akses masuk dari internet. Jangan tetapkan alamat IP eksternal ke VM. Google Cloud resource yang hanya memiliki alamat IP internal pribadi masih dapat mengakses API dan layanan Google tertentu menggunakan Private Service Connect atau Akses Google Pribadi. Untuk informasi selengkapnya, lihat Opsi akses pribadi untuk layanan.
Untuk mengaktifkan koneksi keluar yang aman dari resource Google Cloud yang hanya memiliki alamat IP pribadi, seperti VM Compute Engine dalam arsitektur referensi ini, Anda dapat menggunakan Secure Web Proxy atau Cloud NAT.
Untuk subnet yang digunakan oleh VM Exadata, Oracle merekomendasikan agar Anda menetapkan rentang alamat IP pribadi.
Hak istimewa akun layanan
Untuk VM Compute Engine dalam arsitektur, sebaiknya buat akun layanan khusus dan tentukan resource yang dapat diakses oleh akun layanan tersebut, bukan menggunakan akun layanan default. Akun layanan default memiliki berbagai izin, termasuk beberapa izin yang mungkin tidak diperlukan. Anda dapat menyesuaikan akun layanan khusus agar hanya memiliki izin yang diperlukan. Untuk mengetahui informasi selengkapnya, lihat Membatasi hak istimewa akun layanan.
Keamanan SSH
Untuk meningkatkan keamanan koneksi SSH ke VM Compute Engine dalam arsitektur Anda, terapkan Identity-Aware Proxy (IAP) dan Cloud OS Login API. IAP memungkinkan Anda mengontrol akses jaringan berdasarkan identitas pengguna dan kebijakan Identity and Access Management (IAM). Cloud OS Login API memungkinkan Anda mengontrol akses SSH Linux berdasarkan identitas pengguna dan kebijakan IAM. Untuk mengetahui informasi selengkapnya tentang mengelola akses jaringan, lihat Praktik terbaik untuk mengontrol akses login SSH.
Enkripsi data
Secara default, data yang disimpan di Hyperdisk, Persistent Disk, dan Filestore dienkripsi menggunakanGoogle-owned and Google-managed encryption keys. Sebagai lapisan perlindungan tambahan, Anda dapat memilih untuk mengenkripsi Google-owned and managed key menggunakan kunci yang Anda miliki dan kelola di Cloud Key Management Service (Cloud KMS). Untuk mengetahui informasi selengkapnya, lihat Tentang enkripsi disk untuk volume Hyperdisk dan Persistent Disk serta Mengenkripsi data dengan kunci enkripsi yang dikelola pelanggan untuk Filestore.
Secara default, database Exadata menggunakan Transparent Data Encryption (TDE), yang memungkinkan Anda mengenkripsi data sensitif yang disimpan dalam tabel dan tablespace.
Keamanan jaringan
Untuk mengontrol traffic jaringan antar-resource dalam arsitektur, Anda harus mengonfigurasi kebijakan Cloud Next Generation Firewall (NGFW) yang sesuai.
Keamanan dan kepatuhan Oracle Exadata
Oracle Exadata Database Service mencakup Oracle Data Safe, yang membantu Anda mengelola persyaratan keamanan dan kepatuhan untuk database Oracle. Anda dapat menggunakan Oracle Data Safe untuk mengevaluasi kontrol keamanan, memantau aktivitas pengguna, dan menyamarkan data sensitif. Untuk mengetahui informasi selengkapnya, lihat Mengelola Keamanan Database dengan Oracle Data Safe.
Pertimbangan keamanan lainnya
Saat Anda membangun arsitektur untuk workload, pertimbangkan praktik terbaik dan rekomendasi keamanan tingkat platform yang disediakan dalam Blueprint fondasi perusahaan dan Google Cloud Well-Architected Framework: Keamanan, privasi, dan kepatuhan.
Keandalan
Bagian ini menjelaskan faktor desain yang perlu dipertimbangkan saat Anda menggunakan arsitektur referensi ini untuk membangun dan mengoperasikan infrastruktur yang andal untuk deployment Anda diGoogle Cloud.
Ketahanan lapisan aplikasi terhadap kegagalan VM
Jika beberapa (tetapi tidak semua) VM yang menghosting aplikasi Oracle E-Business Suite gagal, aplikasi akan tetap tersedia karena load balancer meneruskan permintaan ke VM aplikasi lainnya.
Terkadang, VM aplikasi mungkin berjalan dan tersedia, tetapi mungkin ada masalah pada aplikasi itu sendiri. Aplikasi mungkin berhenti berfungsi, error, atau tidak memiliki cukup memori. Dalam skenario ini, VM tidak akan merespons health check load balancer, dan load balancer tidak akan merutekan traffic ke VM yang tidak responsif.
Ketahanan terhadap pemadaman layanan zona
Dalam arsitektur regional, jika salah satu zona mengalami pemadaman layanan, load balancer akan meneruskan permintaan ke instance aplikasi yang berjalan di zona lain. Filestore tetap tersedia karena arsitektur ini menggunakan tingkat layanan Filestore Regional.
Untuk memastikan ketersediaan tinggi data dalam volume Google Cloud Hyperdisk selama pemadaman layanan satu zona, Anda dapat menggunakan Google Cloud Hyperdisk Balanced High Availability. Saat data ditulis ke volume Hyperdisk Balanced High Availability, data tersebut direplikasi secara sinkron di antara dua zona di region yang sama.
Ketahanan terhadap pemadaman layanan region
Jika terjadi pemadaman layanan di region, aplikasi tidak akan tersedia. Untuk mengurangi periode nonaktif yang disebabkan oleh pemadaman layanan region, Anda dapat menerapkan pendekatan berikut:
- Pertahankan replika pasif (failover) tingkat aplikasi di region Google Cloud lain.
- Buat instance Exadata Infrastructure standby dengan Cluster VM Exadata yang diperlukan di region yang sama yang memiliki replika pasif stack aplikasi. Gunakan Oracle Data Guard untuk replikasi data dan failover otomatis ke database Exadata standby. Jika aplikasi Anda memerlukan toleransi jumlah data yang hilang (RPO) yang lebih rendah, Anda dapat mencadangkan dan memulihkan database menggunakan Oracle Autonomous Recovery Service.
- Jika terjadi pemadaman layanan di region utama, gunakan replika atau cadangan database untuk memulihkan database ke produksi dan mengaktifkan aplikasi di region failover.
- Gunakan kebijakan perutean DNS untuk merutekan traffic ke load balancer eksternal di region failover.
Untuk aplikasi penting bagi bisnis yang harus terus tersedia bahkan saat terjadi pemadaman layanan di region, pertimbangkan untuk menggunakan archetype deployment multi-regional. Anda dapat menggunakan Oracle Active Data Guard untuk menyediakan database standby hanya baca di region failover.
Oracle mengelola infrastruktur di Oracle Database@Google Cloud. Untuk mengetahui informasi tentang tujuan tingkat layanan (SLO) untuk Oracle Exadata Database Service on Dedicated Infrastructure, lihat Service Level Objectives for Oracle PaaS and IaaS Public Cloud Services.
Perencanaan kapasitas VM
Untuk memastikan kapasitas VM Compute Engine tersedia saat VM perlu disediakan, Anda dapat membuat reservasi. Reservasi memberikan kapasitas yang pasti di zona tertentu untuk jumlah VM yang ditentukan dari jenis mesin yang Anda pilih. Pemesanan dapat bersifat khusus untuk satu project, atau dibagikan di beberapa project. Untuk mengetahui informasi selengkapnya tentang pemesanan, lihat Memilih jenis pemesanan.
Kapasitas Oracle Exadata
Anda dapat menskalakan Infrastruktur Exadata dengan menambahkan server database dan server penyimpanan sesuai kebutuhan. Setelah menambahkan server database atau server penyimpanan yang diperlukan ke Infrastruktur Exadata, agar dapat menggunakan resource CPU atau penyimpanan tambahan, Anda harus menambahkan kapasitas ke cluster VM Exadata terkait. Untuk mengetahui informasi selengkapnya, lihat Menskalakan Komputasi dan Penyimpanan Exadata.
Ketahanan data
Anda dapat menggunakan Backup and DR Service untuk membuat, menyimpan, dan mengelola cadangan VM Compute Engine. Backup and DR menyimpan data cadangan dalam format aslinya yang dapat dibaca aplikasi. Jika diperlukan, Anda dapat memulihkan workload ke produksi dengan langsung menggunakan data dari penyimpanan cadangan jangka panjang tanpa aktivitas pemindahan atau persiapan data yang memakan waktu. Untuk mengetahui informasi selengkapnya, lihat Backup and DR untuk pencadangan instance Compute Engine.
Untuk memastikan ketahanan data di instance Filestore, Anda dapat membuat cadangan dan snapshot instance atau menggunakan Backup and DR untuk Filestore dan sistem file.
Secara default, cadangan database di Oracle Exadata Database Service on Dedicated Infrastructure disimpan di OCI Object Storage. Untuk mencapai RPO yang lebih rendah, Anda dapat mencadangkan dan memulihkan database menggunakan Oracle Autonomous Recovery Service.
Pertimbangan keandalan lainnya
Saat Anda membangun arsitektur cloud untuk workload, tinjau praktik terbaik dan rekomendasi terkait keandalan yang disediakan dalam dokumentasi berikut:
- Panduan keandalan infrastrukturGoogle Cloud
- Pola untuk aplikasi yang skalabel dan tangguh
- Merancang sistem yang tangguh
- Google Cloud Well-Architected Framework: Keandalan
Pengoptimalan biaya
Bagian ini berisi panduan untuk mengoptimalkan biaya penyiapan dan pengoperasian topologi Google Cloud yang Anda bangun menggunakan arsitektur referensi ini.
Jenis mesin VM
Untuk membantu Anda mengoptimalkan penggunaan resource instance VM, Compute Engine memberikan rekomendasi jenis mesin. Gunakan rekomendasi untuk memilih jenis mesin yang sesuai dengan persyaratan komputasi workload Anda. Untuk workload dengan persyaratan resource yang dapat diprediksi, Anda dapat menyesuaikan jenis mesin dengan kebutuhan Anda dan menghemat uang dengan menggunakan jenis mesin kustom.
Lisensi produk Oracle
Anda bertanggung jawab untuk mendapatkan lisensi untuk produk Oracle yang Anda deploy di Compute Engine, dan Anda bertanggung jawab untuk mematuhi persyaratan dan ketentuan lisensi Oracle. Untuk mengetahui informasi selengkapnya, lihat Licensing Oracle Software in the Cloud Computing Environment.
Lisensi database Oracle Exadata
Saat membuat Cluster VM Exadata, Anda dapat menggunakan lisensi Anda sendiri (BYOL) atau menggunakan lisensi yang Anda beli sebagai bagian dari pesanan Google Cloud Marketplace untuk Oracle Database@Google Cloud.
Biaya jaringan untuk transfer data antara aplikasi Anda dan database Oracle Exadata yang berada dalam region yang sama sudah termasuk dalam harga penawaran Oracle Database@Google Cloud.
Pertimbangan biaya lainnya
Saat membangun arsitektur untuk workload Anda, pertimbangkan juga praktik terbaik dan rekomendasi umum yang disediakan dalam Google Cloud Well-Architected Framework: Pengoptimalan biaya.
Efisiensi operasional
Bagian ini menjelaskan faktor yang perlu dipertimbangkan saat Anda menggunakan arsitektur referensi ini untuk mendesain topologi Google Cloud yang dapat Anda operasikan secara efisien.
Image Oracle Linux
Untuk VM, Anda dapat menggunakan image Oracle Linux yang tersedia di Compute Engine atau Anda dapat mengimpor image Oracle Linux yang Anda bangun dan kelola.
Anda juga dapat membuat dan menggunakan image OS kustom yang menyertakan konfigurasi dan software yang diperlukan aplikasi Anda. Mengelompokkan image kustom Anda ke dalam kelompok image kustom. Kelompok image selalu mengarah ke image terbaru dalam kelompok tersebut, sehingga template dan skrip instance dapat menggunakan image tersebut tanpa Anda harus memperbarui referensi ke versi image tertentu. Perbarui image kustom Anda secara rutin untuk menyertakan update dan patch keamanan yang disediakan oleh vendor OS.
Administrasi database Oracle Exadata
Oracle mengelola server database fisik, server penyimpanan, dan hardware jaringan di Oracle Exadata Database Service on Dedicated Infrastructure. Anda dapat mengelola instance Infrastruktur Exadata dan Cluster VM Exadata melalui antarmuka OCI atau Google Cloud . Anda membuat dan mengelola database melalui antarmuka OCI. Halaman konsol Google Cloud untuk Oracle Database@Google Cloud menyertakan link yang dapat Anda gunakan untuk langsung membuka halaman yang relevan di konsol OCI. Agar tidak perlu login lagi ke OCI, Anda dapat mengonfigurasi identity federation antara OCI dan Google Cloud.
Kemampuan observasi untuk aplikasi Oracle
Untuk menerapkan kemampuan observasi bagi workload Oracle yang di-deploy di Google Cloud, Anda dapat menggunakan layanan Google Cloud Observability atau Oracle Enterprise Manager. Pilih strategi pemantauan yang sesuai, bergantung pada persyaratan dan batasan Anda. Misalnya, jika Anda menjalankan workload lain di Google Cloud selain workload Oracle, Anda dapat menggunakan layanan Google Cloud Observability untuk membangun dasbor pemantauan terpadu untuk semua workload.
Dokumentasi dan dukungan Oracle
Produk Oracle yang berjalan di VM Compute Engine memiliki masalah operasional yang serupa dengan produk Oracle yang berjalan di infrastruktur lokal. Namun, Anda tidak perlu mengelola infrastruktur komputasi, jaringan, dan penyimpanan yang mendasarinya. Untuk panduan tentang mengoperasikan dan mengelola produk Oracle, lihat dokumentasi Oracle yang relevan.
Untuk mengetahui informasi tentang kebijakan dukungan Oracle untuk instance Oracle Database yang Anda deploy di Google Cloud, lihat Dukungan Oracle Database untuk Lingkungan Cloud Publik Non-Oracle (ID Dokumen 2688277.1).
Untuk ringkasan kebijakan dukungan Oracle untuk Oracle E-Business Suite, lihat Sertifikasi EBS.
Pertimbangan operasional lainnya
Saat membangun arsitektur untuk workload Anda, pertimbangkan praktik terbaik umum dan rekomendasi untuk efisiensi operasional yang dijelaskan dalam Google Cloud Well-Architected Framework: Keunggulan operasional.
Pengoptimalan performa
Bagian ini menjelaskan faktor yang perlu dipertimbangkan saat Anda menggunakan arsitektur referensi ini untuk mendesain topologi di Google Cloud yang memenuhi persyaratan performa workload Anda.
Performa compute
Compute Engine menawarkan berbagai jenis mesin yang telah ditetapkan dan dapat disesuaikan untuk workload yang Anda jalankan di VM. Pilih jenis mesin yang sesuai berdasarkan persyaratan performa Anda. Untuk mengetahui informasi selengkapnya, lihat Panduan perbandingan dan resource kelompok mesin.
Performa jaringan
Compute Engine memiliki batas per VM untuk bandwidth jaringan egress. Batas ini bergantung pada jenis mesin VM dan apakah traffic dirutekan melalui jaringan VPC yang sama dengan VM sumber. Untuk VM dengan jenis mesin tertentu, Anda bisa mendapatkan bandwidth egress maksimum yang lebih tinggi dengan mengaktifkan jaringan Tier_1. Untuk mengetahui informasi selengkapnya, lihat Mengonfigurasi performa jaringan Tier_1 per VM.
Traffic jaringan antara VM aplikasi dan jaringan Oracle Exadata dirutekan melalui koneksi Partner Interconnect berlatensi rendah yang disiapkan oleh Google.
Infrastruktur Exadata menggunakan RDMA over Converged Ethernet (RoCE) untuk jaringan dengan bandwidth tinggi dan latensi rendah di antara server database dan server penyimpanannya. Server bertukar data langsung di memori utama tanpa melibatkan prosesor, cache, atau sistem operasi.
Performa penyimpanan Hyperdisk
Arsitektur yang dijelaskan dalam dokumen ini menggunakan volume Hyperdisk untuk semua boot disk VM yang menghosting aplikasi Oracle E-Business Suite. Dengan Hyperdisk, Anda dapat menskalakan performa dan kapasitas secara dinamis. Anda dapat menyesuaikan IOPS, throughput, dan ukuran setiap volume yang disediakan agar sesuai dengan performa penyimpanan dan kebutuhan kapasitas workload Anda. Performa volume Hyperdisk bergantung pada jenis Hyperdisk dan jenis mesin VM tempat volume dipasang. Untuk mengetahui informasi selengkapnya tentang batas dan penyesuaian performa Hyperdisk, lihat dokumentasi berikut:
Pertimbangan performa lainnya
Saat membangun arsitektur untuk workload Anda, pertimbangkan praktik terbaik dan rekomendasi umum yang disediakan dalam Google Cloud Well-Architected Framework: Pengoptimalan performa.
Langkah berikutnya
- Transformasi Cloud dengan Google Cloud dan Oracle
- Dokumentasi Oracle
- Dokumentasi Google
- Untuk mengetahui lebih banyak tentang arsitektur referensi, diagram, dan praktik terbaik lainnya, jelajahi Pusat Arsitektur Cloud.
Kontributor
Penulis:
- Kumar Dhanagopal | Developer Solusi Lintas Produk
- Samantha He | Technical Writer
Kontributor lainnya:
- Andy Colvin | Database Black Belt Engineer, Oracle di Google Cloud
- Balazs Pinter | Staff Partner Solutions Architect
- Celia Antonio | Database Customer Engineer
- Johannes Passing | Cloud Solutions Architect
- Majed Al-Halaseh | Customer Engineer, Infrastructure Modernization
- Marc Fielding | Data Infrastructure Architect
- Mark Schlagenhauf | Technical Writer, Networking
- Michelle Burtoft | Senior Product Manager
- Nelson Gonzalez | Product Manager
- Rajesh Kasanagottu | Engineering Manager
- Sean Derrington | Group Product Manager, Storage
- Sekou Page | Outbound Product Manager
- Souji Madhurapantula | Group Product Manager
- Victor Moreno | Product Manager, Cloud Networking