


המסמך הזה הוא השלישי מבין שלושה מסמכים בקבוצה. הוא עוסק בתבניות של ארכיטקטורת רשתות היברידיות ורשתות מרובות עננים. בחלק הזה נסקור כמה דפוסים נפוצים של ארכיטקטורת רשת מאובטחת, שאפשר להשתמש בהם בארכיטקטורות היברידיות ומרובות עננים. במאמר מתוארים התרחישים שבהם הכי מתאים להשתמש בתבניות הרשת האלה, ומוצגות שיטות מומלצות להטמעה שלהן ב- Google Cloud.
קבוצת המסמכים בנושא דפוסי ארכיטקטורה היברידית ומרובת עננים (multi-cloud) מורכבת מהחלקים הבאים:
- בניית ארכיטקטורות היברידיות ומרובות עננים (multi-cloud): תכנון אסטרטגיה לארכיטקטורה של הגדרה היברידית ומרובת עננים באמצעות Google Cloud.
- תבניות ארכיטקטורה היברידית וריבוי עננים: דיון בתבניות ארכיטקטורה נפוצות שאפשר לאמץ כחלק מאסטרטגיה היברידית וריבוי עננים.
- תבניות של ארכיטקטורת רשת מאובטחת בסביבה היברידית ובסביבה מרובת-עננים: דיון בתבניות של ארכיטקטורת רשת בסביבה היברידית ובסביבה מרובת-עננים מנקודת מבט של רשת (המסמך הזה).
כדי שארכיטקטורה היברידית וארכיטקטורה מרובת-עננים יפעלו בצורה תקינה, חיוני לחבר סביבות מחשוב פרטיות ל- Google Cloud באופן מאובטח ואמין. תבנית הארכיטקטורה של הקישוריות ברשת ההיברידית ושל הרשת בענן שתבחרו להגדרה היברידית ולריבוי עננים צריכה לעמוד בדרישות הייחודיות של עומסי העבודה בארגון שלכם. הוא גם צריך להתאים לדפוסי הארכיטקטורה שאתם מתכוונים ליישם. יכול להיות שתצטרכו להתאים אישית כל עיצוב, אבל יש תבניות נפוצות שאפשר להשתמש בהן כבסיס.
אין להתייחס לתבניות של ארכיטקטורת הרשת במסמך הזה כחלופות לעיצוב של אזור הנחיתה ב- Google Cloud. במקום זאת, צריך לתכנן ולפרוס את דפוסי הארכיטקטורה שבוחרים כחלק מהתכנון הכולל של Google Cloud אזור הנחיתה, שכולל את התחומים הבאים:
- זהויות
- ניהול המשאבים
- אבטחה
- Networking
- מעקב
באפליקציות שונות אפשר להשתמש בתבניות שונות של ארכיטקטורת רשת, שמשולבות כחלק מארכיטקטורת אזור נחיתה. במערך של ריבוי עננים, חשוב לשמור על העקביות של עיצוב אזור הנחיתה בכל הסביבות.
הסדרה כוללת את הדפים הבאים:
שותפים ביצירת התוכן
מחבר: מרוואן אל שאווי | Customer Engineer של שותפים
תורמים אחרים:
- סעוד אלבזעי | Customer Engineer, מודרניזציה של אפליקציות
- אנה ברנברג | עמיתת הנדסה
- מרקו פרארי | ארכיטקט פתרונות ענן
- ויקטור מורנו | מנהל מוצר, Cloud Networking
- יוהנס פאסינג | ארכיטקט פתרונות ענן
- מארק שלאגנהאוף | כותב טכני, רשתות
- דניאל סטרבל | מנהל פתרונות EMEA, מודרניזציה של אפליקציות
- אמט וויליאמס | מהנדס קשרי מפתחים
תבניות ארכיטקטורה
במאמרים בסדרה הזו נדון בדפוסי ארכיטקטורה של רשתות, שמתוכננים על סמך מודלים נדרשים של תקשורת בין אפליקציות שנמצאות ב- Google Cloud ובסביבות אחרות (במקום, בעננים אחרים או בשניהם).
צריך לשלב את התבניות האלה בארכיטקטורה הכוללת של אזור הנחיתה של הארגון, שיכולה לכלול כמה תבניות של רשתות כדי לענות על דרישות התקשורת והאבטחה הספציפיות של אפליקציות שונות.
במסמכים בסדרה הזו נדון גם בווריאציות השונות של העיצוב שאפשר להשתמש בהן בכל תבנית ארכיטקטורה. דפוסי הרשת הבאים יכולים לעזור לכם לעמוד בדרישות התקשורת והאבטחה של האפליקציות שלכם:
תבנית מראה
התבנית שיקוף מבוססת על שכפול העיצוב של סביבה קיימת אחת או יותר לסביבה חדשה אחת או יותר. לכן, התבנית הזו רלוונטית בעיקר לארכיטקטורות שפועלות לפי התבנית של סביבה היברידית. בתבנית הזו, מריצים את עומסי העבודה של הפיתוח והבדיקה בסביבה אחת, ואת עומסי העבודה של ה-staging והייצור בסביבה אחרת.
בתבנית המראה, ההנחה היא שעומסי העבודה של הבדיקה והייצור לא אמורים לתקשר ישירות זה עם זה. עם זאת, צריך להיות אפשרי לנהל ולפרוס את שתי הקבוצות של עומסי העבודה באופן עקבי.
אם אתם משתמשים בתבנית הזו, חברו את שתי סביבות המחשוב באופן שתואם לדרישות הבאות:
- אינטגרציה רציפה (CI) ופריסה רציפה (CD) יכולות לפרוס ולנהל עומסי עבודה בכל סביבות המחשוב או בסביבות ספציפיות.
- מערכות מעקב, ניהול הגדרות ומערכות ניהול אחרות צריכות לפעול בסביבות מחשוב שונות.
- עומסי עבודה לא יכולים לתקשר ישירות בין סביבות מחשוב. במקרה הצורך, התקשורת צריכה להיות מפורטת ומבוקרת.
ארכיטקטורה
דיאגרמת הארכיטקטורה הבאה מציגה ארכיטקטורת עזר כללית של התבנית הזו, שתומכת ב-CI/CD, במעקב, בניהול הגדרות, במערכות ניהול אחרות ובתקשורת של עומסי עבודה:

התיאור של הארכיטקטורה בתרשים שלמעלה:
- עומסי העבודה מופצים על סמך הסביבות הפונקציונליות (פיתוח, בדיקה, CI/CD וכלי ניהול) בין רשתות VPC נפרדות בצד של Google Cloud .
- VPC משותף משמש לעומסי עבודה של פיתוח ובדיקה. VPC נוסף משמש ל-CI/CD ולכלי הניהול. עם רשתות VPC משותפות:
- האפליקציות מנוהלות על ידי צוותים שונים בכל סביבה ובכל פרויקט שירות.
- הפרויקט המארח מנהל את אמצעי הבקרה של האבטחה והתקשורת ברשת בין סביבות הפיתוח והבדיקה, וגם מחוץ ל-VPC, ומפקח עליהם.
- ה-VPC של ה-CI/CD מחובר לרשת שבה פועלים עומסי העבודה של הייצור בסביבת המחשוב הפרטית שלכם.
- כללי חומת האש מאפשרים רק תעבורת נתונים מותרת.
- אפשר גם להשתמש ב-Cloud Next Generation Firewall Enterprise עם שירות למניעת חדירות (IPS) כדי להטמיע בדיקת חבילות מעמיקה למניעת איומים, בלי לשנות את העיצוב או הניתוב. כדי להשתמש ב-Cloud Next Generation Firewall Enterprise, יוצרים נקודות קצה של חומת אש אזורית בניהול Google. נקודות הקצה האלה משתמשות בטכנולוגיית יירוט חבילות כדי לבדוק באופן שקוף את עומסי העבודה, ולזהות חתימות איום שהוגדרו. הוא גם מגן על עומסי עבודה מפני איומים.
- מאפשרת תקשורת בין רשתות ה-VPC המקושרות באמצעות כתובות IP פנימיות.
- התאמת Peering בתבנית הזו מאפשרת למערכות CI/CD ולמערכות ניהול לפרוס ולנהל עומסי עבודה של פיתוח ובדיקה.
- כדאי לעיין בשיטות המומלצות הכלליות האלה.
כדי ליצור את החיבור הזה ל-CI/CD, משתמשים באחת מאפשרויות הקישוריות לרשתות היברידיות ולרשתות בכמה עננים שעומדות בדרישות של העסק ושל האפליקציות. כדי לאפשר לכם לפרוס ולנהל עומסי עבודה בסביבת הייצור, החיבור הזה מספק גישה לרשת פרטית בין סביבות המחשוב השונות. לכל הסביבות צריך להיות מרחב כתובות IP מסוג RFC 1918 ללא חפיפה.
אם המכונות בסביבות הפיתוח והבדיקה צריכות גישה לאינטרנט, כדאי לשקול את האפשרויות הבאות:
- אפשר לפרוס את Cloud NAT באותה רשת של פרויקט מארח ב-VPC משותף. פריסה באותה רשת של פרויקט מארח ב-VPC משותף עוזרת למנוע גישה ישירה למכונות האלה מהאינטרנט.
- לתנועה יוצאת באינטרנט, אתם יכולים להשתמש ב-Secure Web Proxy. לשרת ה-proxy יש כמה יתרונות.
בפוסט DevOps and CI/CD on Google Cloud explained בבלוג מוסבר על Google Cloud הכלים והיכולות שעוזרים לכם לפתח, לבדוק ולפרוס ב- Google Cloud ובסביבות היברידיות וסביבות מרובות-עננים.
וריאציות
כדי לעמוד בדרישות עיצוב שונות, ועדיין להתחשב בכל דרישות התקשורת, תבנית הארכיטקטורה המשוכפלת מציעה את האפשרויות הבאות, שמתוארות בסעיפים הבאים:
- VPC משותף לכל סביבה
- חומת אש מרכזית בשכבת האפליקציות
- טופולוגיית Hub-and-spoke
- ארכיטקטורה מבוזרת של מיקרו-שירותים (microservices) עם מודל אבטחה של אפס אמון
VPC משותף לכל סביבה
אפשרות העיצוב של VPC משותף לכל סביבה מאפשרת הפרדה ברמת האפליקציה או השירות בין סביבות, כולל CI/CD וכלים אדמיניסטרטיביים שעשויים להידרש כדי לעמוד בדרישות אבטחה ארגוניות מסוימות. הדרישות האלה מגבילות את התקשורת, את הדומיין הניהולי ואת בקרת הגישה לשירותים שונים, שגם צריכים להיות מנוהלים על ידי צוותים שונים.
העיצוב הזה משיג הפרדה על ידי בידוד ברמת הרשת וברמת הפרויקט בין הסביבות השונות, מה שמאפשר תקשורת מפורטת יותר ובקרת גישה של ניהול זהויות והרשאות גישה (IAM).
מבחינת הניהול והתפעול, העיצוב הזה מאפשר לנהל את האפליקציות ועומסי העבודה שנוצרו על ידי צוותים שונים לפי סביבה ולפי פרויקט שירות. צוותי התפעול של הרשת יכולים להקצות ולנהל את רשת ה-VPC ואת תכונות האבטחה שלה, על סמך המבנים האפשריים הבאים:
- צוות אחד מנהל את כל הפרויקטים המארחים בכל הסביבות.
- צוותים שונים מנהלים את הפרויקטים המארחים בסביבות שלהם.
ההחלטות לגבי ניהול פרויקטים מארחים צריכות להתבסס על מבנה הצוות, פעולות האבטחה ודרישות הגישה של כל צוות. אתם יכולים להחיל את וריאציית העיצוב הזו על רשת ה-VPC המשותפת לכל אפשרות עיצוב של אזור נחיתה בסביבה. עם זאת, צריך להביא בחשבון את דרישות התקשורת של דפוס השיקוף כדי להגדיר איזו תקשורת מותרת בין הסביבות השונות, כולל תקשורת ברשת ההיברידית.
אפשר גם להקצות רשת VPC משותפת לכל סביבה ראשית, כמו שמוצג בתרשים הבא:

חומת אש מרכזית בשכבת האפליקציות
במקרים מסוימים, דרישות האבטחה עשויות לחייב התייחסות לשכבת האפליקציה (שכבה 7) ולבדיקת חבילות עמוקה (DPI) עם מנגנוני חומת אש מתקדמים, שחורגים מהיכולות של Cloud Next Generation Firewall. כדי לעמוד בדרישות האבטחה ובתקנים של הארגון, אתם יכולים להשתמש במכשיר NGFW שמתארח במכשיר וירטואלי ברשת (NVA). לכמה Google Cloud שותפי אבטחה יש אפשרויות שמתאימות למשימה הזו.
כמו שמוצג בדיאגרמה הבאה, אפשר להציב את ה-NVA בנתיב הרשת בין הענן הווירטואלי הפרטי (VPC) לבין סביבת המחשוב הפרטית באמצעות כמה ממשקי רשת.

אפשר להשתמש בתכנון הזה גם עם כמה רשתות VPC משותפות, כמו שמוצג בתרשים הבא.

ה-NVA בתכנון הזה פועל כשכבת האבטחה ההיקפית. הוא גם משמש כבסיס להפעלת בדיקת תנועה מוטבעת ולאכיפת מדיניות קפדנית של בקרת גישה.
כדי ליצור אסטרטגיית אבטחה חזקה עם כמה שכבות, שכוללת כללי חומת אש של VPC ויכולות של שירות למניעת פריצות, צריך להוסיף בדיקה של התנועה ואמצעי אבטחה גם לתנועה רוחבית וגם לתנועה אנכית.
טופולוגיית Hub-and-spoke
אפשרות נוספת היא להשתמש ברשתות VPC נפרדות (כולל רשתות VPC משותפות) לפיתוח ולשלבי הבדיקה השונים. בגרסה הזו, כמו שמוצג בתרשים הבא, כל סביבות ה-stage מתחברות ל-VPC של ה-CI/CD והניהול בארכיטקטורת כוכב. האפשרות הזו מתאימה אם אתם צריכים להפריד בין הדומיינים הניהוליים לבין הפונקציות בכל סביבה. מודל התקשורת "רכזת וחישורים" יכול לעזור בדרישות הבאות:
- האפליקציות צריכות לגשת לקבוצה משותפת של שירותים, כמו מעקב, כלי ניהול הגדרות, CI/CD או אימות.
- צריך להחיל קבוצה משותפת של כללי מדיניות אבטחה על תנועה נכנסת ויוצאת באופן מרוכז דרך ה-hub.
למידע נוסף על אפשרויות העיצוב של רשתות Hub and Spoke, קראו את המאמרים טופולוגיית Hub and Spoke עם מכשירים מרכזיים וטופולוגיית Hub and Spoke בלי מכשירים מרכזיים.

כמו שמוצג בתרשים הקודם, התקשורת בין רשתות ה-VPC והקישוריות ההיברידית עוברות דרך רשת ה-VPC המרכזית. כחלק מהתבנית הזו, אתם יכולים לשלוט בתקשורת ב-VPC המרכזי ולהגביל אותה בהתאם לדרישות הקישוריות שלכם.
בארכיטקטורת הרשת "רכזת וזרועות", אלה אפשרויות הקישוריות העיקריות (בין הזרועות לבין רשתות ה-VPC של הרכזת) ב- Google Cloud:
- קישור בין רשתות VPC שכנות (peering)
- VPN
- שימוש במכשיר וירטואלי לרשת (NVA)
- עם כמה ממשקי רשת
- באמצעות Network Connectivity Center (NCC)
למידע נוסף על האפשרות שכדאי לשקול בתכנון, ראו ארכיטקטורת רשת Hub-and-spoke. גורם מרכזי שמשפיע על הבחירה ב-VPN על פני קישור VPC בין ה-spokes ל-hub VPC הוא כשנדרשת טרנזיטיביות של תעבורת נתונים. טרנזיטיביות של תנועה פירושה שתנועה מרשת Spoke יכולה להגיע לרשתות Spoke אחרות דרך רשת ה-Hub.
ארכיטקטורה מבוזרת של מיקרו-שירותים עם מודל אבטחה של אפס אמון
בארכיטקטורות היברידיות וארכיטקטורות מרובות-עננים, יכול להיות שיהיה צורך בכמה אשכולות כדי להשיג את היעדים הטכניים והעסקיים, כולל הפרדה בין סביבת הייצור לבין סביבות הפיתוח והבדיקה. לכן, אמצעי הבקרה על אבטחת היקף הרשת חשובים, במיוחד כשהם נדרשים כדי לעמוד בדרישות אבטחה מסוימות.
לא מספיק לתמוך בדרישות האבטחה של ארכיטקטורות מיקרו-שירותים מבוזרות שמתמקדות בענן, אלא צריך גם לשקול ארכיטקטורות מבוזרות של אפס אמון. ארכיטקטורת אפס אמון מבוזרת של מיקרו-שירותים תומכת בארכיטקטורת המיקרו-שירותים שלכם באמצעות אכיפת מדיניות אבטחה ברמת המיקרו-שירות, אימות ו-Workload Identity. האמון מבוסס על זהות ונאכף בכל שירות.
כשמשתמשים בארכיטקטורת שרת proxy מבוזרת, כמו Service mesh, השירותים יכולים לאמת ביעילות את המתקשרים ולהטמיע כללי מדיניות של בקרת גישה מפורטת (FGAC) לכל בקשה, וכך ליצור סביבת מיקרו-שירותים מאובטחת וניתנת להתאמה. Cloud Service Mesh מאפשר לכם להגדיר רשת משותפת שיכולה לכלול את הפריסות ב-Google Cloud ובמקום הפיזי. רשת השירותים משתמשת בכללי מדיניות הרשאה כדי לאבטח את התקשורת בין השירותים.
בארכיטקטורה הזו אפשר גם לשלב את Apigee Adapter ל-Envoy, שהוא פריסה קלה של שער Apigee API בתוך אשכול Kubernetes. Apigee Adapter ל-Envoy הוא שרת proxy בקוד פתוח לשירותים ולרשתות Edge, שמיועד לאפליקציות שמתמקדות בענן.

למידע נוסף בנושא, אפשר לעיין במאמרים הבאים:
- ארכיטקטורה מבוזרת עם מודל אבטחה של אפס אמון
- סביבה היברידית של Google Kubernetes Engine (GKE)
- התחברות אל Google
- חיבור אשכול מקומי לרשתGoogle Cloud .
- הגדרת רשת מרובת עננים או רשת היברידית
- פריסת Cloud Service Mesh בסביבות ובאשכולות שונים.
שיטות מומלצות לתבניות שיקוף
- מערכות ה-CI/CD שנדרשות לפריסה או להגדרה מחדש של פריסות בסביבת הייצור צריכות להיות בזמינות גבוהה, כלומר כל רכיבי הארכיטקטורה צריכים להיות מתוכננים כך שיספקו את רמת הזמינות הצפויה של המערכת. מידע נוסף זמין במאמר אמינות התשתית שלGoogle Cloud .
- כדי למנוע שגיאות בהגדרות בתהליכים שחוזרים על עצמם, כמו עדכוני קוד, חשוב להשתמש באוטומציה כדי ליצור סטנדרטיזציה של גרסאות ה-build, הבדיקות והפריסות.
- יכול להיות שהשילוב של מכשירי NVA מרכזיים בתכנון הזה ידרוש שילוב של כמה פלחים עם רמות שונות של בקרות גישה לאבטחה.
- כשמתכננים פתרון שכולל מכשירי NVA, חשוב להביא בחשבון את הזמינות הגבוהה (HA) של מכשירי ה-NVA כדי להימנע מנקודת כשל בודדת שעלולה לחסום את כל התקשורת. פועלים לפי ההנחיות לתכנון ולהטמעה של זמינות גבוהה ויתירות שספק ה-NVA נותן.
- אם לא מייצאים נתיבי IP מקומיים דרך קישור VPN או VPC Peering ל-VPC של הפיתוח והבדיקה, אפשר להגביל את הגישה לרשת מסביבות הפיתוח והבדיקה לסביבה המקומית. למידע נוסף, קראו את המאמר החלפת נתיבים בהתאמה אישית ב-VPC Network Peering.
- בעומסי עבודה עם כתובות IP פרטיות שעשויים לדרוש גישה לממשקי ה-API של Google, אתם יכולים לחשוף את Google APIs באמצעות נקודת קצה (endpoint) של Private Service Connect ברשת VPC. מידע נוסף זמין במאמר כניסה מבוקרת בסדרה הזו.
- שיטות מומלצות כלליות לתבניות של ארכיטקטורת רשתות היברידיות ורשתות מרובות-עננים.
תבנית רשת
התבנית meshed מבוססת על יצירת ארכיטקטורת רשת היברידית. הארכיטקטורה הזו כוללת כמה סביבות מחשוב. בסביבות כאלה, כל המערכות יכולות לתקשר זו עם זו, והן לא מוגבלות לתקשורת חד-כיוונית על סמך דרישות האבטחה של האפליקציות. דפוס הרשת הזה חל בעיקר על ארכיטקטורות של סביבה היברידית מדורגת, סביבה מרובת עננים מחולקת או התפרצות. הוא רלוונטי גם לתכנון של המשכיות עסקית כדי להקצות סביבה של תוכנית התאוששות מאסון (DR) ב- Google Cloud. בכל המקרים, צריך לחבר את סביבות המחשוב באופן שתואם לדרישות התקשורת הבאות:
- עומסי עבודה יכולים לתקשר זה עם זה מעבר לגבולות הסביבה באמצעות כתובות IP פרטיות מסוג RFC 1918.
- כל אחד מהצדדים יכול להתחיל את התקשורת. הפרטים של מודל התקשורת יכולים להשתנות בהתאם לאפליקציות ולדרישות האבטחה, כמו מודלי התקשורת שמתוארים באפשרויות העיצוב בהמשך.
- כללי חומת האש שבהם אתם משתמשים צריכים לאפשר תעבורת נתונים בין מקורות ויעדים ספציפיים של כתובות IP, בהתאם לדרישות של האפליקציה או האפליקציות שעבורן התבנית מיועדת. באופן אידיאלי, אפשר להשתמש בגישת אבטחה רב-שכבתית כדי להגביל את זרימת התנועה באופן מפורט, גם בין סביבות מחשוב וגם בתוכן.
ארכיטקטורה
התרשים הבא ממחיש ארכיטקטורת עזר ברמה גבוהה של התבנית רשת.

- בכל הסביבות צריך להשתמש במרחב כתובות IP מסוג RFC 1918 ללא חפיפה.
- בצד של Google Cloud , אתם יכולים לפרוס עומסי עבודה ברשת VPC משותפת אחת או יותר, או ברשתות VPC לא משותפות. אפשרויות עיצוב אחרות של התבנית הזו מפורטות בהמשך. המבנה שתבחרו לרשתות ה-VPC צריך להתאים לפרויקטים ולעיצוב היררכיית המשאבים של הארגון.
- רשת ה-VPC של Google Cloud מתרחבת לסביבות מחשוב אחרות. הסביבות האלה יכולות להיות מקומיות או בענן אחר. משתמשים באחת מהאפשרויות של קישוריות לרשתות היברידיות ולרשתות בכמה עננים שעומדות בדרישות של העסק והאפליקציה.
הגבילו את התקשורת רק לכתובות ה-IP המותרות של המקורות והיעדים שלכם. אפשר להשתמש בכל אחת מהיכולות הבאות, או בשילוב שלהן:
מכשיר וירטואלי ברשת (NVA) עם יכולות בדיקה של חומת אש מהדור הבא (NGFW), שמוצב בנתיב הרשת.
Cloud Next Generation Firewall Enterprise עם שירות למניעת חדירות (IPS) כדי להטמיע בדיקת חבילות עמוקה (DPI) למניעת איומים בלי לשנות את עיצוב הרשת או הניתוב.
וריאציות
אפשר לשלב את דפוס הארכיטקטורה רשת עם גישות אחרות כדי לעמוד בדרישות עיצוב שונות, תוך התחשבות בדרישות התקשורת של הדפוס. האפשרויות של התבניות מתוארות בקטעים הבאים:
- VPC אחד לכל סביבה
- שימוש בחומת אש מרכזית בשכבת האפליקציה
- ארכיטקטורה מבוזרת של מיקרו-שירותים (microservices) עם מודל אבטחה של אפס אמון
VPC אחד לכל סביבה
אלה הסיבות הנפוצות לבחירה באפשרות של VPC אחד לכל סביבה:
- בסביבת הענן נדרשת הפרדה ברמת הרשת של רשתות ה-VPC והמשאבים, בהתאם לעיצוב היררכיית המשאבים של הארגון.
אם נדרשת הפרדה של דומיין אדמין, אפשר גם לשלב אותה עם פרויקט נפרד לכל סביבה.
- כדי לנהל באופן מרכזי את משאבי הרשת ברשת משותפת ולבודד את הרשת בין הסביבות השונות, השתמשו בVPC משותף לכל סביבה שיש לכם ב- Google Cloud, כמו פיתוח, בדיקה וייצור.
- דרישות קנה מידה שעשויות לחרוג מהמכסות של VPC לפרויקט או ל-VPC יחיד.
כפי שמוצג ב<a href="https://cloud.google.com/vpc/docs/vpc?hl=iw#one-vpc-per-environment">דיאגרמה</a> הבאה, התכנון של VPC אחד לכל סביבה מאפשר לכל VPC להשתלב ישירות בסביבה ה<a href="https://cloud.google.com/docs/glossary?hl=iw#on-premises">מקומי</a>ת או בסביבות ענן <a href="https://cloud.google.com/docs/glossary?hl=iw#other">(other)</a> באמצעות רשתות <a href="https://cloud.google.com/docs/glossary?hl=iw#vpn">VPN</a>, או באמצעות <a href="https://cloud.google.com/network-connectivity/docs/interconnect/concepts/overview?hl=iw">Cloud Interconnect</a> עם כמה <a href="https://cloud.google.com/docs/glossary?hl=iw#vlan-attachment">צירופים ל-VLAN</a>.

אפשר להחיל את התבנית שמוצגת בתרשים הקודם על טופולוגיית רשת מסוג Hub-and-Spoke באזור נחיתה. בטופולוגיה הזו, אפשר לשתף חיבור היברידי אחד (או יותר) עם כל רשתות ה-VPC המקושרות. הוא משותף באמצעות VPC להעברה כדי לסיים גם את הקישוריות ההיברידית וגם את רשתות ה-VPC האחרות מסוג Spoke. אפשר גם להרחיב את התכנון הזה על ידי הוספת NVA עם יכולות בדיקה של חומת אש מהדור הבא (NGFW) ב-VPC למעבר, כפי שמתואר בקטע הבא, "שימוש בחומת אש ריכוזית של שכבת האפליקציה".
שימוש בחומת אש מרכזית בשכבת האפליקציות
אם הדרישות הטכניות שלכם מחייבות בדיקה של שכבת האפליקציה (שכבה 7) ובדיקת חבילות עמוקה (DPI) עם יכולות מתקדמות של חומת אש, שחורגות מהיכולות של Cloud Next Generation Firewall, אתם יכולים להשתמש במכשיר NGFW שמתארח ב-NVA. עם זאת, ה-NVA הזה צריך לעמוד בדרישות האבטחה של הארגון שלכם. כדי להטמיע את המנגנונים האלה, אפשר להרחיב את הטופולוגיה כך שכל התנועה בין הסביבות תעבור דרך חומת אש מרכזית של NVA, כמו שמוצג בתרשים הבא.
אפשר ליישם את התבנית שבתרשים הבא על העיצוב של אזור הנחיתה באמצעות טופולוגיית Hub-and-Spoke עם מכשירים מרכזיים:

כפי שמוצג בתרשים הקודם, ה-NVA פועל כשכבת האבטחה ההיקפית ומשמש כבסיס להפעלת בדיקת תעבורת נתונים מוטבעת. הוא גם אוכף מדיניות קפדנית של בקרת גישה. כדי לבדוק את תעבורת הנתונים ממזרח למערב ומצפון לדרום, התכנון של NVA מרכזי יכול לכלול כמה פלחים עם רמות שונות של אמצעי בקרת גישה לאבטחה.
ארכיטקטורה מבוזרת של מיקרו-שירותים עם מודל אבטחה של אפס אמון
כשמשתמשים באפליקציות בקונטיינרים, הארכיטקטורה המבוזרת של מיקרו-שירותים בגישת אבטחה של אפס אמון שמתוארת בקטע תבנית שיקוף רלוונטית גם לתבנית הארכיטקטורה הזו.
ההבדל העיקרי בין התבנית הזו לתבנית המראה הוא שאפשר להתחיל את מודל התקשורת בין עומסי העבודה ב- Google Cloud ובסביבות אחרות מכל אחד מהצדדים. צריך לשלוט בתנועה בצורה מפורטת, בהתאם לדרישות האפליקציה ולדרישות האבטחה, באמצעות Cloud Service Mesh.
שיטות מומלצות לשימוש בתבנית רשת
- לפני שאתם עושים כל דבר אחר, החליטו על עיצוב היררכיית המשאבים ועל העיצוב הנדרש לתמיכה בכל פרויקט ו-VPC. כך תוכלו לבחור את ארכיטקטורת הרשת האופטימלית שתתאים למבנה של הפרויקטים שלכם ב- Google Cloud .
- להשתמש בארכיטקטורה מבוזרת של אפס אמון כשמשתמשים ב-Kubernetes בסביבת המחשוב הפרטית וב-Google Cloud.
- כשמשתמשים ב-NVA מרכזיים בתכנון, צריך להגדיר כמה פלחים עם רמות שונות של בקרת גישה למדיניות אבטחה ובדיקת תנועה. הגדירו את אמצעי הבקרה והכללי המדיניות האלה בהתאם לדרישות האבטחה של האפליקציות שלכם.
- כשמתכננים פתרון שכולל מכשירי NVA, חשוב להביא בחשבון את הזמינות הגבוהה (HA) של מכשירי ה-NVA כדי להימנע מנקודת כשל בודדת שעלולה לחסום את כל התקשורת. פועלים לפי ההנחיות לתכנון ולהטמעה של זמינות גבוהה ויתירות, שסופקו על ידי Google Cloud ספק האבטחה שמספק את ה-NVA.
- כדי לשפר את הפרטיות, את תקינות הנתונים ואת מודל התקשורת המבוקר, כדאי לחשוף אפליקציות דרך ממשקי API באמצעות API Gateway, כמו Apigee ו-Apigee hybrid עם mTLS מקצה לקצה. אפשר גם להשתמש ב-VPC משותף עם Apigee באותו משאב ארגון.
- אם העיצוב של הפתרון שלכם דורש חשיפה של אפליקציה מבוססת- Google Cloudלאינטרנט הציבורי, כדאי לשקול את המלצות העיצוב שנדונו במאמר רשתות להעברת אפליקציות שפונות לאינטרנט.
- כדי להגן על השירותים של Google Cloud בפרויקטים שלכם ולצמצם את הסיכון לזליגת נתונים, אתם יכולים להשתמש ב-VPC Service Controls כדי להגדיר גבולות גזרה לשירות ברמת הפרויקט או ברמת רשת ה-VPC. אפשר גם להרחיב את גבולות הגזרה לשירות לסביבה היברידית באמצעות VPN מורשה או Cloud Interconnect. מידע נוסף על היתרונות של גבולות גזרה לשירות זמין במאמר סקירה כללית על VPC Service Controls.
- כדאי לעיין בשיטות המומלצות הכלליות לדפוסי רשתות היברידיות ורשתות מרובות-עננים.
אם אתם מתכוונים לאכוף בידוד מחמיר יותר וגישה מפורטת יותר בין האפליקציות שמתארחות ב- Google Cloudלבין סביבות אחרות, כדאי להשתמש באחד מדפוסי השער שמתוארים במסמכים האחרים בסדרה הזו.
תבניות מוגבלות
התבנית gated מבוססת על ארכיטקטורה שחושפת אפליקציות ושירותים נבחרים באופן מפורט, על סמך ממשקי API או נקודות קצה ספציפיים שנחשפים בין הסביבות השונות. במדריך הזה, התבנית הזו מחולקת לשלוש אפשרויות, שכל אחת מהן נקבעת לפי מודל התקשורת הספציפי:
- יציאה עם שער
כניסה ויציאה עם שער (שער דו-כיווני בשני הכיוונים)
כפי שצוין קודם במדריך, אפשר להתאים את דפוסי הארכיטקטורה של הרשתות שמתוארים כאן לאפליקציות שונות עם דרישות שונות. כדי לתת מענה לצרכים הספציפיים של אפליקציות שונות, יכול להיות שארכיטקטורת אזור הנחיתה העיקרי שלכם תשלב דפוס אחד או שילוב של דפוסים בו-זמנית. הפריסה הספציפית של הארכיטקטורה שנבחרה נקבעת לפי דרישות התקשורת הספציפיות של כל דפוס מבוקר.
בסדרה הזו נדון בכל תבנית של תוכן מוגבל ובאפשרויות העיצוב שלה. עם זאת, אפשרות עיצוב נפוצה אחת שרלוונטית לכל התבניות המוגבלות היא ארכיטקטורה מבוזרת עם מודל אבטחה של אפס אמון לאפליקציות בקונטיינרים עם ארכיטקטורת מיקרו-שירותים. האפשרות הזו מבוססת על Cloud Service Mesh, על Apigee ועל Apigee Adapter ל-Envoy – פריסה קלה של שער Apigee בתוך אשכול Kubernetes. Apigee Adapter ל-Envoy הוא שרת proxy פופולרי בקוד פתוח ל-edge ולשירותים, שמיועד לאפליקציות שמתמקדות בענן. הארכיטקטורה הזו שולטת בתקשורת המאובטחת המותרת משירות לשירות ובכיוון התקשורת ברמת השירות. אפשר לתכנן, לשפר ולהחיל מדיניות תקשורת תעבורת נתונים ברמת השירות, על סמך התבנית שנבחרה.
תבניות שער מאפשרות להטמיע את Cloud Next Generation Firewall Enterprise עם שירות למניעת חדירות (IPS) כדי לבצע בדיקת חבילות עמוקה (DPI) למניעת איומים, בלי לשנות את התכנון או הניתוב. הבדיקה הזו כפופה לאפליקציות הספציפיות שאליהן ניגשים, למודל התקשורת ולדרישות האבטחה. אם דרישות האבטחה מחייבות בדיקת חבילות עמוקה (DPI) בשכבה 7, עם מנגנוני חומת אש מתקדמים שחורגים מהיכולות של Cloud Next Generation Firewall, אתם יכולים להשתמש בחומת אש מרוכזת מהדור הבא (NGFW) שמתארחת במכשיר וירטואלי ברשת (NVA). לכמה שותפי אבטחה יש מכשירי NGFW שיכולים לעמוד בדרישות האבטחה שלכם. Google Cloudכדי לשלב מכשירי NVA עם התבניות המוגבלות האלה, יכול להיות שתצטרכו להוסיף כמה אזורי אבטחה בתכנון הרשת, ולכל אחד מהם רמות שונות של בקרת גישה.
תעבורת נתונים יוצאת (egress) מוגבלת
הארכיטקטורה של דפוס הרשת תעבורת נתונים יוצאת מבוקרת מבוססת על חשיפת ממשקי API נבחרים מהסביבה המקומית או מסביבת ענן אחרת לעומסי עבודה שנפרסים ב- Google Cloud. הוא עושה זאת בלי לחשוף אותם ישירות לאינטרנט הציבורי מסביבה מקומית או מסביבות ענן אחרות. כדי לאפשר את החשיפה המוגבלת הזו, אפשר להשתמש ב-API Gateway או בשרת proxy, או במאזן עומסים שמשמש כחזית לעומסי העבודה הקיימים. אתם יכולים לפרוס את הפונקציונליות של API Gateway בפלח רשת מבודד, כמו רשת היקפית.
תבנית הרשת תעבורת נתונים יוצאת מבוקרת חלה בעיקר על תבניות של ארכיטקטורת אפליקציות מדורגות ועל תבניות של ארכיטקטורת אפליקציות מחולקות, אבל לא רק עליהן. כשפורסים עומסי עבודה של קצה עורפי ברשת פנימית, רשתות עם תעבורת נתונים יוצאת מבוקרת עוזרות לשמור על רמת אבטחה גבוהה יותר בסביבת המחשוב המקומית. התבנית מחייבת לחבר סביבות מחשוב באופן שעומד בדרישות התקשורת הבאות:
- עומסי עבודה שאתם פורסים ב- Google Cloud יכולים לתקשר עם API Gateway או עם מאזן העומסים (או עם נקודת קצה של Private Service Connect) שחושפים את האפליקציה באמצעות כתובות IP פנימיות.
- אי אפשר להגיע ישירות מתוך Google Cloudלמערכות אחרות בסביבת המחשוב הפרטית.
- אסור להעביר תקשורת מסביבת המחשוב הפרטית לעומסי עבודה שנפרסו ב- Google Cloud .
- התנועה לממשקי ה-API הפרטיים בסביבות אחרות מתחילה רק מתוך הסביבה של Google Cloud .
המדריך הזה מתמקד בסביבות היברידיות ומרובות עננים שמחוברות דרך רשת היברידית פרטית. אם דרישות האבטחה של הארגון מאפשרות זאת, אפשר להגיע ישירות דרך האינטרנט לקריאות ל-API אל ממשקי API מרוחקים עם כתובות IP ציבוריות. אבל צריך להביא בחשבון את מנגנוני האבטחה הבאים:
- API OAuth 2.0 עם Transport Layer Security (TLS).
- הגבלת קצב של יצירת בקשות.
- כללי מדיניות להגנה מפני איומים.
- Mutual TLS (mTLS) מוגדר בקצה העורפי של שכבת ה-API.
- סינון של רשימת היתרים של כתובות IP שמוגדר כך שיאפשר תקשורת רק עם מקורות ויעדים מוגדרים מראש של API משני הצדדים.
כדי לאבטח שרת proxy ל-API, כדאי להביא בחשבון את היבטי האבטחה האחרים האלה. למידע נוסף, קראו את המאמר שיטות מומלצות לאבטחת אפליקציות וממשקי API באמצעות Apigee.
ארכיטקטורה
התרשים הבא מציג ארכיטקטורה לדוגמה שתומכת בדרישות התקשורת שמופיעות בקטע הקודם:
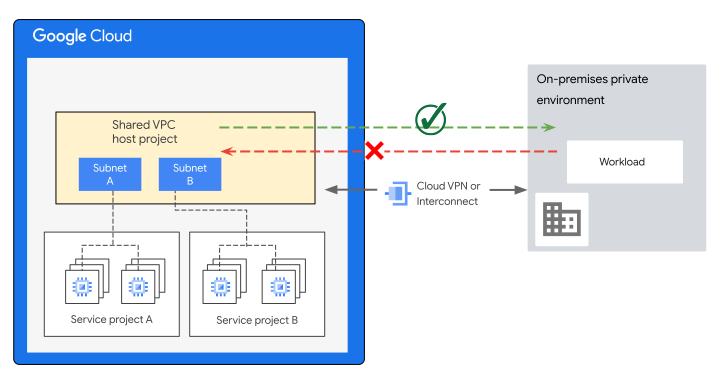
הנתונים זורמים בתרשים הקודם באופן הבא:
- בצד של Google Cloud , אתם יכולים לפרוס עומסי עבודה בעננים וירטואליים פרטיים (VPC). רשתות ה-VPC יכולות להיות יחידות או מרובות (משותפות או לא משותפות). הפריסה צריכה להתאים לפרויקטים ולעיצוב של היררכיית המשאבים בארגון.
- רשתות ה-VPC של סביבת Google Cloud מורחבות לסביבות המחשוב האחרות. הסביבות יכולות להיות מקומיות או בענן אחר. כדי לאפשר תקשורת בין סביבות באמצעות כתובות IP פנימיות, צריך להשתמש בקישוריות מתאימה לרשתות היברידיות ולרשתות בכמה עננים.
כדי להגביל את התנועה שמגיעה מכתובות IP ספציפיות של VPC ומיועדת לשערים מרוחקים או למאזני עומסים, אתם יכולים להשתמש בסינון לפי רשימת היתרים של כתובות IP. תנועה חוזרת מהחיבורים האלה מותרת כשמשתמשים בכללים עם שמירת מצב בחומת האש. אתם יכולים להשתמש בכל שילוב של היכולות הבאות כדי לאבטח ולהגביל את התקשורת רק לכתובות ה-IP המותרות של המקור והיעד:
מכשיר וירטואלי לרשת (NVA) עם יכולות בדיקה של חומת אש מהדור הבא (NGFW) שמוצבות בנתיב הרשת.
Cloud Next Generation Firewall Enterprise עם שירות למניעת חדירות (IPS) כדי להטמיע בדיקת חבילות מעמיקה (DPI) למניעת איומים.
כל הסביבות חולקות מרחב כתובות IP מסוג RFC 1918 ללא חפיפה.
וריאציות
אפשר לשלב את תבנית הארכיטקטורה תעבורת נתונים יוצאת מבוקרת עם גישות אחרות כדי לעמוד בדרישות עיצוב שונות, שעדיין מתחשבות בדרישות התקשורת של התבנית הזו. התבנית מציעה את האפשרויות הבאות:
- שימוש ב- Google Cloud API Gateway ובממשק משתמש גלובלי
- חשיפת שירותים מרוחקים באמצעות Private Service Connect
שימוש ב- Google Cloud API Gateway ובממשק קצה (frontend) גלובלי
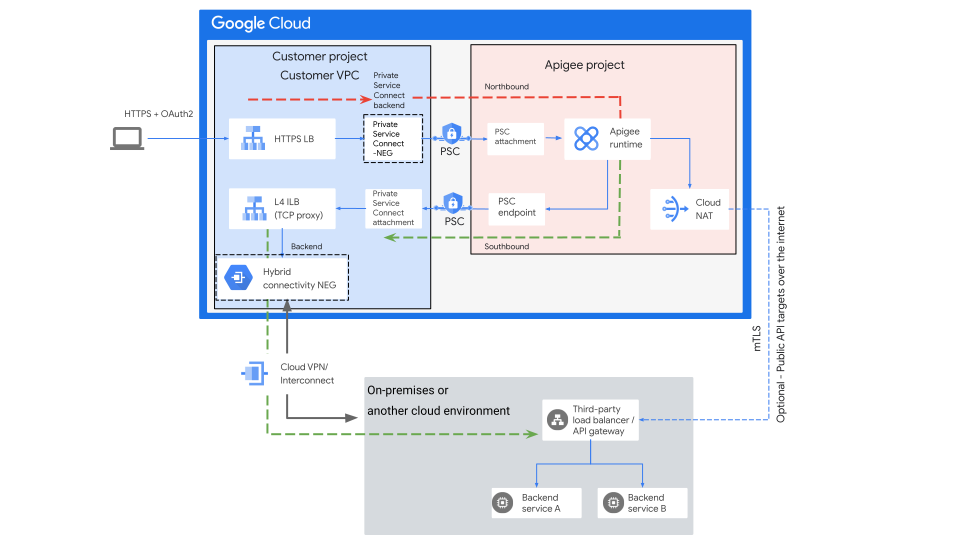
בגישה הזו, החשיפה והניהול של ה-API מתבצעים ב-Google Cloud. כפי שמוצג בתרשים הקודם, אפשר לעשות זאת באמצעות הטמעת Apigee כפלטפורמת ה-API. ההחלטה אם לפרוס API Gateway או מאזן עומסים בסביבה המרוחקת תלויה בצרכים הספציפיים ובהגדרות הנוכחיות שלכם. ב-Apigee יש שתי אפשרויות להקצאת קישוריות:
- עם קישור בין רשתות VPC שכנות (peering)
- בלי קישור בין רשתות VPC שכנות (peering)
Google Cloud יכולות גלובליות של ממשק קצה (front-end) כמו Cloud Load Balancing, Cloud CDN (כשניגשים דרך Cloud Interconnect) ו-Cross-Cloud Interconnect משפרות את המהירות שבה המשתמשים יכולים לגשת לאפליקציות עם ממשקי קצה (back-end) שמתארחים בסביבות המקומיות ובסביבות ענן אחרות.
כדי לשפר את מהירות העברת התוכן, האפליקציות האלה מועברות מ Google Cloud נקודות נוכחות (PoP) Google Cloud . נקודות ה-PoP נמצאות ביותר מ-180 נקודות החלפת תעבורת אינטרנט (IXP) וביותר מ-160 מתקני חיבור ברחבי העולם.
כדי לראות איך נקודות ה-PoP עוזרות לספק ממשקי API עם ביצועים גבוהים כשמשתמשים ב-Apigee עם Cloud CDN, צפו בסרטון Delivering high-performing APIs with Apigee and Cloud CDN ב-YouTube:
- להפחית את זמן הטעינה.
- לארח ממשקי API באופן גלובלי.
- הגדילו את הזמינות שלכם בתקופות של שיא בתנועה.
דוגמת העיצוב שמוצגת בתרשים הקודם מבוססת על Private Service Connect בלי קישור VPC.
הרשת הצפונית בתכנון הזה נוצרת באמצעות:
- מאזן עומסים (LB בתרשים), שבו בקשות הלקוח מסתיימות, מעבד את התנועה ואז מנתב אותה לקצה עורפי של Private Service Connect.
- בקצה העורפי של Private Service Connect, מאזן העומסים של Google Cloud יכול לשלוח בקשות של לקוחות דרך חיבור של Private Service Connect שמשויך לקובץ מצורף של שירות ההפקה לשירות שפורסם (מכונה של סביבת זמן הריצה של Apigee), באמצעות קבוצות של נקודות קצה ברשת (NEG) של Private Service Connect.
הרשת הדרומית נוצרת באמצעות:
- נקודת קצה (endpoint) של Private Service Connect שמפנה לקובץ מצורף לשירות שמשויך למאזן עומסים פנימי (ILB בתרשים) ב-VPC של הלקוח.
מאזן העומסים הפנימי נפרס עם קבוצות של נקודות קצה ברשת (NEGs) של קישוריות היברידית.
הגישה לשירותים היברידיים מתבצעת דרך קבוצת נקודות הקצה ההיברידית ברשת, באמצעות קישוריות היברידית לרשת כמו VPN או Cloud Interconnect.
מידע נוסף זמין במאמרים הגדרת מאזן עומסי רשת פנימי של שרת proxy אזורי עם קישוריות היברידית ותבניות פריסה של Private Service Connect.
חשיפת שירותים מרוחקים באמצעות Private Service Connect
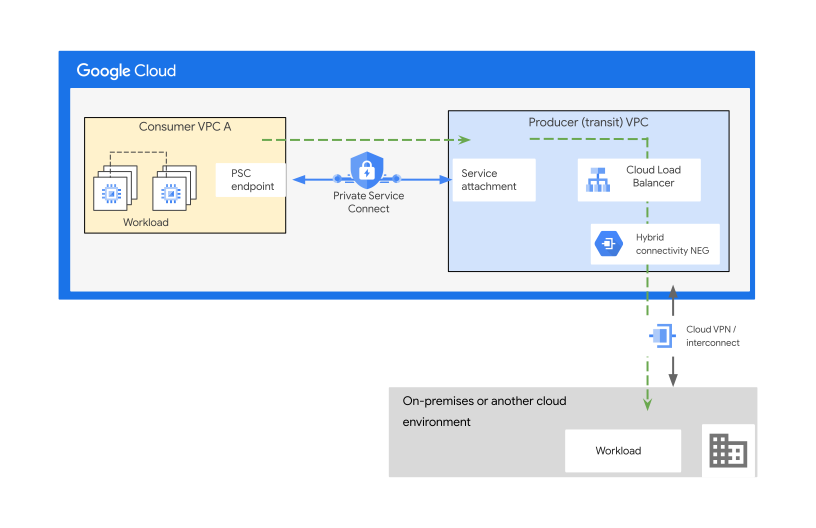
אתם יכולים להשתמש באפשרות Private Service Connect כדי לחשוף שירותים מרוחקים בתרחישים הבאים:
- אתם לא משתמשים בפלטפורמת API או שאתם רוצים להימנע מחיבור של כל רשת ה-VPC ישירות לסביבה חיצונית מהסיבות הבאות:
- יש לכם הגבלות אבטחה או דרישות תאימות.
- יש לכם חפיפה בטווח של כתובות ה-IP, למשל בתרחיש של מיזוג ורכישה.
- כדי לאפשר תקשורת חד-כיוונית מאובטחת בין לקוחות, אפליקציות ושירותים בסביבות השונות, גם אם יש לכם דדליין קצר.
- יכול להיות שתצטרכו לספק קישוריות לכמה רשתות VPC של צרכנים דרך רשת VPC של בעלי שירות (רשת VPC למעבר) כדי להציע מודלים של שירותים עם יכולת התאמה גבוהה לדייר יחיד או לכמה דיירים, כדי להגיע לשירותים שפורסמו בסביבות אחרות.
כשמשתמשים ב-Private Service Connect לאפליקציות שנצרכות כממשקי API, לאפליקציות שפורסמו ניתנת כתובת IP פנימית, שמאפשרת גישה מאובטחת בתוך הרשת הפרטית בין אזורים ודרך קישוריות היברידית. ההפשטה הזו מאפשרת לשלב משאבים מסביבות ענן שונות ומסביבות מקומיות, באמצעות מודל קישוריות היברידי וריבוי עננים. כדי להאיץ את Application Integration ולחשוף באופן מאובטח אפליקציות שנמצאות בסביבה מקומית או בסביבת ענן אחרת, אפשר להשתמש ב-Private Service Connect כדי לפרסם את השירות עם גישה מפורטת. במקרה כזה, אתם יכולים להשתמש באפשרות הבאה:
- צירוף שירות שמפנה למאזן עומסי רשת אזורי פנימי בשרת proxy או למאזן עומסים פנימי של אפליקציות (ALB).
- מאזן העומסים משתמש בקבוצת נקודות קצה של רשת היברידית (NEG של קישוריות היברידית) ב-VPC של ספק, שפועל בתכנון הזה בתור VPC למעבר.
בתרשים הקודם, עומסי העבודה ברשת ה-VPC של האפליקציה יכולים להגיע לשירותים ההיברידיים שפועלים בסביבה המקומית או בסביבות ענן אחרות, דרך נקודת הקצה של Private Service Connect, כמו שמוצג בתרשים הבא. אפשרות העיצוב הזו לתקשורת חד-כיוונית מספקת חלופה להתאמת רשתות (peering) ל-VPC למעבר.
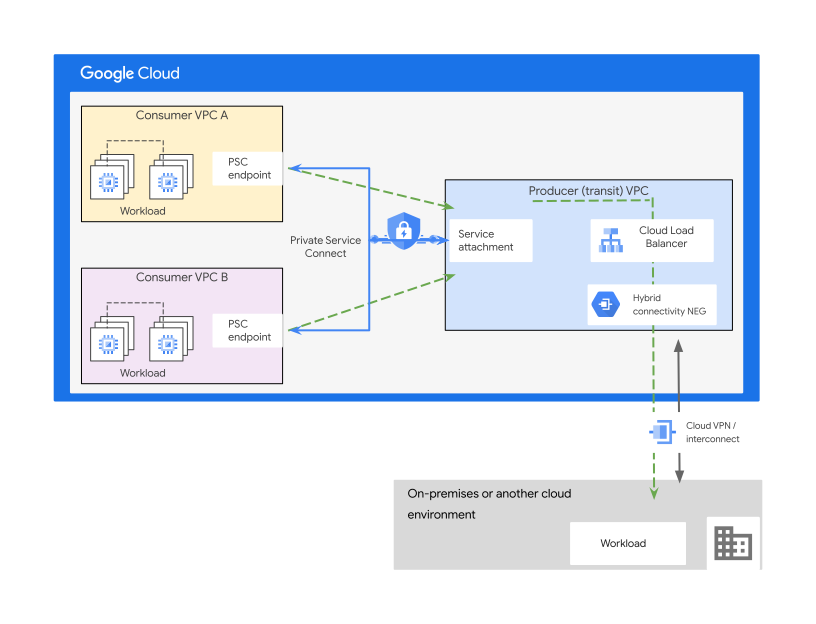
כחלק מהתכנון בתרשים הקודם, כמה ממשקי קצה, ממשקי לקוח או נקודות קצה יכולים להתחבר לאותו חיבור לשירות, וכך לאפשר לכמה רשתות VPC או לכמה צרכנים לגשת לאותו שירות. כמו שמוצג בתרשים הבא, אפשר להפוך את האפליקציה לנגישה לכמה רשתות VPC. הנגישות הזו יכולה לעזור בתרחישים של שירותים מרובי דיירים, שבהם השירות שלכם נצרך על ידי כמה רשתות VPC של צרכנים, גם אם טווחי כתובות ה-IP שלהם חופפים.
חפיפה בין כתובות IP היא אחת הבעיות הנפוצות ביותר כשמשלבים אפליקציות שנמצאות בסביבות שונות. החיבור של Private Service Connect בתרשים הבא עוזר למנוע את הבעיה של חפיפה בכתובות ה-IP. הוא עושה זאת בלי צורך להקצות או לנהל רכיבי רשת נוספים, כמו Cloud NAT או NVA, כדי לבצע את תרגום כתובות ה-IP. דוגמה להגדרה מופיעה במאמר פרסום שירות היברידי באמצעות Private Service Connect.
לעיצוב הזה יש את היתרונות הבאים:
- מונעת תלות פוטנציאלית בהתאמה משותפת לעומס וניהול מורכב בקנה מידה גדול.
- משפר את האבטחה באמצעות שליטה מפורטת בקישוריות.
- מפחית את הצורך בתיאום של כתובות IP בין הבעלים של השירות המנוהל לבין צרכן השירות והסביבה החיצונית המרוחקת.
אפשר להרחיב את גישת התכנון שמוצגת בתרשים הקודם בשלבים מאוחרים יותר, כדי לשלב את Apigee כפלטפורמת ה-API באמצעות אפשרויות התכנון של הרשת שנדונו קודם, כולל האפשרות של Private Service Connect.
כדי לאפשר גישה לנקודת הקצה של Private Service Connect מאזורים אחרים, אפשר להשתמש בגישה גלובלית של Private Service Connect.
הלקוח שמתחבר לנקודת הקצה של Private Service Connect יכול להיות באותו אזור של נקודת הקצה או באזור אחר. אפשר להשתמש בגישה הזו כדי לספק זמינות גבוהה בשירותים שמתארחים בכמה אזורים, או כדי לגשת לשירותים שזמינים באזור אחד מאזורים אחרים. כשמשאבים שמתארחים באזורים אחרים ניגשים לנקודת קצה של Private Service Connect, חיובים על תעבורת נתונים יוצאת בין אזורים חלים על התנועה שמיועדת לנקודות קצה עם גישה גלובלית.
שיטות מומלצות
- יש כמה יתרונות לשימוש ב-Apigee וב-Apigee Hybrid כפתרון לפלטפורמת API. הוא מספק שכבת proxy, הפשטה או חזית לממשקי ה-API של השירות לקצה העורפי, בשילוב עם יכולות אבטחה, הגבלת קצב של יצירת בקשות, מכסות וניתוח נתונים.
- משתמשים ב-Apigee Adapter ל-Envoy עם ארכיטקטורת פריסה היברידית של Apigee עם Kubernetes, אם היא מתאימה לדרישות ולארכיטקטורה שלכם.
- התכנון של רשתות VPC ופרויקטים ב- Google Cloud צריך להתבסס על היררכיית המשאבים ועל הדרישות של מודל התקשורת המאובטחת.
- כשמשתמשים בממשקי API עם API Gateway, צריך להשתמש גם ברשימת היתרים של כתובות IP. רשימת היתרים מגבילה את התקשורת למקורות וליעדים הספציפיים של כתובות ה-IP של צרכני ה-API ושערי ה-API, שיכולים להתארח בסביבות שונות.
- כדי לשלוט בגישה למשאבים של Private Service Connect דרך נקודת הקצה של Private Service Connect, משתמשים בכללי חומת האש של VPC או במדיניות חומת אש.
- אם האפליקציה חשופה כלפי חוץ דרך מאזן עומסים של אפליקציות, כדאי להשתמש ב-Google Cloud Armor כשכבת אבטחה נוספת להגנה מפני מתקפות DDoS ואיומי אבטחה בשכבת האפליקציה.
אם המכונות צריכות גישה לאינטרנט, משתמשים ב-Cloud NAT ב-VPC של האפליקציה (הצרכן) כדי לאפשר לעומסי העבודה לגשת לאינטרנט. כך תוכלו להימנע מהקצאת כתובות IP ציבוריות חיצוניות למכונות וירטואליות במערכות שנפרסות מאחורי API Gateway או מאזן עומסים.
- לתנועה יוצאת באינטרנט, אתם יכולים להשתמש ב- Google CloudSecure Web Proxy. לשרת ה-proxy יש כמה יתרונות.
כדאי לעיין בשיטות המומלצות הכלליות לדפוסי רשתות היברידיות ורשתות מרובות-עננים.
תעבורת נתונים נכנסת (ingress) מוגבלת
הארכיטקטורה של דפוס הכניסה המבוקרת מבוססת על חשיפת ממשקי API נבחרים של עומסי עבודה שפועלים ב- Google Cloud לסביבת המחשוב הפרטית, בלי לחשוף אותם לאינטרנט הציבורי. התבנית הזו היא המקבילה של תבנית היציאה המבוקרת, והיא מתאימה לתרחישים של סביבה היברידית בקצה הרשת, סביבה היברידית מדורגת וסביבה מרובת-עננים מחולקת.
כמו בדפוס תעבורת נתונים יוצאת מבוקרת, אתם יכולים להשתמש ב-API Gateway או במאזן עומסים שמשמש כחזית לעומסי העבודה או לשירותים הקיימים, כדי להגביל את החשיפה. כך אפשר לגשת אליו מסביבות מחשוב פרטיות, מסביבות מקומיות או מסביבות ענן אחרות, באופן הבא:
- עומסי עבודה שאתם פורסים בסביבת המחשוב הפרטית או בסביבות ענן אחרות יכולים לתקשר עם API Gateway או עם מאזן העומסים באמצעות כתובות IP פנימיות. אי אפשר להגיע למערכות אחרות שנפרסו ב-Google Cloud .
- אסור להעביר תקשורת מ- Google Cloud לסביבת המחשוב הפרטית או לסביבות ענן אחרות. תעבורת הנתונים מתחילה רק מהסביבה הפרטית או מסביבות ענן אחרות לממשקי ה-API ב- Google Cloud.
ארכיטקטורה
בתרשים הבא מוצגת ארכיטקטורה לדוגמה שעומדת בדרישות של דפוס ה-ingress המבוקר.
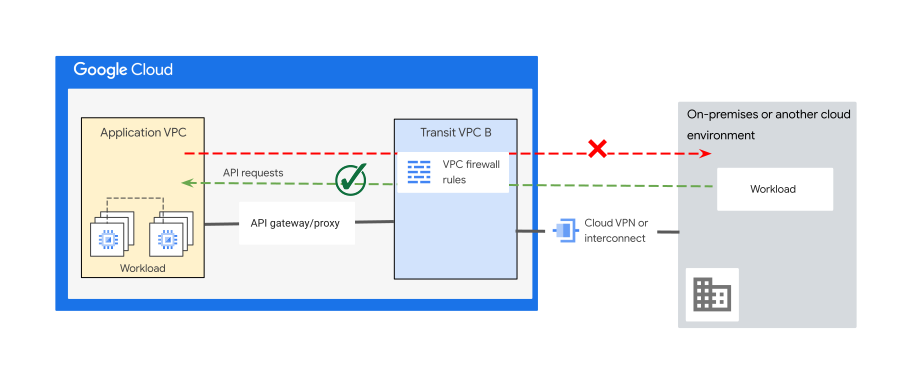
התיאור של הארכיטקטורה בתרשים שלמעלה:
- בצד של Google Cloud , פורסים עומסי עבודה ב-VPC של אפליקציה (או בכמה רשתות VPC).
- רשת הסביבה של Google Cloud מתרחבת לסביבות מחשוב אחרות (מקומית או בענן אחר) באמצעות קישוריות רשת היברידית או מרובת-עננים, כדי לאפשר תקשורת בין הסביבות.
- אפשר גם להשתמש ב-VPC למעבר כדי:
- להוסיף שכבות אבטחה היקפיות כדי לאפשר גישה לממשקי API ספציפיים מחוץ ל-VPC של האפליקציה.
- מנתבים את התנועה לכתובות ה-IP של ממשקי ה-API. אתם יכולים ליצור כללי חומת אש של VPC כדי למנוע ממקורות מסוימים לגשת לממשקי API מסוימים דרך נקודת קצה.
- בדיקת תנועה בשכבה 7 ב-VPC למעבר על ידי שילוב של מכשיר וירטואלי ברשת (NVA).
- גישה לממשקי API דרך API Gateway או מאזן עומסים (שרת proxy או מאזן עומסים של אפליקציות) כדי לספק שכבת proxy, ושכבת הפשטה או חזית לממשקי ה-API של השירות. אם אתם צריכים לפזר את תעבורת הנתונים בין כמה מכונות של API Gateway, אתם יכולים להשתמש במאזן עומסי רשת פנימי להעברת נתונים ללא שינוי (Passthrough).
- לספק גישה מוגבלת ומפורטת לשירות שפורסם באמצעות נקודת קצה (endpoint) של Private Service Connect, על ידי שימוש במאזן עומסים דרך Private Service Connect כדי לחשוף אפליקציה או שירות.
- בכל הסביבות צריך להשתמש במרחב כתובות IP מסוג RFC 1918 ללא חפיפה.
התרשים הבא ממחיש את העיצוב של התבנית הזו באמצעות Apigee כפלטפורמת ה-API.
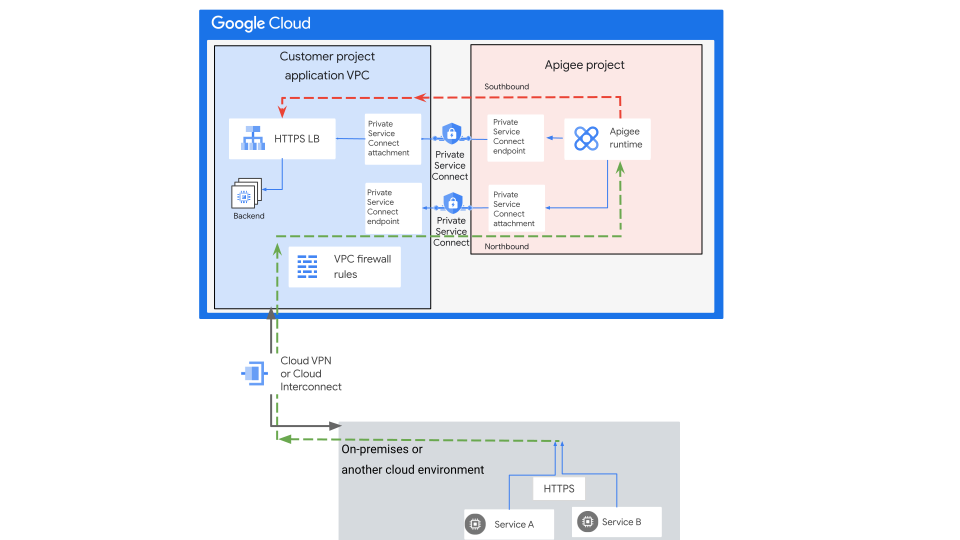
בתרשים שלמעלה, השימוש ב-Apigee כפלטפורמת ה-API מספק את התכונות והיכולות הבאות כדי להפעיל את התבנית gated ingress:
- פונקציונליות של שער או שרת proxy
- יכולות אבטחה
- הגבלת קצב של יצירת בקשות
- Analytics
בעיצוב:
- הקישוריות לרשת מצפון (לתנועה שמגיעה מסביבות אחרות) עוברת דרך נקודת קצה (endpoint) של Private Service Connect ב-VPC של האפליקציה שמשויך ל-VPC של Apigee.
- ב-VPC של האפליקציה, מאזן עומסים פנימי משמש לחשיפת ממשקי ה-API של האפליקציה דרך נקודת קצה של Private Service Connect שמוצגת ב-VPC של Apigee. מידע נוסף זמין במאמר ארכיטקטורה עם השבתה של קישור Peering לרשת VPC.
הגדרת כללים לחומת האש וסינון תעבורת הנתונים ב-VPC של האפליקציה. כך תוכלו להעניק גישה מבוקרת ופרטנית. הוא גם עוזר למנוע ממערכות להגיע ישירות לאפליקציות שלכם בלי לעבור דרך נקודת הקצה של Private Service Connect ושער ה-API.
בנוסף, כדי למנוע גישה ישירה בלי לעבור דרך נקודת הקצה של Private Service Connect ודרך שער ה-API, אתם יכולים להגביל את הפרסום של רשת המשנה של כתובת ה-IP הפנימית של עומס העבודה בקצה העורפי ב-VPC של האפליקציה לרשת המקומית.
יכול להיות שדרישות אבטחה מסוימות יחייבו בדיקת אבטחה היקפית מחוץ ל-VPC של האפליקציה, כולל תנועה של קישוריות היברידית. במקרים כאלה, אפשר לשלב VPC של מעבר כדי להטמיע שכבות אבטחה נוספות. השכבות האלה, כמו מכשירי רשת וירטואליים (NVA) של חומות אש מהדור הבא (NGFW) עם מספר ממשקי רשת, או Cloud Next Generation Firewall Enterprise עם שירות למניעת חדירות (IPS), מבצעות בדיקת חבילות עמוקה (DPI) מחוץ ל-VPC של האפליקציה, כמו שמוצג בתרשים הבא:
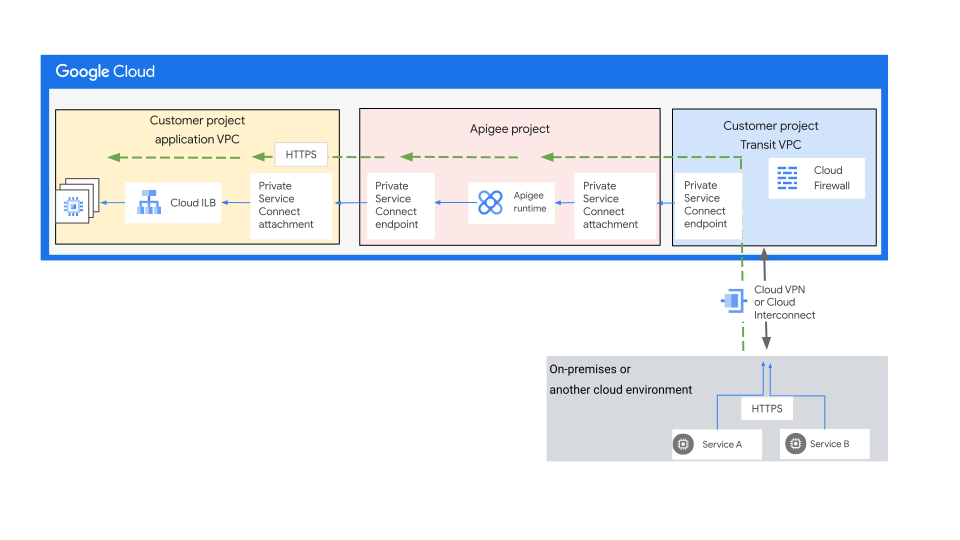
כפי שמוצג בתרשים שלמעלה:
- הקישוריות לרשת לכיוון צפון (לתנועה שמגיעה מסביבות אחרות) עוברת דרך VPC נפרד למעבר, אל נקודת הקצה של Private Service Connect ב-VPC למעבר שמשויך ל-VPC של Apigee.
- ב-VPC של האפליקציה, מאזן עומסים פנימי (ILB בתרשים) משמש לחשיפת האפליקציה דרך נקודת קצה של Private Service Connect ב-VPC של Apigee.
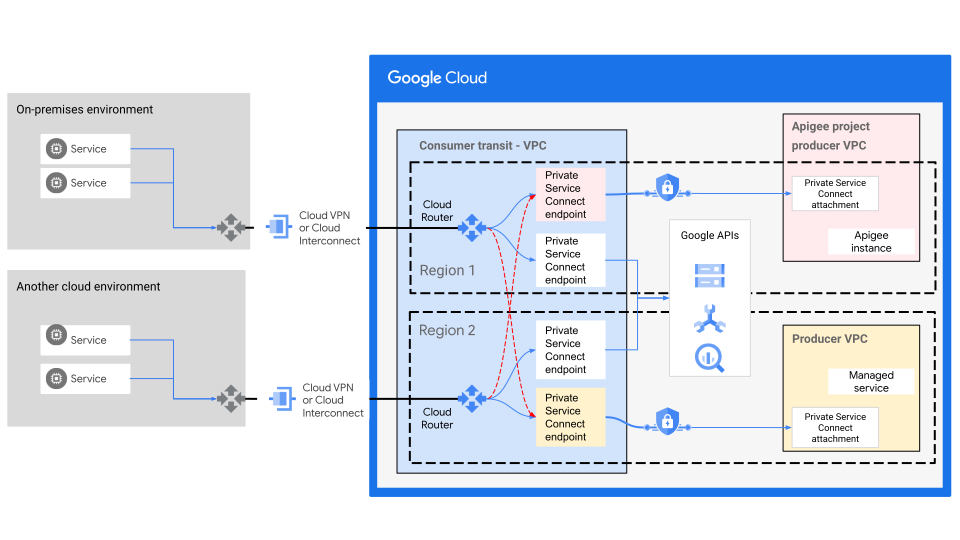
אפשר להקצות כמה נקודות קצה באותה רשת VPC, כמו שמוצג בדיאגרמה הבאה. כדי לתת מענה לתרחישים שונים לדוגמה, אתם יכולים לשלוט בנתיבי הרשת האפשריים השונים באמצעות Cloud Router וכללי חומת האש של VPC. לדוגמה, אם אתם מחברים את הרשת המקומית ל- Google Cloud באמצעות כמה חיבורים היברידיים, אתם יכולים לשלוח חלק מהתנועה מהרשת המקומית לממשקי Google API ספציפיים או לשירותים שפורסמו דרך חיבור אחד, ואת שאר התנועה דרך חיבור אחר. אתם יכולים גם להשתמש בגישה גלובלית של Private Service Connect כדי לספק אפשרויות של יתירות כשל.
וריאציות
אפשר לשלב את תבנית הארכיטקטורה gated ingress עם גישות אחרות כדי לעמוד בדרישות עיצוב שונות, תוך התחשבות בדרישות התקשורת של התבנית. התבנית מציעה את האפשרויות הבאות:
חשיפת בק-אנדים של אפליקציות לסביבות אחרות באמצעות Private Service Connect
שימוש בארכיטקטורת Hub and Spoke כדי לחשוף את הקצה העורפי של האפליקציה לסביבות אחרות
גישה ל-Google APIs מסביבות אחרות
אם אתם צריכים גישה לשירותי Google כמו Cloud Storage או BigQuery בלי לשלוח תנועה דרך האינטרנט הציבורי, אתם יכולים להשתמש ב-Private Service Connect. כמו שמוצג ב<a href="/looker/docs/diagrams">דיאגרמה</a> הבאה, הוא מאפשר יכולת הגעה (reachability) לGoogle APIs הנתמכים של Google ולשירותים (כולל מפות Google, Google Ads ו-Google Cloud) מסביבות מקומיות או מסביבות ענן אחרות, דרך חיבור לרשת היברידית באמצעות כתובת ה-IP של נקודת הקצה של Private Service Connect. מידע נוסף על גישה ל-Google APIs דרך נקודות קצה של Private Service Connect זמין במאמר מידע על גישה ל-Google APIs דרך נקודות קצה.
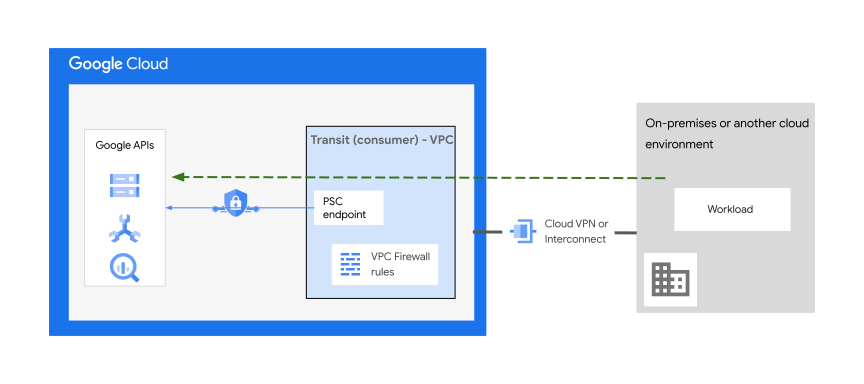
בתרשים שלמעלה, הרשת המקומית צריכה להיות מחוברת לרשת ה-VPC של המעבר (הצרכן) באמצעות מנהרות Cloud VPN או צירוף ל-VLAN של Cloud Interconnect.
אפשר לגשת ל-Google APIs באמצעות נקודות קצה (endpoints) או רכיבי backend. נקודות קצה מאפשרות לכם לטרגט חבילה של ממשקי Google API. באמצעות בק-אנדים אפשר לטרגט Google API אזורי ספציפי.
חשיפת קצוות עורפיים של אפליקציות לסביבות אחרות באמצעות Private Service Connect
בתרחישים ספציפיים, כמו אלה שמודגשים בתבנית ההיברידית המדורגת, יכול להיות שתצטרכו לפרוס את הקצה העורפי ב- Google Cloud תוך שמירה על הקצה הקדמי בסביבות מחשוב פרטיות. הגישה הזו פחות נפוצה, אבל היא רלוונטית כשמדובר בממשקי משתמש מונוליתיים כבדים שעשויים להסתמך על רכיבים מדור קודם. או, במקרים נפוצים יותר, כשמנהלים אפליקציות מבוזרות בכמה סביבות, כולל סביבות מקומיות ועננים אחרים, שדורשות קישוריות לקצוות עורפיים שמתארחים ב- Google Cloud ברשת היברידית.
בארכיטקטורה כזו, אתם יכולים להשתמש ב-API Gateway מקומי או במאזן עומסים בסביבה הפרטית המקומית, או בסביבות ענן אחרות, כדי לחשוף ישירות את הקצה הקדמי של האפליקציה לאינטרנט הציבורי. שימוש ב-Private Service Connect ב- Google Cloud מאפשר קישוריות פרטית לקצוות העורפיים שנחשפים דרך נקודת קצה של Private Service Connect, באופן אידיאלי באמצעות ממשקי API מוגדרים מראש, כפי שמוצג בתרשים הבא:
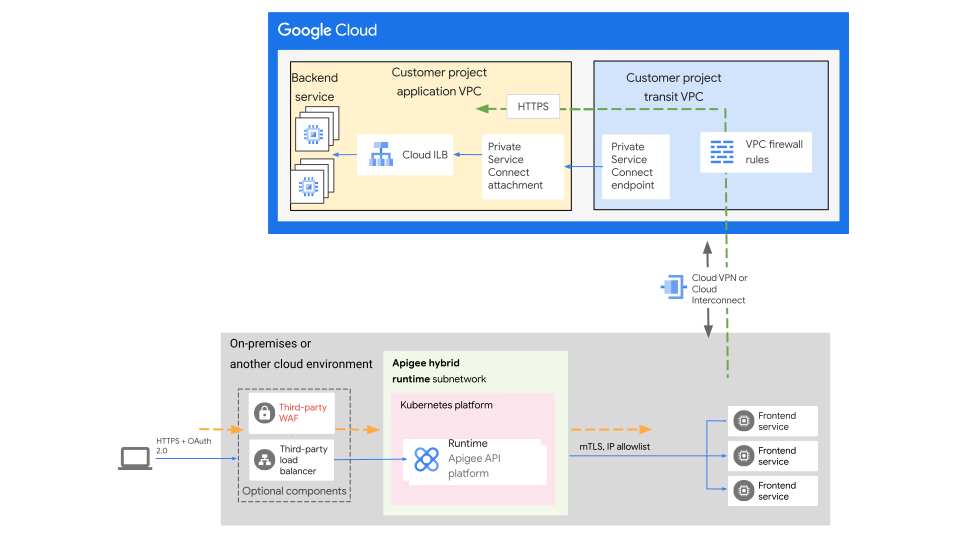
העיצוב בתרשים הקודם משתמש בפריסת Apigee Hybrid, שמורכבת ממישור ניהול ב- Google Cloud וממישור זמן ריצה שמתארח בסביבה האחרת שלכם. אתם יכולים להתקין ולנהל את מישור זמן הריצה ב-API Gateway מבוזר באחת מפלטפורמות Kubernetes הנתמכות בסביבה המקומית או בסביבות ענן אחרות. בהתאם לדרישות שלכם לגבי עומסי עבודה מבוזרים בסביבות Google Cloud וסביבות אחרות, אתם יכולים להשתמש ב-Apigee ב- Google Cloud עם Apigee Hybrid. מידע נוסף זמין במאמר שערי API מבוזרים.
שימוש בארכיטקטורת רכזת וחישורים כדי לחשוף את הקצוות העורפיים של האפליקציה לסביבות אחרות
במקרים מסוימים, יכול להיות שיהיה צורך לחשוף ממשקי API מקצוות עורפיים של אפליקציות שמתארחים ב- Google Cloud ברשתות VPC שונות. כמו שמוצג בתרשים הבא, רשת VPC מרכזית משמשת כנקודת חיבור מרכזית לרשתות ה-VPC השונות (spokes), ומאפשרת תקשורת מאובטחת דרך קישוריות היברידית פרטית. אפשר גם להשתמש ביכולות של API Gateway מקומי בסביבות אחרות, כמו Apigee Hybrid, כדי לסיים את בקשות הלקוח באופן מקומי במקום שבו מתארח ממשק ה-frontend של האפליקציה.
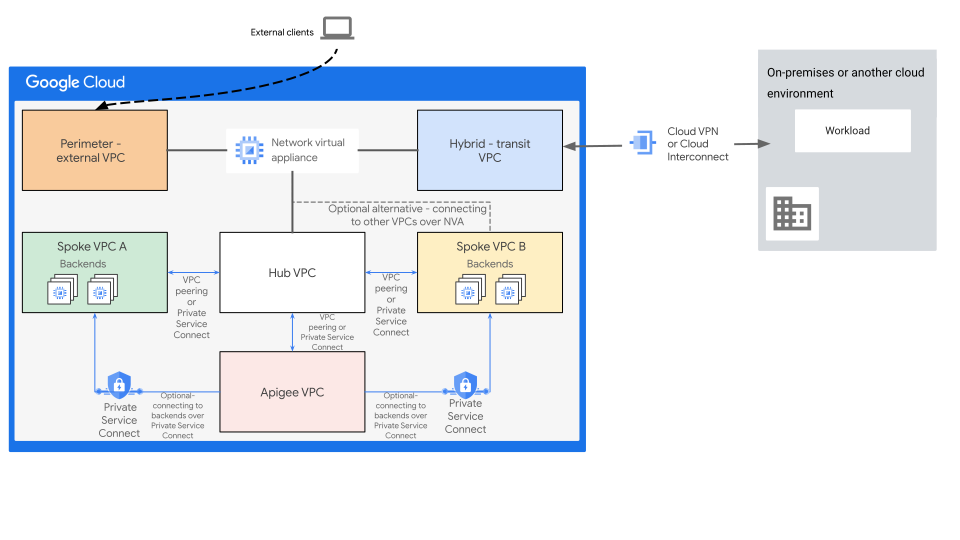
כפי שמוצג בתרשים שלמעלה:
- כדי לספק יכולות בדיקה נוספות של NGFW שכבה 7, ה-NVA עם יכולות NGFW משולב בעיצוב באופן אופציונלי. יכול להיות שתצטרכו את היכולות האלה כדי לעמוד בדרישות אבטחה ספציפיות ובתקני מדיניות האבטחה של הארגון.
העיצוב הזה מבוסס על ההנחה שרשתות VPC מסוג Spoke לא דורשות תקשורת ישירה בין רשתות VPC.
- אם נדרשת תקשורת בין רשתות Spoke, אפשר להשתמש ב-NVA כדי לאפשר תקשורת כזו.
- אם יש לכם בק-אנדים שונים ברשתות VPC שונות, אתם יכולים להשתמש ב-Private Service Connect כדי לחשוף את הבק-אנדים האלה ל-VPC של Apigee.
- אם משתמשים בקישור בין רשתות VPC שכנות (peering) לקישוריות צפונה ודרומה בין רשתות VPC מסוג Spoke לבין רשת VPC מסוג Hub, צריך להביא בחשבון את מגבלת הטרנזיטיביות של רשתות VPC בקישור בין רשתות VPC שכנות (peering). כדי להתגבר על המגבלה הזו, אפשר להשתמש באחת מהאפשרויות הבאות:
אם נדרשים מכשירי NVA לבדיקת תעבורת נתונים – כולל תעבורת נתונים מסביבות אחרות – צריך לסיים את הקישוריות ההיברידית לסביבות מקומיות או לסביבות ענן אחרות ב-VPC של המעבר ההיברידי.
אם העיצוב לא כולל NVA, אפשר לסיים את הקישוריות ההיברידית ב-VPC המרכזי.
אם נדרשות פונקציות מסוימות של איזון עומסים או יכולות אבטחה, כמו הוספת הגנה מפני DDoS או WAF של Google Cloud Armor, אפשר לפרוס מאזן עומסים חיצוני של אפליקציות (ALB) בהיקף דרך VPC חיצוני לפני ניתוב בקשות של לקוחות חיצוניים לקצוות העורפיים.
שיטות מומלצות
- במצבים שבהם בקשות של לקוחות מהאינטרנט צריכות להתקבל באופן מקומי על ידי ממשק קצה (frontend) שמתארח בסביבה מקומית פרטית או בסביבת ענן אחרת, כדאי להשתמש ב-Apigee Hybrid כפתרון לשער API. הגישה הזו גם מאפשרת העברה חלקה של הפתרון לסביבה שמתארחת באופן מלא ב- Google Cloud, תוך שמירה על העקביות של פלטפורמת ה-API (Apigee).
- משתמשים ב-Apigee Adapter ל-Envoy עם ארכיטקטורת פריסה היברידית של Apigee עם Kubernetes, אם היא מתאימה לדרישות ולארכיטקטורה שלכם.
- העיצוב של רשתות ה-VPC והפרויקטים ב- Google Cloud צריך להתאים לדרישות של היררכיית המשאבים ומודל התקשורת המאובטחת, כפי שמתואר במדריך הזה.
- שילוב של VPC למעבר בתכנון הזה מאפשר להוסיף אמצעי אבטחה היקפיים וקישוריות היברידית מחוץ ל-VPC של עומס העבודה.
- להשתמש ב-Private Service Connect כדי לגשת ל-Google APIs ולשירותים של Google מסביבות מקומיות או מסביבות ענן אחרות, באמצעות כתובת ה-IP הפנימית של נקודת הקצה ברשת קישוריות היברידית. למידע נוסף, קראו את המאמר גישה לנקודת הקצה ממארחים מקומיים.
- כדי להגן על השירותים של Google Cloud בפרויקטים שלכם ולצמצם את הסיכון לזליגת נתונים, אתם יכולים להשתמש ב-VPC Service Controls כדי להגדיר גבולות גזרה לשירות ברמת הפרויקט או ברמת רשת ה-VPC.
- במקרה הצורך, אפשר להרחיב את גבולות הגזרה לשירות לסביבה היברידית באמצעות VPN או Cloud Interconnect. מידע נוסף על היתרונות של גבולות גזרה לשירות זמין במאמר סקירה כללית על VPC Service Controls.
- כדי לשלוט בגישה ברמת הרשת למשאבים של Private Service Connect דרך נקודת הקצה של Private Service Connect, אתם יכולים להשתמש בכללי חומת האש של VPC או במדיניות חומת אש. לדוגמה, כללי חומת אש לתעבורת נתונים יוצאת ב-VPC של האפליקציה (הצרכן) יכולים להגביל את הגישה ממכונות וירטואליות לכתובת ה-IP או לרשת המשנה של נקודות הקצה שלכם. למידע נוסף על כללי חומת האש של VPC באופן כללי, ראו כללי חומת האש של VPC.
- כשמתכננים פתרון שכולל מכשירי NVA, חשוב להביא בחשבון את הזמינות הגבוהה (HA) של מכשירי ה-NVA כדי להימנע מנקודת כשל בודדת שעלולה לחסום את כל התקשורת. פועלים לפי ההנחיות לתכנון ולהטמעה של זמינות גבוהה ויתירות שספק ה-NVA נותן.
- כדי לחזק את אבטחת ההיקף ולאבטח את API Gateway שפרסתם בסביבה הרלוונטית, אתם יכולים להטמיע מנגנונים של איזון עומסים וחומת אש ליישומי אינטרנט (WAF) בסביבת המחשוב האחרת (היברידית או ענן אחר). הטמיעו את האפשרויות האלה ברשת ההיקפית שמחוברת ישירות לאינטרנט.
- אם המכונות צריכות גישה לאינטרנט, משתמשים ב-Cloud NAT ב-VPC של האפליקציה כדי לאפשר לעומסי העבודה לגשת לאינטרנט. כך תוכלו להימנע מהקצאת כתובות IP ציבוריות חיצוניות למכונות וירטואליות במערכות שנפרסות מאחורי API Gateway או מאזן עומסים.
- לתנועת גולשים יוצאת, משתמשים ב-Secure Web Proxy. לשרת ה-proxy יש כמה יתרונות.
- כדאי לעיין בשיטות המומלצות הכלליות לדפוסי רשתות היברידיות ורשתות מרובות-עננים.
תעבורת נתונים יוצאת (egress) ונכנסת (ingress) עם שער
התבנית תעבורת נתונים יוצאת מבוקרת ותעבורת נתונים נכנסת מבוקרת משלבת בין תעבורת נתונים יוצאת מבוקרת לבין תעבורת נתונים נכנסת מבוקרת, בתרחישים שבהם נדרש שימוש דו-כיווני בממשקי API נבחרים בין עומסי עבודה. אפשר להריץ עומסי עבודה ב- Google Cloud, בסביבות מקומיות פרטיות או בסביבות ענן אחרות. בדפוס הזה, אתם יכולים להשתמש בשערי API, בנקודות קצה של Private Service Connect או במאזני עומסים כדי לחשוף ממשקי API ספציפיים, ובאופן אופציונלי לספק אימות, הרשאה וביקורת של קריאות ל-API.
ההבדל העיקרי בין התבנית הזו לבין התבנית המרושתת הוא שהיא מתאימה לתרחישים שבהם נדרש רק שימוש דו-כיווני ב-API או תקשורת עם מקורות ויעדים ספציפיים של כתובות IP – לדוגמה, אפליקציה שפורסמה דרך נקודת קצה (endpoint) של Private Service Connect. מכיוון שהתקשורת מוגבלת לממשקי ה-API החשופים או לכתובות IP ספציפיות, הרשתות בסביבות השונות לא צריכות להיות תואמות בתכנון שלכם. תרחישים נפוצים שבהם אפשר להשתמש ב-Cloud Storage כוללים, בין היתר:
- מיזוגים ורכישות.
- שילוב אפליקציות עם שותפים.
- שילובים בין אפליקציות ושירותים של ארגון עם יחידות ארגוניות שונות שמנהלות את האפליקציות שלהן ומארחות אותן בסביבות שונות.
התקשורת פועלת באופן הבא:
- עומסי עבודה שאתם פורסים ב- Google Cloud יכולים לתקשר עם API Gateway (או עם כתובות IP ספציפיות של יעדים) באמצעות כתובות IP פנימיות. אי אפשר לגשת למערכות אחרות שנפרסו בסביבת המחשוב הפרטית.
- לעומת זאת, עומסי עבודה שאתם פורסים בסביבות מחשוב אחרות יכולים לתקשר עם שער ה-API בצד של Google Cloud(או עם כתובת IP ספציפית של נקודת קצה שפורסמה) באמצעות כתובות IP פנימיות. אי אפשר להגיע למערכות אחרות שנפרסו ב- Google Cloud .
ארכיטקטורה
התרשים הבא מציג ארכיטקטורה לדוגמה של דפוס תעבורת הנתונים היוצאת והנכנסת המבוקרת:
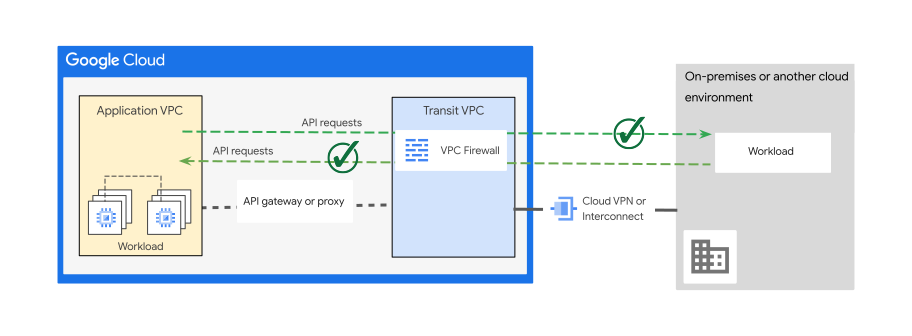
גישת העיצוב בתרשים שלמעלה כוללת את הרכיבים הבאים:
- בצד של Google Cloud , פורסים עומסי עבודה ב-VPC (או ב-VPC משותף) בלי לחשוף אותם ישירות לאינטרנט.
- רשת הסביבה של Google Cloud מורחבת לסביבות מחשוב אחרות. הסביבה הזו יכולה להיות מקומית או בענן אחר. כדי להרחיב את הסביבה, משתמשים בתבנית תקשורת מתאימה לקישוריות היברידית ולקישוריות עם ריבוי עננים, שמאפשרת תקשורת בין סביבות כך שהן יוכלו להשתמש בכתובות IP פנימיות.
- אם תאפשרו גישה לכתובות IP ספציפיות של יעדים, תוכלו להשתמש ב-VPC למעבר כדי להוסיף שכבת אבטחה היקפית מחוץ ל-VPC של האפליקציה.
- אתם יכולים להשתמש ב-Cloud Next Generation Firewall או במכשירים וירטואליים ברשת (NVA) עם חומות אש מהדור הבא (NGFW) ב-VPC להעברה, כדי לבדוק את התנועה ולאפשר או לאסור גישה לממשקי API מסוימים ממקורות ספציפיים לפני שהיא מגיעה ל-VPC של האפליקציה.
- כדי לגשת לממשקי API, צריך להשתמש ב-API Gateway או במאזן עומסים שמספקים שכבת proxy, וגם הפשטה או חזית לממשקי ה-API של השירות.
- באפליקציות שמשתמשים בהן כ-API, אפשר גם להשתמש ב-Private Service Connect כדי לספק כתובת IP פנימית לאפליקציה שפורסמה.
- כל הסביבות משתמשות במרחב כתובות IP מסוג RFC 1918 ללא חפיפה.
אחת מהדרכים הנפוצות ליישם את התבנית הזו היא לפרוס את הקצוות העורפיים של האפליקציה (או קבוצת משנה של קצוות עורפיים של האפליקציה) ב- Google Cloud , ולארח רכיבים אחרים של הקצה העורפי והקצה הקדמי בסביבות מקומיות או בעננים אחרים (תבנית היברידית מדורגת או תבנית מרובת-עננים מחולקת). ככל שהאפליקציות מתפתחות ועוברות לענן, לעיתים קרובות נוצרים יחסי תלות והעדפות לשירותי ענן ספציפיים.
לפעמים, יחסי התלות וההעדפות האלה מובילים להפצה של אפליקציות ורכיבי backend בין ספקים שונים של שירותי ענן. בנוסף, יכול להיות שחלק מהאפליקציות יתבססו על שילוב של משאבים ושירותים שפרוסים בסביבות מקומיות ובכמה סביבות ענן.
באפליקציות מבוזרות, אפשר להשתמש ביכולות של קישוריות היברידית וקישוריות מרובת-עננים של Cloud Load Balancing החיצוני כדי לסיים בקשות של משתמשים ולנתב אותן לממשקי קצה או לקצוות עורפיים בסביבות אחרות. הניתוב הזה מתבצע דרך חיבור לרשת היברידית, כמו שמוצג בתרשים הבא. השילוב הזה מאפשר הפצה הדרגתית של רכיבי האפליקציה בסביבות שונות. בקשות מהחזית לשירותים לקצה העורפי שמתארחים ב- Google Cloud מתקשרות באופן מאובטח דרך החיבור לרשת ההיברידית שנוצר באמצעות מאזן עומסים פנימי (ILB בתרשים).
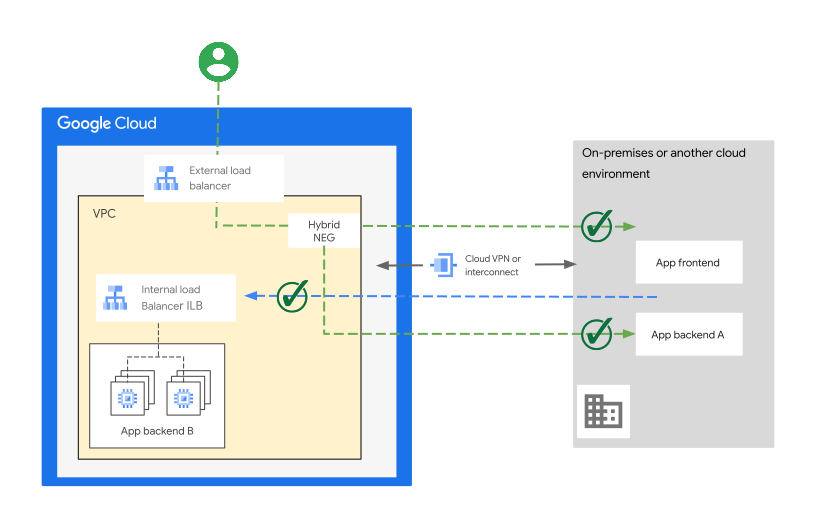
שימוש בתכנון של Google Cloud בתרשים שלמעלה עוזר:
- מאפשר תקשורת דו-כיוונית בין Google Cloud, סביבות מקומיות וסביבות ענן אחרות באמצעות ממשקי API מוגדרים מראש בשני הצדדים, שתואמים למודל התקשורת של הדפוס הזה.
- כדי לספק ממשקי קצה גלובליים לאפליקציות שפונות לאינטרנט עם רכיבי אפליקציה מבוזרים (ממשקי קצה או ממשקי בקצה), וכדי להשיג את המטרות הבאות, אתם יכולים להשתמש ביכולות המתקדמות של איזון עומסים ואבטחה של Google Cloud שמופצות בנקודות נוכחות (PoPs):
- הפחתת ההוצאות ההוניות ופישוט הפעולות באמצעות שירותים מנוהלים ללא שרתים.
- אופטימיזציה של החיבורים לקצוות העורפיים של האפליקציות ברמה הגלובלית, כדי לשפר את המהירות וזמן האחזור.
- Google Cloud Cross-Cloud Network מאפשר תקשורת בין רכיבי אפליקציה בכמה עננים באמצעות חיבורים פרטיים אופטימליים.
- שמירה במטמון של תוכן סטטי עם ביקוש גבוה ושיפור הביצועים של אפליקציות שמשתמשות ב-Cloud Load Balancing גלובלי, על ידי מתן גישה ל-Cloud CDN.
- אבטחת ממשקי הקצה הגלובליים של האפליקציות שפונות לאינטרנט, באמצעות היכולות של Google Cloud Armor שמספקות שירותים של חומת אש ליישומי אינטרנט (WAF) ושל צמצום מתקפות DDoS בפריסה גלובלית.
- אם רוצים, אפשר לשלב את Private Service Connect בתכנון. כך אפשר לקבל גישה פרטית ומפורטת לממשקי ה-API של שירותי Google Cloud או לשירותים שפרסמתם מסביבות אחרות, בלי לעבור דרך האינטרנט הציבורי.
וריאציות
אפשר לשלב את תבניות הארכיטקטורה תעבורת נתונים יוצאת מבוקרת ותעבורת נתונים נכנסת מבוקרת עם גישות אחרות כדי לעמוד בדרישות עיצוב שונות, תוך התחשבות בדרישות התקשורת של התבנית הזו. התבניות מציעות את האפשרויות הבאות:
- שערי API מבוזרים
- תקשורת דו-כיוונית של API באמצעות Private Service Connect
- תקשורת דו-כיוונית באמצעות נקודות קצה וממשקים של Private Service Connect
שערי API מבוזרים
בתרחישים כמו זה שמבוסס על התבנית סביבות מרובות עננים מחולקות, אפשר ליצור אפליקציות (או רכיבים באפליקציות) בסביבות ענן שונות, כולל סביבה פרטית מקומית. הדרישה הנפוצה היא לנתב את בקשות הלקוח לממשק הקצה של האפליקציה ישירות לסביבה שבה האפליקציה (או רכיב ממשק הקצה) מתארחת. סוג כזה של תקשורת דורש מאזן עומסים מקומי או API Gateway. יכול להיות שגם האפליקציות האלה והרכיבים שלהן ידרשו יכולות ספציפיות של פלטפורמת API לצורך שילוב.
בתרשים הבא מוצג איך Apigee ו-Apigee Hybrid מתוכננים לענות על הדרישות האלה באמצעות שער API מקומי בכל סביבה. ניהול פלטפורמת ה-API מרוכז ב- Google Cloud. העיצוב הזה עוזר לאכוף אמצעים קפדניים של בקרת גישה, שבהם רק כתובות IP שאושרו מראש (ממשקי API של יעד ושל מקור או כתובות IP של נקודות קצה של Private Service Connect) יכולות לתקשר בין Google Cloud לבין הסביבות האחרות.
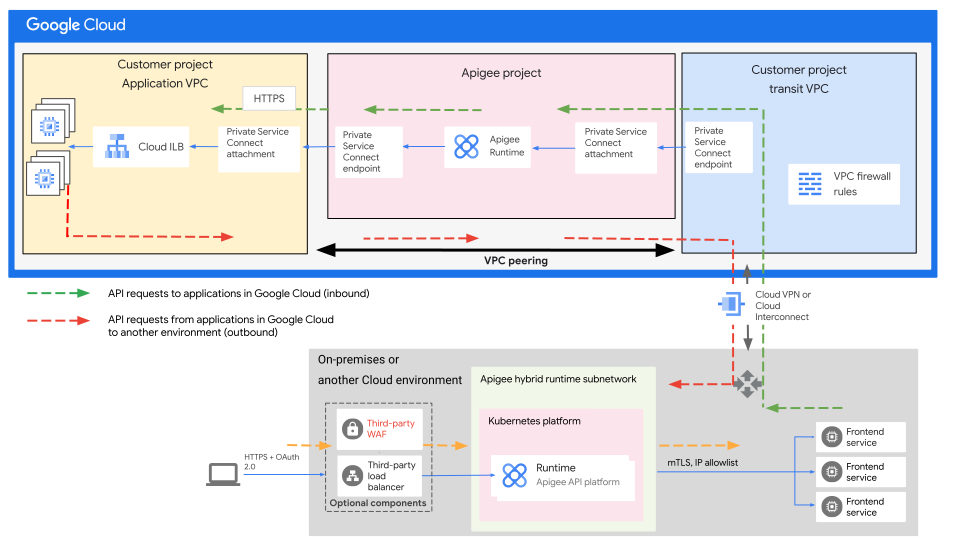
ברשימה הבאה מתוארים שני נתיבי התקשורת השונים בתרשים הקודם, שמשתמשים בשער ה-API של Apigee:
- בקשות הלקוח מגיעות ישירות לממשק המשתמש של האפליקציה בסביבה שמארחת את האפליקציה (או את רכיב ממשק המשתמש).
- שערי API ושרתי proxy בכל סביבה מטפלים בבקשות API של לקוחות ואפליקציות בכיוונים שונים בסביבות מרובות.
- הפונקציונליות של API Gateway ב- Google Cloud(Apigee) חושפת את רכיבי האפליקציה (קצה קדמי או בק-אנד) שמתארחים ב- Google Cloud.
- הפונקציונליות של API Gateway בסביבה אחרת (היברידית) חושפת את רכיבי הקצה הקדמי (או הבק-אנד) של האפליקציה שמתארחים בסביבה הזו.
אפשר גם להשתמש ב-VPC למעבר. רשת VPC למעבר יכולה לספק גמישות בהפרדת תחומי האחריות, בביצוע בדיקות אבטחה ובקישוריות היברידית ברשת VPC נפרדת. מבחינת הנגישות של כתובת ה-IP, רשת VPC למעבר (שאליה מחוברת הקישוריות ההיברידית) מאפשרת את הדרישות הבאות כדי לשמור על נגישות מקצה לקצה:
- צריך לפרסם את כתובות ה-IP של ממשקי ה-API המטורגטים בסביבות האחרות שבהן מתארחים הלקוחות או המבקשים.
- צריך לפרסם את כתובות ה-IP של המארחים שצריכים לתקשר עם ממשקי ה-API המטורגטים בסביבה שבה נמצא ממשק ה-API המטורגט – לדוגמה, כתובות ה-IP של מבקש ה-API (הלקוח). החריג הוא כשהתקשורת מתרחשת דרך מאזן עומסים, שרת proxy, נקודת קצה (endpoint) של Private Service Connect או מכונת NAT.
כדי להרחיב את הקישוריות לסביבה המרוחקת, העיצוב הזה משתמש ב-Direct VPC peering עם יכולת החלפת מסלולים של לקוחות. העיצוב מאפשר לבקשות API ספציפיות שמקורן בעומסי עבודה שמתארחים ב-VPC של האפליקציה Google Cloud לעבור דרך ה-VPC למעבר. לחלופין, אתם יכולים להשתמש בנקודת קצה של Private Service Connect ב-VPC של האפליקציה שמשויכת למאזן עומסים עם קצה עורפי של קבוצת נקודות קצה ברשת היברידית ב-VPC של המעבר. ההגדרה הזו מתוארת בקטע הבא: תקשורת API דו-כיוונית באמצעות Private Service Connect.
תקשורת דו-כיוונית של API באמצעות Private Service Connect
לפעמים ארגונים לא צריכים להשתמש ב-API Gateway (כמו Apigee) באופן מיידי, או שהם רוצים להוסיף אותו מאוחר יותר. עם זאת, יכול להיות שיהיו דרישות עסקיות להפעלת תקשורת ושילוב בין אפליקציות מסוימות בסביבות שונות. לדוגמה, אם החברה שלכם רכשה חברה אחרת, יכול להיות שתצטרכו לחשוף אפליקציות מסוימות לחברה הזו. יכול להיות שהם יצטרכו לחשוף אפליקציות לחברה שלכם. לכל אחת מהחברות יכולים להיות עומסי עבודה משלה שמתארחים בסביבות שונות (Google Cloud, מקומית או בעננים אחרים), והן צריכות להימנע מחפיפה של כתובות IP. במקרים כאלה, אתם יכולים להשתמש ב-Private Service Connect כדי לאפשר תקשורת יעילה.
באפליקציות שמשתמשים בהן כ-API, אפשר גם להשתמש ב-Private Service Connect כדי לספק כתובת פרטית לאפליקציות שפורסמו, וכך לאפשר גישה מאובטחת בתוך הרשת הפרטית באזורים שונים ודרך קישוריות היברידית. ההפשטה הזו מאפשרת לשלב משאבים מסביבות ענן שונות ומסביבות מקומיות, באמצעות מודל קישוריות היברידי וריבוי עננים. הוא גם מאפשר להרכיב אפליקציות בסביבות מרובות עננים ובסביבות מקומיות. כך אפשר לעמוד בדרישות תקשורת שונות, כמו שילוב אפליקציות מאובטחות שבהן לא משתמשים ב-API Gateway או לא מתכננים להשתמש בו.
כדי ליצור שני נתיבי תקשורת נפרדים, אפשר להשתמש ב-Private Service Connect עם Cloud Load Balancing, כמו שמוצג בתרשים הבא. כל נתיב מתחיל מכיוון אחר למטרת קישוריות נפרדת, באופן אידיאלי באמצעות קריאות ל-API.
- כל השיקולים וההמלצות לתכנון של Private Service Connect שמופיעים במדריך הזה רלוונטיים לתכנון הזה.
- אם נדרשת בדיקה נוספת של שכבה 7, אפשר לשלב מכשירי NVA בתכנון הזה (ב-VPC למעבר).
- אפשר להשתמש בעיצוב הזה עם או בלי API Gateway.
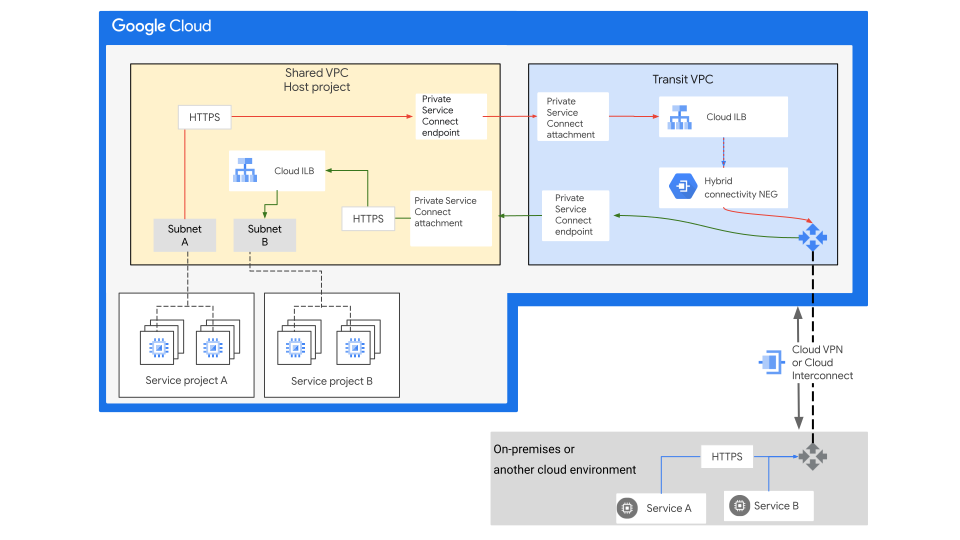
שני נתיבי הקישוריות שמוצגים בתרשים הקודם מייצגים חיבורים נפרדים, ולא ממחישים תקשורת דו-כיוונית של חיבור או זרימה בודדים.
תקשורת דו-כיוונית באמצעות נקודות קצה וממשקים של Private Service Connect
כפי שמוסבר בדפוס תעבורת נתונים נכנסת (ingress) מבוקרת, אחת מהאפשרויות להפעלת תקשורת בין לקוח לשירות היא להשתמש בנקודת קצה של Private Service Connect כדי לחשוף שירות ב-VPC של יצרן ל-VPC של צרכן. אפשר להרחיב את הקישוריות הזו לסביבה מקומית או אפילו לסביבה של ספק שירותי ענן אחר, באמצעות קישוריות היברידית. עם זאת, בתרחישים מסוימים השירות המארח יכול גם לדרוש תקשורת פרטית.
כדי לגשת לשירות מסוים, כמו אחזור נתונים ממקורות נתונים שאפשר לארח ב-VPC של הצרכן או מחוץ לו, התקשורת הפרטית הזו יכולה להיות בין ה-VPC של האפליקציה (היצרן) לבין סביבה מרוחקת, כמו סביבה מקומית.
בתרחיש כזה, ממשקי Private Service Connect מאפשרים למכונה וירטואלית של בעלים של שירות מנוהל לגשת לרשת של צרכן. כדי לעשות את זה, הם משתפים ממשק רשת, אבל עדיין שומרים על ההפרדה בין התפקידים של היצרן והצרכן. באמצעות ממשק הרשת הזה ב-VPC של הצרכן, המכונה הווירטואלית של האפליקציה יכולה לגשת למשאבים של הצרכן כאילו הם נמצאים באופן מקומי ב-VPC של היצרן.
ממשק Private Service Connect הוא ממשק רשת שמחובר ל-VPC של הצרכן (המעבר). אפשר להגיע ליעדים חיצוניים שאפשר להגיע אליהם מרשת ה-VPC של הצרכן (טרנזיט) שאליה מחובר ממשק Private Service Connect. לכן, אפשר להרחיב את החיבור הזה לסביבה חיצונית באמצעות קישוריות היברידית, כמו סביבה מקומית, כפי שמוצג בתרשים הבא:
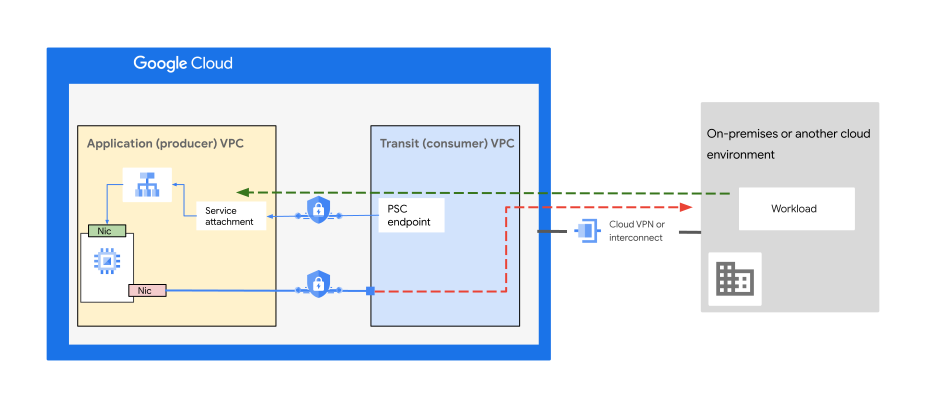
אם רשת ה-VPC של הצרכן היא ארגון או ישות חיצוניים, כמו ארגון של צד שלישי, בדרך כלל לא תהיה לכם אפשרות לאבטח את התקשורת לממשק Private Service Connect ברשת ה-VPC של הצרכן. במקרה כזה, אפשר להגדיר מדיניות אבטחה במערכת ההפעלה של המכונה הווירטואלית של ממשק Private Service Connect. מידע נוסף זמין במאמר הגדרת האבטחה של ממשקי Private Service Connect. אם הוא לא עומד בתקני האבטחה או בתאימות של הארגון, כדאי לשקול גישה חלופית.
שיטות מומלצות
במצבים שבהם בקשות לקוח מהאינטרנט צריכות להתקבל באופן מקומי על ידי ממשק קצה (frontend) שמתארח בסביבה מקומית פרטית או בסביבת ענן אחרת, כדאי להשתמש ב-Hybrid כפתרון לשער API.
- הגישה הזו גם מאפשרת להעביר את הפתרון לסביבה שמארחת את Google Cloudבאופן מלא, תוך שמירה על העקביות של פלטפורמת ה-API (Apigee).
כדי לצמצם את זמן האחזור ולבצע אופטימיזציה של העלויות של העברות נתונים יוצאים בנפחים גדולים לסביבות האחרות שלכם, כשהסביבות האלה נמצאות בהגדרות היברידיות או מרובות-עננים לטווח ארוך או קבועות, כדאי לשקול את האפשרויות הבאות:
- משתמשים ב-Cloud Interconnect או ב-Cross-Cloud Interconnect.
- כדי לסיים את החיבורים של המשתמשים בקצה הקדמי המטורגט בסביבה המתאימה, משתמשים ב-Hybrid.
אם זה רלוונטי לדרישות ולארכיטקטורה שלכם, השתמשו ב-Apigee Adapter ל-Envoy עם פריסה היברידית עם Kubernetes.
לפני שמתכננים את נתיבי הקישוריות והניתוב, צריך לזהות את התנועה או את בקשות ה-API שצריך להפנות לשער API מקומי או מרוחק, יחד עם סביבות המקור והיעד.
אתם יכולים להשתמש ב-VPC Service Controls כדי להגן על שירותי Google Cloud בפרויקטים שלכם, ולצמצם את הסיכון לזליגת נתונים על ידי הגדרת גבולות גזרה לשירות ברמת הפרויקט או ברמת רשת ה-VPC.
- אפשר להרחיב את גבולות הגזרה לשירות לסביבה היברידית באמצעות VPN מורשה או Cloud Interconnect. מידע נוסף על היתרונות של גבולות גזרה לשירות זמין במאמר סקירה כללית על VPC Service Controls.
כדי לשלוט בגישה ברמת הרשת למשאבי Private Service Connect דרך נקודת הקצה של Private Service Connect, אתם יכולים להשתמש בכללי חומת האש של הענן הווירטואלי הפרטי (VPC) או במדיניות חומת אש. לדוגמה, כללי חומת אש לתעבורת נתונים יוצאת ב-VPC של האפליקציה (הצרכן) יכולים להגביל את הגישה ממכונות וירטואליות לכתובת ה-IP או לרשת המשנה של נקודות הקצה שלכם.
כשמשתמשים בממשק Private Service Connect, צריך להגן על התקשורת לממשק באמצעות הגדרת אבטחה לממשק Private Service Connect.
אם עומס עבודה ברשת משנה פרטית דורש גישה לאינטרנט, השתמשו ב-Cloud NAT כדי להימנע מהקצאת כתובת IP חיצונית לעומס העבודה ומחשיפה שלו לאינטרנט הציבורי.
- לתנועת גולשים יוצאת, משתמשים ב-Secure Web Proxy. לשרת ה-proxy יש כמה יתרונות.
כדאי לעיין בשיטות המומלצות הכלליות לדפוסי רשתות היברידיות ורשתות מרובות-עננים.
דפוסי העברה
בתבנית העברה, הארכיטקטורה מבוססת על שימוש בשירותי אחסון שסופקו על ידיGoogle Cloudכדי לחבר סביבת מחשוב פרטית לפרויקטים ב- Google Cloud. התבנית הזו רלוונטית בעיקר להגדרות שמבוססות על תבנית הארכיטקטורה ניתוח נתונים בסביבה היברידית ובסביבה מרובת עננים, שבה:
- עומסי עבודה שפועלים בסביבת מחשוב פרטית או בענן אחר מעלים נתונים למיקומי אחסון משותפים. בהתאם לתרחישי השימוש, יכול להיות שההעלאות יתבצעו בכמות גדולה או במנות קטנות יותר.
- עומסי עבודה שמתארחים ב-Google Cloudאו בשירותים אחרים של Google (לדוגמה, שירותי ניתוח נתונים ובינה מלאכותית) צורכים נתונים ממיקומי האחסון המשותפים ומעבדים אותם בסטרימינג או באצווה.
ארכיטקטורה
התרשים הבא מציג ארכיטקטורה לדוגמה של דפוס ההעברה.

בדיאגרמת הארכיטקטורה שלמעלה מוצגים תהליכי העבודה הבאים:
- בצד של Google Cloud , פורסים עומסי עבודה ב-VPC של האפליקציה. עומסי העבודה האלה יכולים לכלול עיבוד נתונים, ניתוח נתונים ואפליקציות ממשק משתמש שקשורות לניתוח נתונים.
- כדי לחשוף באופן מאובטח אפליקציות של ממשק משתמש, אתם יכולים להשתמש ב-Cloud Load Balancing או ב-API Gateway.
- קבוצה של קטגוריות של Cloud Storage או תורים של Pub/Sub מעלה נתונים מסביבת המחשוב הפרטית ומאפשרת לעומסי עבודה שנפרסו ב- Google Cloudלהמשיך לעבד אותם. באמצעות מדיניות של ניהול זהויות והרשאות גישה (IAM), אתם יכולים להגביל את הגישה לעומסי עבודה מהימנים.
- אתם יכולים להשתמש ב-VPC Service Controls כדי להגביל את הגישה לשירותים ולצמצם את הסיכונים לזליגת נתונים לא רצויה משירותי Google Cloud .
- בארכיטקטורה הזו, התקשורת עם הקטגוריות של Cloud Storage או עם Pub/Sub מתבצעת דרך רשתות ציבוריות, או דרך חיבור מבודד באמצעות VPN, Cloud Interconnect או Cross-Cloud Interconnect. בדרך כלל, ההחלטה איך להתחבר תלויה בכמה היבטים, כמו:
- נפח התנועה הצפוי
- אם מדובר בהגדרה זמנית או קבועה
- דרישות אבטחה ותאימות
גרסה נוספת
אפשר גם להחיל על התבנית הזו את אפשרויות העיצוב שמתוארות בתבנית תעבורת נתונים נכנסת (ingress) מבוקרת, שמשתמשת בנקודות קצה של Private Service Connect לממשקי Google API. באופן ספציפי, הוא מספק גישה ל-Cloud Storage, ל-BigQuery ולממשקי API אחרים של שירותי Google. בגישה הזו נדרשת כתובת IP פרטית בחיבור לרשת היברידית ולרשת מרובת-עננים, כמו VPN, Cloud Interconnect ו-Cross-Cloud Interconnect.
שיטות מומלצות
- נעילת הגישה לקטגוריות של Cloud Storage ולנושאי Pub/Sub.
- במקרים הרלוונטיים, כדאי להשתמש בפתרונות משולבים להעברת נתונים שמותאמים לענן, כמו חבילת הפתרונות של Google Cloud. כדי לענות על הצרכים שלכם, הפתרונות האלה נועדו להעביר, לשלב ולשנות נתונים ביעילות.
להעריך את הגורמים השונים שמשפיעים על האפשרויות להעברת נתונים, כמו עלות, זמן העברה צפוי ואבטחה. למידע נוסף, קראו את המאמר הערכת אפשרויות ההעברה.
כדי לצמצם את זמן האחזור ולמנוע העברת נתונים ותנועה בנפח גבוה באינטרנט הציבורי, כדאי להשתמש ב-Cloud Interconnect או ב-Cross-Cloud Interconnect, כולל גישה לנקודות קצה של Private Service Connect בתוך הענן הווירטואלי הפרטי עבור Google APIs.
כדי להגן על שירותי Google Cloud בפרויקטים שלכם ולצמצם את הסיכון לזליגת נתונים, אתם יכולים להשתמש ב-VPC Service Controls. אפשר להגדיר את גבולות הגזרה לשירות ברמת הפרויקט או ברמת רשת ה-VPC.
- אפשר להרחיב את גבולות הגזרה לשירות לסביבה היברידית באמצעות VPN מורשה או Cloud Interconnect. מידע נוסף על היתרונות של גבולות גזרה לשירות זמין במאמר סקירה כללית על VPC Service Controls.
לתקשר עם עומסי עבודה של ניתוח נתונים שפורסמו באופן ציבורי ומארחים במכונות וירטואליות דרך API Gateway, מאזן עומסים או מכשיר רשת וירטואלי. כדי להוסיף אבטחה ולמנוע גישה ישירה למכונות האלה מהאינטרנט, צריך להשתמש באחת משיטות התקשורת האלה.
אם נדרשת גישה לאינטרנט, אפשר להשתמש ב-Cloud NAT באותו VPC כדי לטפל בתנועה יוצאת מהמכונות לאינטרנט הציבורי.
כדאי לעיין בשיטות המומלצות הכלליות לטופולוגיות של רשתות היברידיות ורשתות מרובות עננים.
המלצות כלליות
כשאתם מתכננים ומגדירים את זהויות הענן, היררכיית המשאבים ורשתות אזור הנחיתה, כדאי להביא בחשבון את ההמלצות לעיצוב שמפורטות במאמר עיצוב אזור נחיתה ב- Google Cloud ואת השיטות המומלצות לאבטחה ב- Google Cloud שמפורטות בתוכנית לניהול יסודות האבטחה בארגון. מאמתים את העיצוב שנבחר מול המסמכים הבאים:
- שיטות מומלצות ודוגמאות לארכיטקטורות לתכנון VPC
- בחירה של היררכיית משאבים לאזור הנחיתה ב- Google Cloud
- Google Cloud Well-Architected Framework: אבטחה, פרטיות ותאימות
כדאי גם לפעול לפי השיטות המומלצות הכלליות הבאות:
כשבוחרים אפשרות לקישוריות רשת היברידית או מרובת עננים, צריך להביא בחשבון את הדרישות של העסק ושל האפליקציה, כמו הסכמי SLA, ביצועים, אבטחה, עלות, אמינות ורוחב פס. למידע נוסף, קראו את המאמר בחירת מוצרי קישוריות רשת ואת המאמר דפוסים לחיבור ספקי שירותי ענן אחרים אל Google Cloud.
השתמשו ברשתות VPC משותפות ב- Google Cloud במקום בכמה רשתות VPC, כשהדבר מתאים ותואם לדרישות של עיצוב היררכיית המשאבים. מידע נוסף זמין במאמר החלטה אם ליצור כמה רשתות VPC.
הקפידו על השיטות המומלצות לתכנון חשבונות וארגונים.
במקרים הרלוונטיים, צרו זהות משותפת בין הסביבות כדי שהמערכות יוכלו לבצע אימות מאובטח בין גבולות הסביבה.
כדי לחשוף אפליקציות בצורה מאובטחת למשתמשים בארגון בהגדרה היברידית, ולבחור את הגישה שהכי מתאימה לדרישות שלכם, כדאי לפעול לפי הדרכים המומלצות לשילוב Google Cloud עם המערכת לניהול זהויות.
- אפשר גם לקרוא את המאמר דפוסים לאימות משתמשים של כוח עבודה בסביבה היברידית.
כשאתם מתכננים את הסביבות המקומיות וסביבות הענן, כדאי להביא בחשבון את כתובות ה-IPv6 בשלב מוקדם, ולבדוק אילו שירותים תומכים בהן. למידע נוסף, ראו מבוא ל-IPv6 ב- Google Cloud. הוא מסכם את השירותים שנתמכו כשהבלוג נכתב.
כשאתם מתכננים, פורסים ומנהלים את הכללים של חומת האש ב-VPC, אתם יכולים:
- אם אתם צריכים שליטה קפדנית על האופן שבו כללי חומת האש חלים על מכונות וירטואליות, השתמשו בסינון שמבוסס על חשבון שירות ולא בסינון שמבוסס על תג רשת.
- כדאי להשתמש במדיניות חומת אש כשמקבלים כמה כללים של חומת אש, כדי שתוכלו לעדכן את כולם בבת אחת. אפשר גם להגדיר את המדיניות כהיררכית. למידע נוסף על המפרטים והפרטים של מדיניות חומת אש היררכית, קראו את המאמר מדיניות חומת אש היררכית.
- כדי לסנן תנועה חיצונית של IPv4 ו-IPv6 לפי מיקומים גיאוגרפיים או אזורים ספציפיים, אתם יכולים להשתמש באובייקטים של מיקום גיאוגרפי במדיניות חומת האש.
- מודיעין איומי סייבר לכללי מדיניות של חומת אש: אם אתם צריכים לאבטח את הרשת שלכם על ידי אישור או חסימה של תעבורת נתונים על סמך נתוני מודיעין איומי סייבר, כמו כתובות IP זדוניות ידועות או על סמך טווחי כתובות IP של ענן ציבורי. לדוגמה, אתם יכולים לאפשר תנועה מטווחים ספציפיים של כתובות IP בענן ציבורי, אם השירותים שלכם צריכים לתקשר רק עם הענן הציבורי הזה. שיטות מומלצות לכללים של חומת האש
תמיד כדאי לתכנן את אבטחת הענן והרשת באמצעות גישת אבטחה רב-שכבתית, ולהביא בחשבון שכבות אבטחה נוספות, כמו:
- Google Cloud Armor
- המערכת לגילוי חדירות (IDS) של Google Cloud
- Cloud Next Generation Firewall IPS
- מודיעין איומי סייבר לכללי מדיניות חומת אש
השכבות הנוספות האלה יכולות לעזור לכם לסנן, לבדוק ולנטר מגוון רחב של איומים בשכבות הרשת והאפליקציה, כדי לנתח ולמנוע אותם.
כשמחליטים איפה לבצע את פענוח ה-DNS בהגדרה היברידית, מומלץ להשתמש בשתי מערכות DNS מוסמכות לסביבה הפרטית שלGoogle Cloud ולמשאבים המקומיים שמתארחים בשרתי DNS קיימים בסביבה המקומית. למידע נוסף, קראו את המאמר בחירת המקום שבו יתבצע פענוח ה-DNS.
במידת האפשר, תמיד כדאי לחשוף אפליקציות דרך ממשקי API באמצעות שער API או מאזן עומסים. אנחנו ממליצים לשקול שימוש בפלטפורמת API כמו Apigee. Apigee פועל כהפשטה או כחזית לממשקי ה-API של שירות הקצה העורפי, בשילוב עם יכולות אבטחה, הגבלת קצב של יצירת בקשות, מכסות וניתוח נתונים.
פלטפורמת API (שער או שרת proxy) ומאזן עומסים של אפליקציות (ALB) לא סותרים זה את זה. לפעמים, שימוש משולב ב-API Gateways ובמאזני עומסים יכול לספק פתרון חזק ומאובטח יותר לניהול ולהפצה של תעבורת נתונים ב-API בקנה מידה נרחב. באמצעות שערי Cloud Load Balancing API אפשר:
כדי לספק ממשקי API עם ביצועים גבוהים באמצעות Apigee ו-Cloud CDN, צריך:
- קיצור זמן האחזור
- אירוח ממשקי API באופן גלובלי
הגדלת הזמינות בעונות השיא של התנועה
למידע נוסף, צפו בסרטון Delivering high-performing APIs with Apigee and Cloud CDN ב-YouTube.
להטמיע ניהול מתקדם של תעבורת נתונים.
שימוש ב-Cloud Armor כשירות להגנה מפני DDoS, כ-WAF וכשירות אבטחת רשת כדי להגן על ממשקי ה-API.
לנהל איזון עומסים יעיל בין שערים בכמה אזורים. למידע נוסף, צפו בסרטון אבטחת ממשקי API והטמעת יתירות כשל במספר אזורים באמצעות PSC ו-Apigee.
כדי להחליט באיזה מוצר של Cloud Load Balancing להשתמש, קודם צריך לקבוע איזה סוג תנועה מאזני העומסים צריכים לנהל. למידע נוסף, קראו את המאמר בחירת מאזן עומסים.
כשמשתמשים ב-Cloud Load Balancing, צריך להשתמש ביכולות האופטימיזציה של קיבולת האפליקציה במקומות הרלוונטיים. כך תוכלו לטפל בחלק מהאתגרים שקשורים לקיבולת, שיכולים להתרחש באפליקציות שמופצות באופן גלובלי.
- למידע נוסף על זמן אחזור, קראו את המאמר אופטימיזציה של זמן האחזור באפליקציות באמצעות איזון עומסים.
ב-Cloud VPN התנועה בין הסביבות מוצפנת, אבל ב-Cloud Interconnect צריך להשתמש ב-MACsec או ב-HA VPN over Cloud Interconnect כדי להצפין את התנועה במעבר בשכבת הקישוריות. למידע נוסף, קראו את המאמר איך אפשר להצפין את תעבורת הנתונים ב-Cloud Interconnect.
- אפשר גם להשתמש בהצפנה של שכבת השירות באמצעות TLS. אפשר לקרוא מידע נוסף במאמר איך לעמוד בדרישות התאימות להצפנת נתונים במעבר.
אם אתם צריכים נפח תנועה גדול יותר בחיבור היברידי של VPN ממה שמנהרת VPN אחת יכולה לתמוך בו, אתם יכולים להשתמש באפשרות ניתוב HA VPN פעיל/פעיל.
- להגדרות היברידיות או מרובות-עננים לטווח ארוך עם נפחים גדולים של העברת נתונים יוצאים, כדאי להשתמש ב-Cloud Interconnect או ב-Cross-Cloud Interconnect. אפשרויות הקישוריות האלה עוזרות לשפר את ביצועי הקישוריות, ויכולות להפחית את החיובים על העברת נתונים יוצאים לתנועה שעומדת בתנאים מסוימים. למידע נוסף, ראו תמחור של Cloud Interconnect.
כשמתחברים למשאבים של Google Cloud וצריך לבחור בין Cloud Interconnect, קישור ישיר בין רשתות שכנות (direct peering) או קישור בין רשתות שכנות דרך ספק (carrier peering), מומלץ להשתמש ב-Cloud Interconnect, אלא אם אתם צריכים לגשת לאפליקציות של Google Workspace. למידע נוסף, אתם יכולים להשוות בין התכונות של קישור ישיר בין רשתות שכנות (direct peering) לבין Cloud Interconnect ובין התכונות של קישור בין רשתות שכנות דרך ספק (carrier peering) לבין Cloud Interconnect.
צריך להקצות מספיק מקום לכתובות IP ממרחב כתובות ה-IP הקיים של RFC 1918, כדי להכיל את המערכות שמתארחות בענן.
אם יש לכם מגבלות טכניות שמחייבות אתכם לשמור על טווח כתובות ה-IP, אתם יכולים:
אתם יכולים להשתמש באותן כתובות IP פנימיות לעומסי העבודה המקומיים שלכם בזמן שאתם מעבירים אותם ל- Google Cloud, באמצעות רשתות משנה היברידיות.
הקצאה ושימוש בכתובות IPv4 ציבוריות משלכם למשאביGoogle Cloud באמצעות העברת כתובות IP משלכם (BYOIP) ל-Google.
אם העיצוב של הפתרון שלכם מחייב חשיפה של אפליקציה שמבוססת עלGoogle Cloudלאינטרנט הציבורי, כדאי לשקול את המלצות העיצוב שמופיעות במאמר רשתות להעברת אפליקציות שפונות לאינטרנט.
במקרים הרלוונטיים, השתמשו בנקודות קצה (endpoints) של Private Service Connect כדי לאפשר לעומסי עבודה ב- Google Cloud, בסביבה מקומית או בסביבת ענן אחרת עם קישוריות היברידית, לגשת באופן פרטי לממשקי Google API או לשירותים שפורסמו, באמצעות כתובות IP פנימיות באופן מפורט.
כשמשתמשים ב-Private Service Connect, צריך לשלוט בדברים הבאים:
- מי יכול לפרוס משאבים של Private Service Connect.
- אם אפשר ליצור חיבורים בין צרכנים ליצרנים.
- איזו תנועה ברשת יכולה לגשת לחיבורים האלה.
מידע נוסף זמין במאמר אבטחה ב-Private Service Connect.
כדי להשיג הגדרת ענן חזקה בהקשר של ארכיטקטורה היברידית וארכיטקטורה מרובת עננים:
- לבצע הערכה מקיפה של רמות האמינות הנדרשות של האפליקציות השונות בסביבות השונות. כך תוכלו לעמוד ביעדי הזמינות והעמידות שלכם.
- להבין את יכולות האמינות ועקרונות התכנון של ספק שירותי הענן. מידע נוסף זמין במאמר אמינות התשתית שלGoogle Cloud .
כדי לשמור על תקשורת אמינה, חשוב לעקוב אחרי הרשת בענן ולראות מה קורה בה. Network Intelligence Center מספק מסוף אחד לניהול הרשאות הגישה לרשת, למעקב ולפתרון בעיות.
תבניות של ארכיטקטורת רשת מאובטחת בסביבה היברידית ובסביבה מרובת עננים: מה השלב הבא
- כאן תוכלו לקרוא מידע נוסף על דפוסי הארכיטקטורה הנפוצים שאפשר ליישם באמצעות דפוסי הרשת שמתוארים במאמר הזה.
- איך לגשת לסביבה היברידית ולסביבה מרובת עננים ואיך לבחור עומסי עבודה מתאימים.
- Google Cloud Cross-Cloud Network היא פלטפורמת רשת גלובלית פתוחה ומאובטחת, שמותאמת לאפליקציות ולמשתמשים בסביבות מקומיות ובעננים אחרים.
- תכנון תשתית אמינה לעומסי העבודה ב- Google Cloud: הנחיות לתכנון שיעזרו לכם להגן על האפליקציות מפני כשלים ברמת המשאב, האזור והתחום.
- במאמר תבניות לאפליקציות עמידות שניתנות להרחבה תוכלו לקרוא מידע נוסף על תכנון ארכיטקטורות בזמינות גבוהה ב-Google Cloud.
- אפשרויות הקישוריות לחיבור אשכול GKE שפועל בסביבה המקומית או בסביבת הקצה לרשת של Google Cloud , וההשפעה של ניתוק זמני מ- Google Cloud.