


במדריך הזה מוסבר איך לתכנן ולבנות סביבות היברידיות וסביבות מרובות-עננים באמצעות Google Cloud. זהו המסמך הראשון מתוך שלושה מסמכים בקבוצה. הוא בוחן את ההזדמנויות והשיקולים שקשורים לארכיטקטורות האלה מנקודת מבט עסקית וטכנולוגית. בנוסף, ננתח ונדון בהרבה דפוסי ארכיטקטורה מוכחים של סביבות היברידיות וסביבות מרובות-עננים.
קבוצת המסמכים בנושא דפוסי ארכיטקטורה היברידית ומרובת עננים (multi-cloud) מורכבת מהחלקים הבאים:
- בניית ארכיטקטורות היברידיות ומרובות עננים (multi-cloud): תכנון אסטרטגיה לארכיטקטורה של הגדרה היברידית ומרובת עננים באמצעותGoogle Cloud (המאמר הזה).
- תבניות ארכיטקטורה היברידית וריבוי עננים: דיון בתבניות ארכיטקטורה נפוצות שאפשר לאמץ כחלק מאסטרטגיה היברידית וריבוי עננים.
- תבניות של ארכיטקטורת רשת מאובטחת בסביבות היברידיות ומרובות עננים: דיון בתבניות של ארכיטקטורת רשת בסביבות היברידיות ומרובות עננים מנקודת מבט של רשתות.
אפשר לקרוא כל אחד מהמאמרים האלה בנפרד, אבל כדי להפיק את המרב, מומלץ לקרוא אותם ברצף לפני שמקבלים החלטה לגבי הארכיטקטורה.
הקצב המהיר של השינויים בדרישות השוק הגביר את הדרישות והציפיות ממחלקות ה-IT בארגונים, כמו התאמה דינמית לעומס, ביצועים משופרים לחוויית משתמש אופטימלית ואבטחה. הרבה חברות ברמת הארגון מתקשות לעמוד בדרישות ובציפיות האלה רק באמצעות תשתית ותהליכים מסורתיים. מחלקות IT נדרשות גם לשפר את היעילות הכלכלית שלהן, ולכן קשה להצדיק השקעות הון נוספות במרכזי נתונים ובציוד.
אסטרטגיית ענן היברידי שמשתמשת ביכולות של מחשוב ענן ציבורי היא פתרון פרגמטי. באמצעות הענן הציבורי, אתם יכולים להרחיב את הקיבולת והיכולות של פלטפורמות המחשוב שלכם בלי עלויות השקעה ראשוניות.
אם תוסיפו לתשתית הקיימת פתרון אחד או יותר שמבוסס על ענן ציבורי, כמו Google Cloud, תוכלו לשמור על ההשקעות הקיימות וגם להימנע מהתחייבות לספק ענן אחד. בנוסף, אסטרטגיה היברידית מאפשרת לכם לשדרג אפליקציות ותהליכים בהדרגה, בהתאם למשאבים הזמינים.
כדי לעזור לכם לתכנן את ההחלטה הארכיטקטונית ואת האסטרטגיה ההיברידית או מרובת העננים, יש כמה אתגרים פוטנציאליים ושיקולי תכנון שכדאי להביא בחשבון. במדריך הזה, שמחולק לכמה חלקים, מודגשים היתרונות והאתגרים הפוטנציאליים של ארכיטקטורות שונות.
סקירה כללית על ענן היברידי ועל ריבוי עננים
לכל ארגון יש עומסי עבודה, תשתית ותהליכים ייחודיים, ולכן צריך להתאים את אסטרטגיית הענן ההיברידי לצרכים הספציפיים שלכם. כתוצאה מכך, לפעמים משתמשים במונחים ענן היברידי וריבוי עננים באופן לא עקבי.
בהקשר של Google Cloud מדריך הארכיטקטורה הזה, המונח ענן היברידי מתאר ארכיטקטורה שבה עומסי העבודה נפרסים בכמה סביבות מחשוב, אחת שמבוססת על ענן ציבורי ולפחות אחת שהיא פרטית – לדוגמה, מרכז נתונים מקומי או מתקן לאחסון ואירוח שרתים (colocation facility).
המונח ריבוי עננים מתאר ארכיטקטורה שמשלבת לפחות שני ספקי שירותי ענן ציבוריים. כמו שמוצג בתרשים הבא, לפעמים הארכיטקטורה הזו כוללת סביבת מחשוב פרטית (שיכולה לכלול שימוש ברכיב ענן פרטי). הסדר כזה נקרא ארכיטקטורה היברידית ומרובת עננים.

שותפים ביצירת התוכן
מחבר: מרוואן אל שאווי | Customer Engineer של שותפים
תורמים אחרים:
- סעוד אלבזעי | Customer Engineer, מודרניזציה של אפליקציות
- אנה ברנברג | עמיתת הנדסה
- מרקו פרארי | ארכיטקט פתרונות ענן
- ויקטור מורנו | מנהל מוצר, Cloud Networking
- יוהנס פאסינג | ארכיטקט פתרונות ענן
- מארק שלאגנהאוף | כותב טכני, רשתות
- דניאל סטרבל | מנהל פתרונות EMEA, מודרניזציה של אפליקציות
- אמט וויליאמס | מהנדס קשרי מפתחים
גורמים, שיקולים, אסטרטגיה וגישות
במסמך הזה מוגדרים ומוסברים היעדים, המניעים והדרישות של העסק, ואיך הגורמים האלה יכולים להשפיע על החלטות העיצוב שלכם כשאתם בונים ארכיטקטורות היברידיות וארכיטקטורות של ריבוי עננים.
מטרות
ארגון יכול לאמץ ארכיטקטורה היברידית או מרובת עננים כפתרון קבוע כדי לעמוד ביעדים עסקיים ספציפיים, או כמצב זמני כדי לעמוד בדרישות מסוימות, כמו העברה לענן.
כדי להגדיר את הדרישות העסקיות ולקבוע ציפיות ספציפיות לגבי השגת חלק מהיעדים העסקיים או את כולם, כדאי לענות על השאלות הבאות לגבי העסק. השאלות האלה מתמקדות במה שהעסק צריך, ולא בדרך הטכנית להשיג את זה.
- אילו יעדים עסקיים מובילים להחלטה לאמץ ארכיטקטורה היברידית או ארכיטקטורה של ריבוי עננים?
- אילו יעדים עסקיים וטכניים אפשר להשיג באמצעות ארכיטקטורה היברידית או מרובת עננים?
- אילו גורמים עסקיים השפיעו על היעדים האלה?
- מהן הדרישות העסקיות הספציפיות?
בהקשר של ארכיטקטורות היברידיות וארכיטקטורות מרובות-עננים, יעד עסקי של לקוח ארגוני יכול להיות להרחיב את פעילות המכירות אונליין או את השווקים מאזור אחד, כדי להפוך לאחד מהמובילים הגלובליים בפלח השוק שלו. אחד מהיעדים העסקיים יכול להיות להתחיל לקבל הזמנות רכש ממשתמשים ברחבי העולם (או מאזורים ספציפיים) בתוך שישה חודשים.
כדי לתמוך בדרישות וביעדים העסקיים שצוינו קודם, אחת מהמטרות הטכניות העיקריות האפשריות היא להרחיב את תשתית ה-IT ואת ארכיטקטורת האפליקציות של החברה ממודל מקומי בלבד לארכיטקטורה היברידית, באמצעות היכולות והשירותים הגלובליים של עננים ציבוריים. המטרה הזו צריכה להיות ספציפית וניתנת למדידה, ולהגדיר בבירור את היקף ההתרחבות מבחינת אזורי היעד ולוחות הזמנים.
באופן כללי, ארכיטקטורה היברידית או מרובת עננים היא לעיתים רחוקות מטרה בפני עצמה, אלא אמצעי להשגת יעדים טכניים שנובעים מדרישות עסקיות מסוימות. לכן, כדי לבחור את הארכיטקטורה הנכונה של סביבה היברידית או של ריבוי עננים, קודם צריך להבהיר את הדרישות האלה.
חשוב להבדיל בין היעדים העסקיים ליעדים הטכניים של פרויקט ה-IT. היעדים העסקיים צריכים להתמקד במטרה ובייעוד של הארגון. היעדים הטכניים צריכים להתמקד בבניית בסיס טכנולוגי שיאפשר לארגון לעמוד בדרישות וביעדים העסקיים שלו.
הגורמים העסקיים משפיעים על השגת היעדים והמטרות העסקיות. לכן, זיהוי ברור של הגורמים העסקיים יכול לעזור לעצב את היעדים או המטרות העסקיות כך שיהיו רלוונטיים יותר לצרכים ולמגמות בשוק.
בתרשים הזרימה הבא מוצגים הגורמים המניעים, היעדים, המטרות והדרישות של העסק, וגם היעדים והדרישות הטכניים, ואיך כל הגורמים האלה קשורים זה לזה:

גורמים עסקיים וטכניים
חשבו איך המניעים העסקיים משפיעים על היעדים הטכניים. הנה כמה מניעים עסקיים נפוצים שמשפיעים על הבחירה בארכיטקטורה היברידית:
- ציות לחוקים ולתקנות בנושא ריבונות הנתונים.
- צמצום הוצאות ההון (CAPEX) או הוצאות ה-IT הכלליות, בעזרת ניהול פיננסי בענן ושיטות לאופטימיזציה של עלויות כמו FinOps.
- המעבר לענן יכול לנבוע מתרחישים שעוזרים להפחית את ההוצאות ההוניות (CAPEX), כמו פיתוח פתרון להתאוששות מאסון בארכיטקטורה היברידית או בארכיטקטורה של ריבוי עננים.
- שיפור חוויית המשתמש.
- גמישות וזריזות רבה יותר בתגובה לדרישות השוק המשתנות.
- לשפר את השקיפות לגבי העלויות וצריכת המשאבים.
חשבו על רשימת המניעים העסקיים שלכם לאימוץ ארכיטקטורה היברידית או מרובת עננים. אל תתייחסו אליהם בנפרד. ההחלטה הסופית צריכה להתבסס על האיזון בין סדרי העדיפויות של העסק.
אחרי שהארגון שלכם יבין את היתרונות של הענן, הוא יוכל להחליט לעבור אליו באופן מלא, אם אין אילוצים שמונעים זאת – כמו עלויות או דרישות תאימות ספציפיות שמחייבות לארח נתונים מאובטחים מאוד באופן מקומי.
למרות שיש כמה יתרונות בשימוש בספק שירותי ענן אחד, כמו פחות מורכבות, שילובים מובנים בין שירותים ואפשרויות לאופטימיזציה של עלויות כמו הנחות תמורת התחייבות לשימוש, עדיין יש כמה תרחישים שבהם ארכיטקטורה של ריבוי עננים יכולה להועיל לעסק. אלה הגורמים העסקיים הנפוצים לאימוץ ארכיטקטורה של ריבוי עננים, והשיקולים שקשורים לכל גורם:
- ציות לחוקים ולתקנות בנושא ריבונות הנתונים: התרחיש הנפוץ ביותר הוא כשארגון מרחיב את העסק שלו לאזור או למדינה חדשים, וצריך לעמוד בתקנות חדשות לאירוח נתונים.
- אם לספק שירותי הענן (CSP) הקיים אין אזור ענן מקומי באותה מדינה, הפתרון הנפוץ למטרות תאימות הוא להשתמש בספק שירותי ענן אחר שיש לו אזור ענן מקומי באותה מדינה.
- הפחתת עלויות: הפחתת עלויות היא לרוב המניע העסקי הנפוץ ביותר לאימוץ טכנולוגיה או ארכיטקטורה. עם זאת, כשמחליטים אם לאמץ ארכיטקטורה של ריבוי עננים, חשוב להביא בחשבון לא רק את עלות השירותים ואת ההנחות האפשריות במחיר. חשבון לעלות של בניית פתרון והפעלתו בכמה עננים, וכל מגבלות הארכיטקטורה שעשויות לנבוע ממערכות קיימות.
לפעמים, האתגרים הפוטנציאליים שקשורים לאסטרטגיית ריבוי עננים עשויים להיות גדולים יותר מהיתרונות. אסטרטגיה של ריבוי עננים עלולה להוביל לעלויות נוספות בהמשך.
אתגרים נפוצים שקשורים לפיתוח אסטרטגיה של ריבוי עננים:
- ניהול מורכב יותר.
- שמירה על אבטחה עקבית.
- שילוב סביבות תוכנה.
- להשיג ביצועים ואמינות עקביים בחוצה-עננים.
- הקמת צוות טכני עם מיומנויות של ריבוי עננים עשויה להיות יקרה, ויכול להיות שתצטרכו להרחיב את הצוות, אלא אם הוא מנוהל על ידי חברת צד שלישי.
- לנהל את תמחור המוצרים ואת כלי הניהול של כל ספק שירותי ענן.
- בלי פתרון שיכול לספק לכם לוחות בקרה וניראות אחידה של העלויות, יכול להיות שיהיה לכם קשה לנהל ביעילות את העלויות בסביבות מרובות. במקרים כאלה, אפשר להשתמש בפתרון של Looker לניהול עלויות בענן, אם הוא רלוונטי. למידע נוסף, קראו את המאמר אסטרטגיה לייעול ניהול העלויות של החיוב ב-Cloud.
- שימוש ביכולות הייחודיות של כל ספק שירותי ענן: ארכיטקטורה של ריבוי עננים מאפשרת לארגונים להשתמש בטכנולוגיות חדשות נוספות כדי לשפר את היכולות העסקיות שלהם, בלי להיות מוגבלים לאפשרויות שמציע ספק שירותי ענן אחד.
- כדי להימנע מסיכונים או מורכבויות בלתי צפויים, כדאי להעריך את האתגרים הפוטנציאליים באמצעות הערכת היתכנות ויעילות, כולל האתגרים הנפוצים שהוזכרו קודם.
- הימנעות מלקוח שבוי: לפעמים ארגונים רוצים להימנע מלהיות לקוחות שבויים של ספק שירותי ענן אחד. גישה של ריבוי עננים מאפשרת להם לבחור את הפתרון שהכי מתאים לצרכים העסקיים שלהם. עם זאת, ההיתכנות של ההחלטה הזו תלויה בכמה גורמים, כמו:
- יחסי תלות טכניים
- שיקולים לגבי יכולת פעולה הדדית בין אפליקציות
- עלויות של בנייה מחדש או שינוי מבנה של אפליקציות
- מיומנויות טכניות
- אבטחה וניהול עקביים
- שיפור רמת האמינות והזמינות של אפליקציות קריטיות לעסק: בתרחישים מסוימים, ארכיטקטורה של ריבוי עננים יכולה לספק עמידות בפני הפסקות זמניות בשירות. לדוגמה, אם אזור אחד של ספק שירותי ענן מושבת, אפשר לנתב את התנועה לספק שירותי ענן אחר באותו אזור. בתרחיש הזה, שני ספקי שירותי הענן תומכים ביכולות או בשירותים הנדרשים באותו אזור.
כשהתקנות בנושא מיקום אחסון הנתונים במדינה או באזור מסוימים מחייבות לאחסן מידע רגיש, כמו פרטים אישיים מזהים (PII), באותו מיקום, גישה של ריבוי עננים יכולה לספק פתרון תואם. שימוש בשני ספקי שירותי ענן באזור אחד כדי לספק עמידות בפני הפסקות חשמל, יכול לעזור לכם לעמוד במגבלות הרגולטוריות וגם בדרישות הזמינות.
לפני שמאמצים ארכיטקטורה של ריבוי עננים, כדאי להביא בחשבון את השיקולים הבאים בנוגע לעמידות:
- תנועת נתונים: באיזו תדירות הנתונים עשויים לעבור בתוך סביבת ריבוי העננים?
- האם העברת הנתונים עלולה לגרום לחיובים משמעותיים על העברת נתונים?
- אבטחה וניהול: האם יש מורכבות פוטנציאלית באבטחה או בניהול?
- שוויון ביכולות: האם שני ספקי ה-CSP באזור שנבחר מציעים את היכולות והשירותים הנדרשים?
- מיומנויות טכניות: האם לצוות הטכני יש את המיומנויות הנדרשות כדי לנהל ארכיטקטורה של ריבוי עננים?
כדאי להביא בחשבון את כל הגורמים האלה כשבודקים אם כדאי להשתמש בארכיטקטורה של ריבוי עננים כדי לשפר את העמידות.
כשבודקים את ההיתכנות של ארכיטקטורה מרובת-עננים, חשוב להביא בחשבון את היתרונות לטווח הארוך. לדוגמה, פריסת אפליקציות בכמה עננים לצורך תוכנית התאוששות מאסון (DR) או אמינות משופרת עשויה להגדיל את העלויות בטווח הקצר, אבל יכולה למנוע הפסקות זמניות בשירות או כשלים. כשלים כאלה עלולים לגרום לנזק כספי ולפגיעה במוניטין לטווח ארוך. לכן חשוב לשקול את העלויות בטווח הקצר לעומת הערך הפוטנציאלי בטווח הארוך של אימוץ סביבה מרובת-עננים. בנוסף, הערך הפוטנציאלי לטווח הארוך יכול להשתנות בהתאם לגודל הארגון, להיקף הטכנולוגיה, לחשיבות של הפתרון הטכנולוגי ולתחום.
ארגונים שמתכננים ליצור סביבה היברידית או סביבה בכמה עננים, צריכים לשקול להקים מרכז מצוינות בענן (COE). צוות COE יכול להפוך לצינור שדרכו משתנה האופן שבו הצוותים הפנימיים בארגון משרתים את העסק במהלך המעבר לענן. מרכז מצוינות הוא אחת מהדרכים שבהן הארגון יכול לאמץ את הענן מהר יותר, להניע סטנדרטיזציה ולשמור על התאמה חזקה יותר בין האסטרטגיה העסקית לבין ההשקעות בענן.
אם המטרה של ארכיטקטורה היברידית או מרובת-עננים היא ליצור מצב זמני, המניעים העסקיים הנפוצים כוללים:
- הצורך להפחית את ההוצאות ההוניות (CAPEX) או את ההוצאות הכלליות על IT בפרויקטים לטווח קצר.
- היכולת להקצות תשתית כזו במהירות כדי לתמוך בתרחיש עסקי. לדוגמה:
- אפשר להשתמש בארכיטקטורה הזו לפרויקטים לזמן מוגבל. אפשר להשתמש בו כדי לתמוך בפרויקט שדורש תשתית מבוזרת בקנה מידה גדול לזמן מוגבל, תוך שימוש בנתונים מקומיים.
- הצורך בפרויקטים של טרנספורמציה דיגיטלית שנמשכים כמה שנים, שארגונים גדולים צריכים להקים ושמשתמשים בארכיטקטורה היברידית במשך זמן מה כדי לעזור להם להתאים את המודרניזציה של התשתית והאפליקציות שלהם לסדרי העדיפויות העסקיים שלהם.
- הצורך ליצור ארכיטקטורה זמנית היברידית, מרובת עננים או מעורבת אחרי מיזוג חברות. כך הארגון החדש יכול להגדיר אסטרטגיה למצב הסופי של ארכיטקטורת הענן החדשה שלו. בדרך כלל, שתי חברות שמתמזגות משתמשות בספקי שירותי ענן שונים, או שאחת מהן משתמשת במרכז נתונים פרטי בארגון והשנייה משתמשת בענן. בכל מקרה, השלב הראשון במיזוג וברכישה הוא כמעט תמיד שילוב של מערכות ה-IT.
גורמים טכניים
בקטע הקודם דנו במניעים עסקיים. כדי לקבל אישור, החלטות ארכיטקטוניות משמעותיות כמעט תמיד צריכות את התמיכה של הגורמים האלה. עם זאת, גם גורמים טכניים, שיכולים להתבסס על יתרון טכני או על אילוץ, יכולים להשפיע על הגורמים העסקיים. במקרים מסוימים, צריך לתרגם את הגורמים הטכניים לגורמים עסקיים ולהסביר איך הם יכולים להשפיע על העסק לטובה או לרעה.
הרשימה הבאה כוללת כמה מהגורמים הטכניים הנפוצים לאימוץ ארכיטקטורה היברידית או מרובת עננים:
- פיתוח יכולות טכנולוגיות, כמו שירותי ניתוח מתקדמים ו-AI, שיכול להיות שיהיה קשה להטמיע בסביבות קיימות.
- לשפר את האיכות והביצועים של השירות.
- אוטומציה והאצה של השקת אפליקציות כדי לקצר את זמן היציאה לשוק ואת משך מחזור הפעילות.
- שימוש בממשקי API ובשירותים ברמה גבוהה כדי להאיץ את הפיתוח.
- האצת ההקצאה של משאבי מחשוב ואחסון.
- שימוש בשירותים ללא שרת (serverless) כדי לפתח שירותים ויכולות גמישים, מהר יותר ובקנה מידה נרחב.
- שימוש ביכולות של תשתית גלובלית כדי לבנות ארכיטקטורות גלובליות או בכמה אזורים, כדי לעמוד בדרישות טכניות מסוימות.
הגורם הטכני הנפוץ ביותר לארכיטקטורות זמניות היברידיות וזמניות מרובות-עננים הוא הצורך להקל על המעבר מסביבה מקומית לענן או לענן נוסף. באופן כללי, העברות לענן כמעט תמיד מובילות באופן טבעי להגדרה של ענן היברידי. בדרך כלל, ארגונים צריכים להעביר אפליקציות ונתונים באופן שיטתי, בהתאם לסדרי העדיפויות שלהם. באופן דומה, הגדרה לטווח קצר יכולה לשמש להוכחת היתכנות (PoC) באמצעות טכנולוגיות מתקדמות שזמינות בענן לתקופה מסוימת.
החלטות לגבי עיצוב טכני
היעד הטכני שזוהה והגורמים שלו הם המפתח לקבלת החלטה על ארכיטקטורה שמונעת על ידי העסק, ולבחירה באחד מדפוסי הארכיטקטורה שנדונים במדריך הזה. לדוגמה, כדי לתמוך ביעד עסקי ספציפי, חברה יכולה להגדיר מטרה עסקית של בניית נוהל מחקר ופיתוח למשך שלושה עד שישה חודשים. הדרישה העסקית העיקרית לתמיכה ביעד הזה עשויה להיות בניית הסביבה הטכנולוגית הנדרשת למחקר ולתכנון, עם הוצאות ההון (CAPEX) הנמוכות ביותר האפשריות.
המטרה הטכנית במקרה הזה היא להגדיר ענן היברידי זמני. המניע ליעד הטכני הזה הוא לנצל את מודל התמחור VOD של הענן כדי לעמוד בדרישה העסקית שהוזכרה קודם. גורם נוסף הוא הדרישות הטכנולוגיות הספציפיות שמחייבות פתרון מבוסס-ענן עם קיבולת מחשוב גבוהה והגדרה מהירה.
שימוש ב- Google Cloud לארכיטקטורות היברידיות ומרובות עננים (multi-cloud)
שימוש בפתרונות קוד פתוח יכול להקל על אימוץ גישה היברידית וגישה מרובת עננים, ולמזער את התלות בספק. עם זאת, כשמתכננים ארכיטקטורה, כדאי להביא בחשבון את המורכבויות הפוטנציאליות הבאות:
- יכולת פעולה הדדית
- ניהול הענן
- עלות
- אבטחה
אם תבנו על פלטפורמת ענן שתורמת לקוד פתוח ותומכת בו, תוכלו לאמץ בקלות רבה יותר ארכיטקטורות היברידיות וארכיטקטורות של ריבוי עננים. ענן פתוח מאפשר לכם לבחור מבין מגוון רחב של אפשרויות ומפשט את המורכבות. בנוסף, Google Cloud מציעה את הגמישות להעביר, לבנות ולבצע אופטימיזציה של אפליקציות בסביבות היברידיות ובסביבות מרובות עננים, תוך צמצום התלות בספק, שימוש בפתרונות הטובים ביותר ועמידה בדרישות הרגולטוריות.
Google היא גם אחת מהתורמות הגדולות ביותר לסביבה העסקית של קוד פתוח, והיא עובדת עם קהילת הקוד הפתוח כדי לפתח טכנולוגיות קוד פתוח מוכרות כמו Kubernetes. כשמשיקים את Kubernetes כשירות מנוהל, הוא יכול לעזור לצמצם את המורכבות של הניהול והאבטחה של סביבות היברידיות וסביבות מרובות-עננים.
תכנון אסטרטגיה לסביבות היברידיות ומרובות עננים (multi-cloud)
במאמר הזה נתמקד בשיקולים עסקיים מוגדרים מראש, ואיך ליישם אותם כשמתכננים אסטרטגיה של סביבה היברידית וסביבה מרובת עננים. הוא מרחיב את ההנחיות שמפורטות במאמר גורמים, שיקולים, אסטרטגיה וגישות. במאמר הזה מוגדרים ומנותחים השיקולים העסקיים שארגונים צריכים להביא בחשבון כשהם מתכננים אסטרטגיה כזו.
הבהרה והסכמה על החזון והיעדים
בסופו של דבר, המטרה העיקרית של אסטרטגיית ענן היברידי או ריבוי עננים היא לעמוד בדרישות העסקיות שזוהו וביעדים הטכניים המשויכים לכל תרחיש עסקי, בהתאם ליעדים עסקיים ספציפיים. כדי להשיג את היעד הזה, צריך ליצור תוכנית מובנית היטב שכוללת את השיקולים הבאים:
- אילו עומסי עבודה צריך להריץ בכל סביבת מחשוב.
- אילו תבניות של ארכיטקטורת אפליקציות להחיל על כמה עומסי עבודה.
- באיזו טכנולוגיה ובאיזה דפוס ארכיטקטורת רשת להשתמש.
חשוב לדעת שקשה מאוד להגדיר תוכנית שמתחשבת בכל עומסי העבודה והדרישות, במיוחד בסביבת IT מורכבת. בנוסף, התכנון לוקח זמן ועלול להוביל לחזונות מתחרים של בעלי העניין.
כדי למנוע מצבים כאלה, נסחו בהתחלה הצהרת חזון שעונה על השאלות הבאות (לפחות):
- מהו התרחיש העסקי המטורגט להשגת יעדים עסקיים ספציפיים?
- למה הגישה וסביבת המחשוב הנוכחיות לא מספיקות כדי להשיג את היעדים העסקיים?
- מהם ההיבטים הטכנולוגיים העיקריים שצריך לבצע להם אופטימיזציה כשמשתמשים בענן הציבורי?
- למה ואיך הגישה החדשה תעזור לכם לבצע אופטימיזציה ולהשיג את היעדים העסקיים שלכם?
- לכמה זמן אתם מתכננים להשתמש בהגדרה ההיברידית או בהגדרה של ריבוי עננים?
הסכמה על היעדים והגורמים העסקיים והטכניים העיקריים, וקבלת אישור מבעלי העניין הרלוונטיים, יכולים לספק בסיס לשלבים הבאים בתהליך התכנון. כדי להתאים את הפתרון המוצע לחזון האדריכלי הכולל של הארגון, צריך לתאם עם הצוות ועם בעלי העניין שאחראים להובלת היוזמה הזו ולמימון שלה.
זיהוי והבהרה של שיקולים אחרים
כשמתכננים ארכיטקטורה היברידית או מרובת-עננים, חשוב לזהות את המגבלות הארכיטקטוניות והתפעוליות של הפרויקט ולהסכים עליהן.
בצד התפעולי, הרשימה הבאה כוללת כמה דרישות שעשויות ליצור אילוצים שכדאי להביא בחשבון כשמתכננים את הארכיטקטורה:
- ניהול והגדרה של כמה עננים בנפרד, לעומת בניית מודל הוליסטי לניהול ולאבטחה של סביבות הענן השונות.
- לוודא שהאימות, ההרשאה, הביקורת והמדיניות עקביים בכל הסביבות.
- שימוש בכלים ובתהליכים עקביים בסביבות שונות כדי לספק תצוגה הוליסטית של האבטחה, העלויות וההזדמנויות לאופטימיזציה.
- שימוש בתקני תאימות ואבטחה עקביים כדי להחיל משילות אחידה.
בצד של תכנון הארכיטקטורה, המגבלות הגדולות ביותר נובעות לעיתים קרובות ממערכות קיימות, ויכולות לכלול את הדברים הבאים:
- תלות בין אפליקציות
- דרישות הביצועים וזמן האחזור לתקשורת בין מערכות
- הסתמכות על חומרה או מערכות הפעלה שלא בהכרח זמינות בענן הציבורי
- הגבלות רישיון
- תלות בזמינות של היכולות הנדרשות באזורים שנבחרו בארכיטקטורה של ריבוי עננים
למידע נוסף על שיקולים אחרים שקשורים לניידות של עומסי עבודה, העברת נתונים והיבטי אבטחה, ראו שיקולים אחרים.
תכנון אסטרטגיית ארכיטקטורה היברידית ומרובת עננים (multi-cloud)
אחרי שמבהירים את הפרטים של היעדים העסקיים והטכניים, יחד עם הדרישות העסקיות המשויכות (ובאופן אידיאלי, מבהירים ומסכימים על הצהרת חזון), אפשר לבנות את האסטרטגיה ליצירת ארכיטקטורה היברידית או ארכיטקטורה של ריבוי עננים.
בתרשים הזרימה הבא מסוכמים השלבים הלוגיים לבניית אסטרטגיה כזו.

כדי לעזור לכם לקבוע את היעדים והצרכים הטכניים של הארכיטקטורה ההיברידית או מרובת העננים, השלבים בתרשים הזרימה הקודם מתחילים בדרישות וביעדים העסקיים. אופן היישום של האסטרטגיה יכול להשתנות בהתאם ליעדים, למניעים ולמסלול ההעברה הטכנולוגי של כל תרחיש עסקי לדוגמה.
חשוב לזכור שהעברה היא תהליך. בתרשים הבא מוצגים שלבי התהליך, כפי שמתואר במאמר העברה אל Google Cloud.

בקטע הזה מוסבר על השלבים "הערכה", "תכנון", "פריסה" ו"אופטימיזציה" שמופיעים בתרשים שלמעלה. המידע מוצג בהקשר של העברה לסביבה היברידית או לסביבה מרובת עננים. כל העברה צריכה להתבצע בהתאם להנחיות ולשיטות המומלצות שמפורטות בקטע "נתיב ההעברה" במדריך להעברה אל Google Cloud . יכול להיות שהשלבים האלה יחולו על כל עומס עבודה בנפרד, ולא על כל עומסי העבודה בבת אחת. בכל שלב, יכול להיות שכמה עומסי עבודה יהיו בשלבים שונים:
שלב ההערכה
בשלב ההערכה מבצעים הערכה ראשונית של עומס העבודה. בשלב הזה, כדאי להביא בחשבון את היעדים שמתוארים במסמכי התכנון של החזון והאסטרטגיה. כדי להחליט על תוכנית העברה, קודם כל צריך לזהות רשימה של עומסי עבודה (workloads) שיכולים להפיק תועלת מפריסה או מהעברה לענן הציבורי.
כדי להתחיל, בחרו עומס עבודה שלא קריטי לעסק או שלא קשה מדי להעביר אותו (עם תלות מינימלית או ללא תלות בעומס עבודה בסביבות אחרות), אבל אופייני מספיק כדי לשמש כתוכנית לפריסות או להעברות הבאות.
רצוי שעומס העבודה או האפליקציה שתבחרו יהיו חלק מתרחיש שימוש עסקי ממוקד או פונקציה שיש להם השפעה מדידה על העסק לאחר השלמתם.
כדי להעריך ולצמצם את הסיכונים הפוטנציאליים בהעברה, בצעו הערכת סיכונים בהעברה. חשוב להעריך את עומס העבודה המועמד כדי לקבוע אם הוא מתאים להעברה לסביבה מרובת-עננים. ההערכה הזו כוללת בחינה של היבטים שונים של האפליקציות והתשתית, כולל:
- דרישות תאימות של האפליקציה עם ספקי שירותי הענן שבחרתם
- מודלים של תמחור
- אמצעי האבטחה שספקי שירותי הענן שבחרתם מציעים
- דרישות לגבי יכולת פעולה הדדית של אפליקציות
הרצת הערכה גם עוזרת לזהות דרישות של פרטיות נתונים, דרישות תאימות, דרישות עקביות ופתרונות בסביבות ענן מרובות. הסיכונים שתזהו יכולים להשפיע על עומסי העבודה שתבחרו להעביר או להפעיל.
יש כמה סוגים של כלים, כמו Google Cloud Migration Center, שיעזרו לכם להעריך את עומסי העבודה הקיימים. מידע נוסף זמין במאמר העברה אל Google Cloud: בחירת כלי הערכה.
מבחינת מודרניזציה של עומסי עבודה, הכלי להערכת התאמה עוזר להעריך עומס עבודה של מכונה וירטואלית כדי לקבוע אם עומס העבודה מתאים למודרניזציה לקונטיינר או להעברה ל-Compute Engine.
שלב התכנון
בשלב התכנון, מתחילים עם האפליקציות שזוהו ועומסי העבודה הנדרשים בענן, ומבצעים את המשימות הבאות:
- לפתח אסטרטגיית העברה לפי סדר עדיפויות, שמגדירה את גלי ההעברה ואת הנתיבים של האפליקציות.
- מזהים את דפוס הארכיטקטורה של האפליקציה ההיברידית או מרובת העננים ברמה גבוהה.
- בוחרים תבנית של ארכיטקטורת רשת שתומכת בתבנית של ארכיטקטורת האפליקציה שנבחרה.
באופן אידיאלי, כדאי לשלב את דפוס הרשת בענן עם עיצוב אזור הנחיתה. התכנון של אזור הנחיתה הוא רכיב בסיסי וחשוב בארכיטקטורות היברידיות ורב-ענניות. העיצוב צריך להשתלב בצורה חלקה עם התבניות האלה. אל תתכננו את אזור הנחיתה בנפרד. אפשר להתייחס לתבניות הרשת האלה כקבוצת משנה של תכנון אזור הנחיתה.
אזור נחיתה יכול לכלול אפליקציות שונות, שלכל אחת מהן יש דפוס ארכיטקטורת רשת שונה. בשלב הזה חשוב גם להחליט על העיצוב של Google Cloud הארגון, הפרויקטים והיררכיית המשאבים, כדי להכין את אזור הנחיתה של סביבת הענן לשילוב ולפריסה של הסביבה ההיברידית או של ריבוי העננים.
בשלב הזה, כדאי להביא בחשבון את הדברים הבאים:
- הגדרת הגישה להעברה ולמודרניזציה. בהמשך המדריך הזה יש מידע נוסף על גישות להעברת נתונים. הנושא הזה מוסבר בפירוט גם בקטע סוגי העברות במאמר העברה אל Google Cloud.
- השתמשו בממצאים משלב ההערכה והגילוי. התאימו אותם לעומס העבודה שאתם מתכננים להעביר. לאחר מכן, מפתחים תוכנית גלי העברה של אפליקציות. התוכנית צריכה לכלול את דרישות הגודל המשוערות של המשאבים שקבעתם בשלב ההערכה.
- הגדירו את מודל התקשורת שנדרש בין האפליקציות המבוזרות ובין רכיבי האפליקציה לארכיטקטורה ההיברידית או מרובת העננים המיועדת.
- בוחרים ארכיטיפ פריסה שמתאים לפריסת עומס העבודה, כמו אזורי, במספר אזורים או גלובלי, בהתאם לתבנית הארכיטקטורה שנבחרה. הארכיטיפ שתבחרו יהיה הבסיס לבניית ארכיטקטורות פריסה ספציפיות לאפליקציה, שמותאמות לצרכים העסקיים והטכניים שלכם.
- הגדירו קריטריונים מדידים להצלחת ההעברה, עם אבני דרך ברורות לכל שלב או גל בהעברה. חשוב לבחור קריטריונים, גם אם היעד הטכני הוא להשתמש בארכיטקטורה ההיברידית כהגדרה לטווח קצר.
- הגדירו הסכמי SLA ומדדי KPI לאפליקציות שפועלות בהגדרה היברידית, במיוחד לאפליקציות שיש להן רכיבים מבוזרים בכמה סביבות.
כדי לקבל מידע נוסף, קראו את המאמר מידע על תכנון העברה, שיעזור לכם לתכנן העברה מוצלחת ולצמצם את הסיכונים שקשורים אליה.
שלב הפריסה
בשלב הפריסה, אתם מוכנים להתחיל ליישם את אסטרטגיית ההעברה. בהתחשב במספר הדרישות האפשרי, מומלץ לנקוט גישה איטרטיבית.
תעדפו את עומסי העבודה לפי גלי ההעברה והאפליקציות שפיתחתם בשלב התכנון. בארכיטקטורות היברידיות ומרובות עננים, מתחילים את הפריסה על ידי יצירת הקישוריות הנדרשת בין Google Cloud לבין סביבות המחשוב האחרות. כדי להקל על מודל התקשורת הנדרש לארכיטקטורה ההיברידית או מרובת העננים, צריך לבסס את הפריסה על סוג התכנון והחיבור לרשת שבחרתם, יחד עם דפוס הרשת הרלוונטי. מומלץ להשתמש בגישה הזו כשמחליטים על העיצוב הכולל של אזור הנחיתה.
בנוסף, צריך לבדוק ולאמת את האפליקציה או השירות על סמך הקריטריונים להצלחה שהוגדרו לאפליקציה. באופן אידיאלי, הקריטריונים האלה צריכים לכלול גם דרישות פונקציונליות וגם דרישות של בדיקות עומסים (לא פונקציונליות) לפני המעבר לסביבת הייצור.
שלב האופטימיזציה
בשלב Optimize, בודקים את הפריסה: אחרי שמסיימים את הבדיקה והאפליקציה או השירות עומדים בציפיות מבחינת הפונקציונליות והביצועים, אפשר להעביר אותם לסביבת הייצור. כלי מעקב וניראות בענן, כמו Cloud Monitoring, יכולים לספק תובנות לגבי הביצועים, הזמינות והתקינות של האפליקציות והתשתית שלכם, ולעזור לכם לבצע אופטימיזציה במקומות שבהם היא נדרשת.
מידע נוסף זמין במאמר העברה אל Google Cloud: אופטימיזציה של הסביבה. במאמר תבניות למעקב ולרישום ביומן בסביבה היברידית ובסביבה מרובת-עננים מוסבר איך לתכנן כלים כאלה לארכיטקטורה היברידית או מרובת-עננים.
הערכת עומסי עבודה (workloads) פוטנציאליים
הבחירה בסביבות מחשוב לעומסי עבודה שונים משפיעה באופן משמעותי על ההצלחה של אסטרטגיית ענן היברידי וריבוי עננים. ההחלטות לגבי מיקום עומסי העבודה צריכות להתאים ליעדים העסקיים הספציפיים. לכן, ההחלטות האלה צריכות להתבסס על תרחישים עסקיים ממוקדים שמאפשרים השפעות עסקיות מדידות. עם זאת, לא תמיד צריך או מומלץ להתחיל עם עומס העבודה או האפליקציה שהכי חיוניים לעסק. מידע נוסף זמין במאמר בחירת האפליקציות שיועברו קודם במדריך להעברה ל- Google Cloud .
כפי שצוין בקטע מניעים עסקיים וטכניים, יש סוגים שונים של מניעים ושיקולים לארכיטקטורות היברידיות וארכיטקטורות מרובות-עננים.
הרשימה הבאה מסכמת את הגורמים שיכולים לעזור לכם להעריך את תרחיש ההעברה שלכם בהקשר של ארכיטקטורה היברידית או מרובת עננים, עם הזדמנויות להשפעה עסקית מדידה:
- פוטנציאל לבידול או לחדשנות בשוק, שמתאפשרים באמצעות שימוש בשירותי ענן כדי להפעיל פונקציות או יכולות עסקיות מסוימות, כמו יכולות של בינה מלאכותית שמשתמשות בנתונים מקומיים קיימים כדי לאמן מודלים של למידת מכונה.
- חיסכון פוטנציאלי בעלות הבעלות הכוללת (TCO) של אפליקציה.
- שיפורים פוטנציאליים בזמינות, בעמידות, באבטחה או בביצועים – לדוגמה, הוספת אתר להתאוששות מאסון (DR) בענן.
- האצה פוטנציאלית של תהליכי הפיתוח וההפצה – לדוגמה, בניית סביבות הפיתוח והבדיקה בענן.
הגורמים הבאים יכולים לעזור לכם להעריך את סיכוני ההעברה:
- ההשפעה הפוטנציאלית של הפסקות שנגרמות כתוצאה מהעברה.
- הניסיון של הצוות שלכם בפריסות בענן ציבורי, או בפריסות לספק שירותי ענן חדש או נוסף.
- הצורך לעמוד בהגבלות משפטיות או רגולטוריות קיימות.
הגורמים הבאים יכולים לעזור לכם להעריך את הקשיים הטכניים של ההעברה:
- הגודל, המורכבות והגיל של האפליקציה.
- מספר יחסי התלות עם אפליקציות ושירותים אחרים בסביבות מחשוב שונות.
- כל ההגבלות שחלות על רישיונות של צד שלישי.
- כל תלות בגרסאות ספציפיות של מערכות הפעלה, מסדי נתונים או הגדרות סביבה אחרות.
אחרי שתעריכו את עומסי העבודה הראשוניים, תוכלו להתחיל לתעדף אותם ולהגדיר את גלי ההעברה ואת הגישות. לאחר מכן, תוכלו לזהות דפוסי ארכיטקטורה רלוונטיים ודפוסי רשת תומכים. יכול להיות שתצטרכו לחזור על השלב הזה כמה פעמים, כי ההערכה שלכם עשויה להשתנות עם הזמן. לכן כדאי להעריך מחדש את עומסי העבודה אחרי הפריסות הראשונות בענן.
גישות ארכיטקטוניות לאימוץ ארכיטקטורה היברידית או מרובת עננים
במאמר הזה מפורטות גישות נפוצות ומוכחות להעברת עומסי עבודה לענן, ושיקולים שצריך להביא בחשבון. הוא מרחיב את ההנחיות במאמר תכנון אסטרטגיית ארכיטקטורה היברידית וריבוי עננים, שבו נדונים כמה שלבים אפשריים ומומלצים לתכנון אסטרטגיה לאימוץ ארכיטקטורה היברידית או ריבוי עננים.
קודם בענן
דרך נפוצה להתחיל להשתמש בענן הציבורי היא הגישה עדיפות לענן. בגישה הזו, אתם פורסים את עומסי העבודה החדשים בענן הציבורי, ועומסי העבודה הקיימים נשארים במקומם. במקרה כזה, כדאי לשקול פריסה קלאסית בסביבת מחשוב פרטית רק אם פריסה בענן ציבורי היא בלתי אפשרית מסיבות טכניות או ארגוניות.
לאסטרטגיית עדיפות לענן יש יתרונות וחסרונות. היתרון הוא שהיא צופה פני עתיד. אתם יכולים לפרוס עומסי עבודה חדשים בצורה מודרנית, תוך הימנעות (או לפחות צמצום) מהטרחה הכרוכה בהעברת עומסי עבודה קיימים.
למרות שגישת עדיפות לענן יכולה לספק יתרונות מסוימים, היא עלולה לגרום להחמצת הזדמנויות לשיפור או לשימוש בעומסי עבודה קיימים. עומסי עבודה חדשים יכולים לייצג חלק קטן מהסביבה הכוללת של ה-IT, וההשפעה שלהם על ההוצאות והביצועים של ה-IT יכולה להיות מוגבלת. הקצאת זמן ומשאבים להעברת עומס עבודה קיים יכולה להוביל ליתרונות משמעותיים יותר או לחיסכון בעלויות, בהשוואה לניסיון להתאים עומס עבודה חדש בסביבת הענן.
גישה נוקשה של עדיפות לענן עלולה גם להגביר את המורכבות הכוללת של סביבת ה-IT. הגישה הזו עלולה ליצור כפילויות, לפגוע בביצועים בגלל תקשורת מוגזמת בין הסביבות, או ליצור סביבת מחשוב שלא מתאימה לעומס העבודה הספציפי. בנוסף, ארגונים צריכים לעמוד בתקנות התעשייה ובחוקים להגנה על פרטיות הנתונים, ולכן הם לא יכולים להעביר אפליקציות מסוימות שמכילות מידע רגיש.
בהתחשב בסיכונים האלה, יכול להיות שעדיף להשתמש בגישת עדיפות לענן רק לעומסי עבודה נבחרים. גישה שמתמקדת בענן מאפשרת לכם להתמקד בעומסי העבודה שיכולים להפיק את המירב מפריסה או מהעברה לענן. הגישה הזו מתייחסת גם למודרניזציה של עומסי עבודה קיימים.
דוגמה נפוצה לארכיטקטורה היברידית בעדיפות לענן היא כשצריך לשלב אפליקציות ושירותים מדור קודם שמכילים נתונים קריטיים עם נתונים או אפליקציות חדשים. כדי להשלים את השילוב, אתם יכולים להשתמש בארכיטקטורה היברידית שמשדרגת שירותים מדור קודם באמצעות ממשקי API, כך ששירותים ואפליקציות חדשים בענן יוכלו להשתמש בהם. באמצעות פלטפורמה לניהול ממשקי API בענן, כמו Apigee, אתם יכולים להטמיע תרחישים כאלה עם שינויים מינימליים באפליקציה, ולהוסיף אבטחה, ניתוח נתונים ויכולת התרחבות לשירותים הקיימים.
העברה ומודרניזציה
סביבה היברידית מרובת עננים ומודרניזציה של IT הם מושגים נפרדים שקשורים זה לזה במעגל קסמים. שימוש בענן ציבורי יכול להקל ולפשט את המודרניזציה של עומסי העבודה ב-IT. מודרניזציה של עומסי העבודה ב-IT יכולה לעזור לכם להפיק יותר מהענן.
אלה היעדים העיקריים של מודרניזציה של עומסי עבודה:
- להיות גמישים יותר כדי שתוכלו להתאים את עצמכם לדרישות המשתנות.
- להפחית את עלויות התשתית והתפעול.
- להגביר את האמינות והעמידות כדי לצמצם את הסיכון.
עם זאת, יכול להיות שלא יהיה אפשר לשדרג את כל האפליקציות בתהליך ההעברה בו-זמנית. כמו שמתואר במאמר העברה אל Google Cloud, אתם יכולים להטמיע אחד מסוגי ההעברות הבאים, או אפילו לשלב כמה סוגים לפי הצורך:
- אירוח מחדש (העברה ללא שינוי)
- העברה לפלטפורמה אחרת (העברה ואופטימיזציה)
- Refactor (move and improve)
- שינוי הארכיטקטורה (המשך המודרניזציה)
- בנייה מחדש (הסרה והחלפה, לפעמים נקראת הסרה והחלפה)
- רכישה חוזרת
כשמקבלים החלטות אסטרטגיות לגבי ארכיטקטורות היברידיות וארכיטקטורות של ריבוי עננים, חשוב לשקול את ההיתכנות של האסטרטגיה מבחינת עלות וזמן. כדאי לשקול גישה של העברה בשלבים, שמתחילה ב-lift-and-shift או בהעברה לפלטפורמה אחרת, ואז בשלב הבא לבצע refactoring או שינוי ארכיטקטורה. בדרך כלל, העברה כפי שהיא עוזרת לבצע אופטימיזציה של אפליקציות מבחינת התשתית. אחרי שהאפליקציות פועלות בענן, קל יותר להשתמש בשירותי ענן ולשלב אותם כדי לבצע אופטימיזציה נוספת באמצעות ארכיטקטורות ויכולות שמותאמות לענן. בנוסף, האפליקציות האלה עדיין יכולות לתקשר עם סביבות אחרות דרך חיבור לרשת היברידית.
לדוגמה, אתם יכולים לארגן את הקוד מחדש או לשנות את הארכיטקטורה של אפליקציה מונוליתית גדולה שמבוססת על מכונות וירטואליות, ולהפוך אותה לכמה מיקרו-שירותים עצמאיים שמבוססים על ארכיטקטורת מיקרו-שירותים מבוססת-ענן. בדוגמה הזו, ארכיטקטורת המיקרו-שירותים משתמשת ב Google Cloud שירותי קונטיינרים מנוהלים כמו Google Kubernetes Engine (GKE) או Cloud Run. עם זאת, אם הארכיטקטורה או התשתית של אפליקציה לא נתמכות בסביבת הענן המיועדת, כדאי לשקול להתחיל בהעברת פלטפורמה, בארגון הקוד מחדש או בשינוי הארכיטקטורה של אסטרטגיית המיגרציה כדי להתגבר על המגבלות האלה, אם זה אפשרי.
כשמשתמשים באחת מגישות ההעברה האלה, כדאי לשקול לשדרג את האפליקציות (אם זה רלוונטי ואפשרי). כדי לבצע מודרניזציה, יכול להיות שתצטרכו לאמץ ולהטמיע עקרונות של Site Reliability Engineering (SRE) או DevOps, כך שייתכן שתצטרכו גם להרחיב את המודרניזציה של האפליקציות לסביבה הפרטית שלכם בהגדרה היברידית. למרות שהטמעת עקרונות SRE כוללת הנדסה בבסיסה, מדובר יותר בתהליך של שינוי מאשר באתגר טכני. לכן, סביר להניח שיהיה צורך בשינויים פרוצדורליים ותרבותיים. במאמר With SRE, failing to plan is planning to fail מוסבר למה השלב הראשון בהטמעת SRE בארגון הוא לקבל את הסכמת ההנהלה.
שילוב בין גישות העברה שונות
לכל אחת מגישות ההעברה שמתוארות כאן יש יתרונות וחסרונות. אחד מהיתרונות המרכזיים של אסטרטגיה היברידית ומרובת-עננים הוא שלא צריך להסתפק בגישה אחת. במקום זאת, אתם יכולים להחליט איזו גישה הכי מתאימה לכל עומס עבודה או מחסנית אפליקציות, כמו שמוצג בתרשים הבא.

התרשים הקונספטואלי הזה ממחיש את הדרכים או הגישות השונות למיגרציה ולמודרניזציה שאפשר ליישם בו-זמנית על עומסי עבודה שונים, בהתאם לדרישות העסקיות והטכניות הייחודיות וליעדים של כל עומס עבודה או אפליקציה.
בנוסף, לא חובה שרכיבי מחסנית האפליקציה יפעלו לפי אותה גישה או אסטרטגיה של העברה. לדוגמה:
- אפשר להעביר את מסד הנתונים המקומי בקצה העורפי של אפליקציה מ-MySQL באירוח עצמי למסד נתונים מנוהל באמצעות Cloud SQL ב- Google Cloud.
- אפשר לשנות את המכונות הווירטואליות של ממשק האפליקציה כך שיפעלו בקונטיינרים באמצעות GKE Autopilot, שבו Google מנהלת את הגדרות האשכול, כולל צמתים, התאמה לעומס, אבטחה והגדרות אחרות שנקבעו מראש.
- אפשר להחליף את הפתרון המקומי לאיזון עומסים בחומרה ואת היכולות של חומת האש ליישומי אינטרנט (WAF) ב-Cloud Load Balancing וב-Google Cloud Armor.
בחרו באפשרות "אירוח מחדש" (העברה ללא שינוי) אם אחד מהתנאים הבאים מתקיים לגבי עומסי העבודה:
- יש להם מספר קטן יחסית של תלויות בסביבה שלהם.
- לא כדאי לבצע בהם refactoring, או שאי אפשר לבצע בהם refactoring לפני ההעברה.
- הם מבוססים על תוכנת צד שלישי.
כדאי לשקול שינוי מבנה (העברה ושיפור) של עומסי העבודה מהסוגים הבאים:
- יש להם תלויות שצריך לפתור.
- הן מסתמכות על מערכות הפעלה, חומרה או מערכות של מסדי נתונים שאי אפשר להעביר לענן.
- הם לא משתמשים ביעילות במשאבי המחשוב או האחסון.
- אי אפשר לפרוס אותם באופן אוטומטי בלי מאמץ.
כדאי לבדוק אם בנייה מחדש (הסרה והחלפה) מתאימה לצרכים שלכם בסוגים האלה של עומסי עבודה:
- הם כבר לא עומדים בדרישות הנוכחיות.
- אפשר לשלב אותם עם אפליקציות אחרות שמספקות יכולות דומות בלי לפגוע בדרישות העסקיות.
- הם מבוססים על טכנולוגיה של צד שלישי שהגיעה לסוף מחזור החיים שלה.
- הם דורשים דמי רישיון לצד שלישי שכבר לא משתלמים.
בתוכנית Rapid Migration Program מוסבר איך Google Cloud עוזר ללקוחות להשתמש בשיטות מומלצות, להפחית סיכונים, לשלוט בעלויות ולפשט את הדרך להצלחה בענן.
דברים נוספים שכדאי לזכור
במאמר הזה מודגשים שיקולי התכנון העיקריים שמשפיעים על הארכיטקטורה הכוללת של סביבה היברידית וסביבה מרובת עננים. צריך לנתח ולהעריך את השיקולים האלה באופן הוליסטי בכל ארכיטקטורת הפתרונות, כולל כל עומסי העבודה ולא רק עומסי עבודה ספציפיים.
ארגון מחדש של הקוד (Refactor)
בהעברה מסוג שכתוב, אתם משנים את עומסי העבודה כדי לנצל את היכולות של הענן, ולא רק כדי שהם יפעלו בסביבה החדשה. אתם יכולים לשפר כל עומס עבודה מבחינת ביצועים, תכונות, עלות וחוויית משתמש. כפי שמוסבר במאמר Refactor: move and improve, בחלק מהתרחישים של שינוי מבנה הקוד אפשר לשנות את עומסי העבודה לפני שמעבירים אותם לענן. לגישה הזו של ארגון הקוד מחדש יש את היתרונות הבאים, במיוחד אם המטרה היא לבנות ארכיטקטורה היברידית כארכיטקטורת יעד לטווח ארוך:
- אתם יכולים לשפר את תהליך הפריסה.
- כדי להאיץ את קצב ההשקה ולקצר את מחזורי המשוב, כדאי להשקיע בתשתית ובכלים של אינטגרציה רציפה/פריסה רציפה (CI/CD).
- אתם יכולים להשתמש בארגון הקוד מחדש (Refactoring) כבסיס לבנייה ולניהול של ארכיטקטורה היברידית עם ניידות של אפליקציות.
כדי שהגישה הזו תעבוד טוב, בדרך כלל צריך להשקיע בתשתית ובכלים מקומיים. בגישה הזו, שילוב של Google Kubernetes Engine (GKE) עם Google Distributed Cloud יכול להיות שימושי בסביבות היברידיות. מידע נוסף על GKE מופיע בקטע הבא. לפרטים נוספים, תוכלו גם לעיין בארכיטקטורת העזר של סביבה היברידית ב-GKE.
ניידות של עומסי עבודה (workload)
בארכיטקטורות של ענן היברידי וריבוי עננים, יכול להיות שתרצו להעביר עומסי עבודה בין סביבות המחשוב שמארחות את הנתונים שלכם. כדי להעביר בצורה חלקה עומסי עבודה בין סביבות, כדאי להביא בחשבון את הגורמים הבאים:
- אתם יכולים להעביר אפליקציה מסביבת מחשוב אחת לאחרת בלי לשנות באופן משמעותי את האפליקציה ואת המודל התפעולי שלה:
- פריסת האפליקציות והניהול שלהן עקביים בכל סביבות המחשוב.
- ההרשאות, ההגדרות והאבטחה זהות בכל סביבות המחשוב.
- היכולת להפוך עומס עבודה לנייד לא אמורה להתנגש עם עומס עבודה בעל עדיפות לענן.
אוטומציה של תשתית
אוטומציה של התשתית חיונית לניידות בארכיטקטורות היברידיות ומרובות עננים. גישה נפוצה אחת לאוטומציה של יצירת תשתית היא באמצעות תשתית כקוד (IaC). ב-IaC, התשתית מנוהלת בקבצים במקום להגדיר באופן ידני משאבים – כמו מכונה וירטואלית, קבוצת אבטחה או מאזן עומסים – בממשק משתמש. Terraform הוא כלי IaC פופולרי להגדרת משאבי תשתית בקובץ. בנוסף, Terraform מאפשרת לבצע אוטומציה של יצירת המשאבים האלה בסביבות הטרוגניות.
למידע נוסף על הפונקציות העיקריות של Terraform שיכולות לעזור לכם להקצות ולנהל משאבים ב- Google Cloud באופן אוטומטי, קראו את המאמר תוכניות ומודולים של Terraform ל- Google Cloud.
אתם יכולים להשתמש בכלים לניהול הגדרות כמו Ansible, Puppet או Chef כדי ליצור תהליך פריסה והגדרה משותף. לחלופין, אתם יכולים להשתמש בכלי ליצירת קובצי אימג' כמו Packer כדי ליצור קובצי אימג' של מכונות וירטואליות לפלטפורמות שונות. באמצעות קובץ תצורה משותף אחד, אתם יכולים להשתמש ב-Packer וב-Cloud Build כדי ליצור קובץ אימג' של מכונה וירטואלית לשימוש ב-Compute Engine. לבסוף, אתם יכולים להשתמש בפתרונות כמו Prometheus ו-Grafana כדי להבטיח מעקב עקבי בסביבות השונות.
על סמך הכלים האלה, אפשר להרכיב שרשרת כלים נפוצה, כמו שמוצג בתרשים הלוגי הבא. שרשרת הכלים הנפוצה הזו מסתירה את ההבדלים בין סביבות המחשוב. הוא גם מאפשר לאחד את ההקצאה, הפריסה, הניהול והמעקב.
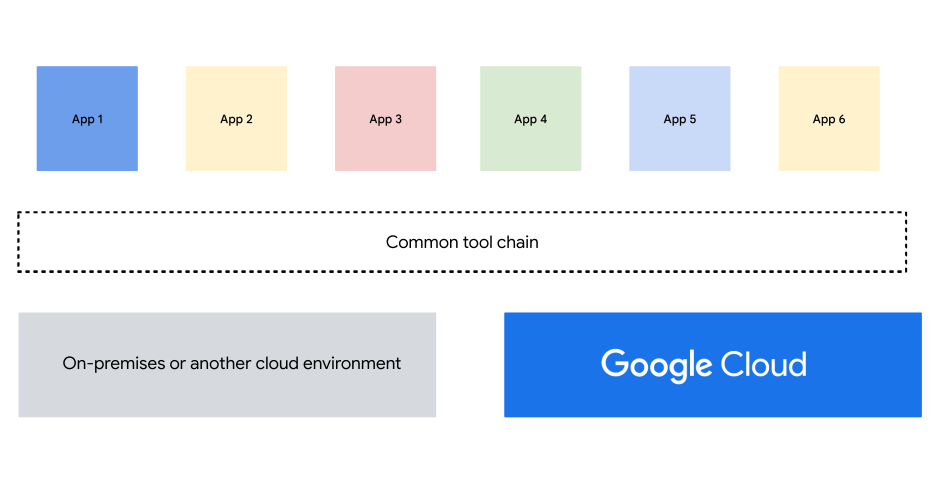
למרות ששרשרת כלים משותפת יכולה לעזור לכם להשיג ניידות, יש לה כמה חסרונות:
- כשמשתמשים במכונות וירטואליות כבסיס משותף, יכול להיות שיהיה קשה להטמיע אפליקציות עם עדיפות לענן. בנוסף, שימוש במכונות וירטואליות בלבד יכול למנוע מכם להשתמש בשירותים שמנוהלים בענן. יכול להיות שתפספסו הזדמנויות להפחית את התקורה הניהולית.
- בנייה ותחזוקה של שרשרת כלים משותפת כרוכות בעלויות תפעוליות ובעלויות תקורה.
- ככל ששרשרת הכלים מתרחבת, היא יכולה לפתח מורכבויות ייחודיות שמותאמות לצרכים הספציפיים של החברה. המורכבות הזו יכולה להגדיל את עלויות האימון.
לפני שאתם מחליטים לפתח כלים ואוטומציה, כדאי לבדוק את השירותים המנוהלים שספק שירותי הענן מציע. אם הספק מציע שירותים מנוהלים שתומכים באותו תרחיש לדוגמה, אתם יכולים להפחית חלק מהמורכבות שלו. כך תוכלו להתמקד בעומס העבודה ובארכיטקטורה של האפליקציה, במקום בתשתית הבסיסית.
לדוגמה, אתם יכולים להשתמש במודל המשאבים של Kubernetes כדי להפוך את היצירה של אשכולות Kubernetes לאוטומטית, באמצעות גישה של הגדרה דקלרטיבית. אתם יכולים להשתמש ב-Deployment Manager convert כדי להמיר את התצורות והתבניות של Deployment Manager לפורמטים אחרים של תצורות הצהרתיות שנתמכים ב- Google Cloud (כמו Terraform ו-Kubernetes Resource Model), כדי שיהיו ניידים בזמן הפרסום.
אפשר גם להפוך לאוטומטי את תהליך היצירה של פרויקטים ושל משאבים בתוך הפרויקטים האלה. האוטומציה הזו יכולה לעזור לכם לאמץ גישה של תשתית כקוד (IaC) להקצאת פרויקטים.
קונטיינרים ו-Kubernetes
שימוש ביכולות שמנוהלות בענן עוזר להפחית את המורכבות של בנייה ותחזוקה של שרשרת כלים בהתאמה אישית, כדי להשיג אוטומציה וניידות של עומסי עבודה. עם זאת, שימוש במכונות וירטואליות רק כבסיס משותף מקשה על הטמעת אפליקציות עם עדיפות לענן. אחד מהפתרונות הוא להשתמש בקונטיינרים וב-Kubernetes.
קונטיינרים עוזרים לתוכנה לפעול בצורה אמינה כשמעבירים אותה מסביבה אחת לאחרת. מכיוון שהקונטיינרים מפרידים בין האפליקציות לבין התשתית המארחת, הם מאפשרים פריסה בסביבות מחשוב שונות, כמו סביבות היברידיות וסביבות מרובות עננים.
Kubernetes מטפל בתזמור, בפריסה, בהתאמה לעומס (scaling) ובניהול של האפליקציות בקונטיינרים. הוא בקוד פתוח ומנוהל על ידי Cloud Native Computing Foundation. השימוש ב-Kubernetes מספק את השירותים שמהווים את הבסיס לאפליקציה שמתאימה לענן. אפשר להתקין ולהריץ את Kubernetes בסביבות מחשוב רבות, ולכן אפשר גם להשתמש בו כדי ליצור שכבת זמן ריצה משותפת בסביבות מחשוב שונות:
- Kubernetes מספק את אותם שירותים וממשקי API בסביבת מחשוב בענן או בסביבה פרטית. בנוסף, רמת ההפשטה גבוהה בהרבה מאשר בעבודה עם מכונות וירטואליות, מה שבדרך כלל מתורגם לפחות עבודת הכנה ולפרודוקטיביות משופרת של המפתחים.
- בניגוד לשרשרת כלים בהתאמה אישית, Kubernetes נמצא בשימוש נרחב גם לפיתוח וגם לניהול אפליקציות, כך שאתם יכולים להיעזר במומחיות, בתיעוד ובתמיכה של צד שלישי שכבר קיימים.
- Kubernetes תומך בכל ההטמעות של קונטיינרים ש:
- תמיכה ב-Container Runtime Interface (CRI) של Kubernetes
- מקובלים בתעשייה ליישום
- לא קשורים לספק ספציפי
כשעומס עבודה פועל ב- Google Cloud, אתם יכולים להימנע מהמאמץ של התקנה והפעלה של Kubernetes באמצעות פלטפורמת Kubernetes מנוהלת כמו GKE. כך צוות התפעול יכול להתמקד בפיתוח ובתחזוקה של אפליקציות במקום בפיתוח ובתחזוקה של תשתית.
אפשר גם להשתמש ב-Autopilot, מצב פעולה של GKE שמנהל את הגדרות האשכול, כולל הצמתים, ההתאמה לעומס, האבטחה והגדרות אחרות שנקבעו מראש. כשמשתמשים ב-GKE Autopilot, חשוב להביא בחשבון את דרישות ההתאמה לעומס ואת מגבלות ההתאמה לעומס.
מבחינה טכנית, אפשר להתקין ולהריץ את Kubernetes בהרבה סביבות מחשוב כדי ליצור שכבת זמן ריצה משותפת. עם זאת, בפועל, בנייה והפעלה של ארכיטקטורה כזו יכולות להיות מורכבות. הארכיטקטורה הופכת למורכבת עוד יותר כשצריך אמצעי בקרה לאבטחה ברמת הקונטיינר (Service mesh).
כדי לפשט את הניהול של פריסות בכמה אשכולות, אתם יכולים להשתמש ב-GKE כדי להריץ אפליקציות מודרניות בכל מקום ובכל קנה מידה. GKE כולל רכיבי קוד פתוח מנוהלים ומתקדמים לאבטחת עומסי עבודה, לאכיפת מדיניות תאימות ולמתן יכולת תצפית מעמיקה ברשת ופתרון בעיות.
כמו שמוצג בתרשים הבא, השימוש ב-GKE מאפשר לכם להפעיל אפליקציות עם כמה אשכולות כ-fleet.
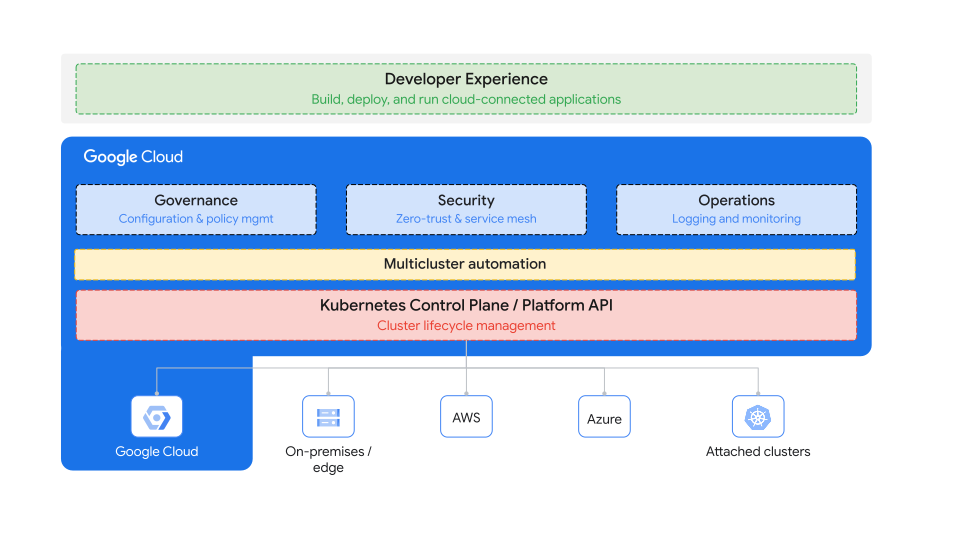
GKE עוזר עם אפשרויות התכנון הבאות כדי לתמוך בארכיטקטורות היברידיות וארכיטקטורות מרובות-עננים:
תכנון ופיתוח של חוויות דמויות-ענן באופן מקומי או פתרונות מאוחדים להעברת אפליקציות לסביבה היברידית של GKE. למידע נוסף, קראו את ארכיטקטורת העזר של סביבה היברידית ב-GKE.
תכנון ופיתוח של פתרון לבעיות המורכבות של סביבה מרובת-עננים, באמצעות ניהול, תפעול ומצב אבטחה עקביים עם GKE Multi-Cloud. מידע נוסף זמין במאמרי העזרה של GKE Multi-Cloud.
בנוסף, GKE מספק קיבוצים לוגיים של סביבות דומות עם אבטחה, הגדרות וניהול שירותים עקביים. לדוגמה, GKE ומוצרים קשורים מאפשרים ליצור ארכיטקטורה מבוזרת של אפס אמון. בארכיטקטורה מבוזרת של אפס אמון, שירותים שנפרסים באופן מקומי או בסביבת ענן אחרת יכולים לתקשר בין סביבות באמצעות תקשורת mTLS מאובטחת מקצה לקצה בין שירותים.
שיקולים לגבי ניידות של עומסי עבודה
Kubernetes ו-GKE מספקים שכבת הפשטה לעומסי עבודה, שיכולה להסתיר את המורכבות וההבדלים הרבים בין סביבות המחשוב. ברשימה הבאה מתוארות כמה מההפשטות האלה:
- יכול להיות שאפליקציה תהיה ניידת לסביבה אחרת עם שינויים מינימליים, אבל זה לא אומר שהאפליקציה תפעל באותה מידה בשתי הסביבות.
- הבדלים במחשוב הבסיסי, ביכולות אבטחת התשתית או בתשתית הרשת, יחד עם הקרבה לשירותים תלויים, עשויים להוביל לביצועים שונים באופן משמעותי.
- כדי להעביר עומס עבודה בין סביבות מחשוב, יכול להיות שתצטרכו להעביר גם נתונים.
- בסביבות שונות יכולים להיות שירותים ומתקנים שונים לאחסון ולניהול נתונים.
- ההתנהגות והביצועים של מאזני עומסים שהוקצו באמצעות Kubernetes או GKE עשויים להשתנות בין סביבות.
העברת נתונים
בגלל המורכבות של העברה, שיתוף וגישה לנתונים בקנה מידה נרחב בין סביבות מחשוב, חברות ברמת הארגון עשויות להסס לבנות ארכיטקטורה היברידית או מרובת עננים. ההיסוס הזה עלול לגדול אם הם כבר מאחסנים את רוב הנתונים שלהם באופן מקומי או בענן אחד.
עם זאת, האפשרויות השונות להעברת נתונים ש- Google Cloudמציעה מספקות לארגונים קבוצה מקיפה של פתרונות שיעזרו להם להעביר, לשלב ולשנות את הנתונים שלהם. האפשרויות האלה עוזרות לארגונים לאחסן נתונים, לשתף אותם ולגשת אליהם בסביבות שונות, באופן שמתאים לתרחישי השימוש הספציפיים שלהם. היכולת הזו מקלה על מקבלי ההחלטות בתחום העסקי והטכנולוגי לאמץ ארכיטקטורות היברידיות וארכיטקטורות מרובות עננים.
תנועת הנתונים היא שיקול חשוב בתכנון האסטרטגיה והארכיטקטורה של סביבות היברידיות וסביבות מרובות עננים. הצוות שלכם צריך לזהות את התרחישים השונים לשימוש עסקי ואת הנתונים שמפעילים אותם. כדאי גם לחשוב על סוג האחסון, הקיבולת, הנגישות ואפשרויות התנועה.
אם לארגון יש סיווג נתונים לתעשיות בפיקוח, הסיווג הזה יכול לעזור לזהות את מיקומי האחסון ואת ההגבלות על העברת נתונים בין אזורים לסוגי נתונים מסוימים. מידע נוסף זמין במאמר הגנה על נתונים רגישים. Sensitive Data Protection הוא שירות שמנוהל באופן מלא, שנועד לעזור לכם לגלות, לסווג ולהגן על נכסי הנתונים שלכם.
במאמר העברה ל- Google Cloud: העברת מערכי נתונים גדולים מוסבר התהליך, החל מתכנון העברת הנתונים ועד לשימוש בשיטות מומלצות להטמעת תוכנית.
אבטחה
כשארגונים מאמצים ארכיטקטורות של סביבות ענן היברידיות וסביבות מרובות-עננים, שטח המתקפה שלהם יכול לגדול בהתאם לאופן שבו המערכות והנתונים שלהם מפוזרים בסביבות השונות. האיומים משתנים כל הזמן, ושטח מתקפה גדול יותר עלול להגדיל את הסיכון לגישה לא מורשית, לאובדן נתונים ולאירועי אבטחה אחרים. חשוב להקדיש מחשבה רבה לאבטחה כשמתכננים ומטמיעים אסטרטגיות היברידיות או מרובות עננים.
מידע נוסף זמין במאמר ניהול שטחי מתקפה ב- Google Cloud.
כשמתכננים ארכיטקטורה היברידית, לא תמיד אפשר מבחינה טכנית או מעשית להרחיב את גישות האבטחה המקומיות לענן. עם זאת, הרבה מיכולות אבטחת הרשת של מכשירי חומרה הן תכונות עם עדיפות לענן, והן פועלות באופן מבוזר. מידע נוסף על יכולות אבטחת הרשת שמותאמות לענן של Google Cloudזמין במאמר אבטחת רשת בענן.
ארכיטקטורות היברידיות ומרובות עננים יכולות להציב אתגרי אבטחה נוספים, כמו עקביות וניראות. לכל ספק שירותי ענן ציבורי יש גישה משלו לאבטחה, כולל מודלים שונים, שיטות מומלצות, יכולות אבטחה של תשתיות ואבטחת אפליקציות, חובות תאימות ואפילו שמות של שירותי אבטחה. חוסר העקביות הזה עלול להגביר את סיכוני האבטחה. בנוסף, מודל האחריות המשותפת של כל ספק שירותי ענן יכול להיות שונה. חשוב לזהות ולהבין את הגבולות המדויקים של תחומי האחריות בארכיטקטורה של ריבוי עננים.
יכולת התצפית היא המפתח לקבלת תובנות ומדדים מהסביבות השונות. בארכיטקטורה של ריבוי עננים, בדרך כלל כל ענן מספק כלים למעקב אחרי מצב האבטחה והגדרות שגויות. עם זאת, השימוש בכלים האלה גורם לחשיפה מבודדת, שמונעת פיתוח של מודיעין איומי סייבר מתקדם בכל הסביבה. כתוצאה מכך, צוות האבטחה צריך לעבור בין כלים ומרכזי בקרה שונים כדי לשמור על אבטחת הענן. בלי תצוגה כוללת של אבטחה מקצה לקצה בסביבות היברידיות ומרובות עננים, קשה לתעדף ולצמצם את נקודות החולשה.
כדי לקבל תמונה מלאה של כל הסביבות, צריך לתעדף את נקודות החולשה ולטפל בהן. אנחנו ממליצים על מודל הרשאות גישה מרכזי. מודל ניראות מרכזי מייתר את הצורך בקורלציה ידנית בין כלים ולוחות בקרה שונים מפלטפורמות שונות. למידע נוסף, קראו את המאמר דפוסי מעקב ורישום ביומן בסביבה היברידית ובסביבה מרובת-עננים.
כחלק מהתכנון לצמצום סיכוני האבטחה ולפריסת עומסי עבודה ב-Google Cloud, וכדי לעזור לכם לתכנן ולעצב את פתרון הענן שלכם כך שיעמוד ביעדי האבטחה והתאימות, כדאי לעיין ב Google Cloudמרכז השיטות המומלצות לאבטחה ובתוכנית לניהול יסודות הארגון.
יעדי התאימות יכולים להשתנות בהתאם לתקנות הספציפיות לתחום ולדרישות הרגולטוריות השונות של אזורים ומדינות שונים. מידע נוסף זמין ב Google Cloudמרכז המשאבים בנושא תאימות. אלה כמה מהגישות העיקריות המומלצות לתכנון ארכיטקטורה מאובטחת של סביבה היברידית וסביבה מרובת עננים:
לפתח אסטרטגיה וארכיטקטורה אחידות ומותאמות אישית לאבטחת הענן. אסטרטגיות האבטחה בסביבות היברידיות ובסביבות מרובות-עננים צריכות להיות מותאמות לצרכים וליעדים הספציפיים של הארגון.
חשוב להבין את הארכיטקטורה והסביבה המטורגטות לפני שמטמיעים אמצעי בקרה לאבטחה, כי כל סביבה יכולה להשתמש בתכונות, בהגדרות ובשירותים שונים.
כדאי להשתמש בארכיטקטורת אבטחה אחידה בסביבות היברידיות ומרובות עננים.
תקנון של תכנון ופריסה בענן, במיוחד תכנון ויכולות אבטחה. כך אפשר לשפר את היעילות ולהשתמש בכלים ובממשל מאוחדים.
להשתמש בכמה אמצעי אבטחה.
בדרך כלל, אמצעי בקרה יחיד לאבטחה לא יכול לתת מענה הולם לכל דרישות ההגנה של האבטחה. לכן, ארגונים צריכים להשתמש בשילוב של אמצעי בקרה לאבטחה בגישה של הגנה שכבתית, שנקראת גם הגנה לעומק.
מעקב ושיפור מתמיד של מצב האבטחה: הארגון צריך לעקוב אחרי הסביבות השונות שלו כדי לזהות איומי אבטחה ונקודות חולשה. בנוסף, הארגון צריך לנסות לשפר את מצב האבטחה שלו באופן קבוע.
כדאי להשתמש ב-Cloud Security Posture Management (CSPM) כדי לזהות ולתקן הגדרות אבטחה שגויות ואיומים על אבטחת הסייבר. בנוסף, אפשר להשתמש ב-CSPM כדי להעריך נקודות חולשה בסביבות היברידיות ובסביבות מרובות-עננים.
Security Command Center הוא פתרון מובנה לניהול אבטחה וסיכונים ב- Google Cloud, שעוזר לזהות הגדרות שגויות, נקודות חולשה ועוד. Security Health Analytics הוא כלי מנוהל לסריקה והערכה של נקודות חולשה. זהו מאפיין של Security Command Center שמזהה סיכוני אבטחה ונקודות חולשה בסביבתGoogle Cloud ומספק המלצות לתיקון שלהם.
Mandiant Attack Surface Management for Google Cloud מאפשר לארגון לראות טוב יותר את הנכסים בסביבת הענן ההיברידי או בסביבת ריבוי העננים. הוא מזהה באופן אוטומטי נכסים מכמה ספקי שירותי ענן, מ-DNS ומשטח המתקפה החיצוני המורחב, כדי לתת לארגון הבנה מעמיקה יותר של הסביבה שלו. אתם יכולים להשתמש במידע הזה כדי לתעדף את הטיפול בנקודות החולשה ובחשיפות שמציגות את הסיכון הגבוה ביותר.
- פתרון לניהול אבטחת מידע ואירועים (SIEM) בענן: עוזר לאסוף ולנתח יומני אבטחה מסביבות היברידיות ומסביבות מרובות עננים כדי לזהות איומים ולהגיב להם. Google Security Operations SIEM של Google Cloud עוזר לנהל את אבטחת המידע והאירועים (SIEM) על ידי איסוף, ניתוח, זיהוי וחקירה של כל נתוני האבטחה במקום אחד.
בניית ארכיטקטורות היברידיות ומרובות עננים (multi-cloud) באמצעות Google Cloud: מה השלב הבא
- איך מתחילים את תהליך המעבר אל Google Cloud
- תבניות ארכיטקטורה נפוצות לענן היברידי ולריבוי עננים, התרחישים שהכי מתאימים להן ואיך להשתמש בהן.
- מידע נוסף על דפוסי רשתות לארכיטקטורות היברידיות וארכיטקטורות מרובות-עננים, ואיך לתכנן אותן
- לבדוק, לנתח ולהשוות בין הארכיטיפים השונים של פריסה ב- Google Cloud.
- מידע על תכנון אזור נחיתה ב- Google Cloud.
- Google Cloud מידע נוסף על Well-Architected Framework
- שיטות מומלצות להעברת מכונות וירטואליות ל-Compute Engine