


Dokumen ini menjelaskan arsitektur tingkat tinggi untuk sistem AI multi-agen yang mengorkestrasi proses investigasi dan triase yang kompleks di pusat operasi keamanan (SOC). Sistem agen mengatur alur kerja di berbagai sistem keamanan yang berbeda, seperti sistem informasi keamanan dan manajemen peristiwa (SIEM), feed threat intelligence, platform manajemen postur keamanan cloud (CSPM), dan solusi deteksi dan respons endpoint (EDR). Sistem agen dapat melakukan tindakan berikut:
- Cari pemberitahuan penting dari Google Security Operations.
- Memperkaya notifikasi menggunakan Google Threat Intelligence.
- Mencari kesalahan konfigurasi aset dari alat CSPM pihak ketiga.
- Menerapkan persetujuan human-in-the-loop.
- Mengambil telemetri endpoint mendetail dan histori eksekusi proses dari alat EDR pihak ketiga untuk menyelidiki endpoint yang disusupi atau mencurigakan.
Arsitektur ini membantu meningkatkan efisiensi operator dengan mengurangi pengalihan konteks dan memungkinkan operator menjalankan investigasi multi-tahap yang kompleks menggunakan satu antarmuka.
Audiens yang dituju untuk dokumen ini mencakup arsitek dan developer yang bertanggung jawab untuk merancang, membangun, dan mengimplementasikan aplikasi AI agentic serta mengintegrasikan aplikasi tersebut dengan sistem keamanan yang ada di lingkungan cloud. Audiens yang dituju juga mencakup analis SOC dan administrator sistem yang mengawasi operasi keamanan, menggunakan threat intelligence untuk pertahanan proaktif, dan mengelola alur kerja SecOps yang tangguh untuk deteksi, investigasi, dan respons insiden. Dokumen ini mengasumsikan bahwa Anda memiliki pemahaman dasar tentang konsep AI agentic, termasuk sistem multi-agen, penggunaan alat agentic, dan orkestrasi agentic. Dokumen ini juga mengasumsikan bahwa Anda sudah memahami kasus penggunaan threat intelligence, alur kerja operasi keamanan, dan alat keamanan umum. Untuk mengetahui informasi tentang threat intelligence dan alat keamanan umum, lihat Kasus penggunaan dan contoh threat intelligence.
Arsitektur
Bergantung pada persyaratan, Anda dapat memilih model deployment berikut:
- Deployment Cloud Run: Platform serverless yang terkelola sepenuhnya yang memungkinkan Anda men-deploy seluruh aplikasi agen, komponen individual, atau alat kustom sebagai endpoint HTTP yang skalabel tanpa perlu mengelola infrastruktur yang mendasarinya.
- Agent Runtime di Gemini Enterprise Agent Platform: Runtime terkelola sepenuhnya dan berpendapat yang dapat Anda gunakan untuk men-deploy, mengoperasikan, dan menskalakan aplikasi agen dengan overhead operasional minimal.
Untuk mengetahui informasi tentang cara memilih runtime agen, lihat Memilih komponen arsitektur AI agentic Anda.
Tab berikut menyediakan diagram arsitektur yang menunjukkan deployment Cloud Run dan deployment Agent Runtime dengan Gemini Enterprise.
Cloud Run
Diagram berikut menunjukkan arsitektur mendetail untuk sistem agen SOC yang di-deploy di Cloud Run:
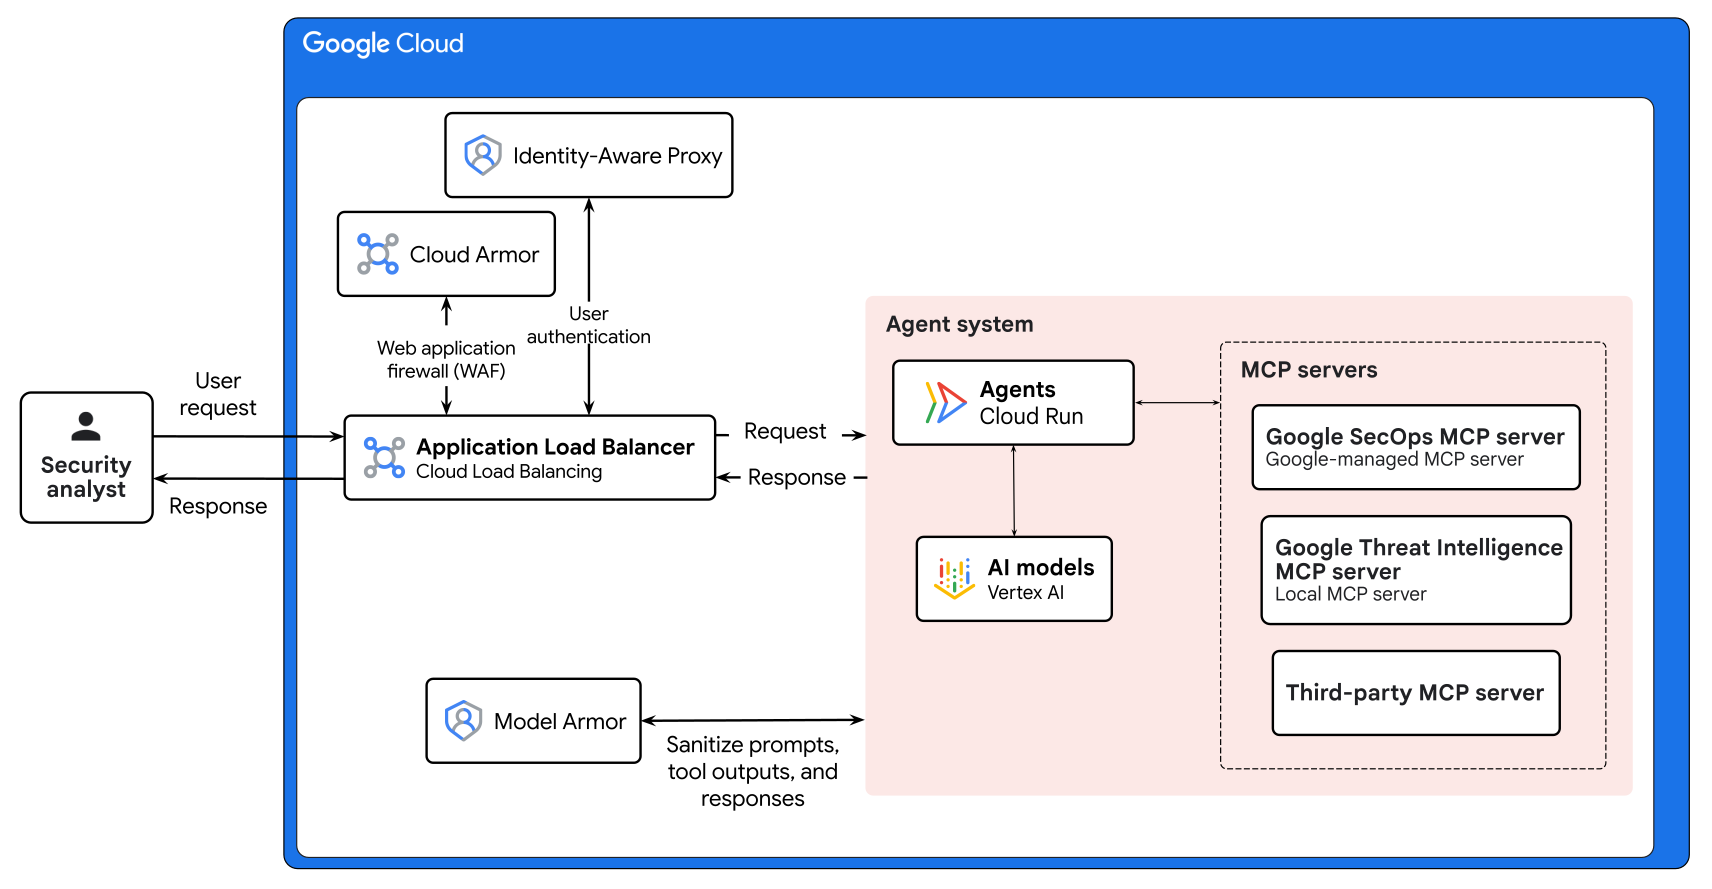
Arsitektur ini menampilkan komponen berikut:
- Cloud Load Balancing
- Load Balancer Aplikasi merutekan permintaan inferensi masuk dari analis keamanan ke sistem agen.
- Google Cloud Armor
- Menerapkan kebijakan keamanan berdasarkan aturan firewall aplikasi web (WAF) yang dikonfigurasi.
- Identity-Aware Proxy (IAP)
- Menerapkan model keamanan zero-trust dan memverifikasi identitas pengguna.
- Model Armor
- Model Armor memungkinkan Anda memeriksa dan membersihkan perintah, interaksi alat, dan respons. Gateway ini menyediakan kontrol keamanan yang fleksibel untuk model AI yang mendasarinya. Untuk agen kustom yang berjalan di Cloud Run, integrasikan Model Armor dengan menggunakan Model Armor API.
- Komposisi agen
- Agent Development Kit (ADK) adalah framework pengembangan agen yang membantu Anda membangun agen dan men-deploy-nya sebagai layanan Cloud Run serverless. Untuk mengetahui detail tentang arsitektur internal sistem agen ini, lihat bagian Arsitektur sistem agen nanti dalam dokumen ini.
- Model AI
- Untuk menyajikan inferensi, agen dalam arsitektur ini menggunakan model AI di Gemini Enterprise Agent Platform.
- Server MCP
-
Model Context Protocol (MCP) memfasilitasi akses ke alat dan menstandarkan interaksi antara agen dan alat. Sistem agen menggunakan server MCP berikut:
- Google SecOps server MCP: Server MCP yang dikelola Google yang menyediakan akses ke data Google Security Operations SIEM dan Google Security Operations SOAR, termasuk log dan entitas kasus.
- Server MCP Google Threat Intelligence: Server MCP lokal yang menyediakan akses ke Google Threat Intelligence. Google Threat Intelligence menghubungkan pemberitahuan lingkungan internal dengan data musuh global dan menyederhanakan identifikasi indikator berbahaya yang diketahui dalam alur kerja SOC.
- Server MCP pihak ketiga: Konektor yang dikelola oleh vendor pihak ketiga dan memungkinkan Anda berinteraksi dengan alat keamanan eksternal.
Produk yang digunakan
Contoh arsitektur ini menggunakan produk dan alat Google Cloud berikut:
- Cloud Run: Platform komputasi serverless yang memungkinkan Anda menjalankan container langsung di atas infrastruktur Google yang skalabel.
- Cloud Load Balancing: Portofolio load balancer berperforma tinggi, skalabel, global, dan regional.
- Google Cloud Armor: Layanan keamanan jaringan yang menawarkan aturan firewall aplikasi web (WAF) dan membantu melindungi dari serangan DDoS dan serangan aplikasi.
- Identity-Aware Proxy (IAP): Layanan yang memungkinkan model akses zero-trust untuk aplikasi dan virtual machine Anda.
- Google Security Operations: Platform operasi keamanan yang membantu tim keamanan mendeteksi, menyelidiki, dan merespons ancaman cyber.
- Google Threat Intelligence: Solusi keamanan yang memberikan pendekatan komprehensif dan proaktif untuk mengidentifikasi, menganalisis, dan memitigasi ancaman keamanan.
- Server MCP Google Cloud: Layanan jarak jauh yang dikelola Google yang mengimplementasikan Model Context Protocol (MCP) untuk memberikan akses ke produk dan layanan Google dan Google Cloud kepada aplikasi AI.
- Gemini: Rangkaian model AI multimodal yang dikembangkan oleh Google.
- Gemini Enterprise Agent Platform: Platform komprehensif yang memungkinkan Anda membangun, menskalakan, mengatur, dan mengoptimalkan agen AI tingkat perusahaan.
- Agent Development Kit (ADK): Seperangkat alat dan library untuk mengembangkan, menguji, dan men-deploy agen AI.
- Model Armor: Layanan yang memberikan perlindungan untuk resource AI generatif dan agentic Anda dari injeksi perintah, kebocoran data sensitif, dan konten berbahaya.
Agent Runtime dengan Gemini Enterprise
Diagram berikut menunjukkan arsitektur mendetail untuk sistem AI agen SOC yang di-deploy di Agent Runtime dengan Gemini Enterprise:
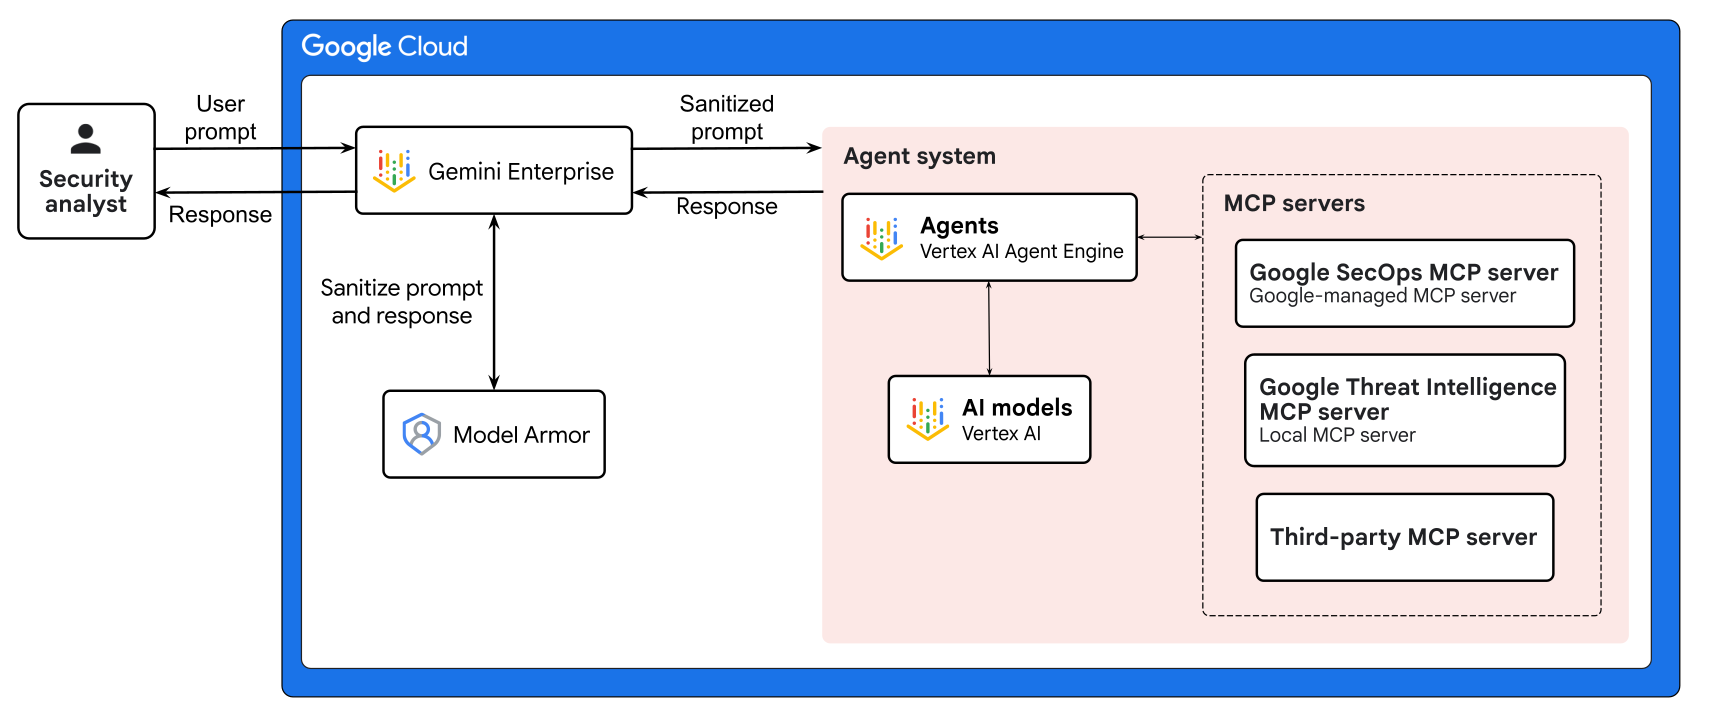
Diagram arsitektur tersebut menampilkan komponen berikut:
- Gemini Enterprise
- Pengguna berinteraksi dengan sistem agen melalui asisten chat yang disediakan Gemini Enterprise.
- Komposisi agen
- Agent Development Kit (ADK) adalah framework pengembangan agen yang membantu Anda membuat agen kustom, men-deploy agen di Agent Runtime, dan mendaftarkan agen ke Gemini Enterprise. Untuk mengetahui detail tentang arsitektur internal sistem agen ini, lihat bagian Arsitektur sistem agen di bagian selanjutnya dalam dokumen ini.
- Model AI
- Agen dalam arsitektur ini menggunakan model AI dari Model Garden Agent Platform untuk melakukan inferensi.
- Model Armor
- Untuk menerapkan kebijakan keamanan dan kepatuhan perusahaan, Model Armor terintegrasi langsung dengan layanan Google Cloud untuk memberikan pemeriksaan dan sanitasi inline pada perintah pengguna dan respons model. Melalui integrasi bawaan dengan Gemini Enterprise dan Agent Platform, Model Armor otomatis menyaring interaksi antara pengguna dan agen terkelola. Untuk mengetahui informasi selengkapnya, lihat Integrasi Model Armor dengan layanan Google Cloud.
- Server MCP
-
Model Context Protocol (MCP) memfasilitasi akses ke alat dan menstandarkan interaksi antara agen dan alat. Sistem agen menggunakan server MCP berikut:
- Server MCP Google SecOps: Server MCP yang dikelola Google yang menyediakan akses ke data Google SecOps SIEM dan Google SecOps SOAR, termasuk peristiwa, entity, log mentah, dan detail kasus.
- Server MCP Google Threat Intelligence: Server MCP lokal yang menyediakan akses ke Google Threat Intelligence. Google Threat Intelligence menghubungkan pemberitahuan internal dengan data musuh global, dan menyederhanakan identifikasi indikator berbahaya yang diketahui dalam alur kerja SOC.
- Server MCP pihak ketiga: Konektor yang dikelola oleh vendor pihak ketiga dan memungkinkan Anda berinteraksi dengan alat keamanan eksternal.
Produk yang digunakan
Contoh arsitektur ini menggunakan produk dan alat Google Cloud berikut:
- Agent Runtime di Gemini Enterprise Agent Platform: Platform yang memungkinkan Anda menjalankan, mengelola, dan menskalakan agen AI dalam produksi.
- Gemini Enterprise: Platform aman yang terkelola sepenuhnya untuk men-deploy dan mengelola agen AI dalam perusahaan.
- Google Security Operations: Platform operasi keamanan yang membantu tim keamanan mendeteksi, menyelidiki, dan merespons ancaman cyber.
- Google Threat Intelligence: Solusi keamanan yang memberikan pendekatan komprehensif dan proaktif untuk mengidentifikasi, menganalisis, dan memitigasi ancaman keamanan.
- Server MCP Google Cloud: Layanan jarak jauh yang dikelola Google yang mengimplementasikan Model Context Protocol (MCP) untuk memberikan akses ke produk dan layanan Google dan Google Cloud kepada aplikasi AI.
- Gemini: Rangkaian model AI multimodal yang dikembangkan oleh Google.
- Gemini Enterprise Agent Platform: Platform komprehensif yang memungkinkan Anda membangun, menskalakan, mengatur, dan mengoptimalkan agen AI tingkat perusahaan.
- Agent Development Kit (ADK): Seperangkat alat dan library untuk mengembangkan, menguji, dan men-deploy agen AI.
- Model Armor: Layanan yang memberikan perlindungan untuk resource AI generatif dan agentic Anda dari injeksi perintah, kebocoran data sensitif, dan konten berbahaya.
Arsitektur sistem agen
Bagian ini menjelaskan arsitektur sistem agen SOC kustom untuk deployment Cloud Run atau Gemini Enterprise sebelumnya. Untuk mengatur alur kerja keamanan yang kompleks, agen menggunakan pola dekomposisi tugas hierarkis. Komposisi agen tetap konsisten, terlepas dari metode deployment yang Anda pilih.
Diagram berikut menunjukkan tampilan mendetail arsitektur sistem agen:
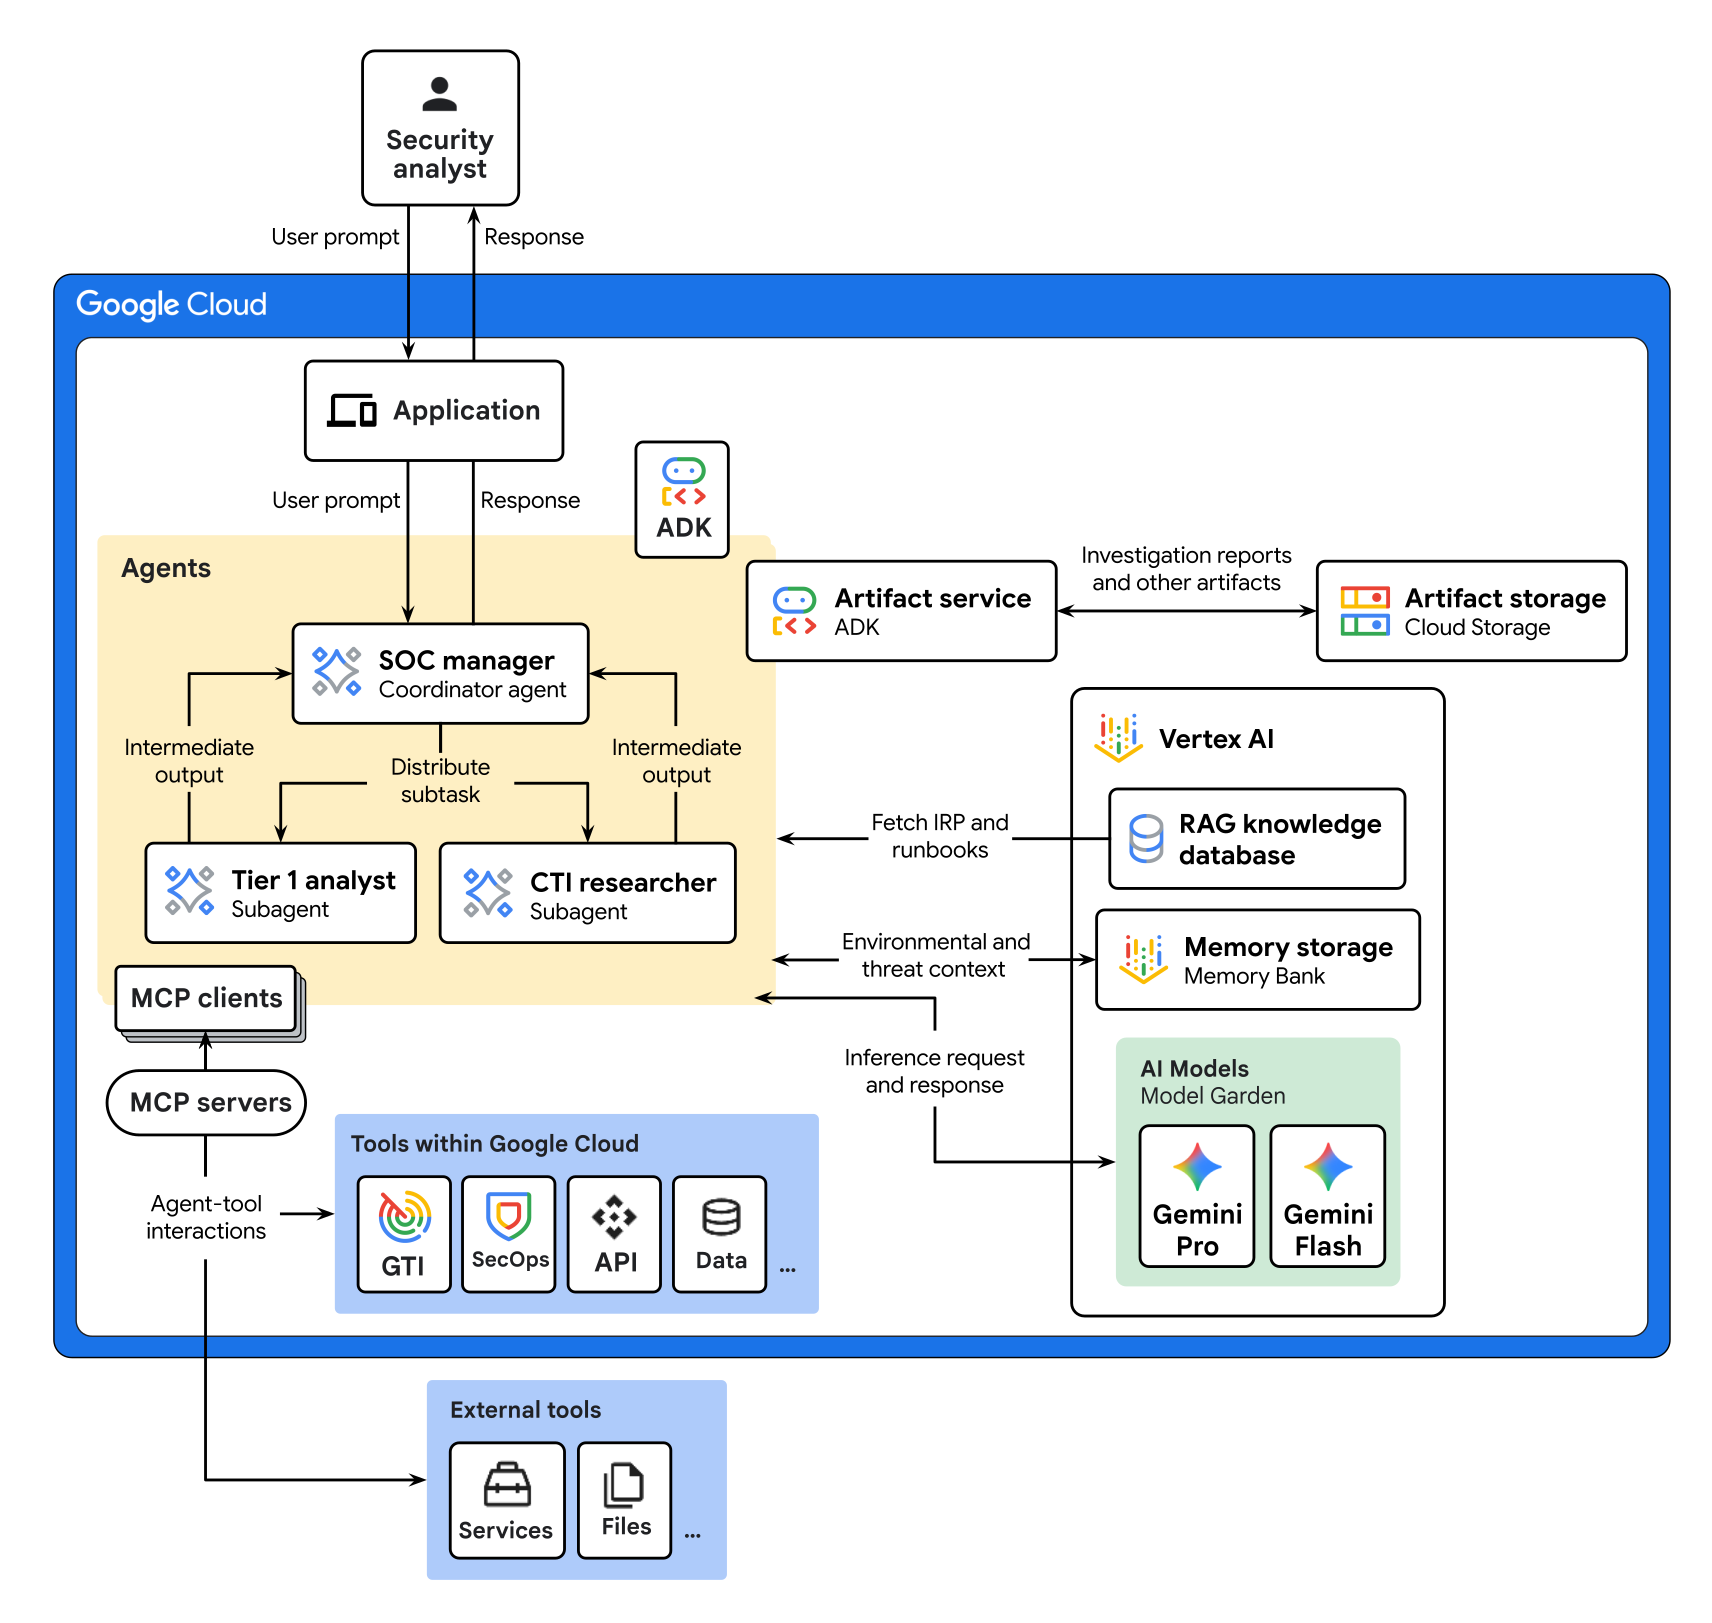
Arsitektur ini menampilkan komponen berikut:
- Aplikasi
- Aplikasi frontend, seperti antarmuka chat, yang berinteraksi dengan pengguna. Anda dapat memilih untuk men-deploy aplikasi dengan Cloud Run atau Agent Runtime dengan Gemini Enterprise.
- Agen
-
Arsitektur ini menggunakan agen berikut:
- Agen root: Agen koordinator yang menerima permintaan dari pengguna. Agen root menafsirkan permintaan pengguna dan mencoba menyelesaikan permintaan itu sendiri. Jika tugas memerlukan alat khusus, agen root akan mendelegasikan permintaan ke agen khusus yang sesuai.
- Agen khusus: Agen root memanggil agen khusus berikut:
- Analis tingkat 1: Mengambil detail pemberitahuan, mengidentifikasi aset yang terpengaruh, dan mengekstrak konteks pengguna saat mengkueri Google SecOps dan sumber telemetri terkait.
- Peneliti Cyber Threat Intelligence (CTI): Meneliti taktik pelaku ancaman yang terkait dengan pemberitahuan tertentu. Agen ini memberikan penilaian risiko aktivitas dengan mengkueri platform threat intelligence untuk menghubungkan indikator penyusupan (IOC) internal dengan grup pelaku ancaman yang diketahui dan taktik, teknik, dan prosedur (TTP) yang terdokumentasi.
Diagram arsitektur sistem agen menunjukkan contoh arsitektur yang menggunakan dua persona SOC. Bergantung pada kasus penggunaan spesifik, Anda dapat men-deploy persona SOC lain atau membuat persona kustom Anda sendiri. Untuk daftar persona SOC yang lebih luas yang dapat membantu membuat operasi keamanan Anda lebih andal, lihat Persona SOC.
- Database pengetahuan RAG
- Database ini menyediakan sumber grounding untuk retrieval-augmented generation (RAG). Database ini digunakan untuk memberikan rencana respons insiden dan runbook AI kepada agen. Runbook AI adalah alur kerja preskriptif dalam bentuk Keterampilan Agen.
- Layanan artefak
- Layanan terkelola yang menyimpan laporan investigasi dan bukti di Cloud Storage.
- Memory Bank
- Sistem pengelolaan status persisten yang menyimpan topik memori kustom dan memungkinkan agen mempertahankan konteks tentang konteks lingkungan dan ancaman di seluruh sesi.
- Model AI
- Untuk menyajikan inferensi, agen dalam arsitektur ini menggunakan model Gemini terbaru di Agent Platform.
- Server MCP
- Server MCP memfasilitasi akses ke alat dan menstandarkan interaksi antara agen dan alat. Untuk setiap pasangan agen-alat, klien MCP mengirimkan permintaan ke server MCP yang digunakan agen untuk mengakses alat, seperti database, sistem file, atau API.
- Alat agen
- Alat ini memungkinkan agen mengambil data grounding, seperti runbook AI yang sesuai, rencana respons insiden, laporan sebelumnya, dokumentasi internal, dan playbook.
- ADK
- ADK menyediakan alat dan framework untuk mengembangkan, menguji, dan men-deploy agen. ADK mengabstraksi kompleksitas pembuatan agen dan memungkinkan developer AI berfokus pada logika dan kemampuan agen.
Arsitektur ini menampilkan aliran data berikut:
- Analis keamanan mengirimkan permintaan ke pengelola SOC, yang merupakan agen koordinator. Misalnya, seorang analis mengirimkan permintaan untuk menyelidiki kasus #37.
- Aplikasi yang di-deploy di Cloud Run atau di Gemini Enterprise merutekan permintaan ke pengelola SOC.
- Manajer SOC menggunakan Gemini untuk menafsirkan permintaan pengguna.
- Pengelola SOC melakukan tugas berikut untuk mengumpulkan konteks terkait
permintaan:
- Mengirim kueri ke database pengetahuan RAG untuk mengambil runbook AI yang sesuai, alur kerja preskriptif dalam bentuk AI Skills, dan rencana respons insiden.
- Mengambil memori sebelumnya untuk mengidentifikasi apakah sistem agen telah menganalisis insiden serupa.
- Memeriksa Layanan Artefak untuk laporan atau bukti yang ada yang terkait dengan permintaan.
- Pengelola SOC menggunakan Gemini dan konteks yang diambilnya untuk menguraikan permintaan menjadi urutan subtugas dan mengidentifikasi alat yang sesuai.
- Pengelola SOC secara dinamis mengarahkan sub-tugas ke sub-agen khusus, seperti analis Tingkat 1 dan peneliti Cyber Threat Intelligence (CTI).
- Setiap sub-agen melakukan tindakan berikut untuk menjalankan subtugas yang ditetapkan:
- Menggunakan Gemini untuk menafsirkan tujuan tugas.
- Mengambil konteks yang relevan dari database pengetahuan, memori, dan artefak RAG.
- Menggunakan server MCP untuk mengumpulkan konteks tambahan berikut guna mendasari
respons:
- Dokumentasi pengetahuan, seperti laporan sebelumnya, dokumentasi internal, dan playbook.
- Kecerdasan dan telemetri keamanan yang menggunakan data dari Google SecOps dan Google Threat Intelligence.
- Menggunakan Gemini dan konteks yang diambilnya untuk menghasilkan temuan.
- Mengemas temuannya ke dalam ringkasan terstruktur.
- Meneruskan respons sementara kembali ke pengelola SOC.
- Pengelola SOC menerima respons perantara dari subagen dan
mengevaluasi temuan berdasarkan persyaratan runbook AI.
- Jika temuan tidak memenuhi kriteria evaluasi, pengelola SOC akan mengulangi analisisnya terhadap permintaan pengguna dan mendelegasikan subtugas kepada subagen untuk mengumpulkan data tambahan. Selama loop iteratif ini, pengelola SOC mempertahankan rantai konteks sebelumnya untuk menginformasikan dan menambah panggilan alat dan delegasi subagen berikutnya. Pengelola SOC melanjutkan loop ini hingga temuan memenuhi kriteria evaluasi.
- Jika temuan memenuhi kriteria evaluasi atau kondisi keluar, seperti
iterasi maksimum, pengelola SOC akan melakukan tindakan berikut:
- Menggunakan Gemini untuk menyintesis semua temuan sub-agen menjadi laporan investigasi dan menyimpan laporan tersebut ke Artifact Service.
- Menggunakan server MCP Google SecOps untuk memposting hasil ke wall kasus.
- Menyimpan memori baru ke Agent Platform Memory Bank.
- Pengelola SOC mengirimkan link artefak dan ringkasan laporan kembali kepada analis keamanan.
Produk yang digunakan
Arsitektur sistem agen dalam dokumen ini menggunakan produk dan alat Google Cloud berikut:
- Google Security Operations: Platform operasi keamanan yang membantu tim keamanan mendeteksi, menyelidiki, dan merespons ancaman cyber.
- Google Threat Intelligence: Solusi keamanan yang memberikan pendekatan komprehensif dan proaktif untuk mengidentifikasi, menganalisis, dan memitigasi ancaman keamanan.
- Server MCP Google Cloud: Layanan jarak jauh yang dikelola Google yang mengimplementasikan Model Context Protocol (MCP) untuk memberikan akses ke produk dan layanan Google dan Google Cloud kepada aplikasi AI.
- Gemini: Rangkaian model AI multimodal yang dikembangkan oleh Google.
- Gemini Enterprise Agent Platform: Platform komprehensif yang memungkinkan Anda membangun, menskalakan, mengatur, dan mengoptimalkan agen AI tingkat perusahaan.
- Agent Development Kit (ADK): Seperangkat alat dan library untuk mengembangkan, menguji, dan men-deploy agen AI.
- Model Armor: Layanan yang memberikan perlindungan untuk resource AI generatif dan agentic Anda dari injeksi perintah, kebocoran data sensitif, dan konten berbahaya.
- Memory Bank: Layanan penyimpanan persisten yang menghasilkan, menyaring, mengelola, dan mengambil memori jangka panjang berdasarkan percakapan pengguna dengan agen.
- Cloud Storage: Penyimpanan objek berbiaya rendah dan tanpa batas untuk beragam jenis data. Data dapat diakses dari dalam dan luar Google Cloud, serta direplikasi di berbagai lokasi untuk redundansi.
Untuk mengetahui informasi tentang cara memilih komponen alternatif untuk sistem AI agentic Anda, termasuk framework, runtime agen, alat, memori, dan pola desain, lihat Memilih komponen arsitektur AI agentic Anda.
Pertimbangan Desain
Bagian ini menjelaskan faktor desain, praktik terbaik, dan rekomendasi yang perlu dipertimbangkan saat Anda menggunakan arsitektur referensi ini untuk mengembangkan topologi yang memenuhi persyaratan spesifik Anda terkait keamanan, keandalan, dan biaya.
Panduan di bagian ini tidak lengkap. Untuk mengetahui informasi selengkapnya tentang faktor desain dan praktik terbaik, serta rekomendasi tentang cara membangun dan men-deploy sistem AI multi-agen, lihat Sistem AI multi-agen di Google Cloud.
Keamanan, privasi, dan kepatuhan
Untuk membantu mengatasi risiko keamanan unik agen AI, Google merekomendasikan pendekatan yang menggabungkan kontrol keamanan deterministik dengan pertahanan dinamis berbasis penalaran:
- Pengawasan manusia: Gabungkan alur human-in-the-loop dalam sistem penting bisnis sehingga pengawas manusia dapat meninjau output dan menyetujui, mengganti, atau menjeda tindakan agen.
- Agent Identity: Tetapkan identitas yang terikat workload untuk setiap agen guna menerapkan kontrol akses dengan hak istimewa terendah dan mengelola kredensial untuk alat eksternal secara terpusat.
- Agent Gateway: Terapkan tata kelola traffic ingress dan egress, kebijakan akses default-deny, serta pemeriksaan perintah dan alat inline dengan Model Armor.
Agent Registry: Memastikan bahwa agen hanya terhubung ke sub-agen dan alat MCP yang disetujui.
Lingkungan autentikasi: Untuk membantu memastikan autentikasi yang lancar di seluruh lingkungan, konfigurasikan pipeline deployment Anda untuk mengelola transisi dari strategi autentikasi pengembangan. Misalnya, Anda mungkin perlu beralih dari Kredensial Default Aplikasi (ADC) dalam eksekusi lokal ke akun layanan yang dikelola Identity and Access Management (IAM) untuk server MCP jarak jauh yang dihosting dalam produksi.
Keandalan
Untuk membantu memastikan bahwa konfigurasi agen Anda memenuhi persyaratan keandalan, pertimbangkan rekomendasi berikut:
- Cakupan agen: Untuk meningkatkan akurasi model, tentukan cakupan runbook dan petunjuk sistem setiap agen.
- Kompatibilitas skema MCP: Untuk mencegah model AI salah menafsirkan
definisi alat dan melakukan panggilan alat yang salah, bersihkan skema alat.
Membuat konstruksi mandiri untuk Skema JSON
$refdan$defsserta menormalisasi string jenis huruf besar.
Pengoptimalan biaya
Untuk membantu memastikan bahwa konfigurasi agen Anda memenuhi persyaratan biaya, pertimbangkan rekomendasi berikut:
- Akses alat agen: Untuk mengurangi konsumsi token dan menerapkan prinsip hak istimewa terendah, berikan subset alat ke agen yang berbeda sesuai kebutuhan.
- Pengelolaan jendela konteks: Untuk meminimalkan konsumsi token, rancang perintah dan output alat agar ringkas. Gunakan repositori RAG, dan gunakan keahlian agen untuk memuat konteks terlebih dahulu dan meringkas respons alat yang besar.
- Caching perintah: Untuk mengurangi biaya token input, cache konten agen statis, seperti petunjuk sistem, persona, runbook, dan skema alat.
- Pemilihan model: Model yang Anda pilih untuk aplikasi AI Anda secara langsung memengaruhi biaya dan performa. Pilih model yang berbeda dalam sistem agentic Anda berdasarkan peran agen dan persyaratan tugas yang berbeda. Untuk penalaran dan dekomposisi tugas yang kompleks, gunakan model penalaran seperti Gemini Pro. Untuk tugas kecil dan langsung, gunakan model yang cepat dan berbiaya rendah seperti Gemini Flash.
Deployment
Untuk men-deploy contoh implementasi arsitektur ini yang menyediakan agen SOC kustom, gunakan contoh kode Agentic SOC Gemini Enterprise yang tersedia di GitHub.
Sebaiknya lakukan iterasi pada agen Anda dengan urutan berikut:
- Deploy secara lokal dengan web ADK: Percepat pembuatan prototipe dan lakukan iterasi dengan cepat pada logika agen.
- Men-deploy ke container lokal: Memastikan lingkungan yang portabel dan tidak dapat diubah dengan dependensi yang konsisten.
- Men-deploy container ke Cloud Run atau Agent Runtime: Skalakan agen Anda untuk operasi keamanan yang efektif dan pindahkan aplikasi Anda dari pengembangan ke produksi.
Langkah berikutnya
- Pelajari cara meng-hosting agen AI di Cloud Run
- Pelajari keamanan dengan AI generatif.
- Pelajari ringkasan keamanan Gemini Enterprise.
- Pelajari cara membangun sistem AI multi-agen di Google Cloud.
- Hubungkan agen ke data Google SecOps menggunakan Server MCP Google SecOps.
- Tinjau Perspektif keamanan di Google Cloud Well-Architected Framework.
- Untuk mengetahui lebih banyak tentang arsitektur referensi, diagram, dan praktik terbaik lainnya, jelajahi Pusat Arsitektur Cloud.
Kontributor
Penulis:
- Ben Perel | Spesialis Keamanan
- Daniel Dye | SecOps AI Engineer
Kontributor lainnya:
- Amr Abdelrazik | Group Product Manager
- Kumar Dhanagopal | Developer Solusi Lintas Produk
- Samantha He | Technical Writer