

כברירת מחדל, Gemini Enterprise מצפין את התוכן של הלקוחות במצב מנוחה. Gemini Enterprise מטפל בהצפנה בשבילכם בלי שתצטרכו לבצע פעולות נוספות. האפשרות הזו נקראת Google default encryption.
אם אתם רוצים לשלוט במפתחות ההצפנה, אתם יכולים להשתמש במפתחות הצפנה בניהול הלקוח (CMEK) ב-Cloud KMS עם שירותים שמשולבים עם CMEK, כולל Gemini Enterprise. כשמשתמשים במפתחות של Cloud KMS, אפשר לשלוט ברמת ההגנה, במיקום, בלוח הזמנים של הרוטציה, בהרשאות השימוש והגישה ובגבולות הקריפטוגרפיים שלהם. שימוש ב-Cloud KMS מאפשר גם לעקוב אחרי השימוש במפתחות, לצפות ביומני ביקורת ולשלוט במחזורי החיים של המפתחות. במקום ש-Google תהיה הבעלים של מפתחות להצפנת מפתחות (KEK) סימטריים ותנהל אותם כדי להגן על הנתונים שלכם, אתם שולטים במפתחות האלה ומנהלים אותם ב-Cloud KMS.
אחרי שתגדירו את המשאבים עם מפתחות CMEK, חוויית הגישה למשאבים של Gemini Enterprise תהיה דומה לשימוש בהצפנה שמוגדרת כברירת מחדל ב-Google. מידע נוסף על אפשרויות ההצפנה זמין במאמר מפתחות הצפנה בניהול הלקוח (CMEK).
כשמפתח CMEK רשום, Gemini Enterprise קורא ל-Cloud KMS מדי פעם כדי לשמור על מופע מבודד מבחינה לוגית של הנתונים שלכם. זה קורה גם אם הגדרת ה-CMEK לא מוגדרת כברירת מחדל ואין אפליקציות או מחברי נתונים שמשתמשים בה. השימוש נובע מההגדרה ומההפעלה של המכונה, ולא מנפח הנתונים או ממספר המשתמשים שניגשים אליה. ראו המחירון של Cloud Key Management Service.
כדי להפסיק לחלוטין את השימוש ב-Cloud KMS, צריך לבטל את הרישום של המפתח ב-Cloud KMS, להשבית את המפתח או לבטל את ההרשאות שלו. השבתה של Gemini Enterprise API לא מוחקת את CmekConfig או את הנתונים שלכם, ותמשיכו לשלם על השימוש ב-CMEK.
המגבלות של Cloud KMS ב-Gemini Enterprise
המגבלות הבאות חלות על מפתחות CMEK (Cloud KMS) ב-Gemini Enterprise:
- אי אפשר לשנות מפתחות שכבר הוחלו על אפליקציה או על מחבר נתונים, אבל אפשר לבצע רוטציה של גרסאות המפתחות.
- נתוני משתמשי קצה הם חריגים למגבלה הקודמת. בניגוד לאפליקציות ולמחברי נתונים, ששומרים את המפתח שאיתו הם נוצרו, נתוני משתמשי הקצה תמיד פועלים לפי CmekConfig שמוגדר כברירת מחדל. מידע נוסף זמין במאמר בנושא נתוני משתמשי קצה והגדרת ברירת המחדל של Cloud KMS.
- הגנה באמצעות CMEK ב-Gemini Enterprise לא משולבת עם חיפוש ב-מאגר משאבי ענן.
- צריך להשתמש באפליקציות או במאגרי נתונים במספר אזורים בארה"ב או באיחוד האירופי (לא גלובליים). למידע נוסף על מספר אזורים ומיקום אחסון הנתונים, כולל מגבלות שקשורות לשימוש במיקומים לא גלובליים, ראו מיקומים.
אם אתם צריכים לרשום יותר ממפתח אחד לפרויקט, אתם יכולים לפנות לצוות של חשבון Google שלכם ולבקש להגדיל את המכסה של הגדרות CMEK. עליכם לספק נימוק למה אתם צריכים יותר ממפתח אחד.
המגבלות הבאות חלות על EKM או HSM עם CMEK:
במכסת השימוש ב-EKM וב-HSM שלכם עבור קריאות הצפנה ופענוח צריכה להיות קיבולת של לפחות 1,000 QPM. במאמר בדיקת המכסות של Cloud KMS מוסבר איך לבדוק את המכסות.
אם משתמשים ב-EKM, המפתח חייב להיות נגיש במשך יותר מ-90% מכל חלון זמן שארוך מ-30 שניות. אם המפתח לא נגיש במשך פרק הזמן הזה, יכולה להיות לכך השפעה שלילית על ההוספה לאינדקס ועל עדכניות החיפוש.
אם יש בעיות בחיוב, בעיות מתמשכות של חריגה מהמכסה או בעיות מתמשכות של חוסר נגישות במשך יותר מ-12 שעות, השירות משבית באופן אוטומטי את ה-CmekConfig שמשויך למפתח EKM או HSM.
- אי אפשר להגן באמצעות המפתח על אפליקציות או מחברי נתונים שנוצרו לפני שהמפתח נרשם בפרויקט.
- באפליקציות עם כמה מחברי נתונים, אם מחבר נתונים אחד משתמש בהגדרת CMEK, כל שאר מחברי הנתונים חייבים להשתמש באותה הגדרת CMEK.
מחברים של צד ראשון לא תואמים ל-CMEK, חוץ מאפליקציות ומחברי נתונים של "ייבוא חד-פעמי" ו "ייבוא תקופתי" ל-BigQuery ול-Cloud Storage.
ב-Gemini Notebook Enterprise חלות הגבלות נוספות של Cloud KMS. המגבלות של Cloud KMS ב-Gemini Notebook Enterprise
- אתם יכולים להשתמש ב-Terraform כדי להגדיר CMEK ל-Gemini Enterprise. מידע נוסף זמין במאמר בנושא google_discovery_engine_cmek_config.
לפני שמתחילים
חשוב לוודא שאתם עומדים בדרישות המוקדמות הבאות:
יוצרים מפתח סימטרי של Cloud KMS שכולל מספר אזורים. מידע נוסף זמין במאמרים בנושא יצירת אוסף מפתחות ויצירת מפתח במסמכי התיעוד של Cloud KMS.
מגדירים את תקופת הרוטציה לערך Never (Manual rotation).
בקטע מיקום, בוחרים באפשרות מספר אזורים, ובתפריט הנפתח בוחרים באפשרות אירופה או ארה"ב.
אם אתם משתמשים במחברים של צד שלישי, אתם צריכים ליצור שלושה מפתחות סימטריים של Cloud KMS באזור יחיד. במקרים אחרים, המאפיין הזה הוא אופציונלי.
מגדירים את תקופת הרוטציה לערך Never (Manual rotation).
בשדה Location, בוחרים באפשרות region.
בוחרים את האזורים הבודדים בטבלה הבאה מהתפריט הנפתח של המיקום. אתם צריכים את שלושת המפתחות האלה כשאתם רושמים את המפתחות של Cloud KMS למחברים של צד שלישי.
us single-regionseurope single-regionsus-east1europe-west1us-central1europe-west4us-west1europe-north1
תפקיד ה-IAM של CryptoKey Encrypter/Decrypter (
roles/cloudkms.cryptoKeyEncrypterDecrypter) במפתח הוקצה לסוכן השירות של Discovery Engine. לחשבון סוכן השירות יש כתובת אימייל בפורמט הבא:service-PROJECT_NUMBER@gcp-sa-discoveryengine.iam.gserviceaccount.com. הוראות כלליות להוספת תפקיד לסוכן שירות מופיעות במאמר הקצאה או ביטול של תפקיד יחיד.תפקיד ה-IAM של CryptoKey Encrypter/Decrypter (
roles/cloudkms.cryptoKeyEncrypterDecrypter) במפתח הוקצה לסוכן השירות של Cloud Storage. אם התפקיד הזה לא מוענק, ייבוא הנתונים של אפליקציות ומחברי נתונים שמוגנים באמצעות CMEK ייכשל, כי ל-Discovery Engine אין אפשרות ליצור את הדלי והספרייה הזמניים שמוגנים באמצעות CMEK שנדרשים לייבוא.אל תיצרו אפליקציות או מחברי נתונים שאתם רוצים לנהל באמצעות המפתח, עד שתשלימו את ההוראות לרישום המפתח שמופיעות בדף הזה.
- צריך להגדיר את המפתח כברירת מחדל לפני שמשתמשי הקצה מתחילים להשתמש ב-Gemini Enterprise. נתונים של משתמשי קצה שנוצרו לפני שהוגדרה ברירת המחדל לא מועברים למפתח. מידע נוסף זמין במאמר נתוני משתמשי קצה והגדרת ברירת המחדל של Cloud KMS.
רישום מפתח Cloud KMS
כדי להצפין נתונים באמצעות CMEK, צריך לרשום את המפתח במספר אזורים. אם הנתונים שלכם צריכים מפתחות של אזור יחיד, למשל כשמשתמשים במחברים של צד שלישי, אתם צריכים גם לרשום את המפתחות של האזור היחיד.
רישום מפתח Cloud KMS שמוגדר למיקום שכולל מספר אזורים
לפני שמתחילים
חשוב לוודא את הדברים הבאים:
- האזור לא מוגן כבר באמצעות מפתח. התהליך שמתואר בהמשך ייכשל אם מפתח כבר רשום לאזור באמצעות פקודת REST. כדי לבדוק אם יש מפתח פעיל ב-Gemini Enterprise במיקום מסוים, אפשר לעיין במאמר בנושא הצגת מפתחות Cloud KMS.
- התפקיד שלכם הוא אדמין ב-Gemini Enterprise (
roles/discoveryengine.agentspaceAdmin).
התהליך
REST
כדי לרשום מפתח משלכם ל-Gemini Enterprise:
מבצעים קריאה ל-
UpdateCmekConfigעם המפתח שרוצים לרשום.curl -X PATCH \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ -H "Content-Type: application/json" \ -d '{"kmsKey":"projects/KMS_PROJECT_ID/locations/KMS_LOCATION/keyRings/KEY_RING/cryptoKeys/KEY_NAME"}' \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID?set_default=SET_DEFAULT"מחליפים את מה שכתוב בשדות הבאים:
-
KMS_PROJECT_ID: מזהה הפרויקט שמכיל את המפתח. מספר הפרויקט לא יעבוד. KMS_LOCATION: האזור במספר אזורים של המפתח:usאוeurope.-
KEY_RING: השם של אוסף המפתחות שמכיל את המפתח. -
KEY_NAME: השם של המפתח. -
PROJECT_ID: מזהה הפרויקט שמכיל את האפליקציה או את מחבר הנתונים. -
LOCATION: האזור המרובה של האפליקציה או מחבר הנתונים:usאוeu. -
CMEK_CONFIG_ID: הגדרת מזהה ייחודי למשאב CmekConfig, לדוגמה,default_cmek_config.
SET_DEFAULT: מגדירים את הערךtrueכדי להשתמש במפתח כמפתח ברירת המחדל לאפליקציות ולמחברי נתונים שייווצרו בהמשך במספר האזורים.
-
-
לפני שיוצרים אפליקציות או מחברי נתונים, חשוב לוודא שהמפתח מוכן לשימוש. מפתח רשום לא יכול להגן על משאבים עד שהוא מוכן. בדרך כלל, רישום המפתח נמשך כמה דקות. איך מוודאים שמפתח Cloud KMS מוכן לשימוש
כדי לעקוב אחרי פעולת הרישום, אתם יכולים לתעד את הערך של
nameשהשיטה מחזירה ולפעול לפי ההוראות במאמר קבלת פרטים על פעולה ממושכת.אחרי שהמפתח מוכן, אפליקציות ומחברי נתונים חדשים באותו אזור מוגנים על ידי המפתח. מידע כללי על יצירת אפליקציות זמין במאמר מידע על אפליקציות ומאגרי נתונים.
-
יוצרים את האפליקציה. הוראות מופיעות במאמרים יצירת אפליקציה ומידע על אפליקציות ומאגרי נתונים.
המסוף
התהליך
כדי לרשום מפתח משלכם ל-Gemini Enterprise, צריך לבצע את השלבים הבאים:
נכנסים לדף Gemini Enterprise במסוף Google Cloud .
לוחצים על Settings ובוחרים בכרטיסייה CMEK.
לוחצים על Add key במיקום us או eu.
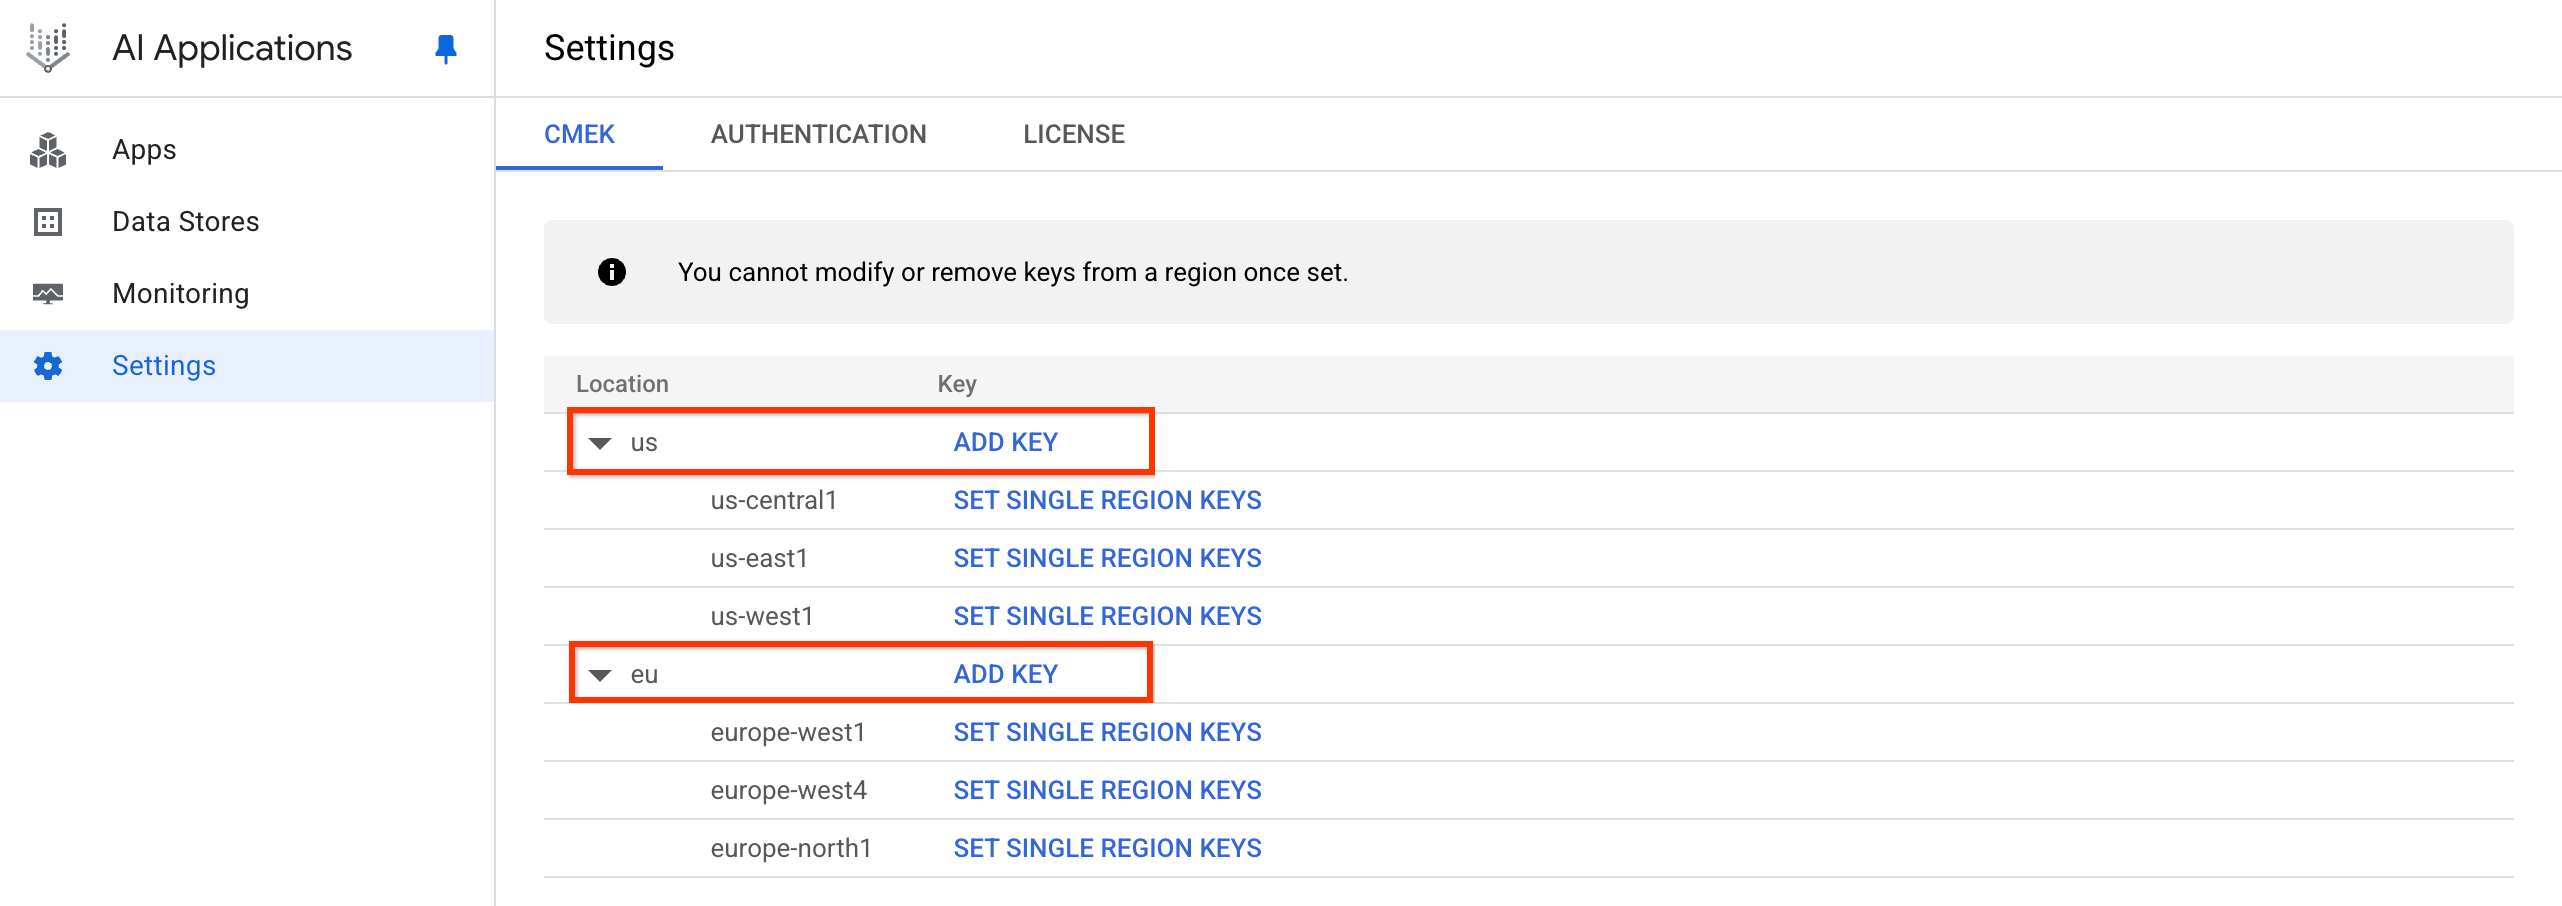
לוחצים על "הוספת מפתח". לוחצים על התפריט הנפתח Select a Cloud KMS key ובוחרים את המפתח.
אם המפתח נמצא בפרויקט אחר, לוחצים על החלפת פרויקט, לוחצים על שם הפרויקט, מקלידים את שם המפתח שיצרתם ובוחרים את המפתח.
אם אתם יודעים את שם המשאב של המפתח, לוחצים על הזנה ידנית, מדביקים את שם המשאב של המפתח ולוחצים על שמירה.
לוחצים על אישור > שמירה.
-
לפני שיוצרים אפליקציות או מחברי נתונים, חשוב לוודא שהמפתח מוכן לשימוש. מפתח רשום לא יכול להגן על משאבים עד שהוא מוכן. איך מוודאים שמפתח Cloud KMS מוכן לשימוש
-
יוצרים את האפליקציה. הוראות מופיעות במאמרים יצירת אפליקציה ומידע על אפליקציות ומאגרי נתונים.
המפתח נרשם ונוצר CmekResource בשם default_cmek_config.
יכול להיות שיעברו כמה שעות עד שהנתונים שהוטמעו יופיעו בתוצאות החיפוש.
רישום מפתחות Cloud KMS באזור יחיד עבור מחברים של צד שלישי
REST
כדי לרשום מפתח משלכם ל-Gemini Enterprise:
מבצעים קריאה לשיטה
UpdateCmekConfigעם המפתח שרוצים לרשום.curl -X PATCH \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ -H "Content-Type: application/json" \ -d '{"kmsKey":"projects/KMS_PROJECT_ID/locations/KMS_LOCATION/keyRings/KEY_RING/cryptoKeys/KEY_NAME"}' \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID?set_default=SET_DEFAULT"מחליפים את מה שכתוב בשדות הבאים:
-
KMS_PROJECT_ID: מזהה הפרויקט שמכיל את המפתח. מספר הפרויקט לא יעבוד. -
KMS_LOCATION: האזור של המפתח:usאוeurope. -
KEY_RING: השם של אוסף המפתחות שמכיל את המפתח. -
KEY_NAME: שם המפתח. -
PROJECT_ID: מזהה הפרויקט שמכיל את האפליקציה או את מחבר הנתונים. -
LOCATION: האזור המרובה של האפליקציה או מחבר הנתונים:usאוeu. -
CMEK_CONFIG_ID: מגדירים מזהה ייחודי למשאב CmekConfig, לדוגמהdefault_cmek_config.
SET_DEFAULT: הערךtrueמציין שהמפתח ישמש כמפתח ברירת המחדל עבור אפליקציות ומחברים לנתונים שייווצרו בהמשך באחסון במספר אזורים.
-
אופציונלי: מתעדים את הערך של
nameשמוחזר על ידי ה-method, ופועלים לפי ההוראות במאמר קבלת פרטים על פעולה ממושכת כדי לראות מתי הפעולה הושלמה.בדרך כלל לוקח כמה דקות לרשום מפתח.
אחרי שהפעולה מסתיימת, אפליקציות חדשות ומחברים חדשים של נתונים באותו אזור מרובה-אזורים מוגנים על ידי המפתח. מידע כללי על יצירת אפליקציות זמין במאמר מידע על אפליקציות ומאגרי נתונים.
אם אתם משתמשים במחברים של צד שלישי ורוצים להגן על הנתונים של הצד השלישי באמצעות מפתח משלכם, אתם צריכים ליצור שלושה מפתחות נוספים לאזור יחיד, באופן הבא:
curl -X PATCH \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-d '{
  "kmsKey":"projects/KMS_PROJECT_ID/locations/KMS_LOCATION/keyRings/KEY_RING/cryptoKeys/KEY_NAME",
  "singleRegionKeys": [ \
    {"kmsKey": "projects/KMS_PROJECT_ID/locations/REGION_1/keyRings/KEY_RING_1/cryptoKeys/KEY_NAME_1"}, \
    {"kmsKey": "projects/KMS_PROJECT_ID/locations/REGION_2/keyRings/KEY_RING_2/cryptoKeys/KEY_NAME_2"}, \
    {"kmsKey": "projects/KMS_PROJECT_ID/locations/REGION_3/keyRings/KEY_RING_3/cryptoKeys/KEY_NAME_3"} \
  ] \
}' \
"https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID?set_default=SET_DEFAULT"
מחליפים את מה שכתוב בשדות הבאים:
KMS_PROJECT_ID: מזהה הפרויקט שמכיל את המפתח. מספר הפרויקט לא יעבוד.מגדירים את הערכים של
REGION:
REGION_1: למיקוםeu, מגדירים את הערךeurope-west1, ולמיקוםus, מגדירים את הערךus-east1.
REGION_2: למיקוםeu, מגדירים את הערךeurope-west4, ולמיקוםus, מגדירים את הערךus-central1.
REGION_3: למיקוםeu, מגדירים את הערךeurope-north1, ולמיקוםus, מגדירים את הערךus-west1.
KEY_RING: השם של אוסף המפתחות שמכיל את המפתח.
KEY_NAME: השם של המפתח במספר אזורים.
LOCATION: האזור המרובה של האפליקציה או מחבר הנתונים: usאוeu.
PROJECT_ID: מזהה הפרויקט שמכיל את האפליקציה או את מחבר הנתונים.
CMEK_CONFIG_ID: המזהה של המשאב CmekConfig. משתמשים באותו ערך כמו בשלב 1, לדוגמה,default_cmek_config.
SET_DEFAULT: הערךtrueמציין שהמפתח ישמש כמפתח ברירת המחדל עבור אפליקציות ומחברים לנתונים שייווצרו בהמשך באחסון במספר אזורים.
-
לפני שיוצרים אפליקציות או מחברי נתונים, צריך לוודא שהמפתח מוכן לשימוש. מפתח רשום לא יכול להגן על משאבים עד שהוא מוכן. איך מוודאים שמפתח Cloud KMS מוכן לשימוש
-
יוצרים את האפליקציה. הוראות מופיעות במאמרים יצירת אפליקציה ומידע על אפליקציות ומאגרי נתונים.
המסוף
לפני שמתחילים
מוודאים שהאזורים לא מוגנים כבר על ידי מפתחות. התהליך הבא ייכשל אם כבר רשום מפתח לאזור באמצעות הפקודה REST.
כדי לבדוק אם יש מפתח פעיל למיקום מסוים, אפשר לעיין במאמר בנושא הצגת מפתחות Cloud KMS.
התהליך
כדי לרשום מפתח משלכם כשמשתמשים במחברים של צד שלישי ב-Gemini Enterprise, פועלים לפי השלבים הבאים:
נכנסים לדף Gemini Enterprise במסוף Google Cloud .
לוחצים על Settings ובוחרים בכרטיסייה CMEK.
לוחצים על הוספת מפתח למיקום בארה"ב או באירופה.
לוחצים על 'הוספת מפתח'. לוחצים על התפריט הנפתח Select a Cloud KMS key ובוחרים את המפתח.
אם המפתח נמצא בפרויקט אחר, לוחצים על החלפת פרויקט, לוחצים על שם הפרויקט, מקלידים את שם המפתח שיצרתם ובוחרים את המפתח.
אם אתם יודעים את שם המשאב של המפתח, לוחצים על Enter manually, מדביקים את שם המשאב של המפתח ולוחצים על Save.
לוחצים על אישור > שמירה.
הפעולה הזו רושמת את המפתח ויוצרת CmekResource בשם
default_cmek_config.
אם מגדירים מקור נתונים של צד שלישי, לוחצים על הגדרת מפתחות לאזור יחיד.
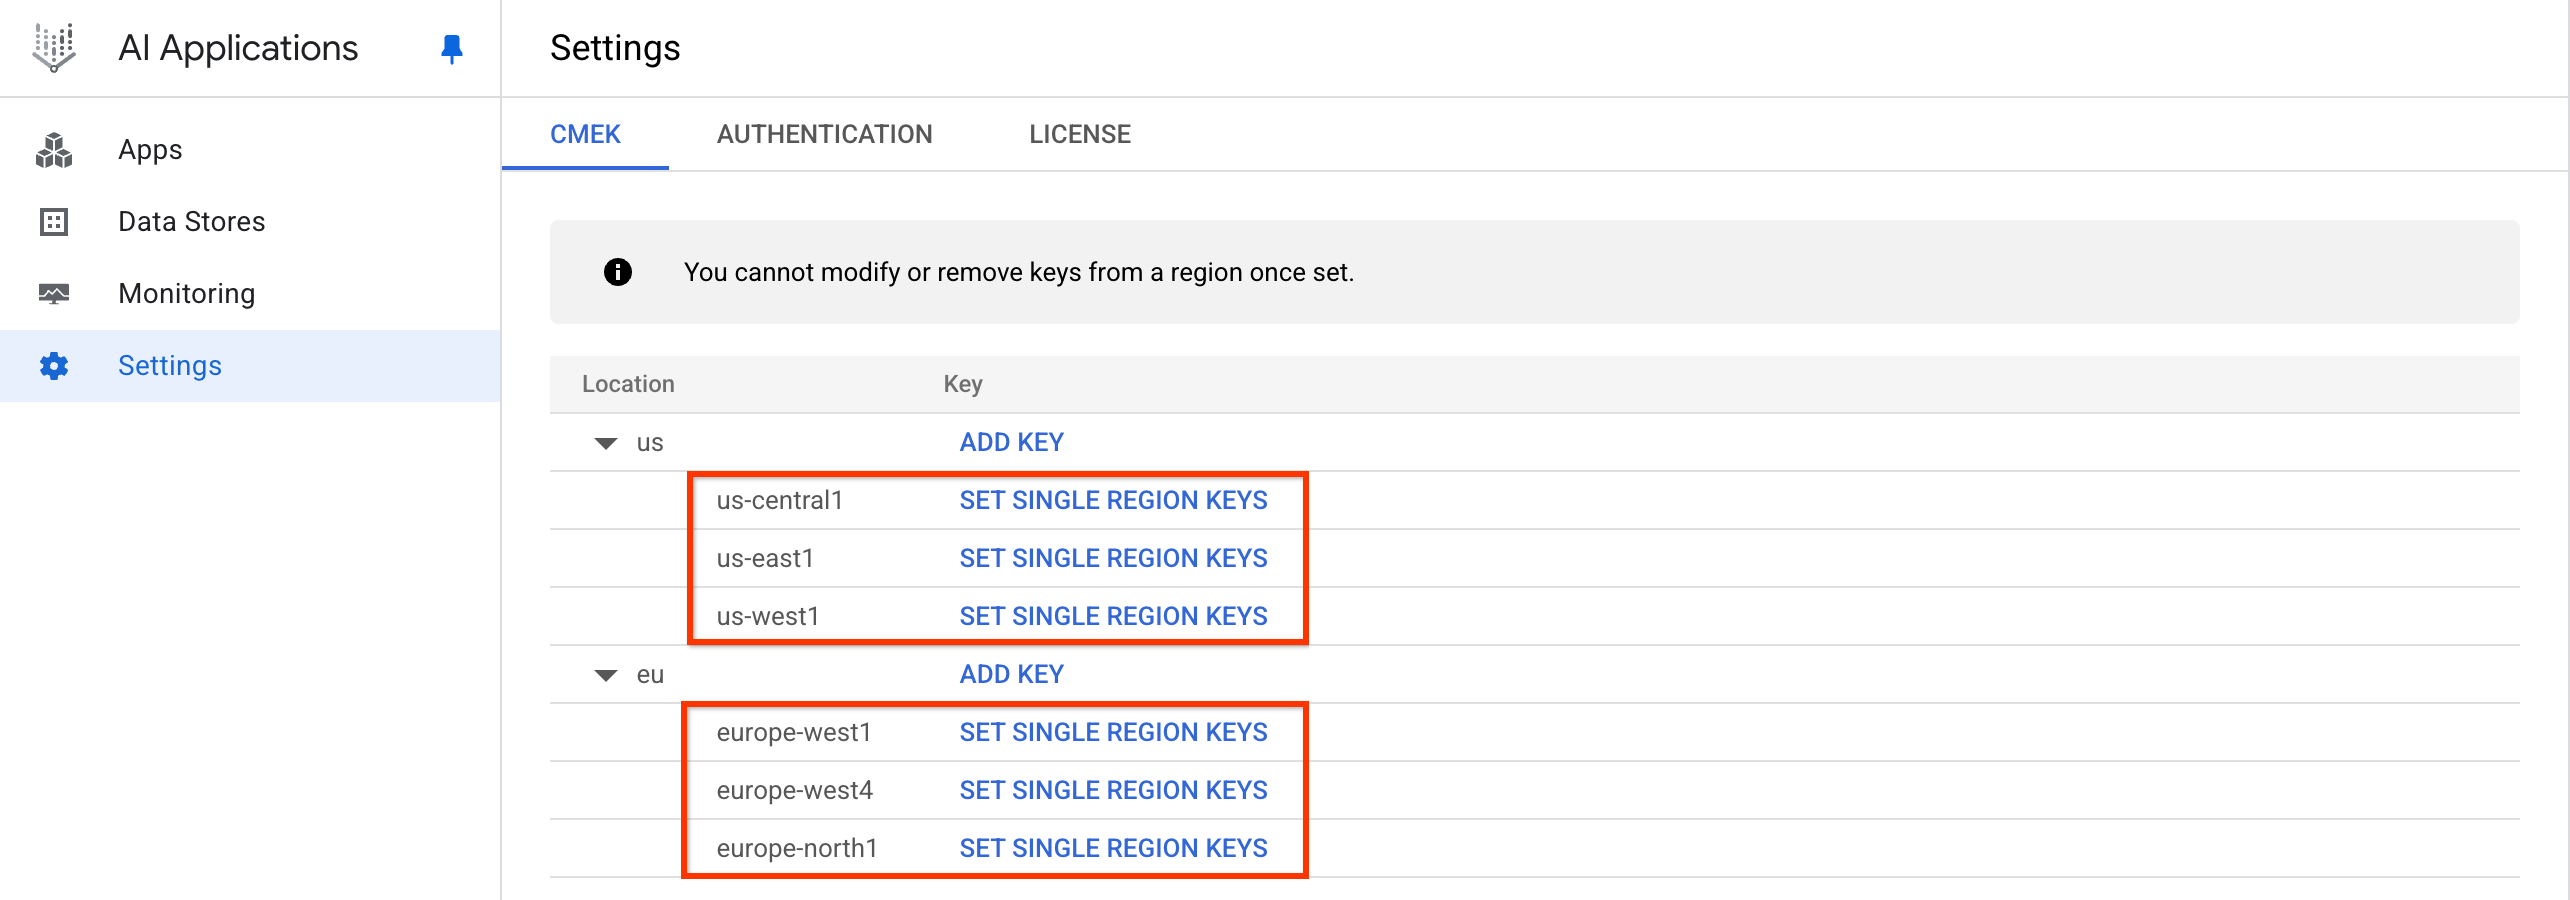
לוחצים על "הגדרת מפתחות לאזור יחיד". לוחצים על התפריט הנפתח Select a Cloud KMS key ובוחרים את המפתח לכל אזור.
אם המפתח נמצא בפרויקט אחר, לוחצים על Switch project, לוחצים על שם הפרויקט, מקלידים את שם המפתח שיצרתם ובוחרים את המפתח.
אם אתם יודעים את שם המשאב של המפתח, לוחצים על הזנה ידנית, מדביקים את שם המשאב של המפתח ולוחצים על שמירה.
לוחצים על Save.
כך המפתחות באזור היחיד נרשמים ב-CmekResource שנקרא
default_cmek_config.
-
לפני שיוצרים אפליקציות או מחברי נתונים, חשוב לוודא שהמפתח מוכן לשימוש. מפתח רשום לא יכול להגן על משאבים עד שהוא מוכן. ראו אימות המוכנות של מפתח Cloud KMS לשימוש.
-
יוצרים את האפליקציה. הוראות מופיעות במאמרים יצירת אפליקציה ומידע על אפליקציות ומאגרי נתונים.
יכול להיות שיעברו כמה שעות עד שהנתונים שהוטמעו יופיעו בתוצאות החיפוש.
צפייה במפתחות Cloud KMS
כדי לראות מפתח רשום ל-Gemini Enterprise, אפשר לבצע אחת מהפעולות הבאות:
אם יש לכם את שם המשאב CmekConfig, אתם יכולים להפעיל את ה-method
GetCmekConfig:curl -X GET \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID"מחליפים את מה שכתוב בשדות הבאים:
-
LOCATION: האזור המרובה של האפליקציה או מחבר הנתונים:usאוeu. -
PROJECT_ID: מזהה הפרויקט שמכיל את הנתונים. -
CMEK_CONFIG_ID: המזהה של משאב CmekConfig. אם רשמתם את המפתח באמצעות המסוף, המזהה הואdefault_cmek_config.
דוגמה לקריאה ולתגובה של curl:
$ curl -X GET -H "Authorization: Bearer $(gcloud auth print-access-token)" "https://us-discoveryengine.googleapis.com/v1/projects/my-ai-app-project-123/locations/us/cmekConfigs/default_cmek_config"
{ "name": "projects/my-ai-app-project-123/locations/us/cmekConfigs/default_cmek_config", "kmsKey": "projects/key-project-456/locations/us/keyRings/my-key-ring/cryptoKeys/my-key", "kmsKeyVersion": "projects/key-project-456/locations/us/keyRings/my-key-ring/cryptoKeys/my-key/cryptoKeyVersions/2", "state": "ACTIVE", "isDefault": true, "lastRotationTimestampMicros": "1788220800000000" }-
אם אין לכם את שם המשאב CmekConfig, צריך להתקשר לשיטה
ListCmekConfigs:curl -X GET \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs"מחליפים את מה שכתוב בשדות הבאים:
-
LOCATION: האזור המרובה של האפליקציה או מחבר הנתונים: usאוeu. -
PROJECT_ID: מזהה הפרויקט שמכיל את הנתונים.
דוגמה לקריאת curl ותגובה:
$ curl -X GET -H "Authorization: Bearer $(gcloud auth print-access-token)" "https://us-discoveryengine.googleapis.com/v1/projects/my-ai-app-project-123/locations/us/cmekConfigs"
{ "cmek_configs": [ { "name": "projects/my-ai-app-project-123/locations/us/cmekConfigs/default_cmek_config", "kmsKey": "projects/key-project-456/locations/us/keyRings/my-key-ring/cryptoKeys/my-key", "kmsKeyVersion": "projects/key-project-456/locations/us/keyRings/my-key-ring/cryptoKeys/my-key/cryptoKeyVersions/2", "state": "ACTIVE", "isDefault": true, "lastRotationTimestampMicros": "1788220800000000" } ] }-
איך מוודאים שמפתח Cloud KMS מוכן לשימוש
אחרי שרושמים מפתח, צריך לוודא שהוא מוכן לשימוש לפני שאפשר להגן באמצעותו על משאבים:
צפייה במפתחות Cloud KMS הרשומים. איך צופים במפתחות Cloud KMS
בודקים את הפלט של הפקודה. ההגדרה CmekConfig מוכנה לשימוש אם כל הערכים הבאים מופיעים בפלט:
"state": "ACTIVE""isDefault": true
אם
"isDefault": true, המפתח מוחל באופן אוטומטי כדי להגן על אפליקציות ומחברי נתונים חדשים.
אתם יכולים גם לבדוק אם מוגדרת הגדרת ברירת מחדל של CMEK (כלומר, "isDefault": true) באמצעות מסוף Google Cloud :
נכנסים לדף Gemini Enterprise במסוף Google Cloud .
לוחצים על הגדרות ובוחרים בכרטיסייה CMEK.
בודקים שסטטוס ההגדרה של המיקום מציג את המפתח הרשום.
ביטול ההגדרה של Cloud KMS שמוגדרת כברירת מחדל
ביטול הגדרת ברירת המחדל ימנע הגנה אוטומטית של מפתחות על אפליקציות חדשות ומחברי נתונים חדשים, ויסיר את ההגנה באמצעות CMEK מנתוני משתמשי הקצה. אפליקציות ומחברי נתונים קיימים שומרים על המפתח שאיתו הם נוצרו.
כדי לבטל את הגדרת ברירת המחדל, צריך להפעיל את ה-method UpdateCmekConfig עם set_default שמוגדר ל-false:
curl -X PATCH \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
"https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID?set_default=false"
מחליפים את מה שכתוב בשדות הבאים:
-
LOCATION: האזור הגיאוגרפי של האפליקציה או של מחבר הנתונים:usאוeu. -
PROJECT_ID: מזהה הפרויקט שמכיל את האפליקציה או את מחבר הנתונים. -
CMEK_CONFIG_ID: המזהה של המשאב CmekConfig. אם רשמתם את המפתח באמצעות המסוף, המזהה הואdefault_cmek_config.
ביטול ההגדרה של ברירת המחדל לא מוחק את CmekConfig או את המפתח, והשימוש ב-Cloud KMS נמשך. כדי להפסיק להשתמש ב-Cloud KMS, צריך לבטל את הרישום של המפתח.
ביטול הרישום של מפתח Cloud KMS
כדי לבטל את הרישום של המפתח מ-Gemini Enterprise, פועלים לפי השלבים הבאים:
קוראים למתודה
DeleteCmekConfigעם שם המשאב CmekConfig שרוצים לבטל את הרישום שלו.curl -X DELETE \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID"מחליפים את מה שכתוב בשדות הבאים:
-
LOCATION: האזור המרובה של האפליקציה או מחבר הנתונים: usאוeu. -
PROJECT_ID: מזהה הפרויקט שמכיל את האפליקציה או את מחבר הנתונים. -
CMEK_CONFIG_ID: המזהה של המשאב CmekConfig. אם רשמתם את המפתח באמצעות המסוף, המזהה הואdefault_cmek_config.
דוגמה לקריאה ולתגובה של curl:
$ curl -X DELETE -H "Authorization: Bearer $(gcloud auth print-access-token)" "https://us-discoveryengine.googleapis.com/v1/projects/my-ai-app-project-123/locations/us/cmekConfigs/default_cmek_config" { "name": "projects/my-ai-app-project-123/locations/us/operations/delete-cmek-config-56789", "metadata": { "@type": "type.googleapis.com/google.cloud.discoveryengine.v1.DeleteCmekConfigMetadata" } }-
אופציונלי: רושמים את הערך
nameשמוחזר מהשיטה ופועלים לפי ההוראות במאמר קבלת פרטים על פעולה ממושכת כדי לראות מתי הפעולה הושלמה.מחיקת CmekConfig היא פעולה ממושכת שיכולה להימשך עד כמה ימים. הסיבה לכך היא שהמשאבים המוצפנים הבסיסיים מבוטלים לחלוטין לפני שה-CmekConfig מוסר.
אם נתוני משתמשי הקצה עדיין מוגנים על ידי CmekConfig, הבקשה תיכשל עם השגיאה FAILED_PRECONDITION, בדומה לשגיאה הבאה:
The default user store is currently protected by this CmekConfig. Please unset
the default CmekConfig (UpdateCmekConfig with set_default set to false) before
trying to delete the CmekConfig.
כדי לפתור את השגיאה, מבטלים את הגדרת ברירת המחדל של Cloud KMS ומנסים שוב לשלוח את בקשת המחיקה. ביטול הגדרת ברירת המחדל מסיר את ההגנה של CMEK מנתוני משתמשי הקצה. מידע נוסף זמין במאמר נתוני משתמשי קצה והגדרת ברירת המחדל של Cloud KMS.
איך בודקים אם אפליקציה או מחבר נתונים מוגנים באמצעות מפתח
אפליקציות ומחברי נתונים שנוצרו אחרי רישום המפתח מוגנים על ידי המפתח. כדי לוודא שאפליקציה או מחבר נתונים מסוימים מוגנים על ידי המפתח שלכם, פועלים לפי השלבים הבאים:
אימות באמצעות מסוף Google Cloud
כדי לבדוק אם אפליקציה מוגנת באמצעות מפתח:
נכנסים לדף Gemini Enterprise במסוף Google Cloud .
לוחצים על אפליקציות ובוחרים את האפליקציה.
לוחצים על אבטחה ומוצאים את הקטע הגדרת CMEK.
מוודאים שבשדה KMS key מופיע המפתח הרשום.
כדי לבדוק אם מחבר נתונים מוגן באמצעות מפתח:
נכנסים לדף Gemini Enterprise במסוף Google Cloud .
לוחצים על מאגרי נתונים ובוחרים את מחבר הנתונים.
מוודאים שבשדה KMS key מופיע המפתח הרשום.
אימות באמצעות CLI או API
כדי לאמת מאגר נתונים:
curl -X GET \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-H "x-goog-user-project: PROJECT_ID" \
"https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/collections/default_collection/dataStores/DATA_STORE_ID"
מחליפים את מה שכתוב בשדות הבאים:
LOCATION: מספר האזורים של הפרויקט:usאוeu.-
PROJECT_ID: המזהה של הפרויקט שמכיל את האפליקציה או את מחבר הנתונים. -
DATA_STORE_ID: המזהה של מאגר הנתונים שמשויך לאפליקציה או למחבר הנתונים.
דוגמה לקריאת curl:
curl -X GET
-H "Authorization: Bearer $(gcloud auth print-access-token)"
-H "Content-Type: application/json"
-H "x-goog-user-project: my-ai-app-project-123"
"https://us-discoveryengine.googleapis.com/v1/projects/my-ai-app-project-123/locations/us/collections/default_collection/dataStores/my-data-store-1"
כדי לאמת אפליקציה:
curl -X GET \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-H "x-goog-user-project: PROJECT_ID" \
"https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/collections/default_collection/engines/ENGINE_ID"
מחליפים את מה שכתוב בשדות הבאים:
LOCATION: מספר האזורים של הפרויקט:usאוeu.-
PROJECT_ID: מזהה הפרויקט שמכיל את האפליקציה. -
ENGINE_ID: מזהה האפליקציה.
דוגמה לקריאת curl:
curl -X GET
-H "Authorization: Bearer $(gcloud auth print-access-token)"
-H "Content-Type: application/json"
-H "x-goog-user-project: my-ai-app-project-123"
"https://us-discoveryengine.googleapis.com/v1/projects/my-ai-app-project-123/locations/us/collections/default_collection/engines/my-app"
בודקים את הפלט של הפקודה: אם השדה
cmekConfigמופיע בפלט ובשדהkmsKeyמוצג המפתח שרשמתם, האפליקציה או מחבר הנתונים מוגנים באמצעות המפתח.דוגמה לתגובה למאגר נתונים:
{
 "name": "projects/969795412903/locations/us/collections/default_collection/dataStores/my-data-store-1",
 "displayName": "my-data-store-1",
 "industryVertical": "GENERIC",
 "createTime": "2023-09-05T21:20:21.520552Z",
 "solutionTypes": [
   "SOLUTION_TYPE_SEARCH"
 ],
 "defaultSchemaId": "default_schema",
 "cmekConfig": {
   "name": "projects/969795412903/locations/us/collections/default_collection/dataStores/my-data-store-1/cmekConfigs/default_cmek_config",
   "kmsKey": "projects/my-ai-app-project-123/locations/us/keyRings/my-key-ring/cryptoKeys/my-key"
 }
}
דוגמה לתגובה לאפליקציה:
{
  "name": "projects/969795412903/locations/us/collections/default_collection/engines/my-app",
  "displayName": "my-app",
  "dataStoreIds": [
    "my-data-store-1"
  ],
  "solutionType": "SOLUTION_TYPE_SEARCH",
  "searchEngineConfig": {
    "searchTier": "SEARCH_TIER_STANDARD"
  },
  "industryVertical": "GENERIC",
  "appType": "APP_TYPE_INTRANET",
  "cmekConfig": {
   "name": "projects/969795412903/locations/us/collections/default_collection/dataStores/my-data-store-1/cmekConfigs/default_cmek_config",
   "kmsKey": "projects/my-ai-app-project-123/locations/us/keyRings/my-key-ring/cryptoKeys/my-key"
 }
}
נתונים אחרים שמוגנים על ידי מפתח Cloud KMS
בנוסף לנתונים באפליקציות ולמחברי הנתונים, המפתחות יכולים להגן על סוגים אחרים של מידע ליבה בבעלות האפליקציה שמאוחסן ב-Gemini Enterprise, כמו נתוני הסשן שנוצרו במהלך חיפוש עם שאלות המשך. המידע הבסיסי הזה מוגן באמצעות CMEK אם האפליקציות ומחברי הנתונים מוגנים באמצעות CMEK.
אי אפשר להריץ פקודה ספציפית כדי לוודא שהסשנים מוגנים, אבל אפשר לבדוק אם האפליקציה מוגנת. מריצים את הפקודה Verify that an app or data connector is protected by a key (אימות שאפליקציה או מחבר נתונים מוגנים באמצעות מפתח) כדי שהאפליקציה תוכל לראות את המפתח במשאב cmekConfig. כך תוכלו לדעת שהנתונים של הסשן מוגנים.
נתוני משתמשי קצה והגדרת ברירת המחדל של Cloud KMS
Gemini Enterprise שומר נתונים על משתמשי הקצה, כמו הגדרות ההתאמה האישית, ההעדפות שלהם בממשק המשתמש ופרטי הכניסה שמאשרים את מחברי הנתונים בשמם. Gemini Enterprise מקצה את נפח האחסון הזה לפרויקט באופן אוטומטי. אי אפשר ליצור או למחוק אותו, ואי אפשר להקצות לו מפתח באופן ישיר.
במקום זאת, נתוני משתמשי הקצה מוגנים על ידי CmekConfig שמוגדר כברירת המחדל למיקום. לכן, רמת ההגנה משתנה כשההגדרה משתנה:
| פעולה | ההשפעה על נתונים של משתמשי קצה |
|---|---|
הגדרת CmekConfig כברירת המחדל (set_default=true) |
הנתונים של משתמשי הקצה מוגנים באמצעות המפתח הזה. |
| הגדרתם CmekConfig אחר כברירת מחדל | הנתונים של משתמשי הקצה מוגנים באמצעות המפתח החדש. נתונים שמאוחסנים במפתח הקודם לא מועברים ואי אפשר לגשת אליהם. |
ביטלת את ההגדרה כברירת מחדל (set_default=false) |
נתוני משתמשי הקצה לא מוגנים יותר באמצעות CMEK, וחוזרים למצב של Google-owned and Google-managed encryption key. נתונים שמאוחסנים במפתח הקודם לא מועברים ואי אפשר לגשת אליהם. |
נתוני משתמשי הקצה מוגנים על ידי ה-CmekConfig שמוגדר כברירת מחדל, ולכן אי אפשר למחוק CmekConfig כל עוד הוא מגן על נתוני משתמשי הקצה. כדי למחוק אותו, קודם צריך לבטל את ההגדרה של Cloud KMS שמשמשת כברירת מחדל. מידע נוסף מופיע במאמר ביטול הרישום של מפתח Cloud KMS.
החלפת מפתחות של Cloud KMS
אי אפשר לשנות את המפתח שמגן על אפליקציה או על מחבר נתונים קיימים, אבל אפשר להחליף את המפתח הזה בגרסת מפתח חדשה. כשאתם הופכים גרסה חדשה של מפתח רשום לגרסה הראשית, Gemini Enterprise מזהה את השינוי ומצפין מחדש את הנתונים שלכם באמצעות גרסת המפתח החדשה באופן אוטומטי. לא צריך להפעיל שיטה של Gemini Enterprise כדי להתחיל סבב.
מידע כללי על רוטציית מפתחות מופיע במאמר רוטציית מפתחות במדריך של Cloud KMS.
חשוב: אל תבצעו רוטציה של מפתחות באפליקציות או במחברי נתונים שמשויכים להמלצות או לאפליקציות שזקוקות לניתוח נתונים, ואל תבצעו רוטציה של המפתחות של אזור יחיד שמשמשים למחברים של צד שלישי. המגבלות של Cloud KMS ב-Gemini Enterprise
כדי לסובב מפתח:
יוצרים גרסת מפתח חדשה ומגדירים אותה כגרסה הראשית. הוראות מפורטות זמינות במאמר החלפת מפתח במדריך Cloud KMS.
משאירים את גרסת המפתח הקודמת מופעלת. ההצפנה מחדש מתחילה באופן אוטומטי אחרי ש-Gemini Enterprise מזהה את הגרסה הראשית החדשה.
מוודאים ש-Gemini Enterprise זיהה את גרסת המפתח החדשה. כדי לראות את ה-CmekConfig, קראו את המאמר הצגת מפתחות Cloud KMS. בודקים את השדות הבאים בפלט:
-
kmsKeyVersionמציג את הגרסה החדשה של המפתח. stateהואACTIVE.- התאריך
lastRotationTimestampMicrosמציין מתי התחיל הסבב.
-
חשוב להשאיר את הגרסה הקודמת של המפתח מופעלת למשך 30 ימים לפחות אחרי שמוצגת הגרסה החדשה של המפתח ב-
kmsKeyVersion.משביתים את הגרסה הקודמת של המפתח ומוודאים שהכול פועל כמו קודם. למידע נוסף, קראו את המאמר הפעלה והשבתה של גרסאות מפתחות במדריך של Cloud KMS.
כשבטוחים שהשבתת גרסת המפתח הקודמת לא גרמה לבעיות, משמידים אותה. איך משמידים ומשחזרים גרסאות של מפתחות במדריך של Cloud KMS.
אם מפתח Cloud KMS מושבת או מבוטל
אם מפתח מושבת או שההרשאות שלו מבוטלות, האפליקציה או מחבר הנתונים מפסיקים להטמיע נתונים ולהציג נתונים תוך 15 דקות. אפשר להפעיל מחדש את המפתח תוך 30 יום כדי להמשיך בפעולות לפני שתצורת ה-CMEK תפוג וכל הנתונים המשויכים יימחקו באופן סופי. עם זאת, הפעלה מחדש של מפתח או שחזור הרשאות לוקחים הרבה זמן. יכול להיות שיעברו עד 24 שעות לפני שהאפליקציה או מחבר הנתונים יוכלו להמשיך להציג נתונים.
לכן, אל תשביתו מפתח אלא אם כן זה הכרחי. השבתה והפעלה של מפתח באפליקציה או במחבר נתונים היא פעולה שלוקחת זמן. לדוגמה, אם משביתים ומפעילים מפתח שוב ושוב, ייקח הרבה זמן עד שהאפליקציה או מחבר הנתונים יגיעו למצב מוגן. השבתת מפתח והפעלה מחדש שלו מיד לאחר מכן עלולות לגרום להשבתה של כמה ימים, כי המפתח מושבת קודם מהאפליקציה או ממחבר הנתונים, ורק לאחר מכן מופעל מחדש.
פתרון בעיות: השגיאה "לא נמצאו פרויקטים של מפתחות KMS"
הבעיה: כשמנסים ליצור אפליקציה או מחבר נתונים באמצעות מפתח KMS, מופיעה הודעת שגיאה דומה לזו:
KMS key projects/[...] not found for location: [...] and project number: [...]
בעיה: הודעת השגיאה הזו עלולה להטעות. זה לא בהכרח אומר שהמפתח לא קיים. במקום זאת, יכול להיות שההודעה מציינת שמפתח ה-KMS לא נרשם לשימוש ב-Gemini Enterprise במיקום שצוין.
פתרון: כדי לפתור את הבעיה, צריך לרשום את המפתח לפי השלבים במאמר בנושא רישום מפתח Cloud KMS. אחרי שהרישום מסתיים, אפשר ליצור אפליקציות או מחברי נתונים שמוגנים באמצעות המפתח הזה.