


Nelle architetture VPC condivise, la rete del progetto host è condivisa con il progetto di servizio. Fino a poco tempo fa, questo impediva di separare questi progetti in perimetri diversi. Con l'introduzione di regole in entrata e in uscita basate su indirizzi IP privati, i progetti host e di servizio possono ora risiedere in perimetri separati, mantenendo al contempo l'accesso controllato tramite queste regole.
Architettura di riferimento
Nella policy di servizio vengono utilizzati i seguenti attributi:
- Perimetri dei Controlli di servizio VPC
- Indirizzi IP privati di Gestore contesto accesso
- Regole in entrata e in uscita
Nel componente di networking, questa architettura utilizza un endpoint Private Service Connect per accedere alle API di Google.
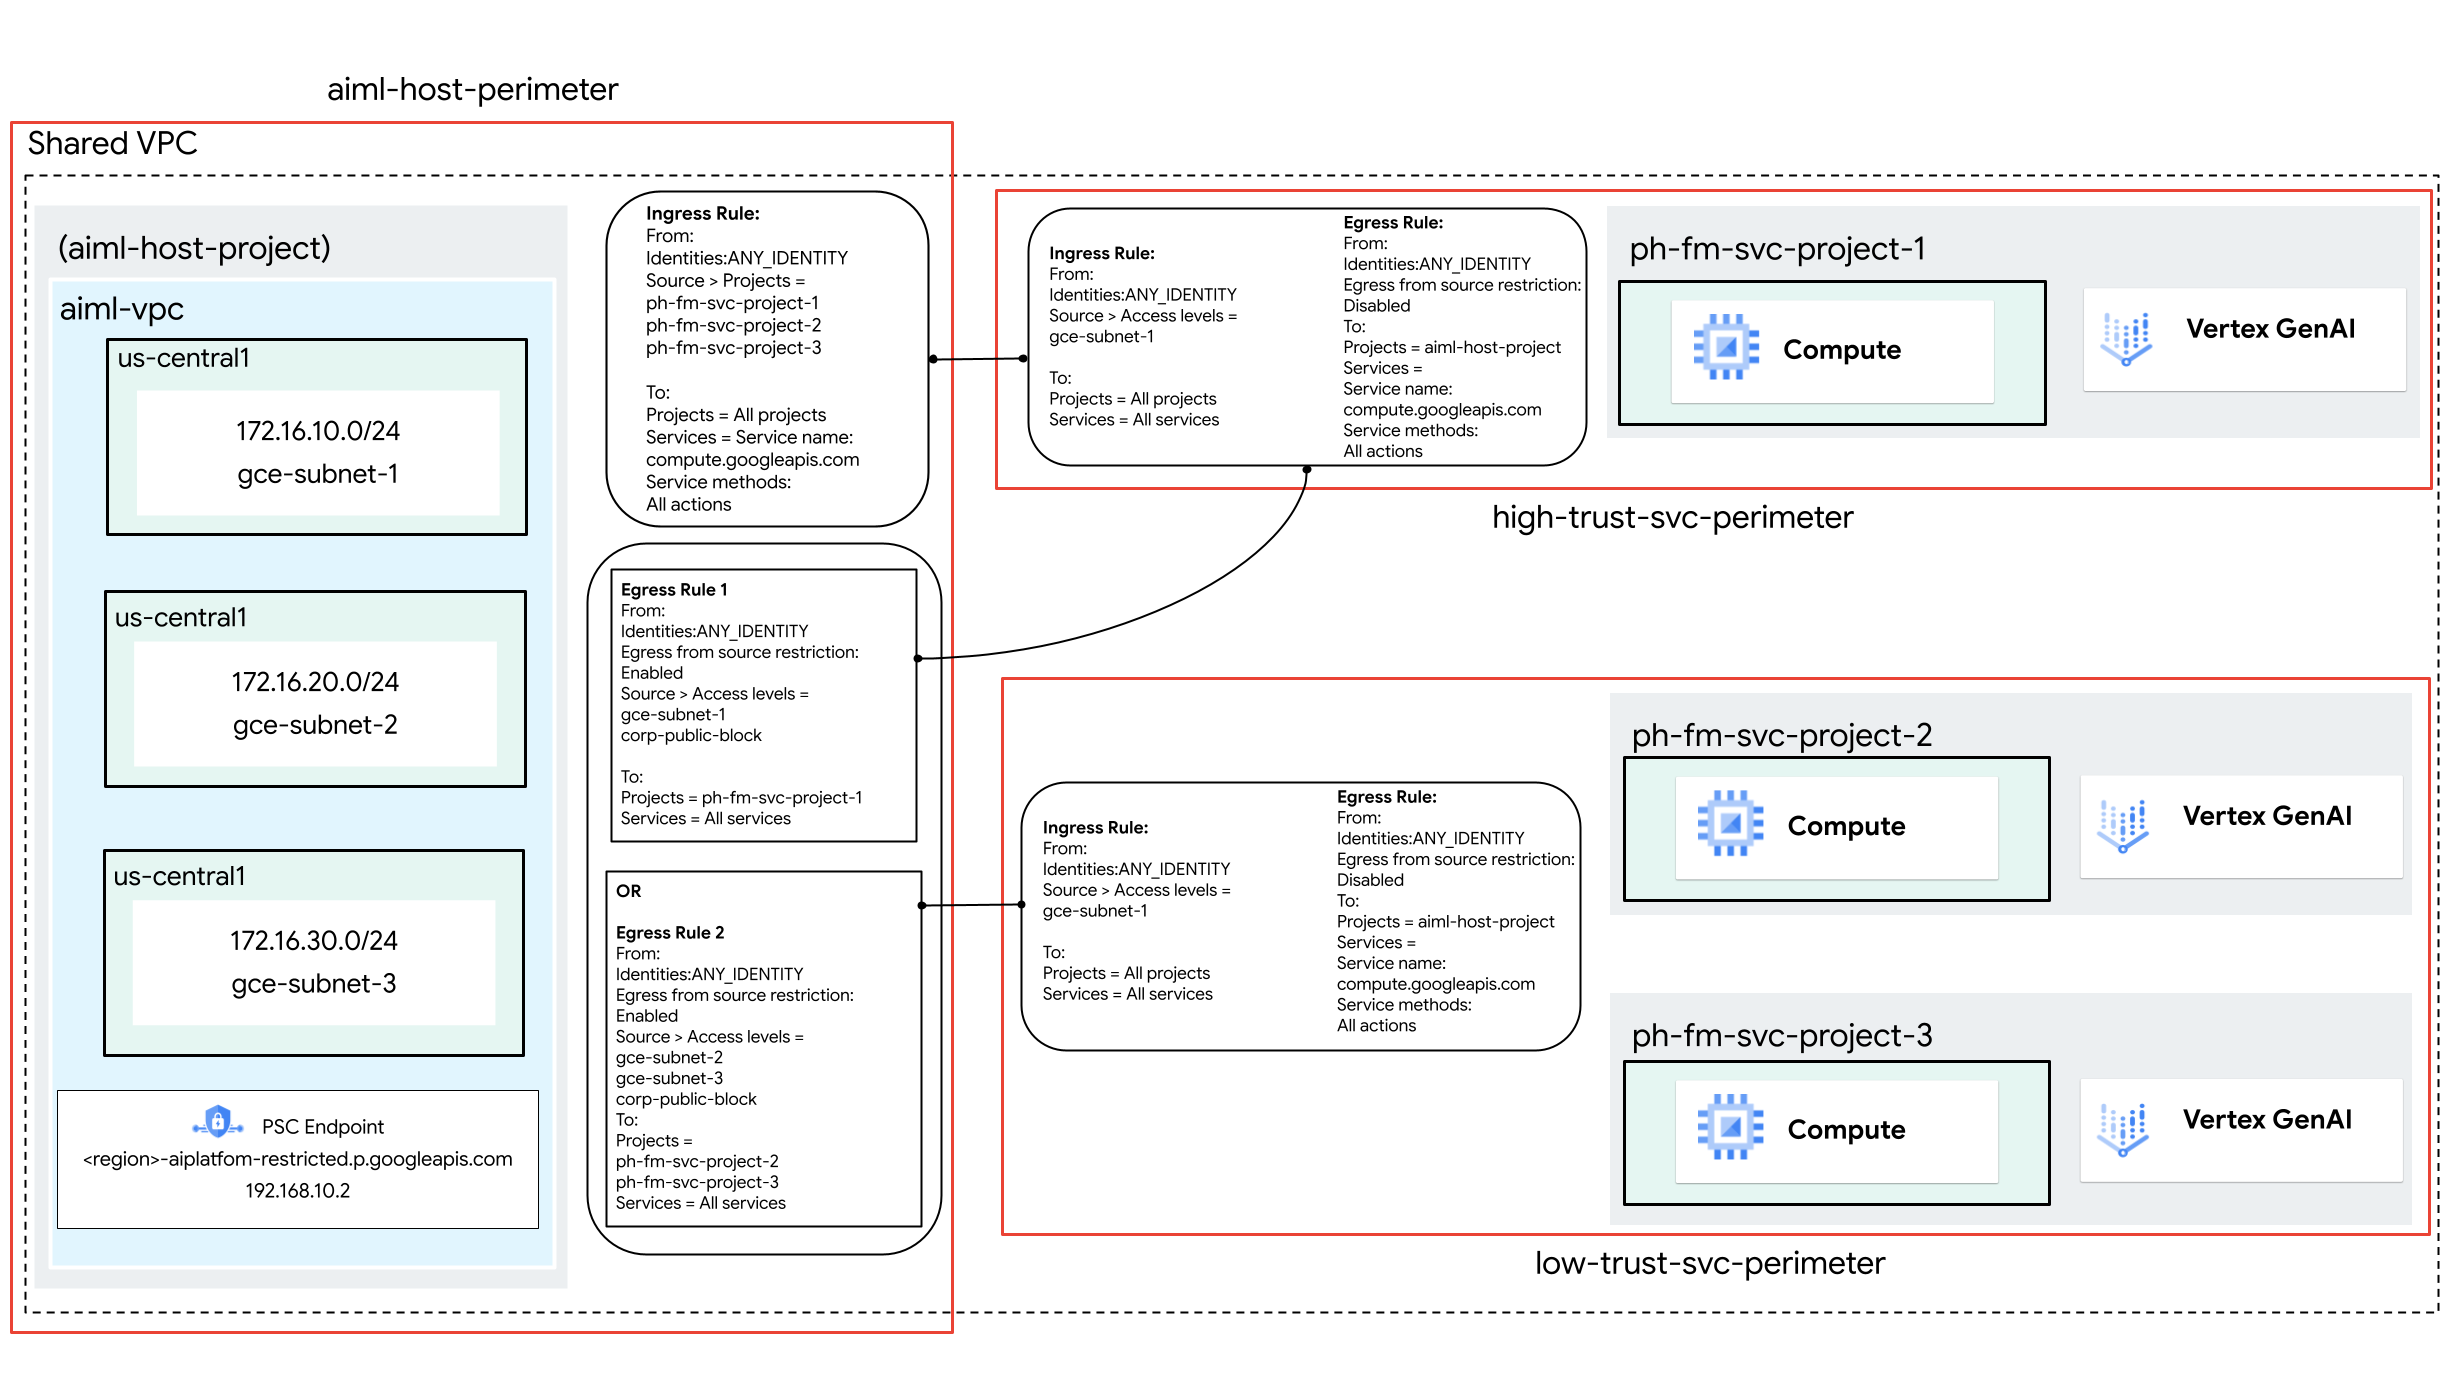
In questa architettura di riferimento, le regole in entrata e in uscita e gli indirizzi IP privati vengono utilizzati per controllare l'accesso tra le istanze di Compute Engine e l'API Agent Platform per i seguenti perimetri di servizio e progetti:
| Perimetro | Progetti all'interno del perimetro |
|---|---|
aiml-host-perimeter |
aiml-host-project |
high-trust-svc-perimeter |
ph-fm-svc-project-1 |
low-trust-svc-perimeter |
ph-fm-svc-project-2, ph-fm-svc-project-3 |
L'accesso all'API Agent Platform dalle istanze Compute Engine di ogni progetto di servizio è controllato dalle regole in entrata e in uscita dei Controlli di servizio VPC. Queste regole utilizzano i livelli di accesso di Gestore contesto accesso configurati con indirizzi IP privati per consentire alle subnet condivise con ogni progetto di servizio di accedere ai rispettivi perimetri.
(Facoltativo) Crea un livello di accesso per il traffico pubblico dell'organizzazione
Se gli utenti finali richiedono l'accesso alla piattaforma Gemini Enterprise Agent tramite la consoleGoogle Cloud , segui le istruzioni riportate in questa sezione per creare un livello di accesso da utilizzare nei Controlli di servizio VPC. Tuttavia, se l'accesso alle API è strettamente programmatico da origini private (ad esempio on-premise con Accesso privato Google per on-premise o Cloud Workstations), il livello di accesso non è richiesto.
In questa architettura di riferimento utilizziamo un intervallo CIDR,corp-public-block, per consentire al traffico dei dipendenti dell'organizzazione di accedere alla consoleGoogle Cloud .
Gestore contesto accesso consente agli amministratori dell'organizzazione Google Cloud di definire un controllo dell'accesso granulare e basato su attributi per le risorse in Google Cloud.
I livelli di accesso descrivono i requisiti per l'accettazione delle richieste. Ecco alcuni esempi:
- Tipo di dispositivo e sistema operativo (richiede una licenza Chrome Enterprise Premium)
- Indirizzo IP
- Localizzazioni
- Identità utente
Se è la prima volta che l'organizzazione utilizza Gestore contesto accesso, i suoi amministratori IT devono definire una policy di accesso, ovvero un container per i livelli di accesso e i perimetri di servizio. Ecco come:
- Nel selettore di progetti nella parte superiore della console Google Cloud , fai clic sulla scheda Tutti e poi seleziona la tua organizzazione.
- Crea un livello di accesso di base seguendo le istruzioni riportate nella pagina Crea un livello di accesso di base. Specifica le seguenti opzioni:
- In Crea condizioni in, scegli Modalità di base.
- Nel campo Titolo livello di accesso, inserisci
corp-public-block. - Nella sezione Condizioni, per l'opzione Se la condizione è soddisfatta, restituisci, scegli VERO.
- In Subnet IP, scegli IP pubblico.
- Per l'intervallo di indirizzi IP, specifica l'intervallo CIDR esterno che richiede l'accesso al perimetro dei Controlli di servizio VPC.
Crea il perimetro di servizio dei Controlli di servizio VPC
Quando crei un perimetro di servizio, un modo per consentire l'accesso ai servizi protetti dall'esterno del perimetro è creare livelli di accesso (utilizzando gli indirizzi IP, nel nostro esempio). In questa architettura di riferimento, vengono creati più perimetri di servizio che utilizzano regole in entrata e in uscita per controllare l'accesso alle comunicazioni dell'API Agent Platform e dell'API Compute Engine come segue:
- La subnet per le risorse di computing appartenenti al progetto di servizio
ph-fm-svc-project-1può accedere all'API Agent Platform e all'API Compute Engine inph-fm-svc-project-1daaiml-host-project. - La subnet per le risorse di computing appartenenti ai progetti di servizio
ph-fm-svc-project-2eph-fm-svc-project-3può accedere all'API Agent Platform e all'API Compute Engine nel progettoph-fm-svc-project-2e nel progettoph-fm-svc-project-3daaiml-host-project.
Ogni progetto di servizio è autorizzato ad accedere all'API Compute Engine nel progetto host (perché si verificano flussi bidirezionali tra il progetto host e i progetti di servizio quando vengono create risorse di computing in un determinato progetto di servizio).
In questa architettura di riferimento, viene creato un livello di accesso per ogni subnet per utilizzare le regole in entrata e in uscita per consentire i flussi richiesti tra il perimetro del progetto host e ogni perimetro del progetto di servizio.
Crea livello di accesso gce-subnet-1
- Nel selettore di progetti nella parte superiore della console Google Cloud , fai clic sulla scheda Tutti e poi seleziona la tua organizzazione.
- Crea un livello di accesso di base seguendo le istruzioni riportate nella pagina Crea un livello di accesso di base. Specifica le seguenti opzioni:
- In Crea condizioni in, scegli Modalità di base.
- Nel campo Titolo livello di accesso, inserisci
gce-subnet-1. - Nella sezione Condizioni, per l'opzione Se la condizione è soddisfatta, restituisci, scegli VERO.
- In Subnet IP, scegli IP privato.
- Seleziona Reti VPC, identifica il tuo progetto e seleziona il nome del VPC.
- Per Subnet IP, seleziona l'intervallo CIDR che rappresenta la subnet condivisa dal progetto host con
ph-fm-svc-project-1.
Crea livello di accesso gce-subnet-2
- Nel selettore di progetti nella parte superiore della console Google Cloud , fai clic sulla scheda Tutti e poi seleziona la tua organizzazione.
- Crea un livello di accesso di base seguendo le istruzioni riportate nella pagina Crea un livello di accesso di base. Specifica le seguenti opzioni:
- In Crea condizioni in, scegli Modalità di base.
- Nel campo Titolo livello di accesso, inserisci
gce-subnet-2. - Nella sezione Condizioni, per l'opzione Se la condizione è soddisfatta, restituisci, scegli VERO.
- In Subnet IP, scegli IP privato.
- Seleziona Reti VPC, identifica il tuo progetto e seleziona il nome del VPC.
- Per Subnet IP, seleziona l'intervallo CIDR che rappresenta la subnet condivisa dal progetto host con
ph-fm-svc-project-2.
Crea livello di accesso gce-subnet-3
- Nel selettore di progetti nella parte superiore della console Google Cloud , fai clic sulla scheda Tutti e poi seleziona la tua organizzazione.
- Crea un livello di accesso di base seguendo le istruzioni riportate nella pagina Crea un livello di accesso di base. Specifica le seguenti opzioni:
- In Crea condizioni in, scegli Modalità di base.
- Nel campo Titolo livello di accesso, inserisci
gce-subnet-3. - Nella sezione Condizioni, per l'opzione Se la condizione è soddisfatta, restituisci, scegli VERO.
- In Subnet IP, scegli IP privato.
- Seleziona Reti VPC, identifica il tuo progetto e seleziona il nome del VPC.
- Per Subnet IP, seleziona l'intervallo CIDR che rappresenta la subnet condivisa dal progetto host con
ph-fm-svc-project-3.
Passaggi di configurazione per aiml-host-perimeter
Seleziona il tipo di configurazione per il nuovo perimetro
In questa sezione creerai un perimetro di servizio dei Controlli di servizio VPC (aiml-host-perimeter) in modalità dry run.
In modalità dry run, il perimetro registra le violazioni come se fosse applicato in modo forzato, ma non impedisce l'accesso ai servizi limitati. L'utilizzo della modalità dry run prima di passare alla modalità di applicazione forzata è consigliato come best practice.
Nel menu di navigazione della console Google Cloud , fai clic su Sicurezza, quindi su Controlli di servizio VPC.
Vai a Sicurezza.
Se ti viene chiesto, seleziona l'organizzazione, la cartella o il progetto.
Nella pagina Controlli di servizio VPC, fai clic su Modalità dry run.
Fai clic su Nuovo perimetro.
Nella scheda Nuovo perimetro di servizio VPC, nella casella Nome perimetro, digita un nome per il perimetro, ad esempio
aiml-host-perimeter.Il nome di un perimetro può avere una lunghezza massima di 50 caratteri, deve iniziare con una lettera e può contenere solo lettere latine ASCII (
a-z,A-Z), numeri (0-9) e trattini bassi (_). Il nome del perimetro è sensibile alle maiuscole e deve essere univoco all'interno di una policy di accesso.Accetta le impostazioni predefinite per il perimetro.
Seleziona le risorse da proteggere
- Fai clic su Risorse da proteggere.
- Per aggiungere progetti o reti VPC che vuoi proteggere all'interno del perimetro, segui questi passaggi:
- Fai clic su Aggiungi risorse.
- Per aggiungere progetti al perimetro, fai clic su Aggiungi progetto nel riquadro Aggiungi risorse.
- Seleziona il progetto che vuoi aggiungere, in questo caso
aiml-host-project. - Fai clic su Aggiungi risorse selezionate. I progetti aggiunti vengono visualizzati nella sezione Progetti.
- Seleziona il progetto che vuoi aggiungere, in questo caso
Seleziona i servizi limitati
In questa architettura di riferimento, l'ambito delle API con limitazioni è limitato, abilitando solo le API necessarie per Gemini Enterprise Agent Platform. Tuttavia, come best practice, ti consigliamo di limitare tutti i servizi quando crei un perimetro per ridurre il rischio di esfiltrazione di dati dai servizi Google Cloud .
Per selezionare i servizi da proteggere all'interno del perimetro, segui questi passaggi:
- Fai clic su Servizi limitati.
- Nel riquadro Servizi limitati, fai clic su Aggiungi servizi.
- Nella finestra di dialogo Specifica i servizi da limitare, seleziona API Compute Engine.
- Fai clic su Aggiungi API Compute Engine.
(Facoltativo) Seleziona i servizi accessibili da VPC
L'impostazione Servizi accessibili da VPC limita l'insieme di servizi accessibili dagli endpoint di rete all'interno del perimetro di servizio. In questa architettura di riferimento, manteniamo l'impostazione predefinita Tutti i servizi.
(Facoltativo) Seleziona il livello di accesso
Se hai creato un livello di accesso CIDR aziendale in una sezione precedente, segui questi passaggi per consentire l'accesso alle risorse protette dall'esterno del perimetro:
- Fai clic su Livelli di accesso.
Fai clic sulla casella Scegli il livello di accesso.
Puoi anche aggiungere livelli di accesso dopo la creazione di un perimetro.
Seleziona la casella di controllo corrispondente al livello di accesso. (In questa architettura di riferimento, si tratta di
corp-public-block.)
Configura la policy in entrata
La comunicazione bidirezionale avviene tra un progetto host e un progetto di servizio quando le risorse di computing vengono create in un determinato progetto di servizio, perché il progetto host è proprietario della rete VPC contenente la subnet condivisa con il progetto di servizio. In questa sezione configurerai una regola in entrata che consente a tutti e tre i progetti di servizio di accedere alle risorse di computing nel progetto host per questi flussi.
- Nel menu a sinistra, fai clic su Policy in entrata.
- Fai clic su Aggiungi regola.
- Nel riquadro Regola in entrata, segui questi passaggi:
- In Attributi FROM, seleziona i seguenti attributi FROM del client API:
- Identità: qualsiasi identità
- Origine: progetti (
ph-fm-svc-project-1,ph-fm-svc-project-2,ph-fm-svc-project-3)
- In Attributi TO, seleziona i seguenti attributi TO di servizi e risorse Google Cloud:
- Progetto: tutti i progetti
- Servizi: servizi selezionati
- Servizi selezionati: API Compute Engine
- Metodi: tutti i metodi
- In Attributi FROM, seleziona i seguenti attributi FROM del client API:
Configura la policy in uscita
In questa sezione configurerai due regole in uscita.
Prima regola in uscita
Poiché il progetto host è proprietario della subnet condivisa con ph-fm-svc-project-1, è necessaria una regola in uscita per consentire alla subnet di accedere al perimetro di ph-fm-svc-project-1 dal perimetro del progetto host. Il livello di accesso aziendale consente la comunicazione bidirezionale richiesta per la creazione di istanze di computing quando un utente finale crea risorse di computing in un progetto di servizio utilizzando il livello di accesso configurato.
- Nel menu a sinistra, fai clic su Policy in uscita.
- Fai clic su Aggiungi regola.
- Nel riquadro Regola in uscita, segui questi passaggi:
- In Attributi FROM, seleziona i seguenti attributi FROM del client API:
- Identità: qualsiasi identità
- Seleziona Abilita le origini in uscita a livello di accesso.
- Livelli di accesso
corp-public-blockegce-subnet-1.
- In Attributi TO, seleziona i seguenti attributi TO di servizi e risorse Google Cloud:
- Progetto: progetti selezionati
- Aggiungi progetto:
ph-fm-svc-project-1 - Servizi: tutti i servizi
- In Attributi FROM, seleziona i seguenti attributi FROM del client API:
Seconda regola in uscita
Poiché il progetto host è proprietario delle subnet condivise con ph-fm-svc-project-2 e ph-fm-svc-project-3, è necessaria una regola in uscita per consentire a queste subnet di accedere al perimetro dei progetti di servizio dal perimetro del progetto host.
Il livello di accesso aziendale consente la comunicazione bidirezionale richiesta per la creazione di istanze di computing quando un utente finale crea risorse di computing in un progetto di servizio utilizzando il livello di accesso configurato.
- Nel menu a sinistra, fai clic su Policy in uscita.
- Fai clic su Aggiungi regola.
- Nel riquadro Regola in uscita, segui questi passaggi:
- In Attributi FROM, seleziona i seguenti attributi FROM del client API:
- Identità: qualsiasi identità
- Seleziona Abilita le origini in uscita a livello di accesso.
- Livelli di accesso
corp-public-block,gce-subnet-2egce-subnet-3.
- In Attributi TO, seleziona i seguenti attributi TO di servizi e risorse Google Cloud:
- Progetto: progetti selezionati
- Aggiungi progetto:
ph-fm-svc-project-2,ph-fm-svc-project-3 - Servizi: tutti i servizi
- In Attributi FROM, seleziona i seguenti attributi FROM del client API:
Crea il perimetro
Dopo aver completato i passaggi di configurazione precedenti, crea il perimetro facendo clic su Crea perimetro.
Passaggi di configurazione per high-trust-svc-perimeter
Seleziona il tipo di configurazione per il nuovo perimetro
Nel menu di navigazione della console Google Cloud , fai clic su Sicurezza, quindi su Controlli di servizio VPC.
Vai a Sicurezza.
Se ti viene chiesto, seleziona l'organizzazione, la cartella o il progetto.
Nella pagina Controlli di servizio VPC, fai clic su Modalità dry run.
Fai clic su Nuovo perimetro.
Nella scheda Nuovo perimetro di servizio VPC, nella casella Nome perimetro, digita un nome per il perimetro, ad esempio
high-trust-svc-perimeter.Il nome di un perimetro può avere una lunghezza massima di 50 caratteri, deve iniziare con una lettera e può contenere solo lettere latine ASCII (
a-z,A-Z), numeri (0-9) e trattini bassi (_). Il nome del perimetro è sensibile alle maiuscole e deve essere univoco all'interno di una policy di accesso.Accetta le impostazioni predefinite per il perimetro.
Seleziona le risorse da proteggere
- Fai clic su Risorse da proteggere.
- Per aggiungere progetti o reti VPC che vuoi proteggere all'interno del perimetro, segui questi passaggi:
- Fai clic su Aggiungi risorse.
- Per aggiungere progetti al perimetro, fai clic su Aggiungi progetto nel riquadro Aggiungi risorse.
- Seleziona il progetto che vuoi aggiungere, in questo caso
ph-fm-svc-project-1. - Fai clic su Aggiungi risorse selezionate. I progetti aggiunti vengono visualizzati nella sezione Progetti.
- Seleziona il progetto che vuoi aggiungere, in questo caso
Seleziona i servizi limitati
In questa architettura di riferimento, l'ambito delle API con limitazioni è limitato, abilitando solo le API necessarie per Gemini. Tuttavia, come best practice, ti consigliamo di limitare tutti i servizi quando crei un perimetro per ridurre il rischio di esfiltrazione di dati dai servizi Google Cloud .
Per selezionare i servizi da proteggere all'interno del perimetro, segui questi passaggi:
- Fai clic su Servizi limitati.
- Nel riquadro Servizi limitati, fai clic su Aggiungi servizi.
- Nella finestra di dialogo Specifica i servizi da limitare, seleziona API Compute Engine.
- Fai clic su Aggiungi API Compute Engine.
- Nel riquadro Servizi limitati, fai clic su Aggiungi servizi.
- Nella finestra di dialogo Specifica i servizi da limitare, seleziona API Agent Platform.
- Fai clic su Aggiungi l'API Agent Platform.
(Facoltativo) Seleziona i servizi accessibili da VPC
L'impostazione Servizi accessibili da VPC limita l'insieme di servizi accessibili dagli endpoint di rete all'interno del perimetro di servizio. In questa architettura di riferimento, manteniamo l'impostazione predefinita Tutti i servizi.
(Facoltativo) Seleziona il livello di accesso
Se hai creato un livello di accesso CIDR aziendale in una sezione precedente, segui questi passaggi per consentire l'accesso alle risorse protette dall'esterno del perimetro:
- Fai clic su Livelli di accesso.
Fai clic sulla casella Scegli il livello di accesso.
Puoi anche aggiungere livelli di accesso dopo la creazione di un perimetro.
Seleziona la casella di controllo corrispondente al livello di accesso. (In questa architettura di riferimento, si tratta di
corp-public-block.)
Configura la policy in entrata
Poiché il progetto host è proprietario della subnet condivisa con ph-fm-svc-project-1, è necessaria una regola in entrata per consentire l'accesso della subnet al perimetro di ph-fm-svc-project-1 dal progetto host. In questo modo, le istanze di computing di ph-fm-svc-project-1 possono accedere al servizio gestito all'interno di ph-fm-svc-project-1.
- Nel menu a sinistra, fai clic su Policy in entrata.
- Fai clic su Aggiungi regola.
- Nel riquadro Regola in entrata, segui questi passaggi:
- In Attributi FROM, seleziona i seguenti attributi FROM del client API:
- Identità: qualsiasi identità
- Origine: livello di accesso
- Livello di accesso:
gce-subnet-1
- In Attributi TO, seleziona i seguenti attributi TO di servizi e risorse Google Cloud:
- Progetto: tutti i progetti
- Servizi: tutti i servizi
- In Attributi FROM, seleziona i seguenti attributi FROM del client API:
Configura la policy in uscita
Poiché il progetto host è proprietario della subnet condivisa con ph-fm-svc-project-1, è necessaria una regola in uscita per consentire la comunicazione bidirezionale che avviene tra il progetto di servizio e il relativo progetto host quando vengono create risorse di computing nel progetto di servizio.
- Nel menu a sinistra, fai clic su Policy in uscita.
- Fai clic su Aggiungi regola.
- Nel riquadro Regola in uscita, segui questi passaggi:
- In Attributi FROM, seleziona i seguenti attributi FROM del client API:
- Identità: qualsiasi identità
- In Attributi TO, seleziona i seguenti attributi TO di servizi e risorse Google Cloud:
- Progetto: progetti selezionati
- Aggiungi progetto:
aiml-host-project - Servizi: servizi selezionati
- Servizi selezionati: API Compute Engine
- Metodi: tutti i metodi
- In Attributi FROM, seleziona i seguenti attributi FROM del client API:
Crea il perimetro
Dopo aver completato i passaggi di configurazione precedenti, crea il perimetro facendo clic su Crea perimetro.
Passaggi di configurazione per low-trust-svc-perimeter
Seleziona il tipo di configurazione per il nuovo perimetro
Nel menu di navigazione della console Google Cloud , fai clic su Sicurezza, quindi su Controlli di servizio VPC.
Vai a Sicurezza.
Se ti viene chiesto, seleziona l'organizzazione, la cartella o il progetto.
Nella pagina Controlli di servizio VPC, fai clic su Modalità dry run.
Fai clic su Nuovo perimetro.
Nella scheda Nuovo perimetro di servizio VPC, nella casella Nome perimetro, digita un nome per il perimetro, ad esempio
low-trust-svc-perimeter.Il nome di un perimetro può avere una lunghezza massima di 50 caratteri, deve iniziare con una lettera e può contenere solo lettere latine ASCII (
a-z,A-Z), numeri (0-9) e trattini bassi (_). Il nome del perimetro è sensibile alle maiuscole e deve essere univoco all'interno di una policy di accesso.Accetta le impostazioni predefinite per il perimetro.
Seleziona le risorse da proteggere
- Fai clic su Risorse da proteggere.
- Per aggiungere progetti o reti VPC che vuoi proteggere all'interno del perimetro, segui questi passaggi:
- Fai clic su Aggiungi risorse.
- Per aggiungere progetti al perimetro, fai clic su Aggiungi progetto nel riquadro Aggiungi risorse.
- Seleziona il progetto che vuoi aggiungere. Per questa architettura di riferimento, scegli quanto segue:
ph-fm-svc-project-2ph-fm-svc-project-3
- Fai clic su Aggiungi risorse selezionate. I progetti aggiunti vengono visualizzati nella sezione Progetti.
- Seleziona il progetto che vuoi aggiungere. Per questa architettura di riferimento, scegli quanto segue:
Seleziona i servizi limitati
In questa architettura di riferimento, l'ambito delle API con limitazioni è limitato, abilitando solo le API necessarie per Gemini. Tuttavia, come best practice, ti consigliamo di limitare tutti i servizi quando crei un perimetro per ridurre il rischio di esfiltrazione di dati dai servizi Google Cloud .
Per selezionare i servizi da proteggere all'interno del perimetro, segui questi passaggi:
- Fai clic su Servizi limitati.
- Nel riquadro Servizi limitati, fai clic su Aggiungi servizi.
- Nella finestra di dialogo Specifica i servizi da limitare, seleziona API Compute Engine.
- Fai clic su Aggiungi API Compute Engine.
- Nel riquadro Servizi limitati, fai clic su Aggiungi servizi.
- Nella finestra di dialogo Specifica i servizi da limitare, seleziona API Agent Platform.
- Fai clic su Aggiungi l'API Agent Platform.
(Facoltativo) Seleziona i servizi accessibili da VPC
L'impostazione Servizi accessibili da VPC limita l'insieme di servizi accessibili dagli endpoint di rete all'interno del perimetro di servizio. In questa architettura di riferimento, manteniamo l'impostazione predefinita Tutti i servizi.
(Facoltativo) Seleziona il livello di accesso
Se hai creato un livello di accesso CIDR aziendale in una sezione precedente, segui questi passaggi per consentire l'accesso alle risorse protette dall'esterno del perimetro:
- Fai clic su Livelli di accesso.
Fai clic sulla casella Scegli il livello di accesso.
Puoi anche aggiungere livelli di accesso dopo la creazione di un perimetro.
Seleziona la casella di controllo corrispondente al livello di accesso. (In questa architettura di riferimento, si tratta di
corp-public-block.)
Configura la policy in entrata
Poiché il progetto host è proprietario della subnet condivisa con ph-fm-svc-project-2
e ph-fm-svc-project-3, è necessaria una regola di ingresso per concedere a queste subnet
l'accesso al perimetro del progetto di servizio dal progetto host. In questo modo, le istanze di computing di questi progetti di servizio possono accedere al servizio gestito all'interno di ph-fm-svc-project-2 e ph-fm-svc-project-3.
- Nel menu a sinistra, fai clic su Policy in entrata.
- Fai clic su Aggiungi regola.
- Nel riquadro Regola in entrata, segui questi passaggi:
- In Attributi FROM, seleziona i seguenti attributi FROM del client API:
- Identità: qualsiasi identità
- Origine: livello di accesso
- Livello di accesso:
gce-subnet-2,gce-subnet-3
- In Attributi TO, seleziona i seguenti attributi TO di servizi e risorse Google Cloud:
- Progetto: tutti i progetti
- Servizi: tutti i servizi
- In Attributi FROM, seleziona i seguenti attributi FROM del client API:
Configura la policy in uscita
Poiché il progetto host è proprietario della subnet condivisa con ph-fm-svc-project-2 e ph-fm-svc-project-3, è necessaria una regola in uscita per consentire la comunicazione bidirezionale che avviene tra i progetti di servizio e il relativo progetto host quando vengono create risorse di computing nei progetti di servizio.
- Nel menu a sinistra, fai clic su Policy in uscita.
- Fai clic su Aggiungi regola.
- Nel riquadro Regola in uscita, segui questi passaggi:
- In Attributi FROM, seleziona i seguenti attributi FROM del client API:
- Identità: qualsiasi identità
- In Attributi TO, seleziona i seguenti attributi TO di servizi e risorse Google Cloud:
- Progetto: progetti selezionati
- Aggiungi progetto:
aiml-host-project - Servizi: servizi selezionati
- Servizi selezionati: API Compute Engine
- Metodi: tutti i metodi
- In Attributi FROM, seleziona i seguenti attributi FROM del client API:
Crea il perimetro
Dopo aver completato i passaggi di configurazione precedenti, crea il perimetro facendo clic su Crea perimetro.
Configura la rete
Utilizza un endpoint Private Service Connect per accedere alle API di Google
Private Service Connect per accedere alle API di Google è un'alternativa all'utilizzo dell'accesso privato Google o dei nomi di dominio pubblici per le API di Google. In questo caso, il producer è Google.
L'utilizzo di Private Service Connect ti consente di:
- Crea uno o più indirizzi IP interni per accedere alle API di Google per diversi casi d'uso.
- Indirizza il traffico on-premise a indirizzi IP e regioni specifici quando accedi alle API di Google.
- Crea un nome DNS dell'endpoint personalizzato da utilizzare per risolvere le API di Google.
Nell'architettura di riferimento, un endpoint API di Google di Private Service Connect denominato restricted con indirizzo IP 192.168.10.2 viene distribuito con i Controlli di servizio VPC di destinazione, utilizzato come IP virtuale (VIP) per accedere ai servizi limitati configurati nel perimetro dei Controlli di servizio VPC. L'endpoint Private Service Connect viene distribuito nel progetto host aiml-host-project.
Accedi a Gemini Pro dalle istanze di Compute Engine
Quando crei un endpoint Private Service Connect, Service Directory crea record DNS in una zona privata p.googleapis.com.
I record puntano all'indirizzo IP dell'endpoint e utilizzano il formato SERVICE-ENDPOINT.p.googleapis.com, che equivale al nome di dominio completo utilizzato per accedere all'API Agent Platform: LOCATION-aiplatform-restricted.p.googleapis.com.
Convalida la configurazione di rete
Dalle istanze Compute Engine di cui è stato eseguito il deployment nei progetti di servizio, viene utilizzata la seguente procedura per aggiornare l'API Agent Platform in modo che utilizzi il nome di dominio completo personalizzato ed esegua la convalida.
Inizializza le variabili di ambiente Python come segue:
PROJECT_ID="ph-fm-svc-project-1"
LOCATION_ID="us-central1"
API_ENDPOINT="us-central1-aiplatform-restricted.p.googleapis.com"
MODEL_ID="gemini-2.0-flash-exp"
GENERATE_CONTENT_API="streamGenerateContent"
Con un editor di testo, crea un file
request.jsoncontenente il seguente JSON:{ "contents": [ { "role": "user", "parts": [ { "text": "what weight more 1kg feathers vs 1kg stones" } ] } ], "generationConfig": { "temperature": 1, "maxOutputTokens": 8192, "topP": 0.95, "seed": 0 }, "safetySettings": [ { "category": "HARM_CATEGORY_HATE_SPEECH", "threshold": "OFF" }, { "category": "HARM_CATEGORY_DANGEROUS_CONTENT", "threshold": "OFF" }, { "category": "HARM_CATEGORY_SEXUALLY_EXPLICIT", "threshold": "OFF" }, { "category": "HARM_CATEGORY_HARASSMENT", "threshold": "OFF" } ] }Effettua la seguente richiesta cURL all'API Gemini di Gemini Enterprise Agent Platform:
curl \
-X POST \
-H "Content-Type: application/json" \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
"https://${API_ENDPOINT}/v1/projects/${PROJECT_ID}/locations/${LOCATION_ID}/publishers/google/models/${MODEL_ID}:${GENERATE_CONTENT_API}" -d '@request.json'
Convalida il perimetro in modalità dry run
In questa architettura di riferimento, il perimetro di servizio è configurato in modalità dry run, che consente di testare l'effetto della policy di accesso senza applicazione. Ciò significa che puoi vedere l'impatto delle tue policy sul tuo ambiente se fossero attive, ma senza il rischio di interrompere il traffico legittimo.
Per scoprire come convalidare il perimetro in modalità dry run, guarda il video di YouTube Logging in modalità dry run dei Controlli di servizio VPC.
Dopo aver convalidato il perimetro in modalità dry run, passa alla modalità di applicazione forzata.