


Untuk menggunakan Private Service Connect dengan Looker (Google Cloud core), instance Looker (Google Cloud core) harus diaktifkan untuk menggunakan Private Service Connect selama pembuatan instance.
Halaman dokumentasi ini menjelaskan cara menggunakan Private Service Connect untuk mengonfigurasi pemilihan rute dari klien ke Looker (inti Google Cloud), yang juga disebut traffic masuk.
Private Service Connect memungkinkan konsumen mengakses layanan terkelola secara pribadi dari dalam jaringan VPC mereka, melalui jaringan hybrid, atau secara publik saat di-deploy dengan load balancer aplikasi regional eksternal. Layanan ini memungkinkan produsen layanan terkelola untuk menghosting layanan ini di jaringan VPC terpisah mereka sendiri dan menawarkan koneksi pribadi atau publik kepada konsumen mereka.
Saat Anda menggunakan Private Service Connect untuk mengakses Looker (Google Cloud core), Anda adalah konsumen layanan, dan Looker (Google Cloud core) adalah produsen layanan. Akses masuk ke Looker (Google Cloud core) mengharuskan VPC konsumen ditambahkan sebagai VPC yang diizinkan untuk instance Private Service Connect Looker (Google Cloud core).
Dokumentasi ini menjelaskan penyiapan dan konfigurasi domain kustom, serta memberikan panduan tentang cara mengakses Looker (Google Cloud core) menggunakan endpoint untuk konektivitas pribadi.
Deployment yang direkomendasikan untuk mengakses Looker (Google Cloud core) adalah melalui load balancer aplikasi dengan backend. Penyiapan ini juga memungkinkan autentikasi sertifikat domain kustom, yang menambahkan lapisan keamanan dan kontrol ekstra untuk akses pengguna.
Membuat domain kustom
Langkah pertama setelah instance Looker (Google Cloud core) dibuat adalah menyiapkan domain kustom dan memperbarui kredensial OAuth untuk instance tersebut. Bagian berikutnya akan memandu Anda melalui prosesnya.
Saat Anda membuat domain kustom untuk instance koneksi pribadi (Private Service Connect), domain kustom harus memenuhi persyaratan berikut:
- Domain kustom harus terdiri dari setidaknya tiga bagian, termasuk setidaknya satu subdomain. Misalnya,
subdomain.domain.com. - Domain kustom tidak boleh berisi salah satu dari berikut ini:
- looker.com
- google.com
- googleapis.com
- gcr.io
- pkg.dev
Menyiapkan domain kustom
Setelah instance Looker (Google Cloud core) dibuat, Anda dapat menyiapkan domain kustom.
Sebelum memulai
Sebelum Anda dapat menyesuaikan domain instance Looker (Google Cloud core), identifikasi tempat penyimpanan data DNS domain Anda, sehingga Anda dapat memperbaruinya.
Peran yang diperlukan
Untuk mendapatkan izin yang
diperlukan guna membuat domain kustom untuk instance Looker (Google Cloud core),
minta administrator untuk memberi Anda peran IAM
Looker Admin (roles/looker.admin) di project tempat instance berada.
Untuk mengetahui informasi selengkapnya tentang cara memberikan peran, lihat Mengelola akses ke project, folder, dan organisasi.
Anda mungkin juga bisa mendapatkan izin yang diperlukan melalui peran khusus atau peran bawaan lainnya.
Membuat domain kustom
Di konsol Google Cloud , ikuti langkah-langkah berikut untuk menyesuaikan domain instance Looker (Google Cloud core):
- Di halaman Instances, klik nama instance yang ingin Anda siapkan domain kustomnya.
- Klik tab Domain kustom.
Klik Add a custom domain.
Tindakan ini akan membuka panel Tambahkan domain kustom baru.
Dengan hanya menggunakan huruf, angka, dan tanda hubung, masukkan nama host hingga 64 karakter untuk domain web yang ingin Anda gunakan — misalnya:
looker.examplepetstore.com.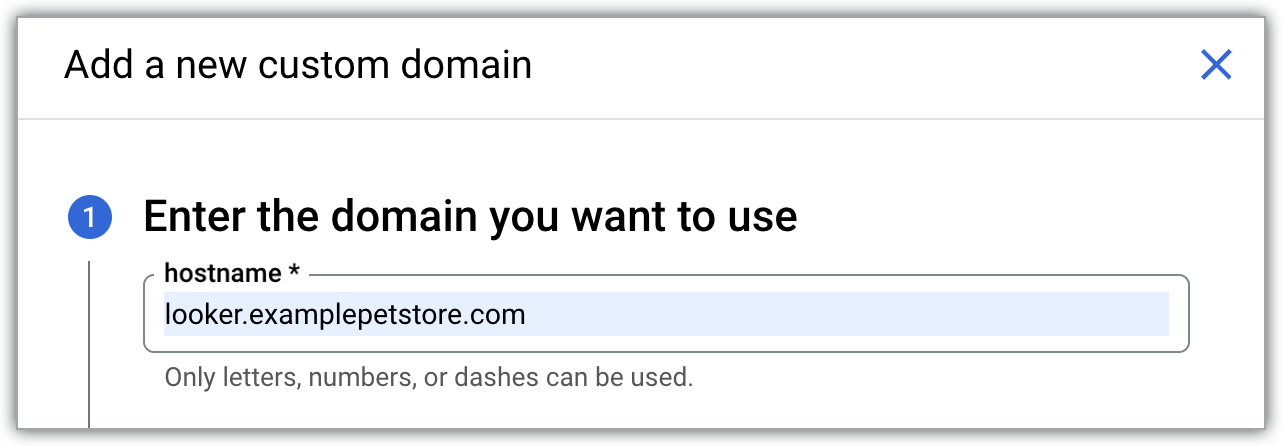
Klik tombol Continue.
Bagian Perbarui data DNS Anda akan terbuka. IP publik ingress tercantum di kolom Data.
Klik SELESAI di panel Tambahkan domain kustom baru untuk kembali ke tab DOMAIN KUSTOM.
Proses update domain kustom memerlukan waktu 10 hingga 15 menit.
Setelah domain kustom Anda disiapkan, domain tersebut akan ditampilkan di kolom Domain pada tab DOMAIN KUSTOM di halaman detail instance Looker (inti Google Cloud) di konsol Google Cloud .
Setelah domain kustom dibuat, Anda dapat melihat informasi tentangnya, atau menghapusnya.
Memperbarui kredensial OAuth
- Akses klien OAuth Anda dengan membuka Google Cloud konsol ke APIs & Services > Credentials dan memilih ID klien OAuth untuk klien OAuth yang digunakan oleh instance Looker (Google Cloud core) Anda.
Klik tombol Tambahkan URI untuk memperbarui kolom Origin JavaScript resmi di klien OAuth Anda agar menyertakan nama DNS yang sama yang akan digunakan organisasi Anda untuk mengakses Looker (inti Google Cloud). Misalnya, jika domain kustom Anda adalah
looker.examplepetstore.com, Anda memasukkanlooker.examplepetstore.comsebagai URI.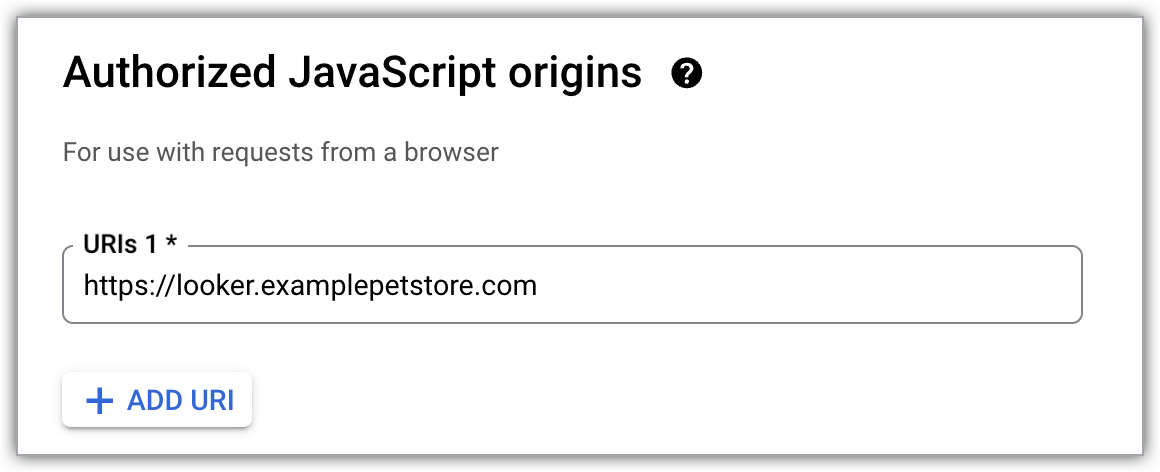
Perbarui atau tambahkan domain kustom ke daftar URI pengalihan yang diizinkan untuk kredensial OAuth yang Anda gunakan saat membuat instance Looker (Google Cloud core). Tambahkan
/oauth2callbackdi akhir URI. Misalnya, jika domain kustom Anda adalahlooker.examplepetstore.com, Anda memasukkanlooker.examplepetstore.com/oauth2callback.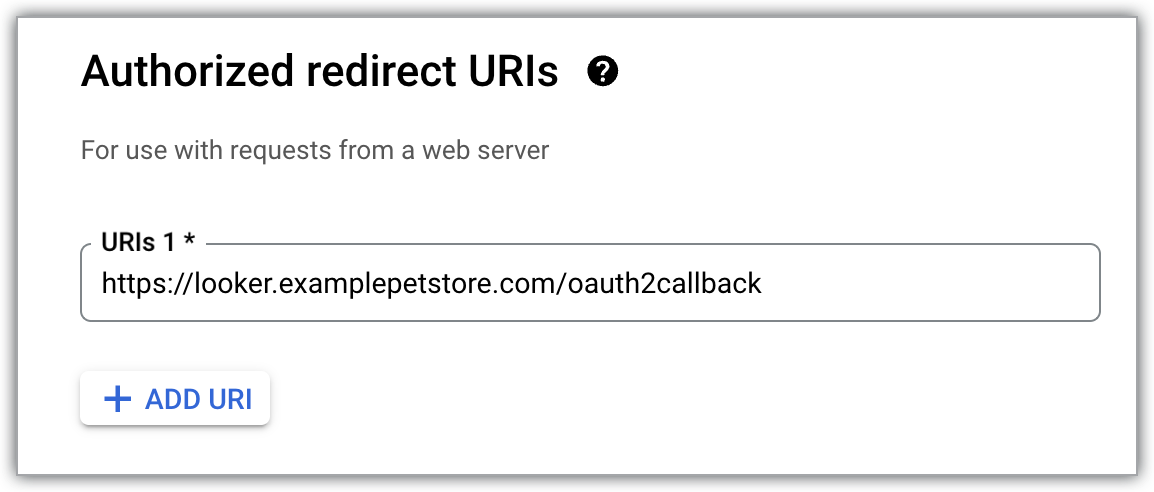
Akses pribadi ke Looker (Google Cloud core)
Setelah Anda menyiapkan domain kustom, untuk mengakses instance dari lokal atau dari lingkungan penyedia cloud lain (dengan kata lain, melalui jaringan hybrid), komponen jaringan berikut diperlukan:
- Cloud Router
- Produk jaringan hybrid, seperti HA-VPN, Cloud Interconnect, dan SD-WAN
- DNS lokal atau Cloud DNS
- Subnet khusus proxy
- Load balancer aplikasi internal
- Resource sertifikat SSL
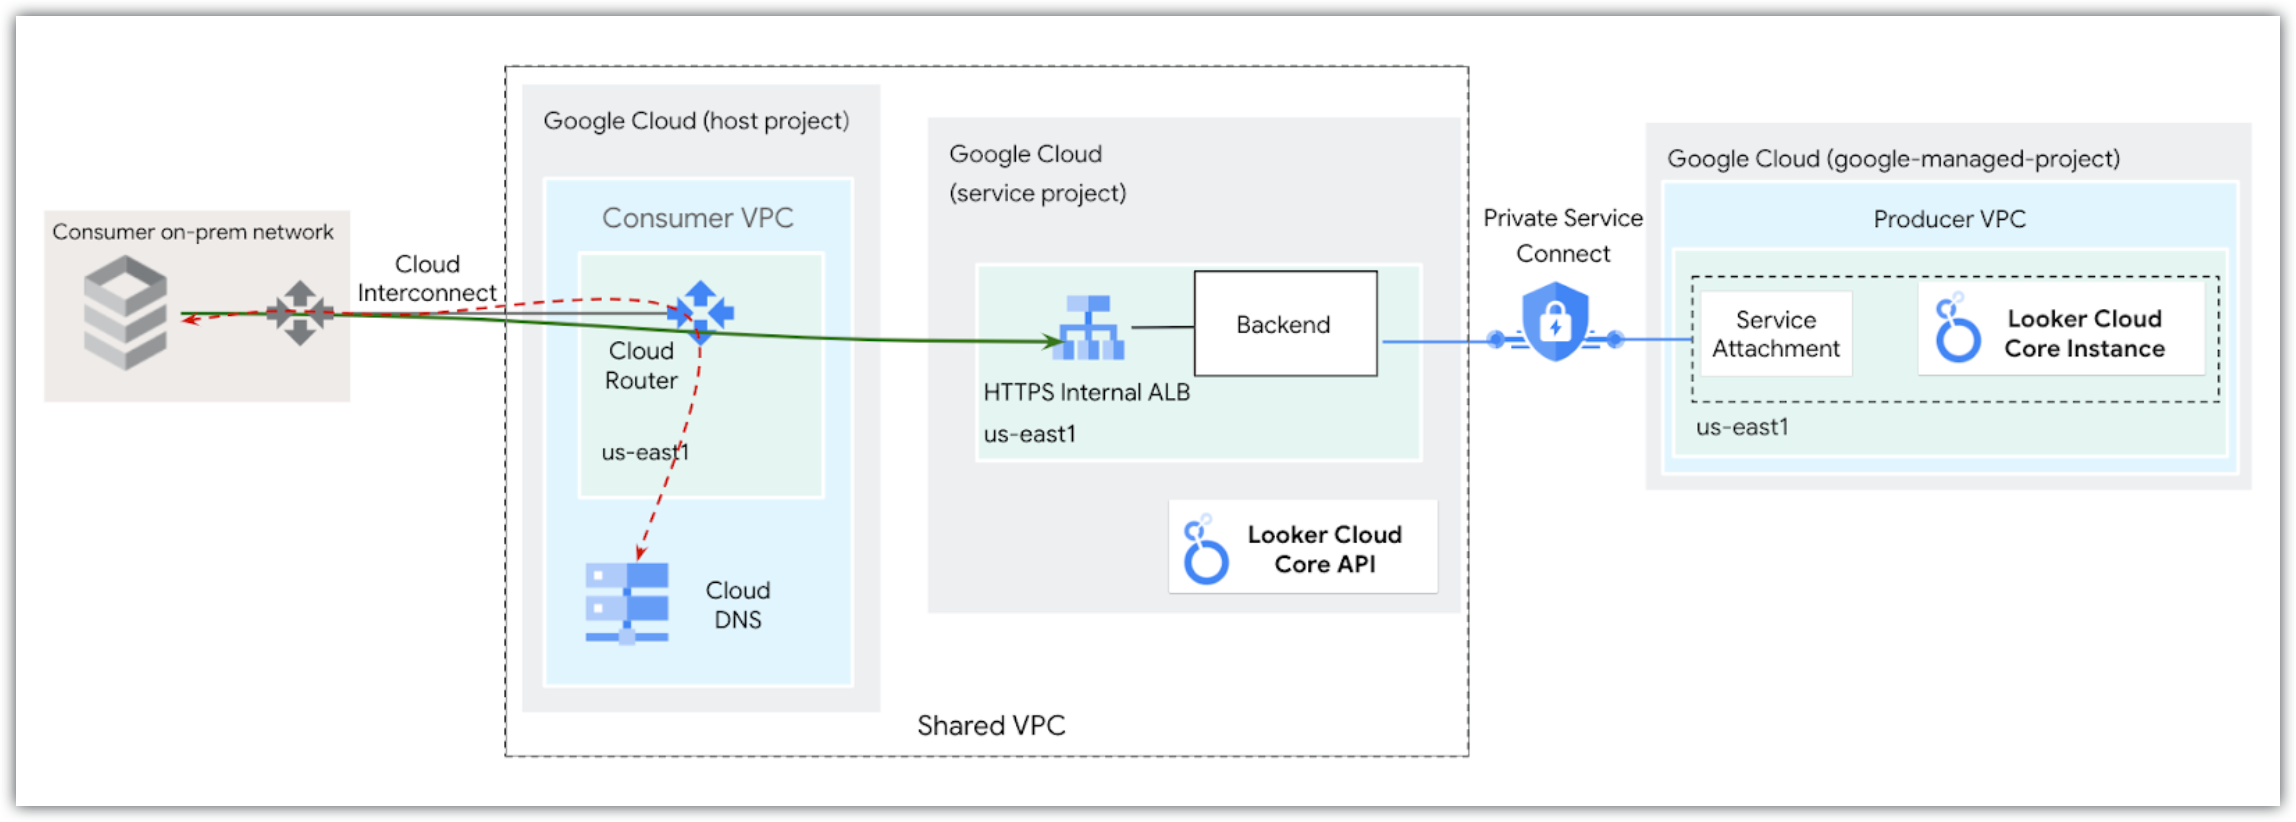
Looker (inti Google Cloud) yang di-deploy dengan Private Service Connect mendukung grup endpoint jaringan Private Service Connect, yang disebut backend, yang terintegrasi dengan Cloud Load Balancing. Lihat codelab Looker PSC Northbound Regional Internal L7 ALB untuk mengetahui petunjuk tentang cara mengakses instance Looker (Google Cloud core) yang diaktifkan untuk Private Service Connect secara pribadi menggunakan backend.
Contoh penyiapan jaringan backend Private Service Connect ditampilkan dalam diagram berikut:
Menyiapkan DNS
Saat menyiapkan DNS, Anda dapat menggunakan salah satu dari dua opsi berikut:
- Perbarui DNS lokal agar menjadi otoritatif untuk domain kustom Looker (inti Google Cloud) yang dipetakan ke alamat IP endpoint Private Service Connect.
- Buat zona pribadi Cloud DNS, buat set data menggunakan alamat IP yang dialokasikan untuk endpoint Private Service Connect, dan aktifkan penerusan DNS masuk untuk mengizinkan VPC Anda menjadi otoritatif untuk domain kustom Looker (inti Google Cloud) yang dipetakan ke alamat IP endpoint Private Service Connect.
Menyuntikkan header respons keamanan kustom
Saat Anda menyematkan Looker (Google Cloud core) dengan Private Service Connect ke dalam aplikasi eksternal, pemindaian keamanan penilaian kerentanan dan pengujian penetrasi (VAPT) dapat menandai header respons keamanan wajib yang tidak ada, seperti Referrer-Policy, Permissions-Policy, atau Cross-Origin-Resource-Policy (CORP).
Untuk menerapkan kebijakan keamanan kustom dan lulus pemindaian VAPT, ikuti langkah-langkah berikut untuk menggunakan load balancer aplikasi di depan koneksi Private Service Connect Looker (inti Google Cloud) guna menyuntikkan header respons yang diperlukan:
Di Google Cloud konsol, buka halaman Load balancing.
Klik nama load balancer yang terkait dengan instance Looker (Google Cloud core) Anda, lalu klik Edit.
Buka Backend configuration dan pilih layanan backend yang terikat dengan NEG Private Service Connect Looker (Google Cloud core) Anda.
Di bagian Advanced configurations, gunakan fitur Custom response headers untuk menambahkan header yang diperlukan (misalnya,
Cross-Origin-Resource-Policy: same-originatauReferrer-Policy: no-referrer).
Pemecahan masalah
Saat mengonfigurasi akses masuk ke instance Looker (Google Cloud core) menggunakan backend Private Service Connect, Anda mungkin mengalami masalah saat instance gagal disediakan dengan berhasil atau load balancer tidak dapat menjangkau layanan backend.
Jika log load balancer Anda menampilkan error failed_to_pick_backend dan no healthy upstream (HTTP 503), dan grup endpoint jaringan (NEG) tetap berada dalam status pending, langkah-langkah konfigurasi jaringan wajib untuk project konsumen tidak ada. Secara khusus, project konsumen tidak diizinkan untuk terhubung ke layanan produsen Looker (Google Cloud core), atau resource Lampiran Jaringan tidak dibuat di VPC konsumen.
Untuk mengatasi masalah ini, pastikan Anda menyelesaikan langkah-langkah konfigurasi jaringan wajib berikut di project konsumen:
- Project yang diizinkan: Tambahkan project konsumen ke daftar VPC yang Diizinkan pada lampiran layanan Looker (Google Cloud core). Penambahan ini memberi otorisasi VPC konsumen untuk membuat koneksi ke layanan produsen Looker (Google Cloud core).
- Konfigurasi lampiran jaringan: Buat resource Lampiran Jaringan di VPC konsumen dan kaitkan dengan instance Looker (inti Google Cloud).
Langkah berikutnya
- Menghubungkan Looker (Google Cloud core) ke database Anda
- Menyiapkan instance Looker (Google Cloud core) untuk pengguna
- Mengelola pengguna dalam Looker (Google Cloud core)