


Cuando Looker se incorpora en un iframe con la incorporación firmada, algunos navegadores usan de forma predeterminada una política de cookies que bloquea las cookies de terceros. Las cookies de terceros se rechazan cuando el iframe incorporado se carga desde un dominio diferente del dominio que carga la aplicación de incorporación. Por lo general, puedes evitar esta limitación solicitando y usando un dominio personalizado. Sin embargo, los dominios personalizados no se pueden usar en algunas situaciones. Para estas situaciones, se puede usar la incorporación sin cookies de Looker.
¿Cómo funciona la incorporación sin cookies?
Cuando no se bloquean las cookies de terceros, se crea una cookie de sesión cuando un usuario accede inicialmente a Looker. Esta cookie se envía con cada solicitud del usuario, y el servidor de Looker la usa para establecer la identidad del usuario que inició la solicitud. Cuando se bloquean las cookies, estas no se envían con una solicitud, por lo que el servidor de Looker no puede identificar al usuario asociado con la solicitud.
Para resolver este problema, la incorporación sin cookies de Looker asocia tokens con cada solicitud que se puede usar para recrear la sesión del usuario en el servidor de Looker. Es responsabilidad de la aplicación de incorporación obtener estos tokens y ponerlos a disposición de la instancia de Looker que se ejecuta en el iframe incorporado. El proceso para obtener y proporcionar estos tokens se describe en el resto de este documento.
Para usar cualquiera de las APIs, la aplicación de incorporación debe poder autenticarse en la API de Looker con privilegios de administrador. El dominio de incorporación también debe aparecer en la lista de dominios de incorporación permitidos o, si usas Looker 23.8 o una versión posterior, el dominio de incorporación se puede incluir cuando se adquiere la sesión sin cookies.
Crea un iframe de incorporación de Looker
En el siguiente diagrama de secuencia, se ilustra la creación de un iframe de incorporación. Se pueden generar varios iframes de forma simultánea o secuencial. Cuando se implementa correctamente, el iframe se unirá automáticamente a la sesión que crea el primer iframe. El SDK de incorporación de Looker simplifica este proceso, ya que se une automáticamente a la sesión existente. Para obtener lineamientos sobre cómo evitar colisiones de acceso simultáneas cuando se cargan varios iframes, consulta Prácticas recomendadas para incorporar varios iframes con la incorporación sin cookies.
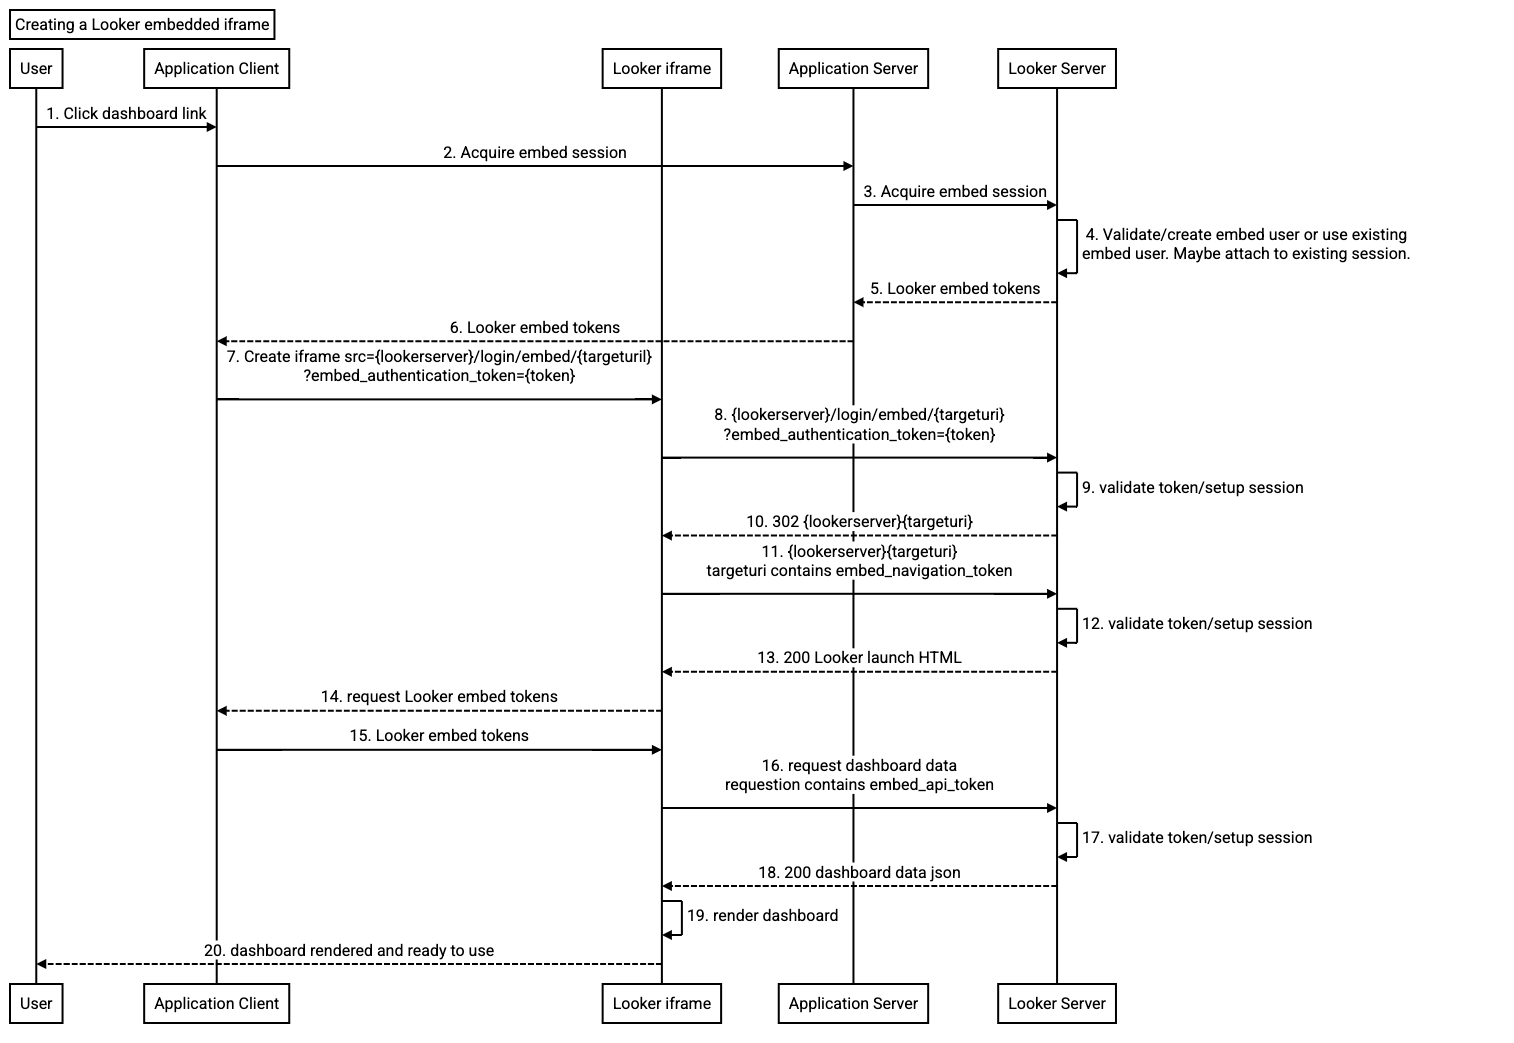
- El usuario realiza una acción en la aplicación de incorporación que genera la creación de un iframe de Looker.
- El cliente de la aplicación de incorporación adquiere una sesión de Looker. El SDK de incorporación de Looker se puede usar para iniciar esta sesión, pero se debe proporcionar una URL de extremo o una función de devolución de llamada. Si se usa una función de devolución de llamada, se llamará al servidor de la aplicación de incorporación para adquirir la sesión de incorporación de Looker. De lo contrario, el SDK de incorporación llamará a la URL del extremo proporcionada.
- El servidor de la aplicación de incorporación usa la API de Looker para adquirir una sesión de incorporación. Esta llamada a la API es similar al proceso de firma de incorporación firmada de Looker, ya que acepta la definición del usuario de incorporación como entrada. Si ya existe una sesión de incorporación de Looker para el usuario que realiza la llamada, se debe incluir el token de referencia de la sesión asociado en la llamada. Esto se explicará con más detalle en la sección Adquiere una sesión de este documento.
- El procesamiento del extremo de la sesión de incorporación de adquisición es similar al del extremo
/login/embed/(signed url)firmado, ya que espera la definición del usuario de incorporación de Looker como el cuerpo de la solicitud, en lugar de en la URL. El proceso del extremo de adquisición de la sesión de incorporación valida y, luego, crea o actualiza el usuario de incorporación. También puede aceptar un token de referencia de sesión existente. Esto es importante, ya que permite que varios iframes incorporados de Looker compartan la misma sesión. El usuario de incorporación no se actualizará si se proporciona un token de referencia de sesión y la sesión no venció. Esto admite el caso de uso en el que se crea un iframe con una URL de incorporación firmada y otros iframes se crean sin una URL de incorporación firmada. En este caso, los iframes sin URLs de incorporación firmadas heredarán la cookie de la primera sesión. - La llamada a la API de Looker devuelve cuatro tokens, cada uno con un tiempo de actividad (TTL):
- Token de autorización (TTL = 30 segundos)
- Token de navegación (TTL = 10 minutos)
- Token de API (TTL = 10 minutos)
- Token de referencia de sesión (TTL = tiempo de vida restante de la sesión)
- El servidor de la aplicación de incorporación debe realizar un seguimiento de los datos que devuelven los datos de Looker y asociarlos con el usuario que realiza la llamada y el usuario-agente del navegador del usuario que realiza la llamada. En la sección Genera tokens de este documento, se proporcionan sugerencias para hacerlo. Esta llamada devolverá el token de autorización, un token de navegación y un token de API, junto con todos los TTL asociados. El token de referencia de la sesión debe estar protegido y no debe exponerse en el navegador que realiza la llamada.
Una vez que los tokens se hayan devuelto al navegador, se debe construir una URL de acceso de incorporación de Looker. El SDK de incorporación de Looker creará automáticamente la URL de acceso de incorporación. Para usar la API de
windows.postMessagecon el objetivo de construir la URL de acceso de incorporación, consulta la sección Usa la API de Lookerwindows.postMessagede este documento para ver ejemplos.La URL de acceso no contiene los detalles del usuario de incorporación firmado. Contiene el URI de destino, incluido el token de navegación, y el token de autorización como parámetro de consulta. El token de autorización debe usarse en un plazo de 30 segundos y solo se puede usar una vez. Si se requieren iframes adicionales, se debe volver a adquirir una sesión de incorporación. Sin embargo, si se proporciona el token de referencia de la sesión, el token de autorización se asociará con la misma sesión.
El extremo de acceso de incorporación de Looker determina si el acceso es para la incorporación sin cookies, lo que se indica con la presencia del token de autorización. Si el token de autorización es válido, verifica lo siguiente:
- La sesión asociada sigue siendo válida.
- El usuario de incorporación asociado sigue siendo válido.
- El usuario-agente del navegador que está asociado a la solicitud coincide con el agente del navegador que está asociado a la sesión.
Si se aprueban las verificaciones del paso anterior, la solicitud se redirecciona con el URI de destino que se incluye en la URL. Este es el mismo proceso que se usa para el acceso de incorporación firmado de Looker.
Esta solicitud es el redireccionamiento para iniciar el panel de Looker. Esta solicitud tendrá el token de navegación como parámetro.
Antes de que se ejecute el extremo, el servidor de Looker busca el token de navegación en la solicitud. Si el servidor encuentra el token, verifica lo siguiente:
- La sesión asociada sigue siendo válida.
- El usuario-agente del navegador que está asociado a la solicitud coincide con el agente del navegador que está asociado a la sesión.
Si es válido, se restablece la sesión para la solicitud y se ejecuta la solicitud del panel.
El HTML para cargar el panel se devuelve al iframe.
La IU de Looker que se ejecuta en el iframe determina que el HTML del panel es una respuesta de incorporación sin cookies. En ese momento, la IU de Looker envía un mensaje a la aplicación de incorporación para solicitar los tokens que se recuperaron en el paso 6. Luego, la IU espera hasta recibir los tokens. Si los tokens no llegan, se muestra un mensaje.
La aplicación de incorporación envía los tokens al iframe incorporado de Looker.
Cuando se reciben los tokens, la IU de Looker que se ejecuta en el iframe inicia el proceso para renderizar el objeto de solicitud. Durante este proceso, la IU realizará llamadas a la API al servidor de Looker. El token de la API que se recibió en el paso 15 se inserta automáticamente como un encabezado en todas las solicitudes a la API.
Antes de que se ejecute cualquier extremo, el servidor de Looker busca el token de la API en la solicitud. Si el servidor encuentra el token, verifica lo siguiente:
- La sesión asociada sigue siendo válida.
- El usuario-agente del navegador que está asociado a la solicitud coincide con el agente del navegador que está asociado a la sesión.
Si la sesión es válida, se restablece para la solicitud y se ejecuta la solicitud a la API.
Se devuelven los datos del panel.
Se renderiza el panel.
El usuario tiene control sobre el panel.
Genera tokens nuevos
En el siguiente diagrama de secuencia, se ilustra la generación de tokens nuevos.
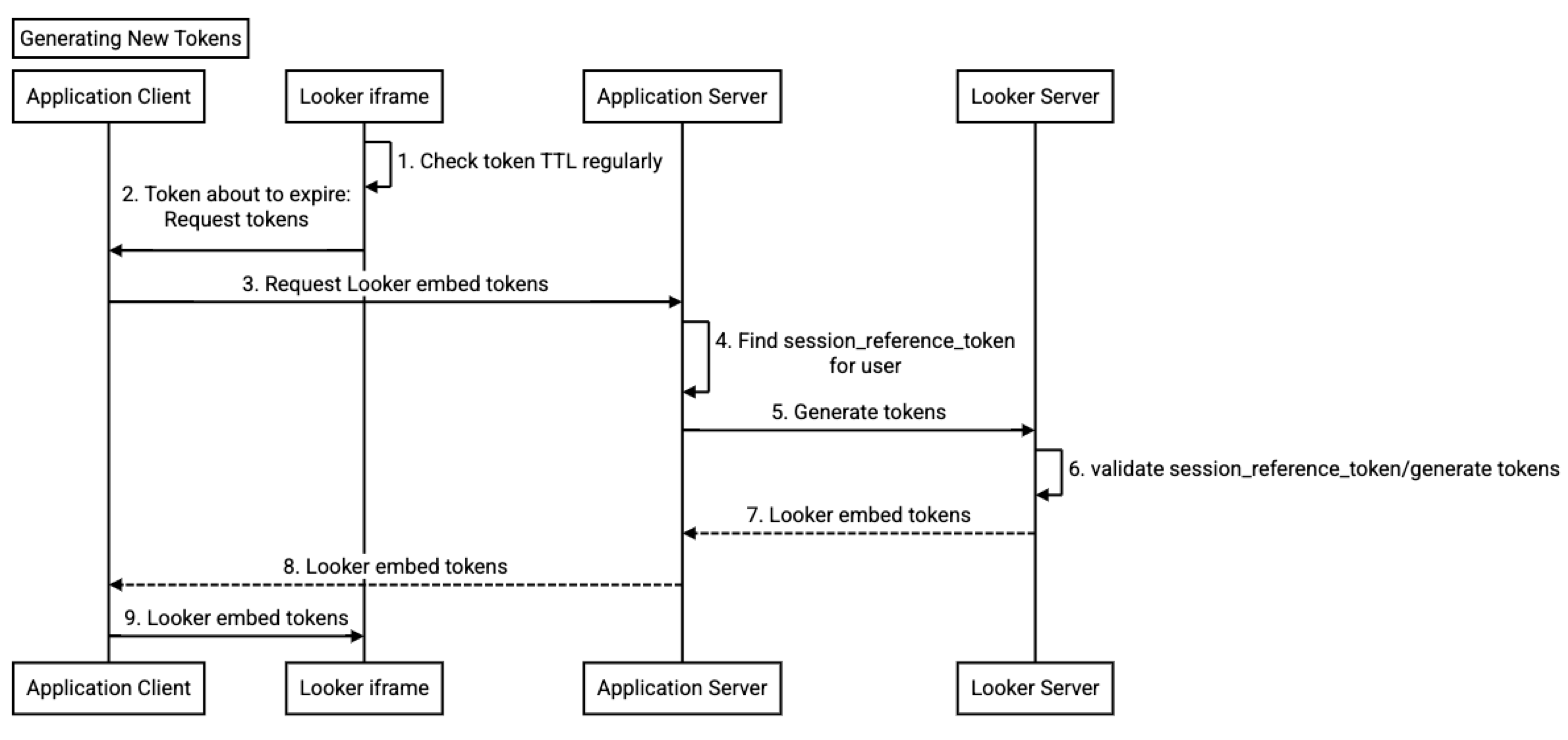
- La IU de Looker que se ejecuta en el iframe incorporado supervisa el TTL de los tokens de incorporación.
- Cuando los tokens se acercan a su vencimiento, la IU de Looker envía un mensaje de token de actualización al cliente de la aplicación de incorporación.
- Luego, el cliente de la aplicación de incorporación solicita tokens nuevos a un extremo que se implementa en el servidor de la aplicación de incorporación. El SDK de incorporación de Looker solicitará tokens nuevos automáticamente, pero se debe proporcionar la URL del extremo o una función de devolución de llamada. Si se usa la función de devolución de llamada, se llamará al servidor de la aplicación de incorporación para generar tokens nuevos. De lo contrario, el SDK de incorporación llamará a la URL del extremo proporcionada.
- La aplicación de incorporación busca el
session_reference_tokenasociado con la sesión de incorporación. En el ejemplo que se proporciona en el repositorio de Git del SDK de incorporación de Looker, se usan cookies de sesión, pero también se puede usar una caché distribuida del servidor, como Redis. - El servidor de la aplicación de incorporación llama al servidor de Looker con una solicitud para generar tokens. Esta solicitud también requiere tokens de navegación y de la API recientes, además del usuario-agente del navegador que inició la solicitud.
- El servidor de Looker valida el usuario-agente, el token de referencia de la sesión, el token de navegación y el token de la API. Si la solicitud es válida, se generan tokens nuevos.
- Los tokens se devuelven al servidor de la aplicación de incorporación que realiza la llamada.
- El servidor de la aplicación de incorporación quita el token de referencia de la sesión de la respuesta y devuelve la respuesta restante al cliente de la aplicación de incorporación.
- El cliente de la aplicación de incorporación envía los tokens recién generados a la IU de Looker. El SDK de incorporación de Looker lo hará automáticamente. Los clientes de la aplicación de incorporación que usen la API de
windows.postMessageserán responsables de enviar los tokens. Una vez que la IU de Looker reciba los tokens, se usarán en las llamadas a la API y las navegaciones de páginas posteriores.
Implementa la incorporación sin cookies de Looker
La incorporación sin cookies de Looker se puede implementar con el SDK de incorporación de Looker o la API de windows.postMessage. Puedes usar el método del SDK de incorporación de Looker, pero también hay un ejemplo que muestra cómo usar la API de windows.postMessage. Puedes encontrar explicaciones detalladas de ambas implementaciones en el archivo README del SDK de incorporación de Looker. El repositorio de Git del SDK de Embed también contiene implementaciones en funcionamiento.
Configura la instancia de Looker
La incorporación sin cookies comparte características con la incorporación firmada de Looker.
Requisitos previos
Para usar la incorporación sin cookies y exponer los extremos de la API de incorporación sin cookies, un administrador de Looker debe verificar y habilitar los siguientes requisitos en el panel Administrador de Looker:
- Autenticación de SSO incorporada: En el panel Administrador > Plataforma > Incorporación, habilita Autenticación de SSO incorporada. La incorporación sin cookies se basa en la función subyacente Autenticación de SSO incorporada como un parámetro de configuración fundamental.
- Sesiones persistentes: En el panel Administrador > Autenticación > Sesiones, habilita Sesiones persistentes.
- Permisos de usuario de la API: Asegúrate de que las credenciales de la API que se usan para adquirir el token pertenezcan a un usuario de Looker con el rol de administrador o un rol personalizado que contenga el permiso
manage_embed_settings.
Configura el Secret del token web JSON
A diferencia de la incorporación firmada de Looker, la incorporación sin cookies no usa el parámetro de configuración Embed Secret. La incorporación sin cookies usa un token web JSON (JWT) en forma de un parámetro de configuración de Secreto de JWT de incorporación, que se puede establecer o restablecer en la página Incorporación de la sección Plataforma del menú Administrador.
No es necesario configurar el secreto de JWT, ya que el primer intento de crear una sesión de incorporación sin cookies creará el JWT. Evita restablecer este token, ya que, si lo haces, se invalidarán todas las sesiones de incorporación sin cookies activas.
A diferencia del secreto de incorporación, el secreto de JWT de incorporación nunca se expone, ya que solo se usa de forma interna en el servidor de Looker.
Implementación del cliente de la aplicación
En esta sección, se incluyen ejemplos de cómo implementar la incorporación sin cookies en el cliente de la aplicación y se incluyen los siguientes apartados:
- Instala y actualiza el SDK de incorporación de Looker
- Usa el SDK de incorporación de Looker
- Usa la API de Looker
windows.postMessage
Instala o actualiza el SDK de incorporación de Looker
Se requieren las siguientes versiones del SDK de Looker para usar la incorporación sin cookies:
@looker/embed-sdk >= 2.0.0
@looker/sdk >= 22.16.0
Usa el SDK de incorporación de Looker
Se agregó un nuevo método de inicialización al SDK de Embed para iniciar la sesión sin cookies. Este método acepta dos cadenas de URL o dos funciones de devolución de llamada. Las cadenas de URL deben hacer referencia a los extremos en el servidor de la aplicación de incorporación. Los detalles de implementación de estos extremos en el servidor de aplicaciones se tratan en la sección Implementación del servidor de aplicaciones de este documento.
getEmbedSDK().initCookieless(
  runtimeConfig.lookerHost,
  '/acquire-embed-session',
  '/generate-embed-tokens'
)
En el siguiente ejemplo, se muestra cómo se usan las devoluciones de llamada. Las devoluciones de llamada solo deben usarse cuando es necesario que la aplicación cliente de incorporación conozca el estado de la sesión de incorporación de Looker. También puedes usar el evento session:status, lo que hace que no sea necesario usar devoluciones de llamada con el SDK de Embed.
const acquireEmbedSessionCallback =
  async (): Promise<LookerEmbedCookielessSessionData> => {
    const resp = await fetch('/acquire-embed-session')
    if (!resp.ok) {
      console.error('acquire-embed-session failed', { resp })
      throw new Error(
        `acquire-embed-session failed: ${resp.status} ${resp.statusText}`
      )
    }
    return (await resp.json()) as LookerEmbedCookielessSessionData
  }

const generateEmbedTokensCallback =
  async ({ api_token, navigation_token }): Promise<LookerEmbedCookielessSessionData> => {
    const resp = await fetch('/generate-embed-tokens', {
      method: 'PUT',
      headers: { 'content-type': 'application/json' },
      body: JSON.stringify({ api_token, navigation_token }),
    })
    if (!resp.ok) {
      console.error('generate-embed-tokens failed', { resp })
      throw new Error(
        `generate-embed-tokens failed: ${resp.status} ${resp.statusText}`
      )
    }
    return (await resp.json()) as LookerEmbedCookielessSessionData
  }

getEmbedSDK().initCookieless(
  runtimeConfig.lookerHost,
  acquireEmbedSessionCallback,
  generateEmbedTokensCallback
)
Usa la API de Looker windows.postMessage
Puedes ver un ejemplo detallado del uso de la API de windows.postMessage en los archivos message_example.ts y message_utils.ts del repositorio de Git del SDK de Embed. Aquí se detallan los aspectos destacados del ejemplo.
En el siguiente ejemplo, se muestra cómo compilar la URL para el iframe. La función de devolución de llamada es idéntica al ejemplo de acquireEmbedSessionCallback que se vio anteriormente.
  private async getCookielessLoginUrl(): Promise<string> {
    const { authentication_token, navigation_token } =
      await this.embedEnvironment.acquireSession()
    const url = this.embedUrl.startsWith('/embed')
      ? this.embedUrl
      : `/embed${this.embedUrl}`
    const embedUrl = new URL(url, this.frameOrigin)
    if (!embedUrl.searchParams.has('embed_domain')) {
      embedUrl.searchParams.set('embed_domain', window.location.origin)
    }
    embedUrl.searchParams.set('embed_navigation_token', navigation_token)
    const targetUri = encodeURIComponent(
      `${embedUrl.pathname}${embedUrl.search}${embedUrl.hash}`
    )
    return `${embedUrl.origin}/login/embed/${targetUri}?embed_authentication_token=${authentication_token}`
  }
En el siguiente ejemplo, se muestra cómo escuchar solicitudes de tokens, generar tokens nuevos y enviarlos a Looker. La función de devolución de llamada es idéntica al ejemplo anterior de generateEmbedTokensCallback.
      this.on(
        'session:tokens:request',
        this.sessionTokensRequestHandler.bind(this)
      )

  private connected = false

  private async sessionTokensRequestHandler(_data: any) {
    const contentWindow = this.getContentWindow()
    if (contentWindow) {
      if (!this.connected) {
        // When not connected the newly acquired tokens can be used.
        const sessionTokens = this.embedEnvironment.applicationTokens
        if (sessionTokens) {
          this.connected = true
          this.send('session:tokens', this.embedEnvironment.applicationTokens)
        }
      } else {
        // If connected, the embedded Looker application has decided that
        // it needs new tokens. Generate new tokens.
        const sessionTokens = await this.embedEnvironment.generateTokens()
        this.send('session:tokens', sessionTokens)
      }
    }
  }

  send(messageType: string, data: any = {}) {
    const contentWindow = this.getContentWindow()
    if (contentWindow) {
      const message: any = {
        type: messageType,
        ...data,
      }
      contentWindow.postMessage(JSON.stringify(message), this.frameOrigin)
    }
    return this
  }
Implementación del servidor de aplicaciones
En esta sección, se incluyen ejemplos de cómo implementar la incorporación sin cookies en el servidor de aplicaciones y se incluyen los siguientes apartados:
Implementación básica
La aplicación de incorporación debe implementar dos extremos del servidor que invocarán los extremos de Looker. Esto es para garantizar que el token de referencia de la sesión permanezca seguro. Estos son los extremos:
- Adquirir sesión: Si ya existe un token de referencia de sesión y aún está activo, las solicitudes de una sesión se unirán a la sesión existente. Se llama a la sesión de adquisición cuando se crea un iframe.
- Generar tokens: Looker activa llamadas a este extremo de forma periódica.
Adquiere una sesión
En este ejemplo en TypeScript, se usa la sesión para guardar o restablecer el token de referencia de la sesión. No es necesario que el extremo se implemente en TypeScript.
  app.get(
    '/acquire-embed-session',
    async function (req: Request, res: Response) {
      try {
        const current_session_reference_token =
          req.session && req.session.session_reference_token
        const response = await acquireEmbedSession(
          req.headers['user-agent']!,
          user,
          current_session_reference_token
        )
        const {
          authentication_token,
          authentication_token_ttl,
          navigation_token,
          navigation_token_ttl,
          session_reference_token,
          session_reference_token_ttl,
          api_token,
          api_token_ttl,
        } = response
        req.session!.session_reference_token = session_reference_token
        res.json({
          api_token,
          api_token_ttl,
          authentication_token,
          authentication_token_ttl,
          navigation_token,
          navigation_token_ttl,
          session_reference_token_ttl,
        })
      } catch (err: any) {
        res.status(400).send({ message: err.message })
      }
    }
  )

async function acquireEmbedSession(
  userAgent: string,
  user: LookerEmbedUser,
  session_reference_token: string
) {
  await acquireLookerSession()
    try {
    const request = {
      ...user,
      session_reference_token: session_reference_token,
    }
    const sdk = new Looker40SDK(lookerSession)
    const response = await sdk.ok(
      sdk.acquire_embed_cookieless_session(request, {
        headers: {
          'User-Agent': userAgent,
        },
      })
    )
    return response
  } catch (error) {
    console.error('embed session acquire failed', { error })
    throw error
  }
}
A partir de Looker 23.8, se puede incluir el dominio de incorporación cuando se adquiere la sesión sin cookies. Esta es una alternativa para agregar el dominio de incorporación con el panel Administrador > Incorporación de Looker. Looker guarda el dominio de incorporación en la base de datos interna de Looker, por lo que no se mostrará en el panel Administrador > Incorporación. En cambio, el dominio de incorporación se asocia con la sesión sin cookies y existe solo durante la sesión. Revisa las prácticas recomendadas de seguridad si decides aprovechar esta función.
Generar tokens
En este ejemplo en TypeScript, se usa la sesión para guardar o restablecer el token de referencia de la sesión. No es necesario que el extremo se implemente en TypeScript.
Es importante que sepas cómo controlar las respuestas 400, que se producen cuando los tokens no son válidos. Aunque no debería devolverse una respuesta 400, si sucede, se recomienda finalizar la sesión de incorporación de Looker. Puedes finalizar la sesión de incorporación de Looker destruyendo el iframe de incorporación o estableciendo el valor de session_reference_token_ttl en cero en el mensaje session:tokens. Si estableces el valor de session_reference_token_ttl en cero, el iframe de Looker mostrará un diálogo de sesión vencida.
No se devuelve una respuesta 400 cuando vence la sesión de incorporación. Si la sesión de incorporación venció, se devuelve una respuesta 200 con el valor session_reference_token_ttl establecido en cero.
  app.put(
    '/generate-embed-tokens',
    async function (req: Request, res: Response) {
      try {
        const session_reference_token = req.session!.session_reference_token
        const { api_token, navigation_token } = req.body as any
        const tokens = await generateEmbedTokens(
          req.headers['user-agent']!,
          session_reference_token,
          api_token,
          navigation_token
        )
        res.json(tokens)
      } catch (err: any) {
        res.status(400).send({ message: err.message })
      }
    }
  )
}
async function generateEmbedTokens(
  userAgent: string,
  session_reference_token: string,
  api_token: string,
  navigation_token: string
) {
  if (!session_reference_token) {
    console.error('embed session generate tokens failed')
    // missing session reference  treat as expired session
    return {
      session_reference_token_ttl: 0,
    }
  }
  await acquireLookerSession()
  try {
    const sdk = new Looker40SDK(lookerSession)
    const response = await sdk.ok(
      sdk.generate_tokens_for_cookieless_session(
        {
          api_token,
          navigation_token,
          session_reference_token: session_reference_token || '',
        },
        {
          headers: {
            'User-Agent': userAgent,
          },
        }
      )
    )
    return {
      api_token: response.api_token,
      api_token_ttl: response.api_token_ttl,
      navigation_token: response.navigation_token,
      navigation_token_ttl: response.navigation_token_ttl,
      session_reference_token_ttl: response.session_reference_token_ttl,
    }
  } catch (error: any) {
    if (error.message?.includes('Invalid input tokens provided')) {
      // The Looker UI does not know how to handle bad
      // tokens. This shouldn't happen but if it does expire the
      // session. If the token is bad there is not much that that
      // the Looker UI can do.
      return {
        session_reference_token_ttl: 0,
      }
    }
    console.error('embed session generate tokens failed', { error })
    throw error
  }
Consideraciones sobre la implementación
La aplicación de incorporación debe realizar un seguimiento del token de referencia de la sesión y mantenerlo seguro. Este token debe estar asociado con el usuario de la aplicación incorporada. El token de aplicación de incorporación se puede almacenar de una de las siguientes maneras:
- En la sesión del usuario de la aplicación incorporada
- En una caché del servidor que está disponible en un entorno agrupado en clústeres
- En una tabla de base de datos asociada con el usuario
Si la sesión se almacena como una cookie, esta debe estar encriptada. En el ejemplo del repositorio del SDK de incorporación, se usa una cookie de sesión para almacenar el token de referencia de la sesión.
Cuando venza la sesión de incorporación de Looker, se mostrará un cuadro de diálogo en el iframe incorporado. En este punto, el usuario no podrá hacer nada en la instancia incorporada. Cuando esto ocurra, se generarán los eventos session:status, lo que permitirá que la aplicación de incorporación detecte el estado actual de la aplicación de Looker incorporada y realice algún tipo de acción.
Una aplicación de incorporación puede detectar si la sesión de incorporación venció. Para ello, verifica si el valor session_reference_token_ttl que devuelve el extremo generate_tokens es cero. Si el valor es cero, significa que la sesión de incorporación venció. Considera usar una función de devolución de llamada para generar tokens cuando se inicialice la incorporación sin cookies. Luego, la función de devolución de llamada puede determinar si la sesión de incorporación venció y destruirá el iframe incorporado como alternativa al uso del diálogo predeterminado de sesión de incorporación vencida.
Prácticas recomendadas para incorporar varios iframes sin cookies
Cuando incorporas varios iframes de Looker en una sola página en la incorporación sin cookies, cada iframe requiere su propio authentication_token de un solo uso de acquire_embed_cookieless_session, pero todos los iframes de la página deben compartir un solo session_reference_token. Sigue estas prácticas recomendadas para incorporar varios iframes con la incorporación sin cookies:
Adquiere la sesión una vez y reutiliza el
session_reference_token: Primero, adquiere la sesión sin cookies una vez, almacena en caché elsession_reference_tokenque se muestra en tu servidor de backend y pásalosession_reference_tokena las llamadas deacquire_embed_cookieless_sessionposteriores para iframes adicionales. Luego, Looker adjunta cada iframe nuevo a la sesión existente y omite la actualización del usuario de incorporación.Evita la adquisición de sesiones iniciales paralelas: Si se activan varios iframes al mismo tiempo y tu backend llama a
acquire_embed_cookieless_sessionen paralelo sin pasar unsession_reference_tokenexistente, Looker trata cada solicitud como un acceso nuevo, actualiza al usuario incorporado de forma simultánea y crea sesiones independientes. Las solicitudes de acceso simultáneas para el mismo usuario de incorporación pueden causar una contención de bloqueo en el servidor de Looker. Además, reemplazar elsession_reference_tokenalmacenado por la última respuesta interrumpe la actualización del token (generate_tokens_for_cookieless_session) en los iframes anteriores con un error400 Invalid input tokens provided.Carga previamente un iframe y usa la navegación en el marco: Para establecer la sesión del usuario de incorporación antes de cargar el contenido, carga previamente un iframe con
/embed/preload(o el método.preload()en el SDK de Embed v2). Cuando usas el SDK de Embed v2, también puedes navegar dentro de un iframe existente con métodos comoconnection.loadDashboard(DASHBOARD_ID)oconnection.loadUrl(EMBED_URL)en lugar de crear iframes adicionales. Para obtener más información, consulta Introducción al SDK de Embed.
Ejecuta el ejemplo de incorporación sin cookies de Looker
El repositorio del SDK de incorporación contiene un servidor y un cliente de Node Express escritos en TypeScript que implementan una aplicación de incorporación. Los ejemplos que se mostraron anteriormente se tomaron de esta implementación. En lo siguiente, se supone que tu instancia de Looker se configuró para usar la incorporación sin cookies, como se describió anteriormente.
Puedes ejecutar el servidor de la siguiente manera:
- Clona el repositorio del SDK de Embed:
git clone git@github.com:looker-open-source/embed-sdk.git - Cambia el directorio:
cd embed-sdk - Instala las dependencias:
npm install - Configura el servidor, como se muestra en la sección Configura el servidor de este documento.
- Ejecuta el servidor:
npm run server
Configura el servidor
Crea un archivo .env en la raíz del repositorio clonado (esto se incluye en .gitignore).
El formato es el siguiente:
LOOKER_WEB_URL=your-looker-instance-url.com
LOOKER_API_URL=https://your-looker-instance-url.com
LOOKER_DEMO_HOST=localhost
LOOKER_DEMO_PORT=8080
LOOKER_EMBED_SECRET=embed-secret-from-embed-admin-page
LOOKER_CLIENT_ID=client-id-from-user-admin-page
LOOKER_CLIENT_SECRET=client-secret-from-user-admin-page
LOOKER_DASHBOARD_ID=id-of-dashboard
LOOKER_LOOK_ID=id-of-look
LOOKER_EXPLORE_ID=id-of-explore
LOOKER_EXTENSION_ID=id-of-extension
LOOKER_VERIFY_SSL=true
LOOKER_REPORT_ID=id-of-report
LOOKER_QUERY_VISUALIZATION_ID=id-of-query-visualization
Cómo solucionar problemas de errores 401 Unauthorized cuando se abren vínculos en una pestaña nueva
Cuando se usa la incorporación sin cookies de Looker, los usuarios que intentan abrir vínculos en una nueva pestaña o ventana del navegador (como desgloses de paneles, exploraciones o descargas de documentos) pueden experimentar un error HTTP 401 Unauthorized o ser redireccionados a la página de acceso de Looker. Este problema suele ocurrir cuando las cookies de terceros están inhabilitadas en el navegador.
Causa
Para evitar las vulnerabilidades de secuestro de sesión, se introdujo un parche de seguridad en Looker (versiones 25.18.61 y posteriores, 25.20.44 y posteriores, y 26.0.22 y posteriores) que dejó de devolver de forma intencional las cookies de sesión en la respuesta inicial de incorporación sin cookies. Debido a que el navegador ya no recibe esta cookie de sesión, abrir una URL de Looker en una pestaña o ventana nueva pierde el contexto de autenticación, lo que hace que la solicitud falle.
Resolución y soluciones alternativas
- Actualiza Looker: Actualiza la instancia de Looker a la versión 26.0.36 o una posterior. En esta versión, se incluye una corrección que agrega de forma segura un token de un solo uso a las URLs que se abren en una ventana nueva durante una sesión de incorporación sin cookies, lo que restablece la capacidad del usuario de abrir vínculos seguros en pestañas nuevas.
- Abre los vínculos en el mismo iframe: Si no es posible realizar la actualización de inmediato, configura todos los vínculos de los paneles incorporados para que se abran en el mismo iframe. Para ello, establece los destinos de los vínculos en
_self(por ejemplo,target="_self"). - Enruta a través de la aplicación alojada: Si es estrictamente necesario abrir en una pestaña o ventana nuevas, orienta el vínculo a una página nueva dentro de tu aplicación alojada que inicialice un nuevo iframe de incorporación sin cookies en lugar de vincular directamente a la instancia de Looker.
- Usa la incorporación firmada con un dominio personalizado: Como alternativa, considera usar la incorporación firmada estándar con un dominio personalizado.