


כדי לאבטח כמו שצריך אפליקציית Gemini Enterprise ולצמצם את הסיכון לזליגת נתונים, צריך להגדיר מתחם אבטחה היקפית של VPC Service Controls. באמצעות VPC Service Controls ו-Access Context Manager, אתם יכולים להגן על הגישה לאפליקציית Gemini Enterprise ולנתונים הארגוניים המקושרים, ולשלוט בה.
הגדרת VPC Service Controls עם Gemini Enterprise
כדי להגן על המשאבים של Gemini Enterprise באמצעות VPC Service Controls:
מוודאים שהגדרתם היקף של VPC Service Controls. אתם יכולים ליצור מתחם אבטחה חדש במיוחד לאפליקציית Gemini Enterprise, או להשתמש במתחם אבטחה קיים שכולל משאבים קשורים.
מידע נוסף על גבולות גזרה לשירות זמין במאמר פרטים והגדרה של גבולות גזרה לשירות.
מוסיפים את הפרויקט ב- Google Cloud שמכיל את אפליקציית Gemini Enterprise לרשימת המשאבים המוגנים בגבולות הגזרה לשירות.
מוסיפים את ממשקי ה-API הבאים לרשימת השירותים המוגבלים של ההיקף:
- Discovery Engine API:
discoveryengine.googleapis.com
- Discovery Engine API:
אחרי שמפעילים את גבולות הגזרה לשירות ומוסיפים את Discovery Engine API לרשימת השירותים המוגבלים, VPC Service Controls מפעיל את אמצעי האבטחה הבאים:
אי אפשר יותר לגשת ל-API של
discoveryengine.googleapis.comמהאינטרנט הציבורי.הגישה לממשק המשתמש של Gemini Enterprise חסומה, אלא אם כללי תעבורת הנתונים הנכנסת מאפשרים אותה.
אי אפשר ליצור מאגרי נתונים חדשים (שמגבים את הפעולות של Gemini Enterprise) עד שאדמין מוסיף את מקורות הנתונים והדומיינים הנדרשים ליציאה לאילוצים המנוהלים של מדיניות הארגון. מאגרי נתונים קיימים – כולל כאלה שהופעלו בעבר באמצעות בקשה דרך נציג Google – ממשיכים לפעול בלי שצריך לבצע פעולה נוספת. מידע נוסף זמין במאמר יצירת מאגרי נתונים אחרי הפעלת VPC Service Controls.
הגבלת הגישה הציבורית באמצעות Access Context Manager
אפליקציות Gemini Enterprise נגישות באופן ציבורי באינטרנט הציבורי. כברירת מחדל, ב-Gemini Enterprise המשתמשים נדרשים לאמת את הזהות שלהם ולקבל הרשאת גישה. ב-VPC Service Controls וב-Access Context Manager יש אמצעי בקרה נוספים שמאפשרים לכם להגביל את הגישה.
באמצעות Access Context Manager, אתם יכולים להגדיר בקרת גישה פרטנית שמבוססת על מאפיינים לפרויקטים ולמשאבים ב- Google Cloud. כדי לעשות את זה, צריך להגדיר מדיניות גישה, שהיא מאגר ברמת הארגון של רמות גישה וגבולות גזרה לשירות.
רמות הגישה מתארות את הדרישות שצריך לעמוד בהן כדי שהבקשה תאושר. לדוגמה, אתם יכולים להגביל בקשות על סמך:
- סוג המכשיר ומערכת ההפעלה (נדרש רישיון ל-Chrome Enterprise Premium)
- כתובת IP
- זהות המשתמש
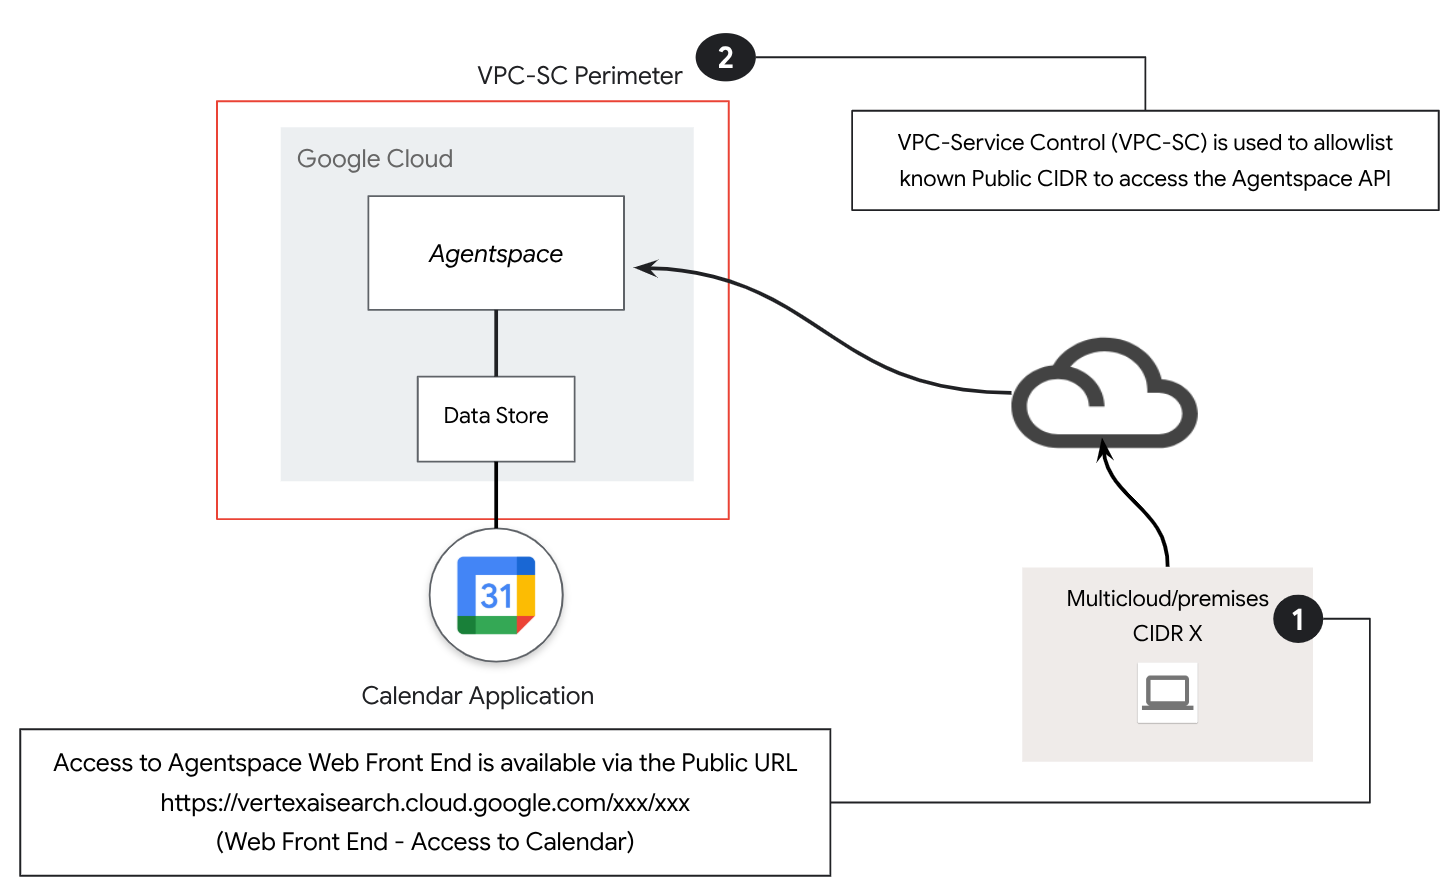
בארכיטקטורה לדוגמה הזו, רמת הגישה של רשת משנה עם כתובת IP ציבורית משמשת ליצירת מדיניות הגישה של VPC Service Controls.
כדי להגביל את הגישה ל-Gemini Enterprise באמצעות Access Context Manager, פועלים לפי ההוראות במאמר יצירת רמת גישה בסיסית. מציינים את האפשרויות הבאות:
בקטע יצירת תנאים ב, בוחרים באפשרות מצב בסיסי.
בשדה Access level title, מזינים
corp-public-block.בקטע Conditions, בשדה When condition is met, return, בוחרים באפשרות TRUE.
בקטע IP Subnetworks, בוחרים באפשרות Public IP.
בטווח כתובות ה-IP, מציינים את כתובת ה-IP החיצונית.
החלת VPC Service Controls על מאגרי נתונים קיימים
אי אפשר לאכוף היקף של VPC Service Controls בפרויקט עם מאגרי נתונים קיימים.
כדי לאכוף את VPC Service Controls במאגר נתונים קיים:
מוחקים את מאגר הנתונים ויוצרים אותו מחדש.
כך בקרות השירות יופעלו והתנועה תזרום בצורה תקינה.
יצירת מאגרי נתונים אחרי הפעלת VPC Service Controls
המטרה העיקרית של VPC Service Controls היא למנוע זליגת נתונים על ידי יצירת גבולות גזרה מאובטחים לשירות סביב הפרויקטים והמשאבים שלכם. מאגרי נתונים חדשים (שמגבים פעולות של Gemini Enterprise, כמו שליחת אימייל או יצירת כרטיס ב-Jira) הם נתיבים פוטנציאליים שדרכם נתונים יכולים לצאת מההיקף הזה, ולכן VPC Service Controls חוסם את היצירה של מאגרי נתונים חדשים עד שאדמין מאשר אותם באופן מפורש באמצעות אילוצים מנוהלים של מדיניות הארגון.
כשמפעילים את VPC Service Controls בפרויקט ב- Google Cloud שמכיל אפליקציה של Gemini Enterprise, אי אפשר ליצור מאגרי נתונים חדשים בממשק המשתמש. מאגרי נתונים שנוצרו לפני שהופעל ההיקף – וכל השירותים שהופעלו בעבר לפי בקשה דרך נציג Google – ממשיכים לפעול. רק יצירת מאגרים חדשים מוגבלת.
כדי לאפשר לאדמינים ליצור מאגר נתונים חדש בתוך ההיקף:
מוסיפים את מקור הנתונים לאילוץ המנוהל של מדיניות הארגון הגבלת מקורות הנתונים המותרים למחברי נתונים. הוספת מקור נתונים לאילוץ הזה מאפשרת באופן אוטומטי את הדומיינים החיוניים המוכרים שלו (לדוגמה,
graph.microsoft.comו-api.atlassian.com).אם מאגר הנתונים צריך דומיינים ייחודיים לארגון (לדוגמה,
cymbal.atlassian.netאוcymbal.com), צריך להוסיף את הדומיינים האלה לאילוץ Restrict egress domains for data connectors של מדיניות הארגון המנוהלת.
לסקירה כללית של האילוצים האלה, ראו אילוצים של מדיניות מנוהלת.