

Questo documento descrive come applicare le norme sui contenuti di Sensitive Data Protection ai connettori e alle app Gemini Enterprise e ai notebook Gemini Notebook Enterprise.
Informazioni su Sensitive Data Protection in Gemini Enterprise
Le norme relative ai contenuti di Sensitive Data Protection sono progettate per ispezionare i dati alla ricerca di violazioni o contenuti indesiderati e scegliere quando consentire o bloccare questi contenuti. Ciò include il blocco di materiale di origine riservato o inappropriato, ad esempio impedendo la visualizzazione di dati sensibili agli utenti e bloccando i caricamenti di file nell'assistente o in Gemini Notebook Enterprise se violano le norme. Questa funzionalità migliora la sicurezza delle tue app Gemini Enterprise proteggendo da vari rischi e garantendo pratiche di AI responsabile.
Sensitive Data Protection e Model Armor lavorano insieme
Sensitive Data Protection e Model Armor collaborano in Gemini Enterprise per fornire una difesa di sicurezza a più livelli per i tuoi dati. Proteggono diversi aspetti delle tue interazioni con l'AI.
Sensitive Data Protection protegge i dati in entrata
Per i connettori dati, Sensitive Data Protection impedisce l'importazione o l'indicizzazione dei dati sensibili. Le policy relative ai contenuti possono esaminare vari tipi di contenuti, tra cui contenuti testuali (con OCR per le immagini), rilevamento di oggetti nelle immagini, sicurezza delle immagini, documenti avanzati (come PDF, DOCx, PPTx e XLSx) con immagini incorporate ed etichette dei metadati (etichette di sensibilità di Microsoft ed etichette di Google Workspace). Sensitive Data Protection si concentra sul garantire che nel sistema vengano inserite solo informazioni conformi come origine.
Per le fonti caricate nell'assistente e in Gemini Notebook Enterprise, se i contenuti violano le norme relative ai contenuti, la fonte non viene caricata.
Model Armor protegge il percorso di pubblicazione
Model Armor aiuta a proteggere l'interazione dell'utente in Gemini Enterprise analizzando i prompt prima dell'elaborazione dell'LLM e nelle risposte del modello prima della consegna all'utente. Mediante lo screening dei prompt, Model Armor protegge da prompt injection e URL dannosi. Se una policy viene violata, Gemini Enterprise blocca la richiesta e visualizza un messaggio di errore.
Per saperne di più sull'utilizzo di Model Armor con Gemini Enterprise, consulta Attiva Model Armor.
Origini supportate
Le policy relative ai contenuti di Sensitive Data Protection possono ispezionare i dati nei connettori, nelle etichette dei metadati e nei caricamenti di file.
Connettori
Puoi applicare le policy relative ai contenuti ai seguenti connettori:
Connettori di terze parti: Sensitive Data Protection supporta sia i connettori di importazione sia quelli di terze parti federati. Per un elenco di questi connettori, consulta Connetti un'origine dati di terze parti.
Server MCP personalizzati:Sensitive Data Protection supporta i contenuti nei server Model Context Protocol (MCP) personalizzati. Per informazioni generali sui server MCP personalizzati, consulta Configura il datastore del server MCP personalizzato.
Connettori Google Workspace:
Etichette metadati
Sensitive Data Protection supporta due tipi di etichette di metadati per determinati connettori e caricamenti:
Etichette di sensibilità di Microsoft:note anche come etichette Purview Information Protection (MSIP), Azure Information Protection (AIP) e Microsoft Information Protection (MIP), sono etichette di sensibilità applicate agli asset di Microsoft 365 (come Word, Excel e Outlook). Incorporano i metadati direttamente nell'intestazione del file o dell'email per indicare la sensibilità (ad esempio, "Altamente riservato" o "Solo per uso interno"). Sensitive Data Protection supporta le etichette di sensibilità Microsoft nei connettori nel seguente modo:
Microsoft SharePoint: etichette su file Office 365 e PDF. Le etichette di sensibilità di Microsoft su altri tipi di file, come siti e pagine di SharePoint, non sono supportate.
Microsoft OneDrive: etichette su file e PDF di Office 365.
Microsoft Outlook: etichette su email ed eventi nel calendario.
Microsoft Teams: Etichette su file e PDF di Office 365.
Caricamenti diretti e connettori non Microsoft: etichette sui file di Office 365 e sui PDF, se i file contengono etichette incorporate.
Etichette di Google Workspace: queste etichette servono per la classificazione dei dati in Google Workspace. Gli amministratori definiscono schemi personalizzati che gli utenti o i sistemi automatici possono applicare agli elementi di Google Workspace per classificarli (ad esempio, "Riservato" o "Interno"). La protezione dei dati sensibili supporta le etichette di Google Workspace per i file nei connettori Google Workspace e i file caricati nell'assistente Gemini Enterprise da Google Drive.
Caricamenti di file
Quando carichi file da un'unità locale, Google Drive o Microsoft OneDrive nell'assistente o in Gemini Notebook Enterprise, Sensitive Data Protection esegue la scansione dei file e blocca i caricamenti che violano le norme relative ai contenuti.
La tabella seguente elenca i tipi di file supportati per la scansione:
| MIME type (Tipo MIME) | Descrizione |
|---|---|
application/pdf |
|
text/html |
HTML |
text/plain |
Testo normale |
application/json |
JSON |
application/vnd.openxmlformats-officedocument.wordprocessingml.document |
Microsoft Word (DOCX) |
application/vnd.openxmlformats-officedocument.presentationml.presentation |
Microsoft PowerPoint (PPTX) |
application/vnd.openxmlformats-officedocument.spreadsheetml.sheet |
Microsoft Excel (XLSX) |
application/vnd.ms-excel.sheet.macroenabled.12 |
Foglio di lavoro Microsoft Excel con macro abilitate (XLSM) |
application/xml |
XML |
image/bmp |
Immagine BMP |
image/gif |
Immagine GIF |
image/jpeg |
Immagine JPEG |
image/png |
Immagine PNG |
image/tiff |
Immagine TIFF |
image/svg+xml |
Immagine SVG |
text/csv |
CSV (valori separati da virgole) |
text/tab-separated-values |
TSV (valori delimitati da Tab) |
Versioni supportate di Gemini Enterprise
Puoi utilizzare Sensitive Data Protection con tutte le versioni di Gemini Enterprise, ad eccezione della versione Gemini Enterprise Business.
L'utilizzo di Sensitive Data Protection non comporta costi aggiuntivi.
Aree geografiche supportate
Sensitive Data Protection supporta le multiregioni globali, UE e Stati Uniti.
Limitazioni
Le seguenti limitazioni si applicano alle norme relative ai contenuti di Sensitive Data Protection in Gemini Enterprise:
Le policy relative ai contenuti non si applicano al tipo di datastore precedente, ad esempio i dati di Cloud Storage o BigQuery o i siti web. Solo i connettori, che contengono dati delle entità, possono essere protetti dalle policy relative ai contenuti.
Sebbene tu possa applicare una policy dei contenuti da un progetto a Gemini Enterprise in un altro progetto, i due progetti devono trovarsi nello stesso perimetro dei Controlli di servizio VPC. Per informazioni generali sui Controlli di servizio VPC per Gemini Enterprise, consulta Proteggere l'app con i Controlli di servizio VPC.
Le etichette di Google Workspace e la scansione dei contenuti non sono supportate per i caricamenti nei notebook di Gemini Notebook Enterprise.
Sensitive Data Protection ha limiti per le dimensioni dei file supportate che possono essere diversi da Gemini Enterprise. Per informazioni sulle dimensioni massime di PDF, file di Office 365, file di testo e file immagine, consulta Limiti delle norme relative ai contenuti. Per impostazione predefinita, le policy relative ai contenuti consentono i contenuti in file di grandi dimensioni. Tuttavia, puoi configurare policy per bloccare i contenuti nei file di grandi dimensioni.
Per i connettori Microsoft che contengono file criptati, poiché né Gemini Enterprise né Sensitive Data Protection possono decriptare i file, questi non vengono analizzati per rilevare violazioni dei contenuti. Se gli utenti fanno domande sui contenuti, Gemini Enterprise non può rispondere perché i contenuti sono criptati. Tuttavia, se gli utenti pongono domande a cui è possibile rispondere da qualsiasi snippet e metadati non criptati, Gemini Enterprise fornisce queste risposte.
Prima di iniziare
Prima di iniziare, assicurati di aver completato i seguenti prerequisiti:
Ti sono stati assegnati i ruoli richiesti e il account di servizio Gemini Enterprise:
Devi disporre del ruolo Amministratore Gemini Enterprise.
Il account di servizio Gemini Enterprise deve disporre del ruolo DLP User (
roles/dlp.user).
Per saperne di più, consulta Ruoli richiesti in Crea e gestisci policy dei contenuti nel set di documentazione di Sensitive Data Protection.
Hai creato un'app Gemini Enterprise o hai configurato Gemini Notebook Enterprise. Per saperne di più, consulta Crea un'app o Configura Gemini Notebook Enterprise.
Creare una norma relativa ai contenuti
Per preparare una policy sui contenuti di Sensitive Data Protection da applicare a un connettore o un'app Gemini Enterprise o a Gemini Notebook Enterprise, segui questi passaggi:
Crea una policy relativa ai contenuti seguendo le istruzioni riportate in Creare e gestire policy relative ai contenuti nella documentazione di Sensitive Data Protection.
Assicurati di creare la policy nella stessa regione delle app a cui vuoi applicarla.
Prendi nota del nome della policy. Per aggiungere una policy a un connettore, devi avere il percorso completo, nel formato
projects/PROJECT_ID/locations/LOCATION/contentPolicies/POLICY_ID.
Proteggi i dati sensibili nei connettori con le policy relative ai contenuti
Per impedire che le informazioni sulle entità vengano mostrate agli utenti se l'entità contiene dati sensibili, applica una policy sui contenuti di Sensitive Data Protection al connettore seguendo le istruzioni riportate in Applica una policy sui contenuti a un connettore Gemini Enterprise.
Se in seguito devi rimuovere la policy sui contenuti dal connettore, consulta Rimuovere la policy sui contenuti da un connettore.
Applica una policy relativa ai contenuti a un connettore Gemini Enterprise
L'applicazione di una policy relativa ai contenuti di Sensitive Data Protection a un connettore impedisce a Gemini Enterprise di restituire dati delle entità che contengono contenuti sensibili dal connettore.
Per alcuni tipi di connettori, l'applicazione delle norme relative ai contenuti può anche bloccare il restituzione dei dati delle entità in base alle etichette dei metadati.
Per applicare una policy sui contenuti a un connettore:
Nella console Google Cloud , vai alla pagina Gemini Enterprise e poi fai clic su Datastore.
Fai clic sul nome del connettore a cui vuoi applicare la policy.
Nel campo Policy sui contenuti, inserisci il nome completo della risorsa della policy sui contenuti.
Dopo aver inserito la norma nel campo, questa viene applicata immediatamente.
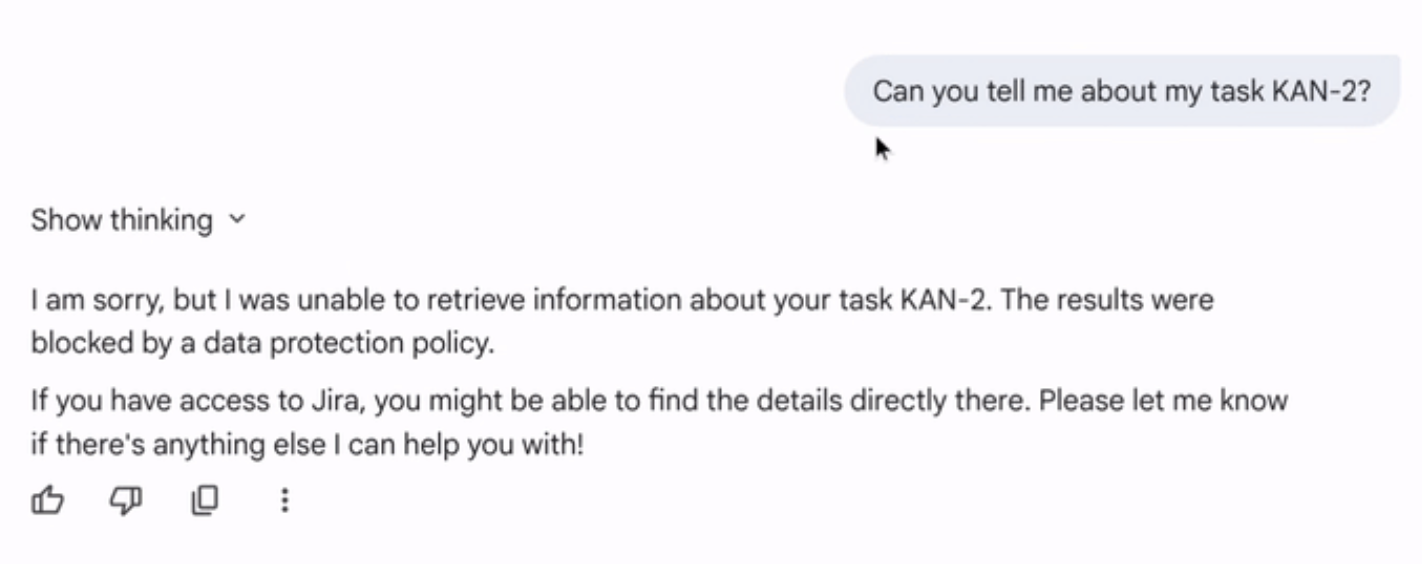
(Facoltativo) Testa la policy relativa ai contenuti. Se nel connettore sono presenti dati che violano le norme, chiedi all'assistente di fornirti informazioni in merito.
Rimuovi la policy relativa ai contenuti da un connettore
Per rimuovere una policy da un connettore, segui questi passaggi:
Nella console Google Cloud , vai alla pagina Gemini Enterprise e poi fai clic su Data Stores (Datastore).
Fai clic sul nome del connettore da cui vuoi rimuovere la policy.
Elimina il testo nel campo Norme relative ai contenuti e inserisci un campo vuoto.
La policy viene rimossa immediatamente.
Proteggi i caricamenti nell'assistente con le policy relative ai contenuti
Per proteggere i caricamenti nell'assistente per un'app Gemini Enterprise, segui le istruzioni riportate in Applicare una norma relativa ai contenuti ai caricamenti dell'assistente Gemini Enterprise.
Se in un secondo momento devi rimuovere una policy relativa ai contenuti di Sensitive Data Protection dall'assistente, consulta Rimuovi la policy relativa ai contenuti dall'assistente.
Applica una policy relativa ai contenuti ai caricamenti dell'assistente
L'applicazione di una policy sui contenuti di Sensitive Data Protection all'assistente fa sì che Gemini Enterprise analizzi e blocchi i file caricati nell'app (da un dispositivo locale, Google Drive o Microsoft OneDrive) se contengono etichette di contenuti o metadati che violano la policy. Se un utente tenta di caricare un file che viola le norme, il caricamento non riesce e il file non viene aggiunto alla sessione.
Per applicare una norma relativa ai contenuti ai caricamenti dell'assistente:
Nella console Google Cloud , vai alla pagina Gemini Enterprise.
Fai clic sul nome dell'app a cui vuoi applicare la policy.
Fai clic su Sicurezza.
Nella configurazione di Sensitive Data Protection, in Impostazione assistente, seleziona una policy relativa ai contenuti dal menu.
Se la policy dei contenuti non è presente nel menu, esegui una delle seguenti operazioni:
Fai clic su Cambia progetto per selezionare una norma di un altro progetto.
Fai clic su Inserisci manualmente per inserire il percorso della policy:
projects/PROJECT_ID/locations/LOCATION/contentPolicies/POLICY_ID.Fai clic su Crea nuova per andare alla pagina Crea policy sui contenuti.
Assicurati di scegliere una policy nella stessa regione dell'app.
Fai clic su Salva.
(Facoltativo) Testa la policy:
Crea un file contenente una violazione innocua della policy. Ad esempio, se la policy sui contenuti blocca i numeri di previdenza sociale degli Stati Uniti, crea un file che contenga "999-00-0000".
Tenta di caricare il file nella chat dell'app. Il caricamento non dovrebbe andare a buon fine e il file dovrebbe essere bloccato.
Rimuovere la policy relativa ai contenuti dall'assistente
Per rimuovere le norme relative ai contenuti dai caricamenti dell'assistente per un'app, segui questi passaggi:
Nella console Google Cloud , vai alla pagina Gemini Enterprise.
Fai clic sul nome dell'app.
Fai clic su Sicurezza.
Nella configurazione di Sensitive Data Protection, in Impostazione assistente, fai clic sulla freccia menu a discesa e seleziona Inserisci manualmente.
Elimina il testo nel campo Nome risorsa in modo che sia vuoto, quindi fai clic su Conferma.
Fai clic su Salva.
Proteggi i caricamenti su Gemini Notebook Enterprise con una policy sui contenuti
L'applicazione di norme relative ai contenuti a Gemini Notebook Enterprise impedisce agli utenti di caricare materiale di origine che viola le norme.
I notebook Gemini Notebook Enterprise non sono associati a nessuna app specifica. Per applicare la policy sui contenuti a tutti i notebook di un progetto, applicala a qualsiasi app del progetto. Allo stesso modo, se rimuovi una policy dei contenuti da un'app nel progetto, nessuno dei notebook associati al progetto è protetto dalla policy.
Procedure per aggiungere o rimuovere una policy relativa ai contenuti di Sensitive Data Protection in Gemini Notebook Enterprise:
Applicare una norma relativa ai contenuti a Gemini Notebook Enterprise
Rimuovere le norme relative ai contenuti da Gemini Notebook Enterprise
Applica una policy relativa ai contenuti a Gemini Notebook Enterprise
L'applicazione di una policy relativa ai contenuti a Gemini Notebook Enterprise impedisce agli utenti di caricare materiale di origine che viola la policy. I notebook Gemini Notebook Enterprise non sono associati a nessuna app specifica. Per applicare le norme relative ai contenuti a tutti i notebook, devi applicarle a qualsiasi app nel progetto.
Nella console Google Cloud , vai alla pagina Gemini Enterprise.
Fai clic sul nome di un'app nella regione per cui vuoi proteggere i notebook.
Fai clic su Sicurezza.
Nella configurazione di Sensitive Data Protection, in Impostazione NotebookLM, seleziona una policy relativa ai contenuti dal menu.
Se la policy dei contenuti non è presente nel menu, esegui una delle seguenti operazioni:
Fai clic su Cambia progetto per selezionare una norma di un altro progetto.
Fai clic su Inserisci manualmente per inserire il percorso della policy
projects/PROJECT_ID/locations/LOCATION/contentPolicies/POLICY_NAME.Fai clic su Crea nuova per andare alla pagina Crea policy sui contenuti e segui le istruzioni riportate sopra.
Indipendentemente da come specifichi la policy, assicurati di sceglierne una nella stessa regione dell'app.
Fai clic su Salva.
Attendi circa 10 minuti per la propagazione della policy relativa ai contenuti. Gemini Notebook Enterprise inizierà quindi a utilizzare il criterio specificato per analizzare i documenti di origine caricati.
(Facoltativo) Testa la policy relativa ai contenuti:
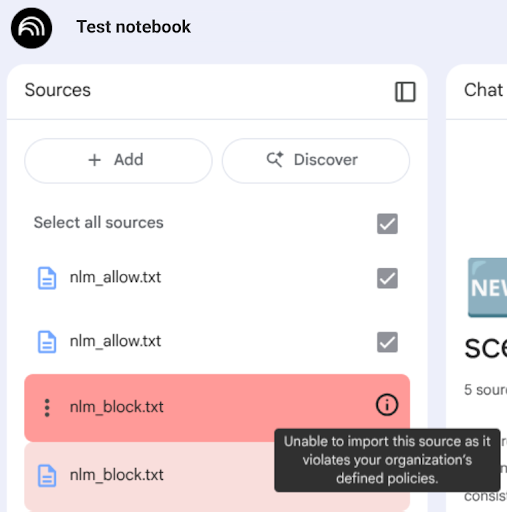
Crea un documento di origine che contenga una violazione innocua della policy. Ad esempio, se la policy sui contenuti blocca i numeri di previdenza sociale degli Stati Uniti, crea un file di origine con la dicitura "Il numero di previdenza sociale di Topolino è 999-00-0000".
Carica il documento di origine in un notebook. Se la policy è attiva, il documento viene visualizzato come bloccato nell'elenco delle origini.
Rimuovere la policy relativa ai contenuti da Gemini Notebook Enterprise
Per rimuovere la policy sui contenuti da Gemini Notebook Enterprise in modo che i file di origine caricati non vengano bloccati in base ai contenuti, segui questi passaggi:
Nella console Google Cloud , vai alla pagina Gemini Enterprise.
Fai clic sul nome di un'app nella regione.
Fai clic su Sicurezza.
Nella configurazione di Sensitive Data Protection, nella sezione Impostazione NotebookLM, fai clic sulla freccia menu a discesa e seleziona Inserisci manualmente.
Seleziona il testo nel campo e premi Elimina in modo che il campo Nome risorsa sia vuoto, quindi fai clic su Conferma.
Fai clic su Salva.
Attendi circa 10 minuti per la propagazione della rimozione della policy relativa ai contenuti. Gemini Notebook Enterprise interromperà la scansione dei file di origine per tutti i notebook in quella regione e in quel progetto.