


Questa pagina spiega come un amministratore di Gemini Enterprise può utilizzare l'API per gestire controllo dell'accesso granulare dell'accesso per singole app Gemini Enterprise.
Se devi configurare controlli degli accessi granulari a livello di risorsa sia per le app che per i datastore, consulta Configura controlli degli accessi granulari per app e datastore.
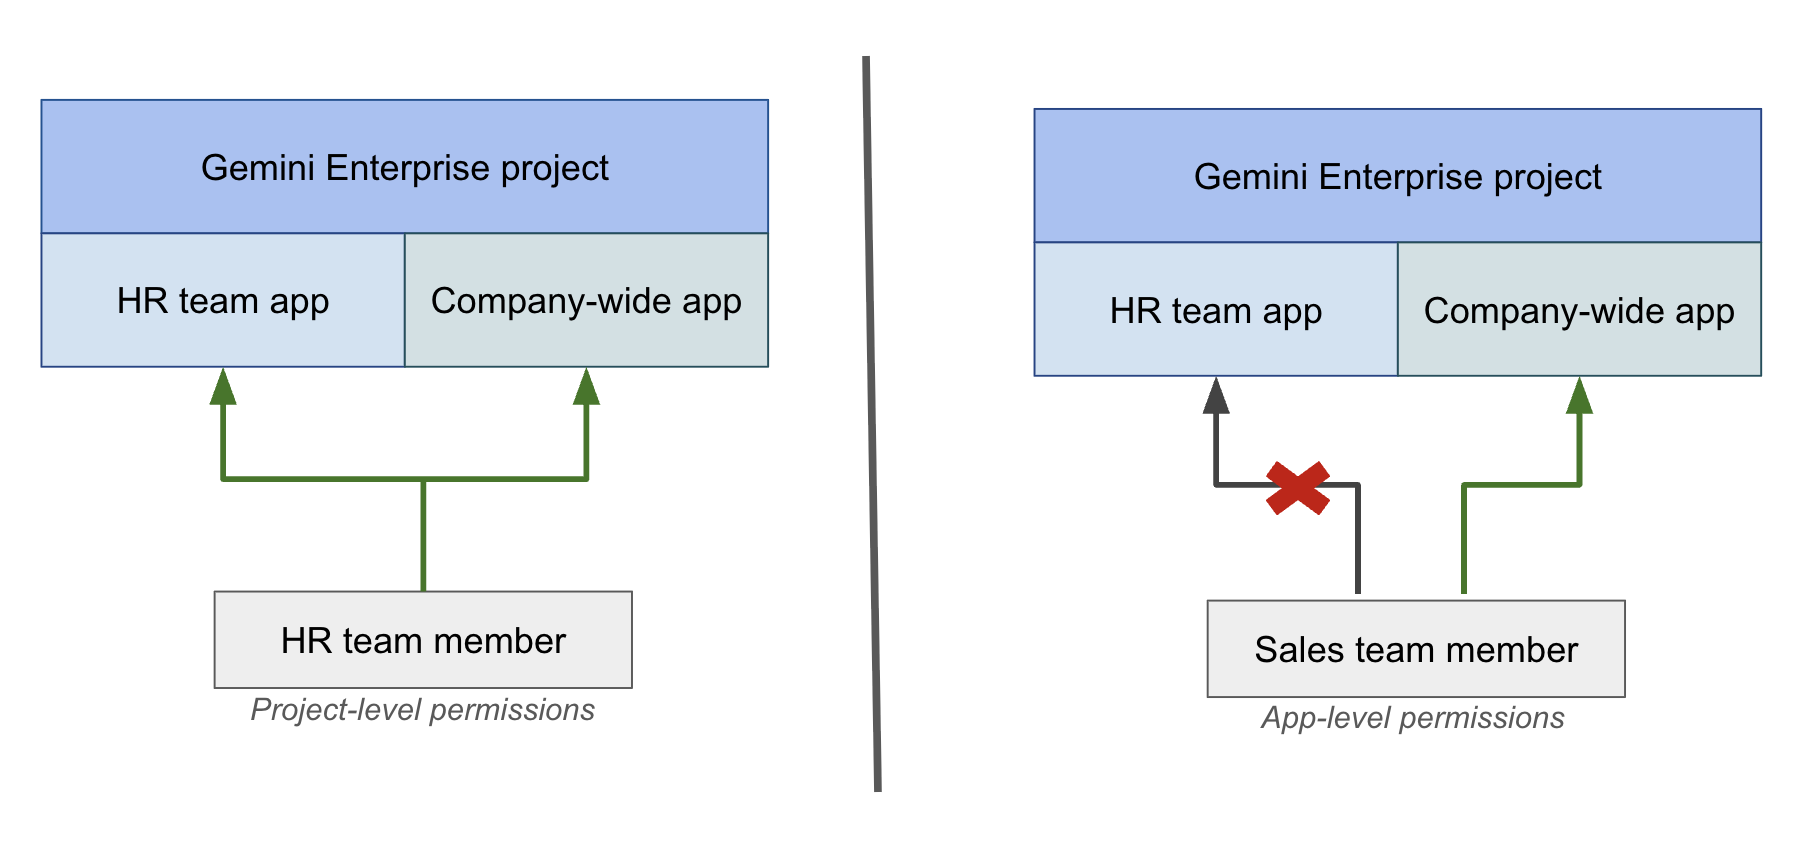
Per impostazione predefinita, le autorizzazioni IAM vengono spesso gestite a livello di progetto. IAM a livello di app consente un controllo più granulare, permettendo agli amministratori di:
- Limita l'accesso degli utenti ad app specifiche all'interno dello stesso progetto Google Cloud .
- Allinea le autorizzazioni alle esigenze dell'organizzazione e ai silos di dati per i tuoi deployment di Gemini Enterprise.
Ad esempio, considera un'organizzazione con un'app per le risorse RU e un'app a livello aziendale. Un membro del team delle RU con autorizzazioni a livello di progetto può accedere a entrambe le app. Al contrario, utilizzando una policy IAM a livello di app, puoi concedere a un membro del team di vendita l'accesso solo all'app aziendale, impedendogli di accedere all'app RU.
Prima di iniziare
Verifica di disporre del ruolo Amministratore Gemini Enterprise (
roles/discoveryengine.agentspaceAdmin).Verifica che tutti gli utenti aziendali di Gemini Enterprise dispongano di una licenza valida e che abbiano ricevuto il ruolo Gemini Enterprise Restricted User (
roles/discoveryengine.agentspaceRestrictedUser) a livello di progetto. Per le istruzioni, vedi Concedi autorizzazioni agli utenti.Questo ruolo non concede l'accesso ad alcuna app. Fornisce l'accesso a livello di progetto di cui gli utenti hanno bisogno e poi tu concedi l'accesso alle singole app. Se utilizzi un ruolo personalizzato a livello di progetto anziché il ruolo predefinito
roles/discoveryengine.agentspaceRestrictedUser, assicurati che il ruolo personalizzato includa le autorizzazionidiscoveryengine.locations.buildAuthorizationUrl,discoveryengine.dataStores.get,discoveryengine.collections.getediscoveryengine.devToolsConfigs.get. L'omissione didiscoveryengine.devToolsConfigs.getcausa un errore403 PERMISSION_DENIEDin Cloud Audit Logs quando l'app web controlladevToolsConfig.
Transizione dall'accesso a livello di progetto all'accesso a livello di app
Per limitare gli utenti ad app specifiche, devi sostituire il loro ruolo utente aziendale Gemini Enterprise a livello di progetto con il ruolo Gemini Enterprise Restricted User, quindi concedere il ruolo utente aziendale Gemini Enterprise a livello di singola app.
Per eseguire la transizione di un utente dall'accesso a livello di progetto all'accesso a livello di app, segui questi passaggi. Utilizza la console Google Cloud per le modifiche a livello di progetto e l'API per la concessione a livello di app, che non è supportata dalla console Google Cloud .
- Nella console Google Cloud vai alla pagina IAM.
- Trova l'utente e rimuovi il ruolo Utente aziendale Gemini Enterprise (
roles/discoveryengine.agentspaceUser) dalle sue autorizzazioni a livello di progetto. - Se non l'hai ancora fatto, concedi all'utente il ruolo Gemini Enterprise Restricted User (
roles/discoveryengine.agentspaceRestrictedUser) a livello di progetto. - Utilizza il metodo
setIamPolicyper concedere all'utente il ruolo Gemini Enterprise User (roles/discoveryengine.agentspaceUser) per ogni app specifica a cui deve accedere. Per saperne di più, consulta Gestisci le policy IAM per le app.
Gestisci le policy IAM per le app
Per gestire l'accesso alla tua app Gemini Enterprise, puoi utilizzare i metodi API getIamPolicy
e setIamPolicy.
I passaggi seguenti mostrano come recuperare la policy attuale e aggiornarla per concedere o revocare l'accesso degli utenti.
Recupera la policy IAM dell'app
Recupera l'attuale policy IAM della tua app utilizzando il metodo getIamPolicy. Ti consigliamo di recuperare prima la policy esistente per evitare di sovrascrivere le autorizzazioni attuali.
REST
curl -X GET \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
"https://ENDPOINT_LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/collections/default_collection/engines/APP_ID:getIamPolicy"
Sostituisci quanto segue:
PROJECT_ID: l'ID progetto.ENDPOINT_LOCATION: la località multiregionale per la richiesta API. Specifica uno dei seguenti valori:usper la multi-regione Stati Unitieuper la multi-regione UEglobalper la località globale
LOCATION: la località multiregionale del datastore:global,usoeuAPP_ID: l'ID dell'app che vuoi configurare.
Aggiorna la policy IAM dell'app
Per concedere o revocare l'accesso degli utenti all'app, aggiorna la policy IAM dell'app utilizzando il metodo setIamPolicy.
La policy IAM utilizza il ruolo Gemini Enterprise
User
(roles/discoveryengine.agentspaceUser) per concedere agli utenti l'accesso diretto
all'app.
REST
curl -X POST \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-d '{
      "policy": {
         "etag": "ETAG",
         "bindings": [
          {
            "role": "roles/discoveryengine.agentspaceUser",
            "members": [
              "user:USER_EMAIL",
              "group:GROUP_EMAIL",
              "principal://iam.googleapis.com/locations/global/workloadIdentityPools/POOL_ID/subject/SUBJECT_ID",
              "principalSet://iam.googleapis.com/locations/global/workloadIdentityPools/POOL_ID/attribute.NAME/VALUE"
            ]
          }
        ]
      }
    }' \
"https://ENDPOINT_LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/collections/default_collection/engines/APP_ID:setIamPolicy"
Sostituisci quanto segue:
ETAG: il valoreetagottenuto come risposta quando hai utilizzato il metodogetIamPolicy.USER_EMAIL,GROUP_EMAIL: uno o più indirizzi email di utenti o gruppi. Oltre auseregroup,principaleprincipalSetsono tipi di membri validi per la federazione Workload Identity.Per concedere l'accesso, aggiungi le entità all'array
members. Ad esempio,"user:cloudysanfrancisco@gmail.com"o"group:mcymbalgroup@google.com".Per revocare l'accesso, rimuovi le entità dall'array
members.
POOL_ID: l'ID del pool di identità del workload.SUBJECT_ID: l'identificatore del soggetto per un'identità specifica.NAME: il nome di un attributo.VALUE: il valore di un attributo.PROJECT_ID: l'ID progetto.ENDPOINT_LOCATION: la località multiregionale per la richiesta API. Specifica uno dei seguenti valori:usper la multi-regione Stati Unitieuper la multi-regione UEglobalper la località globale
LOCATION: la località multiregionale del datastore:global,usoeu.APP_ID: l'ID dell'app che vuoi configurare.
Passaggi successivi
Se vuoi eliminare un'app con una policy IAM, puoi rimuovere gli utenti dalla policy prima di eliminare l'app. Per saperne di più, consulta Best practice per l'eliminazione di un'app con una policy IAM.