


Questo documento è la seconda parte di una serie in più parti che illustra come estendere la soluzione di gestione delle identità a Google Cloud per consentire agli utenti della forza lavoro di autenticarsi e utilizzare i servizi in un ambiente di computing ibrido.
La serie è costituita dai seguenti documenti:
- Autenticazione degli utenti della forza lavoro in un ambiente ibrido
- Pattern per l'autenticazione degli utenti della forza lavoro in un ambiente ibrido (questo documento)
Introduzione
Quando estendi il tuo panorama IT a Google Cloud nell'ambito di una strategia ibrida, ti consigliamo di adottare un approccio coerente alla gestione delle identità negli ambienti. Durante la progettazione e l'adattamento dell'architettura per soddisfare questi vincoli e requisiti, puoi fare affidamento su alcuni pattern comuni. Questi pattern rientrano in due categorie:
- Pattern per la federazione di un provider di identità (IdP) esterno conGoogle Cloud. Lo scopo di questi pattern è consentire a Google di diventare un IdP per gli utenti della tua forza lavoro, in modo che le Google Identity vengano gestite automaticamente e l'IdP rimanga la fonte di attendibilità.
- Pattern per estendere un IdP a Google Cloud. In questi pattern, consenti alle applicazioni di cui è stato eseguito il deployment su Google Cloud di riutilizzare il tuo IdP, collegandoti direttamente o mantenendo una replica del tuo IdP su Google Cloud.
Pattern per la federazione di un IdP esterno con Google Cloud
Per abilitare l'accesso alla console Google Cloud , a Google Cloud CLI o a qualsiasi altra risorsa che utilizza Google come IdP, un utente della forza lavoro deve avere un'identità Google. Mantenere le identità Google per ogni dipendente sarebbe oneroso se tutti i dipendenti hanno già un account in un IdP. Se esegui la federazione delle identità utente tra il tuo IdP e Google Cloud, puoi automatizzare la manutenzione degli Account Google e collegare il loro ciclo di vita agli account esistenti. La federazione contribuisce a garantire quanto segue:
- L'IdP rimane l'unica fonte attendibile per la gestione delle identità.
- Viene creato automaticamente un Account Google per tutti gli account utente gestiti dal tuo IdP o per un sottoinsieme selezionato di questi account.
- Se un account viene disattivato o eliminato nel tuo IdP, l'Account Google corrispondente viene sospeso o eliminato.
- Per impedire la copia di password o altre credenziali, l'autenticazione di un utente viene delegata all'IdP.
Federa Active Directory con Cloud Identity utilizzando Google Cloud Directory Sync e AD FS
Se utilizzi Active Directory come IdP, puoi federare Active Directory con Cloud Identity utilizzando Google Cloud Directory Sync (GCDS) e Active Directory Federation Services (AD FS):
- GCDS è uno strumento senza costi fornito da Google che implementa il processo di sincronizzazione. GCDS comunica con Identity Platform tramite Secure Sockets Layer (SSL) e di solito viene eseguito nell'ambiente di computing esistente.
- AD FS è fornito da Microsoft nell'ambito di Windows Server. Con AD FS, puoi utilizzare Active Directory per l'autenticazione federata. AD FS viene solitamente eseguito nell'ambiente di computing esistente.
Per informazioni più dettagliate su questo approccio, consulta Federazione di Google Cloud con Active Directory.

Per una variante di questo pattern, puoi anche utilizzare Active Directory Lightweight Directory Services (AD LDS) o un altro servizio di directory LDAP con AD FS o un altro IdP conforme a SAML.
Esperienza utente
- Quando richiedi la risorsa protetta, vieni reindirizzato alla schermata di accesso di Google, che ti chiede di inserire il tuo indirizzo email.
- Se l'indirizzo email è associato a un account che è stato sincronizzato da Active Directory, l'utente viene reindirizzato ad AD FS.
- A seconda della configurazione di AD FS, potresti visualizzare una schermata di accesso che richiede il nome utente e la password di Active Directory. In alternativa, AD FS potrebbe tentare di farti accedere automaticamente in base ai tuoi dati di accesso di Windows (IWA).
- Una volta eseguita l'autenticazione da parte di AD FS, il sistema ti reindirizzerà alla risorsa protetta.
Vantaggi
- Questo approccio consente un'esperienza di Single Sign-On tra le applicazioni on-premise e le risorse su Google Cloud.
- Se hai configurato AD FS in modo da richiedere l'autenticazione a più fattori, questa configurazione viene applicata automaticamente a Google Cloud.
- Non è necessario sincronizzare le password o altre credenziali con Google.
- Poiché l'API Cloud Identity è accessibile pubblicamente, non è necessario configurare la connettività ibrida tra la rete on-premise e Google Cloud.
Best practice
- Active Directory e Cloud Identity utilizzano una struttura logica diversa. Assicurati di comprendere le differenze e valuta quale metodo di mappatura di domini, identità e gruppi è più adatto alla tua situazione. Per informazioni più dettagliate, consulta la nostra guida sulla federazione di Google Cloud con Active Directory.
- Sincronizzare i gruppi oltre agli utenti. Con questo approccio, puoi configurare IAM in modo da utilizzare le appartenenze ai gruppi in Active Directory per controllare chi ha accesso alle risorse in Google Cloud.
- Esegui il deployment ed esponi AD FS in modo che gli utenti della forza lavoro possano accedervi, ma non esporlo più del necessario. Sebbene gli utenti della forza lavoro debbano essere in grado di accedere ad AD FS, non è necessario che AD FS sia raggiungibile da Google o da qualsiasi applicazione di cui è stato eseguito il deployment su Google Cloud.
- Valuta la possibilità di attivare l'autenticazione integrata di Windows (IWA) in AD FS per consentire agli utenti di accedere automaticamente in base ai dati di accesso di Windows.
- Se AD FS non è disponibile, gli utenti potrebbero non essere in grado di utilizzare la consoleGoogle Cloud o qualsiasi altra risorsa che utilizza Google come IdP. Pertanto, assicurati che AD FS e i domain controller su cui si basa AD FS siano sottoposti a deployment e dimensionati in modo da soddisfare i tuoi obiettivi di disponibilità.
- Se utilizzi Google Cloud per garantire la continuità aziendale, l'affidamento
su un AD FS on-premise potrebbe compromettere l'intento di utilizzare
Google Cloud come copia indipendente del tuo deployment. In questo caso, valuta la possibilità di eseguire il deployment di repliche di tutti i sistemi pertinenti su Google Cloud:
- Replica Active Directory su Google Cloud ed esegui il deployment di GCDS su Google Cloud.
- Esegui server AD FS dedicati su Google Cloud. Questi server utilizzano i domain controller Active Directory in esecuzione su Google Cloud.
- Configura Cloud Identity per utilizzare i server AD FS di cui è stato eseguito il deployment su Google Cloud per il Single Sign-On.
Federa Entra ID con Cloud Identity
Se sei un cliente Microsoft Office 365 o Azure, potresti aver collegato la tua Active Directory on-premise a Microsoft Entra ID (in precedenza Azure AD). Se tutti gli account utente che potrebbero aver bisogno di accedere a Google Cloud sono già sincronizzati con Entra ID, puoi riutilizzare questa integrazione federando Cloud Identity con Entra ID, come mostrato nel seguente diagramma.
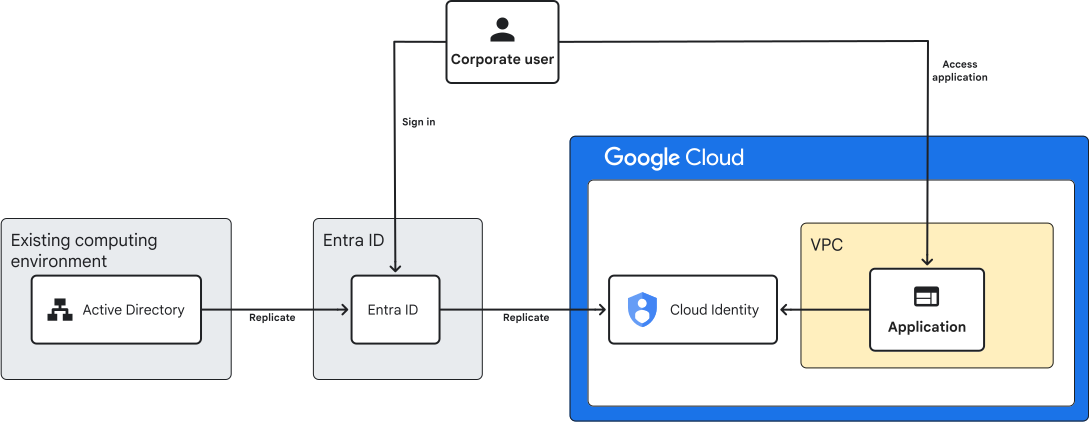
Per informazioni più dettagliate su questo approccio, consulta Federazione di Google Cloud con Microsoft Entra ID.
Esperienza utente
- Quando richiedi la risorsa protetta, vieni reindirizzato alla schermata di accesso di Google, che ti chiede di inserire il tuo indirizzo email.
- Se l'indirizzo email è associato a un account sincronizzato da Entra ID, verrai reindirizzato a Entra ID.
- A seconda di come Active Directory on-premise è connesso a Entra ID, Entra ID potrebbe chiederti un nome utente e una password. In alternativa, potrebbe reindirizzarti a un AD FS on-premise.
- Dopo aver eseguito l'autenticazione con Entra ID, viene eseguito il reindirizzamento alla risorsa protetta.
Vantaggi
- Non è necessario installare software aggiuntivo on-premise.
- Questo approccio consente un'esperienza di Single Sign-On su Office 365, Azure e le risorse su Google Cloud.
- Se hai configurato Entra ID in modo da richiedere l'autenticazione a più fattori (MFA), questa viene applicata automaticamente a Google Cloud.
- Se Active Directory on-premise utilizza più domini o foreste e hai configurato una configurazione Entra ID Connect personalizzata per mappare questa struttura a un tenant Entra ID, puoi sfruttare questo lavoro di integrazione.
- Non è necessario sincronizzare le password o altre credenziali con Google.
- Poiché l'API Cloud Identity è accessibile pubblicamente, non è necessario configurare la connettività ibrida tra la tua rete on-premise e Google Cloud o tra Azure eGoogle Cloud.
- Puoi visualizzare la console Google Cloud come riquadro nel portale di Office 365.
Best practice
- Poiché Entra ID e Cloud Identity utilizzano una struttura logica diversa, assicurati di comprendere le differenze. Valuta il modo migliore per mappare domini, identità e gruppi in base alla tua situazione. Per informazioni più dettagliate, consulta la sezione sulla federazione di Google Cloud con Entra ID.
- Sincronizzare i gruppi oltre agli utenti. Con questo approccio, puoi configurare IAM in modo da utilizzare le iscrizioni ai gruppi in Entra ID per controllare chi ha accesso alle risorse in Google Cloud.
- Se utilizzi Google Cloud per garantire la continuità aziendale, l'affidamento a Entra ID per l'autenticazione potrebbe compromettere l'intento di utilizzare Google Cloud come copia indipendente del deployment.
Pattern per estendere un IdP esterno a Google Cloud
Alcune delle applicazioni di cui prevedi di eseguire il deployment su Google Cloud potrebbero richiedere l'utilizzo di protocolli di autenticazione non offerti da Cloud Identity. Per supportare questi workload, devi consentire a queste applicazioni di utilizzare il tuo IdP dall'interno di Google Cloud.
Le sezioni seguenti descrivono i pattern comuni per consentire l'utilizzo del tuo IdP da parte dei workload di cui è stato eseguito il deployment su Google Cloud.
Esporre un AD FS on-premise a Google Cloud
Se un'applicazione richiede l'utilizzo di WS-Trust o WS-Federation o si basa su funzionalità o claim specifici di AD FS quando utilizza OpenID Connect, puoi consentire all'applicazione di utilizzare direttamente AD FS per l'autenticazione.

Utilizzando AD FS, un'applicazione può autenticare un utente. Tuttavia, poiché l'autenticazione non si basa su una Google Identity, l'applicazione non sarà in grado di eseguire chiamate API autenticate con le credenziali utente. Tutte le chiamate alle API Google Cloud devono essere autenticate utilizzando un service account.
Esperienza utente
- Quando richiedi la risorsa protetta, vieni reindirizzato alla schermata di accesso di ADFS, che ti chiede di inserire il tuo indirizzo email. Se AD FS non è esposto pubblicamente su internet, per accedervi potrebbe essere necessario connettersi alla rete aziendale o alla VPN aziendale.
- A seconda della configurazione di AD FS, potresti visualizzare una schermata di accesso che richiede il nome utente e la password di Active Directory. In alternativa, AD FS potrebbe tentare di farti accedere automaticamente in base ai tuoi dati di accesso di Windows.
- Una volta eseguita l'autenticazione da parte di AD FS, il sistema ti reindirizzerà alla risorsa protetta.
Vantaggi
- Puoi utilizzare protocolli di autenticazione non supportati da Cloud Identity, tra cui WS-Trust e WS-Federation.
- Se l'applicazione è stata sviluppata e testata con AD FS, puoi evitare i rischi che potrebbero derivare dal passaggio dell'applicazione all'utilizzo di Cloud Identity.
- Non è necessario configurare la connettività ibrida tra la tua rete on-premise e Google Cloud.
Best practice
- Esegui il deployment ed esponi AD FS in modo che gli utenti della forza lavoro possano accedervi, ma non esporlo più del necessario. Sebbene gli utenti della forza lavoro debbano essere in grado di accedere ad AD FS, non è necessario che AD FS sia raggiungibile da Google o da qualsiasi applicazione di cui è stato eseguito il deployment su Google Cloud.
- Se AD FS non è disponibile, gli utenti potrebbero non essere più in grado di utilizzare l'applicazione. Assicurati che AD FS e i domain controller su cui si basa siano sottoposti a deployment e dimensionati in modo da soddisfare i tuoi obiettivi di disponibilità.
- Valuta la possibilità di rifattorizzare le applicazioni che si basano su WS-Trust e WS-Federation per utilizzare invece SAML o OpenID Connect.
- Se l'applicazione si basa sulle informazioni sui gruppi esposte come claim in
IdTokensemessi da AD FS, valuta la possibilità di recuperare le informazioni sui gruppi da un'altra origine, ad esempio l'API Directory. L'esecuzione di query sull'API Directory è un'operazione con privilegi che richiede l'utilizzo di un service account abilitato per la delega a livello di dominio di Google Workspace.
Esporre una directory LDAP on-premise a Google Cloud
Alcune delle tue applicazioni potrebbero richiedere agli utenti di fornire il proprio nome utente e la propria password e utilizzare queste credenziali per tentare un'operazione di binding LDAP. Se non puoi modificare queste applicazioni per utilizzare altri mezzi come SAML per eseguire l'autenticazione, puoi concedere loro l'accesso a una directory LDAP on-premise.

Vantaggi
- Non è necessario modificare la tua applicazione.
Best practice
- Utilizza Cloud VPN o Cloud Interconnect per stabilire una connettività ibrida tra Google Cloud e la tua rete on-premise, in modo da non dover esporre la directory LDAP su internet.
- Verifica che la latenza introdotta dall'esecuzione di query su una directory LDAP on-premise non influisca negativamente sull'esperienza utente.
- Assicurati che la comunicazione tra l'applicazione e la directory LDAP sia crittografata. Puoi ottenere questa crittografia utilizzando Cloud VPN o Cloud Interconnect con LDAP/S.
- Se la directory LDAP o la connettività privata traGoogle Cloud e la tua rete on-premise non sono disponibili, gli utenti potrebbero non essere più in grado di utilizzare un'applicazione basata su LDAP. Pertanto, assicurati che i rispettivi server siano implementati e dimensionati in modo da soddisfare i tuoi obiettivi di disponibilità e valuta la possibilità di utilizzare tunnel VPN ridondanti o interconnessioni.
- Se utilizzi Google Cloud per garantire la continuità aziendale, l'utilizzo di una directory LDAP on-premise potrebbe compromettere l'intento di utilizzareGoogle Cloud come copia indipendente del deployment esistente. In questo caso, valuta la possibilità di replicare la directory LDAP in Google Cloud .
- Se utilizzi Active Directory, ti consigliamo di eseguire una replica su Google Cloud , in particolare se prevedi di unire al dominio Active Directory le macchine Windows in esecuzione suGoogle Cloud .
Replica una directory LDAP on-premise in Google Cloud
La replica di una directory LDAP on-premise in Google Cloud è simile al pattern di esposizione di una directory LDAP on-premise a Google Cloud. Per le applicazioni che utilizzano LDAP per verificare nomi utente e password, l'obiettivo di questo approccio è poter eseguire queste applicazioni su Google Cloud. Anziché consentire a queste applicazioni di eseguire query sulla directory LDAP on-premise, puoi mantenere una replica della directory on-premise su Google Cloud.

Vantaggi
- Non è necessario modificare la tua applicazione.
- La disponibilità delle applicazioni basate su LDAP in esecuzione su Google Cloud non dipende dalla disponibilità della directory on-premise o dalla connettività alla rete on-premise. Questo pattern è adatto per scenari ibridi di continuità aziendale.
Best practice
- Utilizza Cloud VPN o Cloud Interconnect per stabilire una connettività ibrida tra Google Cloud e la tua rete on-premise, in modo da non dover esporre la directory LDAP su internet.
- Assicurati che la replica tra la directory LDAP on-premise venga eseguita tramite un canale sicuro.
- Esegui il deployment di più repliche della directory LDAP in più zone o regioni per soddisfare i tuoi obiettivi di disponibilità. Puoi utilizzare un bilanciatore del carico interno per distribuire le connessioni LDAP tra più repliche di cui è stato eseguito il deployment nella stessa regione.
- Utilizza un progetto Google Cloud separato con un VPC condiviso per eseguire il deployment delle repliche LDAP e concedi l'accesso a questo progetto sulla base del principio del privilegio minimo.
Estendi un'istanza Active Directory on-premise a Google Cloud
Alcuni dei workload di cui prevedi il deployment su Google Cloud potrebbero dipendere da Active Directory Domain Services, ad esempio:
- Computer Windows che devono essere aggiunti al dominio
- Applicazioni che utilizzano Kerberos o NTLM per l'autenticazione
- Applicazioni che utilizzano Active Directory come directory LDAP per verificare nomi utente e password
Per supportare questi workload, puoi estendere la foresta Active Directory on-premise a Google Cloud, ad esempio eseguendo il deployment di una foresta di risorse inGoogle Cloud e connettendola alla foresta Active Directory on-premise, come nel seguente diagramma.

Per maggiori dettagli su questo approccio e su altri modi per eseguire il deployment di Active Directory in un ambiente ibrido, consulta Pattern per l'utilizzo di Active Directory in un ambiente ibrido.

Vantaggi
- I tuoi workload possono sfruttare appieno Active Directory, inclusa la possibilità di unire i computer Windows al dominio Active Directory.
- La disponibilità delle applicazioni basate su Active Directory in esecuzione suGoogle Cloud non dipende dalla disponibilità di risorse on-premise o dalla connettività alla rete on-premise. Il pattern è adatto per scenari ibridi di continuità aziendale.
Best practice
- Utilizza Cloud VPN o Cloud Interconnect per stabilire una connettività ibrida tra Google Cloud e la tua rete on-premise.
- Per ridurre al minimo la comunicazione tra Google Cloud e la tua rete on-premise, crea un sito Active Directory separato per i deployment di Google Cloud. Puoi utilizzare un singolo sito per VPC condiviso o, per ridurre al minimo la comunicazione tra regioni, un sito per VPC condiviso e regione.
- Crea un dominio Active Directory separato dedicato alle risorse di cui è stato eseguito il deployment suGoogle Cloud e aggiungi il dominio alla foresta esistente. L'utilizzo di un dominio separato consente di ridurre l'overhead di replica e le dimensioni delle partizioni.
- Per aumentare la disponibilità, esegui il deployment di almeno due domain controller, distribuiti su più zone1. Se utilizzi più regioni, valuta la possibilità di eseguire il deployment dei domain controller in ogni regione.
- Utilizza un progetto Google Cloud separato con un VPC condiviso per eseguire il deployment dei domain controller e concedi l'accesso a questo progetto sulla base del principio del privilegio minimo. Generando una password o accedendo alla console seriale delle istanze del domain controller, i membri del progetto non autorizzati potrebbero altrimenti compromettere il dominio.
- Valuta la possibilità di eseguire il deployment di una farm di server AD FS e di GCDS su Google Cloud. Questo approccio ti consente di eseguire la federazione di Active Directory con Cloud Identity senza dipendere dalla disponibilità di risorse o dalla connettività alla rete on-premise.
Passaggi successivi
- Scopri di più sulla federazione di Google Cloud con Active Directory.
- Scopri di più sui pattern per l'utilizzo di Active Directory in un ambiente ibrido.
- Scopri come federare Cloud Identity con Entra ID.
- Progetta la gerarchia delle risorse per la tua zona di destinazione Google Cloud .
- Per ulteriori architetture di riferimento, diagrammi e best practice, esplora Cloud Architecture Center.
-
Per saperne di più sulle considerazioni specifiche per le regioni, consulta Area geografica e regioni. ↩