


En este documento, se proporciona una arquitectura de referencia para ayudarte a diseñar sistemas de IA de agentes múltiples sólidos en Google Cloud. Un sistema de IA de agentes múltiples optimiza procesos complejos y dinámicos segmentándolos en tareas discretas que varios agentes de IA especializados ejecutan de forma colaborativa.
El público objetivo de este documento incluye arquitectos, desarrolladores y administradores que compilan y administran infraestructura y aplicaciones de IA en la nube. En este documento, se supone que tienes conocimientos básicos sobre los agentes y modelos de IA. En el documento, no se proporciona orientación específica para diseñar y programar agentes de IA.
En la sección Implementación de este documento, se enumeran muestras de código que puedes usar para aprender a crear e implementar sistemas de IA de agentes múltiples.
Arquitectura
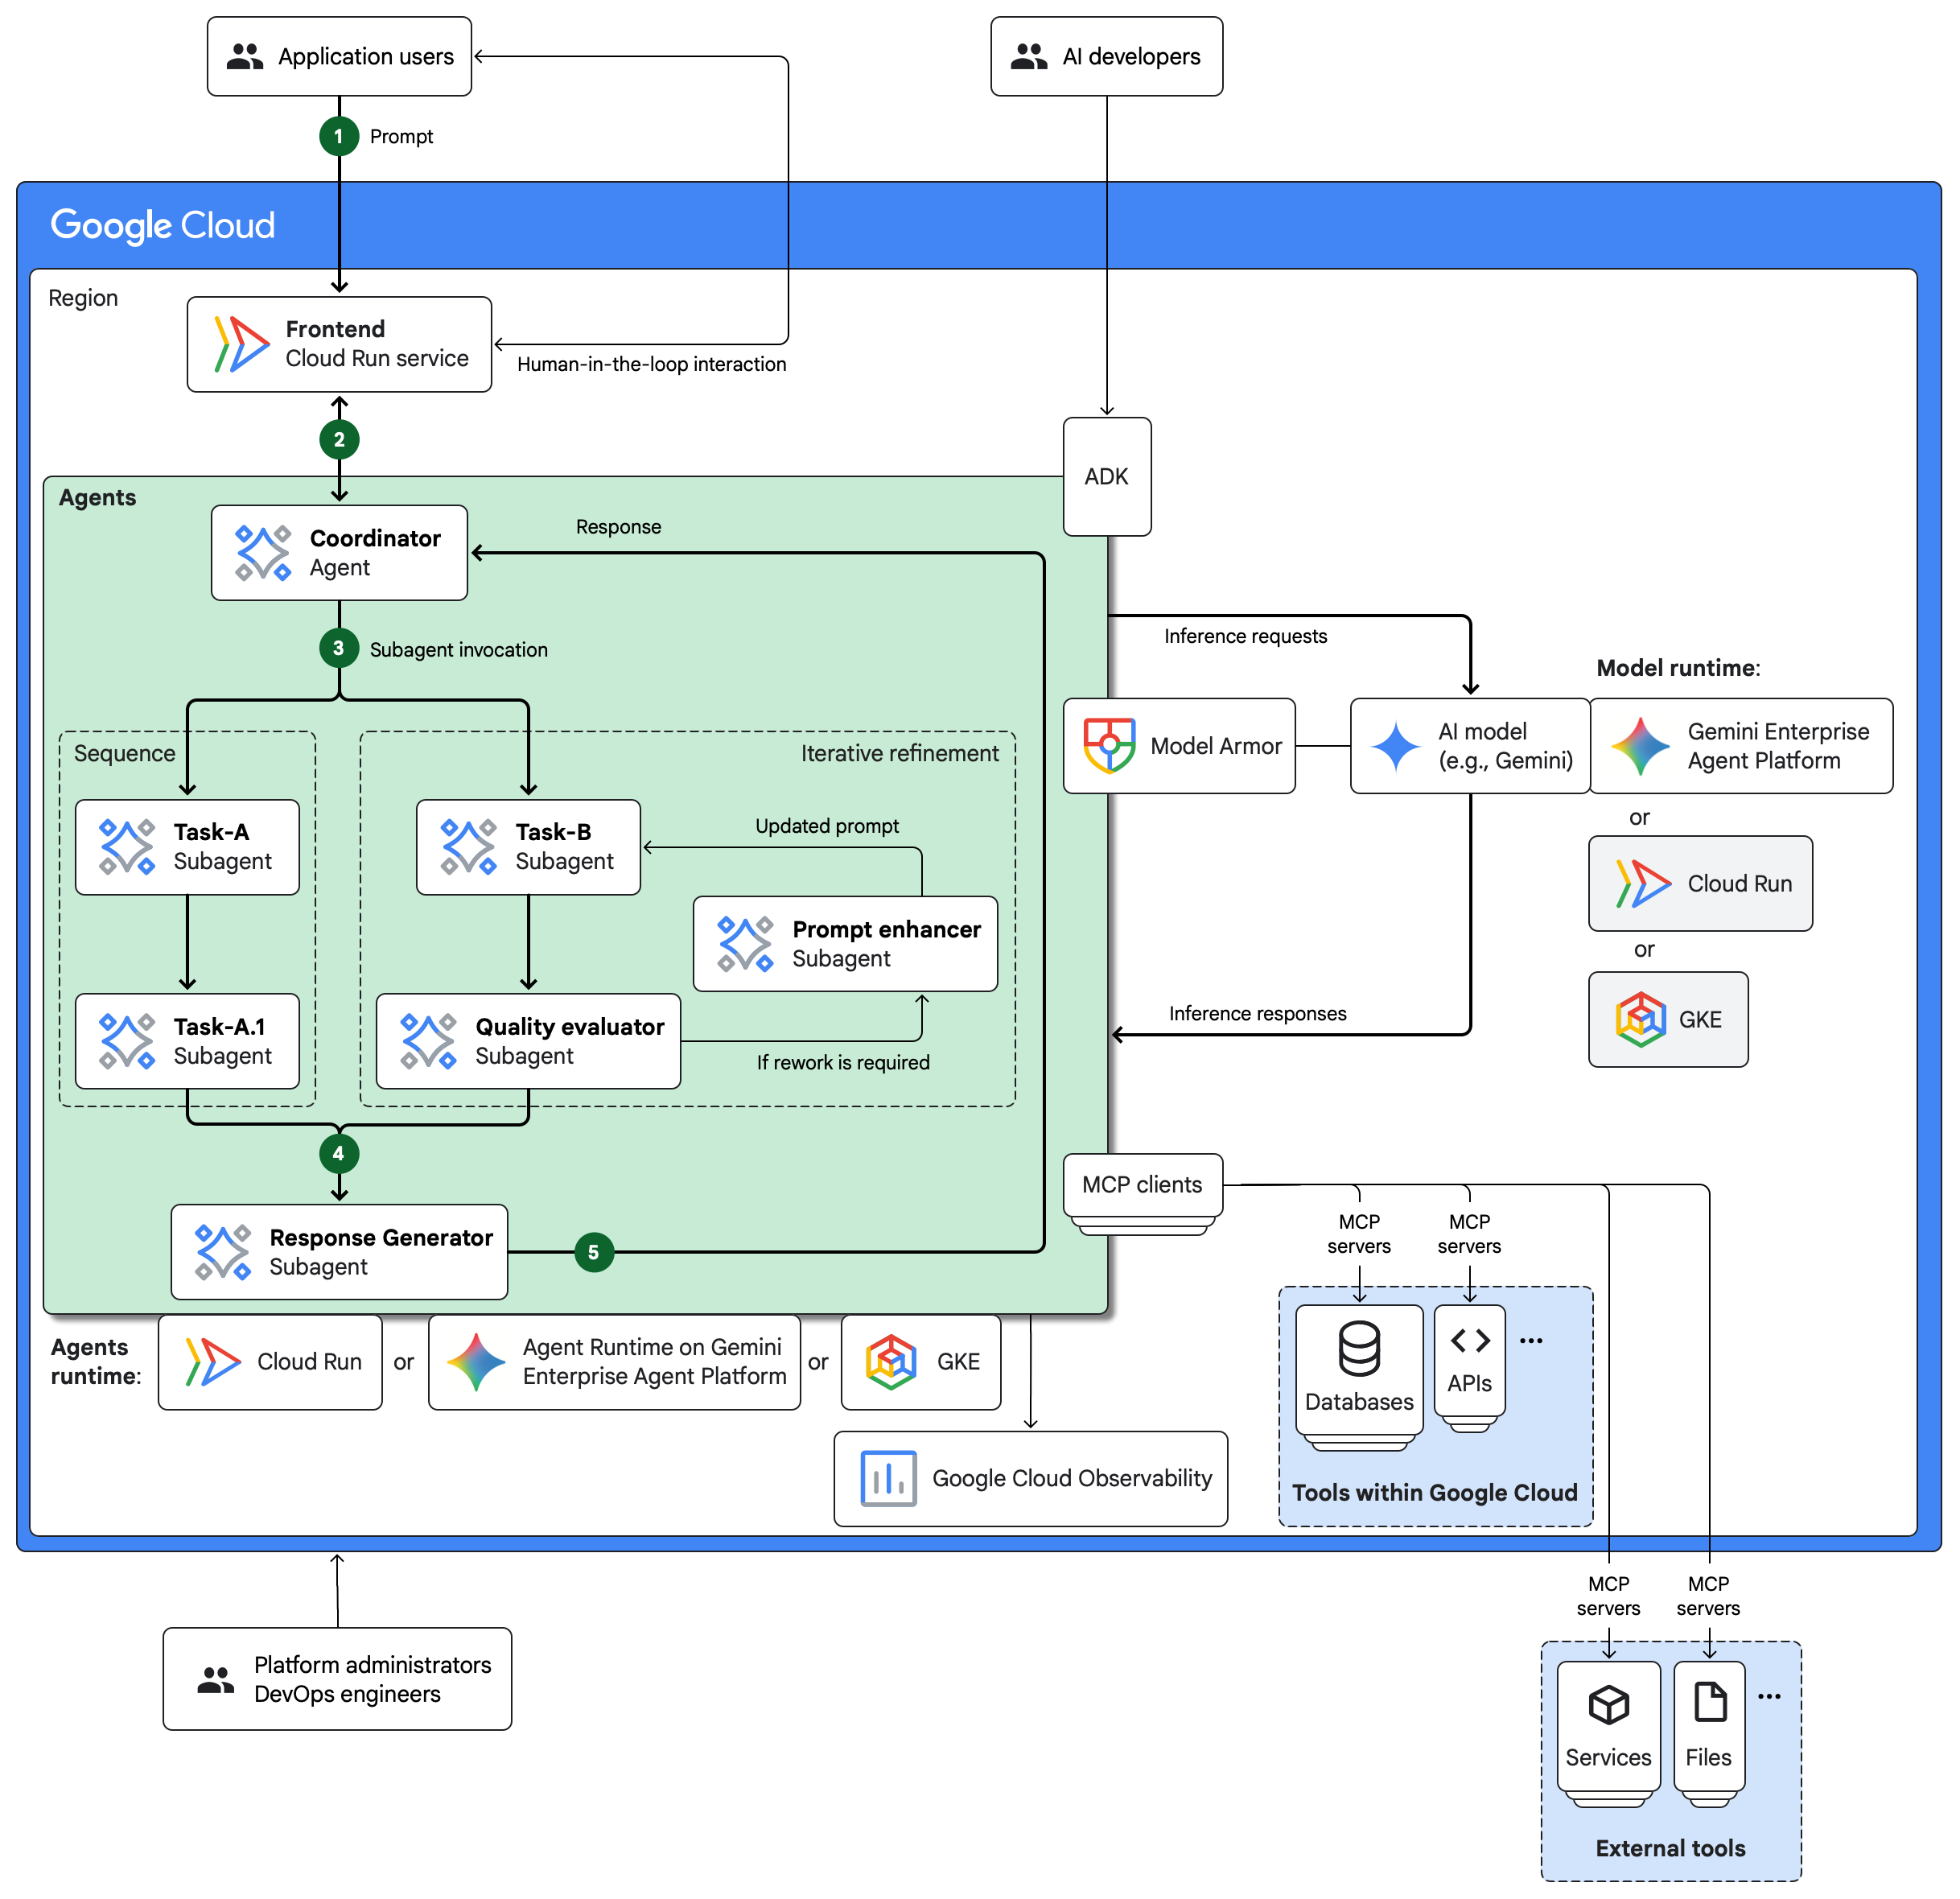
En el siguiente diagrama, se muestra una arquitectura para un ejemplo de un sistema de IA de agentes múltiples que se implementa en Google Cloud.
Componentes de la arquitectura
La arquitectura de ejemplo de la sección anterior contiene los siguientes componentes:
- Frontend
- Los usuarios interactúan con el sistema multiagente a través de un frontend, como una interfaz de chat, que se ejecuta como un servicio de Cloud Run sin servidores.
- Agentes
En este ejemplo, un agente coordinador controla el sistema de IA de agentes. El agente coordinador invoca un agente secundario adecuado para activar el flujo agéntico. Los agentes pueden comunicarse entre sí con el protocolo Agent2Agent (A2A), que permite la interoperabilidad entre agentes, independientemente de su lenguaje de programación y entorno de ejecución. La arquitectura de ejemplo muestra agentes en un patrón secuencial y un patrón de perfeccionamiento iterativo.
Para obtener más información sobre los agentes secundarios de este ejemplo, consulta la sección Flujo de agentes.
- Agent Runtime
Los agentes de IA se pueden implementar como servicios de Cloud Run sin servidores, como apps alojadas en contenedores en Google Kubernetes Engine (GKE) o en Agent Runtime en Gemini Enterprise Agent Platform.
- ADK
El Kit de desarrollo de agentes (ADK) proporciona herramientas y un framework para desarrollar, probar e implementar agentes. El ADK abstrae la complejidad de la creación de agentes y permite que los desarrolladores de IA se enfoquen en la lógica y las capacidades del agente.
- Modelo de IA y entornos de ejecución de modelos
Para la entrega de inferencias, los agentes de esta arquitectura de ejemplo usan un modelo de IA en Gemini Enterprise Agent Platform. En la arquitectura, se muestran Cloud Run y GKE como entornos de ejecución alternativos para el modelo de IA que elijas usar.
- Model Armor
Model Armor permite inspeccionar y limpiar las entradas y respuestas de los modelos que se implementan en Agent Platform y GKE. Model Armor también se puede usar para el tráfico de agentes y herramientas que se enruta a través de Agent Gateway. Para obtener más información, consulta Integración de Model Armor con los servicios de Google Cloud .
- Clientes, servidores y herramientas de MCP
El Protocolo de contexto del modelo (MCP) facilita el acceso a las herramientas estandarizando la interacción entre los agentes y las herramientas. Para cada par agente-herramienta, un cliente de MCP envía solicitudes a un servidor de MCP a través del cual el agente accede a una herramienta, como una base de datos, un sistema de archivos o una API.
Flujo de agentes
El sistema multiagente de ejemplo de la arquitectura anterior tiene el siguiente flujo:
- Un usuario ingresa una instrucción a través de un frontend, como una interfaz de chat, que se ejecuta como un servicio de Cloud Run sin servidores.
- El frontend reenvía la instrucción a un agente coordinador.
El agente coordinador inicia uno de los siguientes flujos de agentes según el intent que se expresa en la instrucción.
- Secuencial:
- El agente secundario de la tarea A realiza una tarea.
- El agente secundario de la tarea A invoca al agente secundario de la tarea A.1.
Ajuste iterativo:
- El agente secundario de la tarea B realiza una tarea.
- El subagente evaluador de calidad revisa el resultado del subagente de la tarea B.
- Si el resultado no es satisfactorio, el evaluador de calidad invoca al subagente de mejora de instrucciones para definir mejor la instrucción.
- El agente secundario de la tarea B vuelve a realizar su tarea con la instrucción mejorada.
Este ciclo continúa hasta que el resultado sea satisfactorio o se alcance la cantidad máxima de iteraciones.
La arquitectura de ejemplo incluye una ruta human-in-the-loop para permitir que los usuarios humanos intervengan en el flujo de agentes cuando sea necesario.
- Secuencial:
El subagente task-A.1 y el subagente evaluador de calidad invocan de forma independiente al subagente generador de respuestas.
El agente secundario generador de respuestas genera una respuesta, realiza validaciones y verificaciones de fundamentación, y, luego, envía la respuesta final al usuario a través del agente coordinador.
Productos y herramientas que se usaron
En esta arquitectura de referencia, se usan los siguientes productos y herramientas de Google Cloud y de terceros:
- Cloud Run: Es una plataforma de computación sin servidores que te permite ejecutar contenedores directamente sobre la infraestructura escalable de Google.
- Gemini Enterprise Agent Platform: Es una plataforma integral que te permite crear, escalar, administrar y optimizar agentes de IA de nivel empresarial.
- Google Kubernetes Engine (GKE): Un servicio de Kubernetes que puedes usar para implementar y operar aplicaciones en contenedores a gran escala con la infraestructura de Google.
- Model Armor: Es un servicio que protege tus recursos de IA generativa y de agentes contra la inyección de instrucciones, las filtraciones de datos sensibles y el contenido dañino.
- Kit de desarrollo de agentes (ADK): Es un conjunto de herramientas y bibliotecas para desarrollar, probar e implementar agentes de IA.
- Protocolo Agent2Agent (A2A): Es un protocolo abierto que permite la comunicación y la interoperabilidad entre agentes, independientemente de su lenguaje de programación y entorno de ejecución.
- Protocolo de contexto del modelo (MCP): Es un estándar de código abierto para conectar aplicaciones de IA a sistemas externos.
Casos de uso
Los sistemas de IA de varios agentes son adecuados para casos de uso complejos que requieren colaboración y coordinación entre varios conjuntos de habilidades especializados para lograr un objetivo comercial. Para identificar los casos de uso para los que son adecuados los sistemas de IA de varios agentes, analiza tus procesos empresariales y, luego, identifica las tareas específicas que la IA puede mejorar. Enfócate en los resultados empresariales tangibles, como la reducción de costos y el procesamiento acelerado. Este enfoque ayuda a alinear tus inversiones en IA con el valor empresarial.
Los siguientes son ejemplos de casos de uso de sistemas de IA de varios agentes.
Asesor financiero
Proporcionar recomendaciones personalizadas de operaciones bursátiles y ejecutar operaciones En el siguiente diagrama, se muestra un ejemplo de un flujo de agentes para este caso de uso. En este ejemplo, se usa un patrón secuencial.
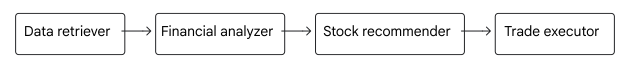
En el diagrama, se muestra el siguiente flujo:
- Un agente de recuperación de datos recupera precios de acciones históricos y en tiempo real, informes financieros de la empresa y otros datos pertinentes de fuentes confiables.
- Un agente de análisis financiero aplica técnicas de análisis y gráficos adecuadas a los datos, identifica patrones de movimiento de precios y hace predicciones.
- Un agente de recomendación de acciones usa el análisis y los gráficos para generar recomendaciones personalizadas para comprar y vender acciones específicas según el perfil de riesgo y los objetivos de inversión del usuario.
- Un agente de ejecución de operaciones compra y vende acciones en nombre del usuario.
Asistente de investigación
Crear un plan de investigación, recopilar información, evaluar y definir mejor la investigación, y, luego, redactar un informe En el siguiente diagrama, se muestra un ejemplo de un flujo de agentes para este caso de uso. El flujo principal de este ejemplo usa un patrón secuencial. El ejemplo también incluye un patrón de perfeccionamiento iterativo.
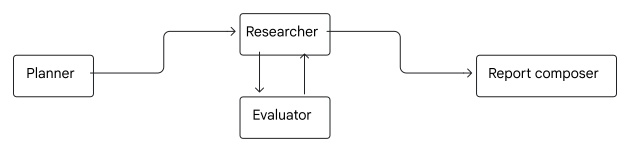
En el diagrama, se muestra el siguiente flujo:
- Un agente planificador crea un plan de investigación detallado.
Un agente de investigación completa las siguientes tareas:
- Usa el plan de investigación para identificar las fuentes de datos internas y externas adecuadas.
- Recopila y analiza los datos requeridos.
- Prepara un resumen de la investigación y se lo proporciona a un agente evaluador.
El agente investigador repite estas tareas hasta que el agente evaluador aprueba la investigación.
Un agente de redacción de informes crea el informe de investigación final.
Optimizador de la cadena de suministro
Optimiza el inventario, haz un seguimiento de los envíos y comunícate con los socios de la cadena de suministro. En el siguiente diagrama, se muestra un ejemplo de un flujo de agentes para este caso de uso. En este ejemplo, se usa un patrón secuencial.
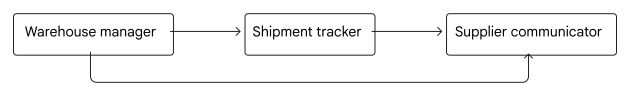
Un agente de administración de almacenes garantiza niveles de stock óptimos creando pedidos de reabastecimiento en función del inventario, las previsiones de la demanda y los plazos de entrega de los proveedores.
- El agente interactúa con el agente de seguimiento de envíos para hacer un seguimiento de las entregas.
- El agente interactúa con el agente de comunicación con proveedores para notificarles sobre los cambios en los pedidos.
Un agente de seguimiento de envíos garantiza el cumplimiento oportuno y eficiente de los pedidos integrándose con las plataformas de logística y los sistemas de transportistas de los proveedores.
Un agente de comunicación con proveedores se comunica con proveedores externos en nombre de los otros agentes del sistema.
Alternativas de diseño
Según tus requisitos de administración, control y flexibilidad, puedes elegir entre una variedad de opciones de entorno de ejecución en Google Cloud para tus agentes y modelos de IA. Para obtener más información, consulta Elige los componentes de la arquitectura de IA de agentes.
Consideraciones del diseño
En esta sección, se describen los factores de diseño, las prácticas recomendadas y las recomendaciones que debes tener en cuenta cuando usas esta arquitectura de referencia para desarrollar una topología que cumpla con tus requisitos específicos de seguridad, confiabilidad, costo y rendimiento.
La guía de esta sección no está completa. Según los requisitos de tu carga de trabajo y los productos y funciones de Google Cloud y de terceros que uses, puede haber factores de diseño y compensaciones adicionales que deberías considerar.
Diseño de sistemas
En esta sección, se proporciona orientación para que puedas elegir las regiones de Google Cloud para tu implementación y seleccionar los productos y las herramientas de Google Cloud adecuados.
Selección de región
Cuando selecciones regiones de Google Cloud para tus aplicaciones de IA, ten en cuenta los siguientes factores:
- Disponibilidad de los servicios de Google Cloud en cada región.
- Requisitos de latencia del usuario final.
- Costo de los recursos de Google Cloud .
- Requisitos reglamentarios
Para seleccionar las ubicaciones de Google Cloud adecuadas para tus aplicaciones, usa las siguientes herramientas:
- Selector de regiones deGoogle Cloud : Es una herramienta interactiva basada en la Web para seleccionar la región de Google Cloud óptima para tus aplicaciones y datos en función de factores como la huella de carbono, el costo y la latencia.
- API de Cloud Location Finder: Es una API pública que proporciona una forma programática de encontrar ubicaciones de implementación en Google Cloud, Google Distributed Cloud y otros proveedores de servicios en la nube.
Diseño de agentes
En esta sección, se proporcionan recomendaciones generales para diseñar agentes de IA. La orientación detallada sobre cómo escribir el código y la lógica del agente está fuera del alcance de este documento.
- Definición y diseño del agente:
- Define claramente el objetivo comercial del sistema de IA de agentes y la tarea que realiza cada agente.
- Elige un patrón de diseño de agente que mejor se adapte a tus requisitos.
- Usa el ADK para crear, implementar y administrar de manera eficiente tu arquitectura de agentes.
- Interacciones del agente:
- Diseña los agentes orientados a humanos en la arquitectura para admitir interacciones en lenguaje natural.
- Asegúrate de que cada agente comunique con claridad sus acciones y estado a sus clientes dependientes.
- Diseña los agentes para que detecten y controlen las consultas ambiguas y las interacciones con matices.
- Contexto, herramientas y datos:
- Asegúrate de que los agentes tengan suficiente contexto para hacer un seguimiento de las interacciones de varios turnos y los parámetros de la sesión.
- Describe con claridad el propósito, los argumentos y el uso de las herramientas que pueden usar los agentes.
- Asegúrate de que las respuestas de los agentes se basen en fuentes de datos confiables para reducir las alucinaciones.
- Implementa lógica para controlar situaciones sin coincidencias, como cuando una instrucción está fuera de tema.
Seguridad
En esta sección, se describen las consideraciones y recomendaciones de diseño para crear una topología en Google Cloud que cumpla con los requisitos de seguridad de tu carga de trabajo.
Consideraciones de seguridad para los agentes
Los agentes de IA presentan ciertos riesgos de seguridad únicos y críticos que las prácticas de seguridad convencionales y determinísticas podrían no mitigar de forma adecuada. Google recomienda un enfoque para proteger la IA que combina las fortalezas de los controles de seguridad determinísticos con defensas dinámicas basadas en el razonamiento. Este enfoque se basa en tres principios fundamentales: supervisión humana, autonomía del agente definida con cuidado y observabilidad. A continuación, se presentan recomendaciones específicas que se alinean con estos principios fundamentales.
- Supervisión humana: En ocasiones, un sistema de IA de agentes puede fallar o no funcionar como se espera. Por ejemplo, el modelo podría generar contenido impreciso o un agente podría seleccionar herramientas inapropiadas. En los sistemas de IA de agentes esenciales para el negocio, incorpora un flujo con intervención humana para que los supervisores humanos puedan supervisar, anular y pausar a los agentes. Por ejemplo, los usuarios humanos pueden revisar el resultado de los agentes, aprobar o rechazar los resultados y proporcionar más orientación para corregir errores o tomar decisiones estratégicas. Este enfoque combina la eficiencia de los sistemas de IA de agentes con el pensamiento crítico y la experiencia en el dominio de los usuarios humanos.
- Identidad del agente y acceso con privilegio mínimo:
- Proporciona a cada agente una identidad basada en SPIFFE vinculada a la carga de trabajo con Agent Identity. Puedes usar Agent Identity cuando implementas agentes en Agent Runtime o en Cloud Run.
- Configura los permisos por agente con las políticas de acceso de Identity and Access Management (IAM) y el control de acceso de Agent Platform con IAM. Otorga a cada agente solo los permisos que necesita para realizar sus tareas y comunicarse con las herramientas y con otros agentes. Para aislar aún más a cada agente y limitar el impacto potencial de una violación de la seguridad, vincula las políticas de límite de acceso de la entidad (PAB) a la identidad del agente.
- Cuando los agentes necesiten autenticarse en herramientas externas o en APIs de terceros, usa el administrador de autenticación de Agent Identity. Con este enfoque, puedes controlar de forma centralizada los tokens de OAuth y las claves de API, en lugar de tener que incorporar credenciales en el código o las instrucciones del agente.
- Administración del tráfico de entrada y salida: Enruta el tráfico de agentes a través de
Agent Gateway
para aplicar políticas de seguridad del entorno de ejecución en los límites de entrada y salida. Para obtener información sobre las plataformas de Agent Runtime que admiten
Agent Gateway, consulta
Agent Runtime compatibles.
- De cliente a agente (entrada): Implementa Agent Gateway frente a tu Agent Runtime. La puerta de enlace ayuda a autenticar a los emisores y a inspeccionar las instrucciones entrantes en tiempo real con Model Armor.
- De agente a cualquier lugar (salida):
- Enrutar las solicitudes salientes de agente a agente (A2A) y de agente a herramienta (MCP) a través de Agent Gateway en modo de salida
- Aplica políticas de acceso de denegación predeterminada con las políticas de acceso de IAM y con Identity-Aware Proxy (IAP).
- Verifica que los agentes y las herramientas de destino estén registrados en el Registro de agentes.
- Inspecciona las invocaciones y respuestas de las herramientas salientes con Model Armor para ayudar a evitar el robo de datos, la inyección de instrucciones indirectas y el uso inadecuado de las herramientas.
- Supervisión: Supervisa el comportamiento de los agentes con capacidades de seguimiento integrales que te brindan visibilidad de cada acción que realiza un agente, incluidos su proceso de razonamiento, la selección de herramientas y las rutas de ejecución. Para obtener más información, consulta Registra un agente en Agent Runtime y Registra en el ADK.
Para obtener más información sobre cómo proteger los agentes de IA, consulta Seguridad para agentes de IA.
Consideraciones de seguridad de Agent Platform
Para garantizar que la configuración y el uso de Agent Platform cumplan con tus requisitos de seguridad, ten en cuenta las siguientes recomendaciones:
- Responsabilidad compartida: La seguridad es una responsabilidad compartida. Agent Platform protege la infraestructura subyacente y proporciona herramientas y controles de seguridad para ayudarte a proteger tus datos, código y modelos. Eres responsable de configurar correctamente tus servicios, administrar los controles de acceso y proteger tus aplicaciones. Para obtener más información, consulta Responsabilidad compartida de la plataforma de agentes.
- Controles de seguridad: Agent Platform admite controles de seguridad de Google Cloud que puedes usar para cumplir con tus requisitos de residencia de datos, claves de encriptación administradas por el cliente (CMEK), seguridad de redes con Controles del servicio de VPC y Transparencia de acceso. Para obtener más información, consulta la siguiente documentación:
- Seguridad: Los modelos de IA pueden producir respuestas dañinas, a veces en respuesta
a instrucciones maliciosas.
- Para mejorar la seguridad y mitigar el posible uso inadecuado del sistema de IA de agentes, puedes configurar filtros de contenido para que actúen como barreras contra las entradas y respuestas dañinas. Para obtener más información, consulta Filtros de seguridad y contenido.
- Para inspeccionar y limpiar las solicitudes de inferencia, las instrucciones de los agentes, las llamadas a herramientas y las respuestas en busca de amenazas, como la inyección de instrucciones y el contenido dañino, puedes usar Model Armor para las llamadas directas a la API del modelo y para las solicitudes que se enrutan a través de Agent Gateway. Model Armor te ayuda a evitar entradas maliciosas, verificar la seguridad del contenido, proteger datos sensibles, mantener el cumplimiento y aplicar políticas de seguridad de manera coherente.
- Acceso a modelos: Puedes configurar políticas de la organización para limitar el tipo y las versiones de los modelos de IA que se pueden usar en un proyecto de Google Cloud . Para obtener más información, consulta Controla el acceso a los modelos de Model Garden.
- Protección de datos: Para descubrir y desidentificar datos sensibles en las instrucciones y respuestas, y en los datos de registro, usa la API de Cloud Data Loss Prevention. Para obtener más información, consulta Desidentifica datos sensibles.
Consideraciones de seguridad del MCP
Para garantizar que tu implementación de MCP cumpla con tus requisitos de seguridad, ten en cuenta las siguientes recomendaciones:
- Registro y descubrimiento de herramientas: Registra servidores y herramientas de MCP en Agent Registry para que los agentes solo se conecten a extremos de MCP inventariados y aprobados por el administrador.
- Control de acceso e inspección del tráfico: Enruta el tráfico de agente a MCP a través de Agent Gateway en el modo De agente a cualquier lugar (salida) y protege los servidores de MCP (como los servidores de MCP alojados en Cloud Run) con IAP y políticas de acceso de IAM. Configura Model Armor o las políticas de administración semántica en Agent Gateway para inspeccionar las entradas y salidas de la herramienta de MCP en busca de exposición de datos sensibles y de inyección de instrucciones indirecta.
- Seguridad general del MCP: Cuando configures tus agentes para que usen el MCP, asegúrate de que el acceso a los datos y las herramientas externos esté autorizado, implementa controles de privacidad, como la encriptación, aplica filtros para proteger los datos sensibles y supervisa las interacciones de los agentes. Para obtener más información, consulta MCP y seguridad.
Consideraciones de seguridad de A2A
Para garantizar que tu implementación de A2A cumpla con tus requisitos de seguridad, ten en cuenta las siguientes recomendaciones:
- Seguridad del transporte: El protocolo A2A exige HTTPS para todas las comunicaciones A2A en entornos de producción y recomienda las versiones 1.2 o superiores de la seguridad de la capa de transporte (TLS).
- Autenticación: El protocolo A2A delega la autenticación a mecanismos web estándar, como encabezados HTTP, y a estándares como OAuth2 y OpenID Connect. Cada agente anuncia los requisitos de autenticación en su tarjeta de agente. Para obtener más información, consulta Autenticación de A2A.
- Gobernanza entre agentes: Registra agentes A2A en Agent Registry y enruta las solicitudes entre agentes a través de Agent Gateway. Si combinas Agent Gateway con Agent Identity, IAP y las políticas de acceso de IAM, puedes verificar de forma criptográfica la identidad del agente que realiza la llamada, aplicar una autorización detallada entre los agentes coordinadores y los subagentes, y, además, inspeccionar las cargas útiles entre agentes con Model Armor.
Consideraciones de seguridad de Cloud Run
Para asegurarte de que tu implementación de Cloud Run cumpla con tus requisitos de seguridad, ten en cuenta las siguientes recomendaciones:
- Seguridad de entrada (para el servicio de frontend): Para controlar el acceso a la
aplicación,
inhabilita la URL predeterminada de
run.appdel servicio de Cloud Run de frontend y configura un balanceador de cargas de aplicaciones externo regional. Además de balancear las cargas del tráfico entrante a la aplicación, el balanceador de cargas controla la administración de certificados SSL. Para obtener protección adicional, puedes usar políticas de seguridad de Google Cloud Armor para proporcionar filtrado de solicitudes, protección DSD y límite de frecuencia para el servicio. Autenticación de usuarios:
- Usuarios dentro de tu organización: Para autenticar el acceso de los usuarios internos al servicio de Cloud Run de frontend, usa IAP. Cuando un usuario intenta acceder a un recurso protegido por IAP, IAP realiza verificaciones de autenticación y autorización.
- Usuarios ajenos a tu organización: Para autenticar el acceso de usuarios externos al servicio de frontend, usa Identity Platform o Firebase Authentication. Para administrar el acceso de los usuarios externos, configura tu aplicación para que controle un flujo de acceso y realice llamadas a la API autenticadas al servicio de Cloud Run.
Para obtener más información, consulta Autentica usuarios.
Seguridad del agente y del servidor de MCP: Cuando alojas agentes o servidores de MCP en Cloud Run, configura las funciones de Agent Platform para Cloud Run para asignar una identidad de agente administrada al servicio y usa IAP con Agent Gateway para autenticar y autorizar las solicitudes entrantes de agentes y herramientas.
Seguridad de las imágenes de contenedor: Para garantizar que solo se implementen imágenes de contenedor autorizadas en Cloud Run, puedes usar la Autorización Binaria. Para identificar y mitigar los riesgos de seguridad en las imágenes de contenedor, usa Artifact Analysis para ejecutar análisis de vulnerabilidades de forma automática. Para obtener más información, consulta Descripción general del análisis de contenedores.
Residencia de datos: Cloud Run te ayuda a cumplir con los requisitos de residencia de datos. Tus servicios de Cloud Run se ejecutan dentro de la región seleccionada.
Para obtener más orientación sobre la seguridad de los contenedores, consulta Sugerencias generales para el desarrollo de Cloud Run.
Consideraciones de seguridad para todos los productos de Google Cloud en la arquitectura
Para asegurarte de que tu arquitectura cumpla con tus requisitos de seguridad, ten en cuenta las siguientes recomendaciones generales:
- Encriptación de datos: De forma predeterminada, Google Cloud encripta los datos en reposo con Google-owned and Google-managed encryption keys. Para proteger los datos de tus agentes con claves de encriptación que controlas, puedes usar las CMEK que creas y administras en Cloud KMS. Para obtener información sobre los servicios de Google Cloud que son compatibles con Cloud KMS, consulta Servicios compatibles.
- Mitiga el riesgo de robo de datos: Para reducir el riesgo de robo de datos, crea un perímetro de Controles del servicio de VPC alrededor de la infraestructura. Los Controles del servicio de VPC admiten todos los servicios de Google Cloud que usa esta arquitectura de referencia.
- Control de acceso: Cuando configures los permisos para los recursos de tu topología, sigue el principio de privilegio mínimo.
- Seguridad del entorno de nube: Usa las herramientas de Security Command Center para detectar vulnerabilidades, identificar y mitigar amenazas, definir e implementar una postura de seguridad y exportar datos para un análisis más detallado.
- Optimización posterior a la implementación: Después de implementar tu aplicación en Google Cloud, obtén recomendaciones para optimizar aún más la seguridad con Active Assist. Revisa las recomendaciones y aplícalas según corresponda para tu entorno. Para obtener más información, consulta Busca recomendaciones en Active Assist.
Para conocer los principios y las recomendaciones de seguridad específicos de las cargas de trabajo de IA y AA, consulta Perspectiva de IA y AA: Seguridad en el Well-Architected Framework.
Confiabilidad
En esta sección, se describen las consideraciones y recomendaciones de diseño para compilar y operar una infraestructura confiable para tu implementación en Google Cloud.
Consideraciones de confiabilidad para los agentes
Para asegurarte de que la configuración de tu agente cumpla con tus requisitos de confiabilidad, ten en cuenta las siguientes recomendaciones:
- Tolerancia a errores: Diseña el sistema de agentes para tolerar o controlar las fallas a nivel del agente. Cuando sea posible, usa un enfoque descentralizado en el que los agentes puedan operar de forma independiente.
- Simula fallas: Antes de implementar el sistema de IA de agentes en producción, valídalo simulando un entorno de producción. Identifica y corrige problemas de coordinación entre agentes y comportamientos inesperados.
- Manejo de errores: Para habilitar el diagnóstico y la solución de problemas, implementa mecanismos de registro, manejo de excepciones y reintentos.
Consideraciones de confiabilidad de Agent Platform
Para garantizar que la configuración y el uso de la plataforma de agentes cumplan con tus requisitos de confiabilidad, ten en cuenta las siguientes recomendaciones:
- Planificación de la capacidad: Si la cantidad de solicitudes supera la capacidad asignada, se muestra el código de error 429. Para las cargas de trabajo que son fundamentales para la empresa y que requieren una alta capacidad de procesamiento de forma constante, puedes reservar capacidad de procesamiento con la capacidad de procesamiento aprovisionada.
- Disponibilidad del extremo del modelo: Si los datos se pueden compartir en varias regiones o países, puedes usar un extremo global para el modelo.
Solidez de Cloud Run ante interrupciones zonales y regionales
Cloud Run es un servicio regional. Almacena datos de forma síncrona en varias zonas dentro de una región y balancea automáticamente la carga del tráfico entre las zonas. Si se produce una interrupción zonal, Cloud Run continuará ejecutándose y los datos no se pierden. Si se produce una interrupción regional, el servicio deja de ejecutarse hasta que Google resuelva la interrupción.
Consideraciones de confiabilidad para todos los productos de Google Cloud la arquitectura
Después de implementar tu aplicación en Google Cloud, obtén recomendaciones para optimizar aún más la confiabilidad con Active Assist. Revisa las recomendaciones y aplícalas según corresponda para tu entorno. Para obtener más información, consulta Busca recomendaciones en Active Assist.
Para conocer los principios y las recomendaciones de confiabilidad específicos de las cargas de trabajo de IA y AA, consulta Perspectiva de IA y AA: Confiabilidad en el Well-Architected Framework.
Operaciones
En esta sección, se describen los factores que debes tener en cuenta cuando usas esta arquitectura de referencia para diseñar una topología de Google Cloud que puedas operar de manera eficiente.
Consideraciones sobre las operaciones de Agent Platform
Para asegurarte de que la configuración y el uso de Agent Platform cumplan con tus requisitos operativos, ten en cuenta las siguientes recomendaciones:
- Supervisión con registros: De forma predeterminada, los registros del agente que se escriben en las transmisiones
stdoutystderrse enrutan a Cloud Logging. Para el registro avanzado, puedes integrar el registrador de Python con Cloud Logging. Si necesitas control total sobre el registro y los registros estructurados, usa el cliente de Cloud Logging. Para obtener más información, consulta Registra un agente y Registra en ADK. - Evaluación continua: Realiza periódicamente una evaluación cualitativa del resultado de los agentes y de la trayectoria o los pasos que dieron los agentes para producir el resultado. Para implementar la evaluación de agentes, puedes usar el servicio de evaluación de IA generativa o los métodos de evaluación que admite el ADK.
Consideraciones sobre las operaciones de MCP
Para asegurarte de que tu implementación de MCP cumpla con tus requisitos operativos, ten en cuenta las siguientes recomendaciones:
- Herramientas de base de datos: Para administrar de forma eficiente las herramientas de base de datos para tus agentes de IA y garantizar que los agentes manejen de forma segura complejidades como la agrupación de conexiones y la autenticación, usa la MCP Toolbox para bases de datos. Proporciona una ubicación centralizada para almacenar y actualizar las herramientas de bases de datos. Puedes compartir las herramientas entre los agentes y actualizarlas sin volver a implementar los agentes. La caja de herramientas incluye una amplia variedad de herramientas para bases de datos de Google Cloud, como AlloyDB para PostgreSQL, y para bases de datos de terceros, como MongoDB.
- Modelos de IA generativa: Para permitir que los agentes de IA usen modelos de IA generativa de Google, como Imagen y Veo, puedes usar servidores de MCP para las APIs de contenido multimedia generativo de Google Cloud .
- Productos y herramientas de seguridad de Google: Para permitir que tus agentes de IA accedan a los productos y las herramientas de seguridad de Google, como Google Security Operations, Google Threat Intelligence y Security Command Center, usa servidores de MCP para los productos de seguridad de Google.
Consideraciones operativas para todos los productos de Google Cloud en la arquitectura
Recopila y analiza datos de seguimiento de forma continua con Cloud Trace. Los datos de seguimiento te permiten identificar y diagnosticar errores con rapidez en flujos de trabajo de agentes complejos. Puedes realizar un análisis detallado a través de visualizaciones en la herramienta del Explorador de seguimiento. Para obtener más información, consulta Visualiza los seguimientos de agentes.
Para conocer los principios y las recomendaciones de excelencia operativa específicos de las cargas de trabajo de IA y AA, consulta Perspectiva de IA y AA: Excelencia operativa en el Well-Architected Framework.
Optimización de costos
En esta sección, se proporciona orientación para optimizar el costo de configurar y operar una topología de Google Cloud que compilas con esta arquitectura de referencia.
Consideraciones de costos de Agent Platform
Para asegurarte de que la configuración y el uso de Agent Platform cumplan con tus requisitos de costos, ten en cuenta las siguientes recomendaciones:
- Análisis y administración de costos: Para analizar y administrar los costos de Agent Platform, te recomendamos que crees métricas de referencia para las consultas por segundo (QPS) y los tokens por segundo (TPS). Luego, supervisa estas métricas después de la implementación. La referencia también ayuda con la planificación de la capacidad. Por ejemplo, el modelo de referencia te ayuda a determinar cuándo podría ser necesario el capacidad de procesamiento aprovisionada.
- Selección del modelo: El modelo que seleccionas para tu aplicación de IA afecta directamente los costos y el rendimiento. Para identificar el modelo que proporciona un equilibrio óptimo entre el rendimiento y el costo para tu caso de uso específico, prueba los modelos de forma iterativa. Te recomendamos que comiences con el modelo más rentable y avances de forma gradual hacia opciones más potentes.
- Instrucciones rentables: La longitud de tus instrucciones (entrada) y las respuestas generadas (salida) afectan directamente el rendimiento y el costo. Escribe instrucciones que sean breves, directas y que proporcionen suficiente contexto. Diseña tus instrucciones para obtener respuestas concisas del modelo. Por ejemplo, incluye frases como "resume en 2 oraciones" o "enumera 3 puntos clave". Para obtener más información, consulta las prácticas recomendadas para el diseño de instrucciones.
- Caché de contexto: Para reducir el costo de las solicitudes que contienen contenido repetido con altos recuentos de tokens de entrada, usa el caché de contexto.
- Solicitudes por lotes: Cuando sea pertinente, considera la predicción por lotes. Las solicitudes por lotes generan un costo menor que las solicitudes estándar.
Consideraciones de costos de Cloud Run
Para asegurarte de que tu implementación de Cloud Run cumpla con tus requisitos de costos, ten en cuenta las siguientes recomendaciones:
- Asignación de recursos: Cuando creas un servicio de Cloud Run, puedes especificar la cantidad de memoria y CPU que se asignarán. Comienza con las asignaciones predeterminadas de CPU y memoria. Observa el uso y el costo de los recursos a lo largo del tiempo, y ajusta la asignación según sea necesario. Para obtener más información, consulta Configura límites de memoria para los servicios y Configura límites de CPU para los servicios.
- Optimización de tarifas: Si puedes predecir los requisitos de CPU y memoria, puedes ahorrar dinero con los descuentos por compromiso de uso (CUD).
Consideraciones de costos para todos los productos de Google Cloud en la arquitectura
Después de implementar tu aplicación en Google Cloud, obtén recomendaciones para optimizar aún más los costos con Active Assist. Revisa las recomendaciones y aplícalas según corresponda para tu entorno. Para obtener más información, consulta Busca recomendaciones en Active Assist.
Para estimar el costo de tus recursos de Google Cloud , usa la calculadora de precios deGoogle Cloud .
Para conocer los principios y las recomendaciones de optimización de costos específicos de las cargas de trabajo de IA y AA, consulta Perspectiva de IA y AA: Optimización de costos en el Well-Architected Framework.
Optimización del rendimiento
En esta sección, se describen las consideraciones y recomendaciones de diseño para crear una topología en Google Cloud que cumpla con los requisitos de rendimiento de tus cargas de trabajo.
Consideraciones de rendimiento para los agentes
Para asegurarte de que la configuración de tu agente cumpla con tus requisitos de rendimiento, ten en cuenta las siguientes recomendaciones:
- Selección de modelos: Cuando selecciones modelos para tu sistema de IA de agentes, ten en cuenta las capacidades que se requieren para las tareas que los agentes deben realizar.
- Optimización de instrucciones: Para mejorar y optimizar con rapidez el rendimiento de las instrucciones a gran escala y eliminar la necesidad de reescribirlas de forma manual, usa el optimizador de instrucciones de Agent Platform. El optimizador te ayuda a adaptar las instrucciones de manera eficiente en diferentes modelos.
Consideraciones de rendimiento de Agent Platform
Para garantizar que la configuración y el uso de la plataforma de agentes cumplan con tus requisitos de rendimiento, ten en cuenta las siguientes recomendaciones:
- Selección del modelo: El modelo que seleccionas para tu aplicación de IA afecta directamente los costos y el rendimiento. Para identificar el modelo que proporciona un equilibrio óptimo entre el rendimiento y el costo para tu caso de uso específico, prueba los modelos de forma iterativa. Te recomendamos que comiences con el modelo más rentable y avances de forma gradual hacia opciones más potentes.
- Ingeniería de instrucciones: La longitud de tus instrucciones (entrada) y las respuestas generadas (salida) afectan directamente el rendimiento y el costo. Escribe instrucciones que sean breves, directas y proporcionen suficiente contexto. Diseña tus instrucciones para obtener respuestas concisas del modelo. Por ejemplo, incluye frases como "resume en 2 oraciones" o "enumera 3 puntos clave". Para obtener más información, consulta las prácticas recomendadas para el diseño de instrucciones.
- Caché de contexto: Para reducir la latencia de las solicitudes que contienen contenido repetido con altos recuentos de tokens de entrada, usa el caché de contexto.
Consideraciones de rendimiento de Cloud Run
Según tus requisitos de rendimiento, configura la memoria y la CPU que se asignarán al servicio de Cloud Run. Para obtener más información, consulta Configura límites de memoria para los servicios y Configura límites de CPU para los servicios.
Para obtener más orientación sobre la optimización del rendimiento, consulta Sugerencias generales para el desarrollo de Cloud Run.
Consideraciones de rendimiento para todos los productos de Google Cloud en la arquitectura
Después de implementar tu aplicación en Google Cloud, obtén recomendaciones para optimizar aún más el rendimiento con Active Assist. Revisa las recomendaciones y aplícalas según corresponda para tu entorno. Para obtener más información, consulta Busca recomendaciones en Active Assist.
Para conocer los principios y las recomendaciones de optimización del rendimiento específicos de las cargas de trabajo de IA y AA, consulta Perspectiva de IA y AA: Optimización del rendimiento en el Well-Architected Framework.
Implementación
Para aprender a compilar e implementar sistemas de IA de agentes múltiples, usa las siguientes muestras de código. Estas muestras de código son puntos de partida completamente funcionales para el aprendizaje y la experimentación. Para un funcionamiento óptimo en entornos de producción, debes personalizar el código según tus requisitos comerciales y técnicos específicos.
- Creador de cursos: Crea cursos educativos estructurados.
- Asesor financiero: Analiza los datos del mercado de valores, crea estrategias de trading, define planes de ejecución y evalúa los riesgos.
- Asistente de investigación: Planifica y realiza investigaciones, evalúa los hallazgos y redacta un informe de investigación.
- Optimizador de búsqueda: Busca palabras clave de búsqueda, analiza páginas web y proporciona sugerencias para optimizar la búsqueda.
- Planificador de Airbnb (con A2A y MCP): Para una ubicación y un horario determinados, busca anuncios de Airbnb y obtén información sobre el clima.
¿Qué sigue?
- Elige un patrón de diseño para tu sistema de IA de agentes.
- Explora agentes y herramientas de ejemplo en Agent Garden.
- Crea agentes con el ADK.
- Implementa agentes en Google Cloud.
- Aloja agentes A2A en Cloud Run.
- Aloja servidores de MCP en Cloud Run.
- Para obtener una descripción general de los principios y las recomendaciones de arquitectura específicos de las cargas de trabajo de IA y AA en Google Cloud, consulta la perspectiva de IA y AA en el Well-Architected Framework.
- Para obtener más información sobre las arquitecturas de referencia, los diagramas y las prácticas recomendadas, explora Cloud Architecture Center.
Colaboradores
Autor: Kumar Dhanagopal | Desarrollador de soluciones entre productos
Otros colaboradores:
- Alan Blount | Gerente de producto
- Dr. Ali Arsanjani | Director de Ingeniería de IA aplicada
- Filipe Gracio, PhD | Ingeniero de Atención al cliente, especialista en IA y AA
- Holt Skinner | Developer Advocate
- Jack Wotherspoon | Developer Advocate
- Joe Shirey | Gerente de Relaciones con Desarrolladores de Cloud
- Megan O'Keefe | Developer Advocate
- Samantha He | Escritora técnica
- Sara Ford | Ingeniera sénior de relaciones con desarrolladores
- Shir Meir Lador | Gerente de Ingeniería de Relaciones con Desarrolladores
- Victor Dantas | Arquitecto de soluciones de campo de IA generativa
- Vlad Kolesnikov | Ingeniero de relaciones con desarrolladores