


Agent Gateway es el componente de redes del ecosistema de Gemini Enterprise Agent Platform. Protege y administra la conectividad de todas las interacciones de agentes, ya sea que ocurran entre usuarios y agentes, agentes y herramientas, o entre los agentes mismos.
Integración con el ecosistema de Agent Platform
Agent Platform proporciona un kit completo de capacidades para el ciclo de vida completo del desarrollo de agentes, para ayudar a los desarrolladores de agentes y a las empresas a crear, escalar, administrar y optimizar sus aplicaciones de agentes.
Agent Gateway es un componente clave de Agent Platform, que actúa como el punto de entrada y salida de la red para todas las interacciones de agentes. Les brinda a los administradores de seguridad empresarial la capacidad de aplicar políticas de seguridad y administración para los agentes como parte de la infraestructura de la plataforma.
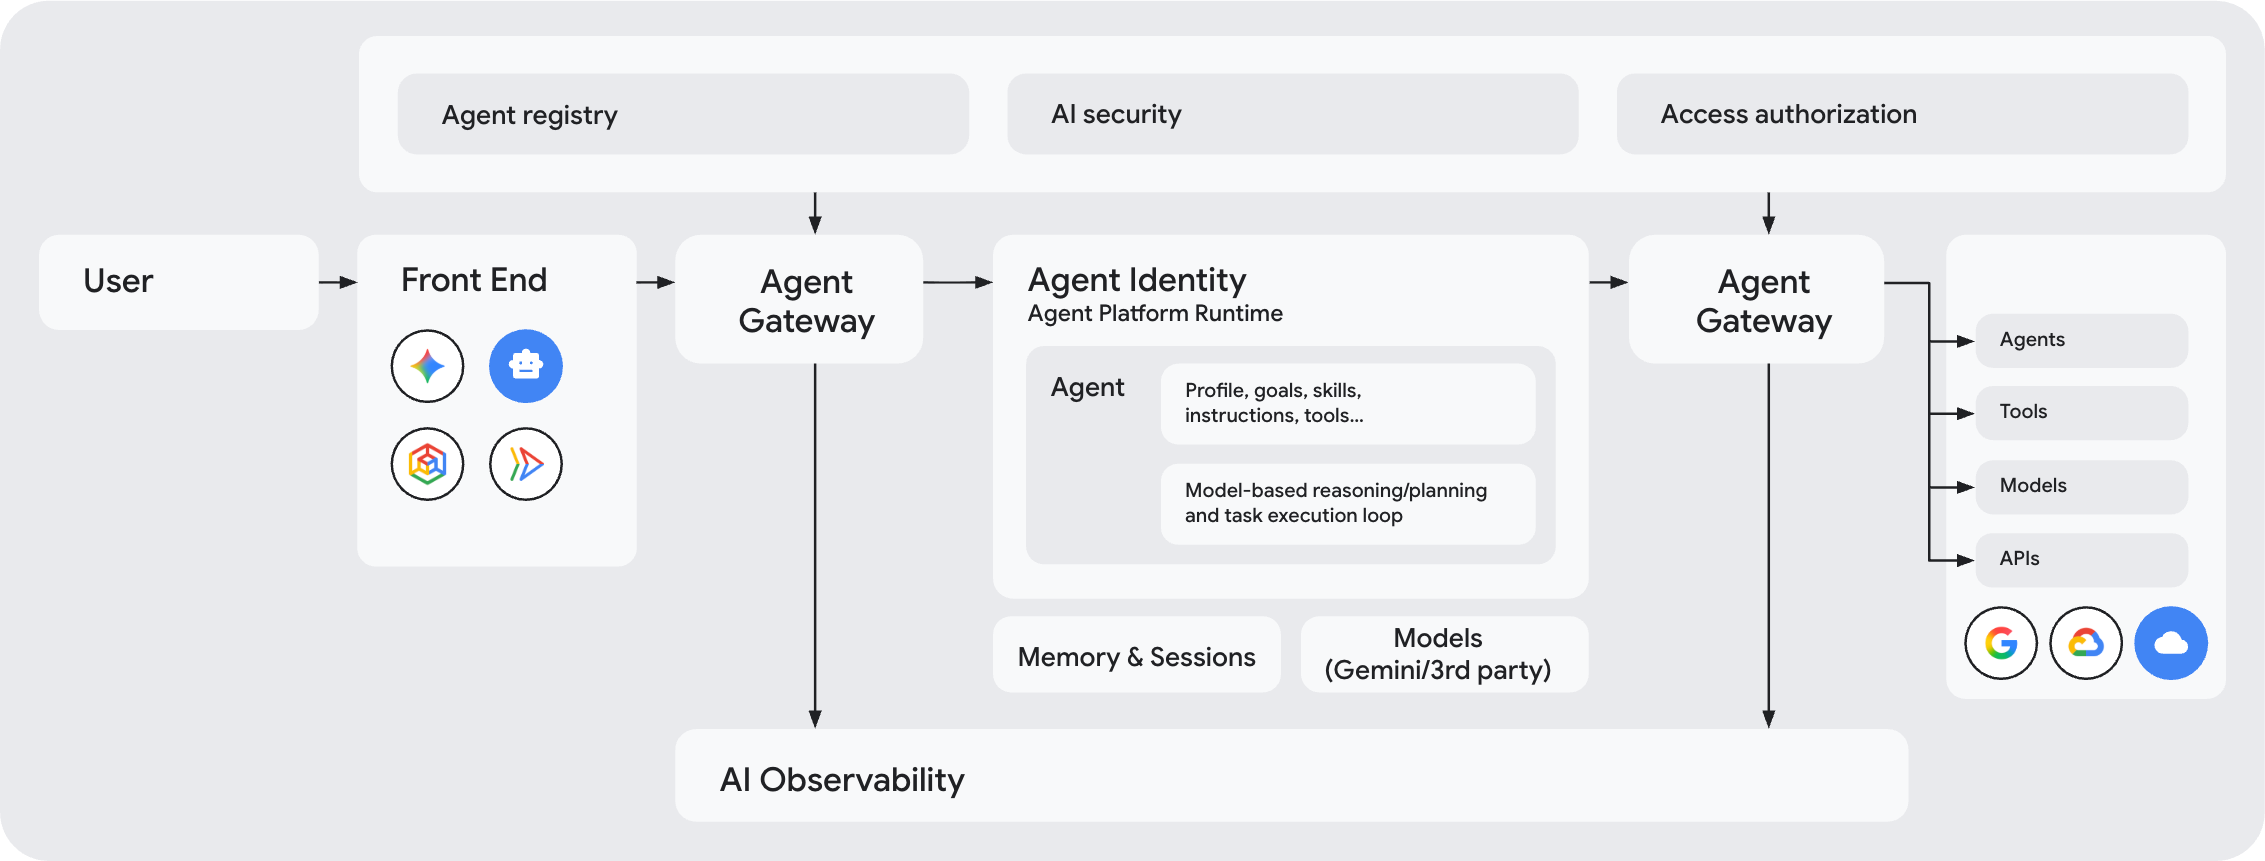
Agent Gateway se integra con varios otros componentes de Agent Platform para proporcionar una administración integral:
- Registro de agentes: Una biblioteca central de agentes y herramientas aprobados, incluidos los servidores de Protocolo de contexto del modelo (MCP) de terceros. Agent Gateway busca metadatos en el registro para aplicar políticas de acceso detalladas.
- Identidad del agente: Una persona única y rastreable para cada agente con el que interactúa Google Cloud. Agent Gateway usa estas identidades como el principal para las decisiones de autorización. Las identidades de los agentes están protegidas de forma predeterminada con el acceso adaptado al contexto, que aplica la autenticación criptográfica de extremo a extremo mediante mTLS. y DPoP.
- Entornos de ejecución de agentes administrados: Agent Runtime y Gemini Enterprise enrutan automáticamente el tráfico de agentes a través de Agent Gateway.
- Políticas de Agent Platform: Agent Gateway proporciona autorización delegada a las políticas de Agent Platform, como IAM, las políticas de administración semántica y Model Armor, lo que te permite implementar conjuntos enriquecidos de controles de seguridad y administración de agentes.
- Observabilidad de agentes: Agent Gateway genera telemetría de observabilidad para todas las interacciones de agentes en la capa de red y la exporta a Observabilidad de agentes para proporcionarte una comprensión integral de las acciones de los agentes.
Ventajas clave
Agent Gateway ofrece varios beneficios para los desarrolladores de IA y los administradores empresariales, ya que aborda las complejidades de proteger y administrar las interacciones de agentes de IA a gran escala.
Para desarrolladores de IA:
- Innovación simplificada: Los desarrolladores pueden enfocarse en crear agentes sin administrar primitivas de redes complejas ni sobrecarga de seguridad.
- Mediación de protocolos: Los desarrolladores pueden usar sin problemas los protocolos de agentes que elijan, como el Protocolo de contexto del modelo (MCP), Agent-to-Agent(A2A), REST y gRPC, mientras cumplen con los estándares de seguridad empresarial.
- Independencia del framework: La funcionalidad está disponible independientemente del framework de desarrollo o el cliente que se use.
- Transporte y autenticación seguros: Controla automáticamente los protocolos de enlace y la finalización de mTLS para garantizar la conectividad encriptada entre agentes y herramientas sin esfuerzo del desarrollador. Se integra con el Auth de identidad de agente de Agent Platform Manager para simplificar y proteger los protocolos de enlace de OAuth 2.0 entre sus agentes y herramientas.
Para administradores empresariales y equipos de seguridad:
- Administración centralizada para todas las interacciones de agentes: Configura y aplica políticas de acceso coherentes en diversos entornos de ejecución de agentes y modelos de implementación, lo que garantiza la aplicación de permisos de privilegio mínimo para los agentes en el tiempo de ejecución.
- Protecciones de seguridad de IA: Protégete contra riesgos nuevos, como los ataques de inyección de instrucciones del Protocolo de contexto del modelo (MCP) con servicios integrados como Model Armor.
- Observabilidad integral: Obtén visibilidad detallada de las interacciones de agentes a través de Cloud Logging y Cloud Trace, lo que facilita las investigaciones de seguridad y la supervisión del rendimiento.
Modos de Deployment
Agent Gateway es una abstracción de redes que te permite definir reglas para la comunicación de agentes y aplica políticas de seguridad, protección y control de acceso, sin que tengas que administrar detalles de redes complejos.
Agent Gateway facilita dos rutas de acceso administradas principales: las interacciones de cliente a agente y las interacciones de agente a cualquier lugar.
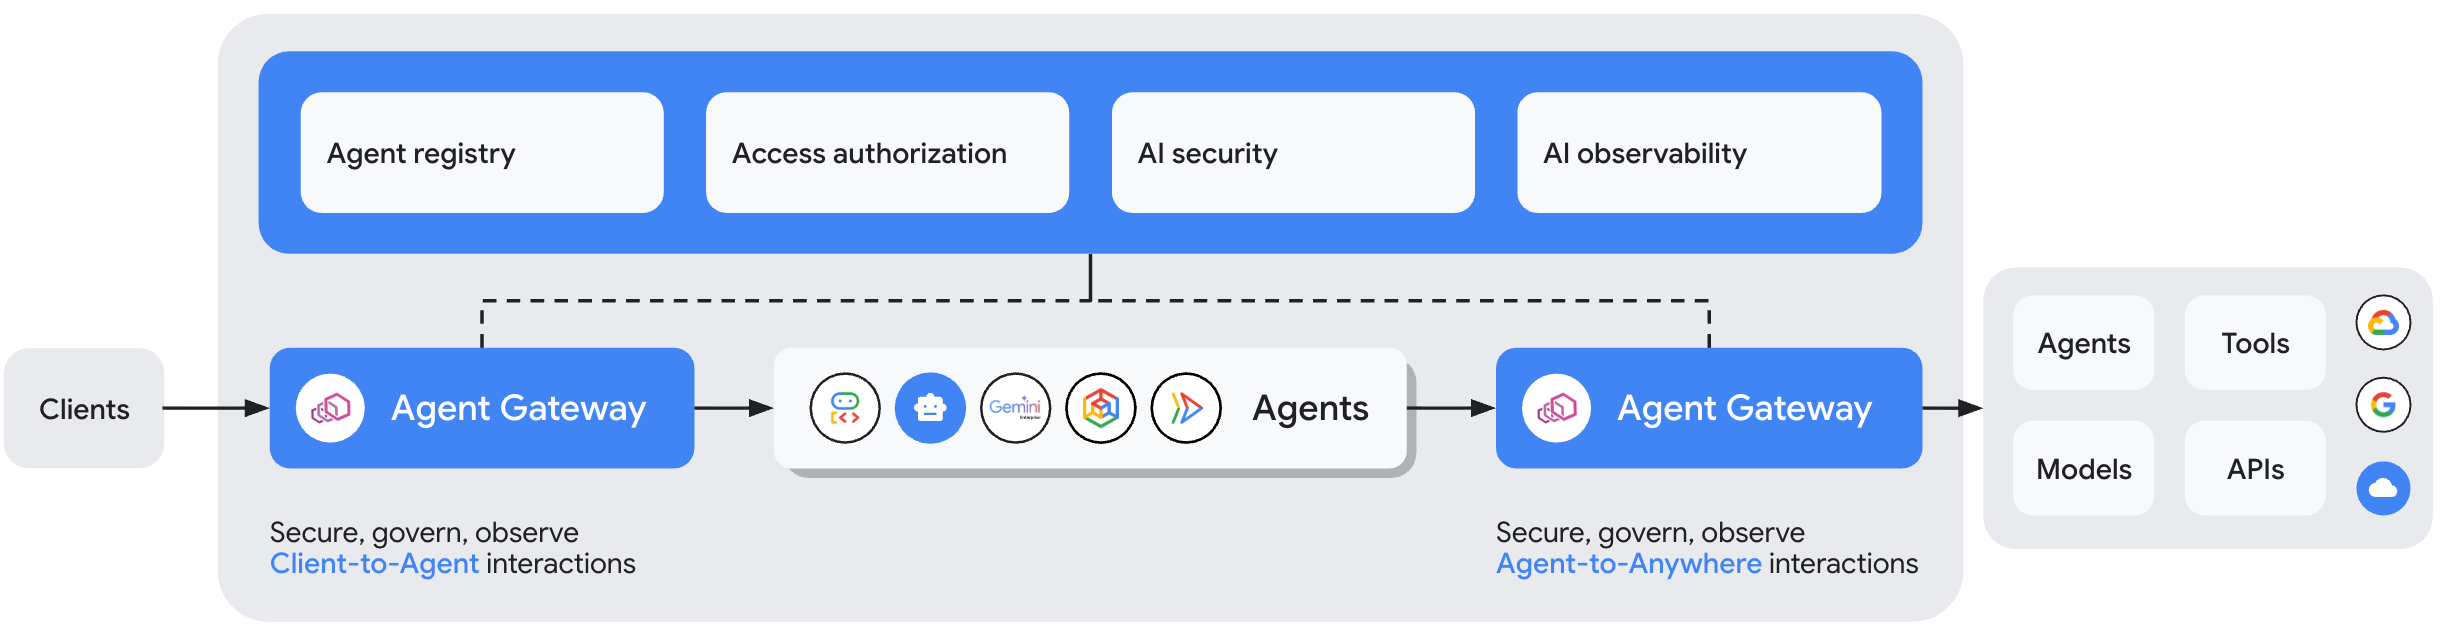
De cliente a agente (entrada) : Este modo se usa para proteger las comunicaciones entre clientes (como Cursor, Claude Code y Gemini CLI) y agentes (y herramientas) que se ejecutan en Google Cloud. En este modo, Agent Gateway actúa como un frontend para tu agente y te permite controlar qué clientes pueden acceder a tus agentes (y herramientas) y qué políticas de seguridad se deben aplicar a esas interacciones.
Del agente a cualquier lugar (salida): Este modo se usa para proteger las comunicaciones entre agentes que se ejecutan en Google Cloud y servidores, agentes, herramientas o APIs que se ejecutan en cualquier lugar. Por ejemplo, Agent Gateway se puede usar para aplicar permisos de acceso y protecciones de seguridad para tus agentes que necesitan comunicarse con servidores MCP que tu propia organización creó y aloja, o servidores MCP remotos alojados por terceros.
Componentes de una implementación de Agent Gateway
Para configurar una implementación de extremo a extremo que use Agent Gateway, necesitas los recursos que se describen en las siguientes secciones.
Entornos de ejecución de agentes
Agent Gateway te permite administrar el tráfico de agentes y herramientas que se ejecutan en las siguientes plataformas de entorno de ejecución:
Agent Runtime: Agent Gateway admite los modos de agente a cualquier lugar (salida) y de cliente a agente (entrada).
Gemini Enterprise: Agent Gateway solo admite el modo de agente a cualquier lugar (salida).
Para obtener detalles sobre la planificación de una implementación con estos entornos de ejecución, consulta Planifica tu implementación de Agent Gateway.
Entradas de Agent Registry
Tus agentes y cualquier extremo, servidor o herramienta a los que quieras conectarte deben estar registrados en Agent Registry.
Para obtener detalles sobre los requisitos de Agent Registry y los patrones de implementación de muestra que te guiarán sobre las ubicaciones de Agent Registry para cada tipo de entorno de ejecución, consulta Planifica tu implementación de Agent Gateway de Agent Gateway.
Políticas de control de acceso
Cuando los agentes interactúan con herramientas o con otros agentes a través del Agent Gateway, puedes aplicar políticas de control de acceso detalladas con las políticas de autorización de Google Cloud. Estas políticas de autorización se integran con varios otros Google Cloud servicios para permitirte hacer lo siguiente:
- Crea tus políticas de control de acceso en una ubicación centralizada y delega todas las decisiones de autorización de diferentes puertas de enlace en tu proyecto con Identity-Aware Proxy. IAP autentica agentes y herramientas con las políticas definidas en Identity and Access Management (IAM).
- Delega las decisiones de limpieza de contenido generado por IA a Model Armor. Model Armor te permite extender las capacidades de Agent Gateway agregando protección en el tiempo de ejecución contra riesgos como ataques de inyección de instrucciones y filtración de datos sensibles.
- Delega políticas de agentes dinámicas a las políticas de administración semántica de Agent Platform, lo que te permite establecer controles adaptados al contexto en la ejecución de tu agente, como protecciones contra combinaciones tóxicas de herramientas.
- Delega la autorización a motores de autorización personalizados o sistemas de terceros con Service Extensions.

Ten en cuenta lo siguiente:
- Las políticas de IAM se deben configurar para cualquier agente, herramienta, servidor MCP o extremo que deba administrar la puerta de enlace. De forma predeterminada, la puerta de enlace solo permite el tráfico de recursos que se autorizaron explícitamente con IAM.
- De forma predeterminada, se bloquea el acceso a cualquier servidor, agente o herramienta MCP remotos que no se hayan registrado en Agent Registry local. De manera opcional, puedes permitir el acceso a servidores MCP y herramientas no registrados.
- Puedes otorgar o denegar el acceso a agentes o clientes individuales a servidores y herramientas MCP en función del nombre de la herramienta y de si la herramienta es de solo lectura o de lectura y escritura. Los permisos se pueden otorgar a nivel de la organización, la carpeta o el proyecto.
Ten en cuenta que las capacidades de control de acceso difieren según el modo de implementación. Usa la siguiente tabla para ver qué políticas se pueden usar para tu puerta de enlace.
| Google Cloud Producto | Del agente a cualquier lugar (salida) | De cliente a agente (entrada) |
|---|---|---|
| IAM | Se usa para definir políticas que restringen los agentes a herramientas o métodos específicos según la identidad del agente (ID de SPIFFE). Las políticas de salida de IAM operan de forma independiente de Agent Gateway, pero IAP las aplica en el tiempo de ejecución. Para obtener más información, consulta Descripción general de las políticas. |
La puerta de enlace no aplica las políticas de IAM. |
| Identity-Aware Proxy | Actúa como la capa de aplicación predeterminada para Agent Gateway. Usa IAM para validar la identidad del agente y verifica los permisos asignados antes de permitir llamadas a otros agentes o herramientas. IAP siempre está habilitado de forma predeterminada para Agent Gateway, aunque puedes elegir ejecutarlo en un modo de simulación solo de auditoría. Para obtener más información, consulta Crea políticas de agentes de IAM. Se implementa en Agent Gateway con políticas de autorización y Service Extensions. |
IAP no es compatible durante la entrada. |
| Model Armor (opcional) |
Se puede usar para garantizar que el agente no filtre datos sensibles ni esté sujeto a ningún otro tipo de ataque de inyección de instrucciones. Se implementa en Agent Gateway con políticas de autorización Service Extensions. |
Se puede usar para proteger a los agentes de ataques de inyección de instrucciones entrantes o contenido dañino enviado por los clientes. Se implementa en Agent Gateway con políticas de autorización y Service Extensions. |
Para obtener más información, consulta las siguientes páginas:
- Planifica tu implementación de Agent Gateway.
- Descripción general de las políticas de autorización
- Delega la autorización con Service Extensions para Agent Gateway
Protocolos admitidos
Agent Gateway admite todo el tráfico basado en HTTP, incluido el tráfico de MCP y A2A. Como mínimo, la puerta de enlace actúa como un paso directo que finaliza y enruta de forma segura el tráfico entrante.
Solo para el tráfico de MCP, Agent Gateway puede analizar los datos de la solicitud para extraer atributos. Esto te permite crear políticas de autorización con condiciones basadas en esos atributos. Por ejemplo, puedes crear políticas que restrinjan el acceso a herramientas específicas. Para obtener más información, consulta Autorización basada en atributos de MCP.
Limitaciones
- En el caso de Gemini Enterprise, Agent Gateway no admite el modo de cliente a agente.
- Agent Gateway no es compatible con los Controles del servicio de VPC. Para garantizar que los agentes solo usen los recursos de Agent Gateway que apruebas, puedes usar restricciones de políticas de la organización personalizadas para restringir las vinculaciones de agentes y puertas de enlace. Para obtener más información, consulta Restringe Agent Runtime solo a las puertas de enlace de agentes aprobadas y Restringe Gemini Enterprise solo a las puertas de enlace de agentes aprobadas.
- Agent Gateway no admite conexiones a destinos públicos o privados con cadenas de certificados autofirmados. Usa certificados de CA de confianza pública para todos los destinos.
- Cada instancia de Agent Gateway puede administrar hasta 5,000 recursos registrados en Agent Registry.
- Revisa las limitaciones asociadas con Agent Runtime.
- Revisa las limitaciones asociadas con las políticas de autorización.
Referencia de API y gcloud
Para obtener detalles sobre los métodos disponibles para Agent Gateway, consulta los siguientes temas de referencia:
- Referencia de gcloud:
gcloud network-services agent-gateways - Referencia de la API de REST: agentGateways
¿Qué sigue?
Codelab: Administra cargas de trabajo de agentes con Agent Platform
Obtén información para administrar cargas de trabajo de agentes con Agent Gateway en Gemini Enterprise Agent Platform.
Socios de Agent Gateway
Explora el ecosistema de proveedores de identidad y seguridad de IA que se integran con Agent Gateway.
Soluciona problemas de Agent Gateway
Obtén información para solucionar problemas de conectividad de Agent Gateway.